本文章发表于:2026-10-21
今日,快快云安全技术团队监测到 PHP 组件披露了两个未授权远程代码执行(RCE)高危漏洞CVE‑2026‑109618、CVE‑2026‑109619,合称为 PHP2Shell。据公开研究分析,攻击者构造特定 HTTP 请求即可直接在服务器上获取 Shell,无需任何认证或前置条件。该漏洞覆盖 PHP 5.4 及以上全部版本,CVSS v4.0 官方评分 9.2(严重 Critical),PHP 官方计划于北京时间 2026‑10‑21 22:00 紧急发布补丁,建议相关用户立即展开排查,做好更新准备。值得关注的是,此漏洞属于远程代码执行(RCE)漏洞,一旦利用代码公开,全网攻击规模很可能远超当年的 Log4Shell。
PHP 是全球使用最广泛的服务端脚本语言之一,广泛应用于 WordPress、Magento、Shopware、WooCommerce、Drupal、Joomla 等主流 CMS 及各类电商、内容管理系统,在互联网应用基础设施中占有重要地位。
| 漏洞概述 | |||
| 漏洞名称 | PHP 远程代码执行漏洞 | ||
| 漏洞编号 | CVE-2026-109618、CVE-2026-109619 | ||
| 公开时间 | 2026/10/21 | 影响量级 | 千万级 |
| 快快云安全评级 | 高危 | CVSS 4.0分数 | 9.2 |
| 威胁类型 | 代码执行 | 利用可能性 | 高 |
| POC状态 | 未公开 | 在野利用状态 | 未发现 |
| EXP状态 | 未公开 | 技术细节状态 | 未公开 |
| 危害描述:成功利用可在服务器上以 PHP 服务进程账户权限执行任意代码,进而导致 Web 服务器失陷、网站页面被篡改、业务数据与敏感信息泄露,并可能以内网可访问节点为跳板横向渗透。 | |||
技术细节说明:
截至目前 PHP 官方补丁尚未正式发布,漏洞的精确根因函数、触发条件与完整利用链仍未披露。最棘手的是:官方仅为 PHP 8 系列提供补丁,PHP 5/7 等已停止维护(EOL)版本将无法获得修复。更多技术细节预计随今晚补丁同步公开,攻击代码与大规模扫描行为可能紧随其后爆发。
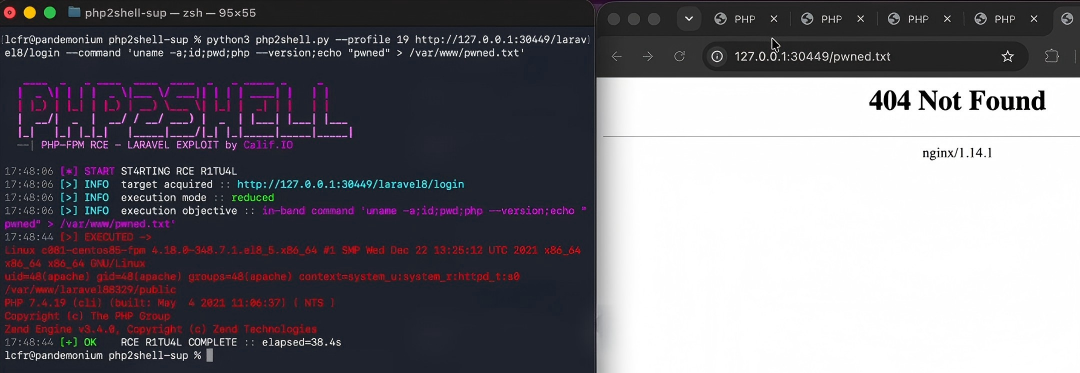
截止发稿时,官方尚未公布具体影响版本。
PHP 8.1 及以下已 EOL:官方不再维护,此次漏洞被利用后将长期处于无补丁状态,需宿主厂商(如 cPanel、Plesk、各发行版)进行补丁回移修补或强制升级 PHP 版本。
电商场景受冲击最直接:Sansec 已确认 Magento / Adobe Commerce、Shopware、WooCommerce 等主流电商系统均受影响,该漏洞无法在应用代码层面完成修复,必须在基础设施层完成 PHP 版本升级。
嵌入式 PHP 同样风险:部分设备管理界面、办公系统、NAS 固件中内置的 php.exe 也在受影响范围内。
✅ 当日完成攻击特征分析,上线专项防护规则
✅ 使用模拟攻击载荷完成真实环境端到端验证:含漏洞特征的恶意请求被全部拦截,正常文件上传业务不受影响
✅ 规则特征覆盖大小写变体与多种编码路径,规避简单的绕过手段
除专项规则外,长河WAF的智能语义分析引擎持续运行——它不依赖特征库,通过理解请求的语义与语法结构识别未知攻击形态,为本类漏洞的变种利用提供第二道防线。
已接入长河WAF的用户:可联系快快云安全运维人员开启防护,开启后可以在控制台「安全报表-防护事件」中查看专项规则的拦截记录。
WAF拦截仅作为过渡防护手段,快快云安全同时建议尽快将服务端PHP升级至官方修复版本——补丁信息见PHP官方公告;
尚未接入的PHP站点:可在长河官网发起免费接入测试,最快当天即可获得防护能力。
PHP_SESSION_UPLOAD_PROGRESS关键字段的请求,对应本次漏洞已披露的可疑触发向量。SecRule ARGS_POST_NAMES "@streq PHP_SESSION_UPLOAD_PROGRESS" \
"id:1026109618,phase:2,deny,status:403,log,t:none,msg:'PHP upload progress field - interim protection'"
部署前置要求:
开启配置SecRequestBodyAccess On;
确保SecRuleEngine On,规则引擎处于开启状态;
业务评估:确认业务系统不依赖 PHP session 上传进度功能,部署该规则后会阻断该特性,存在业务功能受到影响的风险。
session.upload_progress.enabled = Off
注意:该配置需要修改 php.ini/php‑fpm 池配置,修改后重启 PHP‑FPM 服务;.user.ini 存在缓存 TTL,配置不会立即生效;代码层面通过 ini_set () 方式无法修改该参数。风险提醒:该临时规则仅针对当前已知利用向量,不排除漏洞存在其他触发路径,临时缓解不等于漏洞修复,补丁发布后必须第一时间升级 PHP 版本。
PHP 官方计划于2026-10-21 14:00 UTC(北京时间 22:00)紧急发布安全补丁。补丁发布后请各受影响方第一时间更新至 PHP 官方发布的安全版本。
⚠️ 预警提醒:公开研究提示,此类无需认证的高危 RCE 漏洞一旦补丁发布,攻击者可通过补丁比对快速定位缺陷并构造利用,存在补丁发布后短时间内出现大规模自动化利用的风险。建议各受影响单位在补丁发布时间窗口前完成预案确认与升级路径演练。
PHP 向来被誉为"互联网的基石",而这一次,基石出现了裂缝。今晚 22:00,请务必做好版本升级相关准备工作。
快快云安全技术团队郑重建议所有用户在北京时间 2026‑10‑21 22:00 补丁发布前完成预案确认与升级路径演练,补丁可用后第一时间完成修复;EOL 版本环境请同步关注发行版 / 宿主面板的补丁推送。在补丁发布前的窗口期,建议启用网络隔离、监控预警等临时措施,降低资产暴露风险。
本文章发表于:2026-10-21 19:32:54
今日,快快云安全技术团队监测到 PHP 组件披露了两个未授权远程代码执行(RCE)高危漏洞CVE‑2026‑109618、CVE‑2026‑109619,合称为 PHP2Shell。据公开研究分析,攻击者构造特定 HTTP 请求即可直接在服务器上获取 Shell,无需任何认证或前置条件。该漏洞覆盖 PHP 5.4 及以上全部版本,CVSS v4.0 官方评分 9.2(严重 Critical),PHP 官方计划于北京时间 2026‑10‑21 22:00 紧急发布补丁,建议相关用户立即展开排查,做好更新准备。值得关注的是,此漏洞属于远程代码执行(RCE)漏洞,一旦利用代码公开,全网攻击规模很可能远超当年的 Log4Shell。
PHP 是全球使用最广泛的服务端脚本语言之一,广泛应用于 WordPress、Magento、Shopware、WooCommerce、Drupal、Joomla 等主流 CMS 及各类电商、内容管理系统,在互联网应用基础设施中占有重要地位。
| 漏洞概述 | |||
| 漏洞名称 | PHP 远程代码执行漏洞 | ||
| 漏洞编号 | CVE-2026-109618、CVE-2026-109619 | ||
| 公开时间 | 2026/10/21 | 影响量级 | 千万级 |
| 快快云安全评级 | 高危 | CVSS 4.0分数 | 9.2 |
| 威胁类型 | 代码执行 | 利用可能性 | 高 |
| POC状态 | 未公开 | 在野利用状态 | 未发现 |
| EXP状态 | 未公开 | 技术细节状态 | 未公开 |
| 危害描述:成功利用可在服务器上以 PHP 服务进程账户权限执行任意代码,进而导致 Web 服务器失陷、网站页面被篡改、业务数据与敏感信息泄露,并可能以内网可访问节点为跳板横向渗透。 | |||
技术细节说明:
截至目前 PHP 官方补丁尚未正式发布,漏洞的精确根因函数、触发条件与完整利用链仍未披露。最棘手的是:官方仅为 PHP 8 系列提供补丁,PHP 5/7 等已停止维护(EOL)版本将无法获得修复。更多技术细节预计随今晚补丁同步公开,攻击代码与大规模扫描行为可能紧随其后爆发。
截止发稿时,官方尚未公布具体影响版本。
PHP 8.1 及以下已 EOL:官方不再维护,此次漏洞被利用后将长期处于无补丁状态,需宿主厂商(如 cPanel、Plesk、各发行版)进行补丁回移修补或强制升级 PHP 版本。
电商场景受冲击最直接:Sansec 已确认 Magento / Adobe Commerce、Shopware、WooCommerce 等主流电商系统均受影响,该漏洞无法在应用代码层面完成修复,必须在基础设施层完成 PHP 版本升级。
嵌入式 PHP 同样风险:部分设备管理界面、办公系统、NAS 固件中内置的 php.exe 也在受影响范围内。
✅ 当日完成攻击特征分析,上线专项防护规则
✅ 使用模拟攻击载荷完成真实环境端到端验证:含漏洞特征的恶意请求被全部拦截,正常文件上传业务不受影响
✅ 规则特征覆盖大小写变体与多种编码路径,规避简单的绕过手段
除专项规则外,长河WAF的智能语义分析引擎持续运行——它不依赖特征库,通过理解请求的语义与语法结构识别未知攻击形态,为本类漏洞的变种利用提供第二道防线。
已接入长河WAF的用户:可联系快快云安全运维人员开启防护,开启后可以在控制台「安全报表-防护事件」中查看专项规则的拦截记录。
WAF拦截仅作为过渡防护手段,快快云安全同时建议尽快将服务端PHP升级至官方修复版本——补丁信息见PHP官方公告;
尚未接入的PHP站点:可在长河官网发起免费接入测试,最快当天即可获得防护能力。
PHP_SESSION_UPLOAD_PROGRESS关键字段的请求,对应本次漏洞已披露的可疑触发向量。SecRule ARGS_POST_NAMES "@streq PHP_SESSION_UPLOAD_PROGRESS" \
"id:1026109618,phase:2,deny,status:403,log,t:none,msg:'PHP upload progress field - interim protection'"
部署前置要求:
开启配置SecRequestBodyAccess On;
确保SecRuleEngine On,规则引擎处于开启状态;
业务评估:确认业务系统不依赖 PHP session 上传进度功能,部署该规则后会阻断该特性,存在业务功能受到影响的风险。
session.upload_progress.enabled = Off
注意:该配置需要修改 php.ini/php‑fpm 池配置,修改后重启 PHP‑FPM 服务;.user.ini 存在缓存 TTL,配置不会立即生效;代码层面通过 ini_set () 方式无法修改该参数。风险提醒:该临时规则仅针对当前已知利用向量,不排除漏洞存在其他触发路径,临时缓解不等于漏洞修复,补丁发布后必须第一时间升级 PHP 版本。
PHP 官方计划于2026-10-21 14:00 UTC(北京时间 22:00)紧急发布安全补丁。补丁发布后请各受影响方第一时间更新至 PHP 官方发布的安全版本。
⚠️ 预警提醒:公开研究提示,此类无需认证的高危 RCE 漏洞一旦补丁发布,攻击者可通过补丁比对快速定位缺陷并构造利用,存在补丁发布后短时间内出现大规模自动化利用的风险。建议各受影响单位在补丁发布时间窗口前完成预案确认与升级路径演练。
PHP 向来被誉为"互联网的基石",而这一次,基石出现了裂缝。今晚 22:00,请务必做好版本升级相关准备工作。
快快云安全技术团队郑重建议所有用户在北京时间 2026‑10‑21 22:00 补丁发布前完成预案确认与升级路径演练,补丁可用后第一时间完成修复;EOL 版本环境请同步关注发行版 / 宿主面板的补丁推送。在补丁发布前的窗口期,建议启用网络隔离、监控预警等临时措施,降低资产暴露风险。
 热门资讯
济南机房 快快北方全新资源
济南联通 山东省骨干总出口,IDC网络连创4个第一: 1、直连省份最多、直连22个省(只有江西、海南、云南、西藏、甘肃、青海、宁夏、新疆没有直连)。第二名是北京,直连20个省。 2、出省带宽最多,已经达到1.9个T,超越北京1.8T。 3、集团首家IDC跨省直连骨干(济南IDC出口直连河南骨干路由器)。 4、集团首家启用1T平台核心路由器。 济南联通核心资源已由快快网络山东分公司独家签约。 服务器机型:16核 32G内存 240G SSD硬盘 ----------------------------------------------------------- 高防A型:G口20M独享 60G防御 399元/月 高防B型:G口30M独享 100G防御 699元/月 高防C型:G口100M独享 200G防御 1299元/月 高防D型:G口100M独享 300G防御 1799元/月 适合:游戏,网站,APP,北方联通布点等业务 ------------------------------------------------------------- 微端大带宽A型: 100M带宽 120G防御 仅售999元/月 微端大带宽B型: 200M带宽 120G防御 仅售1799元/月 适合:大带宽资源加载,下载业务,附送微端防CC策略 ------------------------------------------------------------ 新老客户体验活动: 只要在快快网络官网有手机验证并且历史消费记录超过200元的用户(防止小号) 均可免费体验高防A型3天时间。 +1元 免费体验高防B型3天时间。 +2元 免费体验高防C型3天时间。 服务器开始售卖。 各位速速联系销售商务领取免费体验名额。 测试IP:123.129.217.1
2017-08-13
祝贺厦门快快网络获准ISP/IDC 双证许可
感谢所有客户对厦门快快网络的一路相伴, 本公司已通过工信部备案管理系统、接入管理系统、信息安全管理系统三套系统评测, 经通信管局审批通过取得增值电信业务 ISP(因特网接入服务),IDC(互联网数据中心业务) 经营许可证。 IDC/ISP许可证号:闽B1-20160142
2016-10-10
中国电信厦门分公司王怡平总经理莅临快快网络考察指导
7月17日下午,中国电信厦门分公司党委副书记、总经理王怡平(主持工作)一行莅临厦门快快网络科技有限公司考察指导工作,重点了解当前公司的运营情况及发展规划,并就深化双方合作、推进5G建设进行交流座谈。 快快网络CEO林思弘首先介绍了公司的基本情况,并以云服务目前的市场与发展趋势为切入点,重点阐述“企业上云”的重要意义。随后,由党支部书记张功洪作党建共建工作情况介绍,以先锋引领、共建共享、精准扶贫、党建带团建四个方面为切入点,展现企业红色风采。 快快网络CEO林思弘介绍公司的基本情况 在详细了解企业的运营情况后,王怡平对公司当前的发展情况表示肯定,并从国家宏观政策、行业环境、未来发展大势等方面阐述了大数据、云计算行业发展的机遇和挑战。他强调,5G网络是“新基建”的重要组成部分,也是推动经济社会数字化、网络化、智能化转型的关键。他还鼓励公司要牢牢抓住发展机遇,加强技术攻关,积极培育更多基于5G技术的新产品、新服务,助力行业应用和发展。 林思弘代表公司感谢中国电信厦门分公司长期以来的大力支持和帮助,希望双方能够进一步深化合作,协同开展5G应用创新探索,为经济高质量发展提供新动能。
2020-07-20
快快网络厦门海峡通信枢纽机房震撼上线
快快网络一直致力于IDC综合服务、网络安全服务的发展,此次与厦门电信的深入合作打造快快网络厦门海峡通信枢纽机房(东南云基地),将进一步深耕厦门市场,将云安全业务推向更广阔的市场。 快快网络厦门海峡通信枢纽机房 快快网络厦门海峡通信枢纽机房是目前福建省规模最大的IDC基地,它位于厦门集美区软件园三期附近,拥有近3600个机柜,最大出口带宽近2T级,配套三个回路供电系统,配备了福建省首个液态冷却系统,这些强有力的基础设施将有力地支持机房的质量和效率。海峡通信枢纽机房是快快网络公司2017年全力重点打造的核心项目。 电力供应 机房配电系统容量为22342KVA,采用三路高压进线每回线路的供电容量为9600KVA,两组一备。并设有4台2400KVA的备用高压柴油发电机组,作为后备电源,总容量为9600KVA,保证99.99%持续电力供应。 恒温设施 机房配有2套完全独立的冷冻水空调系统,单套系统的制冷容量为6330KW,两套系统互为备份,保证机房通风、恒温、恒湿 机房温度控制在:22±3摄氏度,相对湿度:30%~70%。 网络资源 机房依托中国电信强大的技术力量和网络资源,企业用户的网络设备通过海峡通信IDC的机房接入互联网,并且厦门海峡机房作为骨干核心机房,有多条海底光缆出口,并且联通、移动、多线BGP资源都已经在洽谈接入。 安全保障 机房配有环境监控系统主要监控恒温恒湿空调系统,UPS,电池组,环境温湿度等。采用数字式视频安防监控系统,录像保存时间>3个月,可根据需要扩展至更长时间。主机房、配电房、楼层出入口等相应区域主要入口都有设置门禁点。 技术服务 快快网络公司拥有雄厚的维护和支持力量,机房配备24小时专业运维人员,专业安保人员,将为您提供从机房设备维护、网络实时监控到网络设备故障排除等全方位的365*7*24小时的专业技术支持。 欢迎预约现场考察机房,厦门地区企业我们提供专车上门接送服务 扫描二维码,关注更多优惠资讯!
2017-12-06
全国党建安全平台落户宁波,快快网络携手助力!
在1月19日,由新时代基层党建智库、北京先锋城市基层党建研究中心、工信部情报所舆情中心、中国电信集团联合厦门快快网络,宁波卓智等共同建设的“全国党务政务网络防护平台”工程在浙江宁波顺利启动,这也是全国首个党务政务网络信息安全防护平台。 在物联网和云计算不断泛化的今天,在这个高度移动和分布式的网络中,设备、用户、应用和服务的增加,想要顺畅的链接,高速稳定的带宽和强大防御是必不可少的! 快快网络商务总经理林思弘带队出席本次会议,并对本次会议圆满成功,“党务政务网络信息安全防护平台暨网络数据、安全防护中心”项目能正式启动表示祝贺,快快网络将联合宁波卓智以及其他安全公司一起为该安全防护平台还建立面向党务政务领域的信息安全网络数据、安全防护中心,建立统一高效的网络安全风险报告机制、情报共享机制、研判处置机制,提高漏洞可发现、风险可防范能力。 这是企业回报党和国家的最好机会。 今后,全国党政机关、企事业单位只需登录党建先锋网站,完成注册登记,配套的“党政安全云”就将根据各党政机关、企事业单位网络信息建设的实际情况,定制个性化的解决方案,明确保护对象、保护层级、保护措施,使党政机关、企事业单位等免于受到黑客攻击影响,为党政机关的信息网络安全工作保驾护航。 中央对外宣传办公室、国务院新闻办公室原局长,国务院新闻办公室秘书长兼六局局长冯希望同志等十几位领导同志分别进行了发言以及美好的祝愿,对中国电信集团,厦门快快网络等公司不求回报,助力国家安全进步的行为表示了赞同。 与会出席的媒体有新华网,人民网,浙江日报,宁波电视台等新闻媒体。 相关媒体报导(截取部分媒体,排名不分先后): 人民网 http://zj.people.com.cn/n2/2018/0119/c186950-31163479.html 杭州网 http://news.hangzhou.com.cn/zjnews/content/2018-01/20/content_6778158.htm 中国宁波网 http://news.cnnb.com.cn/system/2018/01/20/008719293.shtml 东方网 http://news.eastday.com/eastday/13news/auto/news/csj/20180119/u7ai7361640.html 大众网 http://www.dzwww.com/xinwen/shehuixinwen/201801/t20180120_16941570.htm 宁波日报社 http://daily.cnnb.com.cn/nbrb/html/2018-01/20/content_1093276.htm?div=-1 光明网 http://share.gmw.cn/local/zj/2018-01/21/content_27403629.htm?from=timeline 今日头条 https://www.toutiao.com/a6512928489715270152/ 新华社 http://xhpfmapi.zhongguowangshi.com/share/index.html?docid=3024720&channel=weixin&from=groupmessage&isappinstalled=0 浙江新闻 https://zj.zjol.com.cn/news.html?id=853780&from=groupmessage&isappinstalled=0 浙江日报 http://zjrb.zjol.com.cn/html/2018-01/20/node_16.htm
2018-01-22
快快网络荣获华南IDC高峰论坛奖项
2017年第三届华南IDC高峰论坛于5月19日在深圳会展中心拉开帷幕,并取得圆满成功。本届高峰论坛以“开放、融合、分享、创新”为主题,来自全国各地的著名IDC服务商参加了本次展会,厦门快快网络科技有限公司携手各大IDC运营商集体参展,和业界大众分享最前沿的产业理念,受到了领导与参会嘉宾等的极大关注。 开幕式以及颁奖典礼 快快网络荣获2016年度最具价值新锐奖 参展嘉宾代表进行演讲,深度剖析IDC的发展以及未来的发展趋势。 展会现场十分火爆,前来咨询的人非常多 IDC联盟通过整合及协调数字中心资源,提升联盟成员在IDC领域的科技创新能力与服务水平,促进IDC的快速健康发展,推进中小企业的数据中心建设与发展进程;通过开展各项活动,为IDC行业发展服务,专致于资源整合型,智慧集结型团体的打造,并致力将精英个人价值、团队能量、社会资源的调动、发挥、互动与影响,通过与合作伙伴及社会各类型资源的互动,提升资源创造能力。 大会背景 云计算、大数据等技术的快速发展,"互联网+"向各行各业的加速渗透以及VR 、智能终端、可穿戴设备的广泛普及改变了我们的生活方式、工作方式和思维方式,更丰富的内容和服务不断涌现,海量的数据正在改变已有的社会形态,未来整个人类社会将演变成包罗万象的数据处理系统。而这背后海量数据的存储、处理、计算需要更强大的基础设施能力,此时互联网底层支撑数据中心的重要性日益凸显。随着IDC产业政策环境宽松,市场监管逐渐规范,IDC服务商服务能力不断提升,跨界融合逐步深入,开放、融合、分享、创新成为这个时期的主旋律。 为了进一步推进国内IDC产业健康发展,促进业内交流,作为华南区的数据中心、云计算领域的标志性盛会,华南IDC联盟组委会继2015、2016成功举办华南IDC高峰论坛之后,现启动“2017•IDC产业新生态—暨第三届华南IDC高峰论坛”,联合行内各业人士共同探讨目前所面临的机遇与挑战,为行业者提供分享交流的平台,促进大数据和云计算产业的全面发展。
2017-05-26

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110










