发布者:售前鑫鑫 | 本文章发表于:2025-07-10
多CDN冗余设计通过分布式架构和智能流量管理,从资源分布、流量调度、故障隔离、监控响应等多个层面避免单点故障,确保服务的高可用性和稳定性。以下是具体实现方式及关键技术:
一. 资源分布式部署
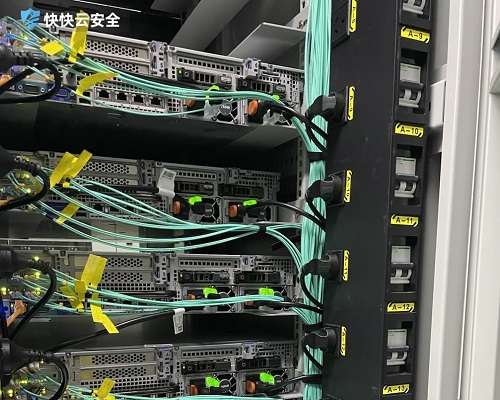
多节点覆盖:在不同地理位置(跨运营商、跨区域甚至跨国)部署多个CDN节点,确保即使某个区域发生自然灾害、网络中断或数据中心故障,其他节点仍能正常提供服务。
多运营商接入:选择覆盖不同ISP(如电信、联通、移动)的CDN提供商,避免因单一运营商网络故障导致服务中断。
边缘计算增强:结合边缘节点(如5G MEC)进一步分散请求,减少对核心节点的依赖。
二. 智能流量调度
实时健康检查:通过心跳检测、链路质量监测等手段,持续评估各CDN节点的可用性(如响应时间、错误率、带宽利用率)。
自动故障切换:当检测到某节点异常时,流量调度系统(如DNS负载均衡、HTTP DNS或Anycast)立即将请求重定向至健康节点,实现毫秒级切换。
智能路由算法:基于地理位置、网络延迟、节点负载等因素,动态选择最优节点,避免将流量集中到潜在风险节点。
三.多层冗余设计
DNS冗余:配置多个DNS服务器(如Anycast DNS),避免DNS解析单点故障;同时使用多个CDN提供商的CNAME记录,实现DNS层面的故障转移。
协议层冗余:支持HTTP/HTTPS双协议,并在客户端配置备用域名或IP,当主CDN协议不可用时自动切换。
数据层冗余:对静态内容(如图片、视频)进行多副本存储,确保某节点数据丢失时仍能从其他节点获取。
四.监控与自动化响应
全链路监控:部署APM(应用性能管理)工具,实时监控从用户到源站的完整链路,包括DNS解析、TCP连接、CDN节点响应等环节。
告警与自动化:设置阈值告警(如错误率>5%或延迟>500ms),并触发自动化脚本执行故障切换、扩容或回滚操作。
混沌工程实践:定期模拟节点故障、网络分区等场景,验证冗余设计的有效性,并优化故障处理流程。
多CDN冗余设计的核心是“分散风险+快速响应”,通过物理分布、协议冗余、智能调度和自动化监控,将单点故障的影响范围限制在最小单元(如单个节点或区域),并确保服务在故障发生时无缝切换至备用资源。实际部署时需根据业务规模、成本预算和用户分布,平衡冗余级别与运维复杂度。
游戏盾SDK的网络加速功能对改善玩家游戏体验有何帮助?
在当今竞争激烈的在线游戏市场中,流畅的游戏体验成为了吸引和留住玩家的关键因素之一。任何延迟、卡顿或掉线都会直接影响到玩家的情绪和忠诚度,进而影响游戏的整体成功。为了应对这一挑战,游戏开发者们纷纷寻求有效的解决方案来优化网络性能,确保稳定且低延迟的游戏环境。游戏盾SDK凭借其强大的网络加速功能,在这方面展现了卓越的能力。本文将深入探讨游戏盾SDK如何通过其先进的技术手段为玩家带来更加出色的游戏体验,并为企业提供可靠的技术支持。网络加速功能的核心优势智能路由选择游戏盾SDK采用智能路由算法,能够实时监测全球范围内的网络状况,并根据当前最优路径进行数据传输。这不仅减少了中间环节可能带来的额外延迟,还提高了跨地区连接的稳定性,确保无论玩家身处何地都能享受到顺畅的游戏过程。多节点负载均衡通过在全球范围内部署大量边缘节点,游戏盾SDK实现了对流量的有效分配与管理。当某一区域出现高并发请求时,系统会自动将部分流量引导至其他可用节点,避免因局部过载而导致的服务中断现象发生。UDP加速协议优化针对游戏特有的UDP(用户数据报协议)通信需求,游戏盾SDK进行了深度优化,大幅降低了丢包率和抖动情况的发生频率。即使在网络条件不佳的情况下,也能保证关键指令如角色移动、技能释放等操作得到及时响应,提升整体游戏流畅度。动态带宽调整根据实际使用场景灵活调整带宽资源分配策略,优先保障核心游戏内容的数据传输速度,同时兼顾次要任务的需求。例如,在加载地图资源时适当增加带宽供给,而在日常游戏过程中则维持在一个较为合理的水平,以达到最佳性价比。抗DDoS攻击能力结合内置的安全防护机制,游戏盾SDK可以有效抵御来自外部的大规模分布式拒绝服务(DDoS)攻击,确保服务器端口始终保持开放状态,不受恶意流量的影响。这对于维护一个公平公正的竞争环境至关重要。改善玩家游戏体验的具体表现减少延迟与卡顿:通过上述多种技术手段的应用,游戏盾SDK显著降低了网络延迟,减少了游戏中常见的画面停滞问题,使得玩家能够在更加快速和平滑的操作环境中享受游戏乐趣。增强稳定性:稳定的网络连接意味着更高的游戏质量,玩家不再需要担心因为突然断网而失去宝贵的胜利机会。此外,对于多人在线竞技类游戏而言,稳定的网络环境也是保持团队协作默契的基础。提高互动性:无论是语音聊天还是实时对战,良好的网络性能都能够促进玩家之间的交流互动,营造出更加活跃的游戏社区氛围。这不仅有助于增进友谊,还能吸引更多新用户的加入。优化新手体验:对于初次接触某款游戏的新玩家来说,首次印象往往决定了他们是否会继续留下来。因此,通过提供优质的网络服务,游戏盾SDK可以帮助开发者赢得更多潜在用户的青睐,扩大市场份额。企业受益案例某知名MOBA手游开发商在其产品中集成了游戏盾SDK后,用户反馈显示游戏中的延迟明显降低,尤其是在跨国对战时的表现尤为突出。不仅如此,由于游戏盾SDK提供的稳定网络支持,该手游还成功举办了多次大型线上赛事,吸引了数百万玩家参与,进一步提升了品牌知名度和用户粘性。游戏盾SDK以其独特的网络加速功能,在改善玩家游戏体验方面展现出了不可替代的价值。它不仅帮助游戏开发者解决了长期以来困扰他们的网络问题,也为广大玩家带来了前所未有的畅快感受。如果您正在寻找一种既高效又安全的网络游戏解决方案,请不要错过游戏盾SDK——它将是您最值得信赖的选择之一!
selinux是什么意思 核心作用与基础配置详解
很多刚接触Linux系统的用户经常会碰到selinux相关的提示,不管是部署网站、运行服务还是调整系统权限,经常会因为这个配置导致操作失败。不少人怕麻烦直接选择关闭,却不知道它本身是系统自带的安全防护模块,合理配置能大幅提升服务器的抗攻击能力,避免很多未授权访问的风险。哪怕是没有专业运维能力的个人站长,搞懂它的基础逻辑也能少踩很多运维坑。 selinux有啥作用? selinux是美国国家安全局主导开发的强制访问控制模块,默认集成在几乎所有主流的Linux发行版中。和传统的自主访问控制逻辑不同,它会给每个进程、文件都设置独立的安全标签,哪怕运行的程序被攻击者攻破,也只能访问规则内被授权的资源,不会波及整个服务器系统。很多运维新手碰到程序权限配置正确却无法运行的问题,多半都是selinux的拦截规则导致的。 selinux怎么配置? selinux默认有三种运行模式,分别是强制模式、宽容模式和完全关闭,新手入门可以先切换到宽容模式,既能记录所有违规操作,也不会直接拦截正常的业务请求。如果你的使用场景确实不需要这个功能,可以通过命令临时关闭,也可以修改系统配置文件实现永久关闭,不过对外提供服务的业务服务器,还是建议保留功能并调整对应规则就行。 平时使用弹性云服务器或是高防服务器部署业务的朋友,除了做好selinux这类系统级的安全配置,还可以搭配专业的DDoS防护、WAF应用防火墙等服务,覆盖从网络层到应用层的全链路攻击拦截,哪怕遇到大流量攻击也能保障业务稳定运行。不同规模的业务都能找到适配的防护方案,不用自己从零搭建安全体系,省心不少。 搞懂selinux的基本定义和配置逻辑,能帮你避开很多Linux运维过程中的常见坑,不用一碰到相关提示就直接关闭功能,合理利用自带的安全能力,能给线上业务多添一层可靠的保障。日常运维过程中多留意这类系统自带的安全功能,也能省去很多后续应对攻击的麻烦,对新手来说完全不需要把它当成洪水猛兽,慢慢摸索就能找到最适合自己的配置节奏。
如何扫描系统漏洞?漏洞扫描和渗透测试的区别
说起漏洞扫描大家并不会感到陌生,如何扫描系统漏洞?网络漏洞扫描主要通过扫描已知的网络缺陷、不正确的网络设置和过时的网络应用版本来检测漏洞。一起来了解下关于漏洞扫描的相关内容。 如何扫描系统漏洞? 1.登录扫描器 在浏览器中输入漏洞扫描器的地址然后登陆漏洞扫描器; 2.新建任务 新建一个任务,设置好基本选项然后确定即可; 3.扫描完成 扫描完成后到报表输出栏中,按照红框所标注的将本次扫描结果输出; 4.输出报表并下载 当扫描完成后会跳转到报表输出页面,根据自己的需要选择输出范围和格式下载报表就行了。 漏洞扫描和渗透测试的区别 漏洞扫描和渗透测试的主要区别在于目的、方法、深度和范围。以下是详细介绍: 目的。漏洞扫描的主要目的是发现网络、应用程序或系统中存在的漏洞,以便及时修复和加强防御措施,从而提高网络安全性;渗透测试则是模拟黑客攻击,验证企业的安全防御能力,发现并利用已知或未知的漏洞,以测试企业的安全性。 方法。漏洞扫描通常通过自动化工具对目标系统进行扫描和分析,以发现已知的漏洞和配置错误;渗透测试则更加综合和全面,涉及手动和自动化的技术,包括漏洞扫描、社会工程学、网络嗅探、密码破解等,以模拟攻击者的行为。 深度。漏洞扫描通常只是对系统进行表面的扫描,使用自动化工具发现系统的漏洞和弱点;渗透测试通常对系统进行深度测试,包括手动和自动化测试,模拟攻击者的攻击行为,发现系统的潜在漏洞和弱点。 范围。漏洞扫描通常是对目标系统进行广泛的扫描,包括网络设备、操作系统、应用程序等,以发现已知的漏洞;渗透测试则更加专注于目标系统的特定部分,例如特定应用程序、网络服务或者特定的用户权限。 如何扫描系统漏洞?当扫描工作启动后,漏洞扫描工具会使用已配置的设置来检查目标系统的漏洞。能进行漏洞扫描是一种评估计算机系统、网络或应用程序中安全漏洞的方法。
2024-09-13 19:00:00
2024-08-15 19:00:00
2024-10-21 19:00:00
2024-07-01 19:00:00
2024-09-26 19:00:00
2025-06-06 08:05:05
2024-04-29 19:00:00
2024-10-04 19:00:00
2024-09-13 19:00:00
2024-08-15 19:00:00
2024-10-21 19:00:00
2024-07-01 19:00:00
2024-09-26 19:00:00
2025-06-06 08:05:05
2024-04-29 19:00:00
2024-10-04 19:00:00
发布者:售前鑫鑫 | 本文章发表于:2025-07-10
多CDN冗余设计通过分布式架构和智能流量管理,从资源分布、流量调度、故障隔离、监控响应等多个层面避免单点故障,确保服务的高可用性和稳定性。以下是具体实现方式及关键技术:
一. 资源分布式部署
多节点覆盖:在不同地理位置(跨运营商、跨区域甚至跨国)部署多个CDN节点,确保即使某个区域发生自然灾害、网络中断或数据中心故障,其他节点仍能正常提供服务。
多运营商接入:选择覆盖不同ISP(如电信、联通、移动)的CDN提供商,避免因单一运营商网络故障导致服务中断。
边缘计算增强:结合边缘节点(如5G MEC)进一步分散请求,减少对核心节点的依赖。
二. 智能流量调度
实时健康检查:通过心跳检测、链路质量监测等手段,持续评估各CDN节点的可用性(如响应时间、错误率、带宽利用率)。
自动故障切换:当检测到某节点异常时,流量调度系统(如DNS负载均衡、HTTP DNS或Anycast)立即将请求重定向至健康节点,实现毫秒级切换。
智能路由算法:基于地理位置、网络延迟、节点负载等因素,动态选择最优节点,避免将流量集中到潜在风险节点。
三.多层冗余设计
DNS冗余:配置多个DNS服务器(如Anycast DNS),避免DNS解析单点故障;同时使用多个CDN提供商的CNAME记录,实现DNS层面的故障转移。
协议层冗余:支持HTTP/HTTPS双协议,并在客户端配置备用域名或IP,当主CDN协议不可用时自动切换。
数据层冗余:对静态内容(如图片、视频)进行多副本存储,确保某节点数据丢失时仍能从其他节点获取。
四.监控与自动化响应
全链路监控:部署APM(应用性能管理)工具,实时监控从用户到源站的完整链路,包括DNS解析、TCP连接、CDN节点响应等环节。
告警与自动化:设置阈值告警(如错误率>5%或延迟>500ms),并触发自动化脚本执行故障切换、扩容或回滚操作。
混沌工程实践:定期模拟节点故障、网络分区等场景,验证冗余设计的有效性,并优化故障处理流程。
多CDN冗余设计的核心是“分散风险+快速响应”,通过物理分布、协议冗余、智能调度和自动化监控,将单点故障的影响范围限制在最小单元(如单个节点或区域),并确保服务在故障发生时无缝切换至备用资源。实际部署时需根据业务规模、成本预算和用户分布,平衡冗余级别与运维复杂度。
游戏盾SDK的网络加速功能对改善玩家游戏体验有何帮助?
在当今竞争激烈的在线游戏市场中,流畅的游戏体验成为了吸引和留住玩家的关键因素之一。任何延迟、卡顿或掉线都会直接影响到玩家的情绪和忠诚度,进而影响游戏的整体成功。为了应对这一挑战,游戏开发者们纷纷寻求有效的解决方案来优化网络性能,确保稳定且低延迟的游戏环境。游戏盾SDK凭借其强大的网络加速功能,在这方面展现了卓越的能力。本文将深入探讨游戏盾SDK如何通过其先进的技术手段为玩家带来更加出色的游戏体验,并为企业提供可靠的技术支持。网络加速功能的核心优势智能路由选择游戏盾SDK采用智能路由算法,能够实时监测全球范围内的网络状况,并根据当前最优路径进行数据传输。这不仅减少了中间环节可能带来的额外延迟,还提高了跨地区连接的稳定性,确保无论玩家身处何地都能享受到顺畅的游戏过程。多节点负载均衡通过在全球范围内部署大量边缘节点,游戏盾SDK实现了对流量的有效分配与管理。当某一区域出现高并发请求时,系统会自动将部分流量引导至其他可用节点,避免因局部过载而导致的服务中断现象发生。UDP加速协议优化针对游戏特有的UDP(用户数据报协议)通信需求,游戏盾SDK进行了深度优化,大幅降低了丢包率和抖动情况的发生频率。即使在网络条件不佳的情况下,也能保证关键指令如角色移动、技能释放等操作得到及时响应,提升整体游戏流畅度。动态带宽调整根据实际使用场景灵活调整带宽资源分配策略,优先保障核心游戏内容的数据传输速度,同时兼顾次要任务的需求。例如,在加载地图资源时适当增加带宽供给,而在日常游戏过程中则维持在一个较为合理的水平,以达到最佳性价比。抗DDoS攻击能力结合内置的安全防护机制,游戏盾SDK可以有效抵御来自外部的大规模分布式拒绝服务(DDoS)攻击,确保服务器端口始终保持开放状态,不受恶意流量的影响。这对于维护一个公平公正的竞争环境至关重要。改善玩家游戏体验的具体表现减少延迟与卡顿:通过上述多种技术手段的应用,游戏盾SDK显著降低了网络延迟,减少了游戏中常见的画面停滞问题,使得玩家能够在更加快速和平滑的操作环境中享受游戏乐趣。增强稳定性:稳定的网络连接意味着更高的游戏质量,玩家不再需要担心因为突然断网而失去宝贵的胜利机会。此外,对于多人在线竞技类游戏而言,稳定的网络环境也是保持团队协作默契的基础。提高互动性:无论是语音聊天还是实时对战,良好的网络性能都能够促进玩家之间的交流互动,营造出更加活跃的游戏社区氛围。这不仅有助于增进友谊,还能吸引更多新用户的加入。优化新手体验:对于初次接触某款游戏的新玩家来说,首次印象往往决定了他们是否会继续留下来。因此,通过提供优质的网络服务,游戏盾SDK可以帮助开发者赢得更多潜在用户的青睐,扩大市场份额。企业受益案例某知名MOBA手游开发商在其产品中集成了游戏盾SDK后,用户反馈显示游戏中的延迟明显降低,尤其是在跨国对战时的表现尤为突出。不仅如此,由于游戏盾SDK提供的稳定网络支持,该手游还成功举办了多次大型线上赛事,吸引了数百万玩家参与,进一步提升了品牌知名度和用户粘性。游戏盾SDK以其独特的网络加速功能,在改善玩家游戏体验方面展现出了不可替代的价值。它不仅帮助游戏开发者解决了长期以来困扰他们的网络问题,也为广大玩家带来了前所未有的畅快感受。如果您正在寻找一种既高效又安全的网络游戏解决方案,请不要错过游戏盾SDK——它将是您最值得信赖的选择之一!
selinux是什么意思 核心作用与基础配置详解
很多刚接触Linux系统的用户经常会碰到selinux相关的提示,不管是部署网站、运行服务还是调整系统权限,经常会因为这个配置导致操作失败。不少人怕麻烦直接选择关闭,却不知道它本身是系统自带的安全防护模块,合理配置能大幅提升服务器的抗攻击能力,避免很多未授权访问的风险。哪怕是没有专业运维能力的个人站长,搞懂它的基础逻辑也能少踩很多运维坑。 selinux有啥作用? selinux是美国国家安全局主导开发的强制访问控制模块,默认集成在几乎所有主流的Linux发行版中。和传统的自主访问控制逻辑不同,它会给每个进程、文件都设置独立的安全标签,哪怕运行的程序被攻击者攻破,也只能访问规则内被授权的资源,不会波及整个服务器系统。很多运维新手碰到程序权限配置正确却无法运行的问题,多半都是selinux的拦截规则导致的。 selinux怎么配置? selinux默认有三种运行模式,分别是强制模式、宽容模式和完全关闭,新手入门可以先切换到宽容模式,既能记录所有违规操作,也不会直接拦截正常的业务请求。如果你的使用场景确实不需要这个功能,可以通过命令临时关闭,也可以修改系统配置文件实现永久关闭,不过对外提供服务的业务服务器,还是建议保留功能并调整对应规则就行。 平时使用弹性云服务器或是高防服务器部署业务的朋友,除了做好selinux这类系统级的安全配置,还可以搭配专业的DDoS防护、WAF应用防火墙等服务,覆盖从网络层到应用层的全链路攻击拦截,哪怕遇到大流量攻击也能保障业务稳定运行。不同规模的业务都能找到适配的防护方案,不用自己从零搭建安全体系,省心不少。 搞懂selinux的基本定义和配置逻辑,能帮你避开很多Linux运维过程中的常见坑,不用一碰到相关提示就直接关闭功能,合理利用自带的安全能力,能给线上业务多添一层可靠的保障。日常运维过程中多留意这类系统自带的安全功能,也能省去很多后续应对攻击的麻烦,对新手来说完全不需要把它当成洪水猛兽,慢慢摸索就能找到最适合自己的配置节奏。
如何扫描系统漏洞?漏洞扫描和渗透测试的区别
说起漏洞扫描大家并不会感到陌生,如何扫描系统漏洞?网络漏洞扫描主要通过扫描已知的网络缺陷、不正确的网络设置和过时的网络应用版本来检测漏洞。一起来了解下关于漏洞扫描的相关内容。 如何扫描系统漏洞? 1.登录扫描器 在浏览器中输入漏洞扫描器的地址然后登陆漏洞扫描器; 2.新建任务 新建一个任务,设置好基本选项然后确定即可; 3.扫描完成 扫描完成后到报表输出栏中,按照红框所标注的将本次扫描结果输出; 4.输出报表并下载 当扫描完成后会跳转到报表输出页面,根据自己的需要选择输出范围和格式下载报表就行了。 漏洞扫描和渗透测试的区别 漏洞扫描和渗透测试的主要区别在于目的、方法、深度和范围。以下是详细介绍: 目的。漏洞扫描的主要目的是发现网络、应用程序或系统中存在的漏洞,以便及时修复和加强防御措施,从而提高网络安全性;渗透测试则是模拟黑客攻击,验证企业的安全防御能力,发现并利用已知或未知的漏洞,以测试企业的安全性。 方法。漏洞扫描通常通过自动化工具对目标系统进行扫描和分析,以发现已知的漏洞和配置错误;渗透测试则更加综合和全面,涉及手动和自动化的技术,包括漏洞扫描、社会工程学、网络嗅探、密码破解等,以模拟攻击者的行为。 深度。漏洞扫描通常只是对系统进行表面的扫描,使用自动化工具发现系统的漏洞和弱点;渗透测试通常对系统进行深度测试,包括手动和自动化测试,模拟攻击者的攻击行为,发现系统的潜在漏洞和弱点。 范围。漏洞扫描通常是对目标系统进行广泛的扫描,包括网络设备、操作系统、应用程序等,以发现已知的漏洞;渗透测试则更加专注于目标系统的特定部分,例如特定应用程序、网络服务或者特定的用户权限。 如何扫描系统漏洞?当扫描工作启动后,漏洞扫描工具会使用已配置的设置来检查目标系统的漏洞。能进行漏洞扫描是一种评估计算机系统、网络或应用程序中安全漏洞的方法。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




