发布者:售前健健 | 本文章发表于:2025-09-13
服务器环境搭建是将物理或云服务器从 “裸机” 状态,配置为可运行业务的技术过程,涵盖操作系统安装、基础软件部署、网络安全配置等核心环节。它直接决定业务能否稳定运行 —— 搭建不当可能导致程序报错、安全漏洞,甚至业务中断。无论是个人开发者搭建博客,还是企业部署 ERP 系统,科学的环境搭建都是业务上线的前提。本文将解析服务器环境搭建的核心流程,对比 Linux 与 Windows 系统的搭建要点,结合网站、数据库等典型场景给出实施方案,指出常见误区与工具推荐,帮助读者高效完成环境搭建并规避风险。
一、服务器环境搭建的核心流程
1. 前期规划:明确需求
根据业务类型确定配置与软件。某企业部署 Java 后端服务,需规划 “CentOS 7 系统 + JDK 1.8+Tomcat 9+MySQL 8.0” 组合;若搭建 PHP 博客,则选择 “Ubuntu+Nginx+PHP 7.4+MySQL 5.7”,避免后期软件不兼容。规划阶段需确认:业务依赖的编程语言、框架、数据库,以及服务器硬件(CPU、内存)是否满足运行需求。
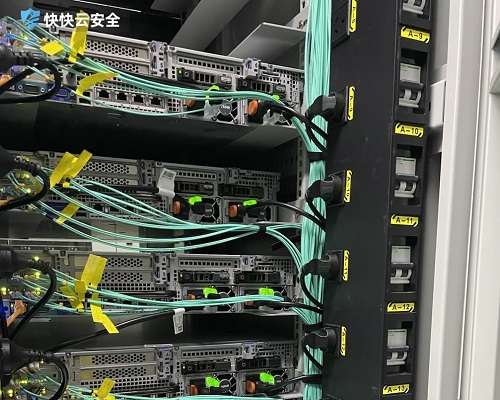
2. 系统安装:选择适配版本
物理服务器需通过 U 盘 / 光盘安装系统,云服务器可直接选择镜像。某运维人员为物理服务器安装 Linux 系统,通过 UltraISO 制作 CentOS 7 启动盘,按向导完成分区(/boot 500MB、/ 40GB、swap 8GB);云服务器用户在阿里云控制台选择 “Ubuntu 20.04 64 位” 镜像,1 分钟内完成系统初始化,无需手动分区。
3. 基础配置:安全与网络
初始化系统安全设置,保障基础可用性。第一步修改默认密码(避免弱密码,如 “Admin@123”),第二步关闭无用端口(如 Linux 用firewall-cmd关闭 22 外的冗余端口),第三步配置网络(云服务器需设置安全组,开放 80、443 端口供 Web 服务使用)。某用户因未关闭 23 端口,服务器被暴力破解,后期通过基础安全配置,安全事件发生率降至 0。
4. 软件部署:按需安装组件
按业务依赖顺序安装软件,避免依赖冲突。搭建 Python 爬虫环境时,需先安装 Python 3.9(yum install python3),再安装 pip(yum install python3-pip),最后安装 requests、Scrapy 等库;若颠倒顺序,可能因缺少 pip 导致库安装失败。建议用 “先底层依赖(如 JDK)、后应用服务(如 Tomcat)” 的顺序部署。
5. 测试验证:确保业务可用
部署后测试软件是否正常运行。搭建 Web 环境后,在浏览器输入服务器 IP,若显示 “Nginx 欢迎页” 或自定义页面,说明环境正常;某开发者部署 Java 服务后,通过curl http://localhost:8080测试,返回 “200 OK” 响应,确认服务可访问,避免上线后发现功能异常。
二、Linux 与 Windows 系统搭建要点
1. Linux 系统:轻量高效
适合后端服务、数据库等场景,需掌握基础命令。安装软件常用yum(CentOS)或apt(Ubuntu)命令,如安装 Nginx:yum install nginx -y,启动服务:systemctl start nginx,并设置开机自启:systemctl enable nginx。某电商平台用 Linux 搭建数据库服务器,通过命令行配置 MySQL 主从复制,资源占用比 Windows 低 30%,运行稳定性更高。
2. Windows Server:可视化操作
适合需图形界面的场景(如.NET 开发、远程桌面管理)。安装软件可通过.exe 文件双击操作,如安装 IIS 服务:打开 “服务器管理器→添加角色和功能”,勾选 “IIS” 及相关组件,下一步完成安装。某企业部署.NET 架构的 OA 系统,用 Windows Server 2019 搭建环境,运维人员通过远程桌面直接操作,无需记忆命令,上手门槛低。
三、典型场景的环境搭建方案
1. Web 网站场景:Linux+Nginx+PHP+MySQL
适合搭建博客、企业官网。步骤:1. 安装 Nginx(Web 服务器);2. 安装 PHP 及扩展(处理动态请求);3. 安装 MySQL(存储数据);4. 配置 Nginx 关联 PHP(修改nginx.conf,设置fastcgi_pass 127.0.0.1:9000)。某个人博主按此方案搭建 WordPress 博客,30 分钟完成环境搭建,后期日均访问量 500 人次,运行稳定无报错。
2. Java 后端场景:Linux+JDK+Tomcat+MySQL
适配 Spring Boot、SSM 等框架。关键步骤:1. 安装 JDK 并配置环境变量(export JAVA_HOME=/usr/local/jdk1.8);2. 安装 Tomcat 并测试(访问http://IP:8080显示 Tomcat 页面);3. 部署 Java 项目(将 WAR 包放入webapps目录)。某企业用此方案部署订单系统,项目启动后通过ps -ef | grep java查看进程,确认服务正常运行,支持日均 10 万次接口调用。
3. 数据库服务器场景:Linux+MySQL + 主从复制
保障数据高可用,避免单点故障。主库配置:修改my.cnf,开启二进制日志(log-bin=mysql-bin),设置服务器 ID(server-id=1);从库配置:server-id=2,通过change master to命令关联主库。某金融机构搭建 MySQL 主从环境,主库处理写入请求,从库负责查询,数据同步延迟 < 1 秒,主库故障时从库可快速接管。
四、环境搭建的工具推荐
1. 自动化工具:Ansible
批量管理服务器,实现环境一键部署。通过编写 Playbook 脚本,可同时为 100 台服务器安装 Nginx、配置安全组,某云服务商用 Ansible 管理 500 台服务器,环境搭建效率提升 90%,运维人员工作量减少 80%。
2. 容器化工具:Docker
隔离软件依赖,避免环境冲突。用 Docker 部署 Nginx:docker run -d -p 80:80 nginx,容器启动后直接使用,某团队用 Docker 部署多个项目,每个项目运行在独立容器,项目间依赖互不干扰,环境迁移时直接复制容器,10 分钟完成部署。
随着 DevOps 与云原生技术的发展,服务器环境搭建正从 “手动配置” 向 “自动化、容器化” 演进,未来通过 Kubernetes 实现 “环境即代码”,可进一步提升部署效率与可扩展性。企业实践中,中小微企业可优先用宝塔面板、Docker 降低门槛;大型企业建议引入 Ansible、Jenkins 构建自动化流水线,实现 “代码提交→自动部署→测试验证” 全流程自动化。无论选择哪种方式,搭建后务必进行安全扫描与功能测试,确保环境可用且安全。
下一篇
抓包工具有什么用 实用功能及适用场景全解析
很多做网络运维、应用开发或者软件测试的朋友,平时总会听到抓包工具的说法,不少人对这类工具的认知还停留在只能抓取网络数据的层面。实际这类工具能解决的问题覆盖了日常网络排查、应用测试、安全防护等多个领域,不管是技术从业者还是普通用户遇到网络异常的时候,都能靠它快速定位问题源头,省下不少反复排查的时间。 抓包工具能干嘛? 它最基础的功能是抓取传输过程中的网络数据包,帮你看清数据从发出到接收的完整路径,有没有被篡改、丢包或者延迟过高的问题。做应用开发的人能用它调试接口,看看前后端交互的数据是不是符合预期,省去很多来回核对参数的麻烦。做网络安全的从业者也能靠它排查异常流量,识别潜在的攻击行为,提前做好防护部署。 抓包工具适用谁? 除了技术从业者,普通用户遇到网络卡顿、APP加载失败、网页打不开的情况时,也能用它快速判断是本地网络问题还是远端服务器的问题。做电商运营的人还能靠它排查店铺页面的加载异常,避免因为访问故障影响客户转化。平时喜欢玩游戏的玩家,遇到游戏掉线、延迟高的问题,也能通过抓包判断是本地宽带波动还是游戏服务器被攻击导致的。要是排查下来是服务器端遭受到流量攻击导致的异常,可以找专业的DDoS安全防护服务商来解决,需要了解相关服务的话可以前往快快网络的DDoS防护服务专区查看具体方案。 抓包工具好用吗? 现在市面上的抓包工具大多有可视化界面,不需要太复杂的操作就能上手,基础的抓取、筛选功能操作门槛很低,哪怕是没有太多技术基础的用户跟着教程也能快速掌握基础用法。要是有进阶的数据分析需求,也可以搭配对应插件实现更多定制化功能,满足不同场景的使用需求。唯一要注意的是使用抓包工具要符合相关法规要求,不能私自抓取非公共的隐私数据,也不能用它来做违规的操作,避免触犯相关规定。 抓包工具的实用价值远不止基础的数据抓取,不管是工作还是日常遇到网络相关的问题,都可以尝试用它来定位问题,能帮你少走很多不必要的弯路。要是遇到自身解决不了的网络攻击类问题,及时求助专业的网络安全服务团队,就能快速恢复业务的正常运行,避免造成更多损失。
CDN加速域名是什么 作用及配置方法详细解答
不少做网站、小程序运营的朋友总会碰到页面加载慢、跨区域访问延迟高的问题,CDN加速是很多人首选的解决方案。很多人对CDN加速域名的概念还很模糊,分不清它和普通域名的区别,也不知道该怎么正确配置才能发挥最大的加速效果,甚至踩了不少不必要的坑,白白花了成本却没拿到预期的访问速度提升效果。 CDN加速域名是什么? CDN加速域名是你接入CDN服务时,绑定的用来提供加速服务的业务域名,用户访问这个域名的时候,请求会被CDN调度系统分配到离用户最近的边缘节点,不用再长途跋涉回源站取资源,加载速度自然就能得到大幅提升。 怎么配置加速域名? 配置CDN加速域名的流程并不复杂,你可以先在CDN服务平台提交要加速的域名,完成备案核验之后,按照后台提示配置CNAME解析,把原来的域名解析指向平台给的CNAME地址,等解析生效之后就能正常启用加速服务了。 配置的时候要注意源站地址填写准确,缓存规则要根据自身的资源类型调整,静态资源可以设置更长的缓存时间,动态资源要调整成短缓存或者不缓存,避免出现内容更新不及时的问题。要是不知道怎么选兼顾安全和加速效果的CDN服务,可以了解适配全场景的SCDN加速服务,还能同步防护常见的网络攻击。 加速域名有啥优势? 最直接的好处就是能大幅降低源站的访问压力,所有静态资源请求都由CDN节点承接,源站只要处理少量动态请求就行,哪怕短时间内有大量用户涌入,也不容易出现源站宕机的问题。 不同地区的用户都能就近取到资源,南北互通、跨运营商访问的延迟问题也能得到很好的解决,用户打开页面的速度快了,留存率自然也会跟着上涨。要是搭配了带防护能力的CDN,还能顺便挡住常见的CC攻击、小流量DDoS攻击,相当于给源站多加了一层安全防护。 CDN加速域名的配置门槛其实不高,选对合适的服务平台,按照指引操作十几分钟就能搞定,不管是个人站长还是企业运营者,都能靠它轻松提升用户的访问体验,不用再为网站加载慢、用户流失的问题头疼。
CTF比赛是什么 参赛规则价值及入门方法详解
很多网络安全爱好者刚接触圈子时总会听到CTF比赛的说法,不少人对这类赛事的规则、参与方式、能收获的价值都不太清楚,甚至觉得只有技术大佬才有资格报名。其实CTF比赛的门槛没有大家想象中那么高,不同级别的赛事面向不同技术水平的群体,哪怕是刚入门的新手也能找到适合参与的场次,从中积累实战经验,快速提升网络安全实操能力。 什么是CTF比赛? CTF全称是Capture The Flag,中文叫夺旗赛,是网络安全领域的专业竞技赛事。最早起源于1996年的DEFCON黑客大会,用来替代之前松散无规则的黑客技术比拼。现在全球各地每年都会举办不同规模的CTF赛事,覆盖学生群体、企业安全从业者等各类人群。 CTF比什么内容? 常见的CTF赛事题型分为六大类,分别是WEB安全、逆向工程、二进制漏洞挖掘、密码学、misc杂项和移动安全。不同题型考察的能力方向完全不同,参赛选手可以根据自己的兴趣和擅长领域选择主攻方向。多数赛事支持组队参赛,一支队伍里通常会搭配不同方向的选手,配合完成解题夺旗。 平时练习web类题型时,经常会碰到和WAF应用防护墙相关的考点,想要提前熟悉主流防护产品的运行逻辑,可以参考专业云安全服务商的相关产品说明。 CTF值得参加吗? 对网络安全从业者或者感兴趣的学生来说,参加CTF的性价比非常高。解题过程中能接触到大量真实场景下的安全问题,积累的实操经验比书本知识更实用。不少互联网企业招聘安全岗位时,都会优先考虑有CTF获奖经历的候选人,应届生能拿到的薪资溢价也会更高。 现在国内很多高校和互联网企业都会举办面向新手的CTF赛事,门槛很低,就算没有太多基础也能报名感受氛围。如果不确定自己适合哪个方向,可以先找往届的真题试着做一做,慢慢找到自己感兴趣的领域再深入研究。积累了足够的参赛经验之后,还可以尝试报名国际级的赛事,和全球的顶尖技术选手同台交流。
2025-09-27 19:03:10
2025-06-29 21:16:05
2025-10-22 18:04:10
2025-05-03 10:30:29
2025-08-28 19:03:04
2025-09-28 19:03:04
2025-06-04 19:04:04
2025-08-08 20:19:04
2025-09-27 19:03:10
2025-06-29 21:16:05
2025-10-22 18:04:10
2025-05-03 10:30:29
2025-08-28 19:03:04
2025-09-28 19:03:04
2025-06-04 19:04:04
2025-08-08 20:19:04
发布者:售前健健 | 本文章发表于:2025-09-13
服务器环境搭建是将物理或云服务器从 “裸机” 状态,配置为可运行业务的技术过程,涵盖操作系统安装、基础软件部署、网络安全配置等核心环节。它直接决定业务能否稳定运行 —— 搭建不当可能导致程序报错、安全漏洞,甚至业务中断。无论是个人开发者搭建博客,还是企业部署 ERP 系统,科学的环境搭建都是业务上线的前提。本文将解析服务器环境搭建的核心流程,对比 Linux 与 Windows 系统的搭建要点,结合网站、数据库等典型场景给出实施方案,指出常见误区与工具推荐,帮助读者高效完成环境搭建并规避风险。
一、服务器环境搭建的核心流程
1. 前期规划:明确需求
根据业务类型确定配置与软件。某企业部署 Java 后端服务,需规划 “CentOS 7 系统 + JDK 1.8+Tomcat 9+MySQL 8.0” 组合;若搭建 PHP 博客,则选择 “Ubuntu+Nginx+PHP 7.4+MySQL 5.7”,避免后期软件不兼容。规划阶段需确认:业务依赖的编程语言、框架、数据库,以及服务器硬件(CPU、内存)是否满足运行需求。
2. 系统安装:选择适配版本
物理服务器需通过 U 盘 / 光盘安装系统,云服务器可直接选择镜像。某运维人员为物理服务器安装 Linux 系统,通过 UltraISO 制作 CentOS 7 启动盘,按向导完成分区(/boot 500MB、/ 40GB、swap 8GB);云服务器用户在阿里云控制台选择 “Ubuntu 20.04 64 位” 镜像,1 分钟内完成系统初始化,无需手动分区。
3. 基础配置:安全与网络
初始化系统安全设置,保障基础可用性。第一步修改默认密码(避免弱密码,如 “Admin@123”),第二步关闭无用端口(如 Linux 用firewall-cmd关闭 22 外的冗余端口),第三步配置网络(云服务器需设置安全组,开放 80、443 端口供 Web 服务使用)。某用户因未关闭 23 端口,服务器被暴力破解,后期通过基础安全配置,安全事件发生率降至 0。
4. 软件部署:按需安装组件
按业务依赖顺序安装软件,避免依赖冲突。搭建 Python 爬虫环境时,需先安装 Python 3.9(yum install python3),再安装 pip(yum install python3-pip),最后安装 requests、Scrapy 等库;若颠倒顺序,可能因缺少 pip 导致库安装失败。建议用 “先底层依赖(如 JDK)、后应用服务(如 Tomcat)” 的顺序部署。
5. 测试验证:确保业务可用
部署后测试软件是否正常运行。搭建 Web 环境后,在浏览器输入服务器 IP,若显示 “Nginx 欢迎页” 或自定义页面,说明环境正常;某开发者部署 Java 服务后,通过curl http://localhost:8080测试,返回 “200 OK” 响应,确认服务可访问,避免上线后发现功能异常。
二、Linux 与 Windows 系统搭建要点
1. Linux 系统:轻量高效
适合后端服务、数据库等场景,需掌握基础命令。安装软件常用yum(CentOS)或apt(Ubuntu)命令,如安装 Nginx:yum install nginx -y,启动服务:systemctl start nginx,并设置开机自启:systemctl enable nginx。某电商平台用 Linux 搭建数据库服务器,通过命令行配置 MySQL 主从复制,资源占用比 Windows 低 30%,运行稳定性更高。
2. Windows Server:可视化操作
适合需图形界面的场景(如.NET 开发、远程桌面管理)。安装软件可通过.exe 文件双击操作,如安装 IIS 服务:打开 “服务器管理器→添加角色和功能”,勾选 “IIS” 及相关组件,下一步完成安装。某企业部署.NET 架构的 OA 系统,用 Windows Server 2019 搭建环境,运维人员通过远程桌面直接操作,无需记忆命令,上手门槛低。
三、典型场景的环境搭建方案
1. Web 网站场景:Linux+Nginx+PHP+MySQL
适合搭建博客、企业官网。步骤:1. 安装 Nginx(Web 服务器);2. 安装 PHP 及扩展(处理动态请求);3. 安装 MySQL(存储数据);4. 配置 Nginx 关联 PHP(修改nginx.conf,设置fastcgi_pass 127.0.0.1:9000)。某个人博主按此方案搭建 WordPress 博客,30 分钟完成环境搭建,后期日均访问量 500 人次,运行稳定无报错。
2. Java 后端场景:Linux+JDK+Tomcat+MySQL
适配 Spring Boot、SSM 等框架。关键步骤:1. 安装 JDK 并配置环境变量(export JAVA_HOME=/usr/local/jdk1.8);2. 安装 Tomcat 并测试(访问http://IP:8080显示 Tomcat 页面);3. 部署 Java 项目(将 WAR 包放入webapps目录)。某企业用此方案部署订单系统,项目启动后通过ps -ef | grep java查看进程,确认服务正常运行,支持日均 10 万次接口调用。
3. 数据库服务器场景:Linux+MySQL + 主从复制
保障数据高可用,避免单点故障。主库配置:修改my.cnf,开启二进制日志(log-bin=mysql-bin),设置服务器 ID(server-id=1);从库配置:server-id=2,通过change master to命令关联主库。某金融机构搭建 MySQL 主从环境,主库处理写入请求,从库负责查询,数据同步延迟 < 1 秒,主库故障时从库可快速接管。
四、环境搭建的工具推荐
1. 自动化工具:Ansible
批量管理服务器,实现环境一键部署。通过编写 Playbook 脚本,可同时为 100 台服务器安装 Nginx、配置安全组,某云服务商用 Ansible 管理 500 台服务器,环境搭建效率提升 90%,运维人员工作量减少 80%。
2. 容器化工具:Docker
隔离软件依赖,避免环境冲突。用 Docker 部署 Nginx:docker run -d -p 80:80 nginx,容器启动后直接使用,某团队用 Docker 部署多个项目,每个项目运行在独立容器,项目间依赖互不干扰,环境迁移时直接复制容器,10 分钟完成部署。
随着 DevOps 与云原生技术的发展,服务器环境搭建正从 “手动配置” 向 “自动化、容器化” 演进,未来通过 Kubernetes 实现 “环境即代码”,可进一步提升部署效率与可扩展性。企业实践中,中小微企业可优先用宝塔面板、Docker 降低门槛;大型企业建议引入 Ansible、Jenkins 构建自动化流水线,实现 “代码提交→自动部署→测试验证” 全流程自动化。无论选择哪种方式,搭建后务必进行安全扫描与功能测试,确保环境可用且安全。
下一篇
抓包工具有什么用 实用功能及适用场景全解析
很多做网络运维、应用开发或者软件测试的朋友,平时总会听到抓包工具的说法,不少人对这类工具的认知还停留在只能抓取网络数据的层面。实际这类工具能解决的问题覆盖了日常网络排查、应用测试、安全防护等多个领域,不管是技术从业者还是普通用户遇到网络异常的时候,都能靠它快速定位问题源头,省下不少反复排查的时间。 抓包工具能干嘛? 它最基础的功能是抓取传输过程中的网络数据包,帮你看清数据从发出到接收的完整路径,有没有被篡改、丢包或者延迟过高的问题。做应用开发的人能用它调试接口,看看前后端交互的数据是不是符合预期,省去很多来回核对参数的麻烦。做网络安全的从业者也能靠它排查异常流量,识别潜在的攻击行为,提前做好防护部署。 抓包工具适用谁? 除了技术从业者,普通用户遇到网络卡顿、APP加载失败、网页打不开的情况时,也能用它快速判断是本地网络问题还是远端服务器的问题。做电商运营的人还能靠它排查店铺页面的加载异常,避免因为访问故障影响客户转化。平时喜欢玩游戏的玩家,遇到游戏掉线、延迟高的问题,也能通过抓包判断是本地宽带波动还是游戏服务器被攻击导致的。要是排查下来是服务器端遭受到流量攻击导致的异常,可以找专业的DDoS安全防护服务商来解决,需要了解相关服务的话可以前往快快网络的DDoS防护服务专区查看具体方案。 抓包工具好用吗? 现在市面上的抓包工具大多有可视化界面,不需要太复杂的操作就能上手,基础的抓取、筛选功能操作门槛很低,哪怕是没有太多技术基础的用户跟着教程也能快速掌握基础用法。要是有进阶的数据分析需求,也可以搭配对应插件实现更多定制化功能,满足不同场景的使用需求。唯一要注意的是使用抓包工具要符合相关法规要求,不能私自抓取非公共的隐私数据,也不能用它来做违规的操作,避免触犯相关规定。 抓包工具的实用价值远不止基础的数据抓取,不管是工作还是日常遇到网络相关的问题,都可以尝试用它来定位问题,能帮你少走很多不必要的弯路。要是遇到自身解决不了的网络攻击类问题,及时求助专业的网络安全服务团队,就能快速恢复业务的正常运行,避免造成更多损失。
CDN加速域名是什么 作用及配置方法详细解答
不少做网站、小程序运营的朋友总会碰到页面加载慢、跨区域访问延迟高的问题,CDN加速是很多人首选的解决方案。很多人对CDN加速域名的概念还很模糊,分不清它和普通域名的区别,也不知道该怎么正确配置才能发挥最大的加速效果,甚至踩了不少不必要的坑,白白花了成本却没拿到预期的访问速度提升效果。 CDN加速域名是什么? CDN加速域名是你接入CDN服务时,绑定的用来提供加速服务的业务域名,用户访问这个域名的时候,请求会被CDN调度系统分配到离用户最近的边缘节点,不用再长途跋涉回源站取资源,加载速度自然就能得到大幅提升。 怎么配置加速域名? 配置CDN加速域名的流程并不复杂,你可以先在CDN服务平台提交要加速的域名,完成备案核验之后,按照后台提示配置CNAME解析,把原来的域名解析指向平台给的CNAME地址,等解析生效之后就能正常启用加速服务了。 配置的时候要注意源站地址填写准确,缓存规则要根据自身的资源类型调整,静态资源可以设置更长的缓存时间,动态资源要调整成短缓存或者不缓存,避免出现内容更新不及时的问题。要是不知道怎么选兼顾安全和加速效果的CDN服务,可以了解适配全场景的SCDN加速服务,还能同步防护常见的网络攻击。 加速域名有啥优势? 最直接的好处就是能大幅降低源站的访问压力,所有静态资源请求都由CDN节点承接,源站只要处理少量动态请求就行,哪怕短时间内有大量用户涌入,也不容易出现源站宕机的问题。 不同地区的用户都能就近取到资源,南北互通、跨运营商访问的延迟问题也能得到很好的解决,用户打开页面的速度快了,留存率自然也会跟着上涨。要是搭配了带防护能力的CDN,还能顺便挡住常见的CC攻击、小流量DDoS攻击,相当于给源站多加了一层安全防护。 CDN加速域名的配置门槛其实不高,选对合适的服务平台,按照指引操作十几分钟就能搞定,不管是个人站长还是企业运营者,都能靠它轻松提升用户的访问体验,不用再为网站加载慢、用户流失的问题头疼。
CTF比赛是什么 参赛规则价值及入门方法详解
很多网络安全爱好者刚接触圈子时总会听到CTF比赛的说法,不少人对这类赛事的规则、参与方式、能收获的价值都不太清楚,甚至觉得只有技术大佬才有资格报名。其实CTF比赛的门槛没有大家想象中那么高,不同级别的赛事面向不同技术水平的群体,哪怕是刚入门的新手也能找到适合参与的场次,从中积累实战经验,快速提升网络安全实操能力。 什么是CTF比赛? CTF全称是Capture The Flag,中文叫夺旗赛,是网络安全领域的专业竞技赛事。最早起源于1996年的DEFCON黑客大会,用来替代之前松散无规则的黑客技术比拼。现在全球各地每年都会举办不同规模的CTF赛事,覆盖学生群体、企业安全从业者等各类人群。 CTF比什么内容? 常见的CTF赛事题型分为六大类,分别是WEB安全、逆向工程、二进制漏洞挖掘、密码学、misc杂项和移动安全。不同题型考察的能力方向完全不同,参赛选手可以根据自己的兴趣和擅长领域选择主攻方向。多数赛事支持组队参赛,一支队伍里通常会搭配不同方向的选手,配合完成解题夺旗。 平时练习web类题型时,经常会碰到和WAF应用防护墙相关的考点,想要提前熟悉主流防护产品的运行逻辑,可以参考专业云安全服务商的相关产品说明。 CTF值得参加吗? 对网络安全从业者或者感兴趣的学生来说,参加CTF的性价比非常高。解题过程中能接触到大量真实场景下的安全问题,积累的实操经验比书本知识更实用。不少互联网企业招聘安全岗位时,都会优先考虑有CTF获奖经历的候选人,应届生能拿到的薪资溢价也会更高。 现在国内很多高校和互联网企业都会举办面向新手的CTF赛事,门槛很低,就算没有太多基础也能报名感受氛围。如果不确定自己适合哪个方向,可以先找往届的真题试着做一做,慢慢找到自己感兴趣的领域再深入研究。积累了足够的参赛经验之后,还可以尝试报名国际级的赛事,和全球的顶尖技术选手同台交流。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




