发布者:售前朵儿 | 本文章发表于:2022-04-18 阅读数:3285
被入侵一直都是令人头疼是事情,数据被修改、数据被泄露直接让长久的努力付之东流,随着开源产品的越来越盛行,作为一个Linux运维工程师,能够清晰地鉴别异常机器是否已经被入侵了显得至关重要。快卫士就是迎着市场开发的产品,有效防入侵。
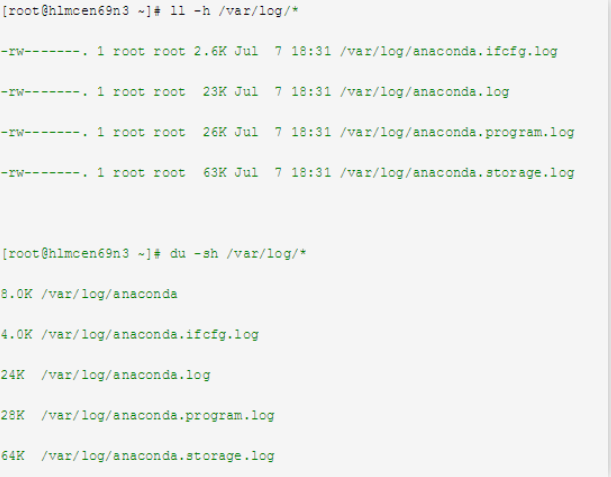
1、入侵者可能会删除机器的日志信息
可以查看日志信息是否还存在或者是否被清空,相关命令示例:
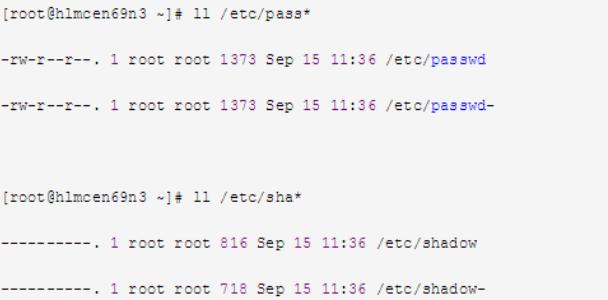
2、入侵者可能创建一个新的存放用户名及密码文件
可以查看/etc/passwd及/etc/shadow文件,相关命令示例:
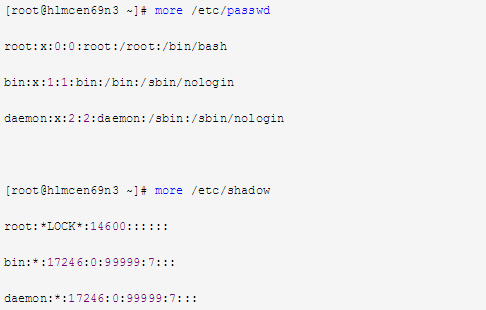
3、入侵者可能修改用户名及密码文件
可以查看/etc/passwd及/etc/shadow文件内容进行鉴别,相关命令示例:
快卫士有效防入侵,让您远离被入侵的烦恼,远离数据被盗,还能监控机器各种性能,并作出警报。
高防安全专家快快网络!
快快网络专属售前:快快网络朵儿,QQ:537013900 CALL:18050128237
智能云安全管理服务商!拥有厦门BGPI9超性能机器。
服务器被入侵了怎么办?
最近有游戏业务的客户联系过来说,服务器被入侵游戏数据被删除了,数据丢失的情况,服务器被入侵了怎么办?服务器明明才杀毒重装过的,怎么又会遇到呢,难道是服务器不安全吗?不懂你们有没有遇到过,服务器被入侵了怎么办?入侵者有3种类型,具体介绍如下:1.伪装者:某个用户没有使用某台计算机的权限,但渗透到系统中去访问一个合法用户的账号,则称之为伪装者,它往往是一个外部用户。2.违法行为者:内部用户有两种情况称之为违法行为者,第一个就是,它是一个合法用户,但访问量它无权访问的一些应用程序、数据或资源;第二个就是,它是一个合法用户,它有权访问的某些应用程序、数据或资源,但错误地使用了这些权限。3.秘密的用户:内部或外部用户,试图使用超级用户的权限,以避免审计信息被捕获或记录,则称之为秘密的用户。攻击者试图获得合法用户的口令,以便冒充它们,下面是一些猜测口令的常见方法1.尝试所有可能的短口令。2.手机用户的信息。3.尝试由软件产品提供商提供的默认口令。4.尝试人们最长选作口令的词汇。5.尝试使用电话号码、生日等。6.窃取用户与主机网络之间的通信线路。7.使用一些木马。服务器被入侵,遇到这种情况就可以使用我们的独家防护入侵产品-快卫士,快卫士是快快网络自主研发的一款集实时监测、智能分析、风险预警于一体的主机安全防护软件,为了避免数据被异常操作的情况,可以安装快卫士进行预防。安装前,请务必对主机进行病毒查杀。安装后,建议登录控制台开启二次认证功能,确保不法分子无法从主机登录入口进行入侵。不管是否快快机器都支持免费使用。快卫士还能提供异地登录告警、作欢迎漏洞修复、基线监测等功能,有分付费跟免费版本,功能强大,不知道如何操作欢迎联系快快网络售前小美Q:712730906
如果服务器被入侵,导致数据被恶意删除怎么办?
当服务器被入侵时,可以使用以下安全产品来保护服务器和数据的安全:防火墙:防火墙可以检测并阻止外部攻击,防止未经授权的访问和服务器的内部网络。它可以通过设置访问控制列表、过滤器等机制来实现这一功能。入侵检测系统(IDS):入侵检测系统可以帮助检测内部或外部对服务器的攻击行为,并及时采取措施进行响应。它通过对系统的日志记录、进程监控等信息进行分析,识别异常活动和威胁行为。防病毒软件:防病毒软件可以帮助防范病毒的传播和破坏,保护服务器的系统和数据免受恶意软件的侵害。它通过定期更新病毒库、扫描文件和邮件等方式来实现这一功能。数据备份与恢复工具:为了防止数据丢失的风险,可以使用数据备份与恢复工具将重要数据定期备份到安全的存储设备或云端,并在需要时进行恢复。这些工具通常具有简单易用的界面和强大的恢复功能。安全管理平台:安全管理平台整合了多种安全产品和技术,提供全面的安全管理和防护能力。它们提供了统一的用户管理、资产清单、事件分析等功能,帮助管理员更好地管理服务器和数据的安全风险。需要注意的是,选择和使用安全产品需要根据服务器的具体需求和应用场景进行评估和选择。在购买和使用任何安全产品之前,建议咨询专业的网络安全顾问或厂商,以获得个性化的建议和支持。
服务器被入侵怎么办?
经常有客户说服务器被入侵了怎么办,当服务器被入侵时,可以采取以下措施进行处理:切断网络:立即断开服务器的网络连接,防止攻击者继续利用服务器进行非法活动或窃取数据。分析攻击源:通过查看系统日志、登录日志、端口状态、进程信息等,分析并找出可能的攻击源和可疑程序。备份用户数据:确保用户数据的安全,立即备份可能被篡改或破坏的数据,并在确认安全后,将备份数据恢复到服务器。系统加固:更新系统补丁,禁用危险服务,卸载不必要的组件,删除不必要的权限,开启防火墙,并设置复杂的密码,提高系统的安全性。软件加固:对服务器上运行的软件进行安全加固,包括限制软件的访问权限,防止潜在的攻击者利用软件漏洞进行攻击。网站安全加固:如果服务器用于运行网站,那么需要对网站进行安全加固,修复已知的漏洞,部署安全防护系统,防止黑客利用网站漏洞进行入侵。报警并寻求专业帮助:如果入侵严重,建议立即报警,并向网络安全专家或专业机构寻求帮助,以便更好地处理入侵事件,并防止类似事件再次发生。在处理服务器入侵事件时,保持冷静和理性至关重要。不要随意尝试自己处理不熟悉的问题,以免进一步加剧问题。同时,也要加强日常的安全管理和监控,提高服务器的整体安全水平。
阅读数:11765 | 2024-06-17 04:00:00
阅读数:11196 | 2023-02-10 15:29:39
阅读数:11062 | 2023-04-10 00:00:00
阅读数:10289 | 2021-05-24 17:04:32
阅读数:9932 | 2022-03-17 16:07:52
阅读数:9183 | 2022-06-10 14:38:16
阅读数:8414 | 2022-03-03 16:40:16
阅读数:6507 | 2022-07-15 17:06:41
阅读数:11765 | 2024-06-17 04:00:00
阅读数:11196 | 2023-02-10 15:29:39
阅读数:11062 | 2023-04-10 00:00:00
阅读数:10289 | 2021-05-24 17:04:32
阅读数:9932 | 2022-03-17 16:07:52
阅读数:9183 | 2022-06-10 14:38:16
阅读数:8414 | 2022-03-03 16:40:16
阅读数:6507 | 2022-07-15 17:06:41
发布者:售前朵儿 | 本文章发表于:2022-04-18
被入侵一直都是令人头疼是事情,数据被修改、数据被泄露直接让长久的努力付之东流,随着开源产品的越来越盛行,作为一个Linux运维工程师,能够清晰地鉴别异常机器是否已经被入侵了显得至关重要。快卫士就是迎着市场开发的产品,有效防入侵。
1、入侵者可能会删除机器的日志信息
可以查看日志信息是否还存在或者是否被清空,相关命令示例:
2、入侵者可能创建一个新的存放用户名及密码文件
可以查看/etc/passwd及/etc/shadow文件,相关命令示例:
3、入侵者可能修改用户名及密码文件
可以查看/etc/passwd及/etc/shadow文件内容进行鉴别,相关命令示例:
快卫士有效防入侵,让您远离被入侵的烦恼,远离数据被盗,还能监控机器各种性能,并作出警报。
高防安全专家快快网络!
快快网络专属售前:快快网络朵儿,QQ:537013900 CALL:18050128237
智能云安全管理服务商!拥有厦门BGPI9超性能机器。
服务器被入侵了怎么办?
最近有游戏业务的客户联系过来说,服务器被入侵游戏数据被删除了,数据丢失的情况,服务器被入侵了怎么办?服务器明明才杀毒重装过的,怎么又会遇到呢,难道是服务器不安全吗?不懂你们有没有遇到过,服务器被入侵了怎么办?入侵者有3种类型,具体介绍如下:1.伪装者:某个用户没有使用某台计算机的权限,但渗透到系统中去访问一个合法用户的账号,则称之为伪装者,它往往是一个外部用户。2.违法行为者:内部用户有两种情况称之为违法行为者,第一个就是,它是一个合法用户,但访问量它无权访问的一些应用程序、数据或资源;第二个就是,它是一个合法用户,它有权访问的某些应用程序、数据或资源,但错误地使用了这些权限。3.秘密的用户:内部或外部用户,试图使用超级用户的权限,以避免审计信息被捕获或记录,则称之为秘密的用户。攻击者试图获得合法用户的口令,以便冒充它们,下面是一些猜测口令的常见方法1.尝试所有可能的短口令。2.手机用户的信息。3.尝试由软件产品提供商提供的默认口令。4.尝试人们最长选作口令的词汇。5.尝试使用电话号码、生日等。6.窃取用户与主机网络之间的通信线路。7.使用一些木马。服务器被入侵,遇到这种情况就可以使用我们的独家防护入侵产品-快卫士,快卫士是快快网络自主研发的一款集实时监测、智能分析、风险预警于一体的主机安全防护软件,为了避免数据被异常操作的情况,可以安装快卫士进行预防。安装前,请务必对主机进行病毒查杀。安装后,建议登录控制台开启二次认证功能,确保不法分子无法从主机登录入口进行入侵。不管是否快快机器都支持免费使用。快卫士还能提供异地登录告警、作欢迎漏洞修复、基线监测等功能,有分付费跟免费版本,功能强大,不知道如何操作欢迎联系快快网络售前小美Q:712730906
如果服务器被入侵,导致数据被恶意删除怎么办?
当服务器被入侵时,可以使用以下安全产品来保护服务器和数据的安全:防火墙:防火墙可以检测并阻止外部攻击,防止未经授权的访问和服务器的内部网络。它可以通过设置访问控制列表、过滤器等机制来实现这一功能。入侵检测系统(IDS):入侵检测系统可以帮助检测内部或外部对服务器的攻击行为,并及时采取措施进行响应。它通过对系统的日志记录、进程监控等信息进行分析,识别异常活动和威胁行为。防病毒软件:防病毒软件可以帮助防范病毒的传播和破坏,保护服务器的系统和数据免受恶意软件的侵害。它通过定期更新病毒库、扫描文件和邮件等方式来实现这一功能。数据备份与恢复工具:为了防止数据丢失的风险,可以使用数据备份与恢复工具将重要数据定期备份到安全的存储设备或云端,并在需要时进行恢复。这些工具通常具有简单易用的界面和强大的恢复功能。安全管理平台:安全管理平台整合了多种安全产品和技术,提供全面的安全管理和防护能力。它们提供了统一的用户管理、资产清单、事件分析等功能,帮助管理员更好地管理服务器和数据的安全风险。需要注意的是,选择和使用安全产品需要根据服务器的具体需求和应用场景进行评估和选择。在购买和使用任何安全产品之前,建议咨询专业的网络安全顾问或厂商,以获得个性化的建议和支持。
服务器被入侵怎么办?
经常有客户说服务器被入侵了怎么办,当服务器被入侵时,可以采取以下措施进行处理:切断网络:立即断开服务器的网络连接,防止攻击者继续利用服务器进行非法活动或窃取数据。分析攻击源:通过查看系统日志、登录日志、端口状态、进程信息等,分析并找出可能的攻击源和可疑程序。备份用户数据:确保用户数据的安全,立即备份可能被篡改或破坏的数据,并在确认安全后,将备份数据恢复到服务器。系统加固:更新系统补丁,禁用危险服务,卸载不必要的组件,删除不必要的权限,开启防火墙,并设置复杂的密码,提高系统的安全性。软件加固:对服务器上运行的软件进行安全加固,包括限制软件的访问权限,防止潜在的攻击者利用软件漏洞进行攻击。网站安全加固:如果服务器用于运行网站,那么需要对网站进行安全加固,修复已知的漏洞,部署安全防护系统,防止黑客利用网站漏洞进行入侵。报警并寻求专业帮助:如果入侵严重,建议立即报警,并向网络安全专家或专业机构寻求帮助,以便更好地处理入侵事件,并防止类似事件再次发生。在处理服务器入侵事件时,保持冷静和理性至关重要。不要随意尝试自己处理不熟悉的问题,以免进一步加剧问题。同时,也要加强日常的安全管理和监控,提高服务器的整体安全水平。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




