发布者:售前苒苒 | 本文章发表于:2021-06-23
目前国内哪个机房线路比较稳定又带防御的?这个应该是目前很多企业最迫切想知道的吧?毕竟阿里云的网络真的很稳定,但是防御是真的贵,这是众所周知的。不过也不用担心,推荐企业选购快快网络江苏BGP服务器,满足你的一切需求,配置详情联系苒苒QQ712730904,测试ip:45.248.8.1。
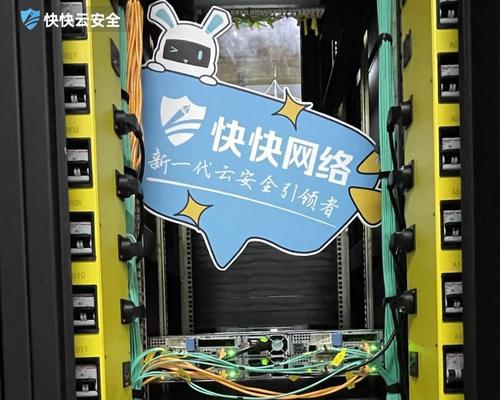
快快网络江苏BGP机房,是国内T4机房,目前我们机房目前采用业界独有的华为Antiddos 加金盾双防火墙进行流量清洗,从网络层到应用层,提供多重的防护解决方案;公司所有租赁服务器设备全部采用dell品牌服务器,拒绝组装机,可以为您提供最优质的硬件设施;而且公司配置实时监控报警系统、监控中心以及机房维护人员365*7*24小时全天候运营服务;公司接入三大运营商的骨干网带宽资源,稳定,高速,并且电信联通移动多线互通,为客户提供最优质的网络带宽资源;同时采用三线路集成方案,电信接联通移动三线防护能力达到2T。有足够的能力为您的企业保驾护航。
同时使用我们的服务器都搭配有快卫士与天擎云防增值服务。那么这两种增值服务具体是什么呢,我这就给您解答。
1.快卫士是集实时监测、智能分析、风险预警于—体的统一管理主机的安全软件。通过防病毒、防勒索、防篡改、高危漏洞检测、基线一键检测、安全防火墙等安全功能,帮助企业用户实现威胁识别、告警、阻止入侵行为。构建安全的主机防护体系。
2.天擎云防是集实时监测、智能分析、流量监控实时通知的一款防火墙监控后台。可以通过带宽流量,以及用户链接检测是否有攻击,通过邮件,微信通知到用户;避免因为攻击而导致的经济损失。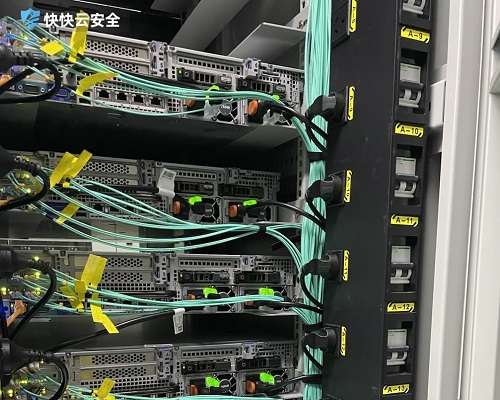
凡是购买我们的产品都自带这两款增值服务,为企业的发展保驾护航,详情联系苒苒QQ712730904
CTF Pwn入门指南:如何掌握二进制漏洞利用
CTF Pwn是网络安全竞赛中极具挑战性的项目,主要考察选手对二进制程序漏洞的发现和利用能力。从理解程序运行机制到编写攻击代码,Pwn技术需要扎实的计算机系统知识作为基础。掌握Pwn不仅能提升CTF比赛成绩,也是成为安全研究员的重要技能。 什么是CTF Pwn技术? Pwn在CTF比赛中特指通过分析二进制程序漏洞获取系统控制权的技术。这类题目通常会给出一个可执行文件,选手需要逆向分析程序逻辑,找到缓冲区溢出、格式化字符串等漏洞,并编写利用代码实现远程控制。Pwn技术涉及汇编语言、内存管理和系统调用等底层知识,是CTF中最考验技术深度的项目之一。 如何快速入门CTF Pwn? 建议从Linux系统基础开始,熟悉gdb调试工具和pwntools框架的使用。初学者可以先尝试简单的栈溢出题目,逐步掌握ROP、堆利用等高级技术。参加在线CTF平台如pwnable.kr的练习是很好的学习方式,同时要养成阅读漏洞分析报告的习惯。记住Pwn技术需要大量实践,每个漏洞利用成功都能带来新的启发。 对于想要系统学习网络安全防护的用户,可以了解快快网络的WAF应用防火墙产品,它能够有效防护各类Web应用攻击。WAF通过规则引擎实时检测和阻断恶意请求,是保护网站安全的重要工具。详情可查看https://www.kkidc.com/waf/pro_desc 掌握CTF Pwn技术需要耐心和持续学习,从基础题目开始逐步提升,参与实际漏洞分析能够加深理解。随着经验积累,你会发现二进制安全领域充满挑战和乐趣。
burp是什么意思 渗透测试常用工具功能全解
很多刚接触网络安全、渗透测试领域的新人,常会在各类教程、技术讨论里看到burp这个词,不清楚具体指代的内容和用途。作为网络安全行业普及率极高的工具,burp的应用场景覆盖了漏洞检测、请求拦截、数据爬取等多个环节,不管是做合规检测还是安全研究都能派上用场,提前了解它的基础属性和核心作用,能帮新人更快上手安全测试相关工作。 burp指什么? Burp全称为Burp Suite,是英国PortSwigger公司开发的网络安全测试工具,常被渗透测试工程师用来做Web应用的安全评估。它本质上是一个集成化的攻击测试平台,涵盖了多款安全测试子工具,能满足不同场景的测试需求。现在主流常用的是专业版和社区版两个版本,普通学习者用免费的社区版就能满足基础学习需求。 burp有啥用? 最核心的功能是代理拦截,能抓取客户端和服务器之间的所有HTTP/HTTPS请求,支持修改请求参数后再发送,方便测试网站是否存在参数篡改类漏洞。它自带的漏洞扫描功能,能自动识别SQL注入、XSS跨站脚本等常见Web漏洞,帮测试人员节省大量手动排查的时间。做爬虫、暴力破解密码、重放攻击测试的时候,也能用到burp对应的子模块,实用性很强。不少企业的安全团队也会用burp做内部业务的安全巡检,提前发现未上线业务的潜在漏洞,避免正式上线后被不法分子利用造成损失。 如果担心自身网站被人用这类工具恶意扫描、尝试漏洞利用,可以选择专业的WAF应用防护墙,它能精准识别恶意扫描请求、拦截各类常见Web攻击,有效降低业务被入侵的风险,适配个人站长到大型企业的不同防护需求。 burp好上手吗? 基础功能的入门门槛不算高,只要懂基础的HTTP协议知识,跟着实操教程练两三次就能掌握代理拦截、修改请求的基础操作。如果要用到高级的自定义插件、批量扫描功能,就需要掌握一定的代码基础,熟悉Python或者Java语言就能自己写插件拓展功能。现在网上有大量免费的入门教程,完全零基础的新手花一周左右时间,就能摸透大部分常用功能的操作逻辑。 现在网络安全攻防的对抗越来越激烈,不管是做攻击测试的技术人员,还是需要防护网站安全的运维人员,了解burp这类常用工具的属性和用法,都能帮你更好地应对各类网络安全风险。日常运营网站的过程中,只要做好提前防护,配置好对应的安全防护工具,就能规避绝大多数恶意攻击带来的损失。
云防火墙能防新型攻击吗?
如今,网络世界并不太平,新型网络攻击层出不穷,像勒索病毒变种、APT 攻击、加密流量攻击等,它们越来越隐蔽,变化速度也越来越快。传统防火墙由于缺少创新,在面对这些新型攻击时常常力不从心,难以有效抵御。那么,在这样的背景下,云防火墙能否肩负起防御新型网络攻击的重任呢?它又是如何做到的?接下来,我们就一同探寻其中的奥秘。一、云防火墙如何识别新型攻击?新型网络攻击如勒索病毒变种、APT 攻击等,特征多变且隐蔽性强,传统防火墙难以应对。云防火墙通过 “双引擎识别” 来破解这一难题。一方面,它拥有动态特征库,依托云端大数据,能实时同步全球新型攻击特征,更新频率从传统的每日 1 次提升至分钟级,确保能及时识别变种攻击。另一方面,借助行为异常分析,不依赖固定特征,而是监测网络行为的异常性。比如某终端突然向陌生 IP 发送大量加数据包,或服务器短时间内启动大量异常进程,通过与基线对比自动标记风险。二、云防火墙的拦截技术快吗?云防火墙的 IPS(入侵防御系统)实时拦截技术是实现 “秒级阻断” 的关键,其实时性体现在三个层面。联动响应机制,识别到攻击后,IPS 不经过人工审核,直接联动云防火墙的访问控制模块,1 秒内生成拦截规则,避免攻击扩散。分层拦截策略,针对不同攻击类型采取针对性措施,对流量型攻击,在边缘节点直接过滤;对应用层攻击,在协议解析层阻断恶意请求;对终端攻击,联动终端防护工具清除进程。还有零信任基线,预设 “最小权限” 访问基线,任何偏离基线的行为均被 IPS 默认拦截,从源头减少新型攻击的渗透路径。实测显示,IPS 对新型攻击的平均拦截响应时间<2 秒,比传统防火墙的 “分钟级” 拦截减少 90% 以上的攻击影响范围。三、云防火墙适用于哪些攻击场景?在不同行业场景中,云防火墙的 IPS 技术已展现出实际效果。企业办公场景中,能防御钓鱼邮件携带的未知木马,IPS 通过监测邮件附件的异常解压行为,在木马启动前进行拦截,避免终端被控制。电商平台场景下,可拦截针对支付接口的变种 CC 攻击,IPS 分析请求频率与用户行为的匹配度,识别出伪装成正常用户的恶意请求并阻断。工业控制场景里,能够抵御针对 PLC 设备的新型漏洞攻击,IPS 基于工业协议特征,在攻击抵达设备前切断通信。在这些场景中,传统防火墙因规则滞后难以起效,而云防火墙的 IPS 技术凭借动态识别与实时拦截,成为新型攻击的 “第一道防线”。云防火墙防御新型网络攻击的核心,在于 IPS 实时拦截技术的 “动态识别 + 秒级响应”。通过动态特征库与行为分析捕捉变种攻击,依托联动机制与分层策略实现快速阻断,适配多种场景的防御需求。对企业来说,选择搭载 IPS 技术的云防火墙,不仅是升级防护工具,更是构建应对新型攻击的 “主动防御体系”。现在,你对云防火墙防御新型网络攻击是不是有了更清楚的了解呢?
2022-06-10 14:15:49
2024-04-25 05:12:03
2023-06-15 14:01:01
2023-10-03 00:05:05
2022-02-17 16:47:01
2023-05-10 10:11:13
2023-04-16 11:14:11
2021-11-12 10:39:02
2022-06-10 14:15:49
2024-04-25 05:12:03
2023-06-15 14:01:01
2023-10-03 00:05:05
2022-02-17 16:47:01
2023-05-10 10:11:13
2023-04-16 11:14:11
2021-11-12 10:39:02
发布者:售前苒苒 | 本文章发表于:2021-06-23
目前国内哪个机房线路比较稳定又带防御的?这个应该是目前很多企业最迫切想知道的吧?毕竟阿里云的网络真的很稳定,但是防御是真的贵,这是众所周知的。不过也不用担心,推荐企业选购快快网络江苏BGP服务器,满足你的一切需求,配置详情联系苒苒QQ712730904,测试ip:45.248.8.1。
快快网络江苏BGP机房,是国内T4机房,目前我们机房目前采用业界独有的华为Antiddos 加金盾双防火墙进行流量清洗,从网络层到应用层,提供多重的防护解决方案;公司所有租赁服务器设备全部采用dell品牌服务器,拒绝组装机,可以为您提供最优质的硬件设施;而且公司配置实时监控报警系统、监控中心以及机房维护人员365*7*24小时全天候运营服务;公司接入三大运营商的骨干网带宽资源,稳定,高速,并且电信联通移动多线互通,为客户提供最优质的网络带宽资源;同时采用三线路集成方案,电信接联通移动三线防护能力达到2T。有足够的能力为您的企业保驾护航。
同时使用我们的服务器都搭配有快卫士与天擎云防增值服务。那么这两种增值服务具体是什么呢,我这就给您解答。
1.快卫士是集实时监测、智能分析、风险预警于—体的统一管理主机的安全软件。通过防病毒、防勒索、防篡改、高危漏洞检测、基线一键检测、安全防火墙等安全功能,帮助企业用户实现威胁识别、告警、阻止入侵行为。构建安全的主机防护体系。
2.天擎云防是集实时监测、智能分析、流量监控实时通知的一款防火墙监控后台。可以通过带宽流量,以及用户链接检测是否有攻击,通过邮件,微信通知到用户;避免因为攻击而导致的经济损失。
凡是购买我们的产品都自带这两款增值服务,为企业的发展保驾护航,详情联系苒苒QQ712730904
CTF Pwn入门指南:如何掌握二进制漏洞利用
CTF Pwn是网络安全竞赛中极具挑战性的项目,主要考察选手对二进制程序漏洞的发现和利用能力。从理解程序运行机制到编写攻击代码,Pwn技术需要扎实的计算机系统知识作为基础。掌握Pwn不仅能提升CTF比赛成绩,也是成为安全研究员的重要技能。 什么是CTF Pwn技术? Pwn在CTF比赛中特指通过分析二进制程序漏洞获取系统控制权的技术。这类题目通常会给出一个可执行文件,选手需要逆向分析程序逻辑,找到缓冲区溢出、格式化字符串等漏洞,并编写利用代码实现远程控制。Pwn技术涉及汇编语言、内存管理和系统调用等底层知识,是CTF中最考验技术深度的项目之一。 如何快速入门CTF Pwn? 建议从Linux系统基础开始,熟悉gdb调试工具和pwntools框架的使用。初学者可以先尝试简单的栈溢出题目,逐步掌握ROP、堆利用等高级技术。参加在线CTF平台如pwnable.kr的练习是很好的学习方式,同时要养成阅读漏洞分析报告的习惯。记住Pwn技术需要大量实践,每个漏洞利用成功都能带来新的启发。 对于想要系统学习网络安全防护的用户,可以了解快快网络的WAF应用防火墙产品,它能够有效防护各类Web应用攻击。WAF通过规则引擎实时检测和阻断恶意请求,是保护网站安全的重要工具。详情可查看https://www.kkidc.com/waf/pro_desc 掌握CTF Pwn技术需要耐心和持续学习,从基础题目开始逐步提升,参与实际漏洞分析能够加深理解。随着经验积累,你会发现二进制安全领域充满挑战和乐趣。
burp是什么意思 渗透测试常用工具功能全解
很多刚接触网络安全、渗透测试领域的新人,常会在各类教程、技术讨论里看到burp这个词,不清楚具体指代的内容和用途。作为网络安全行业普及率极高的工具,burp的应用场景覆盖了漏洞检测、请求拦截、数据爬取等多个环节,不管是做合规检测还是安全研究都能派上用场,提前了解它的基础属性和核心作用,能帮新人更快上手安全测试相关工作。 burp指什么? Burp全称为Burp Suite,是英国PortSwigger公司开发的网络安全测试工具,常被渗透测试工程师用来做Web应用的安全评估。它本质上是一个集成化的攻击测试平台,涵盖了多款安全测试子工具,能满足不同场景的测试需求。现在主流常用的是专业版和社区版两个版本,普通学习者用免费的社区版就能满足基础学习需求。 burp有啥用? 最核心的功能是代理拦截,能抓取客户端和服务器之间的所有HTTP/HTTPS请求,支持修改请求参数后再发送,方便测试网站是否存在参数篡改类漏洞。它自带的漏洞扫描功能,能自动识别SQL注入、XSS跨站脚本等常见Web漏洞,帮测试人员节省大量手动排查的时间。做爬虫、暴力破解密码、重放攻击测试的时候,也能用到burp对应的子模块,实用性很强。不少企业的安全团队也会用burp做内部业务的安全巡检,提前发现未上线业务的潜在漏洞,避免正式上线后被不法分子利用造成损失。 如果担心自身网站被人用这类工具恶意扫描、尝试漏洞利用,可以选择专业的WAF应用防护墙,它能精准识别恶意扫描请求、拦截各类常见Web攻击,有效降低业务被入侵的风险,适配个人站长到大型企业的不同防护需求。 burp好上手吗? 基础功能的入门门槛不算高,只要懂基础的HTTP协议知识,跟着实操教程练两三次就能掌握代理拦截、修改请求的基础操作。如果要用到高级的自定义插件、批量扫描功能,就需要掌握一定的代码基础,熟悉Python或者Java语言就能自己写插件拓展功能。现在网上有大量免费的入门教程,完全零基础的新手花一周左右时间,就能摸透大部分常用功能的操作逻辑。 现在网络安全攻防的对抗越来越激烈,不管是做攻击测试的技术人员,还是需要防护网站安全的运维人员,了解burp这类常用工具的属性和用法,都能帮你更好地应对各类网络安全风险。日常运营网站的过程中,只要做好提前防护,配置好对应的安全防护工具,就能规避绝大多数恶意攻击带来的损失。
云防火墙能防新型攻击吗?
如今,网络世界并不太平,新型网络攻击层出不穷,像勒索病毒变种、APT 攻击、加密流量攻击等,它们越来越隐蔽,变化速度也越来越快。传统防火墙由于缺少创新,在面对这些新型攻击时常常力不从心,难以有效抵御。那么,在这样的背景下,云防火墙能否肩负起防御新型网络攻击的重任呢?它又是如何做到的?接下来,我们就一同探寻其中的奥秘。一、云防火墙如何识别新型攻击?新型网络攻击如勒索病毒变种、APT 攻击等,特征多变且隐蔽性强,传统防火墙难以应对。云防火墙通过 “双引擎识别” 来破解这一难题。一方面,它拥有动态特征库,依托云端大数据,能实时同步全球新型攻击特征,更新频率从传统的每日 1 次提升至分钟级,确保能及时识别变种攻击。另一方面,借助行为异常分析,不依赖固定特征,而是监测网络行为的异常性。比如某终端突然向陌生 IP 发送大量加数据包,或服务器短时间内启动大量异常进程,通过与基线对比自动标记风险。二、云防火墙的拦截技术快吗?云防火墙的 IPS(入侵防御系统)实时拦截技术是实现 “秒级阻断” 的关键,其实时性体现在三个层面。联动响应机制,识别到攻击后,IPS 不经过人工审核,直接联动云防火墙的访问控制模块,1 秒内生成拦截规则,避免攻击扩散。分层拦截策略,针对不同攻击类型采取针对性措施,对流量型攻击,在边缘节点直接过滤;对应用层攻击,在协议解析层阻断恶意请求;对终端攻击,联动终端防护工具清除进程。还有零信任基线,预设 “最小权限” 访问基线,任何偏离基线的行为均被 IPS 默认拦截,从源头减少新型攻击的渗透路径。实测显示,IPS 对新型攻击的平均拦截响应时间<2 秒,比传统防火墙的 “分钟级” 拦截减少 90% 以上的攻击影响范围。三、云防火墙适用于哪些攻击场景?在不同行业场景中,云防火墙的 IPS 技术已展现出实际效果。企业办公场景中,能防御钓鱼邮件携带的未知木马,IPS 通过监测邮件附件的异常解压行为,在木马启动前进行拦截,避免终端被控制。电商平台场景下,可拦截针对支付接口的变种 CC 攻击,IPS 分析请求频率与用户行为的匹配度,识别出伪装成正常用户的恶意请求并阻断。工业控制场景里,能够抵御针对 PLC 设备的新型漏洞攻击,IPS 基于工业协议特征,在攻击抵达设备前切断通信。在这些场景中,传统防火墙因规则滞后难以起效,而云防火墙的 IPS 技术凭借动态识别与实时拦截,成为新型攻击的 “第一道防线”。云防火墙防御新型网络攻击的核心,在于 IPS 实时拦截技术的 “动态识别 + 秒级响应”。通过动态特征库与行为分析捕捉变种攻击,依托联动机制与分层策略实现快速阻断,适配多种场景的防御需求。对企业来说,选择搭载 IPS 技术的云防火墙,不仅是升级防护工具,更是构建应对新型攻击的 “主动防御体系”。现在,你对云防火墙防御新型网络攻击是不是有了更清楚的了解呢?
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




