发布者:售前小潘 | 本文章发表于:2024-07-27
支付平台的稳定性和安全性直接影响着用户体验和平台信誉。因此,选择合适的服务器对支付平台至关重要。下面我们将探讨支付平台在选择服务器时需要考虑的几个关键因素,包括性能、安全性、可扩展性、容灾能力和技术支持。
性能
支付平台需要处理大量的交易请求,服务器的性能是影响交易速度和用户体验的关键因素。选择高性能的服务器有助于确保平台在高峰期也能平稳运行。
处理器性能:选择高性能的多核处理器(如Intel Xeon或AMD EPYC)以保证服务器的计算能力。
内存大小:充足的内存可以提高服务器的响应速度,推荐至少32GB的内存配置。
存储速度:使用NVMe SSD存储设备,可以大幅提高数据读写速度,进而提升整体性能。
安全性
支付平台处理的是用户的敏感信息和资金交易,因此安全性是首要考虑的因素。
防火墙:选择支持强大防火墙功能的服务器,可以有效防止未经授权的访问。
DDoS防护:部署有DDoS防护机制的服务器,能够抵御大规模的流量攻击,保障平台的正常运行。
数据加密:确保服务器支持数据加密技术,如SSL/TLS加密,保护数据在传输过程中的安全性。
定期更新和补丁:选择有良好安全更新和补丁支持的服务器提供商,及时修补系统漏洞。
可扩展性
随着平台业务的增长,服务器的扩展能力变得尤为重要。选择具有良好可扩展性的服务器,可以确保平台在业务增长时依然能够提供良好的用户体验。
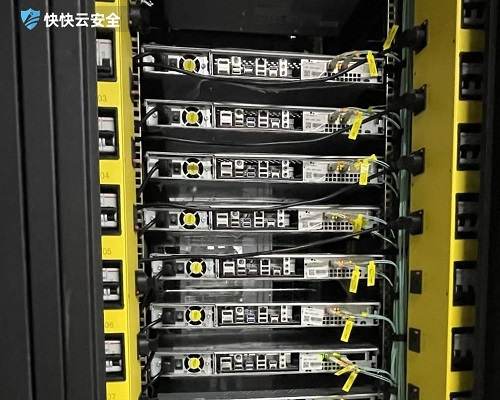
弹性云服务器:选择弹性云服务器可以根据业务需求动态调整资源,避免资源浪费和性能瓶颈。
集群架构:使用集群架构可以通过增加节点的方式来提升整体性能和可靠性。
容灾能力
支付平台必须具备高可用性和容灾能力,以确保在意外情况下业务能够快速恢复。
多数据中心部署:选择支持多数据中心部署的服务器提供商,确保在一个数据中心发生故障时,其他数据中心能够接管业务。
定期备份:定期对数据进行备份,并存储在不同的地理位置,以防止数据丢失。
自动故障转移:配置自动故障转移机制,当服务器出现故障时,系统能够自动切换到备用服务器。
技术支持
服务器提供商的技术支持也是选择的重要考量因素。支付平台需要全天候的技术支持,以确保在出现问题时能够迅速解决。
24/7技术支持:选择提供24/7技术支持的服务器提供商,确保任何时候都有专业人员协助解决问题。
服务级别协议(SLA):选择有明确SLA保障的提供商,确保在服务中断时能够获得赔偿和快速恢复。
支付平台在选择服务器时需要综合考虑性能、安全性、可扩展性、容灾能力和技术支持等多个方面。选择合适的服务器不仅能够保障平台的稳定性和安全性,还能提升用户体验和平台信誉。随着技术的不断进步,支付平台需要与时俱进,选择最符合自身需求的服务器解决方案,以应对不断变化的市场环境和用户需求。
上一篇
弹性云服务器的数据怎么加密?
弹性云服务器作为企业核心数据的承载载体,其数据安全直接关系到业务合规与商业机密保护。数据加密是抵御数据泄露、窃取、篡改等风险的核心手段,需覆盖“数据传输、数据存储、数据使用”全生命周期。实践中,ECS数据加密需结合业务场景选择适配方案,平衡安全性与性能损耗。本文系统拆解ECS数据加密的核心维度,详解各维度主流技术方案、实操步骤及安全防护要点,帮助运维人员构建全链路数据安全屏障。一、核心认知ECS数据的流转与存储涉及多个环节,加密需针对性覆盖“传输过程、存储介质、应用使用”三大核心维度,形成闭环防护。不同维度的加密目标与技术路径差异显著,具体定位如下:传输加密:核心目标是保障数据在网络传输过程中的安全,避免数据被中间人拦截、篡改或窃取。适用场景包括ECS与客户端、云服务(对象存储、数据库)、ECS集群间的数据交互。存储加密:核心目标是保障数据静态存储时的安全,即使存储介质(云盘、本地盘)被非法访问,数据也无法被解析。适用场景包括系统盘、数据盘的数据存储,以及日志、备份文件的留存。应用层加密:核心目标是保障数据在应用使用过程中的安全,从业务层面实现数据的精细化加密控制。适用场景包括敏感业务数据(用户隐私、交易记录)的生成、处理与展示。二、传输加密ECS数据传输过程中面临的核心风险是中间人攻击与数据窃听,主流加密方案基于SSL/TLS协议或专用加密通道,具体可分为“公网传输加密”与“内网传输加密”两类:1. 公网传输加密对外提供服务(如Web服务、API接口)时,需通过HTTPS协议实现公网传输加密,核心依赖SSL/TLS证书构建加密链路。实操步骤如下:证书申请与部署:从正规CA机构申请SSL/TLS证书(推荐EV/OV证书,增强信任度;免费证书可满足基础需求);将证书文件(.pem、.key)上传至指定目录(如/usr/local/nginx/conf/ssl),配置Web服务(Nginx/Apache)监听443端口(HTTPS默认端口)。2. 内网传输加密与云数据库、对象存储、其他节点等内网服务交互时,需避免明文传输,可通过以下方案实现加密:云服务内置加密:主流云厂商的云服务均支持内网加密传输,RDS数据库支持SSL加密连接、OSS支持内网HTTPS访问,只需在端配置对应服务的加密连接参数即可启用。VPN/专线加密:跨地域集群间数据传输,可通过云厂商提供的VPN服务或专线服务构建加密链路,避免数据在公网流转。SSH/SCP加密传输:远程管理或文件传输时,优先使用SSH 2.0协议(禁用SSH 1.0),通过SCP或SFTP工具实现文件加密传输,避免使用FTP、Telnet等明文协议。弹性云服务器数据加密的核心是“全链路覆盖、精细化适配”,需结合传输、存储、应用三大维度,选择适配的加密方案,同时建立常态化的密钥管理、安全审计与应急处置机制。对多数企业而言,优先使用云厂商原生加密能力(如加密云盘、KMS服务)可降低运维成本,再通过应用层加密实现敏感数据精准防护,是平衡安全性与可用性的最优路径。核心建议:① 先完成底层传输与存储加密部署,筑牢安全底线;② 针对敏感业务数据实施应用层加密,避免“一刀切”加密;③ 重视密钥管理,避免因密钥泄露导致加密体系失效;④ 定期开展加密安全审计,确保加密策略持续适配业务与合规要求。只有构建全生命周期的加密防护体系,才能真正抵御数据安全风险,保障业务持续稳定运行。
移动应用安全如何保障用户隐私?
移动应用安全已成为用户关注的焦点,保障隐私需要从技术和管理层面入手。数据加密确保信息传输存储安全,权限管理限制应用获取不必要的数据,合规政策则从法律角度规范应用行为。如何选择合适的数据加密技术?权限管理机制如何发挥作用?隐私合规政策有哪些具体要求?如何选择合适的数据加密技术?数据加密是移动应用安全的基础防护手段。AES-256加密算法被广泛用于本地数据存储保护,TLS1.3协议则保障网络传输安全。端到端加密技术确保只有通信双方能解密数据,适用于即时通讯类应用。同态加密允许在加密数据上直接进行计算,特别适合需要处理敏感数据的金融应用。密钥管理同样重要,硬件安全模块HSM能安全存储加密密钥。权限管理机制如何发挥作用?权限管理通过最小权限原则控制应用对用户数据的访问。Android和iOS系统都提供了细粒度的权限控制,应用必须明确声明所需权限。运行时权限机制让用户能随时撤销授权,增强控制力。权限使用透明化要求应用在访问敏感数据前说明用途,帮助用户做出知情选择。后台数据访问限制可防止应用在非活跃状态下收集数据,减少隐私泄露风险。隐私合规政策有哪些具体要求?GDPR和CCPA等法规对移动应用提出明确隐私保护要求。隐私政策必须清晰说明数据收集范围和使用目的,提供数据主体权利说明。数据保护影响评估DPIA需在应用开发早期进行,识别潜在隐私风险。数据本地化存储要求在某些地区强制执行,跨境数据传输需特别授权。用户有权要求删除个人数据,应用必须建立便捷的数据删除机制。移动应用开发者应采用多层次防护策略,将技术手段与管理规范相结合。定期安全审计能发现潜在漏洞,用户教育提升整体安全意识,形成完整的隐私保护生态。
快卫士如何实现数据防泄漏?
数据安全是企业核心资产保护的关键环节。快卫士作为终端安全防护产品,通过多重技术手段构建完整的数据防泄漏体系。从数据识别到访问控制,从传输加密到行为审计,形成全方位防护闭环。快卫士如何识别敏感数据?采用智能内容识别技术,通过关键词匹配、正则表达式、文件指纹等方式精准识别敏感数据。系统内置金融、医疗、法律等行业数据模板,支持自定义敏感数据类型。识别过程实时高效,不影响正常业务操作。数据加密如何防止外泄?提供透明加密技术,对敏感文件自动加密存储。即使文件被非法带出,也无法在非授权环境中打开。加密密钥分级管理,支持国密算法,满足不同安全级别需求。外发文件可设置打开次数、有效期等权限控制。如何监控异常数据操作?系统实时监控终端数据操作行为,记录文件创建、修改、复制、打印等操作日志。基于用户行为分析建立基线,智能识别异常操作模式。发现高风险行为时立即告警并阻断,防止数据通过U盘、邮件等渠道外泄。快卫士终端安全防护体系通过数据识别、访问控制、加密保护和操作审计四重机制,有效降低数据泄露风险。结合企业安全策略配置,形成动态适应的数据保护方案,为业务数据流动提供安全保障。
2021-05-17 16:50:57
2024-07-25 03:06:04
2021-05-28 17:19:39
2023-04-13 15:00:00
2021-09-08 11:09:02
2022-10-20 14:38:47
2022-03-24 15:32:25
2024-09-12 03:03:04
2021-05-17 16:50:57
2024-07-25 03:06:04
2021-05-28 17:19:39
2023-04-13 15:00:00
2021-09-08 11:09:02
2022-10-20 14:38:47
2022-03-24 15:32:25
2024-09-12 03:03:04
发布者:售前小潘 | 本文章发表于:2024-07-27
支付平台的稳定性和安全性直接影响着用户体验和平台信誉。因此,选择合适的服务器对支付平台至关重要。下面我们将探讨支付平台在选择服务器时需要考虑的几个关键因素,包括性能、安全性、可扩展性、容灾能力和技术支持。
性能
支付平台需要处理大量的交易请求,服务器的性能是影响交易速度和用户体验的关键因素。选择高性能的服务器有助于确保平台在高峰期也能平稳运行。
处理器性能:选择高性能的多核处理器(如Intel Xeon或AMD EPYC)以保证服务器的计算能力。
内存大小:充足的内存可以提高服务器的响应速度,推荐至少32GB的内存配置。
存储速度:使用NVMe SSD存储设备,可以大幅提高数据读写速度,进而提升整体性能。
安全性
支付平台处理的是用户的敏感信息和资金交易,因此安全性是首要考虑的因素。
防火墙:选择支持强大防火墙功能的服务器,可以有效防止未经授权的访问。
DDoS防护:部署有DDoS防护机制的服务器,能够抵御大规模的流量攻击,保障平台的正常运行。
数据加密:确保服务器支持数据加密技术,如SSL/TLS加密,保护数据在传输过程中的安全性。
定期更新和补丁:选择有良好安全更新和补丁支持的服务器提供商,及时修补系统漏洞。
可扩展性
随着平台业务的增长,服务器的扩展能力变得尤为重要。选择具有良好可扩展性的服务器,可以确保平台在业务增长时依然能够提供良好的用户体验。
弹性云服务器:选择弹性云服务器可以根据业务需求动态调整资源,避免资源浪费和性能瓶颈。
集群架构:使用集群架构可以通过增加节点的方式来提升整体性能和可靠性。
容灾能力
支付平台必须具备高可用性和容灾能力,以确保在意外情况下业务能够快速恢复。
多数据中心部署:选择支持多数据中心部署的服务器提供商,确保在一个数据中心发生故障时,其他数据中心能够接管业务。
定期备份:定期对数据进行备份,并存储在不同的地理位置,以防止数据丢失。
自动故障转移:配置自动故障转移机制,当服务器出现故障时,系统能够自动切换到备用服务器。
技术支持
服务器提供商的技术支持也是选择的重要考量因素。支付平台需要全天候的技术支持,以确保在出现问题时能够迅速解决。
24/7技术支持:选择提供24/7技术支持的服务器提供商,确保任何时候都有专业人员协助解决问题。
服务级别协议(SLA):选择有明确SLA保障的提供商,确保在服务中断时能够获得赔偿和快速恢复。
支付平台在选择服务器时需要综合考虑性能、安全性、可扩展性、容灾能力和技术支持等多个方面。选择合适的服务器不仅能够保障平台的稳定性和安全性,还能提升用户体验和平台信誉。随着技术的不断进步,支付平台需要与时俱进,选择最符合自身需求的服务器解决方案,以应对不断变化的市场环境和用户需求。
上一篇
弹性云服务器的数据怎么加密?
弹性云服务器作为企业核心数据的承载载体,其数据安全直接关系到业务合规与商业机密保护。数据加密是抵御数据泄露、窃取、篡改等风险的核心手段,需覆盖“数据传输、数据存储、数据使用”全生命周期。实践中,ECS数据加密需结合业务场景选择适配方案,平衡安全性与性能损耗。本文系统拆解ECS数据加密的核心维度,详解各维度主流技术方案、实操步骤及安全防护要点,帮助运维人员构建全链路数据安全屏障。一、核心认知ECS数据的流转与存储涉及多个环节,加密需针对性覆盖“传输过程、存储介质、应用使用”三大核心维度,形成闭环防护。不同维度的加密目标与技术路径差异显著,具体定位如下:传输加密:核心目标是保障数据在网络传输过程中的安全,避免数据被中间人拦截、篡改或窃取。适用场景包括ECS与客户端、云服务(对象存储、数据库)、ECS集群间的数据交互。存储加密:核心目标是保障数据静态存储时的安全,即使存储介质(云盘、本地盘)被非法访问,数据也无法被解析。适用场景包括系统盘、数据盘的数据存储,以及日志、备份文件的留存。应用层加密:核心目标是保障数据在应用使用过程中的安全,从业务层面实现数据的精细化加密控制。适用场景包括敏感业务数据(用户隐私、交易记录)的生成、处理与展示。二、传输加密ECS数据传输过程中面临的核心风险是中间人攻击与数据窃听,主流加密方案基于SSL/TLS协议或专用加密通道,具体可分为“公网传输加密”与“内网传输加密”两类:1. 公网传输加密对外提供服务(如Web服务、API接口)时,需通过HTTPS协议实现公网传输加密,核心依赖SSL/TLS证书构建加密链路。实操步骤如下:证书申请与部署:从正规CA机构申请SSL/TLS证书(推荐EV/OV证书,增强信任度;免费证书可满足基础需求);将证书文件(.pem、.key)上传至指定目录(如/usr/local/nginx/conf/ssl),配置Web服务(Nginx/Apache)监听443端口(HTTPS默认端口)。2. 内网传输加密与云数据库、对象存储、其他节点等内网服务交互时,需避免明文传输,可通过以下方案实现加密:云服务内置加密:主流云厂商的云服务均支持内网加密传输,RDS数据库支持SSL加密连接、OSS支持内网HTTPS访问,只需在端配置对应服务的加密连接参数即可启用。VPN/专线加密:跨地域集群间数据传输,可通过云厂商提供的VPN服务或专线服务构建加密链路,避免数据在公网流转。SSH/SCP加密传输:远程管理或文件传输时,优先使用SSH 2.0协议(禁用SSH 1.0),通过SCP或SFTP工具实现文件加密传输,避免使用FTP、Telnet等明文协议。弹性云服务器数据加密的核心是“全链路覆盖、精细化适配”,需结合传输、存储、应用三大维度,选择适配的加密方案,同时建立常态化的密钥管理、安全审计与应急处置机制。对多数企业而言,优先使用云厂商原生加密能力(如加密云盘、KMS服务)可降低运维成本,再通过应用层加密实现敏感数据精准防护,是平衡安全性与可用性的最优路径。核心建议:① 先完成底层传输与存储加密部署,筑牢安全底线;② 针对敏感业务数据实施应用层加密,避免“一刀切”加密;③ 重视密钥管理,避免因密钥泄露导致加密体系失效;④ 定期开展加密安全审计,确保加密策略持续适配业务与合规要求。只有构建全生命周期的加密防护体系,才能真正抵御数据安全风险,保障业务持续稳定运行。
移动应用安全如何保障用户隐私?
移动应用安全已成为用户关注的焦点,保障隐私需要从技术和管理层面入手。数据加密确保信息传输存储安全,权限管理限制应用获取不必要的数据,合规政策则从法律角度规范应用行为。如何选择合适的数据加密技术?权限管理机制如何发挥作用?隐私合规政策有哪些具体要求?如何选择合适的数据加密技术?数据加密是移动应用安全的基础防护手段。AES-256加密算法被广泛用于本地数据存储保护,TLS1.3协议则保障网络传输安全。端到端加密技术确保只有通信双方能解密数据,适用于即时通讯类应用。同态加密允许在加密数据上直接进行计算,特别适合需要处理敏感数据的金融应用。密钥管理同样重要,硬件安全模块HSM能安全存储加密密钥。权限管理机制如何发挥作用?权限管理通过最小权限原则控制应用对用户数据的访问。Android和iOS系统都提供了细粒度的权限控制,应用必须明确声明所需权限。运行时权限机制让用户能随时撤销授权,增强控制力。权限使用透明化要求应用在访问敏感数据前说明用途,帮助用户做出知情选择。后台数据访问限制可防止应用在非活跃状态下收集数据,减少隐私泄露风险。隐私合规政策有哪些具体要求?GDPR和CCPA等法规对移动应用提出明确隐私保护要求。隐私政策必须清晰说明数据收集范围和使用目的,提供数据主体权利说明。数据保护影响评估DPIA需在应用开发早期进行,识别潜在隐私风险。数据本地化存储要求在某些地区强制执行,跨境数据传输需特别授权。用户有权要求删除个人数据,应用必须建立便捷的数据删除机制。移动应用开发者应采用多层次防护策略,将技术手段与管理规范相结合。定期安全审计能发现潜在漏洞,用户教育提升整体安全意识,形成完整的隐私保护生态。
快卫士如何实现数据防泄漏?
数据安全是企业核心资产保护的关键环节。快卫士作为终端安全防护产品,通过多重技术手段构建完整的数据防泄漏体系。从数据识别到访问控制,从传输加密到行为审计,形成全方位防护闭环。快卫士如何识别敏感数据?采用智能内容识别技术,通过关键词匹配、正则表达式、文件指纹等方式精准识别敏感数据。系统内置金融、医疗、法律等行业数据模板,支持自定义敏感数据类型。识别过程实时高效,不影响正常业务操作。数据加密如何防止外泄?提供透明加密技术,对敏感文件自动加密存储。即使文件被非法带出,也无法在非授权环境中打开。加密密钥分级管理,支持国密算法,满足不同安全级别需求。外发文件可设置打开次数、有效期等权限控制。如何监控异常数据操作?系统实时监控终端数据操作行为,记录文件创建、修改、复制、打印等操作日志。基于用户行为分析建立基线,智能识别异常操作模式。发现高风险行为时立即告警并阻断,防止数据通过U盘、邮件等渠道外泄。快卫士终端安全防护体系通过数据识别、访问控制、加密保护和操作审计四重机制,有效降低数据泄露风险。结合企业安全策略配置,形成动态适应的数据保护方案,为业务数据流动提供安全保障。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




