发布者:售前思思 | 本文章发表于:2022-02-17
无论服务器的单路、双路、四路乃至八路,其中的“路”都是指服务器物理CPU的数量,也就是服务器主板上CPU插槽的数量。而近几年出现的多核处理器,是在一颗物理CPU内部封装了两个或更多CPU核心,其好处在于能够让用户在成本增加不多的前提下,拥有更强劲的性能。而且多核处理器能够比较显著地降低性能功耗比,这对企业用户节约使用成本具有积极的意义。
CPU对业务的影响?当同时对CPU发出多个请求时,请求将按顺序排队并处理。在处理下一个请求之前,每个请求都将收到一小部分处理时间,就像您在家用计算机上运行多个进程一样。确保每个进程的处理速度相对较快,而不是某些进程比其他进程更长。对于小负载,这不会降低性能,因为CPU可以处理多个请求。但是,当系统被超额订阅时,并且一个或两个站点或者应用经历典型的重负载例如DDoS,导致过多的CPU处理请求,则位于同一服务器上的其他网站可能会遭受性能损失。这可能是由于网站或者应用流量意外繁重就像受到DDoS攻击就会产生这样的现象,或者由于云服务器端CPU核心数量不够以及缓存不足造成的。
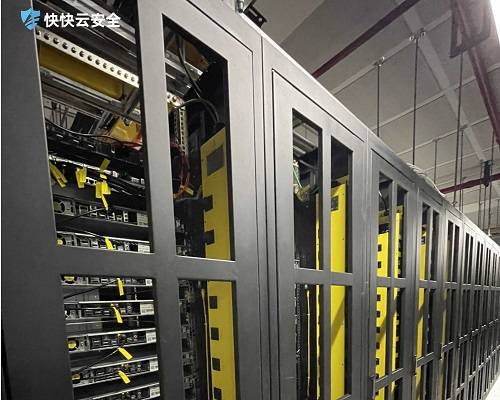
厦门BGP全新80核战舰级服务器!快快网络厦门海峡通信枢纽机房,三线BGP专区业务,适合企业,H5,以及小游戏。快快网络能为客户提供365天*24小时的运维技术支持,为客户提供贴身管家级服务,依托强大的售后运维团队,能及时完善地处理问题故障。
更多快快网络服务器配置请联系快快网络思思QQ-537013905。
用户发送威胁情报是什么 核心作用及处理方法详解
平时运营网站或者做安全运维的朋友,经常会收到普通用户发来的各类可疑内容反馈,这些内容很多时候都属于威胁情报范畴,能帮助企业提前识别潜在的网络攻击风险,避免出现数据泄露、服务中断等严重问题。不少人对这类用户提交的信息属性判断不清,也不知道该怎么合理利用,搞错了要么错过重要的风险预警,要么浪费大量的运维精力,理清相关定义和处理逻辑能大幅提升安全防护的整体效率。 用户发的威胁情报是啥? 用户发送的威胁情报,指的是普通用户在使用平台服务过程中,主动提交的可疑链接、异常弹窗、仿冒页面、异常账号行为等风险信息。这类情报大多来自真实的使用场景,针对性极强,往往能发现安全系统漏判的小众攻击手段。提交情报的用户很多是平台的资深使用者,对平台的常规操作非常熟悉,发现的异常点准确率普遍偏高。 这类情报怎么处理? 收到用户提交的可疑信息后,先做基础的真实性核验,排除用户误操作或者个人设备中毒导致的误报。确认属于风险内容后,第一时间同步给安全运维团队,对风险点做全平台的扫描排查,避免风险扩散到更多用户。后续可以给提交有效情报的用户适当的回馈,鼓励更多用户参与到平台安全建设中来。 处理这类情报时,搭配专业的安全防护工具能大幅提升处置效率,比如DDoS安全防护方案可针对常见的流量攻击做快速拦截,WAF应用防护墙能识别各类应用层的风险请求,相关的产品功能和适配场景可以到官方平台的对应板块查询了解。 这类情报有啥作用? 用户发送的威胁情报能填补自动化安全系统的覆盖盲区,很多定向攻击刚开始只会小范围投放,系统很难第一时间识别,用户反馈就能补上这个缺口。及时响应并处理这类情报还能提升用户对平台的信任度,让用户感受到平台对安全的重视,用户留存率也会相应提升。长期积累这类用户提交的情报,还能完善企业自身的风险特征库,提升后续自动化防护的准确率,减少安全运维的工作量。 日常运营过程中重视用户发送的威胁情报,相当于多了成千上万的免费安全监测节点,能大幅降低平台遭遇未知攻击的概率。搭配专业的安全防护工具形成完整的防护闭环,不管是应对常见的网络攻击还是小众的定向风险,都能做到提前预警、快速处置,给用户和平台都带来更稳定的使用环境。
android dex文件是什么 安卓开发基础概念解析
dex是安卓平台特有的可执行文件格式,很多刚接触安卓开发的朋友都会碰到这个格式的文件,不管是做应用开发、逆向分析还是性能优化,都少不了和dex文件打交道。了解它的定义、作用和基础特性,能帮开发者更快排查应用打包、运行阶段的各类问题,也能为后续的进阶技术学习打好基础,少走很多不必要的弯路。 dex文件是什么? dex的全称为Dalvik Executable,是安卓系统Dalvik虚拟机专属的可执行文件格式。和普通的jar/class文件不同,dex会把多个class文件整合压缩,去除重复的常量和冗余信息,整体体积更小,更适合移动设备有限的存储和运行资源。安卓应用打包生成的apk文件解压后,就能看到根目录下的classes.dex文件,部分功能复杂的应用还会拆分出多个dex分包,避免单个文件体积超出系统限制。 dex有什么作用? dex文件承担着安卓应用所有代码逻辑的运行载体作用,应用启动时系统会加载对应的dex文件,交由Dalvik或ART虚拟机解析执行。通过对dex文件的字节码优化,能有效加快应用的启动速度,减少运行时的内存占用,提升用户的日常使用体验。很多应用加固、逆向分析的工作,也都是围绕dex文件的加密、解密、修改来展开的,是安卓安全领域的核心研究对象之一。 dex要怎么解析? 普通用户不需要对dex文件做解析操作,安卓开发人员可以借助官方提供的d8、r8等工具完成dex文件的编译和基础属性查看。有逆向分析需求的开发者,也可以使用apktool、jadx等第三方工具,直接将dex文件反编译为可读的java代码或者smali汇编代码。操作过程中要注意遵守相关法律法规,不得随意破解他人合法开发的商用应用,避免触发法律风险。 安卓开发的很多进阶技术都离不开对dex文件底层逻辑的掌握,刚入门的开发者可以先从查看apk内的dex文件入手,逐步了解它的结构和运行规则。碰到dex相关的打包报错时,也可以去安卓开发者官方平台查找对应的解决方案,或者和行业内的资深开发者交流,能更快找到问题的根源。如果有应用安全防护相关的需求,也可以了解专业的应用防护服务,降低dex文件被恶意破解的风险。
什么是欺骗攻击 常见类型及有效防护方案详解
日常上网过程中,账号被盗、数据被窃、访问异常等问题频发,不少事件背后都有欺骗攻击的影子。这类攻击隐蔽性高,攻击过程很难被普通用户察觉,往往造成实际损失后才会被发现。很多人对这类攻击的认知非常模糊,既不清楚它的运作逻辑,也不知道该用什么手段做好防护,稍不注意就会落入攻击者设下的陷阱。 什么是欺骗攻击 欺骗攻击是网络攻击中非常常见的一类,攻击者会通过伪造身份、篡改网络数据、仿冒正规场景等方式,伪装成可信对象和用户产生交互,诱导用户泄露隐私信息或者执行危险操作。这类攻击不需要暴力破解系统的高危漏洞,大多利用人性弱点或者基础网络协议的缺陷实施,攻击门槛相对更低,扩散范围也更广。 欺骗攻击有啥类型 ARP欺骗是局域网中最常见的欺骗攻击类型,攻击者会伪造MAC地址,篡改局域网内的地址映射表,让用户的所有上网流量都流经攻击者的设备,以此窃取传输过程中的账号密码、聊天记录等敏感信息。DNS欺骗也是高发的类型,攻击者会篡改域名解析结果,即使用户输入正确的官方域名,也会被引导到攻击者搭建的钓鱼站点,主动输入的支付密码、身份信息都会直接被窃取。 还有大家熟悉的钓鱼攻击也属于欺骗攻击的范畴,攻击者会仿冒官方APP、正规网站甚至是熟人的社交账号,以中奖、系统升级、亲友求助等话术诱导用户主动泄露信息或者转账,这类攻击的迷惑性极强,很多用户很难第一时间分辨。 怎么防欺骗攻击 普通个人用户日常要养成良好的上网习惯,不要随便点击陌生的链接、扫描来路不明的二维码,下载软件一定要走官方渠道,避免接触被篡改过的安装包。公共场合没有密码的免费wifi尽量不要连接,这类开放网络是ARP欺骗攻击的高发场景,连接后传输的所有信息都有可能被攻击者窃取。 企业用户需要搭建全链路的防护体系,除了定期给员工做安全意识培训之外,还可以搭配专业的网络安全防护工具。WAF应用防护墙可以精准识别伪造的恶意请求,及时拦截DNS欺骗、HTTP请求伪造等多种欺骗类攻击,终端安全工具能实时监测设备的异常操作,避免攻击者篡改系统配置。有相关需求可以到专业安全厂商的站点,查看适配不同场景的防护方案。 日常网络环境中隐藏的风险远比大家想象的多,欺骗攻击因为成本低、隐蔽性高,已经成为很多攻击者首选的攻击手段。不管是个人上网还是企业开展线上业务,都要提前做好防护布局,不要等出现损失才想着补救。完善的防护配置加上足够的安全意识,就能挡住绝大多数的欺骗攻击,保障数据和财产安全。
2022-09-29 15:48:22
2025-04-29 11:04:04
2022-03-24 15:30:57
2022-02-08 11:05:05
2021-12-10 10:57:01
2023-03-22 00:00:00
2023-03-29 00:00:00
2021-09-24 15:46:03
2022-09-29 15:48:22
2025-04-29 11:04:04
2022-03-24 15:30:57
2022-02-08 11:05:05
2021-12-10 10:57:01
2023-03-22 00:00:00
2023-03-29 00:00:00
2021-09-24 15:46:03
发布者:售前思思 | 本文章发表于:2022-02-17
无论服务器的单路、双路、四路乃至八路,其中的“路”都是指服务器物理CPU的数量,也就是服务器主板上CPU插槽的数量。而近几年出现的多核处理器,是在一颗物理CPU内部封装了两个或更多CPU核心,其好处在于能够让用户在成本增加不多的前提下,拥有更强劲的性能。而且多核处理器能够比较显著地降低性能功耗比,这对企业用户节约使用成本具有积极的意义。
CPU对业务的影响?当同时对CPU发出多个请求时,请求将按顺序排队并处理。在处理下一个请求之前,每个请求都将收到一小部分处理时间,就像您在家用计算机上运行多个进程一样。确保每个进程的处理速度相对较快,而不是某些进程比其他进程更长。对于小负载,这不会降低性能,因为CPU可以处理多个请求。但是,当系统被超额订阅时,并且一个或两个站点或者应用经历典型的重负载例如DDoS,导致过多的CPU处理请求,则位于同一服务器上的其他网站可能会遭受性能损失。这可能是由于网站或者应用流量意外繁重就像受到DDoS攻击就会产生这样的现象,或者由于云服务器端CPU核心数量不够以及缓存不足造成的。
厦门BGP全新80核战舰级服务器!快快网络厦门海峡通信枢纽机房,三线BGP专区业务,适合企业,H5,以及小游戏。快快网络能为客户提供365天*24小时的运维技术支持,为客户提供贴身管家级服务,依托强大的售后运维团队,能及时完善地处理问题故障。
更多快快网络服务器配置请联系快快网络思思QQ-537013905。
用户发送威胁情报是什么 核心作用及处理方法详解
平时运营网站或者做安全运维的朋友,经常会收到普通用户发来的各类可疑内容反馈,这些内容很多时候都属于威胁情报范畴,能帮助企业提前识别潜在的网络攻击风险,避免出现数据泄露、服务中断等严重问题。不少人对这类用户提交的信息属性判断不清,也不知道该怎么合理利用,搞错了要么错过重要的风险预警,要么浪费大量的运维精力,理清相关定义和处理逻辑能大幅提升安全防护的整体效率。 用户发的威胁情报是啥? 用户发送的威胁情报,指的是普通用户在使用平台服务过程中,主动提交的可疑链接、异常弹窗、仿冒页面、异常账号行为等风险信息。这类情报大多来自真实的使用场景,针对性极强,往往能发现安全系统漏判的小众攻击手段。提交情报的用户很多是平台的资深使用者,对平台的常规操作非常熟悉,发现的异常点准确率普遍偏高。 这类情报怎么处理? 收到用户提交的可疑信息后,先做基础的真实性核验,排除用户误操作或者个人设备中毒导致的误报。确认属于风险内容后,第一时间同步给安全运维团队,对风险点做全平台的扫描排查,避免风险扩散到更多用户。后续可以给提交有效情报的用户适当的回馈,鼓励更多用户参与到平台安全建设中来。 处理这类情报时,搭配专业的安全防护工具能大幅提升处置效率,比如DDoS安全防护方案可针对常见的流量攻击做快速拦截,WAF应用防护墙能识别各类应用层的风险请求,相关的产品功能和适配场景可以到官方平台的对应板块查询了解。 这类情报有啥作用? 用户发送的威胁情报能填补自动化安全系统的覆盖盲区,很多定向攻击刚开始只会小范围投放,系统很难第一时间识别,用户反馈就能补上这个缺口。及时响应并处理这类情报还能提升用户对平台的信任度,让用户感受到平台对安全的重视,用户留存率也会相应提升。长期积累这类用户提交的情报,还能完善企业自身的风险特征库,提升后续自动化防护的准确率,减少安全运维的工作量。 日常运营过程中重视用户发送的威胁情报,相当于多了成千上万的免费安全监测节点,能大幅降低平台遭遇未知攻击的概率。搭配专业的安全防护工具形成完整的防护闭环,不管是应对常见的网络攻击还是小众的定向风险,都能做到提前预警、快速处置,给用户和平台都带来更稳定的使用环境。
android dex文件是什么 安卓开发基础概念解析
dex是安卓平台特有的可执行文件格式,很多刚接触安卓开发的朋友都会碰到这个格式的文件,不管是做应用开发、逆向分析还是性能优化,都少不了和dex文件打交道。了解它的定义、作用和基础特性,能帮开发者更快排查应用打包、运行阶段的各类问题,也能为后续的进阶技术学习打好基础,少走很多不必要的弯路。 dex文件是什么? dex的全称为Dalvik Executable,是安卓系统Dalvik虚拟机专属的可执行文件格式。和普通的jar/class文件不同,dex会把多个class文件整合压缩,去除重复的常量和冗余信息,整体体积更小,更适合移动设备有限的存储和运行资源。安卓应用打包生成的apk文件解压后,就能看到根目录下的classes.dex文件,部分功能复杂的应用还会拆分出多个dex分包,避免单个文件体积超出系统限制。 dex有什么作用? dex文件承担着安卓应用所有代码逻辑的运行载体作用,应用启动时系统会加载对应的dex文件,交由Dalvik或ART虚拟机解析执行。通过对dex文件的字节码优化,能有效加快应用的启动速度,减少运行时的内存占用,提升用户的日常使用体验。很多应用加固、逆向分析的工作,也都是围绕dex文件的加密、解密、修改来展开的,是安卓安全领域的核心研究对象之一。 dex要怎么解析? 普通用户不需要对dex文件做解析操作,安卓开发人员可以借助官方提供的d8、r8等工具完成dex文件的编译和基础属性查看。有逆向分析需求的开发者,也可以使用apktool、jadx等第三方工具,直接将dex文件反编译为可读的java代码或者smali汇编代码。操作过程中要注意遵守相关法律法规,不得随意破解他人合法开发的商用应用,避免触发法律风险。 安卓开发的很多进阶技术都离不开对dex文件底层逻辑的掌握,刚入门的开发者可以先从查看apk内的dex文件入手,逐步了解它的结构和运行规则。碰到dex相关的打包报错时,也可以去安卓开发者官方平台查找对应的解决方案,或者和行业内的资深开发者交流,能更快找到问题的根源。如果有应用安全防护相关的需求,也可以了解专业的应用防护服务,降低dex文件被恶意破解的风险。
什么是欺骗攻击 常见类型及有效防护方案详解
日常上网过程中,账号被盗、数据被窃、访问异常等问题频发,不少事件背后都有欺骗攻击的影子。这类攻击隐蔽性高,攻击过程很难被普通用户察觉,往往造成实际损失后才会被发现。很多人对这类攻击的认知非常模糊,既不清楚它的运作逻辑,也不知道该用什么手段做好防护,稍不注意就会落入攻击者设下的陷阱。 什么是欺骗攻击 欺骗攻击是网络攻击中非常常见的一类,攻击者会通过伪造身份、篡改网络数据、仿冒正规场景等方式,伪装成可信对象和用户产生交互,诱导用户泄露隐私信息或者执行危险操作。这类攻击不需要暴力破解系统的高危漏洞,大多利用人性弱点或者基础网络协议的缺陷实施,攻击门槛相对更低,扩散范围也更广。 欺骗攻击有啥类型 ARP欺骗是局域网中最常见的欺骗攻击类型,攻击者会伪造MAC地址,篡改局域网内的地址映射表,让用户的所有上网流量都流经攻击者的设备,以此窃取传输过程中的账号密码、聊天记录等敏感信息。DNS欺骗也是高发的类型,攻击者会篡改域名解析结果,即使用户输入正确的官方域名,也会被引导到攻击者搭建的钓鱼站点,主动输入的支付密码、身份信息都会直接被窃取。 还有大家熟悉的钓鱼攻击也属于欺骗攻击的范畴,攻击者会仿冒官方APP、正规网站甚至是熟人的社交账号,以中奖、系统升级、亲友求助等话术诱导用户主动泄露信息或者转账,这类攻击的迷惑性极强,很多用户很难第一时间分辨。 怎么防欺骗攻击 普通个人用户日常要养成良好的上网习惯,不要随便点击陌生的链接、扫描来路不明的二维码,下载软件一定要走官方渠道,避免接触被篡改过的安装包。公共场合没有密码的免费wifi尽量不要连接,这类开放网络是ARP欺骗攻击的高发场景,连接后传输的所有信息都有可能被攻击者窃取。 企业用户需要搭建全链路的防护体系,除了定期给员工做安全意识培训之外,还可以搭配专业的网络安全防护工具。WAF应用防护墙可以精准识别伪造的恶意请求,及时拦截DNS欺骗、HTTP请求伪造等多种欺骗类攻击,终端安全工具能实时监测设备的异常操作,避免攻击者篡改系统配置。有相关需求可以到专业安全厂商的站点,查看适配不同场景的防护方案。 日常网络环境中隐藏的风险远比大家想象的多,欺骗攻击因为成本低、隐蔽性高,已经成为很多攻击者首选的攻击手段。不管是个人上网还是企业开展线上业务,都要提前做好防护布局,不要等出现损失才想着补救。完善的防护配置加上足够的安全意识,就能挡住绝大多数的欺骗攻击,保障数据和财产安全。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




