发布者:大客户经理 | 本文章发表于:2023-03-19
三级等保又被称为国家信息安全等级保护三级认证,等保三级几年测评一次?其实等保三级需要每年评测一次的。二级等保需要两年复测一次,互联网的发展迭代更新,所以网络安全备受关注,那么三级医院必须过等保三级吗?我们一起来了解一下吧。
等保三级几年测评一次
根据中国的网络安全等级保护政策,要求三级信息系统每年至少进行一次测评。简言之,等保三级测评需要每年做一次。
因此建议在距离上一次测评时间满11个月以内,开始联系具备资质的等级保护测评机构开展测评工作,由于测评工作需要时间,而且如果发现不满足等级保护测评的中高危风险,还需要进行整改,因此建议预留足够时间开展相关工作。
合格分数:等保三级70分以上为及格,90分以上为优秀。一般来说,许多认真执行相应网络安全标准的公司和企业都以高分通过。具体标准如下:
1、优秀:被测对象存在安全问题,但不会导致被测对象面临中高级安全风险,系统综合得分90分以上,含90分;
2、好:被测对象存在安全问题,但不会导致被测对象面临高级别安全风险,系统综合得分80分以上,含80分;
3、中等:被测对象存在安全问题,但不会导致被测对象面临高级别安全风险,系统综合得分70分以上,其中70分;
4、差:被试物存在安全问题,导致被试物面临高等级安全风险,或被试物综合得分低于70分。
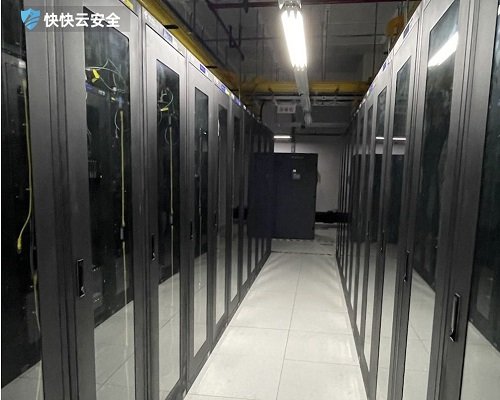
三级医院必须过等保三级吗
除了强调互联网医院的重要性和互联网医院的趋势、技术创新、操作培训和科普教育,本次大会花了一个下午的时间对如下两点进行了重点介绍:
1.三级医院都需要建设互联网医院,互联网医院的必备条件之一是通过三级等保认证;
2.互联网医院三级等保解决方案。
根据《互联网诊疗管理办法(试行)》、《互联网医院管理办法(试行)》,承载互联网医院的平台必须通过等保三级测评。也就是说,如果医院要开展互联网医院的建设,三级等保为必须。
此外还要特别注意的是,互联网医院即使取得备案证明也不能投入运行,必须取得备案并且成功通过等级测评才能投入运行。
也因此,医院必须在一开始打算建设互联网医院的时候,就按照三级等保要求来进行建设。如果备案成功但是测评未通过,只能在进行整改之后重新测评,直至测评合格。
等保三级几年测评一次?建议在距离上一次测评时间满11个月以内,每年都是必须要测评一次,信息系统中使用的信息安全产品按等级管理;信息系统中的信息安全事件分级响应和处理。医院也是要进行等级测评,确保网络的安全。
等保三级机房建设标准,三级等保机房的条件是什么
随着信息技术的发展,不仅是技术的提升,风险也随之显露出来,不少不法分子会侵入到网络安全,所以企业做安全等级测评至关重要。等保三级机房建设标准是什么呢?今天小编就给大家详细介绍下,三级等保机房的条件是什么,做好网络安全,才能更好地解决用户的安全使用。 “三级等保”是对非银行机构的最高等级保护认证。这一认证由公安机关依据国家信息安全保护条例及相关制度规定,按照管理规范和技术标准,对各机构的信息系统安全等级保护状况进行认可及评定。 根据《信息系统安全等级保护基本要求》,三级等保的测评内容涵盖等级保护安全技术要求的5个层面和安全管理要求的5个层面,包含信息保护、安全审计、通信保密等在内的近300项要求,共涉及测评分类73类。通过“三级等保”认证,表明企业的信息安全管理能力达到国内最高标准。 等保三级机房建设标准 1、物理位置的选择 ①机房和办公场地应选择在具有防震、防风和防雨等能力的建筑内; ②机房场地应避免设在建筑物的高层或地下室,以及用水设备的下层或隔壁。 2、物理访问控制 ①机房出入口应安排专人值守,控制、鉴别和记录进入的人员; ②需进入机房的来访人员应经过申请和审批流程,并限制和监控其活动范围; ③应对机房划分区域进行管理,区域和区域之间设置物理隔离装置,在重要区域前设置交付或安装等过渡区域; ④重要区域应配置电子门禁系统,控制、鉴别和记录进入的人员。 更多建设要求请参考《信息系统安全等级保护基本要求》中华人民共和国国家标准GB/T 22239-2008,或者查看下图(含二级等保机房的建设要求): 最后,三级等保机房是遵守国家《信息系统安全等级保护基本要求》部署的机房,不管是外界环境,机房的硬件配置,还是机房的软件监控系统、防御系统,都通过了严格的标准审核评定。所以,如果客户将服务器安装在三级等保机房,物理环境安全就已基本合规。 三级等保机房的条件是什么? 1、机房选址 机房应设在具有防震、防风、防雨能力的建筑物内,机房选址应避免在建筑物的高层或地下室,以及水设备的低层或隔壁。 2、机房监控系统 机房应配备电子门禁系统、防盗报警系统和监控系统;应提供专用气体灭火、备用发电机和空调设备; 机房访客要走申请审批流程,限制和监控其活动。计算机房的入口和出口应由专人看守。 机房应分区域管理,区域之间应设置物理隔离装置。 应设置温湿度自动调节设施,使机房内的温湿度变化在设备运行允许的范围内。 3、防御工作 网络安全防御配置防火墙、入侵检测系统、网络审计设备、访问控制、服务器防御系统配置等; 应用程序自身的功能要满足同等保护的要求,如身份认证机制、审计日志、通信和存储加密等。 系统生成的日志应保存到专用的日志服务器。 4、实时数据备份 服务器机房设置开启百度快照备份或其他备份系统。一旦服务器被攻击,只要有备份,数据恢复就不是问题。 以上就是等保三级机房建设标准的相关内容,企业服务器都放置于机房,所以机房也是等级测评需要测评的项目之一。只有按照等保要求来建设才能确保安全性,顺利通过等保的安全测评,所以大家一起来学习下三级等保机房的条件是什么。
三级等保一般多少钱?企业过等保三级基本流程
等级保护对于企业来说至关重要,三级等保一般多少钱呢?等保三级认证费用大概是7万起,等保二级认证费用大概是5万起。网络安全等级保护分为五个级别,由一到五级别逐渐升高,每一个级别的要求存在差异,级别越高,要求越严格。今天就跟着小编一起来了解下企业过等保三级基本流程。 三级等保一般多少钱? 等保三级指信息系统经过定级、备案这一流程之后,确定为第三级的信息系统,那么就需要做等保三级。在我国,“等保三级”是对非银行机构的最高等级保护认证,一般定级为等保三级的系统有互联网医院平台、P2P金融平台、网约车平台、云(服务商)平台和其他重要系统。 企业如何才能通过等保三级认证? 根据《网络安全法》第二十一条:“国家实行网络安全等级保护制度,网络运营者应当按照网络安全等级保护制度的要求,保障网络免受干扰、破坏或者未经授权的访问,防止网络数据泄露或者被窃取、篡改。” 企业获得等保三级的具体程序包括定级、备案、安全建设和整改、信息安全等级测评、信息安全检查共五个阶段。在取得等保三级认证后,平台需要按照《网络信息中介机构业务活动管理办法》中的规定,具有完善的防火墙、入侵检测、数据加密以及灾难恢复等网络安全设施和管理制度。同时,已取得认证的企业还需要每年进行年检,并接受相关部门的不定期抽查。 企业过等保三级基本流程: 等保三级的流程,包括定级、备案、建设整改、等级测评、监督检查五个阶段。 1、首先要根据上级主管部门要求与行业实际情况和自身业务情况,依据相关法律政策,编写定级报告,填写定级备案表; 2、定级备案填表写完整后,将定级材料提交至公安机关进行备案审核; 3、然后要对系统进行调研,开展差距评估,依照国家相关标准进行方案设计,完成相应设备采购及调整、策略配置调试,完善管理制度等工作。 4、最后就是请当地测评机构对系统进行全面测评了,测评评分合格后获得合格测评报告,并最终获得等保三级备案证。 企业办理三级等保的好处 1、建立健全有效的网络安全保障体系; 2、有效的维护和防御系统被入侵和攻击; 3、保障用户信息安全; 4、故障修复速率加快; 5、对企业从事行业起标榜作用; 6、落实个人及单位的网络安全保护义务,合理规避风险。 三级等保一般多少钱?因业务系统规模大小及是否涉及扩展功能测试不同总评费用也有所差异。三级等保指信息系统经过定级、备案等一系列流程后确定为第三级的信息系统,那么就需要做三级等保。
等保三级是什么,等保三级要求是什么?
等保三级是什么,参考《信息系统安全等级保护基本要求》中华人民共和国国家标准GB/T 22239-2008。今天我们来介绍一下等保三级要求是什么?在我国,信息安全等级保护共分为5级,其中要获得等保三级认证并不容易。随着计算机技术的迅速发展,在计算机上处理的业务也由基于简单连接的内部网络的业务处理、办公自动化等发展到基于复杂的内部网、企业外部网、全球互联网的企业级计算机处理系统和世界范围内的信息共享和业务处理。下面就要快快网络苒苒就和大家讲一讲三级等保要求有哪些。 等保三级的技术要求:技术要求包括物理、网络、主机、应用、数据5个方面。 一、物理安全:1、物理位置的选择本项要求包括:a) 机房和办公场地应选择在具有防震、防风和防雨等能力的建筑内;b) 机房场地应避免设在建筑物的高层或地下室,以及用水设备的下层或隔壁。2、物理访问控制本项要求包括:a) 机房出入口应安排专人值守,控制、鉴别和记录进入的人员;b) 需进入机房的来访人员应经过申请和审批流程,并限制和监控其活动范围;c) 应对机房划分区域进行管理,区域和区域之间设置物理隔离装置,在重要区域前设置交付或安装等过渡区域;d) 重要区域应配置电子门禁系统,控制、鉴别和记录进入的人员。二、网络安全: 1、应绘制与当前运行情况相符合的拓扑图; 2、交换机、防火墙等设备配置应符合要求,例如应进行Vlan划分并各Vlan逻辑隔离,应配置Qos流量控制策略,应配备访问控制策略,重要网络设备和服务器应进行IP/MAC绑定等; 3、应配备网络审计设备、入侵检测或防御设备; 4、交换机和防火墙的身份鉴别机制要满足等保要求,例如用户名密码复杂度策略,登录访问失败处理机制、用户角色和权限控制等; 5、网络链路、核心网络设备和安全设备,需要提供冗余性设计。 三、主机安全: 1、服务器的自身配置应符合要求,例如身份鉴别机制、访问控制机制、安全审计机制、防病毒等,必要时可购买第三方的主机和数据库审计设备; 2、服务器(应用和数据库服务器)应具有冗余性,例如需要双机热备或集群部署等; 3、服务器和重要网络设备需要在上线前进行漏洞扫描评估,不应有中高级别以上的漏洞(例如windows系统漏洞、apache等中间件漏洞、数据库软件漏洞、其他系统软件及端口漏洞等); 四、应配备专用的日志服务器保存主机、数据库的审计日志 1、应用安全: a) 应用自身的功能应符合等保要求,例如身份鉴别机制、审计日志、通信和存储加密等; b) 应用处应考虑部署网页防篡改设备; c) 应用的安全评估(包括应用安全扫描、渗透测试及风险评估),应不存在中高级风险以上的漏洞(例如SQL注入、跨站脚本、网站挂马、网页篡改、敏感信息泄露、弱口令和口令猜测、管理后台漏洞等); d) 应用系统产生的日志应保存至专用的日志服务器。 2、数据安全: a)应提供数据的本地备份机制,每天备份至本地,且场外存放; b)如系统中存在核心关键数据,应提供异地数据备份功能,通过网络等将数据传输至异地进行备份; 五、等保三级的管理制度要求安全管理制度、安全管理机构、人员安全管理、系统建设管理、系统运维管理。信息系统处理能力和连接能力在不断的提高。同时,基于网络连接的安全问题也日益突出,整体的网络安全主要表现在以下几个方面:网络的物理安全、网络拓扑结构安全、网络系统安全、应用系统安全和网络管理的安全等。小伙伴们要想获得更多三级等保要求的内容,请关注快快网络苒苒QQ712730904!
2023-05-22 11:12:00
2023-10-18 11:21:00
2023-04-24 11:27:00
2023-08-13 11:03:00
2023-05-26 11:25:00
2023-03-06 11:13:03
2023-08-14 11:27:00
2023-06-12 11:04:00
2023-05-22 11:12:00
2023-10-18 11:21:00
2023-04-24 11:27:00
2023-08-13 11:03:00
2023-05-26 11:25:00
2023-03-06 11:13:03
2023-08-14 11:27:00
2023-06-12 11:04:00
发布者:大客户经理 | 本文章发表于:2023-03-19
三级等保又被称为国家信息安全等级保护三级认证,等保三级几年测评一次?其实等保三级需要每年评测一次的。二级等保需要两年复测一次,互联网的发展迭代更新,所以网络安全备受关注,那么三级医院必须过等保三级吗?我们一起来了解一下吧。
等保三级几年测评一次
根据中国的网络安全等级保护政策,要求三级信息系统每年至少进行一次测评。简言之,等保三级测评需要每年做一次。
因此建议在距离上一次测评时间满11个月以内,开始联系具备资质的等级保护测评机构开展测评工作,由于测评工作需要时间,而且如果发现不满足等级保护测评的中高危风险,还需要进行整改,因此建议预留足够时间开展相关工作。
合格分数:等保三级70分以上为及格,90分以上为优秀。一般来说,许多认真执行相应网络安全标准的公司和企业都以高分通过。具体标准如下:
1、优秀:被测对象存在安全问题,但不会导致被测对象面临中高级安全风险,系统综合得分90分以上,含90分;
2、好:被测对象存在安全问题,但不会导致被测对象面临高级别安全风险,系统综合得分80分以上,含80分;
3、中等:被测对象存在安全问题,但不会导致被测对象面临高级别安全风险,系统综合得分70分以上,其中70分;
4、差:被试物存在安全问题,导致被试物面临高等级安全风险,或被试物综合得分低于70分。
三级医院必须过等保三级吗
除了强调互联网医院的重要性和互联网医院的趋势、技术创新、操作培训和科普教育,本次大会花了一个下午的时间对如下两点进行了重点介绍:
1.三级医院都需要建设互联网医院,互联网医院的必备条件之一是通过三级等保认证;
2.互联网医院三级等保解决方案。
根据《互联网诊疗管理办法(试行)》、《互联网医院管理办法(试行)》,承载互联网医院的平台必须通过等保三级测评。也就是说,如果医院要开展互联网医院的建设,三级等保为必须。
此外还要特别注意的是,互联网医院即使取得备案证明也不能投入运行,必须取得备案并且成功通过等级测评才能投入运行。
也因此,医院必须在一开始打算建设互联网医院的时候,就按照三级等保要求来进行建设。如果备案成功但是测评未通过,只能在进行整改之后重新测评,直至测评合格。
等保三级几年测评一次?建议在距离上一次测评时间满11个月以内,每年都是必须要测评一次,信息系统中使用的信息安全产品按等级管理;信息系统中的信息安全事件分级响应和处理。医院也是要进行等级测评,确保网络的安全。
等保三级机房建设标准,三级等保机房的条件是什么
随着信息技术的发展,不仅是技术的提升,风险也随之显露出来,不少不法分子会侵入到网络安全,所以企业做安全等级测评至关重要。等保三级机房建设标准是什么呢?今天小编就给大家详细介绍下,三级等保机房的条件是什么,做好网络安全,才能更好地解决用户的安全使用。 “三级等保”是对非银行机构的最高等级保护认证。这一认证由公安机关依据国家信息安全保护条例及相关制度规定,按照管理规范和技术标准,对各机构的信息系统安全等级保护状况进行认可及评定。 根据《信息系统安全等级保护基本要求》,三级等保的测评内容涵盖等级保护安全技术要求的5个层面和安全管理要求的5个层面,包含信息保护、安全审计、通信保密等在内的近300项要求,共涉及测评分类73类。通过“三级等保”认证,表明企业的信息安全管理能力达到国内最高标准。 等保三级机房建设标准 1、物理位置的选择 ①机房和办公场地应选择在具有防震、防风和防雨等能力的建筑内; ②机房场地应避免设在建筑物的高层或地下室,以及用水设备的下层或隔壁。 2、物理访问控制 ①机房出入口应安排专人值守,控制、鉴别和记录进入的人员; ②需进入机房的来访人员应经过申请和审批流程,并限制和监控其活动范围; ③应对机房划分区域进行管理,区域和区域之间设置物理隔离装置,在重要区域前设置交付或安装等过渡区域; ④重要区域应配置电子门禁系统,控制、鉴别和记录进入的人员。 更多建设要求请参考《信息系统安全等级保护基本要求》中华人民共和国国家标准GB/T 22239-2008,或者查看下图(含二级等保机房的建设要求): 最后,三级等保机房是遵守国家《信息系统安全等级保护基本要求》部署的机房,不管是外界环境,机房的硬件配置,还是机房的软件监控系统、防御系统,都通过了严格的标准审核评定。所以,如果客户将服务器安装在三级等保机房,物理环境安全就已基本合规。 三级等保机房的条件是什么? 1、机房选址 机房应设在具有防震、防风、防雨能力的建筑物内,机房选址应避免在建筑物的高层或地下室,以及水设备的低层或隔壁。 2、机房监控系统 机房应配备电子门禁系统、防盗报警系统和监控系统;应提供专用气体灭火、备用发电机和空调设备; 机房访客要走申请审批流程,限制和监控其活动。计算机房的入口和出口应由专人看守。 机房应分区域管理,区域之间应设置物理隔离装置。 应设置温湿度自动调节设施,使机房内的温湿度变化在设备运行允许的范围内。 3、防御工作 网络安全防御配置防火墙、入侵检测系统、网络审计设备、访问控制、服务器防御系统配置等; 应用程序自身的功能要满足同等保护的要求,如身份认证机制、审计日志、通信和存储加密等。 系统生成的日志应保存到专用的日志服务器。 4、实时数据备份 服务器机房设置开启百度快照备份或其他备份系统。一旦服务器被攻击,只要有备份,数据恢复就不是问题。 以上就是等保三级机房建设标准的相关内容,企业服务器都放置于机房,所以机房也是等级测评需要测评的项目之一。只有按照等保要求来建设才能确保安全性,顺利通过等保的安全测评,所以大家一起来学习下三级等保机房的条件是什么。
三级等保一般多少钱?企业过等保三级基本流程
等级保护对于企业来说至关重要,三级等保一般多少钱呢?等保三级认证费用大概是7万起,等保二级认证费用大概是5万起。网络安全等级保护分为五个级别,由一到五级别逐渐升高,每一个级别的要求存在差异,级别越高,要求越严格。今天就跟着小编一起来了解下企业过等保三级基本流程。 三级等保一般多少钱? 等保三级指信息系统经过定级、备案这一流程之后,确定为第三级的信息系统,那么就需要做等保三级。在我国,“等保三级”是对非银行机构的最高等级保护认证,一般定级为等保三级的系统有互联网医院平台、P2P金融平台、网约车平台、云(服务商)平台和其他重要系统。 企业如何才能通过等保三级认证? 根据《网络安全法》第二十一条:“国家实行网络安全等级保护制度,网络运营者应当按照网络安全等级保护制度的要求,保障网络免受干扰、破坏或者未经授权的访问,防止网络数据泄露或者被窃取、篡改。” 企业获得等保三级的具体程序包括定级、备案、安全建设和整改、信息安全等级测评、信息安全检查共五个阶段。在取得等保三级认证后,平台需要按照《网络信息中介机构业务活动管理办法》中的规定,具有完善的防火墙、入侵检测、数据加密以及灾难恢复等网络安全设施和管理制度。同时,已取得认证的企业还需要每年进行年检,并接受相关部门的不定期抽查。 企业过等保三级基本流程: 等保三级的流程,包括定级、备案、建设整改、等级测评、监督检查五个阶段。 1、首先要根据上级主管部门要求与行业实际情况和自身业务情况,依据相关法律政策,编写定级报告,填写定级备案表; 2、定级备案填表写完整后,将定级材料提交至公安机关进行备案审核; 3、然后要对系统进行调研,开展差距评估,依照国家相关标准进行方案设计,完成相应设备采购及调整、策略配置调试,完善管理制度等工作。 4、最后就是请当地测评机构对系统进行全面测评了,测评评分合格后获得合格测评报告,并最终获得等保三级备案证。 企业办理三级等保的好处 1、建立健全有效的网络安全保障体系; 2、有效的维护和防御系统被入侵和攻击; 3、保障用户信息安全; 4、故障修复速率加快; 5、对企业从事行业起标榜作用; 6、落实个人及单位的网络安全保护义务,合理规避风险。 三级等保一般多少钱?因业务系统规模大小及是否涉及扩展功能测试不同总评费用也有所差异。三级等保指信息系统经过定级、备案等一系列流程后确定为第三级的信息系统,那么就需要做三级等保。
等保三级是什么,等保三级要求是什么?
等保三级是什么,参考《信息系统安全等级保护基本要求》中华人民共和国国家标准GB/T 22239-2008。今天我们来介绍一下等保三级要求是什么?在我国,信息安全等级保护共分为5级,其中要获得等保三级认证并不容易。随着计算机技术的迅速发展,在计算机上处理的业务也由基于简单连接的内部网络的业务处理、办公自动化等发展到基于复杂的内部网、企业外部网、全球互联网的企业级计算机处理系统和世界范围内的信息共享和业务处理。下面就要快快网络苒苒就和大家讲一讲三级等保要求有哪些。 等保三级的技术要求:技术要求包括物理、网络、主机、应用、数据5个方面。 一、物理安全:1、物理位置的选择本项要求包括:a) 机房和办公场地应选择在具有防震、防风和防雨等能力的建筑内;b) 机房场地应避免设在建筑物的高层或地下室,以及用水设备的下层或隔壁。2、物理访问控制本项要求包括:a) 机房出入口应安排专人值守,控制、鉴别和记录进入的人员;b) 需进入机房的来访人员应经过申请和审批流程,并限制和监控其活动范围;c) 应对机房划分区域进行管理,区域和区域之间设置物理隔离装置,在重要区域前设置交付或安装等过渡区域;d) 重要区域应配置电子门禁系统,控制、鉴别和记录进入的人员。二、网络安全: 1、应绘制与当前运行情况相符合的拓扑图; 2、交换机、防火墙等设备配置应符合要求,例如应进行Vlan划分并各Vlan逻辑隔离,应配置Qos流量控制策略,应配备访问控制策略,重要网络设备和服务器应进行IP/MAC绑定等; 3、应配备网络审计设备、入侵检测或防御设备; 4、交换机和防火墙的身份鉴别机制要满足等保要求,例如用户名密码复杂度策略,登录访问失败处理机制、用户角色和权限控制等; 5、网络链路、核心网络设备和安全设备,需要提供冗余性设计。 三、主机安全: 1、服务器的自身配置应符合要求,例如身份鉴别机制、访问控制机制、安全审计机制、防病毒等,必要时可购买第三方的主机和数据库审计设备; 2、服务器(应用和数据库服务器)应具有冗余性,例如需要双机热备或集群部署等; 3、服务器和重要网络设备需要在上线前进行漏洞扫描评估,不应有中高级别以上的漏洞(例如windows系统漏洞、apache等中间件漏洞、数据库软件漏洞、其他系统软件及端口漏洞等); 四、应配备专用的日志服务器保存主机、数据库的审计日志 1、应用安全: a) 应用自身的功能应符合等保要求,例如身份鉴别机制、审计日志、通信和存储加密等; b) 应用处应考虑部署网页防篡改设备; c) 应用的安全评估(包括应用安全扫描、渗透测试及风险评估),应不存在中高级风险以上的漏洞(例如SQL注入、跨站脚本、网站挂马、网页篡改、敏感信息泄露、弱口令和口令猜测、管理后台漏洞等); d) 应用系统产生的日志应保存至专用的日志服务器。 2、数据安全: a)应提供数据的本地备份机制,每天备份至本地,且场外存放; b)如系统中存在核心关键数据,应提供异地数据备份功能,通过网络等将数据传输至异地进行备份; 五、等保三级的管理制度要求安全管理制度、安全管理机构、人员安全管理、系统建设管理、系统运维管理。信息系统处理能力和连接能力在不断的提高。同时,基于网络连接的安全问题也日益突出,整体的网络安全主要表现在以下几个方面:网络的物理安全、网络拓扑结构安全、网络系统安全、应用系统安全和网络管理的安全等。小伙伴们要想获得更多三级等保要求的内容,请关注快快网络苒苒QQ712730904!
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




