发布者:售前甜甜 | 本文章发表于:2021-07-20
快快网络独立运营的宁波BGP机房,位于宁波镇海区,处于浙江宁波T4+级数据中心,快快网络宁波多线BGP机房,采用BGP技术实现多线单IP,可防护DDOS、CC、TCP等网络攻击,高品质网络环境和充足的带宽资源,极适合手游APP,企业数据应用 ,网站,H5,游戏或者布点等应用,是目前浙江省屈指可数的顶级BGP资源之一。
1.带宽资源丰富,处于国家骨干网络节点之一,线路通过主干网络接入,在网络稳定性和资源容量都能得到很好的保障,另外,服务器机房接入了多线bgp线路,能满足不同用户对于服务器机房线路的需求。特别是对于电商、金融、游戏等行业商家所需的bgp线路,可以充分满足其需求。
2.服务器机房设施齐全,服务器机房的基础配套设施都非常的齐全。特别是宁波机房,属于T4等级大数据中心。机房采用了国际性一流的硬件管理设施,高技术的专业防御设备。
3.电力系统充沛:双路市电+发电机 N+1设计,一主一备UPS N+1冗余设计,双路接入,供电容量640KV600千瓦发电机油箱满载支撑8小时以上,市电中断后发电机启动时间为1分钟。
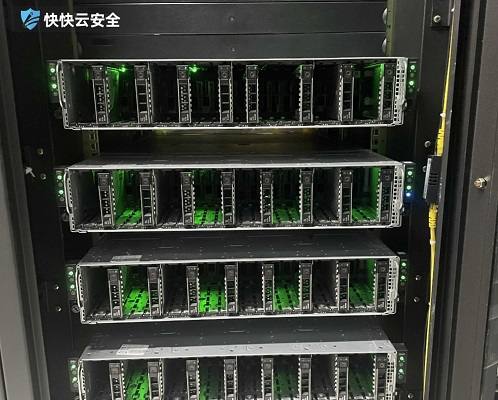
快快网络公司拥有雄厚的维护和支持力量,机房配备24小时专业运维人员,专业安保人员,将为您提供从机房设备维护、网络实时监控到网络设备故障排除等全方位的365*7*24小时的专业技术支持。
ip段
110.42.5.1
110.42.5.2
110.42.5.3
110.42.5.4
110.42.5.5
110.42.5.6
更多详情可咨询快快网络甜甜QQ:177803619
电话咨询:15880219648
万兆防火墙是什么 核心作用与选购要点全解析
很多做企业网络运维或者游戏、电商站点运营的朋友,接触网络安全产品时总会看到万兆防火墙的相关推荐。这类设备主打大带宽下的高效防护,既能拦截恶意攻击流量,也能优化内部网络访问规则,适配不少需要高带宽接入的业务场景。不少人对它的实际功能和适配场景了解不多,也不知道自己的业务有没有必要配置这类设备。 万兆防火墙是什么? 万兆防火墙是支持万兆带宽接入的网络安全防护设备,相比普通百兆、千兆防火墙,它的吞吐能力更强,能承载更大的流量转发需求。它可以部署在网络出口位置,识别进出流量中的恶意请求,拦截SQL注入、XSS跨站、爬虫骚扰等常见网络攻击。同时它也支持自定义访问规则,限制内部网络非必要的对外访问,降低信息泄露的风险。 万兆防火墙有用吗? 对于带宽需求超过千兆、日常流量较大的业务来说,万兆防火墙的作用非常明显。普通千兆防火墙遇到大流量攻击很容易出现性能瓶颈,导致正常请求卡顿甚至断网,万兆设备的高吞吐属性就能避免这类问题。它的防护精度也更高,能在不拖慢正常访问速度的前提下,拦截绝大多数已知类型的网络攻击,减少业务停服带来的损失。想要了解适配万兆级带宽的专业应用层防护方案,可以去快快网络官网的WAF应用防护墙板块查看具体参数和适配场景。 怎么选万兆防火墙? 选万兆防火墙要先匹配自己的业务带宽需求,不要盲目选过高配置的设备,造成不必要的成本浪费。要优先选支持多种攻击识别规则、可灵活自定义防护策略的产品,适配不同业务的特殊防护需求。还要看售后服务是否完善,遇到攻击问题能快速找到技术人员协助排查调整,避免问题长时间影响业务运行。 现在不少线上业务的带宽需求都在逐年提升,搭配适配带宽的防火墙设备,能给业务稳定运行多加一层保障。不管是日常防护还是应对突发的恶意攻击,合适的万兆防火墙都能帮运维人员省去不少麻烦,也能降低攻击带来的营收损失。如果不确定自己的业务需要什么配置的防护设备,也可以找专业的安全厂商做免费的业务评估,拿到更贴合需求的配置建议。
不懂距离矢量和链路状态?一篇教程讲清楚
距离矢量和链路状态是路由器 “找路” 的两种核心方法,日常网络通信都离不开。本文用简单语言和图文结合的方式,解释两者的概念、区别,以及怎么看路由器用的哪种方法。内容没有复杂术语,全是实用知识,看完能明白 “路由器是怎么选路的”,还能动手查看自家设备的设置。距离矢量和链路状态是动态路由协议的两种算法,决定了路由器如何学习和选择网络路径。一、距离矢量是什么?距离矢量像 “问路”—— 路由器只知道 “到目标要走几跳(经过几个路由器)” 和 “往哪个邻居走”。比如你问 “去 A 地怎么走”,邻居说 “我到 A 地要 2 跳,你走我这边”,你就记下来 “经邻居到 A 地 2 跳”。路由器定期和邻居交换这样的 “路线信息”,慢慢更新自己的 “路线表”。常见的 RIP 协议就是距离矢量型,适合简单的小网络。二、链路状态是什么?链路状态像 “看地图”—— 路由器先收集全网的 “路况”:哪条链路(连接线)通不通、速度多少、延迟多久。收集完后,自己画一张完整的 “网络地图”,再用算法算出到每个目标的最短路径。就像你拿到全城地图,自己规划最优路线,不用只听别人说。OSPF 协议是典型的链路状态型,适合中大型网络。三、距离矢量和链路状态这两者有啥区别?距离矢量:信息来源与邻居表,依赖邻居表的“经验”,适用于小型网络,较简单定期更新完整线路表。链路状态:信息靠自己收集,收集全网的信息,根据自己的地图计算线路,适用于中大型网络,较复杂,有变化才更新局部信息表。四、怎么看路由器用的是哪种算法?想知道路由器用的是哪种算法,步骤很简单:1、电脑连路由器(有线无线均可),浏览器输管理地址(如 192.168.1.1,路由器底部有)。2、登录管理界面(账号密码在设备底部)。3、找 “路由设置”→“动态路由”,里面会显示协议类型:标 RIP 就是距离矢量,标 OSPF 就是链路状态。距离矢量靠 “问邻居”,链路状态靠 “自己算”。小网络选前者简单省事,中大型网络用后者更高效。搞懂这两种算法,能更好理解路由器的 “选路逻辑”,排查网络问题时也更有方向。快快网络专注实用网络技术,帮大家用简单方式搞懂这些基础原理,让网络运行更顺畅。
内网渗透测试是什么
内网渗透是指攻击者突破外部防线后,在企业内部网络中进行横向移动、获取敏感信息的过程。内网渗透测试则是网络安全专家模拟攻击行为,主动检测内网安全漏洞的手段。我们将深入剖析这两者的概念、目的、流程、技术方法及重要性,帮助读者清晰了解二者对企业网络安全防护的关键意义,为提升网络安全意识与防护能力提供指引。 内网渗透的概念 内网渗透是一种针对企业内部网络的攻击行为。当攻击者突破企业外部网络防护,如防火墙等,便进入内网。他们会利用系统漏洞、弱密码等,在内网中横向移动,访问关键服务器、窃取敏感数据、控制更多主机,给企业带来巨大损失。 内网渗透测试目的 内网渗透测试旨在发现内网潜在安全风险。通过模拟真实攻击场景,提前找出系统漏洞、配置缺陷和安全策略不足,让企业及时修复,增强网络防御能力,避免被恶意攻击者利用,保障数据和业务安全。 内网渗透测试流程 一般包括前期信息收集,了解内网架构、主机信息等;漏洞扫描,使用工具检测存在的漏洞;漏洞利用,模拟攻击验证漏洞;权限提升,获取更高权限;最后生成报告,总结问题并提出修复建议。 常见渗透技术方法 涵盖端口扫描、漏洞利用、密码破解、社会工程学等技术。端口扫描发现开放服务;漏洞利用工具针对已知漏洞攻击;密码破解获取账户权限;社会工程学通过欺骗手段获取信息,这些方法在渗透测试中常被使用。 内网渗透测试的重要性 随着企业数字化转型,内网存储大量核心数据。内网渗透测试能提前发现安全隐患,帮助企业建立更完善的安全体系,降低遭受攻击风险,保障企业业务持续稳定运行,是网络安全防护不可或缺的环节。 内网渗透与内网渗透测试,一个是恶意攻击行为,一个是主动防御手段,二者相互对立又紧密相关。深入了解内网渗透的原理和方式,有助于企业重视内网渗透测试工作。内网渗透测试通过系统性模拟攻击,为企业网络安全筑起坚固防线。企业应定期开展内网渗透测试,及时修补漏洞,提升网络安全防护水平,从而在复杂的网络环境中有效抵御各类攻击,确保企业信息资产安全与业务的正常运转 。
2024-09-24 15:10:12
2022-11-24 16:48:06
2022-07-08 10:37:36
2022-04-28 15:05:59
2022-10-20 14:57:00
2022-06-10 14:47:30
2023-04-24 10:03:04
2023-05-17 10:08:08
2024-09-24 15:10:12
2022-11-24 16:48:06
2022-07-08 10:37:36
2022-04-28 15:05:59
2022-10-20 14:57:00
2022-06-10 14:47:30
2023-04-24 10:03:04
2023-05-17 10:08:08
发布者:售前甜甜 | 本文章发表于:2021-07-20
快快网络独立运营的宁波BGP机房,位于宁波镇海区,处于浙江宁波T4+级数据中心,快快网络宁波多线BGP机房,采用BGP技术实现多线单IP,可防护DDOS、CC、TCP等网络攻击,高品质网络环境和充足的带宽资源,极适合手游APP,企业数据应用 ,网站,H5,游戏或者布点等应用,是目前浙江省屈指可数的顶级BGP资源之一。
1.带宽资源丰富,处于国家骨干网络节点之一,线路通过主干网络接入,在网络稳定性和资源容量都能得到很好的保障,另外,服务器机房接入了多线bgp线路,能满足不同用户对于服务器机房线路的需求。特别是对于电商、金融、游戏等行业商家所需的bgp线路,可以充分满足其需求。
2.服务器机房设施齐全,服务器机房的基础配套设施都非常的齐全。特别是宁波机房,属于T4等级大数据中心。机房采用了国际性一流的硬件管理设施,高技术的专业防御设备。
3.电力系统充沛:双路市电+发电机 N+1设计,一主一备UPS N+1冗余设计,双路接入,供电容量640KV600千瓦发电机油箱满载支撑8小时以上,市电中断后发电机启动时间为1分钟。
快快网络公司拥有雄厚的维护和支持力量,机房配备24小时专业运维人员,专业安保人员,将为您提供从机房设备维护、网络实时监控到网络设备故障排除等全方位的365*7*24小时的专业技术支持。
ip段
110.42.5.1
110.42.5.2
110.42.5.3
110.42.5.4
110.42.5.5
110.42.5.6
更多详情可咨询快快网络甜甜QQ:177803619
电话咨询:15880219648
万兆防火墙是什么 核心作用与选购要点全解析
很多做企业网络运维或者游戏、电商站点运营的朋友,接触网络安全产品时总会看到万兆防火墙的相关推荐。这类设备主打大带宽下的高效防护,既能拦截恶意攻击流量,也能优化内部网络访问规则,适配不少需要高带宽接入的业务场景。不少人对它的实际功能和适配场景了解不多,也不知道自己的业务有没有必要配置这类设备。 万兆防火墙是什么? 万兆防火墙是支持万兆带宽接入的网络安全防护设备,相比普通百兆、千兆防火墙,它的吞吐能力更强,能承载更大的流量转发需求。它可以部署在网络出口位置,识别进出流量中的恶意请求,拦截SQL注入、XSS跨站、爬虫骚扰等常见网络攻击。同时它也支持自定义访问规则,限制内部网络非必要的对外访问,降低信息泄露的风险。 万兆防火墙有用吗? 对于带宽需求超过千兆、日常流量较大的业务来说,万兆防火墙的作用非常明显。普通千兆防火墙遇到大流量攻击很容易出现性能瓶颈,导致正常请求卡顿甚至断网,万兆设备的高吞吐属性就能避免这类问题。它的防护精度也更高,能在不拖慢正常访问速度的前提下,拦截绝大多数已知类型的网络攻击,减少业务停服带来的损失。想要了解适配万兆级带宽的专业应用层防护方案,可以去快快网络官网的WAF应用防护墙板块查看具体参数和适配场景。 怎么选万兆防火墙? 选万兆防火墙要先匹配自己的业务带宽需求,不要盲目选过高配置的设备,造成不必要的成本浪费。要优先选支持多种攻击识别规则、可灵活自定义防护策略的产品,适配不同业务的特殊防护需求。还要看售后服务是否完善,遇到攻击问题能快速找到技术人员协助排查调整,避免问题长时间影响业务运行。 现在不少线上业务的带宽需求都在逐年提升,搭配适配带宽的防火墙设备,能给业务稳定运行多加一层保障。不管是日常防护还是应对突发的恶意攻击,合适的万兆防火墙都能帮运维人员省去不少麻烦,也能降低攻击带来的营收损失。如果不确定自己的业务需要什么配置的防护设备,也可以找专业的安全厂商做免费的业务评估,拿到更贴合需求的配置建议。
不懂距离矢量和链路状态?一篇教程讲清楚
距离矢量和链路状态是路由器 “找路” 的两种核心方法,日常网络通信都离不开。本文用简单语言和图文结合的方式,解释两者的概念、区别,以及怎么看路由器用的哪种方法。内容没有复杂术语,全是实用知识,看完能明白 “路由器是怎么选路的”,还能动手查看自家设备的设置。距离矢量和链路状态是动态路由协议的两种算法,决定了路由器如何学习和选择网络路径。一、距离矢量是什么?距离矢量像 “问路”—— 路由器只知道 “到目标要走几跳(经过几个路由器)” 和 “往哪个邻居走”。比如你问 “去 A 地怎么走”,邻居说 “我到 A 地要 2 跳,你走我这边”,你就记下来 “经邻居到 A 地 2 跳”。路由器定期和邻居交换这样的 “路线信息”,慢慢更新自己的 “路线表”。常见的 RIP 协议就是距离矢量型,适合简单的小网络。二、链路状态是什么?链路状态像 “看地图”—— 路由器先收集全网的 “路况”:哪条链路(连接线)通不通、速度多少、延迟多久。收集完后,自己画一张完整的 “网络地图”,再用算法算出到每个目标的最短路径。就像你拿到全城地图,自己规划最优路线,不用只听别人说。OSPF 协议是典型的链路状态型,适合中大型网络。三、距离矢量和链路状态这两者有啥区别?距离矢量:信息来源与邻居表,依赖邻居表的“经验”,适用于小型网络,较简单定期更新完整线路表。链路状态:信息靠自己收集,收集全网的信息,根据自己的地图计算线路,适用于中大型网络,较复杂,有变化才更新局部信息表。四、怎么看路由器用的是哪种算法?想知道路由器用的是哪种算法,步骤很简单:1、电脑连路由器(有线无线均可),浏览器输管理地址(如 192.168.1.1,路由器底部有)。2、登录管理界面(账号密码在设备底部)。3、找 “路由设置”→“动态路由”,里面会显示协议类型:标 RIP 就是距离矢量,标 OSPF 就是链路状态。距离矢量靠 “问邻居”,链路状态靠 “自己算”。小网络选前者简单省事,中大型网络用后者更高效。搞懂这两种算法,能更好理解路由器的 “选路逻辑”,排查网络问题时也更有方向。快快网络专注实用网络技术,帮大家用简单方式搞懂这些基础原理,让网络运行更顺畅。
内网渗透测试是什么
内网渗透是指攻击者突破外部防线后,在企业内部网络中进行横向移动、获取敏感信息的过程。内网渗透测试则是网络安全专家模拟攻击行为,主动检测内网安全漏洞的手段。我们将深入剖析这两者的概念、目的、流程、技术方法及重要性,帮助读者清晰了解二者对企业网络安全防护的关键意义,为提升网络安全意识与防护能力提供指引。 内网渗透的概念 内网渗透是一种针对企业内部网络的攻击行为。当攻击者突破企业外部网络防护,如防火墙等,便进入内网。他们会利用系统漏洞、弱密码等,在内网中横向移动,访问关键服务器、窃取敏感数据、控制更多主机,给企业带来巨大损失。 内网渗透测试目的 内网渗透测试旨在发现内网潜在安全风险。通过模拟真实攻击场景,提前找出系统漏洞、配置缺陷和安全策略不足,让企业及时修复,增强网络防御能力,避免被恶意攻击者利用,保障数据和业务安全。 内网渗透测试流程 一般包括前期信息收集,了解内网架构、主机信息等;漏洞扫描,使用工具检测存在的漏洞;漏洞利用,模拟攻击验证漏洞;权限提升,获取更高权限;最后生成报告,总结问题并提出修复建议。 常见渗透技术方法 涵盖端口扫描、漏洞利用、密码破解、社会工程学等技术。端口扫描发现开放服务;漏洞利用工具针对已知漏洞攻击;密码破解获取账户权限;社会工程学通过欺骗手段获取信息,这些方法在渗透测试中常被使用。 内网渗透测试的重要性 随着企业数字化转型,内网存储大量核心数据。内网渗透测试能提前发现安全隐患,帮助企业建立更完善的安全体系,降低遭受攻击风险,保障企业业务持续稳定运行,是网络安全防护不可或缺的环节。 内网渗透与内网渗透测试,一个是恶意攻击行为,一个是主动防御手段,二者相互对立又紧密相关。深入了解内网渗透的原理和方式,有助于企业重视内网渗透测试工作。内网渗透测试通过系统性模拟攻击,为企业网络安全筑起坚固防线。企业应定期开展内网渗透测试,及时修补漏洞,提升网络安全防护水平,从而在复杂的网络环境中有效抵御各类攻击,确保企业信息资产安全与业务的正常运转 。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




