发布者:售前菜菜 | 本文章发表于:2023-05-01
随着网络时代的快速发展,互联网已经成为了我们生活的一部分。然而,网络暴力、黑客攻击、DDoS攻击等网络安全问题成为了让人们深感恐慌的问题。为了解决网络安全问题,保护用户的私人信息,高防服务器应运而生。
高防服务器是一种专业的网络安全服务,主要用于抵御各种攻击,并提供稳定的网络服务。相对于普通的服务器,高防服务器有以下优势:
1. 高防服务器采用专业的DDoS防御技术,能够抵御各种层次和类型的DDoS攻击,保护用户的业务不受影响。
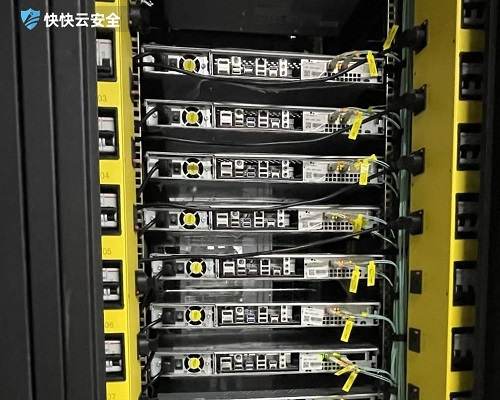
2. 高防服务器还采用高端的防御技术和网络安全设备,能够有效遏制黑客和恶意软件的攻击,保护用户的隐私和数据安全。
3. 高防服务器还特别针对网络安全问题做了定制化的应对方案,使得用户能够快速响应并解决安全问题。
4. 高防服务器提供稳定的网络服务,能够保障用户的业务连续性和数据安全。
5. 高防服务器能够提供定制化的服务,根据客户的需求提供不同级别的防御和保障方案。
综上,高防服务器是保障网络安全和业务连续性的首选服务,它可以有效地预防和减少网络攻击对用户业务和数据的影响,提高网络服务的可靠性和稳定性。如果您正在寻找可靠的高防服务器服务,不妨尝试一下高防服务器,助您安心上网。
上一篇
下一篇
什么是防火墙?有哪几种防火墙?
防火墙是一种网络安全设备或软件,它可以控制网络流量,防止未经授权的网络访问,从而保护网络和计算机系统免受攻击。防火墙通过在网络中设置关卡,对进出网络的数据包进行检查和过滤,根据预先定义的安全策略来决定是否允许数据包通过。防火墙根据其工作原理和部署方式,可以分为以下几种类型:包过滤防火墙: 包过滤防火墙是最基本类型的防火墙,它通过检查数据包的源IP地址、目的IP地址、源端口号、目的端口号、协议类型等信息,来决定是否允许数据包通过。包过滤防火墙简单易用,但其防护能力有限,无法防御一些复杂的攻击,如状态攻击和应用层攻击。状态检测防火墙: 状态检测防火墙比包过滤防火墙更高级,它不仅检查数据包的基本信息,还会跟踪数据包的连接状态,并根据连接状态来决定是否允许数据包通过。状态检测防火墙能够防御一些复杂的攻击,如状态攻击和应用层攻击。代理防火墙: 代理防火墙充当网络中所有计算机和外部网络之间的代理服务器,所有经过防火墙的网络流量都会先经过代理服务器的检查和处理。代理防火墙能够提供更全面的防护,因为它可以检查数据包的内容,并根据安全策略来决定是否允许数据包通过。代理防火墙的缺点是可能会降低网络性能。下一代防火墙(NGFW): 下一代防火墙是近年来发展起来的新型防火墙,它结合了包过滤防火墙、状态检测防火墙和代理防火墙的特点,并增加了许多新的安全功能,如入侵检测、防病毒、反垃圾邮件等。NGFW能够提供更全面的安全防护,但其成本也更高。防火墙可以发挥以下作用:阻止未经授权的网络访问: 防火墙可以阻止来自外部网络的未经授权的访问,从而保护网络和计算机系统免受攻击。控制网络流量: 防火墙可以控制网络流量,防止网络流量过大而导致网络拥塞。隔离网络: 防火墙可以将网络划分为不同的安全区域,并控制不同安全区域之间的通信,从而隔离网络中的安全隐患。检测和阻止攻击: 防火墙可以检测和阻止网络攻击,如DDoS攻击、端口扫描、SQL注入攻击、XSS攻击等。防火墙可以部署在网络的不同位置,如网络边界、子网边界、主机边界等。防火墙的部署位置取决于网络的具体情况和安全需求。防火墙的配置非常重要,正确的配置可以提高防火墙的防护能力,而错误的配置则可能会降低防火墙的防护能力,甚至导致安全漏洞。防火墙的配置通常需要由专业的网络安全人员来完成。
防御低的服务器如果选择更好的方式提升防御?
互联网的浪潮带动了服务器租赁市场的快速发展,许多的客户为了避免不必要的麻烦,都会选择访问距离相对较近、速度快的高防服务器。随便市场的的扩张,也带来了日益严峻的网络流量攻击现象,那么对于高防服务器防护问题,大家有什么方面应对措施呢?普通的高防服务器如何增加防护?安装靠谱的软件防火墙;由于CC流量攻击的手段相对比较单一,虽然破坏性大但是只要安装靠谱的软件防火墙的话能在一定程度上阻止小规模的流量攻击,现在不少软件防火墙的技术本身也相对成熟,都自带有相对比较靠谱的防cc攻击功能,如果流量攻击规模比较大的时候只要将 防护等级升级而且禁止代理访问就可以很好地阻止,这里要说明一下一般来说软件防火墙本身就会占用硬件资源,所以这种方案只适用于相对比较高配的高防服务器,并不能解决所有的高防服务器防护问题。 购买高防IP;高防IP专注于解决云外业务遭受大流量DDOS攻击的防护服务。支持网站和非网站类业务的DDOS、CC防护,用户通过配置转发规则,将攻击流量引至高防IP并清洗,保障业务稳定可用,具有灾备能力,线路更稳定,访问速度更快。 购买高防CDN;高防CDN具备防护超大带宽DDoS的分布式防御及高安全立体式防CC系统,通过智能调度系统对攻击流量进行分流和清洗,避免受攻击时更换业务IP和繁琐的接入过程,简便高效,为您的业务提供安全保障。 除了以上3种方式之外选择服务商也比较重要,网站的安全离不开靠谱的服务商,在选择服务商的时候要选择那些口碑比较好的专业公司,这些公司一般都会对客户的服务器做网络安全监测,尤其是快快网络智能云安全管理服务商,对于客户的服务器访问流量是实时监测的,一般出现异常就能够第一时间通知,确保网站的正常执行。 以上只是为大家简单的提供了高防服务器防护技巧,实际上要想从根本上解决防护问题,建议还是选择靠谱快快网络科技有限公司的产品,想了解更多关于快快网络详细资讯,联系24小时专属售前小志QQ537013909手机微信19906019202!
服务器上Java程序无限重启是内存溢出还是配置问题?
服务器上Java程序无限重启,是运维和Java开发中最常见的故障之一,其核心诱因主要分为两大类——内存溢出(OOM)和配置异常,二者引发的重启现象相似,但排查思路、解决方法截然不同。很多技术人员在排查时,容易陷入“盲目调优内存”或“无序修改配置”的误区,不仅无法解决问题,还可能导致故障扩大,甚至影响业务正常运行。Java程序无限重启的本质,是程序运行过程中触发了“异常退出”,而服务器的守护进程(如systemd、supervisor)或启动脚本,会按照预设逻辑自动重启程序,形成“异常退出-自动重启”的循环。内存溢出是程序运行时的“资源耗尽”问题,属于运行时异常;配置问题是程序启动或运行时的“参数错误”,属于环境或配置层面的问题,二者的故障特征、日志表现、排查路径有明显区别。一、Java程序无限重启的底层逻辑要区分内存溢出与配置问题,首先要明确Java程序无限重启的底层逻辑:正常情况下,Java程序启动后会持续运行,直至主动停止或发生不可恢复的异常;当程序因异常退出(退出码非0)时,若服务器配置了自动重启机制(如systemd的Restart=always参数、supervisor的autorestart=true),守护进程会立即重启程序,若异常未解决,就会形成无限重启的循环。从诱因来看,内存溢出是Java虚拟机(JVM)运行时,无法分配足够的内存来满足程序需求,导致JVM崩溃,程序异常退出;配置问题是程序启动时无法加载正确的配置,或运行时配置参数不匹配,导致程序无法正常初始化或运行,进而主动退出。二者的核心区别在于:内存溢出是“运行时资源耗尽”,配置问题是“启动或运行时参数异常”。需要注意的是,内存溢出与配置问题并非完全独立——不合理的JVM内存配置(如堆内存设置过小),会直接导致内存溢出;而错误的配置参数(如配置文件路径错误、依赖包缺失),则会直接引发程序启动失败,二者的排查需遵循“先区分、再深挖”的原则,避免混淆。二、内存溢出与配置问题的核心特征内存溢出与配置问题引发的无限重启,在故障表现、日志信息、重启频率上有明显差异,这是快速区分二者的核心依据。掌握这些特征,可在排查初期快速定位问题方向,避免走弯路。(一)内存溢出引发的无限重启内存溢出(OOM,Out Of Memory)是JVM在运行过程中,堆内存、非堆内存(方法区、元空间)被耗尽,无法继续分配内存,进而触发JVM崩溃,程序异常退出,随后被守护进程重启。其核心特征集中在“运行时”,具体表现如下:重启具有明显的“周期性”。程序启动后,会正常运行一段时间(可能是几分钟、几小时,甚至几天),这段时间内业务可正常访问,随着程序运行,内存占用逐渐升高,直至达到内存上限,触发OOM,程序崩溃重启;重启后,内存占用恢复正常,重复上述循环,周期相对固定(取决于内存泄漏速度和业务压力)。日志中会出现明确的OOM标识。这是内存溢出最核心的特征——在Java程序的日志文件(如logs/error.log)或JVM日志中,会出现“java.lang.OutOfMemoryError”关键字,同时会标注具体的内存区域溢出,如堆内存溢出(Java heap space)、元空间溢出(Metaspace)、直接内存溢出(Direct buffer memory)等,不同内存区域的溢出,对应不同的问题根源,但均属于内存溢出范畴。(二)配置问题引发的无限重启配置问题引发的无限重启,核心是程序无法正常启动或启动后立即异常退出,与运行时间无关,守护进程反复重启程序,但始终无法正常运行。其核心特征集中在“启动阶段”,具体表现如下:某Java微服务程序,部署后出现无限重启,日志中提示“Could not find config/application.yml”,排查发现是部署时误删了配置文件目录,程序无法加载核心配置,启动即失败,守护进程反复重启,属于典型的配置路径错误问题。三、优化建议解决故障的同时,更要做好长效优化,从源头避免Java程序无限重启,提升程序稳定性,减少运维成本。1. 优化JVM内存配置根据程序的业务压力、数据量,合理配置JVM内存参数,避免配置过小导致内存溢出,配置过大造成资源浪费。建议:-Xms和-Xmx设置为相同值,堆内存不超过服务器物理内存的2/3,元空间设置为256-512MB;同时配置JVM日志参数(如-XX:+HeapDumpOnOutOfMemoryError),便于出现OOM时快速排查。2. 完善配置管理建立配置文件备份机制,避免配置文件丢失、误删;规范配置参数,避免拼写错误、参数不匹配;将配置文件与代码分离,便于部署时灵活调整,减少配置错误;同时,在程序启动前,增加配置校验逻辑,若配置错误,及时抛出异常,避免无限重启。3. 加强程序代码管控在Java程序开发过程中,规范资源释放逻辑,确保数据库连接、文件流、网络连接等资源正常关闭;避免使用过多静态变量,减少内存占用;定期进行代码审计,排查内存泄漏隐患;同时,在生产环境部署JVM监控工具,实时监控内存占用情况,及时发现内存异常。4. 配置合理的守护进程策略优化服务器守护进程配置,设置合理的重启间隔(如重启间隔为30秒),避免重启过于频繁;配置重启失败告警(如通过邮件、短信告警),及时发现程序异常;同时,设置重启次数限制(如最大重启次数为5次),避免无限重启导致服务器资源耗尽。5. 建立完善的监控与告警机制部署服务器监控工具(如Prometheus、Grafana)和Java程序监控工具(如Arthas、VisualVM),实时监控程序运行状态、内存占用、CPU使用率等指标;设置异常告警(如内存占用超过80%、程序重启次数异常),及时发现故障,避免故障扩大。服务器Java程序无限重启,核心是“异常退出-自动重启”的循环,其根源只有两类:内存溢出和配置问题,二者的区分核心在于“日志特征”和“重启周期”——有OOM关键字、运行一段时间后重启,为内存溢出;无OOM关键字、启动即重启,为配置问题。排查故障的核心逻辑是:先查看日志,快速区分问题类型;再针对性排查根源(内存溢出排查内存配置和内存泄漏,配置问题排查启动配置、核心配置、环境变量和依赖);最后验证解决方案,做好长效优化,避免故障复发。
2023-05-23 06:00:00
2023-07-01 11:04:03
2023-05-11 14:02:02
2023-05-08 00:00:00
2023-06-01 08:08:08
2023-06-18 04:06:08
2023-05-15 03:02:02
2023-06-17 10:03:03
2023-05-23 06:00:00
2023-07-01 11:04:03
2023-05-11 14:02:02
2023-05-08 00:00:00
2023-06-01 08:08:08
2023-06-18 04:06:08
2023-05-15 03:02:02
2023-06-17 10:03:03
发布者:售前菜菜 | 本文章发表于:2023-05-01
随着网络时代的快速发展,互联网已经成为了我们生活的一部分。然而,网络暴力、黑客攻击、DDoS攻击等网络安全问题成为了让人们深感恐慌的问题。为了解决网络安全问题,保护用户的私人信息,高防服务器应运而生。
高防服务器是一种专业的网络安全服务,主要用于抵御各种攻击,并提供稳定的网络服务。相对于普通的服务器,高防服务器有以下优势:
1. 高防服务器采用专业的DDoS防御技术,能够抵御各种层次和类型的DDoS攻击,保护用户的业务不受影响。
2. 高防服务器还采用高端的防御技术和网络安全设备,能够有效遏制黑客和恶意软件的攻击,保护用户的隐私和数据安全。
3. 高防服务器还特别针对网络安全问题做了定制化的应对方案,使得用户能够快速响应并解决安全问题。
4. 高防服务器提供稳定的网络服务,能够保障用户的业务连续性和数据安全。
5. 高防服务器能够提供定制化的服务,根据客户的需求提供不同级别的防御和保障方案。
综上,高防服务器是保障网络安全和业务连续性的首选服务,它可以有效地预防和减少网络攻击对用户业务和数据的影响,提高网络服务的可靠性和稳定性。如果您正在寻找可靠的高防服务器服务,不妨尝试一下高防服务器,助您安心上网。
上一篇
下一篇
什么是防火墙?有哪几种防火墙?
防火墙是一种网络安全设备或软件,它可以控制网络流量,防止未经授权的网络访问,从而保护网络和计算机系统免受攻击。防火墙通过在网络中设置关卡,对进出网络的数据包进行检查和过滤,根据预先定义的安全策略来决定是否允许数据包通过。防火墙根据其工作原理和部署方式,可以分为以下几种类型:包过滤防火墙: 包过滤防火墙是最基本类型的防火墙,它通过检查数据包的源IP地址、目的IP地址、源端口号、目的端口号、协议类型等信息,来决定是否允许数据包通过。包过滤防火墙简单易用,但其防护能力有限,无法防御一些复杂的攻击,如状态攻击和应用层攻击。状态检测防火墙: 状态检测防火墙比包过滤防火墙更高级,它不仅检查数据包的基本信息,还会跟踪数据包的连接状态,并根据连接状态来决定是否允许数据包通过。状态检测防火墙能够防御一些复杂的攻击,如状态攻击和应用层攻击。代理防火墙: 代理防火墙充当网络中所有计算机和外部网络之间的代理服务器,所有经过防火墙的网络流量都会先经过代理服务器的检查和处理。代理防火墙能够提供更全面的防护,因为它可以检查数据包的内容,并根据安全策略来决定是否允许数据包通过。代理防火墙的缺点是可能会降低网络性能。下一代防火墙(NGFW): 下一代防火墙是近年来发展起来的新型防火墙,它结合了包过滤防火墙、状态检测防火墙和代理防火墙的特点,并增加了许多新的安全功能,如入侵检测、防病毒、反垃圾邮件等。NGFW能够提供更全面的安全防护,但其成本也更高。防火墙可以发挥以下作用:阻止未经授权的网络访问: 防火墙可以阻止来自外部网络的未经授权的访问,从而保护网络和计算机系统免受攻击。控制网络流量: 防火墙可以控制网络流量,防止网络流量过大而导致网络拥塞。隔离网络: 防火墙可以将网络划分为不同的安全区域,并控制不同安全区域之间的通信,从而隔离网络中的安全隐患。检测和阻止攻击: 防火墙可以检测和阻止网络攻击,如DDoS攻击、端口扫描、SQL注入攻击、XSS攻击等。防火墙可以部署在网络的不同位置,如网络边界、子网边界、主机边界等。防火墙的部署位置取决于网络的具体情况和安全需求。防火墙的配置非常重要,正确的配置可以提高防火墙的防护能力,而错误的配置则可能会降低防火墙的防护能力,甚至导致安全漏洞。防火墙的配置通常需要由专业的网络安全人员来完成。
防御低的服务器如果选择更好的方式提升防御?
互联网的浪潮带动了服务器租赁市场的快速发展,许多的客户为了避免不必要的麻烦,都会选择访问距离相对较近、速度快的高防服务器。随便市场的的扩张,也带来了日益严峻的网络流量攻击现象,那么对于高防服务器防护问题,大家有什么方面应对措施呢?普通的高防服务器如何增加防护?安装靠谱的软件防火墙;由于CC流量攻击的手段相对比较单一,虽然破坏性大但是只要安装靠谱的软件防火墙的话能在一定程度上阻止小规模的流量攻击,现在不少软件防火墙的技术本身也相对成熟,都自带有相对比较靠谱的防cc攻击功能,如果流量攻击规模比较大的时候只要将 防护等级升级而且禁止代理访问就可以很好地阻止,这里要说明一下一般来说软件防火墙本身就会占用硬件资源,所以这种方案只适用于相对比较高配的高防服务器,并不能解决所有的高防服务器防护问题。 购买高防IP;高防IP专注于解决云外业务遭受大流量DDOS攻击的防护服务。支持网站和非网站类业务的DDOS、CC防护,用户通过配置转发规则,将攻击流量引至高防IP并清洗,保障业务稳定可用,具有灾备能力,线路更稳定,访问速度更快。 购买高防CDN;高防CDN具备防护超大带宽DDoS的分布式防御及高安全立体式防CC系统,通过智能调度系统对攻击流量进行分流和清洗,避免受攻击时更换业务IP和繁琐的接入过程,简便高效,为您的业务提供安全保障。 除了以上3种方式之外选择服务商也比较重要,网站的安全离不开靠谱的服务商,在选择服务商的时候要选择那些口碑比较好的专业公司,这些公司一般都会对客户的服务器做网络安全监测,尤其是快快网络智能云安全管理服务商,对于客户的服务器访问流量是实时监测的,一般出现异常就能够第一时间通知,确保网站的正常执行。 以上只是为大家简单的提供了高防服务器防护技巧,实际上要想从根本上解决防护问题,建议还是选择靠谱快快网络科技有限公司的产品,想了解更多关于快快网络详细资讯,联系24小时专属售前小志QQ537013909手机微信19906019202!
服务器上Java程序无限重启是内存溢出还是配置问题?
服务器上Java程序无限重启,是运维和Java开发中最常见的故障之一,其核心诱因主要分为两大类——内存溢出(OOM)和配置异常,二者引发的重启现象相似,但排查思路、解决方法截然不同。很多技术人员在排查时,容易陷入“盲目调优内存”或“无序修改配置”的误区,不仅无法解决问题,还可能导致故障扩大,甚至影响业务正常运行。Java程序无限重启的本质,是程序运行过程中触发了“异常退出”,而服务器的守护进程(如systemd、supervisor)或启动脚本,会按照预设逻辑自动重启程序,形成“异常退出-自动重启”的循环。内存溢出是程序运行时的“资源耗尽”问题,属于运行时异常;配置问题是程序启动或运行时的“参数错误”,属于环境或配置层面的问题,二者的故障特征、日志表现、排查路径有明显区别。一、Java程序无限重启的底层逻辑要区分内存溢出与配置问题,首先要明确Java程序无限重启的底层逻辑:正常情况下,Java程序启动后会持续运行,直至主动停止或发生不可恢复的异常;当程序因异常退出(退出码非0)时,若服务器配置了自动重启机制(如systemd的Restart=always参数、supervisor的autorestart=true),守护进程会立即重启程序,若异常未解决,就会形成无限重启的循环。从诱因来看,内存溢出是Java虚拟机(JVM)运行时,无法分配足够的内存来满足程序需求,导致JVM崩溃,程序异常退出;配置问题是程序启动时无法加载正确的配置,或运行时配置参数不匹配,导致程序无法正常初始化或运行,进而主动退出。二者的核心区别在于:内存溢出是“运行时资源耗尽”,配置问题是“启动或运行时参数异常”。需要注意的是,内存溢出与配置问题并非完全独立——不合理的JVM内存配置(如堆内存设置过小),会直接导致内存溢出;而错误的配置参数(如配置文件路径错误、依赖包缺失),则会直接引发程序启动失败,二者的排查需遵循“先区分、再深挖”的原则,避免混淆。二、内存溢出与配置问题的核心特征内存溢出与配置问题引发的无限重启,在故障表现、日志信息、重启频率上有明显差异,这是快速区分二者的核心依据。掌握这些特征,可在排查初期快速定位问题方向,避免走弯路。(一)内存溢出引发的无限重启内存溢出(OOM,Out Of Memory)是JVM在运行过程中,堆内存、非堆内存(方法区、元空间)被耗尽,无法继续分配内存,进而触发JVM崩溃,程序异常退出,随后被守护进程重启。其核心特征集中在“运行时”,具体表现如下:重启具有明显的“周期性”。程序启动后,会正常运行一段时间(可能是几分钟、几小时,甚至几天),这段时间内业务可正常访问,随着程序运行,内存占用逐渐升高,直至达到内存上限,触发OOM,程序崩溃重启;重启后,内存占用恢复正常,重复上述循环,周期相对固定(取决于内存泄漏速度和业务压力)。日志中会出现明确的OOM标识。这是内存溢出最核心的特征——在Java程序的日志文件(如logs/error.log)或JVM日志中,会出现“java.lang.OutOfMemoryError”关键字,同时会标注具体的内存区域溢出,如堆内存溢出(Java heap space)、元空间溢出(Metaspace)、直接内存溢出(Direct buffer memory)等,不同内存区域的溢出,对应不同的问题根源,但均属于内存溢出范畴。(二)配置问题引发的无限重启配置问题引发的无限重启,核心是程序无法正常启动或启动后立即异常退出,与运行时间无关,守护进程反复重启程序,但始终无法正常运行。其核心特征集中在“启动阶段”,具体表现如下:某Java微服务程序,部署后出现无限重启,日志中提示“Could not find config/application.yml”,排查发现是部署时误删了配置文件目录,程序无法加载核心配置,启动即失败,守护进程反复重启,属于典型的配置路径错误问题。三、优化建议解决故障的同时,更要做好长效优化,从源头避免Java程序无限重启,提升程序稳定性,减少运维成本。1. 优化JVM内存配置根据程序的业务压力、数据量,合理配置JVM内存参数,避免配置过小导致内存溢出,配置过大造成资源浪费。建议:-Xms和-Xmx设置为相同值,堆内存不超过服务器物理内存的2/3,元空间设置为256-512MB;同时配置JVM日志参数(如-XX:+HeapDumpOnOutOfMemoryError),便于出现OOM时快速排查。2. 完善配置管理建立配置文件备份机制,避免配置文件丢失、误删;规范配置参数,避免拼写错误、参数不匹配;将配置文件与代码分离,便于部署时灵活调整,减少配置错误;同时,在程序启动前,增加配置校验逻辑,若配置错误,及时抛出异常,避免无限重启。3. 加强程序代码管控在Java程序开发过程中,规范资源释放逻辑,确保数据库连接、文件流、网络连接等资源正常关闭;避免使用过多静态变量,减少内存占用;定期进行代码审计,排查内存泄漏隐患;同时,在生产环境部署JVM监控工具,实时监控内存占用情况,及时发现内存异常。4. 配置合理的守护进程策略优化服务器守护进程配置,设置合理的重启间隔(如重启间隔为30秒),避免重启过于频繁;配置重启失败告警(如通过邮件、短信告警),及时发现程序异常;同时,设置重启次数限制(如最大重启次数为5次),避免无限重启导致服务器资源耗尽。5. 建立完善的监控与告警机制部署服务器监控工具(如Prometheus、Grafana)和Java程序监控工具(如Arthas、VisualVM),实时监控程序运行状态、内存占用、CPU使用率等指标;设置异常告警(如内存占用超过80%、程序重启次数异常),及时发现故障,避免故障扩大。服务器Java程序无限重启,核心是“异常退出-自动重启”的循环,其根源只有两类:内存溢出和配置问题,二者的区分核心在于“日志特征”和“重启周期”——有OOM关键字、运行一段时间后重启,为内存溢出;无OOM关键字、启动即重启,为配置问题。排查故障的核心逻辑是:先查看日志,快速区分问题类型;再针对性排查根源(内存溢出排查内存配置和内存泄漏,配置问题排查启动配置、核心配置、环境变量和依赖);最后验证解决方案,做好长效优化,避免故障复发。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




