发布者:售前朵儿 | 本文章发表于:2021-05-28
对于业务而言,各种威胁都存在,扬州BGP103.8.221.X就像是安全的保航家,精准的守护保卫。
魏文王曾问名医扁鹊兄弟三人谁医术最好,扁鹊认为长兄最好,其原因是真正的高手是防微杜渐,事后控制不如事中控制,事中控制不如事前控制。就像103.8.221.X 扬州BGP一样,首先控制威胁,快快网络扬州多线BGP机房,采用BGP技术实现多线单IP,可防护DDOS、CC、TCP等网络攻击,网络安全稳定级别相当很好,性价比极高。位于江苏省扬州市电信&联通&移动 数据中心,L系列16H、E系列32H、I9 9900K,最低120G防御、50M独享,最低999元。了解详细情况请联系在线业务qq:537013900 快快网络朵儿。
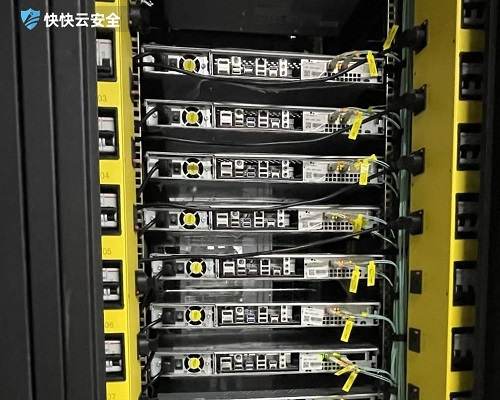
扬州BGP的103.8.221.*段,厦门本地ping扬州的延迟怎么样?
快快网络扬州机房的扬州BGP是位于中国华东地区,江苏省中部、长江与京杭大运河交汇处,扬州BGP处于是相当好的位置。使用BGP协议还可以使网络具有很强的扩展性可以将IDC网络与其他运营商互联,轻松实现单IP多线路,做到所有互联运营商的用户访问都很快。这个是三IP三线无法比拟的。优质的线路往往让人用起来非常的舒服。下面我们来看下厦门本地ping扬州BGP的延迟如何:如有相关的需求可咨询客服:快快网络-小鑫 QQ:98717255
I9 BGP为什么要用快快网络103.8.221?朵儿告诉你
I9CPU的BGP到底是用哪一家,始终是大家值得思考的问题,到底是哪家IDC会更靠谱呢?到底是哪个机房会更好呢?为了不让大家走弯路,我强烈推荐快快网络扬州BGP,快快网络扬州多线BGP机房,采用BGP技术实现多线单IP,可防护DDOS、CC、TCP等网络攻击,网络安全稳定级别相当很好,性价比极高。 目前,我们正处在信息化变革的时代,与我们生产、生活密切相关的信息都在以数字化的方式进行存储和展示,而适用信息化推动的后台就是数据机房。伴随着数据机房规模的不断扩大,对其供电系统保障、设备运行安全和运维管理集中管理的要求也变得越来越高。为了更好地保证数据机房的安全运行,急需解决一套高效、稳定、可靠的系统来实时监控机房的动态、环境和安防等各类技术指标。因此,机房监控系统应运而生。 机房中存放着大量的网络设备,如服务器、交换机、UPS等,这些设备都是非常精密的电子仪器,同时都是依据电源来启动运行的智能设备,对机房区域的配电系统十分依赖。当城市电力输入断电或有故障时,设备仍须保持一台或长一台不间断运行,因此对机房动力供配电要求较高,海南机房动环监控系统软件建设中,多个供配电实现实时监控系统极为重要。 近年来,不法分子利用新兴科技不断更新诈骗手段,电信网络诈骗愈发猖獗,尽管各方面一直努力打击电信网络诈骗,但电信网络诈骗案件数量一直居高不下。面对五花八门的诈骗手段,一不小心,我们就会掉入不法分子的陷阱找那个,要#怎么防范网络骗子#呢?今天就与快快网络一起摸清网络诈骗的那些套路吧! 联系专属售前:快快网络朵儿 QQ:537013900
网络准入控制是什么?企业网络安全的关键防线
网络准入控制是确保企业网络安全的重要机制,它通过验证和授权设备与用户,在接入网络前进行安全检查,防止不合规或存在威胁的终端进入,从而保护核心资源。这篇文章将探讨网络准入控制的核心价值、它如何运作以及企业实施时需要考虑的关键策略。 网络准入控制如何定义企业安全边界? 网络准入控制,常被称为NAC,它扮演着网络“守门人”的角色。其核心思想很简单:不是所有试图连接网络的设备都值得信任。在允许任何设备——无论是员工的笔记本电脑、访客的手机还是物联网传感器——访问内部网络资源之前,NAC系统会先对其进行一番“体检”。这个体检过程包括检查设备是否安装了最新的防病毒软件、操作系统补丁是否齐全,甚至设备是否符合公司特定的安全策略。只有通过所有检查项的设备,才会被授予相应的网络访问权限。这种做法从根本上改变了传统的网络防御模式,将安全防线从网络核心前置到了接入点,有效缩小了攻击面。 实施网络准入控制需要考虑哪些关键策略? 部署网络准入控制并非一蹴而就,需要一套清晰的策略。首要任务是进行身份识别与认证,确保接入者是谁。这通常与企业现有的目录服务(如AD)结合,实现单点登录。接着,需要制定细致的合规性策略,明确什么样的设备状态是“健康”的。例如,可以要求所有Windows设备必须启用防火墙并运行指定的安全客户端。对于检查不通过的设备,NAC系统不应简单粗暴地拒绝,而是将其引导至一个隔离修复区域,并提供清晰的指引,帮助用户更新系统或安装必要软件,在修复后自动获得正常访问权限。这种“修复而非拒绝”的策略,能在保障安全的同时,提升用户体验和运维效率。 一个强大的网络安全体系往往是多层防御的结合。在部署了网络准入控制这道前端防线后,企业内部的服务器和应用同样需要保护。针对Web应用层的高级威胁,例如SQL注入、跨站脚本等OWASP Top 10攻击,WAF应用防火墙提供了专业防护。它像一位专注的保镖,部署在应用前端,能够实时分析并过滤恶意的HTTP/HTTPS流量,确保网站和业务系统的安全稳定运行,与网络层的准入控制形成纵深防御。 网络准入控制的价值在于其主动性和预防性。它不再被动地等待攻击发生后再去响应,而是主动将潜在威胁挡在门外。通过强制所有接入终端符合安全基线,它能显著降低内部网络被恶意软件感染或成为攻击跳板的风险。对于现代企业,尤其是那些拥有移动办公、BYOD(自带设备)或大量物联网设备场景的机构而言,构建一个以身份为中心、动态评估、持续监控的网络准入体系,已成为保障业务连续性和数据安全的必备基石。
2024-06-17 04:00:00
2023-02-10 15:29:39
2023-04-10 00:00:00
2021-05-24 17:04:32
2022-03-17 16:07:52
2022-06-10 14:38:16
2022-03-03 16:40:16
2022-07-15 17:06:41
2024-06-17 04:00:00
2023-02-10 15:29:39
2023-04-10 00:00:00
2021-05-24 17:04:32
2022-03-17 16:07:52
2022-06-10 14:38:16
2022-03-03 16:40:16
2022-07-15 17:06:41
发布者:售前朵儿 | 本文章发表于:2021-05-28
对于业务而言,各种威胁都存在,扬州BGP103.8.221.X就像是安全的保航家,精准的守护保卫。
魏文王曾问名医扁鹊兄弟三人谁医术最好,扁鹊认为长兄最好,其原因是真正的高手是防微杜渐,事后控制不如事中控制,事中控制不如事前控制。就像103.8.221.X 扬州BGP一样,首先控制威胁,快快网络扬州多线BGP机房,采用BGP技术实现多线单IP,可防护DDOS、CC、TCP等网络攻击,网络安全稳定级别相当很好,性价比极高。位于江苏省扬州市电信&联通&移动 数据中心,L系列16H、E系列32H、I9 9900K,最低120G防御、50M独享,最低999元。了解详细情况请联系在线业务qq:537013900 快快网络朵儿。
扬州BGP的103.8.221.*段,厦门本地ping扬州的延迟怎么样?
快快网络扬州机房的扬州BGP是位于中国华东地区,江苏省中部、长江与京杭大运河交汇处,扬州BGP处于是相当好的位置。使用BGP协议还可以使网络具有很强的扩展性可以将IDC网络与其他运营商互联,轻松实现单IP多线路,做到所有互联运营商的用户访问都很快。这个是三IP三线无法比拟的。优质的线路往往让人用起来非常的舒服。下面我们来看下厦门本地ping扬州BGP的延迟如何:如有相关的需求可咨询客服:快快网络-小鑫 QQ:98717255
I9 BGP为什么要用快快网络103.8.221?朵儿告诉你
I9CPU的BGP到底是用哪一家,始终是大家值得思考的问题,到底是哪家IDC会更靠谱呢?到底是哪个机房会更好呢?为了不让大家走弯路,我强烈推荐快快网络扬州BGP,快快网络扬州多线BGP机房,采用BGP技术实现多线单IP,可防护DDOS、CC、TCP等网络攻击,网络安全稳定级别相当很好,性价比极高。 目前,我们正处在信息化变革的时代,与我们生产、生活密切相关的信息都在以数字化的方式进行存储和展示,而适用信息化推动的后台就是数据机房。伴随着数据机房规模的不断扩大,对其供电系统保障、设备运行安全和运维管理集中管理的要求也变得越来越高。为了更好地保证数据机房的安全运行,急需解决一套高效、稳定、可靠的系统来实时监控机房的动态、环境和安防等各类技术指标。因此,机房监控系统应运而生。 机房中存放着大量的网络设备,如服务器、交换机、UPS等,这些设备都是非常精密的电子仪器,同时都是依据电源来启动运行的智能设备,对机房区域的配电系统十分依赖。当城市电力输入断电或有故障时,设备仍须保持一台或长一台不间断运行,因此对机房动力供配电要求较高,海南机房动环监控系统软件建设中,多个供配电实现实时监控系统极为重要。 近年来,不法分子利用新兴科技不断更新诈骗手段,电信网络诈骗愈发猖獗,尽管各方面一直努力打击电信网络诈骗,但电信网络诈骗案件数量一直居高不下。面对五花八门的诈骗手段,一不小心,我们就会掉入不法分子的陷阱找那个,要#怎么防范网络骗子#呢?今天就与快快网络一起摸清网络诈骗的那些套路吧! 联系专属售前:快快网络朵儿 QQ:537013900
网络准入控制是什么?企业网络安全的关键防线
网络准入控制是确保企业网络安全的重要机制,它通过验证和授权设备与用户,在接入网络前进行安全检查,防止不合规或存在威胁的终端进入,从而保护核心资源。这篇文章将探讨网络准入控制的核心价值、它如何运作以及企业实施时需要考虑的关键策略。 网络准入控制如何定义企业安全边界? 网络准入控制,常被称为NAC,它扮演着网络“守门人”的角色。其核心思想很简单:不是所有试图连接网络的设备都值得信任。在允许任何设备——无论是员工的笔记本电脑、访客的手机还是物联网传感器——访问内部网络资源之前,NAC系统会先对其进行一番“体检”。这个体检过程包括检查设备是否安装了最新的防病毒软件、操作系统补丁是否齐全,甚至设备是否符合公司特定的安全策略。只有通过所有检查项的设备,才会被授予相应的网络访问权限。这种做法从根本上改变了传统的网络防御模式,将安全防线从网络核心前置到了接入点,有效缩小了攻击面。 实施网络准入控制需要考虑哪些关键策略? 部署网络准入控制并非一蹴而就,需要一套清晰的策略。首要任务是进行身份识别与认证,确保接入者是谁。这通常与企业现有的目录服务(如AD)结合,实现单点登录。接着,需要制定细致的合规性策略,明确什么样的设备状态是“健康”的。例如,可以要求所有Windows设备必须启用防火墙并运行指定的安全客户端。对于检查不通过的设备,NAC系统不应简单粗暴地拒绝,而是将其引导至一个隔离修复区域,并提供清晰的指引,帮助用户更新系统或安装必要软件,在修复后自动获得正常访问权限。这种“修复而非拒绝”的策略,能在保障安全的同时,提升用户体验和运维效率。 一个强大的网络安全体系往往是多层防御的结合。在部署了网络准入控制这道前端防线后,企业内部的服务器和应用同样需要保护。针对Web应用层的高级威胁,例如SQL注入、跨站脚本等OWASP Top 10攻击,WAF应用防火墙提供了专业防护。它像一位专注的保镖,部署在应用前端,能够实时分析并过滤恶意的HTTP/HTTPS流量,确保网站和业务系统的安全稳定运行,与网络层的准入控制形成纵深防御。 网络准入控制的价值在于其主动性和预防性。它不再被动地等待攻击发生后再去响应,而是主动将潜在威胁挡在门外。通过强制所有接入终端符合安全基线,它能显著降低内部网络被恶意软件感染或成为攻击跳板的风险。对于现代企业,尤其是那些拥有移动办公、BYOD(自带设备)或大量物联网设备场景的机构而言,构建一个以身份为中心、动态评估、持续监控的网络准入体系,已成为保障业务连续性和数据安全的必备基石。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




