发布者:售前朵儿 | 本文章发表于:2021-07-02
I9CPU的BGP到底是用哪一家,始终是大家值得思考的问题,到底是哪家IDC会更靠谱呢?到底是哪个机房会更好呢?为了不让大家走弯路,我强烈推荐快快网络扬州BGP,快快网络扬州多线BGP机房,采用BGP技术实现多线单IP,可防护DDOS、CC、TCP等网络攻击,网络安全稳定级别相当很好,性价比极高。
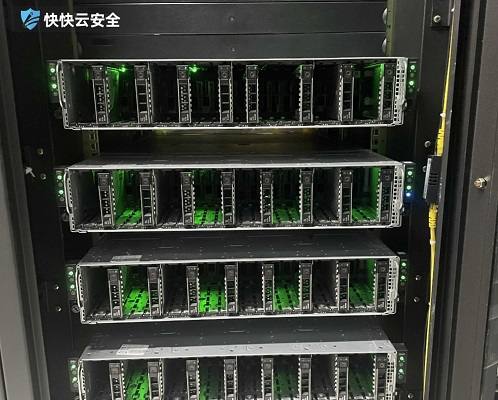
目前,我们正处在信息化变革的时代,与我们生产、生活密切相关的信息都在以数字化的方式进行存储和展示,而适用信息化推动的后台就是数据机房。伴随着数据机房规模的不断扩大,对其供电系统保障、设备运行安全和运维管理集中管理的要求也变得越来越高。为了更好地保证数据机房的安全运行,急需解决一套高效、稳定、可靠的系统来实时监控机房的动态、环境和安防等各类技术指标。因此,机房监控系统应运而生。
机房中存放着大量的网络设备,如服务器、交换机、UPS等,这些设备都是非常精密的电子仪器,同时都是依据电源来启动运行的智能设备,对机房区域的配电系统十分依赖。当城市电力输入断电或有故障时,设备仍须保持一台或长一台不间断运行,因此对机房动力供配电要求较高,海南机房动环监控系统软件建设中,多个供配电实现实时监控系统极为重要。
近年来,不法分子利用新兴科技不断更新诈骗手段,电信网络诈骗愈发猖獗,尽管各方面一直努力打击电信网络诈骗,但电信网络诈骗案件数量一直居高不下。面对五花八门的诈骗手段,一不小心,我们就会掉入不法分子的陷阱找那个,要#怎么防范网络骗子#呢?今天就与快快网络一起摸清网络诈骗的那些套路吧!
联系专属售前:快快网络朵儿 QQ:537013900
103.8.221.X扬州BGP精准防护抵御攻击
对于业务而言,各种威胁都存在,扬州BGP103.8.221.X就像是安全的保航家,精准的守护保卫。 魏文王曾问名医扁鹊兄弟三人谁医术最好,扁鹊认为长兄最好,其原因是真正的高手是防微杜渐,事后控制不如事中控制,事中控制不如事前控制。就像103.8.221.X 扬州BGP一样,首先控制威胁,快快网络扬州多线BGP机房,采用BGP技术实现多线单IP,可防护DDOS、CC、TCP等网络攻击,网络安全稳定级别相当很好,性价比极高。位于江苏省扬州市电信&联通&移动 数据中心,L系列16H、E系列32H、I9 9900K,最低120G防御、50M独享,最低999元。了解详细情况请联系在线业务qq:537013900 快快网络朵儿。
扬州BGP的103.8.221.*段,厦门本地ping扬州的延迟怎么样?
快快网络扬州机房的扬州BGP是位于中国华东地区,江苏省中部、长江与京杭大运河交汇处,扬州BGP处于是相当好的位置。使用BGP协议还可以使网络具有很强的扩展性可以将IDC网络与其他运营商互联,轻松实现单IP多线路,做到所有互联运营商的用户访问都很快。这个是三IP三线无法比拟的。优质的线路往往让人用起来非常的舒服。下面我们来看下厦门本地ping扬州BGP的延迟如何:如有相关的需求可咨询客服:快快网络-小鑫 QQ:98717255
APT攻击是什么意思?全面解析高级持续性威胁
APT攻击,即高级持续性威胁,是一种复杂且隐蔽的网络攻击方式。攻击者通常具备国家背景或高度组织化的犯罪集团支持,针对特定目标进行长期、有计划的网络间谍或破坏活动。这类攻击不以立即造成破坏为目的,而是悄无声息地潜伏,持续窃取敏感数据或情报。其攻击链复杂,从初始入侵到最终数据外泄,可能持续数月甚至数年,对政府、企业乃至关键基础设施构成严重威胁。本文将深入剖析APT攻击的本质、运作模式以及如何构建有效的防御体系。 什么是APT攻击及其核心特征? APT攻击与我们日常遇到的普通黑客攻击截然不同。它更像是一场精心策划的“网络特工行动”,追求的是长期潜伏和精准打击。其核心特征非常鲜明:首先是“高级性”,攻击者使用高度定制化的恶意软件、零日漏洞等先进技术,普通安全软件往往难以识别。其次是“持续性”,攻击一旦成功,攻击者会想尽办法在目标网络内部建立据点,长期驻留,持续进行横向移动和数据窃取。最后是“威胁性”,其目标明确,通常指向商业机密、知识产权、国家机密等高价值信息,造成的损失往往是灾难性的。理解这些特征,是识别和应对APT攻击的第一步。 如何识别APT攻击的常见手法与迹象? APT攻击的手法多样且隐蔽,但并非无迹可寻。常见的入侵途径包括鱼叉式钓鱼邮件,攻击者会伪装成可信来源,诱使特定员工点击恶意链接或附件。水坑攻击也是常用手段,攻击者会入侵目标人员经常访问的网站,植入恶意代码。一旦进入内网,攻击者会利用漏洞进行横向移动,并尝试获取域管理员等高权限账户。在防御端,我们可以关注一些异常迹象,例如:非工作时间出现异常的数据外传流量、内部网络中突然出现来自陌生地理位置的登录行为、以及关键服务器上存在无法解释的新增进程或计划任务。保持对网络和终端行为的持续监控与分析,是发现APT攻击蛛丝马迹的关键。为了有效监控和防御此类复杂攻击,企业需要考虑部署专业的安全产品。 面对APT攻击,企业应如何构建有效防御体系? 对抗APT攻击,没有一劳永逸的银弹,需要构建一个多层次、纵深的防御体系。基础层面,必须强化员工的安全意识培训,因为人是安全链条中最薄弱的一环。技术层面,则需要部署下一代防火墙、入侵检测与防御系统(IDS/IPS)以及高级威胁检测(APT)解决方案。特别重要的是终端安全防护,因为许多攻击最终会落脚在员工的电脑或服务器上。一款强大的终端安全产品能够实时监控进程行为、检测未知威胁、并响应安全事件,是阻断APT攻击横向移动和最终窃密行为的重要屏障。结合网络流量分析和安全信息与事件管理(SIEM)系统进行联动分析,才能形成完整的防御闭环。 APT攻击是当今网络安全领域最严峻的挑战之一。它考验的不仅是企业的技术防御能力,更是整体安全策略的成熟度与应急响应水平。认识到其长期性、隐蔽性和高危害性,并采取积极主动的防御姿态,从管理、技术和人员三个维度同时入手,才能在这场无声的较量中更好地保护核心资产与数据安全。持续的安全投入与威胁情报跟进,是应对不断演变的APT威胁的必由之路。
2024-06-17 04:00:00
2023-02-10 15:29:39
2023-04-10 00:00:00
2021-05-24 17:04:32
2022-03-17 16:07:52
2022-06-10 14:38:16
2022-03-03 16:40:16
2022-07-15 17:06:41
2024-06-17 04:00:00
2023-02-10 15:29:39
2023-04-10 00:00:00
2021-05-24 17:04:32
2022-03-17 16:07:52
2022-06-10 14:38:16
2022-03-03 16:40:16
2022-07-15 17:06:41
发布者:售前朵儿 | 本文章发表于:2021-07-02
I9CPU的BGP到底是用哪一家,始终是大家值得思考的问题,到底是哪家IDC会更靠谱呢?到底是哪个机房会更好呢?为了不让大家走弯路,我强烈推荐快快网络扬州BGP,快快网络扬州多线BGP机房,采用BGP技术实现多线单IP,可防护DDOS、CC、TCP等网络攻击,网络安全稳定级别相当很好,性价比极高。
目前,我们正处在信息化变革的时代,与我们生产、生活密切相关的信息都在以数字化的方式进行存储和展示,而适用信息化推动的后台就是数据机房。伴随着数据机房规模的不断扩大,对其供电系统保障、设备运行安全和运维管理集中管理的要求也变得越来越高。为了更好地保证数据机房的安全运行,急需解决一套高效、稳定、可靠的系统来实时监控机房的动态、环境和安防等各类技术指标。因此,机房监控系统应运而生。
机房中存放着大量的网络设备,如服务器、交换机、UPS等,这些设备都是非常精密的电子仪器,同时都是依据电源来启动运行的智能设备,对机房区域的配电系统十分依赖。当城市电力输入断电或有故障时,设备仍须保持一台或长一台不间断运行,因此对机房动力供配电要求较高,海南机房动环监控系统软件建设中,多个供配电实现实时监控系统极为重要。
近年来,不法分子利用新兴科技不断更新诈骗手段,电信网络诈骗愈发猖獗,尽管各方面一直努力打击电信网络诈骗,但电信网络诈骗案件数量一直居高不下。面对五花八门的诈骗手段,一不小心,我们就会掉入不法分子的陷阱找那个,要#怎么防范网络骗子#呢?今天就与快快网络一起摸清网络诈骗的那些套路吧!
联系专属售前:快快网络朵儿 QQ:537013900
103.8.221.X扬州BGP精准防护抵御攻击
对于业务而言,各种威胁都存在,扬州BGP103.8.221.X就像是安全的保航家,精准的守护保卫。 魏文王曾问名医扁鹊兄弟三人谁医术最好,扁鹊认为长兄最好,其原因是真正的高手是防微杜渐,事后控制不如事中控制,事中控制不如事前控制。就像103.8.221.X 扬州BGP一样,首先控制威胁,快快网络扬州多线BGP机房,采用BGP技术实现多线单IP,可防护DDOS、CC、TCP等网络攻击,网络安全稳定级别相当很好,性价比极高。位于江苏省扬州市电信&联通&移动 数据中心,L系列16H、E系列32H、I9 9900K,最低120G防御、50M独享,最低999元。了解详细情况请联系在线业务qq:537013900 快快网络朵儿。
扬州BGP的103.8.221.*段,厦门本地ping扬州的延迟怎么样?
快快网络扬州机房的扬州BGP是位于中国华东地区,江苏省中部、长江与京杭大运河交汇处,扬州BGP处于是相当好的位置。使用BGP协议还可以使网络具有很强的扩展性可以将IDC网络与其他运营商互联,轻松实现单IP多线路,做到所有互联运营商的用户访问都很快。这个是三IP三线无法比拟的。优质的线路往往让人用起来非常的舒服。下面我们来看下厦门本地ping扬州BGP的延迟如何:如有相关的需求可咨询客服:快快网络-小鑫 QQ:98717255
APT攻击是什么意思?全面解析高级持续性威胁
APT攻击,即高级持续性威胁,是一种复杂且隐蔽的网络攻击方式。攻击者通常具备国家背景或高度组织化的犯罪集团支持,针对特定目标进行长期、有计划的网络间谍或破坏活动。这类攻击不以立即造成破坏为目的,而是悄无声息地潜伏,持续窃取敏感数据或情报。其攻击链复杂,从初始入侵到最终数据外泄,可能持续数月甚至数年,对政府、企业乃至关键基础设施构成严重威胁。本文将深入剖析APT攻击的本质、运作模式以及如何构建有效的防御体系。 什么是APT攻击及其核心特征? APT攻击与我们日常遇到的普通黑客攻击截然不同。它更像是一场精心策划的“网络特工行动”,追求的是长期潜伏和精准打击。其核心特征非常鲜明:首先是“高级性”,攻击者使用高度定制化的恶意软件、零日漏洞等先进技术,普通安全软件往往难以识别。其次是“持续性”,攻击一旦成功,攻击者会想尽办法在目标网络内部建立据点,长期驻留,持续进行横向移动和数据窃取。最后是“威胁性”,其目标明确,通常指向商业机密、知识产权、国家机密等高价值信息,造成的损失往往是灾难性的。理解这些特征,是识别和应对APT攻击的第一步。 如何识别APT攻击的常见手法与迹象? APT攻击的手法多样且隐蔽,但并非无迹可寻。常见的入侵途径包括鱼叉式钓鱼邮件,攻击者会伪装成可信来源,诱使特定员工点击恶意链接或附件。水坑攻击也是常用手段,攻击者会入侵目标人员经常访问的网站,植入恶意代码。一旦进入内网,攻击者会利用漏洞进行横向移动,并尝试获取域管理员等高权限账户。在防御端,我们可以关注一些异常迹象,例如:非工作时间出现异常的数据外传流量、内部网络中突然出现来自陌生地理位置的登录行为、以及关键服务器上存在无法解释的新增进程或计划任务。保持对网络和终端行为的持续监控与分析,是发现APT攻击蛛丝马迹的关键。为了有效监控和防御此类复杂攻击,企业需要考虑部署专业的安全产品。 面对APT攻击,企业应如何构建有效防御体系? 对抗APT攻击,没有一劳永逸的银弹,需要构建一个多层次、纵深的防御体系。基础层面,必须强化员工的安全意识培训,因为人是安全链条中最薄弱的一环。技术层面,则需要部署下一代防火墙、入侵检测与防御系统(IDS/IPS)以及高级威胁检测(APT)解决方案。特别重要的是终端安全防护,因为许多攻击最终会落脚在员工的电脑或服务器上。一款强大的终端安全产品能够实时监控进程行为、检测未知威胁、并响应安全事件,是阻断APT攻击横向移动和最终窃密行为的重要屏障。结合网络流量分析和安全信息与事件管理(SIEM)系统进行联动分析,才能形成完整的防御闭环。 APT攻击是当今网络安全领域最严峻的挑战之一。它考验的不仅是企业的技术防御能力,更是整体安全策略的成熟度与应急响应水平。认识到其长期性、隐蔽性和高危害性,并采取积极主动的防御姿态,从管理、技术和人员三个维度同时入手,才能在这场无声的较量中更好地保护核心资产与数据安全。持续的安全投入与威胁情报跟进,是应对不断演变的APT威胁的必由之路。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




