发布者:售前小情 | 本文章发表于:2021-08-12 阅读数:3939
随着互联网的发展,攻击也越来越多,DDOS的攻击量也是越来越大,怎么才能更有效的防御住DDOS攻击呢?高防IP哪家好?厦门快快网络高防IP不为是个好产品,当服务器受到DDOS攻击时,可以通过配置高防IP,将DDOS攻击牵引到高防IP的防护系统将会对其进行流量过滤以及清洗,在防护的同时将正常的流量回源,确保了源站的访问以及正常运行。所以高防IP哪家好?厦门快快网络高防IP会是您的首选!
高配置,低价位,根据您的业务需求,选择合适的产品与服务。快快网络高防IP可选电信/BGP线路,弹性防护相应快,海量防护单IP防护最大可达数百G,抵御超大流量攻击;帮助游戏、金融、电商、互联网、政企等行业抵御攻击,避免因业务遭到DDoS攻击后造成不必要的经济损失。
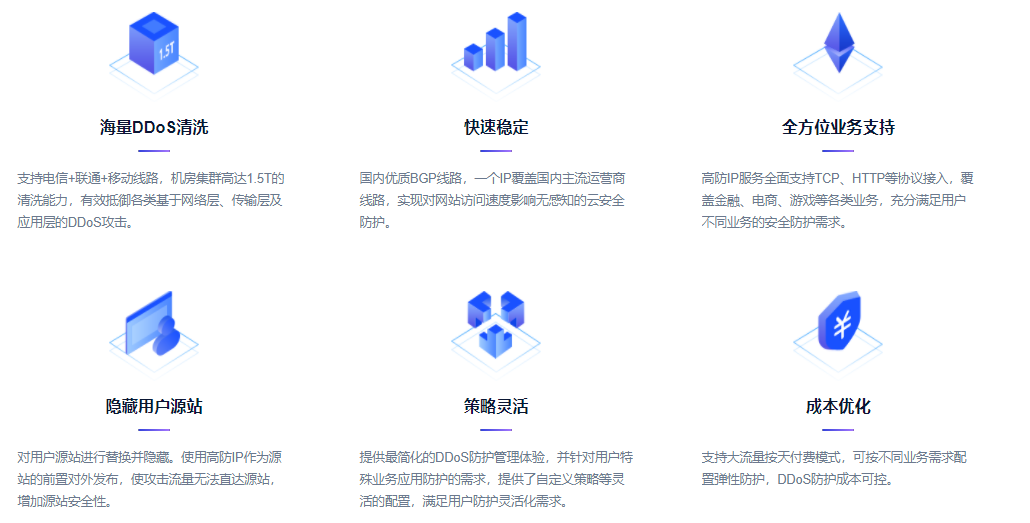
选择厦门快快网络,除了高防IP产品,还有高防服务器,游戏盾,SDK等产品,选择您的专属销售小情QQ 98717254,将迎来下一个nice day。
下一篇
准入系统是什么?企业网络安全防护的关键
准入系统是企业网络安全防护的关键环节,它通过一系列策略和技术手段,确保只有合规、安全的设备与用户才能接入内部网络,从而有效控制风险。本文将探讨准入系统的核心价值,分析其如何帮助企业构建主动防御体系,并介绍相关的安全产品如何协同工作,共同守护企业数字资产。 为什么企业必须部署网络准入控制系统? 网络环境日益复杂,员工自带设备办公、访客接入等场景让内网边界变得模糊。传统的防火墙和杀毒软件往往在攻击已经进入内网后才发挥作用,显得被动。准入系统的作用就在于“守门”,在设备尝试连接网络的第一时间进行安全检查。它会验证设备的身份、检查其安全状态(如补丁是否更新、防病毒软件是否开启),只有符合预设安全策略的设备才被允许接入,不符合的则会被隔离或引导修复。这种主动防御机制,能从源头大幅降低内部网络受到恶意软件感染或未授权访问的风险,是构建零信任安全架构的重要基石。 终端准入系统如何实现精准的访问控制? 终端准入系统的精准控制,依赖于一套完整的认证、评估与执行流程。当一台设备发起连接请求时,系统首先要求用户或设备进行身份认证。认证通过后,系统会启动安全状态评估,这就像给设备做一次快速的“健康体检”,检查项可以包括操作系统版本、已安装的补丁、运行中的进程以及是否存在特定的漏洞。所有这些检查都基于管理员预先定义好的安全策略。根据评估结果,系统会动态地授予不同的网络访问权限。例如,一台完全合规的笔记本电脑可能获得访问所有内部资源的权限;而一台安全状态未知的访客设备,则可能被限制只能访问互联网。这种细粒度的控制,确保了不同身份、不同安全等级的终端只能访问其被授权访问的资源,实现了最小权限原则。 网络安全准入如何与现有防护体系协同增效? 一个强大的安全体系从来不是单点作战,网络安全准入需要与其他安全产品联动,形成立体化的防护网。例如,准入系统可以与终端安全软件深度集成。当终端安全软件检测到本地威胁时,可以立即通知准入系统,由准入系统将该终端设备进行网络隔离,防止威胁横向扩散。同样,准入系统也可以与WAF应用防火墙、高防IP等云端防护产品形成联动。如果云端防护系统监测到某个IP地址正在发起攻击,可以将这个IP列入黑名单并同步给准入系统,准入系统则能阻止该IP对应的内网设备访问关键服务器。通过这种协同,企业能够实现从终端到网络边界,再到云端的一体化、动态的安全响应,极大地提升了整体安全水位。 企业部署准入系统,本质上是将安全防御的关口前移,变被动响应为主动治理。它不仅仅是技术工具,更是一种管理理念的落地,要求企业制定清晰的安全策略并持续运维。在数字化深入发展的今天,构建一个以身份为中心、动态评估、持续验证的网络安全环境,准入系统是不可或缺的核心组件。它与其他安全措施相辅相成,共同为企业业务的稳定运行构筑起坚实可靠的安全底座。
等保2.0测评的项目包括哪些,价格是多少?
随着信息技术的不断发展,网络安全问题日益凸显。为了保障国家的信息安全,保护企业和个人的隐私,我国提出了等保2.0标准,并对各行各业的信息系统进行了安全测评。本文小编将为大家介绍下等保2.0测评的项目包括哪些?等保2.0测评价格是多少?赶紧一起来看看吧! 等保2.0是中国国家信息安全等级保护标准的升级版,是对网络安全等级保护的全面规范,包括网络安全等级保护的评估和认证。等保2.0测评作为网络安全等级保护的评估和认证过程之一,已经成为各行各业信息系统安全建设的必要要求。 等保2.0测评的项目包括哪些? 等保2.0测评是基于等保2.0标准的,测评项目包括了网络安全管理、系统安全、应用安全、数据安全和基础设施安全五个方面。具体项目包括: 1.网络安全管理方面包括安全组织、安全管理制度、安全教育培训、安全事件管理和安全检查。 2.系统安全方面包括操作系统安全、数据库安全、应用程序安全、防病毒和漏洞管理。 3.应用安全方面包括应用系统的设计开发、安装部署、使用和维护等。 4.数据安全方面包括数据分类、数据备份和恢复、数据传输、数据存储和数据销毁等。 5.基础设施安全方面包括网络设备的安全配置、网络拓扑的安全、网络通信的安全等。 等保2.0测评价格是多少? 等保2.0测评价格因测评的项目和所需的人力、物力资源等而异。不同的测评机构在价格上也有所不同。一般来说,等保2.0测评价格在几万到几十万不等。 总的来说,等保2.0测评是一项非常重要的工作,它可以帮助企业或组织了解其信息系统的安全状况,并根据等保2.0标准进行评估和改进。企业或组织经过等保2.0测评认证后,可以更好地提高其信息系统安全水平,增强自身的网络安全能力,有效地防范和应对各种网络安全威胁。 关于等保2.0的相关内容就介绍到这里了。通过上文我们可以知道等保2.0测评对保障国家和个人的信息安全具有重要意义。各行各业都应该高度重视信息安全,积极落实等保2.0标准。
什么是宕机恢复?业务连续性的关键保障
在数字化业务中,“宕机”(系统 / 服务中断)如同 “突发停电”,可能因硬件故障、软件崩溃、网络攻击等原因发生,而宕机恢复就是应对这一危机的 “应急救援方案”。它指通过预设流程与技术手段,在系统中断后快速定位故障、恢复服务与数据,核心目标是最小化停机时间(MTTR)、避免数据丢失、保障业务连续运行。据统计,电商平台每秒宕机损失可达数万元,金融系统宕机更是直接影响资金安全,因此科学的宕机恢复不仅是技术操作,更是企业降低损失、维护用户信任的核心能力。本文将解析宕机恢复的本质,阐述其核心目标、恢复流程、关键技术与实践要点,帮助读者构建高效的宕机应对体系。一、宕机恢复的核心本质宕机恢复并非 “简单重启系统”,而是围绕 “业务连续性” 构建的全流程应急体系,本质是 “故障应对的标准化与高效化”。它包含三个核心维度:一是 “快速止血”,通过应急措施先恢复核心业务(如电商先恢复下单功能,再修复评价系统);二是 “数据保全”,确保中断期间的数据不丢失、不篡改(如通过备份恢复数据库);三是 “根源修复”,定位故障原因并彻底解决,避免重复发生。与 “无预案恢复” 相比,规范的宕机恢复可将停机时间缩短 70%—— 某企业未做恢复预案,服务器宕机后排查故障、恢复数据耗时 8 小时;制定预案后,同类故障恢复时间缩短至 1.5 小时,损失减少 80%。二、宕机恢复的核心目标1.最小化停机时间缩短从宕机到恢复的时长,降低业务损失。某外卖平台早高峰因服务器过载宕机,无预案时恢复耗时 2 小时,损失订单超 10 万单;优化恢复流程后,15 分钟内重启核心服务,订单损失降至 1 万单,直接经济损失减少 90%。2.保障数据完整性避免宕机导致的数据丢失或损坏。某医院 HIS 系统因硬盘故障宕机,此前未做实时备份,部分患者就诊数据丢失;后期部署 “全量备份 + 增量备份”,同类故障时通过备份完整恢复数据,未影响患者诊疗流程。3.优先恢复核心业务按业务重要性分级恢复,减少关键功能中断影响。某银行核心系统宕机后,优先恢复 “转账”“取款” 等核心业务(30 分钟内恢复),再修复 “理财查询” 等非核心功能(2 小时内恢复),期间未出现用户资金无法使用的情况,客户投诉量下降 95%。4.避免故障重复发生定位根源并修复,建立长效防护。某网站因代码漏洞频繁宕机,每次仅简单重启;通过宕机恢复后的根源分析,修复漏洞并增加代码审计,后续半年未再发生同类宕机,运维成本降低 60%。三、宕机恢复的标准流程1.故障定位:快速找根源通过监控与日志缩小故障范围。某电商平台页面无法打开,运维人员先查看服务器监控(CPU 利用率 100%),再通过应用日志发现 “某促销活动代码死循环”,10 分钟内定位根源,比盲目排查效率提升 5 倍。2.应急响应:先恢复核心启动预设应急方案,优先保障关键业务。某支付系统宕机后,运维团队按预案切换至备用服务器,5 分钟内恢复支付功能;同时安排客服告知用户 “非核心功能(如账单查询)暂不可用”,用户满意度未受明显影响。3.系统与数据恢复按技术方案恢复服务与数据。某数据库服务器宕机,通过 “最近全量备份(前一天)+ 增量备份(当天上午)” 恢复数据,30 分钟内完成数据库重建;重启应用服务后,系统正常运行,未丢失任何交易数据。4.事后复盘:总结与优化分析故障原因,更新恢复预案。某企业每起宕机后召开复盘会,记录 “故障原因、恢复步骤耗时、优化点”,如发现 “备份恢复速度慢”,后续升级备份工具,将恢复时间从 40 分钟缩短至 20 分钟,预案迭代率达 100%。四、宕机恢复的关键技术1.备份与恢复技术核心是 “多副本 + 多介质” 备份,确保数据可恢复。某企业采用 “3-2-1 备份策略”:3 份数据副本(本地 2 份、异地 1 份)、2 种存储介质(硬盘 + 云存储)、1 份异地离线备份,即使本地数据损坏,也能通过异地备份恢复,数据恢复成功率达 100%。2.集群与冗余技术通过多节点冗余避免单点故障。某 Web 服务部署 3 台服务器集群,1 台宕机后,负载均衡自动将流量分配给另外 2 台,用户无感知,停机时间为 0;若用单服务器,宕机后需等待重启,至少中断 30 分钟。3.灾备体系技术异地灾备应对区域级故障。某金融机构在上海与北京部署 “两地三中心” 灾备,上海主中心宕机后,北京灾备中心 5 分钟内接管业务,期间交易连续运行,未出现任何数据丢失,符合监管对金融系统的高可用要求。4.自动化恢复技术通过脚本与工具减少人工操作耗时。某云服务商用自动化恢复脚本,服务器宕机后自动检测故障类型:硬件故障则触发虚拟机热迁移,软件故障则自动重启服务 + 回滚配置,人工干预时间从 30 分钟缩短至 5 分钟,恢复效率提升 80%。随着 AI 与自动化技术的发展,宕机恢复正朝着 “预测式恢复” 演进 —— 未来通过 AI 监控可提前识别潜在故障(如硬盘老化、内存泄漏),在宕机发生前主动迁移服务;自动化工具将实现 “故障自愈”,无需人工干预即可完成恢复。实践中,中小微企业可优先做好 “基础备份 + 简单预案”,避免核心数据丢失;大型企业建议构建 “集群冗余 + 异地灾备” 体系,满足高可用需求。无论规模大小,记住 “宕机不可怕,无恢复预案才可怕”,提前准备才能在危机来临时从容应对。
阅读数:7103 | 2021-12-31 16:45:22
阅读数:6963 | 2022-04-28 11:47:50
阅读数:6571 | 2021-09-08 11:09:44
阅读数:6429 | 2022-09-20 16:53:07
阅读数:5971 | 2021-09-24 15:45:29
阅读数:5230 | 2021-10-09 13:42:11
阅读数:4988 | 2021-10-20 15:49:37
阅读数:4829 | 2021-11-18 16:30:41
阅读数:7103 | 2021-12-31 16:45:22
阅读数:6963 | 2022-04-28 11:47:50
阅读数:6571 | 2021-09-08 11:09:44
阅读数:6429 | 2022-09-20 16:53:07
阅读数:5971 | 2021-09-24 15:45:29
阅读数:5230 | 2021-10-09 13:42:11
阅读数:4988 | 2021-10-20 15:49:37
阅读数:4829 | 2021-11-18 16:30:41
发布者:售前小情 | 本文章发表于:2021-08-12
随着互联网的发展,攻击也越来越多,DDOS的攻击量也是越来越大,怎么才能更有效的防御住DDOS攻击呢?高防IP哪家好?厦门快快网络高防IP不为是个好产品,当服务器受到DDOS攻击时,可以通过配置高防IP,将DDOS攻击牵引到高防IP的防护系统将会对其进行流量过滤以及清洗,在防护的同时将正常的流量回源,确保了源站的访问以及正常运行。所以高防IP哪家好?厦门快快网络高防IP会是您的首选!
高配置,低价位,根据您的业务需求,选择合适的产品与服务。快快网络高防IP可选电信/BGP线路,弹性防护相应快,海量防护单IP防护最大可达数百G,抵御超大流量攻击;帮助游戏、金融、电商、互联网、政企等行业抵御攻击,避免因业务遭到DDoS攻击后造成不必要的经济损失。
选择厦门快快网络,除了高防IP产品,还有高防服务器,游戏盾,SDK等产品,选择您的专属销售小情QQ 98717254,将迎来下一个nice day。
下一篇
准入系统是什么?企业网络安全防护的关键
准入系统是企业网络安全防护的关键环节,它通过一系列策略和技术手段,确保只有合规、安全的设备与用户才能接入内部网络,从而有效控制风险。本文将探讨准入系统的核心价值,分析其如何帮助企业构建主动防御体系,并介绍相关的安全产品如何协同工作,共同守护企业数字资产。 为什么企业必须部署网络准入控制系统? 网络环境日益复杂,员工自带设备办公、访客接入等场景让内网边界变得模糊。传统的防火墙和杀毒软件往往在攻击已经进入内网后才发挥作用,显得被动。准入系统的作用就在于“守门”,在设备尝试连接网络的第一时间进行安全检查。它会验证设备的身份、检查其安全状态(如补丁是否更新、防病毒软件是否开启),只有符合预设安全策略的设备才被允许接入,不符合的则会被隔离或引导修复。这种主动防御机制,能从源头大幅降低内部网络受到恶意软件感染或未授权访问的风险,是构建零信任安全架构的重要基石。 终端准入系统如何实现精准的访问控制? 终端准入系统的精准控制,依赖于一套完整的认证、评估与执行流程。当一台设备发起连接请求时,系统首先要求用户或设备进行身份认证。认证通过后,系统会启动安全状态评估,这就像给设备做一次快速的“健康体检”,检查项可以包括操作系统版本、已安装的补丁、运行中的进程以及是否存在特定的漏洞。所有这些检查都基于管理员预先定义好的安全策略。根据评估结果,系统会动态地授予不同的网络访问权限。例如,一台完全合规的笔记本电脑可能获得访问所有内部资源的权限;而一台安全状态未知的访客设备,则可能被限制只能访问互联网。这种细粒度的控制,确保了不同身份、不同安全等级的终端只能访问其被授权访问的资源,实现了最小权限原则。 网络安全准入如何与现有防护体系协同增效? 一个强大的安全体系从来不是单点作战,网络安全准入需要与其他安全产品联动,形成立体化的防护网。例如,准入系统可以与终端安全软件深度集成。当终端安全软件检测到本地威胁时,可以立即通知准入系统,由准入系统将该终端设备进行网络隔离,防止威胁横向扩散。同样,准入系统也可以与WAF应用防火墙、高防IP等云端防护产品形成联动。如果云端防护系统监测到某个IP地址正在发起攻击,可以将这个IP列入黑名单并同步给准入系统,准入系统则能阻止该IP对应的内网设备访问关键服务器。通过这种协同,企业能够实现从终端到网络边界,再到云端的一体化、动态的安全响应,极大地提升了整体安全水位。 企业部署准入系统,本质上是将安全防御的关口前移,变被动响应为主动治理。它不仅仅是技术工具,更是一种管理理念的落地,要求企业制定清晰的安全策略并持续运维。在数字化深入发展的今天,构建一个以身份为中心、动态评估、持续验证的网络安全环境,准入系统是不可或缺的核心组件。它与其他安全措施相辅相成,共同为企业业务的稳定运行构筑起坚实可靠的安全底座。
等保2.0测评的项目包括哪些,价格是多少?
随着信息技术的不断发展,网络安全问题日益凸显。为了保障国家的信息安全,保护企业和个人的隐私,我国提出了等保2.0标准,并对各行各业的信息系统进行了安全测评。本文小编将为大家介绍下等保2.0测评的项目包括哪些?等保2.0测评价格是多少?赶紧一起来看看吧! 等保2.0是中国国家信息安全等级保护标准的升级版,是对网络安全等级保护的全面规范,包括网络安全等级保护的评估和认证。等保2.0测评作为网络安全等级保护的评估和认证过程之一,已经成为各行各业信息系统安全建设的必要要求。 等保2.0测评的项目包括哪些? 等保2.0测评是基于等保2.0标准的,测评项目包括了网络安全管理、系统安全、应用安全、数据安全和基础设施安全五个方面。具体项目包括: 1.网络安全管理方面包括安全组织、安全管理制度、安全教育培训、安全事件管理和安全检查。 2.系统安全方面包括操作系统安全、数据库安全、应用程序安全、防病毒和漏洞管理。 3.应用安全方面包括应用系统的设计开发、安装部署、使用和维护等。 4.数据安全方面包括数据分类、数据备份和恢复、数据传输、数据存储和数据销毁等。 5.基础设施安全方面包括网络设备的安全配置、网络拓扑的安全、网络通信的安全等。 等保2.0测评价格是多少? 等保2.0测评价格因测评的项目和所需的人力、物力资源等而异。不同的测评机构在价格上也有所不同。一般来说,等保2.0测评价格在几万到几十万不等。 总的来说,等保2.0测评是一项非常重要的工作,它可以帮助企业或组织了解其信息系统的安全状况,并根据等保2.0标准进行评估和改进。企业或组织经过等保2.0测评认证后,可以更好地提高其信息系统安全水平,增强自身的网络安全能力,有效地防范和应对各种网络安全威胁。 关于等保2.0的相关内容就介绍到这里了。通过上文我们可以知道等保2.0测评对保障国家和个人的信息安全具有重要意义。各行各业都应该高度重视信息安全,积极落实等保2.0标准。
什么是宕机恢复?业务连续性的关键保障
在数字化业务中,“宕机”(系统 / 服务中断)如同 “突发停电”,可能因硬件故障、软件崩溃、网络攻击等原因发生,而宕机恢复就是应对这一危机的 “应急救援方案”。它指通过预设流程与技术手段,在系统中断后快速定位故障、恢复服务与数据,核心目标是最小化停机时间(MTTR)、避免数据丢失、保障业务连续运行。据统计,电商平台每秒宕机损失可达数万元,金融系统宕机更是直接影响资金安全,因此科学的宕机恢复不仅是技术操作,更是企业降低损失、维护用户信任的核心能力。本文将解析宕机恢复的本质,阐述其核心目标、恢复流程、关键技术与实践要点,帮助读者构建高效的宕机应对体系。一、宕机恢复的核心本质宕机恢复并非 “简单重启系统”,而是围绕 “业务连续性” 构建的全流程应急体系,本质是 “故障应对的标准化与高效化”。它包含三个核心维度:一是 “快速止血”,通过应急措施先恢复核心业务(如电商先恢复下单功能,再修复评价系统);二是 “数据保全”,确保中断期间的数据不丢失、不篡改(如通过备份恢复数据库);三是 “根源修复”,定位故障原因并彻底解决,避免重复发生。与 “无预案恢复” 相比,规范的宕机恢复可将停机时间缩短 70%—— 某企业未做恢复预案,服务器宕机后排查故障、恢复数据耗时 8 小时;制定预案后,同类故障恢复时间缩短至 1.5 小时,损失减少 80%。二、宕机恢复的核心目标1.最小化停机时间缩短从宕机到恢复的时长,降低业务损失。某外卖平台早高峰因服务器过载宕机,无预案时恢复耗时 2 小时,损失订单超 10 万单;优化恢复流程后,15 分钟内重启核心服务,订单损失降至 1 万单,直接经济损失减少 90%。2.保障数据完整性避免宕机导致的数据丢失或损坏。某医院 HIS 系统因硬盘故障宕机,此前未做实时备份,部分患者就诊数据丢失;后期部署 “全量备份 + 增量备份”,同类故障时通过备份完整恢复数据,未影响患者诊疗流程。3.优先恢复核心业务按业务重要性分级恢复,减少关键功能中断影响。某银行核心系统宕机后,优先恢复 “转账”“取款” 等核心业务(30 分钟内恢复),再修复 “理财查询” 等非核心功能(2 小时内恢复),期间未出现用户资金无法使用的情况,客户投诉量下降 95%。4.避免故障重复发生定位根源并修复,建立长效防护。某网站因代码漏洞频繁宕机,每次仅简单重启;通过宕机恢复后的根源分析,修复漏洞并增加代码审计,后续半年未再发生同类宕机,运维成本降低 60%。三、宕机恢复的标准流程1.故障定位:快速找根源通过监控与日志缩小故障范围。某电商平台页面无法打开,运维人员先查看服务器监控(CPU 利用率 100%),再通过应用日志发现 “某促销活动代码死循环”,10 分钟内定位根源,比盲目排查效率提升 5 倍。2.应急响应:先恢复核心启动预设应急方案,优先保障关键业务。某支付系统宕机后,运维团队按预案切换至备用服务器,5 分钟内恢复支付功能;同时安排客服告知用户 “非核心功能(如账单查询)暂不可用”,用户满意度未受明显影响。3.系统与数据恢复按技术方案恢复服务与数据。某数据库服务器宕机,通过 “最近全量备份(前一天)+ 增量备份(当天上午)” 恢复数据,30 分钟内完成数据库重建;重启应用服务后,系统正常运行,未丢失任何交易数据。4.事后复盘:总结与优化分析故障原因,更新恢复预案。某企业每起宕机后召开复盘会,记录 “故障原因、恢复步骤耗时、优化点”,如发现 “备份恢复速度慢”,后续升级备份工具,将恢复时间从 40 分钟缩短至 20 分钟,预案迭代率达 100%。四、宕机恢复的关键技术1.备份与恢复技术核心是 “多副本 + 多介质” 备份,确保数据可恢复。某企业采用 “3-2-1 备份策略”:3 份数据副本(本地 2 份、异地 1 份)、2 种存储介质(硬盘 + 云存储)、1 份异地离线备份,即使本地数据损坏,也能通过异地备份恢复,数据恢复成功率达 100%。2.集群与冗余技术通过多节点冗余避免单点故障。某 Web 服务部署 3 台服务器集群,1 台宕机后,负载均衡自动将流量分配给另外 2 台,用户无感知,停机时间为 0;若用单服务器,宕机后需等待重启,至少中断 30 分钟。3.灾备体系技术异地灾备应对区域级故障。某金融机构在上海与北京部署 “两地三中心” 灾备,上海主中心宕机后,北京灾备中心 5 分钟内接管业务,期间交易连续运行,未出现任何数据丢失,符合监管对金融系统的高可用要求。4.自动化恢复技术通过脚本与工具减少人工操作耗时。某云服务商用自动化恢复脚本,服务器宕机后自动检测故障类型:硬件故障则触发虚拟机热迁移,软件故障则自动重启服务 + 回滚配置,人工干预时间从 30 分钟缩短至 5 分钟,恢复效率提升 80%。随着 AI 与自动化技术的发展,宕机恢复正朝着 “预测式恢复” 演进 —— 未来通过 AI 监控可提前识别潜在故障(如硬盘老化、内存泄漏),在宕机发生前主动迁移服务;自动化工具将实现 “故障自愈”,无需人工干预即可完成恢复。实践中,中小微企业可优先做好 “基础备份 + 简单预案”,避免核心数据丢失;大型企业建议构建 “集群冗余 + 异地灾备” 体系,满足高可用需求。无论规模大小,记住 “宕机不可怕,无恢复预案才可怕”,提前准备才能在危机来临时从容应对。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




