发布者:售前菜菜 | 本文章发表于:2023-07-06
在现代数字化时代,企业和个人都面临着日益增长的在线业务需求。然而,网络中断或服务器故障可能导致业务中断和损失。为了确保业务连续性和高可用性,构建弹性网络已成为一种不可或缺的解决方案。其中,多线服务器是实现高可用性的重要组成部分。本文将向您介绍构建弹性网络的多线服务器解决方案,让您的业务始终保持高效运行。
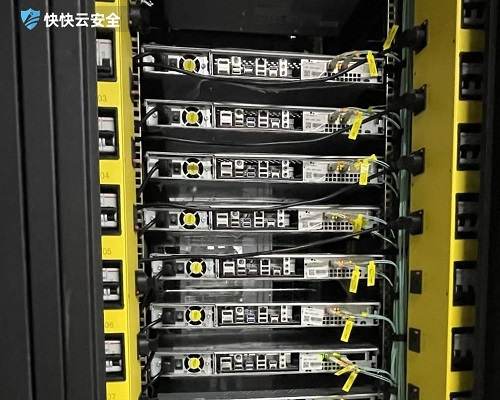
一、多线服务器是什么? 多线服务器指的是将服务器布置在不同地理位置的多个数据中心或机房中,以实现冗余和负载平衡。通过将服务器分布在多个位置,即使一个地点的服务器出现故障或网络中断,其他地点的服务器仍可以继续提供服务,确保业务连续性和高可用性。
二、多线服务器解决方案的优势
冗余保护:多线服务器方案利用多地点的服务器进行冗余配置,当其中一个服务器发生故障时,其他服务器能够接手处理请求,减少业务中断和数据丢失的风险。
负载平衡:多线服务器可以分担来自用户的流量负载,将请求分发到可用的服务器上,确保每台服务器处于适度的负载状态,提高系统的整体性能。
监控和故障转移:多线服务器方案还提供了对每个服务器的实时监控和故障转移功能。一旦故障或异常被检测到,系统会自动将流量转移到其他可用的服务器上,保证用户的访问不受影响。
全球覆盖:多线服务器的布置通常具有全球覆盖的特点,使得用户可以从离他们最近的服务器接收服务,提升了响应时间和用户体验。
三、多线服务器的工作原理 多线服务器解决方案的关键是使用负载均衡器(Load Balancer)来分配和路由流量到不同的服务器上。负载均衡器可以使用基于算法的方法,如轮训、加权轮训、最少连接等方式来选择合适的服务器。当一个服务器变得不可用时,负载均衡器会自动将流量转移到其他可用的服务器上。与此同时,监控系统会持续检测服务器的运行状态,一旦发现故障,会通知负载均衡器进行故障转移。
四、构建弹性网络的关键要素 要实施多线服务器解决方案,需要考虑以下关键要素:
数据中心选择:选择地理位置不同且可靠的数据中心,以确保网络故障和自然灾害对业务的影响最小化。
网络连接:建立可靠的网络连接,确保服务器间的流量传输快速、稳定。
数据同步:采用自动化的数据同步机制,确保服务器间的数据保持同步,避免数据丢失和冲突。
安全保护:在多线服务器环境中,确保每个服务器都拥有适当的安全措施,以保护数据安全和隐私。
五、总结 构建弹性网络是确保业务连续性和高可用性的关键因素之一。多线服务器解决方案通过冗余保护、负载均衡和故障转移等功能,使得企业和个人用户能够始终享受稳定和高效的在线服务。在选择多线服务器解决方案时,需要考虑数据中心选择、网络连接、数据同步和安全保护等关键要素。通过合理规划和实施,构建弹性网络的多线服务器解决方案将为您的业务带来更高的可用性和可靠性,助力业务的发展和创新。
上一篇
下一篇
信息安全指什么?企业防护指南
信息安全不仅仅是给电脑设个密码那么简单,它关乎着数据的保密性、完整性和可用性。无论是个人隐私还是企业核心机密,都需要建立一套完善的防护体系。我们要搞清楚它的具体范围,还得知道怎么用专业的手段去抵御外来的攻击,这样才能在数字世界里安枕无忧。 信息安全包含哪些内容? 很多人觉得安全就是防黑客,其实这理解有点片面。信息安全是一个很大的概念,它涵盖了计算机硬件、软件、数据以及网络传输等方方面面。最核心的要素有三个:保密性、完整性和可用性。保密性就是别让不该看的人看到数据,完整性是保证数据不被乱改,可用性则是确保你想用的时候就能用。这三个点缺一不可,任何一个环节出了问题,都可能引发严重的后果。 现在的网络环境太复杂了,威胁无处不在。除了大家熟知的病毒木马,还有钓鱼邮件、勒索软件,甚至是内部人员的数据泄露。物理层面的安全也很重要,比如机房能不能随便进,硬盘坏了数据能不能恢复。管理层面的制度是否健全,员工有没有安全意识,这些都是信息安全的重要组成部分。咱们得把这些方面都照顾到,才能真正建立起一道坚固的防线。 如何保障信息安全? 想要做好防护,光靠意识还不够,得有实实在在的技术手段。对于企业来说,Web应用往往是攻击的重灾区。这时候就需要专业的Web应用防火墙来帮忙了。它就像是一个经验丰富的保安,站在网站的最前面,能够精准识别并拦截各种恶意攻击,比如SQL注入、XSS跨站脚本这些常见的招数。WAF不仅能防攻击,还能对访问流量进行清洗,确保真实用户能顺畅地访问你的业务。 除了Web层面的防护,流量攻击也是个大麻烦。DDoS攻击一来,服务器直接瘫痪,业务就停摆了。针对这种情况,高防IP或者DDoS安全防护服务是必不可少的。它们能通过超大带宽和清洗中心,把攻击流量挡在外面,把干净的流量回源到服务器。对于终端设备,比如员工用的电脑,快卫士这样的终端安全软件也能提供查杀病毒、漏洞修复等功能,避免终端成为跳板。选择专业的安全产品,能让我们省去很多后顾之忧。 安全防护不是一劳永逸的事情,它是一个持续的过程。技术手段再强,如果管理跟不上也不行。定期给系统打补丁、备份数据、对员工进行安全培训,这些都是日常必须要做的工作。只有把技术和管理结合起来,才能构建起一个立体的安全防护体系,让那些想搞破坏的人无机可乘。 做好信息安全建设,既是对自己负责,也是对用户负责。在这个数据为王的时代,保护好信息资产就是保护了企业的核心竞争力。咱们得时刻保持警惕,用好手里的工具,才能在互联网的浪潮中站稳脚跟。
什么是安全信息及其重要性解析
在数字化时代,安全信息指的是保护数据免受威胁的各类措施和知识,涉及隐私、完整性和可用性。理解其核心概念有助于防范风险,提升整体防护水平。 什么是安全信息及其核心要素? 安全信息涵盖从个人数据到企业机密的所有防护内容,关键在于确保信息不被未授权访问或篡改。核心要素包括保密性、完整性和可用性,通常被称为CIA三原则。保密性防止信息泄露,完整性保证数据准确无误,可用性确保授权用户能随时访问所需资源。这些要素共同构成了信息安全的基础框架,帮助组织建立有效的防御体系。 如何有效保护安全信息免受威胁? 保护安全信息需要综合策略,首先进行风险评估,识别潜在漏洞和威胁源。接着,部署技术措施如加密和访问控制,加密能确保数据在传输和存储时不被窃取,访问控制则限制用户权限,减少内部风险。同时,加强员工培训,提升安全意识,避免人为失误导致的安全事件。定期更新安全策略和进行漏洞扫描,也能及时应对新出现的威胁,保持防护的主动性。 结合这些方法,可以显著降低安全风险,保障信息资产的长期安全。记住,安全不是一次性的任务,而是持续的过程,需要不断调整和优化策略来应对变化的环境。
信息等级保护的定义及实施指南
信息等级保护是国家对信息安全保障的基本制度,通过分等级实行安全保护来提升整体防护水平。很多企业主听到这个词可能觉得头大,其实它就是为了防止数据泄露和黑客攻击。下面咱们就来聊聊它到底是怎么回事,以及为什么你的业务离不开它。 信息等级保护是什么? 简单来说,信息等级保护就是对信息系统分等级进行安全保护。咱们国家把信息系统分成了五个等级,一级最低,五级最高。大部分企业接触到的通常是二级和三级。这就像给房子装门锁,普通民宅和银行金库需要的安防级别肯定不一样。以前大家常说的“等保”,现在正式名称叫“网络安全等级保护”,特别是等保2.0标准出来后,覆盖范围更广了,云计算、大数据这些新业态也都包含在内。它不是买几个防火墙就完事,而是一整套的管理体系和技术要求。 为什么要做等级保护? 做这个可不是为了赶时髦,而是实打实的法律要求。《网络安全法》里写得清清楚楚,网络运营者应当按照网络安全等级保护制度的要求,履行安全保护义务。如果没做,一旦出了安全事故或者被查到,轻则警告罚款,重则停业整顿。除了应付检查,更重要的是为了自己的数据安全。现在黑客攻击手段层出不穷,勒索病毒到处都是,做好了等级保护,相当于给系统穿了一层铠甲,能大大降低被攻击的风险,让客户也更信任你。 等保怎么办理? 办理流程其实挺规范的,一般分为五个步骤。第一步是定级,你得先确定你的系统属于哪个等级,这得找专家来评审。第二步是备案,拿着定级报告去公安机关网安部门备案,拿到备案证明。第三步是建设整改,这是最费时费力的,得根据标准要求,把缺的安全补丁打上,该上的设备得上。第四步是等级测评,找有资质的第三方机构来测,看合不合格。最后一步是监督检查,公安机关会不定期来检查。听起来挺复杂,但只要一步步来,也没那么难。 在这个过程中,选择合适的安全产品能事半功倍。比如主机安全这块,很多企业都会用到专业的防护工具。快卫士-终端安全就是一款很不错的产品,它能实时监控服务器终端状态,发现漏洞立马修复,还能防勒索病毒。这对于满足等保中关于主机安全的要求非常有帮助,能帮你省去不少折腾的时间。如果你对终端安全这块感兴趣,可以去了解一下快卫士-终端安全介绍,看看它具体是怎么帮企业通过等保测评的。 做好信息等级保护不仅是应付检查,更是对自己业务负责。早点行动,早点安心,别等出了问题才后悔莫及。安全这东西,永远不要嫌麻烦,因为它关乎着企业的生死存亡。
2023-05-23 06:00:00
2023-07-01 11:04:03
2023-05-11 14:02:02
2023-05-08 00:00:00
2023-06-01 08:08:08
2023-06-18 04:06:08
2023-05-15 03:02:02
2023-06-17 10:03:03
2023-05-23 06:00:00
2023-07-01 11:04:03
2023-05-11 14:02:02
2023-05-08 00:00:00
2023-06-01 08:08:08
2023-06-18 04:06:08
2023-05-15 03:02:02
2023-06-17 10:03:03
发布者:售前菜菜 | 本文章发表于:2023-07-06
在现代数字化时代,企业和个人都面临着日益增长的在线业务需求。然而,网络中断或服务器故障可能导致业务中断和损失。为了确保业务连续性和高可用性,构建弹性网络已成为一种不可或缺的解决方案。其中,多线服务器是实现高可用性的重要组成部分。本文将向您介绍构建弹性网络的多线服务器解决方案,让您的业务始终保持高效运行。
一、多线服务器是什么? 多线服务器指的是将服务器布置在不同地理位置的多个数据中心或机房中,以实现冗余和负载平衡。通过将服务器分布在多个位置,即使一个地点的服务器出现故障或网络中断,其他地点的服务器仍可以继续提供服务,确保业务连续性和高可用性。
二、多线服务器解决方案的优势
冗余保护:多线服务器方案利用多地点的服务器进行冗余配置,当其中一个服务器发生故障时,其他服务器能够接手处理请求,减少业务中断和数据丢失的风险。
负载平衡:多线服务器可以分担来自用户的流量负载,将请求分发到可用的服务器上,确保每台服务器处于适度的负载状态,提高系统的整体性能。
监控和故障转移:多线服务器方案还提供了对每个服务器的实时监控和故障转移功能。一旦故障或异常被检测到,系统会自动将流量转移到其他可用的服务器上,保证用户的访问不受影响。
全球覆盖:多线服务器的布置通常具有全球覆盖的特点,使得用户可以从离他们最近的服务器接收服务,提升了响应时间和用户体验。
三、多线服务器的工作原理 多线服务器解决方案的关键是使用负载均衡器(Load Balancer)来分配和路由流量到不同的服务器上。负载均衡器可以使用基于算法的方法,如轮训、加权轮训、最少连接等方式来选择合适的服务器。当一个服务器变得不可用时,负载均衡器会自动将流量转移到其他可用的服务器上。与此同时,监控系统会持续检测服务器的运行状态,一旦发现故障,会通知负载均衡器进行故障转移。
四、构建弹性网络的关键要素 要实施多线服务器解决方案,需要考虑以下关键要素:
数据中心选择:选择地理位置不同且可靠的数据中心,以确保网络故障和自然灾害对业务的影响最小化。
网络连接:建立可靠的网络连接,确保服务器间的流量传输快速、稳定。
数据同步:采用自动化的数据同步机制,确保服务器间的数据保持同步,避免数据丢失和冲突。
安全保护:在多线服务器环境中,确保每个服务器都拥有适当的安全措施,以保护数据安全和隐私。
五、总结 构建弹性网络是确保业务连续性和高可用性的关键因素之一。多线服务器解决方案通过冗余保护、负载均衡和故障转移等功能,使得企业和个人用户能够始终享受稳定和高效的在线服务。在选择多线服务器解决方案时,需要考虑数据中心选择、网络连接、数据同步和安全保护等关键要素。通过合理规划和实施,构建弹性网络的多线服务器解决方案将为您的业务带来更高的可用性和可靠性,助力业务的发展和创新。
上一篇
下一篇
信息安全指什么?企业防护指南
信息安全不仅仅是给电脑设个密码那么简单,它关乎着数据的保密性、完整性和可用性。无论是个人隐私还是企业核心机密,都需要建立一套完善的防护体系。我们要搞清楚它的具体范围,还得知道怎么用专业的手段去抵御外来的攻击,这样才能在数字世界里安枕无忧。 信息安全包含哪些内容? 很多人觉得安全就是防黑客,其实这理解有点片面。信息安全是一个很大的概念,它涵盖了计算机硬件、软件、数据以及网络传输等方方面面。最核心的要素有三个:保密性、完整性和可用性。保密性就是别让不该看的人看到数据,完整性是保证数据不被乱改,可用性则是确保你想用的时候就能用。这三个点缺一不可,任何一个环节出了问题,都可能引发严重的后果。 现在的网络环境太复杂了,威胁无处不在。除了大家熟知的病毒木马,还有钓鱼邮件、勒索软件,甚至是内部人员的数据泄露。物理层面的安全也很重要,比如机房能不能随便进,硬盘坏了数据能不能恢复。管理层面的制度是否健全,员工有没有安全意识,这些都是信息安全的重要组成部分。咱们得把这些方面都照顾到,才能真正建立起一道坚固的防线。 如何保障信息安全? 想要做好防护,光靠意识还不够,得有实实在在的技术手段。对于企业来说,Web应用往往是攻击的重灾区。这时候就需要专业的Web应用防火墙来帮忙了。它就像是一个经验丰富的保安,站在网站的最前面,能够精准识别并拦截各种恶意攻击,比如SQL注入、XSS跨站脚本这些常见的招数。WAF不仅能防攻击,还能对访问流量进行清洗,确保真实用户能顺畅地访问你的业务。 除了Web层面的防护,流量攻击也是个大麻烦。DDoS攻击一来,服务器直接瘫痪,业务就停摆了。针对这种情况,高防IP或者DDoS安全防护服务是必不可少的。它们能通过超大带宽和清洗中心,把攻击流量挡在外面,把干净的流量回源到服务器。对于终端设备,比如员工用的电脑,快卫士这样的终端安全软件也能提供查杀病毒、漏洞修复等功能,避免终端成为跳板。选择专业的安全产品,能让我们省去很多后顾之忧。 安全防护不是一劳永逸的事情,它是一个持续的过程。技术手段再强,如果管理跟不上也不行。定期给系统打补丁、备份数据、对员工进行安全培训,这些都是日常必须要做的工作。只有把技术和管理结合起来,才能构建起一个立体的安全防护体系,让那些想搞破坏的人无机可乘。 做好信息安全建设,既是对自己负责,也是对用户负责。在这个数据为王的时代,保护好信息资产就是保护了企业的核心竞争力。咱们得时刻保持警惕,用好手里的工具,才能在互联网的浪潮中站稳脚跟。
什么是安全信息及其重要性解析
在数字化时代,安全信息指的是保护数据免受威胁的各类措施和知识,涉及隐私、完整性和可用性。理解其核心概念有助于防范风险,提升整体防护水平。 什么是安全信息及其核心要素? 安全信息涵盖从个人数据到企业机密的所有防护内容,关键在于确保信息不被未授权访问或篡改。核心要素包括保密性、完整性和可用性,通常被称为CIA三原则。保密性防止信息泄露,完整性保证数据准确无误,可用性确保授权用户能随时访问所需资源。这些要素共同构成了信息安全的基础框架,帮助组织建立有效的防御体系。 如何有效保护安全信息免受威胁? 保护安全信息需要综合策略,首先进行风险评估,识别潜在漏洞和威胁源。接着,部署技术措施如加密和访问控制,加密能确保数据在传输和存储时不被窃取,访问控制则限制用户权限,减少内部风险。同时,加强员工培训,提升安全意识,避免人为失误导致的安全事件。定期更新安全策略和进行漏洞扫描,也能及时应对新出现的威胁,保持防护的主动性。 结合这些方法,可以显著降低安全风险,保障信息资产的长期安全。记住,安全不是一次性的任务,而是持续的过程,需要不断调整和优化策略来应对变化的环境。
信息等级保护的定义及实施指南
信息等级保护是国家对信息安全保障的基本制度,通过分等级实行安全保护来提升整体防护水平。很多企业主听到这个词可能觉得头大,其实它就是为了防止数据泄露和黑客攻击。下面咱们就来聊聊它到底是怎么回事,以及为什么你的业务离不开它。 信息等级保护是什么? 简单来说,信息等级保护就是对信息系统分等级进行安全保护。咱们国家把信息系统分成了五个等级,一级最低,五级最高。大部分企业接触到的通常是二级和三级。这就像给房子装门锁,普通民宅和银行金库需要的安防级别肯定不一样。以前大家常说的“等保”,现在正式名称叫“网络安全等级保护”,特别是等保2.0标准出来后,覆盖范围更广了,云计算、大数据这些新业态也都包含在内。它不是买几个防火墙就完事,而是一整套的管理体系和技术要求。 为什么要做等级保护? 做这个可不是为了赶时髦,而是实打实的法律要求。《网络安全法》里写得清清楚楚,网络运营者应当按照网络安全等级保护制度的要求,履行安全保护义务。如果没做,一旦出了安全事故或者被查到,轻则警告罚款,重则停业整顿。除了应付检查,更重要的是为了自己的数据安全。现在黑客攻击手段层出不穷,勒索病毒到处都是,做好了等级保护,相当于给系统穿了一层铠甲,能大大降低被攻击的风险,让客户也更信任你。 等保怎么办理? 办理流程其实挺规范的,一般分为五个步骤。第一步是定级,你得先确定你的系统属于哪个等级,这得找专家来评审。第二步是备案,拿着定级报告去公安机关网安部门备案,拿到备案证明。第三步是建设整改,这是最费时费力的,得根据标准要求,把缺的安全补丁打上,该上的设备得上。第四步是等级测评,找有资质的第三方机构来测,看合不合格。最后一步是监督检查,公安机关会不定期来检查。听起来挺复杂,但只要一步步来,也没那么难。 在这个过程中,选择合适的安全产品能事半功倍。比如主机安全这块,很多企业都会用到专业的防护工具。快卫士-终端安全就是一款很不错的产品,它能实时监控服务器终端状态,发现漏洞立马修复,还能防勒索病毒。这对于满足等保中关于主机安全的要求非常有帮助,能帮你省去不少折腾的时间。如果你对终端安全这块感兴趣,可以去了解一下快卫士-终端安全介绍,看看它具体是怎么帮企业通过等保测评的。 做好信息等级保护不仅是应付检查,更是对自己业务负责。早点行动,早点安心,别等出了问题才后悔莫及。安全这东西,永远不要嫌麻烦,因为它关乎着企业的生死存亡。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




