发布者:售前凯凯 | 本文章发表于:2023-09-04
厦门BGP(Border Gateway Protocol)具有以下优势:
路由选择能力强:BGP是一种强大的路由选择协议,能够根据不同的网络条件和策略选择最佳的路径。通过BGP,网络管理员可以根据网络的需求和要求,灵活地控制路由流量的路径。
可靠性高:BGP支持动态路由选择和故障恢复,当网络中的某一条路径发生故障时,BGP能够快速地重新计算路径,并将流量转移到可用路径上,确保网络的连通性和可靠性。
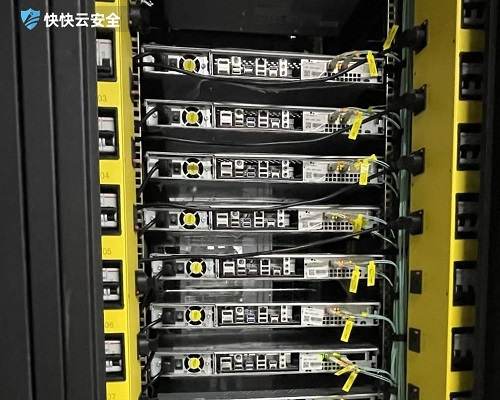
支持多路径和负载均衡:BGP支持多路径路由,可以同时传送多条路径上的流量。这种功能对于提高网络的传输性能和负载均衡非常重要,尤其是在高负载和高流量的网络环境中。
可扩展性强:BGP的路由协议是在互联网上应用最广泛的路由协议,它能够支持成千上万个自治系统(AS)之间的路由交换和通信。这种可扩展性使得BGP适用于大规模的网络环境,如大型企业、服务提供商和互联网交换点等。
安全性高:BGP支持安全机制,如传输过程中的验证和数据加密,以保护网络的安全性和数据的保密性。此外,BGP还支持策略控制和访问控制列表(ACL)等安全功能,可用于对网络流量和互联网连接进行细粒度的控制和管理。
总结起来,厦门BGP具有路由选择能力强、可靠性高、支持多路径和负载均衡、可扩展性强以及安全性高等优势。这些优势使得BGP成为了构建大规模、高性能和安全可靠的网络环境的关键技术之一。
高防服务器怎样实现安全防护?
高防服务器怎样实现安全防护?目前很高防服务器已应用到各个领域中,帮助网站拒绝服务攻击,并且定时扫描现有的网络主节点,查找可能存在的安全漏洞的服务器类型,都可定义为高防服务器。在企业中高防服务器的运用越来越广泛。 高防服务器怎样实现安全防护? 1、定期扫描高防服务器 黑客一般会攻击骨干节点的计算机,因为它具有较高的带宽,因此对这些主机本身加强主机安全是非常重要的。而且连接到网络主节点的都是服务器级别的计算机,所以定期扫描漏洞就变得更加重要了。 2、在高防服务器的骨干节点配置防火墙 安装防火墙可以有效的抵御DdoS攻击和其他一些攻击。当发现攻击的时候,可以将攻击导向一些不重要的牺牲主机,这样可以保护真正的主机不被攻击。牺牲主机也可以是linux以及unix等漏洞少和天生防范攻击优秀的系统。 3、用足够的机器承受黑客攻击 这是比较理想的一种应对策略。这需要用户有足够的服务器,黑客攻击的时候会不断的访问用户,在这个期间黑客自己的资源也是在不断的消耗的,可能用户的主机还没有被攻击死,黑客已经没有多余的精力和资源了。这种方法需要投入的资金比较多,平时大多数设备处于空闲状态,和中小企业网络实际运行情况不相符。 4、充分利用网络设备保护网络资源 网络设备一般包含路由器、防火墙等负载均衡设备,它们可将网络有效地保护起来。当网络受到外界的攻击时,路由器是最先死掉的,但其他机器没有死。死掉的路由器经过重启之后会恢复,而且启动速度会比较快,不会造成什么损失。如果是其他的服务器死掉,其中的数据会丢失,而且重启服务器又是一个漫长的过程。如果公司使用了负载均衡设备,这样当一台路由器被攻击死机时,另一台将马上工作。从而最大程度的削减了DdoS的攻击。 5、过滤不必要的服务和端口 这个指的是在路由器上过滤掉假的IP,只开放服务端口是现在高防服务器比较常见的做法,例如WWW服务器只开放80而将其他所有端口关闭或在防火墙上做阻止策略。 以上就是关于高防服务器怎样实现安全防护的全面解答,互联网不断发展,网络安全仍然是大家非常关注的重难点。在遇到攻击的时候要及时做出防御措施是很关键的,如果没有积极采取防御公司会遭遇极大的损失。
厦门BGPE5-2690V2配置怎么样?适用于哪些业务呢?
厦门BGP东南云基地,拥有电信,联通,移动三线三出口,BGP线路质量安全稳定,辐射整个东南区域。近期机房新上E5-2690V2的CPU,咱们今天来讲讲厦门BGPE5-2690V2配置怎么样?适合哪些业务类型?厦门BGPE5-2690v2是一款十核心二十线程的CPU;主频3GHz,动态加速频率3.6GHz;L3缓存25MB ,总线规格QPI 8GT/s 支持最大内存容量128GB。 由于现在大众对于服务器配置的需求越来越高,需要的内存越来越大,为满足客户需求新上了这款2690v2。CPU对业务的影响有多大呢?当同时对CPU发出多个请求时,请求将按顺序排队并处理。在处理下一个请求之前,每个请求都将收到一小部分处理时间,就像您在家用计算机上运行多个进程一样。确保每个进程的处理速度相对较快,而不是某些进程比其他进程更长。对于小负载,这不会降低性能,因为CPU可以处理多个请求。但是,当系统被超额订阅时,并且一个或两个站点或者应用经历典型的重负载例如DDoS,导致过多的CPU处理请求,则位于同一服务器上的其他网站可能会遭受性能损失。这可能是由于网站或者应用流量意外繁重就像受到DDoS攻击就会产生这样的现象,或者由于云服务器端CPU核心数量不够以及缓存不足造成的。但是您用厦门BGPE5-2690V2可以很好的满足您的业务需求。E5-2690v2X2 40核 64G 500GSSD 1个 30G防御 30M独享 厦门BGP 849元/月E5-2690v2X2 40核 64G 500GSSD 1个 100G防御 50M独享 厦门BGP 1049元/月这款产品适用于网站业务,高并发业务,游戏业务,APP小程序等等,详询豆豆QQ177803623智能云安全管理服务商-----------------快快i9,就是最好i9。快快i9,才是真正i9!
企业服务器安全防护方案与优化策略
企业服务器是业务运行的核心,其安全与稳定直接关系到企业命脉。面对日益复杂的网络攻击,如DDoS、CC攻击、应用层入侵等,仅靠基础防护已远远不够。本文将探讨如何为企业服务器构建多层次、立体化的安全防护体系,并介绍如何通过性能优化与高可用架构提升服务器整体效能,确保业务连续性与数据安全。 为什么企业服务器需要专业的安全防护? 企业服务器承载着关键业务数据和应用程序,一旦遭受攻击,可能导致服务中断、数据泄露甚至财务损失。常见的威胁包括大规模流量型DDoS攻击,旨在耗尽服务器带宽和资源;以及更隐蔽的应用层攻击,如SQL注入、跨站脚本(XSS),这些攻击能绕过传统防火墙,直接威胁应用安全。因此,一套从网络层到应用层的纵深防御方案至关重要。例如,针对游戏、金融等易受攻击的行业,可以考虑部署专业的游戏盾服务。这类服务不仅能有效抵御超大流量的DDoS攻击,还具备智能调度和线路优化功能,确保业务在攻击下依然流畅。 如何选择适合企业的高防服务器? 选择高防服务器不能只看防御峰值,更需要综合考虑。首先要评估自身业务可能面临的最大攻击流量,选择防御能力留有冗余的高防服务器。其次,关注服务器的网络质量与接入线路,BGP线路能实现多网互通,访问更快速稳定。服务器的硬件配置,如CPU、内存和存储类型,也需与业务负载匹配。对于业务流量波动大的场景,弹性云服务器是一个理想选择,它能根据需求实时调整计算资源,既避免了资源浪费,又能在流量高峰时保障性能。将高防能力与弹性计算结合,能为企业提供既安全又灵活的基础设施。 WAF如何为企业服务器应用层安全保驾护航? 网络层防护固若金汤,但应用层的漏洞同样危险。Web应用防火墙(WAF)正是为此而生。它像一道智能过滤网,部署在Web应用前端,能够精准识别并拦截诸如SQL注入、跨站请求伪造(CSRF)、恶意爬虫等应用层攻击。一款好的WAF不仅能基于规则库进行防护,还应具备机器学习能力,对未知威胁进行行为分析。同时,它不应影响正常用户的访问速度。通过部署WAF,企业可以在不修改应用程序源代码的情况下,大幅提升网站和API接口的安全性,有效保护核心业务逻辑与用户数据。 构建稳固的企业服务器环境,需要将强大的基础设施、专业的安全防护与灵活的资源配置相结合。从具备高防能力的服务器硬件,到智能的WAF应用层防护,再到可弹性伸缩的云资源,每一层都不可或缺。持续关注服务器性能指标与安全日志,定期进行安全评估与漏洞扫描,才能让企业服务器在复杂的网络环境中稳健运行,真正成为业务发展的坚实后盾。
2023-10-13 20:03:05
2023-09-15 21:19:07
2023-09-04 16:04:09
2023-10-16 00:04:09
2023-10-24 08:04:06
2023-10-06 23:04:06
2023-10-05 09:04:05
2023-09-16 20:03:05
2023-10-13 20:03:05
2023-09-15 21:19:07
2023-09-04 16:04:09
2023-10-16 00:04:09
2023-10-24 08:04:06
2023-10-06 23:04:06
2023-10-05 09:04:05
2023-09-16 20:03:05
发布者:售前凯凯 | 本文章发表于:2023-09-04
厦门BGP(Border Gateway Protocol)具有以下优势:
路由选择能力强:BGP是一种强大的路由选择协议,能够根据不同的网络条件和策略选择最佳的路径。通过BGP,网络管理员可以根据网络的需求和要求,灵活地控制路由流量的路径。
可靠性高:BGP支持动态路由选择和故障恢复,当网络中的某一条路径发生故障时,BGP能够快速地重新计算路径,并将流量转移到可用路径上,确保网络的连通性和可靠性。
支持多路径和负载均衡:BGP支持多路径路由,可以同时传送多条路径上的流量。这种功能对于提高网络的传输性能和负载均衡非常重要,尤其是在高负载和高流量的网络环境中。
可扩展性强:BGP的路由协议是在互联网上应用最广泛的路由协议,它能够支持成千上万个自治系统(AS)之间的路由交换和通信。这种可扩展性使得BGP适用于大规模的网络环境,如大型企业、服务提供商和互联网交换点等。
安全性高:BGP支持安全机制,如传输过程中的验证和数据加密,以保护网络的安全性和数据的保密性。此外,BGP还支持策略控制和访问控制列表(ACL)等安全功能,可用于对网络流量和互联网连接进行细粒度的控制和管理。
总结起来,厦门BGP具有路由选择能力强、可靠性高、支持多路径和负载均衡、可扩展性强以及安全性高等优势。这些优势使得BGP成为了构建大规模、高性能和安全可靠的网络环境的关键技术之一。
高防服务器怎样实现安全防护?
高防服务器怎样实现安全防护?目前很高防服务器已应用到各个领域中,帮助网站拒绝服务攻击,并且定时扫描现有的网络主节点,查找可能存在的安全漏洞的服务器类型,都可定义为高防服务器。在企业中高防服务器的运用越来越广泛。 高防服务器怎样实现安全防护? 1、定期扫描高防服务器 黑客一般会攻击骨干节点的计算机,因为它具有较高的带宽,因此对这些主机本身加强主机安全是非常重要的。而且连接到网络主节点的都是服务器级别的计算机,所以定期扫描漏洞就变得更加重要了。 2、在高防服务器的骨干节点配置防火墙 安装防火墙可以有效的抵御DdoS攻击和其他一些攻击。当发现攻击的时候,可以将攻击导向一些不重要的牺牲主机,这样可以保护真正的主机不被攻击。牺牲主机也可以是linux以及unix等漏洞少和天生防范攻击优秀的系统。 3、用足够的机器承受黑客攻击 这是比较理想的一种应对策略。这需要用户有足够的服务器,黑客攻击的时候会不断的访问用户,在这个期间黑客自己的资源也是在不断的消耗的,可能用户的主机还没有被攻击死,黑客已经没有多余的精力和资源了。这种方法需要投入的资金比较多,平时大多数设备处于空闲状态,和中小企业网络实际运行情况不相符。 4、充分利用网络设备保护网络资源 网络设备一般包含路由器、防火墙等负载均衡设备,它们可将网络有效地保护起来。当网络受到外界的攻击时,路由器是最先死掉的,但其他机器没有死。死掉的路由器经过重启之后会恢复,而且启动速度会比较快,不会造成什么损失。如果是其他的服务器死掉,其中的数据会丢失,而且重启服务器又是一个漫长的过程。如果公司使用了负载均衡设备,这样当一台路由器被攻击死机时,另一台将马上工作。从而最大程度的削减了DdoS的攻击。 5、过滤不必要的服务和端口 这个指的是在路由器上过滤掉假的IP,只开放服务端口是现在高防服务器比较常见的做法,例如WWW服务器只开放80而将其他所有端口关闭或在防火墙上做阻止策略。 以上就是关于高防服务器怎样实现安全防护的全面解答,互联网不断发展,网络安全仍然是大家非常关注的重难点。在遇到攻击的时候要及时做出防御措施是很关键的,如果没有积极采取防御公司会遭遇极大的损失。
厦门BGPE5-2690V2配置怎么样?适用于哪些业务呢?
厦门BGP东南云基地,拥有电信,联通,移动三线三出口,BGP线路质量安全稳定,辐射整个东南区域。近期机房新上E5-2690V2的CPU,咱们今天来讲讲厦门BGPE5-2690V2配置怎么样?适合哪些业务类型?厦门BGPE5-2690v2是一款十核心二十线程的CPU;主频3GHz,动态加速频率3.6GHz;L3缓存25MB ,总线规格QPI 8GT/s 支持最大内存容量128GB。 由于现在大众对于服务器配置的需求越来越高,需要的内存越来越大,为满足客户需求新上了这款2690v2。CPU对业务的影响有多大呢?当同时对CPU发出多个请求时,请求将按顺序排队并处理。在处理下一个请求之前,每个请求都将收到一小部分处理时间,就像您在家用计算机上运行多个进程一样。确保每个进程的处理速度相对较快,而不是某些进程比其他进程更长。对于小负载,这不会降低性能,因为CPU可以处理多个请求。但是,当系统被超额订阅时,并且一个或两个站点或者应用经历典型的重负载例如DDoS,导致过多的CPU处理请求,则位于同一服务器上的其他网站可能会遭受性能损失。这可能是由于网站或者应用流量意外繁重就像受到DDoS攻击就会产生这样的现象,或者由于云服务器端CPU核心数量不够以及缓存不足造成的。但是您用厦门BGPE5-2690V2可以很好的满足您的业务需求。E5-2690v2X2 40核 64G 500GSSD 1个 30G防御 30M独享 厦门BGP 849元/月E5-2690v2X2 40核 64G 500GSSD 1个 100G防御 50M独享 厦门BGP 1049元/月这款产品适用于网站业务,高并发业务,游戏业务,APP小程序等等,详询豆豆QQ177803623智能云安全管理服务商-----------------快快i9,就是最好i9。快快i9,才是真正i9!
企业服务器安全防护方案与优化策略
企业服务器是业务运行的核心,其安全与稳定直接关系到企业命脉。面对日益复杂的网络攻击,如DDoS、CC攻击、应用层入侵等,仅靠基础防护已远远不够。本文将探讨如何为企业服务器构建多层次、立体化的安全防护体系,并介绍如何通过性能优化与高可用架构提升服务器整体效能,确保业务连续性与数据安全。 为什么企业服务器需要专业的安全防护? 企业服务器承载着关键业务数据和应用程序,一旦遭受攻击,可能导致服务中断、数据泄露甚至财务损失。常见的威胁包括大规模流量型DDoS攻击,旨在耗尽服务器带宽和资源;以及更隐蔽的应用层攻击,如SQL注入、跨站脚本(XSS),这些攻击能绕过传统防火墙,直接威胁应用安全。因此,一套从网络层到应用层的纵深防御方案至关重要。例如,针对游戏、金融等易受攻击的行业,可以考虑部署专业的游戏盾服务。这类服务不仅能有效抵御超大流量的DDoS攻击,还具备智能调度和线路优化功能,确保业务在攻击下依然流畅。 如何选择适合企业的高防服务器? 选择高防服务器不能只看防御峰值,更需要综合考虑。首先要评估自身业务可能面临的最大攻击流量,选择防御能力留有冗余的高防服务器。其次,关注服务器的网络质量与接入线路,BGP线路能实现多网互通,访问更快速稳定。服务器的硬件配置,如CPU、内存和存储类型,也需与业务负载匹配。对于业务流量波动大的场景,弹性云服务器是一个理想选择,它能根据需求实时调整计算资源,既避免了资源浪费,又能在流量高峰时保障性能。将高防能力与弹性计算结合,能为企业提供既安全又灵活的基础设施。 WAF如何为企业服务器应用层安全保驾护航? 网络层防护固若金汤,但应用层的漏洞同样危险。Web应用防火墙(WAF)正是为此而生。它像一道智能过滤网,部署在Web应用前端,能够精准识别并拦截诸如SQL注入、跨站请求伪造(CSRF)、恶意爬虫等应用层攻击。一款好的WAF不仅能基于规则库进行防护,还应具备机器学习能力,对未知威胁进行行为分析。同时,它不应影响正常用户的访问速度。通过部署WAF,企业可以在不修改应用程序源代码的情况下,大幅提升网站和API接口的安全性,有效保护核心业务逻辑与用户数据。 构建稳固的企业服务器环境,需要将强大的基础设施、专业的安全防护与灵活的资源配置相结合。从具备高防能力的服务器硬件,到智能的WAF应用层防护,再到可弹性伸缩的云资源,每一层都不可或缺。持续关注服务器性能指标与安全日志,定期进行安全评估与漏洞扫描,才能让企业服务器在复杂的网络环境中稳健运行,真正成为业务发展的坚实后盾。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




