发布者:售前佳佳 | 本文章发表于:2023-10-24
在当今信息技术高速发展的时代,服务器托管成为了企业和个人的一种常见选择。服务器托管的好处不胜枚举,以下是其中一些重要原因和优势。
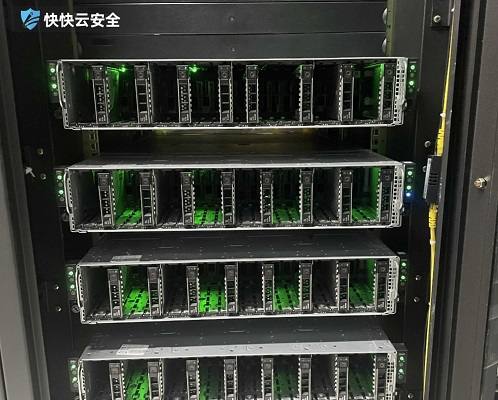
实现高效运营:通过服务器托管,企业可以专注于核心业务而不需要花费大量精力和资源来维护自己的服务器。这样能够提高运营效率,并且使企业能够更好地应对市场需求的变化。
降低成本:自行搭建和维护服务器需要大量的资金投入和专业人才,这对于中小型企业来说是一个巨大的负担。而通过服务器托管,企业可以将这些成本转嫁给托管服务商,从而降低自身的运营成本。
提供安全保障:服务器托管服务商通常拥有先进的安全防护措施和专业的团队来保障服务器的安全。这包括物理安全、网络安全、数据备份等方面的保护措施,可以大大降低企业因为网络攻击、数据丢失等问题而遭受的损失。
提供高可用性:服务器托管服务商通常会提供高可用性的保证,确保服务器能够24/7全天候运行。这样可以最大程度地减少服务器停机时间,保证企业的业务连续性和用户体验。
提供技术支持:服务器托管服务商通常拥有经验丰富的技术团队,可以提供及时的技术支持和维护服务。企业可以通过与托管服务商合作,获得专业的技术支持,解决服务器运行中遇到的各种问题。
灵活扩展资源:通过服务器托管,企业可以根据实际需求灵活地调整服务器资源,而不需要投入大量时间和资金来重新采购和部署硬件设备。这样可以更快地满足业务发展的需求,提高企业的灵活性和竞争力。
总而言之,服务器托管能够为企业提供高效运营、降低成本、提供安全保障、提供高可用性、提供技术支持以及灵活扩展资源等诸多优势。因此,越来越多的企业选择将自己的服务器托管给专业的服务商,从而获得更好的运营效果和竞争优势。
上一篇
下一篇
这一次,让台州BGP告诉您什么叫做强悍性能
台州服务器历经多年的打磨,重新回归大众视野,此次升级不仅配置进行了一轮换新,防御更是突破历史的峰值。台州BGP服务器搭载的全新的E5-2697V2*2,标配64G大内存,1TSSD超大固态硬盘,台州BGP服务器999元每月的基础价格,更是打破了2697的产品最低价格。当然,台州可不仅只有基础防御,高达1T的DDOS流量防御,实时可升级的防御,解决您受攻击的烦恼。 浙江台州DDOS高防BGP资源。优势在于封UDP协议/ 封国外访问,台州新电信机房位于台州市椒江区开发大道818号高新技术产业园区,总面积达到15000多平方米,容量为9000个标准42英寸机柜。接入带宽中国电信2000G,中国联通1000G,中国移动500G。机房网络结构分为核心层和接入层2个层面,使用Cisco GSR及Cisco 7609作为主要网络设备交换机,组成全冗余网络结构,无单点故障,并接入到电信骨干网。 台州机房具有如下产品优势 1.地理优势:台州市的地理位置得天独厚,居山面海,平原丘陵相间,形成“七山一水二分田”的格局。台州地处浙江省沿海中部,东濒东海,南邻温州,西连丽水、金华,北接绍兴、宁波。没有地震等不可抗拒的灾害。 2.交通便利:台州2小时内可到达长三角经济圈任意一座重要城市;在1.5小时车程内,有上海虹桥、浦东,杭州萧山、南京禄口四座国际机场。不久的将来还会更加便利。 3.空调系统:数据机房采用7台精密空调,精密空调单台制冷量为80KW,配备3台新风机,安装数据机房南侧,新风口在现有墙面开孔,排风口通过改造现有玻璃窗为百叶风口。三层配电间和电池间各采用1台7.5w单冷空调。 4.电力系统:配备2套共计1200KW整流屏,一个8路630A输出的直流屏,现配整流模块15KW/块,48个模块,目前可达到720KW负载容量。每系统配后备电池2V/1000AH单体电池组成,共2组,满负荷状态下计划后备时间不少于30分钟。本数据中心提供了2000KW用电容量,一次低压配电由进线柜、电容补偿柜、出线柜。备用油机配有2台,主用功率为1500KW,1000KW为机房提供稳定的电源系统。 5.消防系统:管网式全淹没自动灭火系统:主机房、变配电间、不间断电源室、蓄电池室、运营商机房等不宜设置自动水喷淋的部位设置了管网式全淹没自动灭火系统。 24小时专属售前小志QQ537013909手机微信同号19906019202
连接服务器延迟很高是什么原因?
在网络服务依赖度日益提升的今天,服务器连接延迟(Latency)已成为衡量服务质量的核心指标。从电商平台的支付响应到企业 ERP 系统的指令同步,再到云游戏的实时交互,毫秒级的延迟差异都可能引发用户流失、业务中断甚至经济损失。本文将系统拆解延迟产生的技术根源,提供可落地的诊断方法与优化路径,帮助技术团队精准定位并解决延迟问题。一、延迟的技术本质与核心影响因素服务器连接延迟并非单一环节的产物,而是数据从客户端发起请求到接收响应全过程中,各环节耗时的叠加总和。其核心构成包括:客户端处理延迟、网络传输延迟、服务器处理延迟及响应回程延迟,其中网络链路与服务器端是高延迟的主要发源地。从技术维度看,延迟的产生遵循 "物理限制 + 资源竞争" 的基本逻辑。物理限制决定了延迟的理论下限(如光速对跨地域数据传输的约束),而资源竞争则导致实际延迟远超理论值,这也是技术优化的核心靶点。二、高延迟的四大核心根源解析(一)网络链路网络链路是连接客户端与服务器的关键通道,其性能直接决定传输延迟的高低,主要问题集中在以下四方面:物理层与链路层故障:网线松动、水晶头氧化、光纤损耗等物理连接问题会导致信号衰减,引发间歇性高延迟;无线环境下,微波炉、蓝牙设备等 2.4GHz 频段干扰会使 Wi-Fi 延迟从正常的 20ms 飙升至数百毫秒。交换机端口故障或路由器过热也会造成数据包转发效率下降,形成局部瓶颈。路由与转发效率低下:数据包在跨地域传输时需经过多个路由节点,若存在路由环路、BGP 路由选路不合理等问题,会导致数据绕行增加传输距离。例如国内访问北美服务器时,若路由经由东南亚节点而非直连线路,延迟可增加 100-200ms。此外,路由器硬件性能不足导致的数据包排队延迟,在高峰时段会尤为明显。带宽拥塞与质量下降:带宽是链路的 "车道宽度",当实际流量超过链路承载能力时,会触发数据包排队机制,导致延迟呈指数级增长。这种情况在企业下班时段、电商促销活动等流量高峰场景频发。同时,丢包率上升会引发 TCP 重传,每一次重传都会使延迟增加数十至数百毫秒。DNS 解析异常:域名解析是访问服务器的前置步骤,若本地 DNS 服务器缓存失效、解析链路过长或存在 DNS 污染,会导致解析延迟从正常的 10-30ms 延长至数秒。更隐蔽的是,解析结果指向距离较远的服务器节点,会直接增加后续数据传输的物理延迟。(二)服务器端服务器作为请求处理的核心节点,其硬件资源、软件配置与运行状态直接影响响应效率,常见问题包括:硬件资源瓶颈:CPU、内存、磁盘 I/O 是服务器的三大核心资源,任一环节过载都会引发延迟。CPU 长期处于 90% 以上使用率时,进程调度延迟会显著增加,导致请求无法及时处理;内存不足引发的 Swap 频繁交换,会使服务响应速度下降 10 倍以上;传统 HDD 磁盘的随机读写延迟高达 10ms,远高于 SSD 的 0.1ms 级别,若数据库等关键服务部署在 HDD 上,会形成明显的 I/O 瓶颈。应用层设计缺陷:代码逻辑低效是许多应用的隐性延迟源,例如未优化的数据库查询(如缺少索引的全表扫描)、同步阻塞式调用而非异步处理,都会使单个请求的处理时间从毫秒级延长至秒级。同时,线程池或连接池配置不合理(如池大小过小)会导致请求排队等待,在高并发场景下排队延迟可占总延迟的 60% 以上。缓存机制失效:缓存是降低服务器负载的关键手段,若缓存命中率过低(如低于 70%),会导致大量请求穿透至数据库等后端存储。例如电商商品详情页若缓存未命中,需从数据库聚合多表数据,响应时间会从 20ms 增至 300ms 以上。缓存更新策略不合理(如频繁全量更新)引发的缓存雪崩,会瞬间造成服务器负载骤升与延迟飙升。虚拟化与云环境问题:云服务器的虚拟化层可能成为性能瓶颈,若宿主机资源超分严重,会导致虚拟机 CPU 争抢、I/O 虚拟化开销增加。未启用 virtio 等半虚拟化驱动的虚拟机,网络 I/O 延迟可增加 30%-50%。此外,跨可用区的数据传输延迟通常是同可用区的 5-10 倍,服务架构设计不合理会放大这种延迟。(三)安全威胁恶意攻击与非法入侵会消耗服务器与网络资源,导致正常请求延迟增加,主要表现为:DDoS 攻击:SYN 洪水攻击通过伪造 TCP 连接请求耗尽服务器连接资源,UDP 洪水攻击则占用全部带宽,两种攻击都会使正常请求因资源不足而排队等待。即使是小规模的 CC 攻击(模拟正常用户请求),也能通过触发复杂业务逻辑耗尽 CPU 资源,导致延迟飙升。恶意程序与入侵:挖矿木马会占用 90% 以上的 CPU 与 GPU 资源,导致服务进程被严重抢占;后门程序的隐蔽通信会占用网络带宽,同时日志窃取等操作会增加磁盘 I/O 负载。这些恶意行为往往具有隐蔽性,初期仅表现为间歇性延迟增加,难以察觉。安全策略过度限制:防火墙规则配置过于复杂(如数千条 ACL 规则)会增加数据包处理延迟;入侵检测系统(IDS)的深度包检测若未优化,在流量高峰时会成为瓶颈。例如某企业防火墙因规则冗余,导致外网访问延迟从 50ms 增至 200ms 以上。(四)终端与环境因素客户端终端与本地环境的问题常被误判为服务器或网络故障,主要包括:终端资源占用过高:客户端设备 CPU、内存过载会导致请求发送延迟,例如 Windows 系统中AsusWiFiSmartConnect等后台进程可能占用大量网络资源,使无线连接延迟增加。浏览器缓存满、插件过多也会延长本地处理时间,表现为服务器响应 "缓慢"。本地网络配置错误:网关设置错误会导致数据路由异常,DNS 服务器地址配置为失效地址会引发解析失败与重试延迟。网卡电源管理功能开启后,系统会间歇性关闭网卡节能,导致数据包传输中断与重传,增加延迟波动。跨平台兼容性问题:不同操作系统的 TCP 栈参数默认配置差异较大,例如 Windows 默认 TCP 窗口大小较小,在长距离传输时易引发吞吐量下降与延迟增加。老旧操作系统的协议栈漏洞可能导致数据包重传率上升,进一步恶化延迟表现。三、高延迟的系统性诊断方法论精准定位延迟根源需遵循 "分层排查、由外及内" 的原则,结合工具检测与指标分析实现科学诊断。(一)网络链路诊断基础延迟测试:使用ping命令检测端到端往返延迟,正常内网延迟应低于 5ms,公网跨城延迟通常在 20-80ms,跨境延迟一般不超过 300ms。若ping延迟抖动(Jitter)超过 50ms,说明链路质量不稳定。通过ping -t持续测试可发现间歇性丢包与延迟波动。路由路径分析:traceroute(Windows)或traceroute(Linux)命令可显示数据包经过的每个节点延迟,若某一跳延迟突然飙升(如从 50ms 增至 500ms),则该节点即为链路瓶颈。mtr工具结合了ping与traceroute的优势,能同时显示每跳的丢包率与延迟,更适合复杂链路诊断。带宽与质量测试:iperf工具可测试链路实际吞吐量,若远低于标称带宽且延迟随带宽增加而显著上升,说明存在带宽拥塞。Wireshark抓包分析可发现 TCP 重传、窗口缩放异常等细节问题,例如重传率超过 5% 即表明链路质量存在问题。(二)服务器端诊断系统资源监控:使用top/htop监控 CPU 使用率,free -h查看内存与 Swap 使用情况,iostat -dx 2分析磁盘 I/O 性能(await值超过 20ms 说明 I/O 延迟过高)。vmstat 2可观察内存交换频率,若si/so列持续非零,表明内存不足。应用性能剖析:APM 工具(如 New Relic、Dynatrace)可拆分请求处理链路,定位到耗时最长的环节(如数据库查询、外部 API 调用)。火焰图(Flame Graph)通过perf工具生成,能直观展示 CPU 热点函数,快速发现低效代码段。strace -p PID可跟踪进程系统调用,排查文件读写阻塞等问题。服务配置检查:查看 Web 服务器(如 Nginx)的连接数与队列长度,数据库(如 MySQL)的慢查询日志与连接池状态。若发现大量慢查询(超过 1s)或队列长度持续增长,说明应用配置需优化。(三)终端与安全诊断终端资源排查:Windows 任务管理器或 Linuxps aux命令查看高资源占用进程,重点检查网络相关进程与未知后台程序。通过更换终端设备或使用有线连接,可排除无线环境与终端本身的问题。安全状态检测:使用netstat -an统计异常连接,若某 IP 存在大量 ESTABLISHED 连接,可能是 CC 攻击源。rkhunter等工具可扫描 Rootkit 与挖矿木马,crontab -l检查是否存在恶意计划任务。临时关闭防火墙后测试延迟,可判断安全策略是否过度限制。服务器连接高延迟问题本质是 "系统工程",其根源往往跨越网络、服务器、应用等多个层面,单一优化无法彻底解决。技术团队需建立 "预防 - 诊断 - 优化 - 监控" 的闭环管理体系:通过常态化监控预防潜在风险,借助分层诊断精准定位根源,实施针对性优化提升性能,最终以完善的监控体系保障服务稳定性。在云计算与分布式架构日益普及的今天,延迟优化已从 "技术问题" 上升为 "业务竞争力" 的核心组成部分。唯有将低延迟理念融入架构设计、开发测试、运维监控全流程,才能在数字经济竞争中构建坚实的技术壁垒。
微端大带宽服务器适用于直播平台吗?
随着网络直播的不断普及,观众对高清流畅的观看体验有了更高的期待,这个时候就需要一台好的服务器来做平台搭建。微端大带宽服务器因其高吞吐量和低延迟的特点,成为直播平台提升服务质量的重要选择。那么,微端大带宽服务器适用于直播平台吗?一、带宽需求分析直播平台需要处理大量的实时视频流,尤其是在高清直播时,带宽需求尤为突出。微端大带宽服务器通过提供充足的网络带宽资源,确保视频数据能够快速无损地传输到客户端。这对于高清视频流的稳定传输至关重要,因为任何带宽不足的情况都可能导致视频卡顿、画面模糊等问题,严重影响用户体验。因此,拥有足够带宽的服务器能够为直播平台提供坚实的基础支撑。二、实时传输优化除了足够的带宽,实时传输的优化也是衡量服务器性能的重要指标。微端大带宽服务器通常配备先进的网络协议栈和传输控制算法,能够在高并发环境下保持稳定的传输速率。这对于直播平台尤为重要,因为实时性是直播的核心竞争力之一。通过优化网络层和传输层的技术细节,微端大带宽服务器能够显著减少延迟,提升视频流的流畅性,让用户享受无缝衔接的观看体验。三、成本效益评估虽然微端大带宽服务器能够提供卓越的性能,但高昂的价格也是企业需要考虑的因素之一。对于直播平台而言,在选择服务器时不仅要考虑当前的需求,还要兼顾未来的扩展性和成本控制。微端大带宽服务器虽然初期投入较高,但其强大的处理能力和高效的资源利用率能够在长期内摊薄运营成本。通过精细的成本效益分析,直播平台可以找到最适合自身发展阶段的解决方案。四、扩展性支持随着直播行业的不断发展,直播平台面临着用户基数快速增长和技术迭代加速的挑战。微端大带宽服务器的设计充分考虑到了扩展性需求,支持横向扩展和纵向扩展两种方式。这意味着当业务量增加时,可以通过增加服务器节点来分散负载,或者通过升级硬件配置来提升单台服务器的处理能力。这种灵活的扩展机制使得直播平台能够从容应对未来业务的增长,确保服务的持续稳定。微端大带宽服务器凭借其出色的带宽供给能力、实时传输优化技术、合理的成本效益以及强大的扩展性支持,非常适合用于直播平台。通过合理配置和优化,直播平台不仅能够提供高质量的观看体验,还能在激烈的市场竞争中保持领先优势。随着技术的进步和市场需求的变化,选择适合自己业务特点的服务器解决方案,将是直播平台持续成功的关键。
2023-02-24 16:21:45
2023-10-25 00:00:00
2023-09-23 00:00:00
2023-05-30 00:00:00
2021-11-18 16:30:35
2022-06-16 16:48:40
2024-03-06 00:00:00
2022-07-21 17:54:01
2023-02-24 16:21:45
2023-10-25 00:00:00
2023-09-23 00:00:00
2023-05-30 00:00:00
2021-11-18 16:30:35
2022-06-16 16:48:40
2024-03-06 00:00:00
2022-07-21 17:54:01
发布者:售前佳佳 | 本文章发表于:2023-10-24
在当今信息技术高速发展的时代,服务器托管成为了企业和个人的一种常见选择。服务器托管的好处不胜枚举,以下是其中一些重要原因和优势。
实现高效运营:通过服务器托管,企业可以专注于核心业务而不需要花费大量精力和资源来维护自己的服务器。这样能够提高运营效率,并且使企业能够更好地应对市场需求的变化。
降低成本:自行搭建和维护服务器需要大量的资金投入和专业人才,这对于中小型企业来说是一个巨大的负担。而通过服务器托管,企业可以将这些成本转嫁给托管服务商,从而降低自身的运营成本。
提供安全保障:服务器托管服务商通常拥有先进的安全防护措施和专业的团队来保障服务器的安全。这包括物理安全、网络安全、数据备份等方面的保护措施,可以大大降低企业因为网络攻击、数据丢失等问题而遭受的损失。
提供高可用性:服务器托管服务商通常会提供高可用性的保证,确保服务器能够24/7全天候运行。这样可以最大程度地减少服务器停机时间,保证企业的业务连续性和用户体验。
提供技术支持:服务器托管服务商通常拥有经验丰富的技术团队,可以提供及时的技术支持和维护服务。企业可以通过与托管服务商合作,获得专业的技术支持,解决服务器运行中遇到的各种问题。
灵活扩展资源:通过服务器托管,企业可以根据实际需求灵活地调整服务器资源,而不需要投入大量时间和资金来重新采购和部署硬件设备。这样可以更快地满足业务发展的需求,提高企业的灵活性和竞争力。
总而言之,服务器托管能够为企业提供高效运营、降低成本、提供安全保障、提供高可用性、提供技术支持以及灵活扩展资源等诸多优势。因此,越来越多的企业选择将自己的服务器托管给专业的服务商,从而获得更好的运营效果和竞争优势。
上一篇
下一篇
这一次,让台州BGP告诉您什么叫做强悍性能
台州服务器历经多年的打磨,重新回归大众视野,此次升级不仅配置进行了一轮换新,防御更是突破历史的峰值。台州BGP服务器搭载的全新的E5-2697V2*2,标配64G大内存,1TSSD超大固态硬盘,台州BGP服务器999元每月的基础价格,更是打破了2697的产品最低价格。当然,台州可不仅只有基础防御,高达1T的DDOS流量防御,实时可升级的防御,解决您受攻击的烦恼。 浙江台州DDOS高防BGP资源。优势在于封UDP协议/ 封国外访问,台州新电信机房位于台州市椒江区开发大道818号高新技术产业园区,总面积达到15000多平方米,容量为9000个标准42英寸机柜。接入带宽中国电信2000G,中国联通1000G,中国移动500G。机房网络结构分为核心层和接入层2个层面,使用Cisco GSR及Cisco 7609作为主要网络设备交换机,组成全冗余网络结构,无单点故障,并接入到电信骨干网。 台州机房具有如下产品优势 1.地理优势:台州市的地理位置得天独厚,居山面海,平原丘陵相间,形成“七山一水二分田”的格局。台州地处浙江省沿海中部,东濒东海,南邻温州,西连丽水、金华,北接绍兴、宁波。没有地震等不可抗拒的灾害。 2.交通便利:台州2小时内可到达长三角经济圈任意一座重要城市;在1.5小时车程内,有上海虹桥、浦东,杭州萧山、南京禄口四座国际机场。不久的将来还会更加便利。 3.空调系统:数据机房采用7台精密空调,精密空调单台制冷量为80KW,配备3台新风机,安装数据机房南侧,新风口在现有墙面开孔,排风口通过改造现有玻璃窗为百叶风口。三层配电间和电池间各采用1台7.5w单冷空调。 4.电力系统:配备2套共计1200KW整流屏,一个8路630A输出的直流屏,现配整流模块15KW/块,48个模块,目前可达到720KW负载容量。每系统配后备电池2V/1000AH单体电池组成,共2组,满负荷状态下计划后备时间不少于30分钟。本数据中心提供了2000KW用电容量,一次低压配电由进线柜、电容补偿柜、出线柜。备用油机配有2台,主用功率为1500KW,1000KW为机房提供稳定的电源系统。 5.消防系统:管网式全淹没自动灭火系统:主机房、变配电间、不间断电源室、蓄电池室、运营商机房等不宜设置自动水喷淋的部位设置了管网式全淹没自动灭火系统。 24小时专属售前小志QQ537013909手机微信同号19906019202
连接服务器延迟很高是什么原因?
在网络服务依赖度日益提升的今天,服务器连接延迟(Latency)已成为衡量服务质量的核心指标。从电商平台的支付响应到企业 ERP 系统的指令同步,再到云游戏的实时交互,毫秒级的延迟差异都可能引发用户流失、业务中断甚至经济损失。本文将系统拆解延迟产生的技术根源,提供可落地的诊断方法与优化路径,帮助技术团队精准定位并解决延迟问题。一、延迟的技术本质与核心影响因素服务器连接延迟并非单一环节的产物,而是数据从客户端发起请求到接收响应全过程中,各环节耗时的叠加总和。其核心构成包括:客户端处理延迟、网络传输延迟、服务器处理延迟及响应回程延迟,其中网络链路与服务器端是高延迟的主要发源地。从技术维度看,延迟的产生遵循 "物理限制 + 资源竞争" 的基本逻辑。物理限制决定了延迟的理论下限(如光速对跨地域数据传输的约束),而资源竞争则导致实际延迟远超理论值,这也是技术优化的核心靶点。二、高延迟的四大核心根源解析(一)网络链路网络链路是连接客户端与服务器的关键通道,其性能直接决定传输延迟的高低,主要问题集中在以下四方面:物理层与链路层故障:网线松动、水晶头氧化、光纤损耗等物理连接问题会导致信号衰减,引发间歇性高延迟;无线环境下,微波炉、蓝牙设备等 2.4GHz 频段干扰会使 Wi-Fi 延迟从正常的 20ms 飙升至数百毫秒。交换机端口故障或路由器过热也会造成数据包转发效率下降,形成局部瓶颈。路由与转发效率低下:数据包在跨地域传输时需经过多个路由节点,若存在路由环路、BGP 路由选路不合理等问题,会导致数据绕行增加传输距离。例如国内访问北美服务器时,若路由经由东南亚节点而非直连线路,延迟可增加 100-200ms。此外,路由器硬件性能不足导致的数据包排队延迟,在高峰时段会尤为明显。带宽拥塞与质量下降:带宽是链路的 "车道宽度",当实际流量超过链路承载能力时,会触发数据包排队机制,导致延迟呈指数级增长。这种情况在企业下班时段、电商促销活动等流量高峰场景频发。同时,丢包率上升会引发 TCP 重传,每一次重传都会使延迟增加数十至数百毫秒。DNS 解析异常:域名解析是访问服务器的前置步骤,若本地 DNS 服务器缓存失效、解析链路过长或存在 DNS 污染,会导致解析延迟从正常的 10-30ms 延长至数秒。更隐蔽的是,解析结果指向距离较远的服务器节点,会直接增加后续数据传输的物理延迟。(二)服务器端服务器作为请求处理的核心节点,其硬件资源、软件配置与运行状态直接影响响应效率,常见问题包括:硬件资源瓶颈:CPU、内存、磁盘 I/O 是服务器的三大核心资源,任一环节过载都会引发延迟。CPU 长期处于 90% 以上使用率时,进程调度延迟会显著增加,导致请求无法及时处理;内存不足引发的 Swap 频繁交换,会使服务响应速度下降 10 倍以上;传统 HDD 磁盘的随机读写延迟高达 10ms,远高于 SSD 的 0.1ms 级别,若数据库等关键服务部署在 HDD 上,会形成明显的 I/O 瓶颈。应用层设计缺陷:代码逻辑低效是许多应用的隐性延迟源,例如未优化的数据库查询(如缺少索引的全表扫描)、同步阻塞式调用而非异步处理,都会使单个请求的处理时间从毫秒级延长至秒级。同时,线程池或连接池配置不合理(如池大小过小)会导致请求排队等待,在高并发场景下排队延迟可占总延迟的 60% 以上。缓存机制失效:缓存是降低服务器负载的关键手段,若缓存命中率过低(如低于 70%),会导致大量请求穿透至数据库等后端存储。例如电商商品详情页若缓存未命中,需从数据库聚合多表数据,响应时间会从 20ms 增至 300ms 以上。缓存更新策略不合理(如频繁全量更新)引发的缓存雪崩,会瞬间造成服务器负载骤升与延迟飙升。虚拟化与云环境问题:云服务器的虚拟化层可能成为性能瓶颈,若宿主机资源超分严重,会导致虚拟机 CPU 争抢、I/O 虚拟化开销增加。未启用 virtio 等半虚拟化驱动的虚拟机,网络 I/O 延迟可增加 30%-50%。此外,跨可用区的数据传输延迟通常是同可用区的 5-10 倍,服务架构设计不合理会放大这种延迟。(三)安全威胁恶意攻击与非法入侵会消耗服务器与网络资源,导致正常请求延迟增加,主要表现为:DDoS 攻击:SYN 洪水攻击通过伪造 TCP 连接请求耗尽服务器连接资源,UDP 洪水攻击则占用全部带宽,两种攻击都会使正常请求因资源不足而排队等待。即使是小规模的 CC 攻击(模拟正常用户请求),也能通过触发复杂业务逻辑耗尽 CPU 资源,导致延迟飙升。恶意程序与入侵:挖矿木马会占用 90% 以上的 CPU 与 GPU 资源,导致服务进程被严重抢占;后门程序的隐蔽通信会占用网络带宽,同时日志窃取等操作会增加磁盘 I/O 负载。这些恶意行为往往具有隐蔽性,初期仅表现为间歇性延迟增加,难以察觉。安全策略过度限制:防火墙规则配置过于复杂(如数千条 ACL 规则)会增加数据包处理延迟;入侵检测系统(IDS)的深度包检测若未优化,在流量高峰时会成为瓶颈。例如某企业防火墙因规则冗余,导致外网访问延迟从 50ms 增至 200ms 以上。(四)终端与环境因素客户端终端与本地环境的问题常被误判为服务器或网络故障,主要包括:终端资源占用过高:客户端设备 CPU、内存过载会导致请求发送延迟,例如 Windows 系统中AsusWiFiSmartConnect等后台进程可能占用大量网络资源,使无线连接延迟增加。浏览器缓存满、插件过多也会延长本地处理时间,表现为服务器响应 "缓慢"。本地网络配置错误:网关设置错误会导致数据路由异常,DNS 服务器地址配置为失效地址会引发解析失败与重试延迟。网卡电源管理功能开启后,系统会间歇性关闭网卡节能,导致数据包传输中断与重传,增加延迟波动。跨平台兼容性问题:不同操作系统的 TCP 栈参数默认配置差异较大,例如 Windows 默认 TCP 窗口大小较小,在长距离传输时易引发吞吐量下降与延迟增加。老旧操作系统的协议栈漏洞可能导致数据包重传率上升,进一步恶化延迟表现。三、高延迟的系统性诊断方法论精准定位延迟根源需遵循 "分层排查、由外及内" 的原则,结合工具检测与指标分析实现科学诊断。(一)网络链路诊断基础延迟测试:使用ping命令检测端到端往返延迟,正常内网延迟应低于 5ms,公网跨城延迟通常在 20-80ms,跨境延迟一般不超过 300ms。若ping延迟抖动(Jitter)超过 50ms,说明链路质量不稳定。通过ping -t持续测试可发现间歇性丢包与延迟波动。路由路径分析:traceroute(Windows)或traceroute(Linux)命令可显示数据包经过的每个节点延迟,若某一跳延迟突然飙升(如从 50ms 增至 500ms),则该节点即为链路瓶颈。mtr工具结合了ping与traceroute的优势,能同时显示每跳的丢包率与延迟,更适合复杂链路诊断。带宽与质量测试:iperf工具可测试链路实际吞吐量,若远低于标称带宽且延迟随带宽增加而显著上升,说明存在带宽拥塞。Wireshark抓包分析可发现 TCP 重传、窗口缩放异常等细节问题,例如重传率超过 5% 即表明链路质量存在问题。(二)服务器端诊断系统资源监控:使用top/htop监控 CPU 使用率,free -h查看内存与 Swap 使用情况,iostat -dx 2分析磁盘 I/O 性能(await值超过 20ms 说明 I/O 延迟过高)。vmstat 2可观察内存交换频率,若si/so列持续非零,表明内存不足。应用性能剖析:APM 工具(如 New Relic、Dynatrace)可拆分请求处理链路,定位到耗时最长的环节(如数据库查询、外部 API 调用)。火焰图(Flame Graph)通过perf工具生成,能直观展示 CPU 热点函数,快速发现低效代码段。strace -p PID可跟踪进程系统调用,排查文件读写阻塞等问题。服务配置检查:查看 Web 服务器(如 Nginx)的连接数与队列长度,数据库(如 MySQL)的慢查询日志与连接池状态。若发现大量慢查询(超过 1s)或队列长度持续增长,说明应用配置需优化。(三)终端与安全诊断终端资源排查:Windows 任务管理器或 Linuxps aux命令查看高资源占用进程,重点检查网络相关进程与未知后台程序。通过更换终端设备或使用有线连接,可排除无线环境与终端本身的问题。安全状态检测:使用netstat -an统计异常连接,若某 IP 存在大量 ESTABLISHED 连接,可能是 CC 攻击源。rkhunter等工具可扫描 Rootkit 与挖矿木马,crontab -l检查是否存在恶意计划任务。临时关闭防火墙后测试延迟,可判断安全策略是否过度限制。服务器连接高延迟问题本质是 "系统工程",其根源往往跨越网络、服务器、应用等多个层面,单一优化无法彻底解决。技术团队需建立 "预防 - 诊断 - 优化 - 监控" 的闭环管理体系:通过常态化监控预防潜在风险,借助分层诊断精准定位根源,实施针对性优化提升性能,最终以完善的监控体系保障服务稳定性。在云计算与分布式架构日益普及的今天,延迟优化已从 "技术问题" 上升为 "业务竞争力" 的核心组成部分。唯有将低延迟理念融入架构设计、开发测试、运维监控全流程,才能在数字经济竞争中构建坚实的技术壁垒。
微端大带宽服务器适用于直播平台吗?
随着网络直播的不断普及,观众对高清流畅的观看体验有了更高的期待,这个时候就需要一台好的服务器来做平台搭建。微端大带宽服务器因其高吞吐量和低延迟的特点,成为直播平台提升服务质量的重要选择。那么,微端大带宽服务器适用于直播平台吗?一、带宽需求分析直播平台需要处理大量的实时视频流,尤其是在高清直播时,带宽需求尤为突出。微端大带宽服务器通过提供充足的网络带宽资源,确保视频数据能够快速无损地传输到客户端。这对于高清视频流的稳定传输至关重要,因为任何带宽不足的情况都可能导致视频卡顿、画面模糊等问题,严重影响用户体验。因此,拥有足够带宽的服务器能够为直播平台提供坚实的基础支撑。二、实时传输优化除了足够的带宽,实时传输的优化也是衡量服务器性能的重要指标。微端大带宽服务器通常配备先进的网络协议栈和传输控制算法,能够在高并发环境下保持稳定的传输速率。这对于直播平台尤为重要,因为实时性是直播的核心竞争力之一。通过优化网络层和传输层的技术细节,微端大带宽服务器能够显著减少延迟,提升视频流的流畅性,让用户享受无缝衔接的观看体验。三、成本效益评估虽然微端大带宽服务器能够提供卓越的性能,但高昂的价格也是企业需要考虑的因素之一。对于直播平台而言,在选择服务器时不仅要考虑当前的需求,还要兼顾未来的扩展性和成本控制。微端大带宽服务器虽然初期投入较高,但其强大的处理能力和高效的资源利用率能够在长期内摊薄运营成本。通过精细的成本效益分析,直播平台可以找到最适合自身发展阶段的解决方案。四、扩展性支持随着直播行业的不断发展,直播平台面临着用户基数快速增长和技术迭代加速的挑战。微端大带宽服务器的设计充分考虑到了扩展性需求,支持横向扩展和纵向扩展两种方式。这意味着当业务量增加时,可以通过增加服务器节点来分散负载,或者通过升级硬件配置来提升单台服务器的处理能力。这种灵活的扩展机制使得直播平台能够从容应对未来业务的增长,确保服务的持续稳定。微端大带宽服务器凭借其出色的带宽供给能力、实时传输优化技术、合理的成本效益以及强大的扩展性支持,非常适合用于直播平台。通过合理配置和优化,直播平台不仅能够提供高质量的观看体验,还能在激烈的市场竞争中保持领先优势。随着技术的进步和市场需求的变化,选择适合自己业务特点的服务器解决方案,将是直播平台持续成功的关键。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




