发布者:售前小溪 | 本文章发表于:2024-02-23
随着互联网的迅速发展,企业面临着越来越多的网络安全威胁和攻击风险。为了保护自身的网络和业务免受攻击,越来越多的企业选择了高防IP解决方案。
1. 高效抵御DDoS攻击
DDoS(分布式拒绝服务)攻击是目前最为常见和具有破坏性的网络攻击之一。通过发送大量的请求或流量,攻击者可以使目标网络遭受过载,导致服务不可用。高防IP拥有强大的防护能力,可以实时检测、拦截和清洗恶意流量,有效抵御DDoS攻击。这可以确保企业的网络和业务保持正常运行,避免因攻击而导致的停机和数据泄露等风险。
2. 提供稳定的网络连接
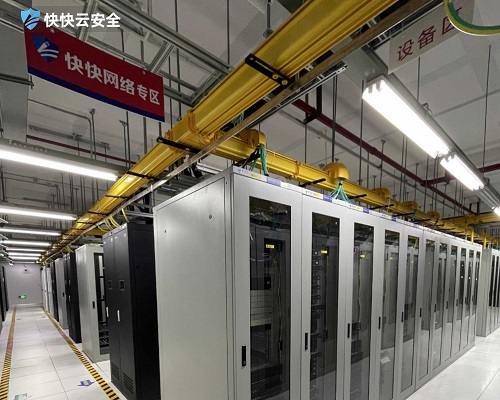
高防IP解决方案通过部署专业的防护设备和技术,可以提供稳定的网络连接。无论面对多大规模的攻击,高防IP都能够保持网络的稳定性和可用性,确保用户的无缝连接和流畅体验。对于依赖互联网业务的企业来说,稳定的网络连接是至关重要的,可以保证企业的正常运营和用户满意度。
3. 提供全方位的监控与报告
高防IP解决方案通常提供全面的监控和报告功能,可以实时监测网络流量和攻击情况。通过详细的报告和分析,企业可以了解攻击类型、攻击来源,以及遭受攻击的影响范围。这为企业提供了有价值的信息,可以改进安全策略并采取相应措施,以提高网络安全性和应对未来的攻击。
4. 灵活的定制化方案
高防IP解决方案通常可以根据企业的需求进行定制化配置。企业可以根据自身的网络规模、业务需求和安全要求,选择适合的带宽、防护等级和服务类型。这种灵活性使企业能够根据需要调整防护策略,并根据业务的变化进行快速响应和适应。
高防IP作为一种重要的网络安全解决方案,为企业提供了强大的防护能力和稳定的网络连接。它可以高效抵御DDoS攻击,提供全方位的监控与报告,并提供灵活的定制化方案。对于企业来说,选择高防IP解决方案是保护网络和业务的重要步骤,可以减少停机时间、增强数据安全性,并提升用户满意度。因此,越来越多的企业都选择了高防IP,以应对不断增长的网络威胁和攻击风险。
下一篇
高防IP对于网站来说有什么好处?
在当今互联网环境中,网络攻击的威胁日益严重,尤其是DDoS攻击、CC攻击等恶意流量,可能导致网站瘫痪、业务中断,甚至造成巨大经济损失。高防IP的出现,为企业提供了一种高效、稳定的安全防护方案,能够有效抵御各类网络攻击,保障业务稳定运行。网站使用高防IP有什么好处?1. 抵御大规模DDoS攻击DDoS(分布式拒绝服务)攻击通过海量恶意流量淹没目标服务器,导致网站瘫痪、服务不可用。高防IP具备强大的清洗能力,可自动识别并过滤攻击流量,确保正常用户访问不受影响。尤其对于金融、游戏、电商等高频攻击目标行业,高防IP是保障业务连续性的关键防线。2. 智能CC攻击防护CC(Challenge Collapsar)攻击通过模拟真实用户请求,耗尽服务器资源,导致网站响应缓慢甚至崩溃。高防IP采用智能行为分析、频率限制等方式,精准识别并拦截恶意请求,避免服务器过载。3. 隐藏真实IP使用高防IP后,外界仅能访问防护节点IP,而无法直接获取源站真实IP,有效降低被黑客锁定攻击的风险。即使遭遇突发的0day漏洞攻击,高防IP也能提供缓冲时间进行应急修复。4. 提升网站访问速度优质的高防IP服务商通常具备全球分布式节点,结合CDN技术,可加速内容分发,减少延迟。即使在高并发或攻击期间,用户仍能流畅访问网站,避免因防护导致的速度下降问题。5. 灵活扩展高防IP可根据业务流量变化弹性调整防护带宽,无论是小型网站还是大型企业,都能找到合适的方案。部分服务商还提供按需付费模式,避免资源浪费,更具性价比。在网络安全威胁不断升级的今天,高防IP已从“可选”变成“刚需”。它不仅能有效抵御DDoS、CC等攻击,还能提升网站稳定性与访问体验。无论是初创企业还是大型机构,提前部署高防IP,才能确保业务在激烈的市场竞争中不受干扰,持续稳健发展。
UDP攻击是什么?为何如何难防
随着互联网的高速发展,市面上的攻击类型越来越多,但是UDP攻击一直是令人头疼的一种攻击。那么,UDP攻击是什么?为何如何难防?UDP(Datagram)攻击是一种恶意网络攻击,攻击者使用用户数据协议(UDP)向目标服务器发送大量的UDP请求,造成服务器性能降低或完全瘫痪。与TCP攻击不同,UDP攻击不需要建立连接,这使得它更加难以追踪和防御。UDP攻击原理UDP攻击基于UDP协议,UDP协议是无状态的IP协议,在网络传输中不需要建立连接,可以通过多个请求同时挤压服务器的带宽,从而导致服务器过载,最终导致崩溃。攻击者可以通过伪造源IP地址来隐藏自己的真实IP地址,让接收方无法追踪攻击来源并且无法对攻击方采取措施。UDP攻击类型1. DNS隧道DNS隧道是指恶意用户利用DNS协议在互联网网络中进行通信。攻击者可以将恶意的payload插入到DNS查询消息流中,从而将UDP数据流转换为DNS查询和响应,使接收服务器受到攻击。2. ICMP FloodICMP Ping Flood攻击是一种利用ICMP协议的攻击方式。攻击者使用ping命令同时向大量目标发送ICMP Echo请求,导致服务器收到大量请求并返回相同的消息。这种攻击往往会瘫痪服务器,并让其他网络应用无法正常工作。3. SSDP攻击SSDP (Simple Service Discovery Protocol)是一种用于对UPnP (Universal Plug and Play)设备进行多播查找的协议。攻击者利用SSDP协议的特性,发送大量的恶意查询报文,使网络中所有设备对其进行响应,导致网络瘫痪。UDP攻击难以防御的原因UDP攻击之所以难以防御,是因为它利用的是UDP协议的特点,不需要建立客户端与服务器之间的TCP连接,而只需要发送大量的UDP请求即可让服务器瘫痪。它还可以通过伪造源IP地址来掩盖攻击者的真实身份,加大了攻击者被追踪的难度。此外,很难区分UDP数据包是真实请求还是恶意请求,因此防止误判也是很难的。UDP攻击是一种非常致命的网络攻击,它可以使得目标服务器完全瘫痪,给企业的网络安全带来巨大的威胁。应对UDP攻击需要采取的措施包括使用防火墙、ISP过滤器和流量清洗设备来保护网络安全。另外企业也需要对其自身在网络安全方面做好自身的完善措施,如提高网络安全意识、采用安全加固设备、进行安全培训和演练等,以最小化网络安全风险的出现。了解更多相关方面信息,可随时联系售前小溪QQ177803622
CSRF攻击是什么?如何有效防范?
CSRF(跨站请求伪造)是一种常见的网络攻击方式,黑客利用用户已登录的身份,在用户不知情的情况下执行恶意操作。了解CSRF攻击原理和防范措施对保护网站安全至关重要。本文将介绍CSRF攻击的工作机制,分析其危害,并提供实用的防范方案。 CSRF攻击如何窃取用户数据? CSRF攻击通常发生在用户已经登录某个网站的情况下。攻击者会诱导用户点击恶意链接或访问伪造的页面,这些页面会向目标网站发送请求。由于浏览器会自动带上用户的登录凭证(如cookie),服务器会误认为这是用户自愿的操作。攻击者就这样"借用"了用户的身份,执行转账、修改密码等敏感操作。 攻击者常用的手段包括在论坛或邮件中嵌入恶意代码,或者利用社交工程学诱骗用户点击链接。更隐蔽的方式是利用XSS漏洞注入脚本,自动发起CSRF攻击。这类攻击往往难以察觉,因为用户可能根本不知道自己已经"被操作"了。 如何选择适合的CSRF防护方案? 防范CSRF攻击需要多层次的防护策略。最基础的方法是使用CSRF Token,服务器为每个表单生成唯一的令牌,提交时验证令牌的有效性。同源策略检查也是重要防线,限制跨域请求的执行。设置SameSite Cookie属性可以防止cookie在跨站请求中被发送。 对于企业级防护需求,可以考虑部署WAF(Web应用防火墙)。快快网络的WAF防护产品能有效识别和拦截CSRF攻击,提供实时防护。该方案支持自定义规则,可根据业务特点调整防护策略,同时不影响正常用户体验。结合游戏盾等安全产品,能构建更全面的防护体系。 在网络安全威胁日益复杂的今天,仅靠单一防护措施已不足以保证安全。建议采用组合防护策略,定期进行安全审计,及时更新防护规则。教育用户提高安全意识同样重要,避免点击可疑链接或访问不可信网站。
2023-05-15 11:05:09
2024-06-21 19:01:05
2022-02-08 11:05:31
2023-04-21 08:04:06
2022-06-29 16:49:44
2024-07-27 15:04:05
2022-02-08 11:05:52
2023-03-24 00:00:00
2023-05-15 11:05:09
2024-06-21 19:01:05
2022-02-08 11:05:31
2023-04-21 08:04:06
2022-06-29 16:49:44
2024-07-27 15:04:05
2022-02-08 11:05:52
2023-03-24 00:00:00
发布者:售前小溪 | 本文章发表于:2024-02-23
随着互联网的迅速发展,企业面临着越来越多的网络安全威胁和攻击风险。为了保护自身的网络和业务免受攻击,越来越多的企业选择了高防IP解决方案。
1. 高效抵御DDoS攻击
DDoS(分布式拒绝服务)攻击是目前最为常见和具有破坏性的网络攻击之一。通过发送大量的请求或流量,攻击者可以使目标网络遭受过载,导致服务不可用。高防IP拥有强大的防护能力,可以实时检测、拦截和清洗恶意流量,有效抵御DDoS攻击。这可以确保企业的网络和业务保持正常运行,避免因攻击而导致的停机和数据泄露等风险。
2. 提供稳定的网络连接
高防IP解决方案通过部署专业的防护设备和技术,可以提供稳定的网络连接。无论面对多大规模的攻击,高防IP都能够保持网络的稳定性和可用性,确保用户的无缝连接和流畅体验。对于依赖互联网业务的企业来说,稳定的网络连接是至关重要的,可以保证企业的正常运营和用户满意度。
3. 提供全方位的监控与报告
高防IP解决方案通常提供全面的监控和报告功能,可以实时监测网络流量和攻击情况。通过详细的报告和分析,企业可以了解攻击类型、攻击来源,以及遭受攻击的影响范围。这为企业提供了有价值的信息,可以改进安全策略并采取相应措施,以提高网络安全性和应对未来的攻击。
4. 灵活的定制化方案
高防IP解决方案通常可以根据企业的需求进行定制化配置。企业可以根据自身的网络规模、业务需求和安全要求,选择适合的带宽、防护等级和服务类型。这种灵活性使企业能够根据需要调整防护策略,并根据业务的变化进行快速响应和适应。
高防IP作为一种重要的网络安全解决方案,为企业提供了强大的防护能力和稳定的网络连接。它可以高效抵御DDoS攻击,提供全方位的监控与报告,并提供灵活的定制化方案。对于企业来说,选择高防IP解决方案是保护网络和业务的重要步骤,可以减少停机时间、增强数据安全性,并提升用户满意度。因此,越来越多的企业都选择了高防IP,以应对不断增长的网络威胁和攻击风险。
下一篇
高防IP对于网站来说有什么好处?
在当今互联网环境中,网络攻击的威胁日益严重,尤其是DDoS攻击、CC攻击等恶意流量,可能导致网站瘫痪、业务中断,甚至造成巨大经济损失。高防IP的出现,为企业提供了一种高效、稳定的安全防护方案,能够有效抵御各类网络攻击,保障业务稳定运行。网站使用高防IP有什么好处?1. 抵御大规模DDoS攻击DDoS(分布式拒绝服务)攻击通过海量恶意流量淹没目标服务器,导致网站瘫痪、服务不可用。高防IP具备强大的清洗能力,可自动识别并过滤攻击流量,确保正常用户访问不受影响。尤其对于金融、游戏、电商等高频攻击目标行业,高防IP是保障业务连续性的关键防线。2. 智能CC攻击防护CC(Challenge Collapsar)攻击通过模拟真实用户请求,耗尽服务器资源,导致网站响应缓慢甚至崩溃。高防IP采用智能行为分析、频率限制等方式,精准识别并拦截恶意请求,避免服务器过载。3. 隐藏真实IP使用高防IP后,外界仅能访问防护节点IP,而无法直接获取源站真实IP,有效降低被黑客锁定攻击的风险。即使遭遇突发的0day漏洞攻击,高防IP也能提供缓冲时间进行应急修复。4. 提升网站访问速度优质的高防IP服务商通常具备全球分布式节点,结合CDN技术,可加速内容分发,减少延迟。即使在高并发或攻击期间,用户仍能流畅访问网站,避免因防护导致的速度下降问题。5. 灵活扩展高防IP可根据业务流量变化弹性调整防护带宽,无论是小型网站还是大型企业,都能找到合适的方案。部分服务商还提供按需付费模式,避免资源浪费,更具性价比。在网络安全威胁不断升级的今天,高防IP已从“可选”变成“刚需”。它不仅能有效抵御DDoS、CC等攻击,还能提升网站稳定性与访问体验。无论是初创企业还是大型机构,提前部署高防IP,才能确保业务在激烈的市场竞争中不受干扰,持续稳健发展。
UDP攻击是什么?为何如何难防
随着互联网的高速发展,市面上的攻击类型越来越多,但是UDP攻击一直是令人头疼的一种攻击。那么,UDP攻击是什么?为何如何难防?UDP(Datagram)攻击是一种恶意网络攻击,攻击者使用用户数据协议(UDP)向目标服务器发送大量的UDP请求,造成服务器性能降低或完全瘫痪。与TCP攻击不同,UDP攻击不需要建立连接,这使得它更加难以追踪和防御。UDP攻击原理UDP攻击基于UDP协议,UDP协议是无状态的IP协议,在网络传输中不需要建立连接,可以通过多个请求同时挤压服务器的带宽,从而导致服务器过载,最终导致崩溃。攻击者可以通过伪造源IP地址来隐藏自己的真实IP地址,让接收方无法追踪攻击来源并且无法对攻击方采取措施。UDP攻击类型1. DNS隧道DNS隧道是指恶意用户利用DNS协议在互联网网络中进行通信。攻击者可以将恶意的payload插入到DNS查询消息流中,从而将UDP数据流转换为DNS查询和响应,使接收服务器受到攻击。2. ICMP FloodICMP Ping Flood攻击是一种利用ICMP协议的攻击方式。攻击者使用ping命令同时向大量目标发送ICMP Echo请求,导致服务器收到大量请求并返回相同的消息。这种攻击往往会瘫痪服务器,并让其他网络应用无法正常工作。3. SSDP攻击SSDP (Simple Service Discovery Protocol)是一种用于对UPnP (Universal Plug and Play)设备进行多播查找的协议。攻击者利用SSDP协议的特性,发送大量的恶意查询报文,使网络中所有设备对其进行响应,导致网络瘫痪。UDP攻击难以防御的原因UDP攻击之所以难以防御,是因为它利用的是UDP协议的特点,不需要建立客户端与服务器之间的TCP连接,而只需要发送大量的UDP请求即可让服务器瘫痪。它还可以通过伪造源IP地址来掩盖攻击者的真实身份,加大了攻击者被追踪的难度。此外,很难区分UDP数据包是真实请求还是恶意请求,因此防止误判也是很难的。UDP攻击是一种非常致命的网络攻击,它可以使得目标服务器完全瘫痪,给企业的网络安全带来巨大的威胁。应对UDP攻击需要采取的措施包括使用防火墙、ISP过滤器和流量清洗设备来保护网络安全。另外企业也需要对其自身在网络安全方面做好自身的完善措施,如提高网络安全意识、采用安全加固设备、进行安全培训和演练等,以最小化网络安全风险的出现。了解更多相关方面信息,可随时联系售前小溪QQ177803622
CSRF攻击是什么?如何有效防范?
CSRF(跨站请求伪造)是一种常见的网络攻击方式,黑客利用用户已登录的身份,在用户不知情的情况下执行恶意操作。了解CSRF攻击原理和防范措施对保护网站安全至关重要。本文将介绍CSRF攻击的工作机制,分析其危害,并提供实用的防范方案。 CSRF攻击如何窃取用户数据? CSRF攻击通常发生在用户已经登录某个网站的情况下。攻击者会诱导用户点击恶意链接或访问伪造的页面,这些页面会向目标网站发送请求。由于浏览器会自动带上用户的登录凭证(如cookie),服务器会误认为这是用户自愿的操作。攻击者就这样"借用"了用户的身份,执行转账、修改密码等敏感操作。 攻击者常用的手段包括在论坛或邮件中嵌入恶意代码,或者利用社交工程学诱骗用户点击链接。更隐蔽的方式是利用XSS漏洞注入脚本,自动发起CSRF攻击。这类攻击往往难以察觉,因为用户可能根本不知道自己已经"被操作"了。 如何选择适合的CSRF防护方案? 防范CSRF攻击需要多层次的防护策略。最基础的方法是使用CSRF Token,服务器为每个表单生成唯一的令牌,提交时验证令牌的有效性。同源策略检查也是重要防线,限制跨域请求的执行。设置SameSite Cookie属性可以防止cookie在跨站请求中被发送。 对于企业级防护需求,可以考虑部署WAF(Web应用防火墙)。快快网络的WAF防护产品能有效识别和拦截CSRF攻击,提供实时防护。该方案支持自定义规则,可根据业务特点调整防护策略,同时不影响正常用户体验。结合游戏盾等安全产品,能构建更全面的防护体系。 在网络安全威胁日益复杂的今天,仅靠单一防护措施已不足以保证安全。建议采用组合防护策略,定期进行安全审计,及时更新防护规则。教育用户提高安全意识同样重要,避免点击可疑链接或访问不可信网站。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




