发布者:售前思思 | 本文章发表于:2021-11-04 阅读数:5871
最近很多用户咨询快快云加速是什么?带您了解下。快快云加速是一款专为游戏行业定制的防护云系统,拥有超高专线宽带,可根据实时网络情况进行智能线路切换,实现网络加速,确保游戏不断连。更能彻底解决超大流量型DDoS攻击及CC攻击,为用户提供优质的游戏体验。
工作原理如下图:
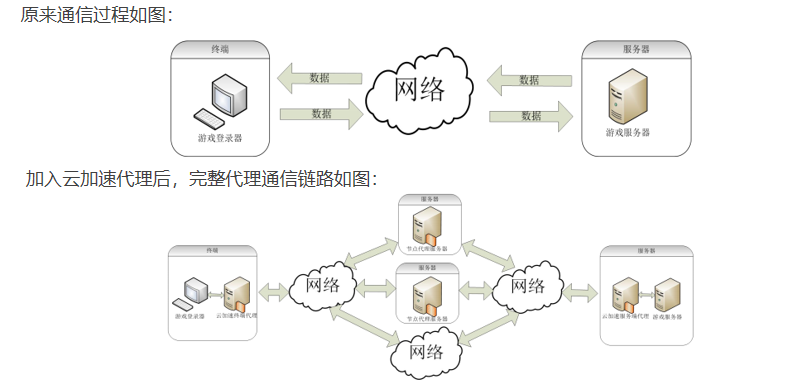
优势还有以下几点:
断线重连 稳定便捷
国内多线接入顶级IDC机房,拥有超高专线宽带,节点之间切换无感知,确保零掉线,用户游戏数据免受打扰。
智能网络加速
根据实时网络情况,智能规划优质网络传输路线,彻底解决跨运营商、国际链路等不稳定因素。
预防网络攻击
智能防护大流量DDos攻击,无惧CC攻击,可针对异常流量进行精确封禁,为在线游戏提供彻底全面的CC防御服务。
强兼容加密SDK
精准网络链路封装加密,提高攻击难度,适用所有游戏加速,游戏防御。
如有更多其他问题请联系快快网络思思QQ-537013905。更有其他更多安全产品,总有一款适合您。
上一篇
下一篇
什么是SQL注入?SQL注入的特殊性
在Web安全领域,SQL注入是一种常见且危害极大的应用层攻击手段,也是威胁数据库安全的主要风险之一。其核心原理是攻击者利用Web应用程序对用户输入验证不足的漏洞,将恶意语句注入到应用的后台查询中,从而非法获取、篡改或删除数据库中的敏感数据,甚至控制数据库服务器,对业务系统的安全与稳定造成致命影响。一、攻击的特殊性该攻击的特殊性,并非在于其攻击技术的复杂性,而在于其以“输入篡改+查询劫持”为核心的攻击逻辑,精准利用了Web应用与数据库交互过程中的信任漏洞。它本质是一种代码注入攻击,区别于网络层、传输层的攻击,直接作用于应用层与数据层的交互环节。攻击者无需掌握复杂的底层技术,仅需通过Web应用的输入接口(如登录框、搜索框、表单提交页等)构造特殊输入内容,即可篡改原本正常的查询逻辑。其独特性在于攻击成本低、隐蔽性强,且攻击成功后获取的收益极大,可直接触及核心业务数据,是中小企业Web应用最易遭受的攻击类型之一。二、核心危害1.数据窃取这是此类攻击最直接的危害。攻击者通过构造恶意语句,可绕过权限验证,非法查询数据库中的敏感信息,包括用户账号密码、个人身份信息、交易记录、财务数据、商业机密等。例如,通过注入语句获取电商平台的用户银行卡信息、物流地址;窃取企业CRM系统中的客户资料与商业合同,造成严重的信息泄露与隐私侵犯。2.数据破坏攻击者利用SQL注入这类攻击不仅能读取数据,还可通过UPDATE、DELETE等命令篡改或删除数据库中的关键数据。例如,篡改电商平台的商品价格、订单状态;删除企业的生产数据、财务凭证;甚至清空整个数据库,导致业务系统瘫痪,数据无法恢复,造成巨大的经济损失与品牌声誉损害。3.系统控制对于权限配置不当的数据库服务器,攻击者可通过这类攻击执行系统命令,进而控制整个服务器。例如,在Windows系统的数据库服务器上创建管理员账号,在Linux系统中植入木马程序;以数据库服务器为跳板,进一步渗透入侵企业内网,窃取更多核心业务系统的资源,形成连锁攻击,扩大危害范围。4.权限绕过攻击者可利用SQL注入攻击绕过Web应用的登录验证机制,直接登录系统后台。例如,在登录页面的用户名输入框中注入特殊语句,使数据库查询逻辑恒为真,无需正确密码即可登录管理员账号。登录后,攻击者可利用管理员权限操作后台功能,如修改网站内容、植入恶意代码、关闭系统防护等,完全掌控Web应用。三、常见攻击方式1.报错注入攻击者通过构造特殊输入,使Web应用执行错误的查询语句,数据库返回详细的错误信息(如表名、字段名、数据库类型等)。攻击者根据错误信息逐步猜测数据库结构,进而构造精准的恶意查询。例如,在搜索框中输入“'”等特殊字符,若应用未对该输入进行过滤,会导致语法错误,数据库返回错误提示,为攻击者提供攻击线索。2.布尔盲注当Web应用不返回数据库错误信息时,攻击者通过构造仅返回“真”或“假”结果的查询语句,逐步推断数据库中的信息。例如,通过注入“AND 1=1”“AND 1=2”等语句,观察Web页面的返回状态(如页面正常显示、页面空白或显示错误提示),判断注入语句是否执行成功,进而猜测数据库的表名、字段名及数据内容。这种攻击方式隐蔽性强,但耗时相对较长。3.时间盲注若Web应用对布尔盲注的页面返回状态无明显差异,攻击者可利用查询语句中的延时函数(如MySQL的SLEEP()、SQL Server的WAITFOR DELAY)构造注入语句。通过观察页面响应时间的差异,判断注入语句是否被执行。例如,注入“AND SLEEP(5)”,若页面延迟5秒后返回,则说明注入语句生效,进而逐步推断数据库信息,攻击过程更隐蔽,但效率较低。4.堆叠注入攻击者利用数据库支持的堆叠查询功能,在一个语句后拼接多个命令并同时执行。例如,在输入框中注入“SELECT * FROM user; DROP TABLE order;”,若应用未对该输入进行过滤,数据库会先执行查询用户表的语句,再执行删除订单表的语句,直接破坏核心业务数据。这种攻击方式危害极大,可直接执行破坏性操作。四、防御措施1.输入过滤对所有用户输入进行严格的合法性验证,包括输入类型、长度、格式等。采用白名单验证机制,仅允许符合规则的输入通过;同时过滤或转义特殊字符(如单引号、双引号、分号、逗号等),避免攻击者构造恶意输入。例如,对登录账号仅允许字母、数字组合输入,对搜索关键词过滤特殊符号,从源头阻断这类攻击的可能。2.参数化查询这是防御此类攻击最有效的核心措施。开发Web应用时,采用参数化查询(也称为预处理语句)的方式与数据库交互,将查询语句的结构与用户输入的数据分离。查询的结构由应用程序预先定义,用户输入的数据仅作为参数传递给数据库,无法改变其原有逻辑。例如,使用Java的PreparedStatement、Python的SQLAlchemy参数化模式等,彻底杜绝因语句拼接导致的注入漏洞。3.权限最小化为Web应用配置专门的数据库访问账号,严格限制该账号的权限,仅授予完成业务所需的最小权限(如仅授予SELECT、INSERT权限,禁止授予DELETE、DROP、ALTER等高危权限)。即使攻击者成功实施注入,也会因权限不足无法执行破坏性操作。同时,避免使用数据库管理员(DBA)账号连接Web应用,降低攻击成功后的危害范围。4.及时更新定期更新数据库系统(如MySQL、SQL Server、Oracle等)的版本,及时修复数据库自身的安全漏洞;同时更新Web应用使用的框架、组件,避免因第三方组件存在漏洞被攻击者利用。此外,定期对Web应用进行安全扫描与渗透测试,主动发现并修复潜在的注入漏洞。SQL注入作为一种危害极大的Web安全攻击手段,其核心风险源于Web应用对用户输入的信任与验证不足。深入理解其攻击原理、危害与防御措施,对于保障Web应用安全、保护核心业务数据具有重要意义。企业与开发者需从输入验证、代码编写、权限管理、安全防护等多个层面构建全方位的防御体系,才能有效抵御这类攻击,维护业务系统的稳定与安全。
什么是web服务器?如何选择服务器配置?
在当今数字化时代,网站已成为企业与个人展示自身形象、提供服务的重要窗口。而 Web 服务器作为网站运行的基石,其重要性不言而喻。选择合适的 Web 服务器配置,不仅关系到网站的性能与稳定性,还直接影响用户体验与运营成本。那么,Web 服务器究竟是什么?又该如何选择服务器配置呢?一、Web 服务器是什么?Web 服务器是一种计算机程序或设备,用于存储、处理和分发网站内容。它通过网络接收来自客户端(如浏览器)的请求,并将相应的网页、图片、视频等资源发送给客户端。Web 服务器的核心功能是实现网站与用户的交互,确保用户能够快速、安全地访问网站资源。二、Web 服务器选择的关键因素1.性能需求服务器的处理能力、内存大小以及存储速度直接影响网站的响应速度。对于小型个人博客或企业官网,一台配置适中的服务器即可满足需求;而对于大型电商平台或高流量的新闻网站,可能需要高性能的服务器集群来应对海量的并发访问。服务器的网络带宽也至关重要,足够的带宽能够保证数据的快速传输,避免因网络瓶颈导致的访问延迟。2.安全性考量在互联网环境下,网站面临着各种安全威胁,如黑客攻击、数据泄露等。服务器的安全性不容忽视。选择服务器时,要关注其安全防护功能,如防火墙、入侵检测系统等。同时,服务器的操作系统和软件应定期更新,以修复安全漏洞。对于涉及敏感信息的网站,如金融、医疗等领域,还需考虑加密技术的应用,确保数据在传输和存储过程中的安全性。3.成本与预算服务器的硬件设备、软件授权以及运维管理都需要一定的费用。在满足性能和安全需求的前提下,应合理规划预算,避免过度配置造成资源浪费。对于初创企业或个人开发者,可以考虑使用云服务器,按需付费的方式能够有效降低初期成本。而对于大型企业,可能需要综合考虑服务器的长期投资回报率,选择适合自身业务发展的服务器方案。Web服务器是网站运行的关键支撑,其配置选择需综合考量性能、安全与成本。小型网站可侧重成本控制与易管理性,大型高流量网站则需在性能和安全上加大投入。建议在选择前,根据网站的流量预期、内容类型和用户分布进行分析,以精准匹配需求。Web 服务器的选择是一个系统性工程,需要综合考虑多方面因素。只有通过科学的评估和合理的规划,才能选择出最适合自身需求的服务器配置,为网站的稳定、安全和高效运行提供坚实的保障
什么是融合CDN
融合CDN(Converged Content Delivery Network)是一种将多个内容分发网络(CDN)服务或技术进行整合和协同的解决方案,旨在通过统一管理和智能调度,提升内容分发的效率、可靠性和覆盖范围。核心特点多源整合融合CDN将不同CDN提供商的资源(如节点、带宽、缓存能力)进行整合,形成统一的资源池,避免单一CDN的覆盖盲区或性能瓶颈。智能调度基于实时网络状态(如节点负载、延迟、丢包率等)和用户请求特征(如地理位置、访问内容类型),动态选择最优的CDN节点或路径,确保内容以最低延迟、最高成功率分发。高可用性通过冗余设计和故障切换机制,当某个CDN节点或链路出现故障时,系统可自动切换至其他可用资源,保障服务连续性。成本优化支持按需分配资源,根据流量峰值动态调整带宽和节点使用,避免资源浪费,同时通过多CDN竞价降低整体成本。技术实现统一控制平面:通过集中式管理平台,对不同CDN的配置、监控和调度进行统一操作。智能路由算法:结合机器学习和大数据分析,预测网络拥塞并优化路径选择。API与自动化:提供标准化API接口,支持与第三方系统(如云平台、监控工具)集成,实现自动化运维。应用场景流媒体与直播:应对高并发、低延迟需求,确保全球用户流畅观看。电商与游戏:在促销活动或新游发布时,快速扩展带宽,避免服务中断。企业SaaS服务:为跨国企业提供一致的内容分发体验,支持动态内容加速。DDoS防护:结合CDN的分布式架构,分散攻击流量,增强安全防护能力。优势性能提升:通过多节点协同,降低延迟,提高首屏加载速度。扩展性:灵活接入新CDN资源,快速适应业务增长。简化运维:统一管理界面降低操作复杂度,减少对单一CDN供应商的依赖。挑战兼容性问题:不同CDN的技术架构和API差异可能导致集成复杂度增加。数据隐私:跨CDN的数据传输需符合合规要求(如GDPR)。成本管控:需精确预测流量分布,避免过度采购或突发流量导致的额外支出。典型案例跨国企业:使用融合CDN实现全球内容同步,提升用户访问体验。融合CDN通过技术整合与智能优化,解决了单一CDN在覆盖、性能和成本上的局限性,成为应对复杂网络环境和多样化业务需求的关键技术之一。
阅读数:11843 | 2022-09-29 15:48:22
阅读数:10818 | 2025-04-29 11:04:04
阅读数:10231 | 2022-03-24 15:30:57
阅读数:9069 | 2022-02-08 11:05:05
阅读数:8815 | 2021-12-10 10:57:01
阅读数:8512 | 2023-03-22 00:00:00
阅读数:7480 | 2023-03-29 00:00:00
阅读数:6313 | 2021-09-24 15:46:03
阅读数:11843 | 2022-09-29 15:48:22
阅读数:10818 | 2025-04-29 11:04:04
阅读数:10231 | 2022-03-24 15:30:57
阅读数:9069 | 2022-02-08 11:05:05
阅读数:8815 | 2021-12-10 10:57:01
阅读数:8512 | 2023-03-22 00:00:00
阅读数:7480 | 2023-03-29 00:00:00
阅读数:6313 | 2021-09-24 15:46:03
发布者:售前思思 | 本文章发表于:2021-11-04
最近很多用户咨询快快云加速是什么?带您了解下。快快云加速是一款专为游戏行业定制的防护云系统,拥有超高专线宽带,可根据实时网络情况进行智能线路切换,实现网络加速,确保游戏不断连。更能彻底解决超大流量型DDoS攻击及CC攻击,为用户提供优质的游戏体验。
工作原理如下图:
优势还有以下几点:
断线重连 稳定便捷
国内多线接入顶级IDC机房,拥有超高专线宽带,节点之间切换无感知,确保零掉线,用户游戏数据免受打扰。
智能网络加速
根据实时网络情况,智能规划优质网络传输路线,彻底解决跨运营商、国际链路等不稳定因素。
预防网络攻击
智能防护大流量DDos攻击,无惧CC攻击,可针对异常流量进行精确封禁,为在线游戏提供彻底全面的CC防御服务。
强兼容加密SDK
精准网络链路封装加密,提高攻击难度,适用所有游戏加速,游戏防御。
如有更多其他问题请联系快快网络思思QQ-537013905。更有其他更多安全产品,总有一款适合您。
上一篇
下一篇
什么是SQL注入?SQL注入的特殊性
在Web安全领域,SQL注入是一种常见且危害极大的应用层攻击手段,也是威胁数据库安全的主要风险之一。其核心原理是攻击者利用Web应用程序对用户输入验证不足的漏洞,将恶意语句注入到应用的后台查询中,从而非法获取、篡改或删除数据库中的敏感数据,甚至控制数据库服务器,对业务系统的安全与稳定造成致命影响。一、攻击的特殊性该攻击的特殊性,并非在于其攻击技术的复杂性,而在于其以“输入篡改+查询劫持”为核心的攻击逻辑,精准利用了Web应用与数据库交互过程中的信任漏洞。它本质是一种代码注入攻击,区别于网络层、传输层的攻击,直接作用于应用层与数据层的交互环节。攻击者无需掌握复杂的底层技术,仅需通过Web应用的输入接口(如登录框、搜索框、表单提交页等)构造特殊输入内容,即可篡改原本正常的查询逻辑。其独特性在于攻击成本低、隐蔽性强,且攻击成功后获取的收益极大,可直接触及核心业务数据,是中小企业Web应用最易遭受的攻击类型之一。二、核心危害1.数据窃取这是此类攻击最直接的危害。攻击者通过构造恶意语句,可绕过权限验证,非法查询数据库中的敏感信息,包括用户账号密码、个人身份信息、交易记录、财务数据、商业机密等。例如,通过注入语句获取电商平台的用户银行卡信息、物流地址;窃取企业CRM系统中的客户资料与商业合同,造成严重的信息泄露与隐私侵犯。2.数据破坏攻击者利用SQL注入这类攻击不仅能读取数据,还可通过UPDATE、DELETE等命令篡改或删除数据库中的关键数据。例如,篡改电商平台的商品价格、订单状态;删除企业的生产数据、财务凭证;甚至清空整个数据库,导致业务系统瘫痪,数据无法恢复,造成巨大的经济损失与品牌声誉损害。3.系统控制对于权限配置不当的数据库服务器,攻击者可通过这类攻击执行系统命令,进而控制整个服务器。例如,在Windows系统的数据库服务器上创建管理员账号,在Linux系统中植入木马程序;以数据库服务器为跳板,进一步渗透入侵企业内网,窃取更多核心业务系统的资源,形成连锁攻击,扩大危害范围。4.权限绕过攻击者可利用SQL注入攻击绕过Web应用的登录验证机制,直接登录系统后台。例如,在登录页面的用户名输入框中注入特殊语句,使数据库查询逻辑恒为真,无需正确密码即可登录管理员账号。登录后,攻击者可利用管理员权限操作后台功能,如修改网站内容、植入恶意代码、关闭系统防护等,完全掌控Web应用。三、常见攻击方式1.报错注入攻击者通过构造特殊输入,使Web应用执行错误的查询语句,数据库返回详细的错误信息(如表名、字段名、数据库类型等)。攻击者根据错误信息逐步猜测数据库结构,进而构造精准的恶意查询。例如,在搜索框中输入“'”等特殊字符,若应用未对该输入进行过滤,会导致语法错误,数据库返回错误提示,为攻击者提供攻击线索。2.布尔盲注当Web应用不返回数据库错误信息时,攻击者通过构造仅返回“真”或“假”结果的查询语句,逐步推断数据库中的信息。例如,通过注入“AND 1=1”“AND 1=2”等语句,观察Web页面的返回状态(如页面正常显示、页面空白或显示错误提示),判断注入语句是否执行成功,进而猜测数据库的表名、字段名及数据内容。这种攻击方式隐蔽性强,但耗时相对较长。3.时间盲注若Web应用对布尔盲注的页面返回状态无明显差异,攻击者可利用查询语句中的延时函数(如MySQL的SLEEP()、SQL Server的WAITFOR DELAY)构造注入语句。通过观察页面响应时间的差异,判断注入语句是否被执行。例如,注入“AND SLEEP(5)”,若页面延迟5秒后返回,则说明注入语句生效,进而逐步推断数据库信息,攻击过程更隐蔽,但效率较低。4.堆叠注入攻击者利用数据库支持的堆叠查询功能,在一个语句后拼接多个命令并同时执行。例如,在输入框中注入“SELECT * FROM user; DROP TABLE order;”,若应用未对该输入进行过滤,数据库会先执行查询用户表的语句,再执行删除订单表的语句,直接破坏核心业务数据。这种攻击方式危害极大,可直接执行破坏性操作。四、防御措施1.输入过滤对所有用户输入进行严格的合法性验证,包括输入类型、长度、格式等。采用白名单验证机制,仅允许符合规则的输入通过;同时过滤或转义特殊字符(如单引号、双引号、分号、逗号等),避免攻击者构造恶意输入。例如,对登录账号仅允许字母、数字组合输入,对搜索关键词过滤特殊符号,从源头阻断这类攻击的可能。2.参数化查询这是防御此类攻击最有效的核心措施。开发Web应用时,采用参数化查询(也称为预处理语句)的方式与数据库交互,将查询语句的结构与用户输入的数据分离。查询的结构由应用程序预先定义,用户输入的数据仅作为参数传递给数据库,无法改变其原有逻辑。例如,使用Java的PreparedStatement、Python的SQLAlchemy参数化模式等,彻底杜绝因语句拼接导致的注入漏洞。3.权限最小化为Web应用配置专门的数据库访问账号,严格限制该账号的权限,仅授予完成业务所需的最小权限(如仅授予SELECT、INSERT权限,禁止授予DELETE、DROP、ALTER等高危权限)。即使攻击者成功实施注入,也会因权限不足无法执行破坏性操作。同时,避免使用数据库管理员(DBA)账号连接Web应用,降低攻击成功后的危害范围。4.及时更新定期更新数据库系统(如MySQL、SQL Server、Oracle等)的版本,及时修复数据库自身的安全漏洞;同时更新Web应用使用的框架、组件,避免因第三方组件存在漏洞被攻击者利用。此外,定期对Web应用进行安全扫描与渗透测试,主动发现并修复潜在的注入漏洞。SQL注入作为一种危害极大的Web安全攻击手段,其核心风险源于Web应用对用户输入的信任与验证不足。深入理解其攻击原理、危害与防御措施,对于保障Web应用安全、保护核心业务数据具有重要意义。企业与开发者需从输入验证、代码编写、权限管理、安全防护等多个层面构建全方位的防御体系,才能有效抵御这类攻击,维护业务系统的稳定与安全。
什么是web服务器?如何选择服务器配置?
在当今数字化时代,网站已成为企业与个人展示自身形象、提供服务的重要窗口。而 Web 服务器作为网站运行的基石,其重要性不言而喻。选择合适的 Web 服务器配置,不仅关系到网站的性能与稳定性,还直接影响用户体验与运营成本。那么,Web 服务器究竟是什么?又该如何选择服务器配置呢?一、Web 服务器是什么?Web 服务器是一种计算机程序或设备,用于存储、处理和分发网站内容。它通过网络接收来自客户端(如浏览器)的请求,并将相应的网页、图片、视频等资源发送给客户端。Web 服务器的核心功能是实现网站与用户的交互,确保用户能够快速、安全地访问网站资源。二、Web 服务器选择的关键因素1.性能需求服务器的处理能力、内存大小以及存储速度直接影响网站的响应速度。对于小型个人博客或企业官网,一台配置适中的服务器即可满足需求;而对于大型电商平台或高流量的新闻网站,可能需要高性能的服务器集群来应对海量的并发访问。服务器的网络带宽也至关重要,足够的带宽能够保证数据的快速传输,避免因网络瓶颈导致的访问延迟。2.安全性考量在互联网环境下,网站面临着各种安全威胁,如黑客攻击、数据泄露等。服务器的安全性不容忽视。选择服务器时,要关注其安全防护功能,如防火墙、入侵检测系统等。同时,服务器的操作系统和软件应定期更新,以修复安全漏洞。对于涉及敏感信息的网站,如金融、医疗等领域,还需考虑加密技术的应用,确保数据在传输和存储过程中的安全性。3.成本与预算服务器的硬件设备、软件授权以及运维管理都需要一定的费用。在满足性能和安全需求的前提下,应合理规划预算,避免过度配置造成资源浪费。对于初创企业或个人开发者,可以考虑使用云服务器,按需付费的方式能够有效降低初期成本。而对于大型企业,可能需要综合考虑服务器的长期投资回报率,选择适合自身业务发展的服务器方案。Web服务器是网站运行的关键支撑,其配置选择需综合考量性能、安全与成本。小型网站可侧重成本控制与易管理性,大型高流量网站则需在性能和安全上加大投入。建议在选择前,根据网站的流量预期、内容类型和用户分布进行分析,以精准匹配需求。Web 服务器的选择是一个系统性工程,需要综合考虑多方面因素。只有通过科学的评估和合理的规划,才能选择出最适合自身需求的服务器配置,为网站的稳定、安全和高效运行提供坚实的保障
什么是融合CDN
融合CDN(Converged Content Delivery Network)是一种将多个内容分发网络(CDN)服务或技术进行整合和协同的解决方案,旨在通过统一管理和智能调度,提升内容分发的效率、可靠性和覆盖范围。核心特点多源整合融合CDN将不同CDN提供商的资源(如节点、带宽、缓存能力)进行整合,形成统一的资源池,避免单一CDN的覆盖盲区或性能瓶颈。智能调度基于实时网络状态(如节点负载、延迟、丢包率等)和用户请求特征(如地理位置、访问内容类型),动态选择最优的CDN节点或路径,确保内容以最低延迟、最高成功率分发。高可用性通过冗余设计和故障切换机制,当某个CDN节点或链路出现故障时,系统可自动切换至其他可用资源,保障服务连续性。成本优化支持按需分配资源,根据流量峰值动态调整带宽和节点使用,避免资源浪费,同时通过多CDN竞价降低整体成本。技术实现统一控制平面:通过集中式管理平台,对不同CDN的配置、监控和调度进行统一操作。智能路由算法:结合机器学习和大数据分析,预测网络拥塞并优化路径选择。API与自动化:提供标准化API接口,支持与第三方系统(如云平台、监控工具)集成,实现自动化运维。应用场景流媒体与直播:应对高并发、低延迟需求,确保全球用户流畅观看。电商与游戏:在促销活动或新游发布时,快速扩展带宽,避免服务中断。企业SaaS服务:为跨国企业提供一致的内容分发体验,支持动态内容加速。DDoS防护:结合CDN的分布式架构,分散攻击流量,增强安全防护能力。优势性能提升:通过多节点协同,降低延迟,提高首屏加载速度。扩展性:灵活接入新CDN资源,快速适应业务增长。简化运维:统一管理界面降低操作复杂度,减少对单一CDN供应商的依赖。挑战兼容性问题:不同CDN的技术架构和API差异可能导致集成复杂度增加。数据隐私:跨CDN的数据传输需符合合规要求(如GDPR)。成本管控:需精确预测流量分布,避免过度采购或突发流量导致的额外支出。典型案例跨国企业:使用融合CDN实现全球内容同步,提升用户访问体验。融合CDN通过技术整合与智能优化,解决了单一CDN在覆盖、性能和成本上的局限性,成为应对复杂网络环境和多样化业务需求的关键技术之一。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




