发布者:售前苒苒 | 本文章发表于:2024-05-07
Steam游戏受到了广大用户的喜爱,游戏种类也是特别的多,但是对于这类游戏而言,什么样子的服务器才是适合它们的呢。今天我们要来说一款快快网络新推出的UDP专用服务器---十堰服务器。十堰服务器的具体服务器配置以及服务器的优势有哪些,请看快快网络苒苒来介绍。
十堰服务器机房主要搭载赠送UDP防护安全体系,主要是针对UDP场景打造,机房SLA稳定性99.9%,提升针对UDP攻击的安全防护能力,提供7x24小时技术支持,新一代天擎云防防火墙,快卫士主机安全防火墙,安全组网络隔离防火墙。
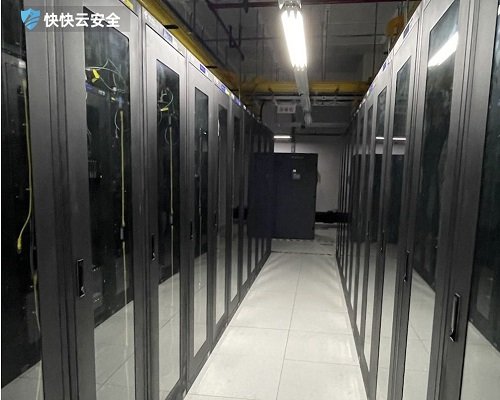
一、十堰服务器的具体配置有哪些:
E5-2660X2 32核32G480G SSD1个100G防护30M独享十堰电信299元 /月 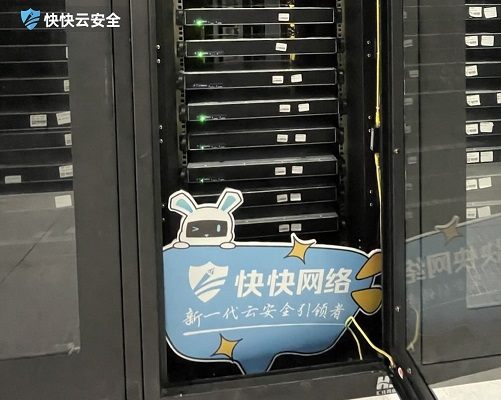
E5-2680v2 X2 40核64G480G SSD1个100G防护30M独享十堰电信350元/月
E5-2660X2 32核32G480G SSD1个200G防护50M独享十堰电信549元 /月
E5-2680v2 X2 40核64G480G SSD1个200G防护50M独享十堰电信599元/月
二、十堰服务器的优势:
针对Steam类游戏,UDP类业务,进行了全面细致的优化,确保玩家在畅玩游戏时能够享受到丝滑流畅的体验。同时,机房拥有强大的安全防护能力,能够有效应对各种网络攻击和安全威胁,保障用户的数据安全此外,提供全天候24小时技术支持,无论何时何地,只要用户有需要,都能及时响应并提供专业的解决方案。选择快快是您最理想的选择。
以上就是今天要介绍的十堰服务器了,主要针对steam游戏类等需要UDP协议的业务,十堰位于湖北,处于中国中部地区,不仅地理优势明显,更是中国经济交汇处。因此十堰机房网络线路也是秉承着这样的地理优势,极度适合游戏业务使用,当然网站,app等业务也是支持的。更多需求欢迎随时关注我们。
下一篇
UDP Flood攻击要怎么防御?
UDP(用户数据报协议)作为一种无连接、不可靠的传输层协议,因无需建立连接即可发送数据的特性,成为网络攻击的常见目标。其中,UDP Flood攻击通过向目标服务器发送海量伪造的 UDP 数据包,消耗服务器带宽和系统资源,最终导致服务瘫痪。本文将系统解析 UDP Flood攻击的技术原理,并从多层防御体系出发,提供可落地的实战防护方案。一、UDP Flood攻击的技术本质与危害UDP 协议的设计初衷是为了满足低延迟、轻量化的数据传输需求(如视频通话、DNS 查询等),但其 “无握手确认”“无流量控制” 的特点被攻击者利用:攻击者无需与目标建立连接,即可通过控制僵尸网络(Botnet)向目标 IP 的特定端口发送大量 UDP 数据包。这类攻击的核心危害体现在两个层面:带宽耗尽:海量 UDP 数据包会占用目标服务器的网络带宽,导致正常用户的请求无法进入服务器,形成 “网络堵塞”。资源耗尽:服务器需花费 CPU 和内存资源处理这些无效数据包(如检查端口、尝试转发或丢弃),当数据包量超过服务器处理极限时,系统会因过载而崩溃。例如,针对 DNS 服务器的 UDP Flood攻击,攻击者会发送大量伪造的 DNS 查询请求,使服务器无法响应正常用户的域名解析需求,最终导致依赖该 DNS 的网站集体 “下线”。二、UDP Flood攻击的典型类型直接UDP Flood攻击攻击者直接向目标服务器的随机端口或特定服务端口(如 53 端口 DNS、161 端口 SNMP)发送海量 UDP 数据包。这些数据包通常包含随机垃圾数据,目的是消耗服务器的带宽和处理资源。由于数据包结构简单,攻击成本低,是最常见的 UDP 攻击形式。反射放大攻击(DRDoS)这是一种更隐蔽的攻击方式:攻击者利用 UDP 协议的 “反射” 特性,将伪造源 IP(目标服务器 IP)的请求发送至存在 “放大效应” 的中间服务器(如 DNS 服务器、NTP 服务器),中间服务器会向伪造的源 IP(目标服务器)返回数倍于请求大小的响应数据。例如,一个 100 字节的 DNS 查询请求可能触发中间服务器返回 1000 字节的响应,攻击流量被放大 10 倍。这种攻击不仅隐蔽性强(攻击者 IP 不直接暴露),还能以较小的成本产生巨大流量,对大型企业服务器威胁极大。碎片UDP Flood攻击攻击者将 UDP 数据包拆分为多个 IP 碎片,使目标服务器在重组碎片时消耗额外的 CPU 和内存资源。若碎片数量过多或存在恶意构造的碎片(如无法重组的碎片),服务器可能因资源耗尽而瘫痪。三、UDP Flood攻击的多层防御体系针对UDP Flood攻击的防御需构建 “检测 - 过滤 - 缓解 - 溯源” 的全流程体系,结合网络层、系统层和应用层的协同防护,实现从被动拦截到主动防御的升级。网络层防御:流量清洗与带宽管理(1)部署 DDoS 高防 IP通过将服务器 IP 替换为高防 IP,使所有流量先经过高防节点的清洗中心。高防系统会基于以下技术过滤恶意流量:流量特征识别:通过分析数据包的源 IP 分布、端口分布、流量速率等特征,识别异常流量(如单一源 IP 短时间内发送大量数据包)。行为分析:正常 UDP 流量具有周期性和稳定性(如 DNS 查询频率),攻击流量则呈现突发、无序的特点,系统可通过机器学习模型区分两者。黑白名单机制:对已知的攻击源 IP 加入黑名单,对核心业务的可信 IP 加入白名单,优先保障正常流量通行。(2)带宽限制与流量整形在路由器或防火墙层面设置 UDP 流量阈值,当某一源 IP 或端口的 UDP 流量超过阈值时,自动限制其速率或暂时封禁。例如,可将 DNS 服务的 UDP 流量限制在正常峰值的 1.5 倍以内,既能应对突发流量,又能阻止攻击流量过载。(3)防御反射放大攻击关闭不必要的 UDP 服务:对于非必要的 UDP 服务(如 NTP、SNMP),及时关闭或限制访问权限,减少中间服务器被利用的可能。限制反射源响应大小:在中间服务器(如 DNS 服务器)上配置响应大小限制,避免返回过大的数据包(如限制 DNS 响应包不超过 512 字节)。验证源 IP 合法性:通过部署反向路径转发(RPFilter)技术,检查数据包的源 IP 是否与路由路径匹配,过滤伪造源 IP 的请求。系统层防御:优化服务器配置(1)限制 UDP 服务端口关闭服务器上不必要的 UDP 服务,仅保留核心业务所需端口(如 DNS 服务仅开放 53 端口),并通过防火墙(如 iptables)限制端口的访问范围。(2)优化内核参数通过调整操作系统内核参数,提升服务器对UDP Flood攻击的抵抗能力:降低 UDP 数据包的队列长度,减少无效数据包的缓存占用(如net.ipv4.udp_mem)。开启 SYN Cookies 防护,避免服务器因处理大量无效 UDP 请求而耗尽连接资源。限制单 IP 的 UDP 连接数和数据包速率(如通过xt_recent模块实现)。(3)使用硬件加速对于高流量服务器,可部署专用的硬件防火墙或网络处理器(NP),利用硬件加速技术快速过滤无效 UDP 数据包,减轻 CPU 的处理压力。UDP Flood攻击的防御是一项 “体系化工程”,需结合网络层的流量清洗、系统层的资源管控、应用层的业务适配,形成多层次防护网。随着攻击技术的升级(如 AI 驱动的动态攻击),防御策略也需持续迭代 —— 通过实时监控、攻防演练和技术创新,在保障业务可用性的同时,将攻击损失降至最低。对于企业而言,除了部署技术手段,还需建立应急响应机制:当遭遇大规模UDP Flood攻击时,能快速切换至备用线路、启动高防资源,并协同运营商进行流量清洗,最大限度缩短服务中断时间。
udp和tcp的区别?一文读懂网络传输协议的双生子对比
在网络通信的世界里,TCP和UDP是两种最常见的传输层协议,它们如同双生子般共同支撑着互联网的数据传输。尽管两者都用于在网络中传输数据,但它们在设计目标、性能特点和适用场景上存在显著差异。理解这些差异对于选择合适的协议至关重要。那么,TCP和UDP究竟有哪些不同呢?本文将从多个方面进行详细对比,帮助你快速掌握这两种协议的特点。一、TCP和UDP的基本概念它通过建立连接、数据确认和重传机制,确保数据的可靠传输。TCP适用于对数据完整性和顺序性要求较高的场景,如网页浏览、文件传输等。UDP(用户数据报协议)则是一种无连接的、不可靠的传输层协议。它不建立连接,直接发送数据报,因此传输速度快,但无法保证数据的可靠性和顺序性。UDP常用于对实时性要求较高的场景,如视频通话、在线游戏等。二、TCP和UDP的主要区别可靠性与传输机制TCP通过建立连接、数据确认和重传机制,确保数据的可靠传输。它会在发送数据前建立连接,并在数据传输过程中对每个数据包进行确认。如果发现数据丢失或错误,TCP会自动重传数据,直到数据正确接收为止。这种机制虽然保证了数据的可靠性,但会增加传输延迟。UDP则不建立连接,直接发送数据报,不进行数据确认和重传。它无法保证数据的可靠性和顺序性,但传输速度快,适合对实时性要求较高的场景。连接建立与开销TCP在传输数据前需要建立连接,这一过程称为三次握手。三次握手确保了通信双方的可靠性和准备状态,但会增加一定的连接建立时间和开销。UDP则无需建立连接,直接发送数据报,因此连接建立时间几乎为零,传输开销也较小。这种无连接的特性使得UDP在实时性要求较高的场景中表现更为出色,但也牺牲了可靠性。三、TCP和UDP的适用场景TCP的适用场景适用于对数据完整性和顺序性要求较高的场景。例如,网页浏览、文件传输、电子邮件等应用都需要确保数据的完整性和顺序性,因此通常使用TCP协议。TCP的可靠性和数据确认机制能够有效避免数据丢失和错误,确保用户能够正确接收完整的数据内容。UDP的适用场景适用于对实时性要求较高的场景。例如,视频通话、在线游戏、VoIP(语音通话)等应用需要快速传输数据,即使数据丢失或错误也不会对用户体验产生太大影响。UDP的无连接特性和低开销使其能够快速传输数据,减少延迟,从而满足实时性要求。TCP和UDP作为网络传输协议的双生子,各有其独特的优势和适用场景。TCP通过可靠性和数据确认机制确保数据的完整性和顺序性,适用于对数据完整性要求较高的场景;而UDP则通过无连接特性和低开销实现快速数据传输,适用于对实时性要求较高的场景。了解这些区别,可以帮助我们在实际应用中选择合适的协议,优化网络通信的性能和效果。
UDP服务器是什么?
在网络通信协议体系中,UDP服务器作为一种无连接的传输层服务,在特定应用场景中展现出独特优势。与TCP协议不同,UDP采用简单高效的数据传输机制,为实时性要求高的应用提供了轻量级解决方案。理解UDP服务器的特性和适用场景,对网络应用开发具有重要意义。一、UDP服务器的核心定义1. 无连接通信机制采用无连接的数据传输方式,发送数据前无需建立连接。数据包独立发送,不保证顺序和可靠性,但传输效率更高。每个数据包包含源端口、目标端口、长度和校验和等基本信息。服务器通过监听特定端口接收客户端发送的数据包。2. 报文传输特性UDP协议将应用层数据封装成数据报进行传输,每个数据报独立处理。不提供流量控制和拥塞控制机制,数据包可能丢失或重复。校验和机制检测数据完整性,但不会重传错误数据。支持广播和多播通信,实现一对多数据传输。二、UDP服务器的技术特点1. 低延迟高吞吐量无连接特性避免了三次握手和四次挥手的连接建立开销。数据包直接发送,无需等待确认和重传,减少网络延迟。适合实时应用场景,如音视频流媒体、在线游戏等。在局域网环境中,UDP传输延迟可控制在毫秒级别。2. 资源消耗优化服务器端无需维护连接状态,内存占用较少。处理逻辑简单,CPU资源消耗低,支持高并发连接。无流量控制机制,网络带宽利用率高。适合资源受限的嵌入式设备和物联网场景。三、UDP服务器的应用场景1. 实时音视频传输视频会议系统使用UDP传输音视频流,保证实时性。在线直播平台通过UDP实现低延迟视频推送。语音通话应用依赖UDP的实时传输特性。流媒体服务在UDP基础上实现应用层可靠性控制。2. 游戏与物联网应用多人在线游戏使用UDP传输游戏状态更新,减少延迟。DNS域名解析采用UDP协议,实现快速查询响应。物联网设备通过UDP上报传感器数据,降低功耗。网络时间协议(NTP)使用UDP同步时间,保证精度。UDP服务器以其简单高效的特点,在实时性要求高的应用场景中发挥着重要作用。虽然不提供可靠性保证,但通过应用层协议设计可以弥补这一缺陷。在音视频传输、在线游戏、物联网等领域,UDP服务器将继续发挥其独特价值。
2022-06-10 14:15:49
2024-04-25 05:12:03
2023-06-15 14:01:01
2023-10-03 00:05:05
2022-02-17 16:47:01
2023-05-10 10:11:13
2023-04-16 11:14:11
2021-11-12 10:39:02
2022-06-10 14:15:49
2024-04-25 05:12:03
2023-06-15 14:01:01
2023-10-03 00:05:05
2022-02-17 16:47:01
2023-05-10 10:11:13
2023-04-16 11:14:11
2021-11-12 10:39:02
发布者:售前苒苒 | 本文章发表于:2024-05-07
Steam游戏受到了广大用户的喜爱,游戏种类也是特别的多,但是对于这类游戏而言,什么样子的服务器才是适合它们的呢。今天我们要来说一款快快网络新推出的UDP专用服务器---十堰服务器。十堰服务器的具体服务器配置以及服务器的优势有哪些,请看快快网络苒苒来介绍。
十堰服务器机房主要搭载赠送UDP防护安全体系,主要是针对UDP场景打造,机房SLA稳定性99.9%,提升针对UDP攻击的安全防护能力,提供7x24小时技术支持,新一代天擎云防防火墙,快卫士主机安全防火墙,安全组网络隔离防火墙。
一、十堰服务器的具体配置有哪些:
E5-2660X2 32核32G480G SSD1个100G防护30M独享十堰电信299元 /月
E5-2680v2 X2 40核64G480G SSD1个100G防护30M独享十堰电信350元/月
E5-2660X2 32核32G480G SSD1个200G防护50M独享十堰电信549元 /月
E5-2680v2 X2 40核64G480G SSD1个200G防护50M独享十堰电信599元/月
二、十堰服务器的优势:
针对Steam类游戏,UDP类业务,进行了全面细致的优化,确保玩家在畅玩游戏时能够享受到丝滑流畅的体验。同时,机房拥有强大的安全防护能力,能够有效应对各种网络攻击和安全威胁,保障用户的数据安全此外,提供全天候24小时技术支持,无论何时何地,只要用户有需要,都能及时响应并提供专业的解决方案。选择快快是您最理想的选择。
以上就是今天要介绍的十堰服务器了,主要针对steam游戏类等需要UDP协议的业务,十堰位于湖北,处于中国中部地区,不仅地理优势明显,更是中国经济交汇处。因此十堰机房网络线路也是秉承着这样的地理优势,极度适合游戏业务使用,当然网站,app等业务也是支持的。更多需求欢迎随时关注我们。
下一篇
UDP Flood攻击要怎么防御?
UDP(用户数据报协议)作为一种无连接、不可靠的传输层协议,因无需建立连接即可发送数据的特性,成为网络攻击的常见目标。其中,UDP Flood攻击通过向目标服务器发送海量伪造的 UDP 数据包,消耗服务器带宽和系统资源,最终导致服务瘫痪。本文将系统解析 UDP Flood攻击的技术原理,并从多层防御体系出发,提供可落地的实战防护方案。一、UDP Flood攻击的技术本质与危害UDP 协议的设计初衷是为了满足低延迟、轻量化的数据传输需求(如视频通话、DNS 查询等),但其 “无握手确认”“无流量控制” 的特点被攻击者利用:攻击者无需与目标建立连接,即可通过控制僵尸网络(Botnet)向目标 IP 的特定端口发送大量 UDP 数据包。这类攻击的核心危害体现在两个层面:带宽耗尽:海量 UDP 数据包会占用目标服务器的网络带宽,导致正常用户的请求无法进入服务器,形成 “网络堵塞”。资源耗尽:服务器需花费 CPU 和内存资源处理这些无效数据包(如检查端口、尝试转发或丢弃),当数据包量超过服务器处理极限时,系统会因过载而崩溃。例如,针对 DNS 服务器的 UDP Flood攻击,攻击者会发送大量伪造的 DNS 查询请求,使服务器无法响应正常用户的域名解析需求,最终导致依赖该 DNS 的网站集体 “下线”。二、UDP Flood攻击的典型类型直接UDP Flood攻击攻击者直接向目标服务器的随机端口或特定服务端口(如 53 端口 DNS、161 端口 SNMP)发送海量 UDP 数据包。这些数据包通常包含随机垃圾数据,目的是消耗服务器的带宽和处理资源。由于数据包结构简单,攻击成本低,是最常见的 UDP 攻击形式。反射放大攻击(DRDoS)这是一种更隐蔽的攻击方式:攻击者利用 UDP 协议的 “反射” 特性,将伪造源 IP(目标服务器 IP)的请求发送至存在 “放大效应” 的中间服务器(如 DNS 服务器、NTP 服务器),中间服务器会向伪造的源 IP(目标服务器)返回数倍于请求大小的响应数据。例如,一个 100 字节的 DNS 查询请求可能触发中间服务器返回 1000 字节的响应,攻击流量被放大 10 倍。这种攻击不仅隐蔽性强(攻击者 IP 不直接暴露),还能以较小的成本产生巨大流量,对大型企业服务器威胁极大。碎片UDP Flood攻击攻击者将 UDP 数据包拆分为多个 IP 碎片,使目标服务器在重组碎片时消耗额外的 CPU 和内存资源。若碎片数量过多或存在恶意构造的碎片(如无法重组的碎片),服务器可能因资源耗尽而瘫痪。三、UDP Flood攻击的多层防御体系针对UDP Flood攻击的防御需构建 “检测 - 过滤 - 缓解 - 溯源” 的全流程体系,结合网络层、系统层和应用层的协同防护,实现从被动拦截到主动防御的升级。网络层防御:流量清洗与带宽管理(1)部署 DDoS 高防 IP通过将服务器 IP 替换为高防 IP,使所有流量先经过高防节点的清洗中心。高防系统会基于以下技术过滤恶意流量:流量特征识别:通过分析数据包的源 IP 分布、端口分布、流量速率等特征,识别异常流量(如单一源 IP 短时间内发送大量数据包)。行为分析:正常 UDP 流量具有周期性和稳定性(如 DNS 查询频率),攻击流量则呈现突发、无序的特点,系统可通过机器学习模型区分两者。黑白名单机制:对已知的攻击源 IP 加入黑名单,对核心业务的可信 IP 加入白名单,优先保障正常流量通行。(2)带宽限制与流量整形在路由器或防火墙层面设置 UDP 流量阈值,当某一源 IP 或端口的 UDP 流量超过阈值时,自动限制其速率或暂时封禁。例如,可将 DNS 服务的 UDP 流量限制在正常峰值的 1.5 倍以内,既能应对突发流量,又能阻止攻击流量过载。(3)防御反射放大攻击关闭不必要的 UDP 服务:对于非必要的 UDP 服务(如 NTP、SNMP),及时关闭或限制访问权限,减少中间服务器被利用的可能。限制反射源响应大小:在中间服务器(如 DNS 服务器)上配置响应大小限制,避免返回过大的数据包(如限制 DNS 响应包不超过 512 字节)。验证源 IP 合法性:通过部署反向路径转发(RPFilter)技术,检查数据包的源 IP 是否与路由路径匹配,过滤伪造源 IP 的请求。系统层防御:优化服务器配置(1)限制 UDP 服务端口关闭服务器上不必要的 UDP 服务,仅保留核心业务所需端口(如 DNS 服务仅开放 53 端口),并通过防火墙(如 iptables)限制端口的访问范围。(2)优化内核参数通过调整操作系统内核参数,提升服务器对UDP Flood攻击的抵抗能力:降低 UDP 数据包的队列长度,减少无效数据包的缓存占用(如net.ipv4.udp_mem)。开启 SYN Cookies 防护,避免服务器因处理大量无效 UDP 请求而耗尽连接资源。限制单 IP 的 UDP 连接数和数据包速率(如通过xt_recent模块实现)。(3)使用硬件加速对于高流量服务器,可部署专用的硬件防火墙或网络处理器(NP),利用硬件加速技术快速过滤无效 UDP 数据包,减轻 CPU 的处理压力。UDP Flood攻击的防御是一项 “体系化工程”,需结合网络层的流量清洗、系统层的资源管控、应用层的业务适配,形成多层次防护网。随着攻击技术的升级(如 AI 驱动的动态攻击),防御策略也需持续迭代 —— 通过实时监控、攻防演练和技术创新,在保障业务可用性的同时,将攻击损失降至最低。对于企业而言,除了部署技术手段,还需建立应急响应机制:当遭遇大规模UDP Flood攻击时,能快速切换至备用线路、启动高防资源,并协同运营商进行流量清洗,最大限度缩短服务中断时间。
udp和tcp的区别?一文读懂网络传输协议的双生子对比
在网络通信的世界里,TCP和UDP是两种最常见的传输层协议,它们如同双生子般共同支撑着互联网的数据传输。尽管两者都用于在网络中传输数据,但它们在设计目标、性能特点和适用场景上存在显著差异。理解这些差异对于选择合适的协议至关重要。那么,TCP和UDP究竟有哪些不同呢?本文将从多个方面进行详细对比,帮助你快速掌握这两种协议的特点。一、TCP和UDP的基本概念它通过建立连接、数据确认和重传机制,确保数据的可靠传输。TCP适用于对数据完整性和顺序性要求较高的场景,如网页浏览、文件传输等。UDP(用户数据报协议)则是一种无连接的、不可靠的传输层协议。它不建立连接,直接发送数据报,因此传输速度快,但无法保证数据的可靠性和顺序性。UDP常用于对实时性要求较高的场景,如视频通话、在线游戏等。二、TCP和UDP的主要区别可靠性与传输机制TCP通过建立连接、数据确认和重传机制,确保数据的可靠传输。它会在发送数据前建立连接,并在数据传输过程中对每个数据包进行确认。如果发现数据丢失或错误,TCP会自动重传数据,直到数据正确接收为止。这种机制虽然保证了数据的可靠性,但会增加传输延迟。UDP则不建立连接,直接发送数据报,不进行数据确认和重传。它无法保证数据的可靠性和顺序性,但传输速度快,适合对实时性要求较高的场景。连接建立与开销TCP在传输数据前需要建立连接,这一过程称为三次握手。三次握手确保了通信双方的可靠性和准备状态,但会增加一定的连接建立时间和开销。UDP则无需建立连接,直接发送数据报,因此连接建立时间几乎为零,传输开销也较小。这种无连接的特性使得UDP在实时性要求较高的场景中表现更为出色,但也牺牲了可靠性。三、TCP和UDP的适用场景TCP的适用场景适用于对数据完整性和顺序性要求较高的场景。例如,网页浏览、文件传输、电子邮件等应用都需要确保数据的完整性和顺序性,因此通常使用TCP协议。TCP的可靠性和数据确认机制能够有效避免数据丢失和错误,确保用户能够正确接收完整的数据内容。UDP的适用场景适用于对实时性要求较高的场景。例如,视频通话、在线游戏、VoIP(语音通话)等应用需要快速传输数据,即使数据丢失或错误也不会对用户体验产生太大影响。UDP的无连接特性和低开销使其能够快速传输数据,减少延迟,从而满足实时性要求。TCP和UDP作为网络传输协议的双生子,各有其独特的优势和适用场景。TCP通过可靠性和数据确认机制确保数据的完整性和顺序性,适用于对数据完整性要求较高的场景;而UDP则通过无连接特性和低开销实现快速数据传输,适用于对实时性要求较高的场景。了解这些区别,可以帮助我们在实际应用中选择合适的协议,优化网络通信的性能和效果。
UDP服务器是什么?
在网络通信协议体系中,UDP服务器作为一种无连接的传输层服务,在特定应用场景中展现出独特优势。与TCP协议不同,UDP采用简单高效的数据传输机制,为实时性要求高的应用提供了轻量级解决方案。理解UDP服务器的特性和适用场景,对网络应用开发具有重要意义。一、UDP服务器的核心定义1. 无连接通信机制采用无连接的数据传输方式,发送数据前无需建立连接。数据包独立发送,不保证顺序和可靠性,但传输效率更高。每个数据包包含源端口、目标端口、长度和校验和等基本信息。服务器通过监听特定端口接收客户端发送的数据包。2. 报文传输特性UDP协议将应用层数据封装成数据报进行传输,每个数据报独立处理。不提供流量控制和拥塞控制机制,数据包可能丢失或重复。校验和机制检测数据完整性,但不会重传错误数据。支持广播和多播通信,实现一对多数据传输。二、UDP服务器的技术特点1. 低延迟高吞吐量无连接特性避免了三次握手和四次挥手的连接建立开销。数据包直接发送,无需等待确认和重传,减少网络延迟。适合实时应用场景,如音视频流媒体、在线游戏等。在局域网环境中,UDP传输延迟可控制在毫秒级别。2. 资源消耗优化服务器端无需维护连接状态,内存占用较少。处理逻辑简单,CPU资源消耗低,支持高并发连接。无流量控制机制,网络带宽利用率高。适合资源受限的嵌入式设备和物联网场景。三、UDP服务器的应用场景1. 实时音视频传输视频会议系统使用UDP传输音视频流,保证实时性。在线直播平台通过UDP实现低延迟视频推送。语音通话应用依赖UDP的实时传输特性。流媒体服务在UDP基础上实现应用层可靠性控制。2. 游戏与物联网应用多人在线游戏使用UDP传输游戏状态更新,减少延迟。DNS域名解析采用UDP协议,实现快速查询响应。物联网设备通过UDP上报传感器数据,降低功耗。网络时间协议(NTP)使用UDP同步时间,保证精度。UDP服务器以其简单高效的特点,在实时性要求高的应用场景中发挥着重要作用。虽然不提供可靠性保证,但通过应用层协议设计可以弥补这一缺陷。在音视频传输、在线游戏、物联网等领域,UDP服务器将继续发挥其独特价值。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




