发布者:大客户经理 | 本文章发表于:2024-05-16
在互联网时代ddos攻击是很常见的,ddos流量清洗部署要怎么做呢?在遇到ddos攻击的时候我们要及时做好防御,今天就跟着快快网络小编一起全面了解下。
ddos流量清洗部署?
1.本地DDos防护设备
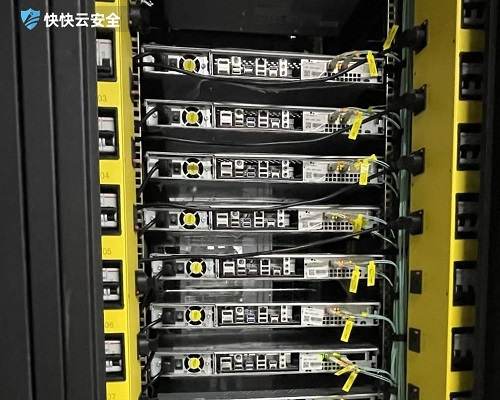
一般恶意组织发起DDos攻击时,率先感知并起作用的一般为本地数据中心内的DDos防护设备,金融机构本地防护设备较多采用旁路镜像部署方式。
本地DDos防护设备一般分为DDos检测设备、清洗设备和管理中心。首先,DDos检测设备日常通过流量基线自学习方式,按各种和防御有关的维度:比如syn报文速率、http访问速率等进行统计,形成流量模型基线,从而生成防御阈值。
学习结束后继续按基线学习的维度做流量统计,并将每一秒钟的统计结果和防御阈值进行比较,超过则认为有异常,通告管理中心。
由管理中心下发引流策略到清洗设备,启动引流清洗。异常流量清洗通过特征、基线、回复确认等各种方式对攻击流量进行识别、清洗。
经过异常流量清洗之后,为防止流量再次引流至DDos清洗设备,可通过在出口设备回注接口上使用策略路由强制回注的流量去往数据中心内部网络,访问目标系统。
2.运营商清洗服务
当流量型攻击的攻击流量超出互联网链路带宽或本地DDos清洗设备性能不足以应对DDos流量攻击时,需要通过运营商清洗服务或借助运营商临时增加带宽来完成攻击流量的清洗。
运营商通过各级DDos防护设备以清洗服务的方式帮助用户解决带宽消耗型的DDos攻击行为。实践证明,运营商清洗服务在应对流量型DDos攻击时较为有效。
3.云清洗服务
当运营商DDos流量清洗不能实现既定效果的情况下,可以考虑紧急启用运营商云清洗服务来进行最后的对决。
依托运营商骨干网分布式部署的异常流量清洗中心,实现分布式近源清洗技术,在运营商骨干网络上靠近攻击源的地方把流量清洗掉,提升攻击对抗能力。
具备适用场景的可以考虑利用CNAME或域名方式,将源站解析到安全厂商云端域名,实现引流、清洗、回注,提升抗D能力。进行这类清洗需要较大的流量路径改动,牵涉面较大,一般不建议作为日常常规防御手段。
ddos防御手段有哪些?
1.黑洞或沉洞
这种方法会阳止所有流量并将其转移到黑洞,并在那里被丢弃。缺点是所有流量都将被丢弃,无论是好的还是坏的并且目标业务会离线。同样,数据包过滤和速率限制措施只是简单地关闭一切,拒绝合法用户访问。
2、路由器和防火墙
路由器可以配置为通过过滤非必要协议来阳止简单的ping攻击,也可以阻止无效的ip地址。但是,路由器通常无法有效抵御更复杂的欺骗攻击和使用有效ip地址的应用程序级攻击。防火墙可以关闭与攻击相关的特定流量,但与路由器一样,它们不能执行反欺骗。
3、入侵检测系统
IDS解决方案将提供一些异常检测功能,因此它们将识别有效协议何时被用作攻击工具。它们可以与防火墙结合使用以自动阻止流量。不利的一面是,它们不是自动化的,因此需要安全专家手动调整,而且它们经常会产生误报。
4、服务器
正确配置服务器应用程序对于最大限度地减少DDoS攻击的影响至关重要。管理员可以明确定义应用程序可以使用哪些资源以及它将如何响应来自客户端的请求。结合DDoS缓解设备,优化的服务器有机会通过DDoS攻击继续运行。
5、DDOS缓解设备
一些公司要么制造专门用于净化流量的设备,要么将DDoS缓解功能构建到主要用于负载平衡或防火墙等其他功能的设备中,这些设备具有不同程度的有效性。没有一个是完美的。一些合法流量将被丢弃,一些非法流量将到达服务器。服务器基础设施必须足够强大以处理此流量并继续为合法客户端提供服务,
6、过度配置
或购买额外带宽或冗余网络设备来处理需求高峰可能是处理DD0S攻击的有效方法。使用外包服务提供商的优势之一是我们可以按需购买服务,例如可在我们需要时为自己提供更多带宽的突发电路,而不是在冗余网络接口和设备上进行昂贵的资本投资。
以上就是关于ddos流量清洗部署的相关介绍,使用入侵防御系统是增强网络安全和应对DDoS攻击的重要手段。积极做好ddos的流量清洗很重要。
流量清洗是什么意思 网络防护必备技术解析
很多企业在遭遇网络攻击时,经常会听到流量清洗这个解决方案,不少人对它的具体作用、运作逻辑还很陌生。作为应对大流量DDOS攻击的核心技术之一,流量清洗能帮企业过滤掉恶意访问流量,保留正常用户的访问请求,避免服务器被攻击导致宕机,不管是游戏行业、电商平台还是各类线上服务,都能靠这项技术稳定维持业务运行,减少攻击带来的各类损失。 流量清洗有啥用? 流量清洗最核心的作用就是拦截恶意攻击流量,很多黑客会发送海量无效请求占满服务器带宽,导致正常用户根本进不去网站或者使用相关服务。流量清洗就是提前把这些恶意流量拦在源站之外,避免服务器因为负载过高宕机,也能减少带宽资源被恶意占用的浪费,降低攻击带来的业务损失。 流量清洗怎么运作? 当网络流量进入服务商的清洗节点时,系统会先对流量做特征识别,把符合攻击特征的异常流量直接过滤,只有判定为正常的用户流量才会被转发到企业的源站服务器。整个过程延迟极低,正常用户几乎感知不到操作,也不会影响正常的访问体验,攻击流量越大,清洗的效果就越明显。想要了解成熟的流量清洗方案,可以参考专业的DDOS安全防护服务,不同防护量级的配置和适用场景都有清晰说明。 怎么选清洗服务? 选的时候要先看防护的峰值带宽,要能覆盖企业可能遭遇的最大攻击量级,避免遇到超量攻击时防护失效。还要留意清洗的准确率,要是误判率太高,把正常用户的请求也拦了,反而会影响业务的正常运营。同时要关注服务的节点覆盖范围,节点离目标用户越近,访问延迟就越低,使用体验也会更好。 对于依赖线上业务的企业来说,提前配置好流量清洗服务相当于给服务器加了一层可靠的防护罩,哪怕遇到突发的大流量攻击也能稳保业务不中断,不用再担心恶意攻击给企业带来用户流失和营收损失,是现在线上业务运营必不可少的安全配置。
ddos流量清洗原理,ddos清洗方案
常规流量型的DDos攻击应急防护方式因其选择的引流技术不同而在实现上有不同的差异性,在遇到ddos攻击的时候最常见的就是进行流量清洗。ddos流量清洗原理是什么呢?今天就跟大家讲解下关于ddos攻击的流量清洗方案。 ddos流量清洗原理 1. 检验进攻流:出现异常总流量检测仪器Detector根据总流量收集比如Netflow方法检验到出现异常总流量,分辨是不是有异常DDoS进攻存有。要是有,则通知给出现异常清洗机械Guard。 2. 总流量牵引带:串连布署的出现异常总流量清洗机械Guard则对全部根据的总流量开展清理,旁路布署出现异常总流量清洗机械Guard根据动态路由公布,将原先前往黑客攻击总体目标IP的总流量牵引带至本身来开展清理。 3. 总流量清理:出现异常总流量清理Guard根据特点,基线,回应确定等各种各样方法对进攻总流量开展鉴别,清理。 4. 总流量回注:历经出现异常总流量清理Guard机器设备的清理以后,一切正常浏览总流量被引入到原来互联网中,浏览目地IP。这时从被维护服务器看来,并找不到DDOS进攻,服务项目恢复过来。 ddos清洗方案 1.本地DDos防护设备 一般恶意组织发起DDos攻击时,率先感知并起作用的一般为本地数据中心内的DDos防护设备,金融机构本地防护设备较多采用旁路镜像部署方式。 本地DDos防护设备一般分为DDos检测设备、清洗设备和管理中心。首先,DDos检测设备日常通过流量基线自学习方式,按各种和防御有关的维度:比如syn报文速率、http访问速率等进行统计,形成流量模型基线,从而生成防御阈值。 学习结束后继续按基线学习的维度做流量统计,并将每一秒钟的统计结果和防御阈值进行比较,超过则认为有异常,通告管理中心。 由管理中心下发引流策略到清洗设备,启动引流清洗。异常流量清洗通过特征、基线、回复确认等各种方式对攻击流量进行识别、清洗。 经过异常流量清洗之后,为防止流量再次引流至DDos清洗设备,可通过在出口设备回注接口上使用策略路由强制回注的流量去往数据中心内部网络,访问目标系统。 2.运营商清洗服务 当流量型攻击的攻击流量超出互联网链路带宽或本地DDos清洗设备性能不足以应对DDos流量攻击时,需要通过运营商清洗服务或借助运营商临时增加带宽来完成攻击流量的清洗。 运营商通过各级DDos防护设备以清洗服务的方式帮助用户解决带宽消耗型的DDos攻击行为。实践证明,运营商清洗服务在应对流量型DDos攻击时较为有效。 3.云清洗服务 当运营商DDos流量清洗不能实现既定效果的情况下,可以考虑紧急启用运营商云清洗服务来进行最后的对决。 依托运营商骨干网分布式部署的异常流量清洗中心,实现分布式近源清洗技术,在运营商骨干网络上靠近攻击源的地方把流量清洗掉,提升攻击对抗能力。 ddos流量清洗原理就是将源站解析到安全厂商云端域名,实现引流、清洗、回注,提升抗D能力。进行这类清洗需要较大的流量路径改动。在遇到ddos攻击不知道如何处理的时候一定要找专业的安全厂商,做好防御措施至关重要。
ddos怎么防御?ddos流量清洗部署
在互联网时代ddos攻击是威胁网络安全的主要攻击之一,ddos怎么防御?今天快快网络小编就详细跟大家介绍下如何应对ddos攻击,赶紧了解下吧。 ddos怎么防御? 1、黑洞或沉洞 这种方法会阻止所有流量并将其转移到黑洞,并在那里被丢弃。缺点是所有流量都将被丢弃,无论是好的还是坏的并且目标业务会离线。同样,数据包过滤和速率限制措施只是简单地关闭一切,拒绝合法用户访问。 2、路由器和防火墙 路由器可以配置为通过过滤非必要协议来阳止简单的ping攻击,也可以阻止无效的ip地址。但是,路由器通常无法有效抵御更复杂的欺骗攻击和使用有效ib地址的应用程序级攻击。防火墙可以关闭与攻击相关的特定流量,但与路由器一样,它们不能执行反欺骗。 3、入侵检测系统 IDS解决方案将提供一些异常检测功能,因此它们将识别有效协议何时被用作攻击工具。它们可以与防火墙结合使用以自动阻止流量。不利的一面是,它们不是自动化的,因此需要安全专家手动调整,而且它们经常会产生误报。 4、服务器 正确配罟服务器应用程序对于最大限度地减少DD0S攻击的影响至关重要。管理员可以明确定义应用程序可以使用哪些资源以及它将如何响应来自客户端的请求。结合DDoS缓解设备,优化的服务器有机会通过DDoS攻击继续运行。 5、DDOS缓解设备 一些公司要么制造专门用于净化流量的设备,要么将DDoS缓解功能构建到主要用于负载平衡或防火墙等其他功能的设备中,这些设备具有不同程度的有效性。没有一个是完美的。一些合法流量将被丢弃,一些非法流量将到达服务器。服务器基础设施必须足够强大以处理此流量并继续为合法客户端提供服务。 6、过度配置 或购买额外带宽或几余网络设备来处理需求高峰可能是处理DD0S攻击的有效方法。使用外包服务提供商的优势之一是我们可以按需购买服务,例如可在我们需要时为自己提供更多带宽的突发电路,而不是在几余网络接口和设备上进行昂贵的资本投资。 ddos流量清洗部署 大多数DDoS攻击是利用大量肉鸡(被控制的电脑)去频繁访问网站服务器,消耗服务器带宽资源,当资源消耗完后,攻击者也达到目的。(DDoS攻击类型有很多,这只是频率很高的一种攻击) 1.本地DDos防护设备 一般恶意组织发起DDos攻击时,率先感知并起作用的一般为本地数据中心内的DDos防护设备,金融机构本地防护设备较多采用旁路镜像部署方式。 本地DDos防护设备一般分为DDos检测设备、清洗设备和管理中心。首先,DDos检测设备日常通过流量基线自学习方式,按各种和防御有关的维度:比如syn报文速率、http访问速率等进行统计,形成流量模型基线,从而生成防御阈值。 学习结束后继续按基线学习的维度做流量统计,并将每一秒钟的统计结果和防御阈值进行比较,超过则认为有异常,通告管理中心。由管理中心下发引流策略到清洗设备,启动引流清洗。异常流量清洗通过特征、基线、回复确认等各种方式对攻击流量进行识别、清洗。 经过异常流量清洗之后,为防止流量再次引流至DDos清洗设备,可通过在出口设备回注接口上使用策略路由强制回注的流量去往数据中心内部网络,访问目标系统。 2.运营商清洗服务 当流量型攻击的攻击流量超出互联网链路带宽或本地DDos清洗设备性能不足以应对DDos流量攻击时,需要通过运营商清洗服务或借助运营商临时增加带宽来完成攻击流量的清洗。 运营商通过各级DDos防护设备以清洗服务的方式帮助用户解决带宽消耗型的DDos攻击行为。实践证明,运营商清洗服务在应对流量型DDos攻击时较为有效。 3.云清洗服务 当运营商DDos流量清洗不能实现既定效果的情况下,可以考虑紧急启用运营商云清洗服务来进行最后的对决。 依托运营商骨干网分布式部署的异常流量清洗中心,实现分布式近源清洗技术,在运营商骨干网络上靠近攻击源的地方把流量清洗掉,提升攻击对抗能力。 ddos怎么防御?看完文章就能清楚知道了,常规流量型的DDos攻击应急防护方式因其选择的引流技术不同而在实现上有不同的差异性,积极做好ddos的防御是很重要的。
2023-05-22 11:12:00
2023-10-18 11:21:00
2023-04-24 11:27:00
2023-08-13 11:03:00
2023-05-26 11:25:00
2023-03-06 11:13:03
2023-08-14 11:27:00
2023-06-12 11:04:00
2023-05-22 11:12:00
2023-10-18 11:21:00
2023-04-24 11:27:00
2023-08-13 11:03:00
2023-05-26 11:25:00
2023-03-06 11:13:03
2023-08-14 11:27:00
2023-06-12 11:04:00
发布者:大客户经理 | 本文章发表于:2024-05-16
在互联网时代ddos攻击是很常见的,ddos流量清洗部署要怎么做呢?在遇到ddos攻击的时候我们要及时做好防御,今天就跟着快快网络小编一起全面了解下。
ddos流量清洗部署?
1.本地DDos防护设备
一般恶意组织发起DDos攻击时,率先感知并起作用的一般为本地数据中心内的DDos防护设备,金融机构本地防护设备较多采用旁路镜像部署方式。
本地DDos防护设备一般分为DDos检测设备、清洗设备和管理中心。首先,DDos检测设备日常通过流量基线自学习方式,按各种和防御有关的维度:比如syn报文速率、http访问速率等进行统计,形成流量模型基线,从而生成防御阈值。
学习结束后继续按基线学习的维度做流量统计,并将每一秒钟的统计结果和防御阈值进行比较,超过则认为有异常,通告管理中心。
由管理中心下发引流策略到清洗设备,启动引流清洗。异常流量清洗通过特征、基线、回复确认等各种方式对攻击流量进行识别、清洗。
经过异常流量清洗之后,为防止流量再次引流至DDos清洗设备,可通过在出口设备回注接口上使用策略路由强制回注的流量去往数据中心内部网络,访问目标系统。
2.运营商清洗服务
当流量型攻击的攻击流量超出互联网链路带宽或本地DDos清洗设备性能不足以应对DDos流量攻击时,需要通过运营商清洗服务或借助运营商临时增加带宽来完成攻击流量的清洗。
运营商通过各级DDos防护设备以清洗服务的方式帮助用户解决带宽消耗型的DDos攻击行为。实践证明,运营商清洗服务在应对流量型DDos攻击时较为有效。
3.云清洗服务
当运营商DDos流量清洗不能实现既定效果的情况下,可以考虑紧急启用运营商云清洗服务来进行最后的对决。
依托运营商骨干网分布式部署的异常流量清洗中心,实现分布式近源清洗技术,在运营商骨干网络上靠近攻击源的地方把流量清洗掉,提升攻击对抗能力。
具备适用场景的可以考虑利用CNAME或域名方式,将源站解析到安全厂商云端域名,实现引流、清洗、回注,提升抗D能力。进行这类清洗需要较大的流量路径改动,牵涉面较大,一般不建议作为日常常规防御手段。
ddos防御手段有哪些?
1.黑洞或沉洞
这种方法会阳止所有流量并将其转移到黑洞,并在那里被丢弃。缺点是所有流量都将被丢弃,无论是好的还是坏的并且目标业务会离线。同样,数据包过滤和速率限制措施只是简单地关闭一切,拒绝合法用户访问。
2、路由器和防火墙
路由器可以配置为通过过滤非必要协议来阳止简单的ping攻击,也可以阻止无效的ip地址。但是,路由器通常无法有效抵御更复杂的欺骗攻击和使用有效ip地址的应用程序级攻击。防火墙可以关闭与攻击相关的特定流量,但与路由器一样,它们不能执行反欺骗。
3、入侵检测系统
IDS解决方案将提供一些异常检测功能,因此它们将识别有效协议何时被用作攻击工具。它们可以与防火墙结合使用以自动阻止流量。不利的一面是,它们不是自动化的,因此需要安全专家手动调整,而且它们经常会产生误报。
4、服务器
正确配置服务器应用程序对于最大限度地减少DDoS攻击的影响至关重要。管理员可以明确定义应用程序可以使用哪些资源以及它将如何响应来自客户端的请求。结合DDoS缓解设备,优化的服务器有机会通过DDoS攻击继续运行。
5、DDOS缓解设备
一些公司要么制造专门用于净化流量的设备,要么将DDoS缓解功能构建到主要用于负载平衡或防火墙等其他功能的设备中,这些设备具有不同程度的有效性。没有一个是完美的。一些合法流量将被丢弃,一些非法流量将到达服务器。服务器基础设施必须足够强大以处理此流量并继续为合法客户端提供服务,
6、过度配置
或购买额外带宽或冗余网络设备来处理需求高峰可能是处理DD0S攻击的有效方法。使用外包服务提供商的优势之一是我们可以按需购买服务,例如可在我们需要时为自己提供更多带宽的突发电路,而不是在冗余网络接口和设备上进行昂贵的资本投资。
以上就是关于ddos流量清洗部署的相关介绍,使用入侵防御系统是增强网络安全和应对DDoS攻击的重要手段。积极做好ddos的流量清洗很重要。
流量清洗是什么意思 网络防护必备技术解析
很多企业在遭遇网络攻击时,经常会听到流量清洗这个解决方案,不少人对它的具体作用、运作逻辑还很陌生。作为应对大流量DDOS攻击的核心技术之一,流量清洗能帮企业过滤掉恶意访问流量,保留正常用户的访问请求,避免服务器被攻击导致宕机,不管是游戏行业、电商平台还是各类线上服务,都能靠这项技术稳定维持业务运行,减少攻击带来的各类损失。 流量清洗有啥用? 流量清洗最核心的作用就是拦截恶意攻击流量,很多黑客会发送海量无效请求占满服务器带宽,导致正常用户根本进不去网站或者使用相关服务。流量清洗就是提前把这些恶意流量拦在源站之外,避免服务器因为负载过高宕机,也能减少带宽资源被恶意占用的浪费,降低攻击带来的业务损失。 流量清洗怎么运作? 当网络流量进入服务商的清洗节点时,系统会先对流量做特征识别,把符合攻击特征的异常流量直接过滤,只有判定为正常的用户流量才会被转发到企业的源站服务器。整个过程延迟极低,正常用户几乎感知不到操作,也不会影响正常的访问体验,攻击流量越大,清洗的效果就越明显。想要了解成熟的流量清洗方案,可以参考专业的DDOS安全防护服务,不同防护量级的配置和适用场景都有清晰说明。 怎么选清洗服务? 选的时候要先看防护的峰值带宽,要能覆盖企业可能遭遇的最大攻击量级,避免遇到超量攻击时防护失效。还要留意清洗的准确率,要是误判率太高,把正常用户的请求也拦了,反而会影响业务的正常运营。同时要关注服务的节点覆盖范围,节点离目标用户越近,访问延迟就越低,使用体验也会更好。 对于依赖线上业务的企业来说,提前配置好流量清洗服务相当于给服务器加了一层可靠的防护罩,哪怕遇到突发的大流量攻击也能稳保业务不中断,不用再担心恶意攻击给企业带来用户流失和营收损失,是现在线上业务运营必不可少的安全配置。
ddos流量清洗原理,ddos清洗方案
常规流量型的DDos攻击应急防护方式因其选择的引流技术不同而在实现上有不同的差异性,在遇到ddos攻击的时候最常见的就是进行流量清洗。ddos流量清洗原理是什么呢?今天就跟大家讲解下关于ddos攻击的流量清洗方案。 ddos流量清洗原理 1. 检验进攻流:出现异常总流量检测仪器Detector根据总流量收集比如Netflow方法检验到出现异常总流量,分辨是不是有异常DDoS进攻存有。要是有,则通知给出现异常清洗机械Guard。 2. 总流量牵引带:串连布署的出现异常总流量清洗机械Guard则对全部根据的总流量开展清理,旁路布署出现异常总流量清洗机械Guard根据动态路由公布,将原先前往黑客攻击总体目标IP的总流量牵引带至本身来开展清理。 3. 总流量清理:出现异常总流量清理Guard根据特点,基线,回应确定等各种各样方法对进攻总流量开展鉴别,清理。 4. 总流量回注:历经出现异常总流量清理Guard机器设备的清理以后,一切正常浏览总流量被引入到原来互联网中,浏览目地IP。这时从被维护服务器看来,并找不到DDOS进攻,服务项目恢复过来。 ddos清洗方案 1.本地DDos防护设备 一般恶意组织发起DDos攻击时,率先感知并起作用的一般为本地数据中心内的DDos防护设备,金融机构本地防护设备较多采用旁路镜像部署方式。 本地DDos防护设备一般分为DDos检测设备、清洗设备和管理中心。首先,DDos检测设备日常通过流量基线自学习方式,按各种和防御有关的维度:比如syn报文速率、http访问速率等进行统计,形成流量模型基线,从而生成防御阈值。 学习结束后继续按基线学习的维度做流量统计,并将每一秒钟的统计结果和防御阈值进行比较,超过则认为有异常,通告管理中心。 由管理中心下发引流策略到清洗设备,启动引流清洗。异常流量清洗通过特征、基线、回复确认等各种方式对攻击流量进行识别、清洗。 经过异常流量清洗之后,为防止流量再次引流至DDos清洗设备,可通过在出口设备回注接口上使用策略路由强制回注的流量去往数据中心内部网络,访问目标系统。 2.运营商清洗服务 当流量型攻击的攻击流量超出互联网链路带宽或本地DDos清洗设备性能不足以应对DDos流量攻击时,需要通过运营商清洗服务或借助运营商临时增加带宽来完成攻击流量的清洗。 运营商通过各级DDos防护设备以清洗服务的方式帮助用户解决带宽消耗型的DDos攻击行为。实践证明,运营商清洗服务在应对流量型DDos攻击时较为有效。 3.云清洗服务 当运营商DDos流量清洗不能实现既定效果的情况下,可以考虑紧急启用运营商云清洗服务来进行最后的对决。 依托运营商骨干网分布式部署的异常流量清洗中心,实现分布式近源清洗技术,在运营商骨干网络上靠近攻击源的地方把流量清洗掉,提升攻击对抗能力。 ddos流量清洗原理就是将源站解析到安全厂商云端域名,实现引流、清洗、回注,提升抗D能力。进行这类清洗需要较大的流量路径改动。在遇到ddos攻击不知道如何处理的时候一定要找专业的安全厂商,做好防御措施至关重要。
ddos怎么防御?ddos流量清洗部署
在互联网时代ddos攻击是威胁网络安全的主要攻击之一,ddos怎么防御?今天快快网络小编就详细跟大家介绍下如何应对ddos攻击,赶紧了解下吧。 ddos怎么防御? 1、黑洞或沉洞 这种方法会阻止所有流量并将其转移到黑洞,并在那里被丢弃。缺点是所有流量都将被丢弃,无论是好的还是坏的并且目标业务会离线。同样,数据包过滤和速率限制措施只是简单地关闭一切,拒绝合法用户访问。 2、路由器和防火墙 路由器可以配置为通过过滤非必要协议来阳止简单的ping攻击,也可以阻止无效的ip地址。但是,路由器通常无法有效抵御更复杂的欺骗攻击和使用有效ib地址的应用程序级攻击。防火墙可以关闭与攻击相关的特定流量,但与路由器一样,它们不能执行反欺骗。 3、入侵检测系统 IDS解决方案将提供一些异常检测功能,因此它们将识别有效协议何时被用作攻击工具。它们可以与防火墙结合使用以自动阻止流量。不利的一面是,它们不是自动化的,因此需要安全专家手动调整,而且它们经常会产生误报。 4、服务器 正确配罟服务器应用程序对于最大限度地减少DD0S攻击的影响至关重要。管理员可以明确定义应用程序可以使用哪些资源以及它将如何响应来自客户端的请求。结合DDoS缓解设备,优化的服务器有机会通过DDoS攻击继续运行。 5、DDOS缓解设备 一些公司要么制造专门用于净化流量的设备,要么将DDoS缓解功能构建到主要用于负载平衡或防火墙等其他功能的设备中,这些设备具有不同程度的有效性。没有一个是完美的。一些合法流量将被丢弃,一些非法流量将到达服务器。服务器基础设施必须足够强大以处理此流量并继续为合法客户端提供服务。 6、过度配置 或购买额外带宽或几余网络设备来处理需求高峰可能是处理DD0S攻击的有效方法。使用外包服务提供商的优势之一是我们可以按需购买服务,例如可在我们需要时为自己提供更多带宽的突发电路,而不是在几余网络接口和设备上进行昂贵的资本投资。 ddos流量清洗部署 大多数DDoS攻击是利用大量肉鸡(被控制的电脑)去频繁访问网站服务器,消耗服务器带宽资源,当资源消耗完后,攻击者也达到目的。(DDoS攻击类型有很多,这只是频率很高的一种攻击) 1.本地DDos防护设备 一般恶意组织发起DDos攻击时,率先感知并起作用的一般为本地数据中心内的DDos防护设备,金融机构本地防护设备较多采用旁路镜像部署方式。 本地DDos防护设备一般分为DDos检测设备、清洗设备和管理中心。首先,DDos检测设备日常通过流量基线自学习方式,按各种和防御有关的维度:比如syn报文速率、http访问速率等进行统计,形成流量模型基线,从而生成防御阈值。 学习结束后继续按基线学习的维度做流量统计,并将每一秒钟的统计结果和防御阈值进行比较,超过则认为有异常,通告管理中心。由管理中心下发引流策略到清洗设备,启动引流清洗。异常流量清洗通过特征、基线、回复确认等各种方式对攻击流量进行识别、清洗。 经过异常流量清洗之后,为防止流量再次引流至DDos清洗设备,可通过在出口设备回注接口上使用策略路由强制回注的流量去往数据中心内部网络,访问目标系统。 2.运营商清洗服务 当流量型攻击的攻击流量超出互联网链路带宽或本地DDos清洗设备性能不足以应对DDos流量攻击时,需要通过运营商清洗服务或借助运营商临时增加带宽来完成攻击流量的清洗。 运营商通过各级DDos防护设备以清洗服务的方式帮助用户解决带宽消耗型的DDos攻击行为。实践证明,运营商清洗服务在应对流量型DDos攻击时较为有效。 3.云清洗服务 当运营商DDos流量清洗不能实现既定效果的情况下,可以考虑紧急启用运营商云清洗服务来进行最后的对决。 依托运营商骨干网分布式部署的异常流量清洗中心,实现分布式近源清洗技术,在运营商骨干网络上靠近攻击源的地方把流量清洗掉,提升攻击对抗能力。 ddos怎么防御?看完文章就能清楚知道了,常规流量型的DDos攻击应急防护方式因其选择的引流技术不同而在实现上有不同的差异性,积极做好ddos的防御是很重要的。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




