发布者:售前小溪 | 本文章发表于:2022-01-14
稳定、网速好的服务器对于游戏的运行效果起到了至关重要的作用,如何选择适合自己的服务器也成了重中之重的事,此时宁波BGP走入了大家的视野。很多人可能会问:宁波BGP性能怎么样?快快网络宁波BGP好用吗?来看看小溪Q177803622怎么说?
快快网络独立运营的宁波BGP机房,位于宁波镇海区,是目前浙江省屈指可数的顶级BGP资源之一。配置除了有L5630X2/E5-2650X2外,还有近两年流行的配置定制款I9-9900K,防御从120G至320G皆可选。纠结症患者也不用怕,可先购买低防御的,之后有需求可以直接无缝升级。
宁波BGP还附赠独家天擎云防——免费提供多行业CC防御策略、实时攻击图、带宽流量图,攻击实时提醒等;快卫士主机安全软件——集实时监测、智能分析、风险预警于一体的主机安全管理软件,防护数据安全;自主化管理后台——灵活管理主机,通过可视化面板,实现重启重装系统等操作的一键自主化,还配置安全组等;更不用说7X24小时售后即时响应了。
“宁波BGP性能怎么样?快快网络宁波BGP好用吗?”你是否已经有了自己的答案?了解更多关于宁波BGP的隐藏密码,联系小溪QQ177803622 或者 点击右上角 QQ咨询
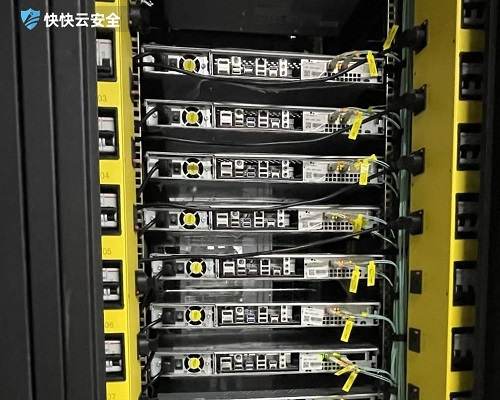
110.42.8.65宁波BGP认准快快网络
高防服务器选哪个机房,想必大家都会有顾虑,哪个机房稳定这个也是考虑范围,快快网络出品宁波BGP,稳定的线路以及高防御解决这个顾虑,拥有独家快卫士防入侵,云防自助管理后台等,7*24小时售后在线解决问题。随着计算机网络技术的不断发展,其应用领域也变得越来越广泛,几乎渗透到了人们的工作和日常生活当中,给人类的生活带来了重大的改变。但飞速的网络发展给人类带来方便的同时,也带来了很大的网络安全隐患。随着当今科技发展的不断推进,互联网技术的应用已经不再陌生。无论在数据输送以及数据储存中还是在信息资源的获取中都离不开对互联网技术的应用。当下,互联网技术的应用对于各行业领域传统运作方式都造成了较大的冲击性,以至于现今公众生活的环境也在向信息时代不断转型。但伴随着互联网相关技术运用的不断深化,其信息共享的性质也得以完全暴露。这在为公众提供了较大便利性的同时,也提升了数据资源遭到入侵与破坏的可能性。因此,为保证互联网相关技术应用的安全性,网络安全这一话题需要得到更高的重视。联系专属售前:快快网络朵儿,QQ:537013900
子域名爆破是什么 常见用法与网站安全防护指南
子域名爆破是网络安全领域非常常见的信息收集手段,常被网安从业人员用来梳理目标站点的全部域名资产,也可能被不法分子利用来寻找网站的隐蔽薄弱入口。很多站长对这项技术的定义、使用边界和潜在风险认知比较模糊,不知道该怎么防范恶意的子域名探测行为,合理认知这项技术才能更好地保障站点域名安全。 子域名爆破是什么? 子域名爆破本质是枚举特定主域名下所有关联子域名的技术,核心逻辑是通过字典匹配、批量DNS查询等方式,把未公开的隐藏子域名全部挖掘出来。常规的站点子域名不会全部放在公开导航里,很多内部测试、管理后台的子域名都比较隐蔽,刚好是子域名爆破的主要探测目标。这项技术本身是中性的,既可以用于合法的安全测试,也可能被用于非法攻击。 子域名爆破有啥用? 正规的网络安全测试场景里,子域名爆破是资产梳理的第一步,能帮企业找出遗忘的测试站点、未下线的旧业务页面,提前填补对应的安全漏洞。不少企业站点被入侵,都是因为早年上线的测试子域名没及时下线,又没做任何安全防护,被黑客爆破找到后当成了攻击跳板。普通站长也可以用合法的子域名爆破工具自查,及时清理废弃的子域名,降低站点被攻击的概率。想要拦截恶意的子域名爆破探测,可以搭配专业的WAF应用防护墙,精准识别异常的批量DNS查询请求,从源头挡住非法探测行为。 子域名爆破咋防护? 日常要定期梳理自己的域名解析记录,及时删除已经停用的子域名解析,避免废弃资产成为安全隐患。可以限制单IP的DNS查询频率,短时间内大量查询同一主域名下的子域名时,自动触发拦截机制。重要的内部管理后台、测试站点,不要用常规的规则命名子域名,尽量提高爆破的字典匹配难度,也可以设置内网访问权限,避免公网可以直接访问这些隐蔽站点。 子域名爆破是把双刃剑,合理使用能帮大家优化站点安全管理,忽略防护就可能给不法分子留下可乘之机。日常运营站点时多关注域名层面的安全配置,搭配专业的安全防护工具,就能把相关风险降到最低,不用过度担心这类探测行为带来的威胁。
什么是DDoS攻击 常见类型及企业级防护方案全解析
DDoS攻击是当前互联网领域最常见的网络威胁之一,不少企业官网、电商平台、游戏服务端都曾因遭遇这类攻击出现访问卡顿、服务中断甚至数据泄露问题。攻击发生后轻则损失短期流量和营收,重则损害长期积累的用户信任。提前摸清这类攻击的基本逻辑和应对方法,能帮各类业务运营者在遇到风险时快速止损,降低恶意攻击带来的各类损失。 DDoS攻击是什么? DDoS攻击的全称为分布式拒绝服务攻击,攻击者会提前控制大量被植入木马的“肉鸡”设备,同时向目标服务端发送海量无效访问请求,直接挤占目标服务器的带宽、算力资源。正常用户的访问请求会被这些无效请求挤占,没办法得到服务器的响应,最终表现出来的就是站点打不开、服务登不上。和常规的黑客入侵不同,DDoS攻击的核心目的往往不是窃取数据,而是直接打垮目标的正常服务,甚至会被用于商业恶意竞争。 DDoS有啥类型? 现在主流的DDoS攻击可以分为三层攻击和七层攻击两类,三层攻击主要针对网络层和传输层发起,比如常见的SYN洪水、UDP洪水都属于这类,这类攻击的流量通常很大,特征比较明显,相对容易被识别拦截。七层攻击主要针对应用层发起,最常见的就是CC攻击,会模拟正常用户的访问请求发起攻击,隐蔽性非常强,很难通过常规的流量清洗规则识别,带来的防护难度也更高。不少攻击者会混合使用两类攻击,进一步提升防护的难度。 怎么防DDoS攻击? 流量不大的个人站点可以先配置基础的流量清洗规则,过滤掉明显特征的无效请求,就能挡住大多数小规模的DDoS攻击。业务量级大、对服务稳定性要求高的企业,建议选择专业的DDoS安全防护服务,快快网络的相关防护产品拥有T级的防护带宽储备和智能AI清洗算法,能精准拦截各类不同层级的DDoS攻击,哪怕遇到T级的超大流量攻击也能保障服务正常运行。有相关需求的可以查阅适配不同业务场景的专属防护方案,找到最适配自身业务的防护配置。 现在DDoS攻击的发起门槛越来越低,哪怕是没有技术基础的个人攻击者,都能花很少的钱买到攻击流量包对目标发起攻击。不管是个人站长还是企业运营者,都要提前做好防护部署,不要等遭遇攻击产生实际损失之后才想起补全防护体系。提前布局防护能力,才能最大程度降低这类恶意攻击带来的各类风险,保障业务的稳定运行。
2023-05-15 11:05:09
2024-06-21 19:01:05
2022-02-08 11:05:31
2023-04-21 08:04:06
2022-06-29 16:49:44
2024-07-27 15:04:05
2022-02-08 11:05:52
2023-03-24 00:00:00
2023-05-15 11:05:09
2024-06-21 19:01:05
2022-02-08 11:05:31
2023-04-21 08:04:06
2022-06-29 16:49:44
2024-07-27 15:04:05
2022-02-08 11:05:52
2023-03-24 00:00:00
发布者:售前小溪 | 本文章发表于:2022-01-14
稳定、网速好的服务器对于游戏的运行效果起到了至关重要的作用,如何选择适合自己的服务器也成了重中之重的事,此时宁波BGP走入了大家的视野。很多人可能会问:宁波BGP性能怎么样?快快网络宁波BGP好用吗?来看看小溪Q177803622怎么说?
快快网络独立运营的宁波BGP机房,位于宁波镇海区,是目前浙江省屈指可数的顶级BGP资源之一。配置除了有L5630X2/E5-2650X2外,还有近两年流行的配置定制款I9-9900K,防御从120G至320G皆可选。纠结症患者也不用怕,可先购买低防御的,之后有需求可以直接无缝升级。
宁波BGP还附赠独家天擎云防——免费提供多行业CC防御策略、实时攻击图、带宽流量图,攻击实时提醒等;快卫士主机安全软件——集实时监测、智能分析、风险预警于一体的主机安全管理软件,防护数据安全;自主化管理后台——灵活管理主机,通过可视化面板,实现重启重装系统等操作的一键自主化,还配置安全组等;更不用说7X24小时售后即时响应了。
“宁波BGP性能怎么样?快快网络宁波BGP好用吗?”你是否已经有了自己的答案?了解更多关于宁波BGP的隐藏密码,联系小溪QQ177803622 或者 点击右上角 QQ咨询
110.42.8.65宁波BGP认准快快网络
高防服务器选哪个机房,想必大家都会有顾虑,哪个机房稳定这个也是考虑范围,快快网络出品宁波BGP,稳定的线路以及高防御解决这个顾虑,拥有独家快卫士防入侵,云防自助管理后台等,7*24小时售后在线解决问题。随着计算机网络技术的不断发展,其应用领域也变得越来越广泛,几乎渗透到了人们的工作和日常生活当中,给人类的生活带来了重大的改变。但飞速的网络发展给人类带来方便的同时,也带来了很大的网络安全隐患。随着当今科技发展的不断推进,互联网技术的应用已经不再陌生。无论在数据输送以及数据储存中还是在信息资源的获取中都离不开对互联网技术的应用。当下,互联网技术的应用对于各行业领域传统运作方式都造成了较大的冲击性,以至于现今公众生活的环境也在向信息时代不断转型。但伴随着互联网相关技术运用的不断深化,其信息共享的性质也得以完全暴露。这在为公众提供了较大便利性的同时,也提升了数据资源遭到入侵与破坏的可能性。因此,为保证互联网相关技术应用的安全性,网络安全这一话题需要得到更高的重视。联系专属售前:快快网络朵儿,QQ:537013900
子域名爆破是什么 常见用法与网站安全防护指南
子域名爆破是网络安全领域非常常见的信息收集手段,常被网安从业人员用来梳理目标站点的全部域名资产,也可能被不法分子利用来寻找网站的隐蔽薄弱入口。很多站长对这项技术的定义、使用边界和潜在风险认知比较模糊,不知道该怎么防范恶意的子域名探测行为,合理认知这项技术才能更好地保障站点域名安全。 子域名爆破是什么? 子域名爆破本质是枚举特定主域名下所有关联子域名的技术,核心逻辑是通过字典匹配、批量DNS查询等方式,把未公开的隐藏子域名全部挖掘出来。常规的站点子域名不会全部放在公开导航里,很多内部测试、管理后台的子域名都比较隐蔽,刚好是子域名爆破的主要探测目标。这项技术本身是中性的,既可以用于合法的安全测试,也可能被用于非法攻击。 子域名爆破有啥用? 正规的网络安全测试场景里,子域名爆破是资产梳理的第一步,能帮企业找出遗忘的测试站点、未下线的旧业务页面,提前填补对应的安全漏洞。不少企业站点被入侵,都是因为早年上线的测试子域名没及时下线,又没做任何安全防护,被黑客爆破找到后当成了攻击跳板。普通站长也可以用合法的子域名爆破工具自查,及时清理废弃的子域名,降低站点被攻击的概率。想要拦截恶意的子域名爆破探测,可以搭配专业的WAF应用防护墙,精准识别异常的批量DNS查询请求,从源头挡住非法探测行为。 子域名爆破咋防护? 日常要定期梳理自己的域名解析记录,及时删除已经停用的子域名解析,避免废弃资产成为安全隐患。可以限制单IP的DNS查询频率,短时间内大量查询同一主域名下的子域名时,自动触发拦截机制。重要的内部管理后台、测试站点,不要用常规的规则命名子域名,尽量提高爆破的字典匹配难度,也可以设置内网访问权限,避免公网可以直接访问这些隐蔽站点。 子域名爆破是把双刃剑,合理使用能帮大家优化站点安全管理,忽略防护就可能给不法分子留下可乘之机。日常运营站点时多关注域名层面的安全配置,搭配专业的安全防护工具,就能把相关风险降到最低,不用过度担心这类探测行为带来的威胁。
什么是DDoS攻击 常见类型及企业级防护方案全解析
DDoS攻击是当前互联网领域最常见的网络威胁之一,不少企业官网、电商平台、游戏服务端都曾因遭遇这类攻击出现访问卡顿、服务中断甚至数据泄露问题。攻击发生后轻则损失短期流量和营收,重则损害长期积累的用户信任。提前摸清这类攻击的基本逻辑和应对方法,能帮各类业务运营者在遇到风险时快速止损,降低恶意攻击带来的各类损失。 DDoS攻击是什么? DDoS攻击的全称为分布式拒绝服务攻击,攻击者会提前控制大量被植入木马的“肉鸡”设备,同时向目标服务端发送海量无效访问请求,直接挤占目标服务器的带宽、算力资源。正常用户的访问请求会被这些无效请求挤占,没办法得到服务器的响应,最终表现出来的就是站点打不开、服务登不上。和常规的黑客入侵不同,DDoS攻击的核心目的往往不是窃取数据,而是直接打垮目标的正常服务,甚至会被用于商业恶意竞争。 DDoS有啥类型? 现在主流的DDoS攻击可以分为三层攻击和七层攻击两类,三层攻击主要针对网络层和传输层发起,比如常见的SYN洪水、UDP洪水都属于这类,这类攻击的流量通常很大,特征比较明显,相对容易被识别拦截。七层攻击主要针对应用层发起,最常见的就是CC攻击,会模拟正常用户的访问请求发起攻击,隐蔽性非常强,很难通过常规的流量清洗规则识别,带来的防护难度也更高。不少攻击者会混合使用两类攻击,进一步提升防护的难度。 怎么防DDoS攻击? 流量不大的个人站点可以先配置基础的流量清洗规则,过滤掉明显特征的无效请求,就能挡住大多数小规模的DDoS攻击。业务量级大、对服务稳定性要求高的企业,建议选择专业的DDoS安全防护服务,快快网络的相关防护产品拥有T级的防护带宽储备和智能AI清洗算法,能精准拦截各类不同层级的DDoS攻击,哪怕遇到T级的超大流量攻击也能保障服务正常运行。有相关需求的可以查阅适配不同业务场景的专属防护方案,找到最适配自身业务的防护配置。 现在DDoS攻击的发起门槛越来越低,哪怕是没有技术基础的个人攻击者,都能花很少的钱买到攻击流量包对目标发起攻击。不管是个人站长还是企业运营者,都要提前做好防护部署,不要等遭遇攻击产生实际损失之后才想起补全防护体系。提前布局防护能力,才能最大程度降低这类恶意攻击带来的各类风险,保障业务的稳定运行。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




