发布者:售前小溪 | 本文章发表于:2021-09-17
I9-9900K用过的都知道,不仅远程操作速度快,而且玩家的体验快感也飙升。9代I9-9900K都已经如此逆天了,那10代I9-10900K横空出世又会给GM、玩家带来什么样的惊喜?I9-10900K性能如何,你是不是也很好奇?
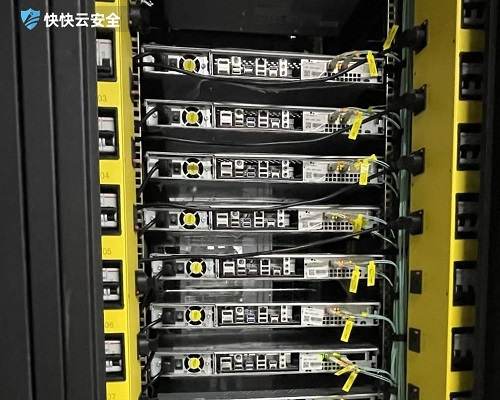
快快网络水冷定制I9-9900K (游戏优化定制调优) DDR4 32G 3200主频海盗船内存条(比L5630系列内存快一倍) 硬盘 512G SSD,针对GM,玩家加速接口硬盘(1G数据1秒传完毕)
算力对比: 比L5630 16核心的强400%、比I7-4790强200%、比I7-7700K 强50%,还定制机嵌入快快独家优化针对老游戏的调优模块,适合10年前老游戏,如传奇,魔域,奇迹,魔兽世界等,效果极佳。
而I9-10900K,配套针对高主频服务端需求游戏赛博朋克2077级超级性能优化 ,内存64G,硬盘1T SSD,比I9-9900K游戏定制机性能提升整整35%!
总结:i9-9900K是上一代最强的游戏CPU之一,而十代酷睿i9-10900K推出之后,i9-10900K可以完全替代最强游戏CPU的称号,i9-10900K相比i9-9900K在单核性能虽然不是太多,大概领先了5%左右,不过多线程性能至少提升了30%左右,综合性能提升还是十分明显的。
还在疑惑I9-10900K性能如何?不如自己真实体验来的实际!联系小溪QQ177803622 或者 点击右上角 QQ咨询
什么是服务器的内网和外网
在网络中,服务器是扮演着重要角色的计算机。它不仅能够存储和管理数据,还能提供各种服务和资源给其他计算机或设备。在服务器网络中,我们常常听到内网和外网这两个词。那么,什么是服务器的内网和外网呢? 内网是指在一个组织、企业或家庭网络中的局域网。在这个网络中,服务器和其他计算机通过局域网交换数据和资源。内网通常由路由器或交换机连接起来,每台设备都有一个唯一的IP地址,用于在内网中进行通信。内网的传输速度相对较快,并且通常是相对较安全的,因为它经过了多层防火墙和其他安全措施的保护。内网主要用于组织内部的文件共享、内部网站访问、打印和文件传输等。 内网能够与外部网络建立联系,同时也可以提供特定的服务给外部网络中的用户。这时,服务器需要通过路由器等设备进行NAT转换,将内网IP地址转换为外网IP地址,使得外部用户能够访问到内网中的服务器。这个过程被称为端口映射,通过将特定端口的请求从外网路由到内网的服务器上,实现了服务器的对外访问。内网中的服务器通常被称为本地服务器。 外网指的是连接到互联网的网络。外网具有更广泛和开放的范围,通过各种网络设备连接了世界各地的计算机和网络。外网中的服务器通常是通过公共或静态IP地址进行标识和访问的,因为它需要与全球的计算机进行通信。外网上的服务器无需进行NAT转换,直接被外部用户访问到。外网通常面临着来自互联网的安全威胁,因此服务器需要进行额外的安全措施来保护其免受攻击。 在企业环境中,内网和外网常常是通过防火墙和安全策略进行隔离的,以保护内部网络不受外部的攻击和侵入。内网和外网的隔离有助于确保内部数据和资源的安全性,同时也可以提供对外部用户的适当访问。 服务器的内网和外网是指在组织或家庭网络中的局域网和连接到互联网的网络。内网用于组织内部的通信和资源共享,通过NAT转换和端口映射可以提供对外服 务。外网则是全球范围的网络,可以访问到公共IP地址的服务器。内网和外网的隔离和安全措施非常重要,以保护组织的数据和资源免受内外的网络威胁。
TCP攻击是什么?有什么防护方式?
随着网络的高速发展,越来越多的企业都将业务部署在线下机房或者云上。随之而来的就是各种各样的网络攻击,如DDoS攻击、CC攻击、TCP攻击等,这些攻击对业务的影响也是很大。市面上有很多安全厂商都有研发出DDoS高防产品、CC防御产品,但是对于TCP攻击的防护不是特别的理想。那么,TCP攻击是什么?有什么防护方式?TCP攻击是什么?TCP攻击是指利用TCP协议中的漏洞或者缺陷对网络进行攻击的行为。这种攻击方式可以导致网络中的设备不可用,从而影响正常的网络通信。TCP攻击包括SYN Flood攻击、TCP Reset攻击、TCP Session Hijacking攻击等等。这些攻击方式常常被黑客用来发起分布式拒绝服务(DDoS)攻击。SYN Flood攻击是TCP攻击的一种形式,它利用TCP协议中三次握手的过程,向目标服务器发送大量的TCP连接请求。由于这些请求都是虚假的,服务器在回应这些请求时,需要耗费大量的CPU和内存资源,从而导致服务器无法响应正常的网络请求。 TCP Reset攻击则是利用TCP协议中的RST(reset)标志位,向服务器发送虚假的TCP连接请求。当服务器收到这些虚假的请求时,会断开与客户端的连接。这种攻击方式可以导致服务器中断正常的网络通信。 TCP Session Hijacking攻击则是利用TCP协议中的漏洞,获取正在通信的两个主机之间的会话ID,然后通过伪造的TCP数据包向服务器发送虚假的请求。当服务器收到这些虚假的请求时,会认为它们来自于已经认证的主机,从而给予响应。这种攻击方式可以让攻击者获取敏感信息,例如登录凭证等等。为了防止TCP攻击,网络管理员可以采取以下措施:1、加强网络安全措施:例如在网络边界处安装防火墙,限制网络流量,限制访问等等,以保护网络的安全;2、安装防御系统:例如入侵检测系统(IDS)和入侵防御系统(IPS),可以对网络流量进行实时监测,并对异常流量进行拦截和处理;3、更新网络设备:网络管理员应该定期更新网络设备上的操作系统和应用程序,以确保它们能够及时地修复已知的漏洞和缺陷;4、应用过滤规则:可以通过过滤规则,限制来自特定IP地址和端口的TCP连接请求,从而减少网络中的异常流量。TCP攻击是什么?有什么防护方式?总之,TCP攻击是一种危害性较大的网络攻击方式,可以导致网络设备不可用,影响正常的网络通信。网络管理员应该加强对网络的安全管理,采取必要的防御措施,以保护网络的安全。快快网络的高防服务器如扬州BGP、厦门BGP、宁波BGP、台州BGP等机房服务器,针对TCP攻击都自带有防护体系,可以更好地防护TCP攻击、DDoS攻击等,详询快快网络舟舟(QQ:177803618),快快网络--新一代云安全引领者!
厦门BGP云服务器线路怎么样?
厦门BGP云服务器凭借 “区位枢纽 + 技术优化 + 产业适配” 的三重优势,已成为华南地区及跨境业务的优选网络方案。其线路以跨网互联互通顺畅、跨境访问高效、安全防护完善为核心特色,依托厦门国家级网络基础设施与产业政策加持,精准匹配对台贸易、跨境电商、华南本地服务等多元业务需求。本文将从核心优势、技术特性、适用场景三大维度,系统拆解厦门BGP云服务器的线路价值与选型逻辑。一、线路核心优势厦门BGP云服务器的线路竞争力,源于东南沿海枢纽的先天区位优势与BGP技术的深度融合,形成了不可替代的核心价值。1. 枢纽级网络底座,跨网跨境双向通畅厦门作为国家级互联网骨干直联点与中国移动 CMNET 全国核心节点,构建了 “对内辐射华南、对外联通台海及东南亚” 的网络格局。对内通过电信、联通、移动三线直连骨干网,形成 5-10ms 省级直达圈,华南地区跨运营商访问时延稳定在 30ms 以内,彻底解决传统单线的网间瓶颈。对外依托 “海峡一号” 海缆直通台湾,对台数据传输时延低至毫秒级,同时开通福建首条国际互联网数据专用通道,以 120G 带宽直连国际通信出入口局,国际访问平均时延缩短 60.01ms,丢包率降至 0.75%,较普通线路性能优化 87.41%。2. BGP多线智能调度,访问体验无死角厦门BGP线路普遍采用 “三线三出口” 架构,单 IP 即可实现电信、联通、移动多线路智能路由切换。通过BGP协议实时感知网络状态,自动选择最优传输路径,无论是华南本地用户还是跨区域访问者,均能获得一致的高速体验。实测数据显示,其磁盘读取速度可达 1736.55MB/s,写入速度 276.85MB/s,搭配高主频 CPU 与 DDR5 内存,能高效支撑数据库查询、高并发接口调用等性能密集型场景。3. 弹性扩展与成本适配,贴合业务动态需求线路支持 “按需扩容 + 灵活计费” 模式,带宽可从百兆级轻松扩展至千兆级,CPU、内存等资源升级仅需数分钟,且带宽升级过程不影响业务正常运行。提供按需付费、包年包月等多种计费方式,中小微企业可规避硬件采购成本,大型企业则能通过弹性伸缩平衡峰值承载与资源浪费,有效降低总拥有成本 (TCO)。4. 高防防护体系完善,安全冗余有保障厦门BGP机房普遍配备百 G 级 DDoS 防护能力,部分服务商防护带宽可达 200G 以上,通过 “流量清洗 + WAF 防护 + IPS 入侵防御” 三重架构,精准抵御 DDoS、CC、SQL 注入等常见攻击。核心机房均通过公安部等保三级、CQC 数据中心 A 级认证,采用双路供电、冗余组网设计,配合智能巡检机器人与 DCIM 监控系统,实现 99.95% 以上的服务可用性。二、线路技术特点厦门BGP云服务器的线路优势,离不开底层技术架构与硬件设施的深度协同,形成了 “高速、稳定、可靠” 的技术特性。1. 骨干直连 + 专线优化,传输损耗最小化机房直接接入运营商骨干网,避免中间节点转发损耗,部分核心机房出口带宽达 2T 级别,支持高清视频流、大数据传输等大流量业务稳定运行。针对跨境与对台业务,通过国际专用通道与海缆专线优化,减少多节点汇聚环节,确保数据传输不受公众网流量干扰。2. 硬件配置领先,算力支撑强劲主流服务商的厦门BGP机型搭载 AMD R9-9950X(主频 5.7GHz)、Intel Haswell 等高性能 CPU,配合 DDR5 内存与 PCIe 5.0 技术,性能较同类产品提升 15%。存储层面采用纯 SSD 架构,部分机型支持 NVMe 高速存储,满足高并发场景下的快速数据读写需求,尤其适配数据库、电商交易等核心业务。3. 智能运维与冗余设计,故障无感知切换依托智慧园区 IOC 平台与 IDC 运维管理系统,实现机房环境、设备状态的全量化监控与智能调度。BGP协议支持毫秒级路由收敛,某一运营商线路故障时可自动切换至其他线路,配合同城三中心容灾方案,确保业务连续性不受影响。部分机房还引入 MEC 边缘计算技术,实现本地流量分流计算,降低低时延业务的网络损耗。三、适用场景厦门BGP云服务器的线路特性,与厦门及周边地区的产业结构高度契合,在四大场景中展现出显著适配性。1. 对台贸易与跨境电商厦门作为对台产业合作示范区,BGP线路的对台海缆直连优势的尤为突出,适配对台跨境支付、供应链管理系统等业务。同时,国际专用通道的低时延特性,能支撑面向东南亚的跨境电商平台、外贸 B2B 网站,确保海外用户访问流畅。2. 华南本地服务类业务面向厦门、泉州、深圳等华南城市的电商平台、本地生活 APP、直播带货等业务,线路可实现跨运营商用户的高速覆盖。高并发场景下,弹性扩容能力与稳定带宽能从容应对促销峰值流量,搭配 CDN 加速后,静态资源加载速度提升明显。3. 高安全需求场景金融、政务、医疗等对安全性要求极高的业务,可依托厦门BGP线路的高防防护体系与合规资质。机房的等保三级认证、数据隔离机制,以及 7×24 小时运维响应,能有效保障核心数据安全与业务合规运行,已有腾讯、华为、光大银行等企业选择在此部署核心应用。4. 企业级应用与数字化转型企业 ERP、CRM、OA 等核心系统部署后,可实现各地分支机构的跨网高速访问。线路的稳定性与弹性扩展能力,能支撑制造业、服务业的数字化转型需求,尤其适配需要对接 5G、边缘计算的创新应用场景。四、选型建议企业选择厦门BGP云服务器时,需结合业务特性与线路优势,重点关注三点:匹配带宽与线路优化方向:跨境业务优先选择支持国际专用通道的机型,对台业务侧重海缆直连优化,本地业务可选择基础BGP三线方案。优选骨干直联机房:优先选择接入厦门国家级骨干直联点的机房,重点考察出口带宽规模(建议不低于 1T)与防护能力(高并发场景建议 200G 以上高防)。结合架构协同优化:搭配 CDN 实现静态资源加速,通过负载均衡分散流量压力,核心业务采用多可用区部署,进一步提升可用性。厦门BGP云服务器线路凭借 “跨网通畅、跨境高效、安全稳定、弹性灵活” 的核心特性,完美适配华南地区产业升级与跨境贸易发展需求。其不仅依托厦门的区位枢纽优势解决了网络访问瓶颈,更通过技术优化与合规保障,为企业数字化转型提供了坚实的网络底座,是兼顾性能、成本与场景适配性的优质选择。
2023-05-15 11:05:09
2024-06-21 19:01:05
2022-02-08 11:05:31
2023-04-21 08:04:06
2022-06-29 16:49:44
2024-07-27 15:04:05
2022-02-08 11:05:52
2023-03-24 00:00:00
2023-05-15 11:05:09
2024-06-21 19:01:05
2022-02-08 11:05:31
2023-04-21 08:04:06
2022-06-29 16:49:44
2024-07-27 15:04:05
2022-02-08 11:05:52
2023-03-24 00:00:00
发布者:售前小溪 | 本文章发表于:2021-09-17
I9-9900K用过的都知道,不仅远程操作速度快,而且玩家的体验快感也飙升。9代I9-9900K都已经如此逆天了,那10代I9-10900K横空出世又会给GM、玩家带来什么样的惊喜?I9-10900K性能如何,你是不是也很好奇?
快快网络水冷定制I9-9900K (游戏优化定制调优) DDR4 32G 3200主频海盗船内存条(比L5630系列内存快一倍) 硬盘 512G SSD,针对GM,玩家加速接口硬盘(1G数据1秒传完毕)
算力对比: 比L5630 16核心的强400%、比I7-4790强200%、比I7-7700K 强50%,还定制机嵌入快快独家优化针对老游戏的调优模块,适合10年前老游戏,如传奇,魔域,奇迹,魔兽世界等,效果极佳。
而I9-10900K,配套针对高主频服务端需求游戏赛博朋克2077级超级性能优化 ,内存64G,硬盘1T SSD,比I9-9900K游戏定制机性能提升整整35%!
总结:i9-9900K是上一代最强的游戏CPU之一,而十代酷睿i9-10900K推出之后,i9-10900K可以完全替代最强游戏CPU的称号,i9-10900K相比i9-9900K在单核性能虽然不是太多,大概领先了5%左右,不过多线程性能至少提升了30%左右,综合性能提升还是十分明显的。
还在疑惑I9-10900K性能如何?不如自己真实体验来的实际!联系小溪QQ177803622 或者 点击右上角 QQ咨询
什么是服务器的内网和外网
在网络中,服务器是扮演着重要角色的计算机。它不仅能够存储和管理数据,还能提供各种服务和资源给其他计算机或设备。在服务器网络中,我们常常听到内网和外网这两个词。那么,什么是服务器的内网和外网呢? 内网是指在一个组织、企业或家庭网络中的局域网。在这个网络中,服务器和其他计算机通过局域网交换数据和资源。内网通常由路由器或交换机连接起来,每台设备都有一个唯一的IP地址,用于在内网中进行通信。内网的传输速度相对较快,并且通常是相对较安全的,因为它经过了多层防火墙和其他安全措施的保护。内网主要用于组织内部的文件共享、内部网站访问、打印和文件传输等。 内网能够与外部网络建立联系,同时也可以提供特定的服务给外部网络中的用户。这时,服务器需要通过路由器等设备进行NAT转换,将内网IP地址转换为外网IP地址,使得外部用户能够访问到内网中的服务器。这个过程被称为端口映射,通过将特定端口的请求从外网路由到内网的服务器上,实现了服务器的对外访问。内网中的服务器通常被称为本地服务器。 外网指的是连接到互联网的网络。外网具有更广泛和开放的范围,通过各种网络设备连接了世界各地的计算机和网络。外网中的服务器通常是通过公共或静态IP地址进行标识和访问的,因为它需要与全球的计算机进行通信。外网上的服务器无需进行NAT转换,直接被外部用户访问到。外网通常面临着来自互联网的安全威胁,因此服务器需要进行额外的安全措施来保护其免受攻击。 在企业环境中,内网和外网常常是通过防火墙和安全策略进行隔离的,以保护内部网络不受外部的攻击和侵入。内网和外网的隔离有助于确保内部数据和资源的安全性,同时也可以提供对外部用户的适当访问。 服务器的内网和外网是指在组织或家庭网络中的局域网和连接到互联网的网络。内网用于组织内部的通信和资源共享,通过NAT转换和端口映射可以提供对外服 务。外网则是全球范围的网络,可以访问到公共IP地址的服务器。内网和外网的隔离和安全措施非常重要,以保护组织的数据和资源免受内外的网络威胁。
TCP攻击是什么?有什么防护方式?
随着网络的高速发展,越来越多的企业都将业务部署在线下机房或者云上。随之而来的就是各种各样的网络攻击,如DDoS攻击、CC攻击、TCP攻击等,这些攻击对业务的影响也是很大。市面上有很多安全厂商都有研发出DDoS高防产品、CC防御产品,但是对于TCP攻击的防护不是特别的理想。那么,TCP攻击是什么?有什么防护方式?TCP攻击是什么?TCP攻击是指利用TCP协议中的漏洞或者缺陷对网络进行攻击的行为。这种攻击方式可以导致网络中的设备不可用,从而影响正常的网络通信。TCP攻击包括SYN Flood攻击、TCP Reset攻击、TCP Session Hijacking攻击等等。这些攻击方式常常被黑客用来发起分布式拒绝服务(DDoS)攻击。SYN Flood攻击是TCP攻击的一种形式,它利用TCP协议中三次握手的过程,向目标服务器发送大量的TCP连接请求。由于这些请求都是虚假的,服务器在回应这些请求时,需要耗费大量的CPU和内存资源,从而导致服务器无法响应正常的网络请求。 TCP Reset攻击则是利用TCP协议中的RST(reset)标志位,向服务器发送虚假的TCP连接请求。当服务器收到这些虚假的请求时,会断开与客户端的连接。这种攻击方式可以导致服务器中断正常的网络通信。 TCP Session Hijacking攻击则是利用TCP协议中的漏洞,获取正在通信的两个主机之间的会话ID,然后通过伪造的TCP数据包向服务器发送虚假的请求。当服务器收到这些虚假的请求时,会认为它们来自于已经认证的主机,从而给予响应。这种攻击方式可以让攻击者获取敏感信息,例如登录凭证等等。为了防止TCP攻击,网络管理员可以采取以下措施:1、加强网络安全措施:例如在网络边界处安装防火墙,限制网络流量,限制访问等等,以保护网络的安全;2、安装防御系统:例如入侵检测系统(IDS)和入侵防御系统(IPS),可以对网络流量进行实时监测,并对异常流量进行拦截和处理;3、更新网络设备:网络管理员应该定期更新网络设备上的操作系统和应用程序,以确保它们能够及时地修复已知的漏洞和缺陷;4、应用过滤规则:可以通过过滤规则,限制来自特定IP地址和端口的TCP连接请求,从而减少网络中的异常流量。TCP攻击是什么?有什么防护方式?总之,TCP攻击是一种危害性较大的网络攻击方式,可以导致网络设备不可用,影响正常的网络通信。网络管理员应该加强对网络的安全管理,采取必要的防御措施,以保护网络的安全。快快网络的高防服务器如扬州BGP、厦门BGP、宁波BGP、台州BGP等机房服务器,针对TCP攻击都自带有防护体系,可以更好地防护TCP攻击、DDoS攻击等,详询快快网络舟舟(QQ:177803618),快快网络--新一代云安全引领者!
厦门BGP云服务器线路怎么样?
厦门BGP云服务器凭借 “区位枢纽 + 技术优化 + 产业适配” 的三重优势,已成为华南地区及跨境业务的优选网络方案。其线路以跨网互联互通顺畅、跨境访问高效、安全防护完善为核心特色,依托厦门国家级网络基础设施与产业政策加持,精准匹配对台贸易、跨境电商、华南本地服务等多元业务需求。本文将从核心优势、技术特性、适用场景三大维度,系统拆解厦门BGP云服务器的线路价值与选型逻辑。一、线路核心优势厦门BGP云服务器的线路竞争力,源于东南沿海枢纽的先天区位优势与BGP技术的深度融合,形成了不可替代的核心价值。1. 枢纽级网络底座,跨网跨境双向通畅厦门作为国家级互联网骨干直联点与中国移动 CMNET 全国核心节点,构建了 “对内辐射华南、对外联通台海及东南亚” 的网络格局。对内通过电信、联通、移动三线直连骨干网,形成 5-10ms 省级直达圈,华南地区跨运营商访问时延稳定在 30ms 以内,彻底解决传统单线的网间瓶颈。对外依托 “海峡一号” 海缆直通台湾,对台数据传输时延低至毫秒级,同时开通福建首条国际互联网数据专用通道,以 120G 带宽直连国际通信出入口局,国际访问平均时延缩短 60.01ms,丢包率降至 0.75%,较普通线路性能优化 87.41%。2. BGP多线智能调度,访问体验无死角厦门BGP线路普遍采用 “三线三出口” 架构,单 IP 即可实现电信、联通、移动多线路智能路由切换。通过BGP协议实时感知网络状态,自动选择最优传输路径,无论是华南本地用户还是跨区域访问者,均能获得一致的高速体验。实测数据显示,其磁盘读取速度可达 1736.55MB/s,写入速度 276.85MB/s,搭配高主频 CPU 与 DDR5 内存,能高效支撑数据库查询、高并发接口调用等性能密集型场景。3. 弹性扩展与成本适配,贴合业务动态需求线路支持 “按需扩容 + 灵活计费” 模式,带宽可从百兆级轻松扩展至千兆级,CPU、内存等资源升级仅需数分钟,且带宽升级过程不影响业务正常运行。提供按需付费、包年包月等多种计费方式,中小微企业可规避硬件采购成本,大型企业则能通过弹性伸缩平衡峰值承载与资源浪费,有效降低总拥有成本 (TCO)。4. 高防防护体系完善,安全冗余有保障厦门BGP机房普遍配备百 G 级 DDoS 防护能力,部分服务商防护带宽可达 200G 以上,通过 “流量清洗 + WAF 防护 + IPS 入侵防御” 三重架构,精准抵御 DDoS、CC、SQL 注入等常见攻击。核心机房均通过公安部等保三级、CQC 数据中心 A 级认证,采用双路供电、冗余组网设计,配合智能巡检机器人与 DCIM 监控系统,实现 99.95% 以上的服务可用性。二、线路技术特点厦门BGP云服务器的线路优势,离不开底层技术架构与硬件设施的深度协同,形成了 “高速、稳定、可靠” 的技术特性。1. 骨干直连 + 专线优化,传输损耗最小化机房直接接入运营商骨干网,避免中间节点转发损耗,部分核心机房出口带宽达 2T 级别,支持高清视频流、大数据传输等大流量业务稳定运行。针对跨境与对台业务,通过国际专用通道与海缆专线优化,减少多节点汇聚环节,确保数据传输不受公众网流量干扰。2. 硬件配置领先,算力支撑强劲主流服务商的厦门BGP机型搭载 AMD R9-9950X(主频 5.7GHz)、Intel Haswell 等高性能 CPU,配合 DDR5 内存与 PCIe 5.0 技术,性能较同类产品提升 15%。存储层面采用纯 SSD 架构,部分机型支持 NVMe 高速存储,满足高并发场景下的快速数据读写需求,尤其适配数据库、电商交易等核心业务。3. 智能运维与冗余设计,故障无感知切换依托智慧园区 IOC 平台与 IDC 运维管理系统,实现机房环境、设备状态的全量化监控与智能调度。BGP协议支持毫秒级路由收敛,某一运营商线路故障时可自动切换至其他线路,配合同城三中心容灾方案,确保业务连续性不受影响。部分机房还引入 MEC 边缘计算技术,实现本地流量分流计算,降低低时延业务的网络损耗。三、适用场景厦门BGP云服务器的线路特性,与厦门及周边地区的产业结构高度契合,在四大场景中展现出显著适配性。1. 对台贸易与跨境电商厦门作为对台产业合作示范区,BGP线路的对台海缆直连优势的尤为突出,适配对台跨境支付、供应链管理系统等业务。同时,国际专用通道的低时延特性,能支撑面向东南亚的跨境电商平台、外贸 B2B 网站,确保海外用户访问流畅。2. 华南本地服务类业务面向厦门、泉州、深圳等华南城市的电商平台、本地生活 APP、直播带货等业务,线路可实现跨运营商用户的高速覆盖。高并发场景下,弹性扩容能力与稳定带宽能从容应对促销峰值流量,搭配 CDN 加速后,静态资源加载速度提升明显。3. 高安全需求场景金融、政务、医疗等对安全性要求极高的业务,可依托厦门BGP线路的高防防护体系与合规资质。机房的等保三级认证、数据隔离机制,以及 7×24 小时运维响应,能有效保障核心数据安全与业务合规运行,已有腾讯、华为、光大银行等企业选择在此部署核心应用。4. 企业级应用与数字化转型企业 ERP、CRM、OA 等核心系统部署后,可实现各地分支机构的跨网高速访问。线路的稳定性与弹性扩展能力,能支撑制造业、服务业的数字化转型需求,尤其适配需要对接 5G、边缘计算的创新应用场景。四、选型建议企业选择厦门BGP云服务器时,需结合业务特性与线路优势,重点关注三点:匹配带宽与线路优化方向:跨境业务优先选择支持国际专用通道的机型,对台业务侧重海缆直连优化,本地业务可选择基础BGP三线方案。优选骨干直联机房:优先选择接入厦门国家级骨干直联点的机房,重点考察出口带宽规模(建议不低于 1T)与防护能力(高并发场景建议 200G 以上高防)。结合架构协同优化:搭配 CDN 实现静态资源加速,通过负载均衡分散流量压力,核心业务采用多可用区部署,进一步提升可用性。厦门BGP云服务器线路凭借 “跨网通畅、跨境高效、安全稳定、弹性灵活” 的核心特性,完美适配华南地区产业升级与跨境贸易发展需求。其不仅依托厦门的区位枢纽优势解决了网络访问瓶颈,更通过技术优化与合规保障,为企业数字化转型提供了坚实的网络底座,是兼顾性能、成本与场景适配性的优质选择。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




