发布者:售前小溪 | 本文章发表于:2022-10-20
现在国内的服务器基本上都要求备案域名过白才能使用了,但是备案域名容易掉备案不说,价格也不低,哪里的服务器域名未备案能使用?快快小溪给出答案!
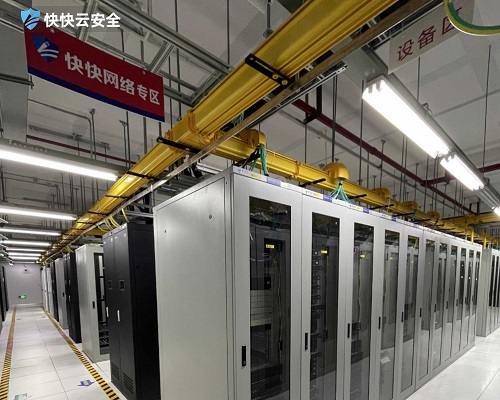
域名没备案就能使用的服务器当属海外服务器了。快快网络新增3款海外服务器:
①台湾服务器:中华电信机房,线路优质,回国速度稳又快
②香港服务器:香港BGP精品回国线路,双向CN2,性价比极好,适合网站,游戏等企业级应用
③美国服务器:美国BGP拥有直连电信CN2线路,默认自带防御,多线接入,网络质量佳,防护效果好
海外服务器除了域名没备案就能使用的服务器外,还有很多优势,联系小溪QQ177803622 或者 点击右上角QQ咨询
DNS服务器怎么修改?简单步骤教你快速搞定
想修改DNS服务器却不知道从何下手?别担心,其实过程比想象中简单多了。无论是为了提升网站访问速度,还是增强网络安全性,调整DNS都是很常见的操作。这里会为你梳理清晰的修改思路,从理解DNS的作用到不同平台的具体操作步骤,帮你轻松完成设置,让你的域名解析服务更稳定、更高效。 DNS修改前需要准备哪些信息? 在开始动手之前,先做好准备工作能让整个过程更顺畅。你首先需要知道你的域名是在哪个服务商处注册和管理的,这通常是你的域名注册商或托管平台。登录到对应的管理后台,找到域名管理或DNS设置的区域。最关键的是,你需要获取新的DNS服务器地址。这些地址通常由你即将切换到的DNS服务商(例如Cloudflare、Google Public DNS或你的新主机商)提供,一般以 `ns1.example.com` 和 `ns2.example.com` 这样的形式出现。确保准确记录下这两组或更多的服务器地址,一个都不能错。 如何在不同服务商处修改DNS服务器? 具体操作路径因服务商界面而异,但核心逻辑相通。以国内常见的万网(阿里云)为例,登录控制台进入“域名与网站”下的域名列表,点击目标域名进入“解析设置”,在“DNS修改”标签页中,将系统默认的DNS服务器地址替换为你准备好的新地址并保存。其他服务商如腾讯云、GoDaddy等,流程也类似:找到域名管理面板,定位DNS或Nameserver设置选项,进行替换。修改后通常需要几小时到48小时全球生效,这期间原解析记录可能仍可访问,属于正常现象。 修改DNS后网站打不开怎么办? 遇到这种情况先别慌,多半是解析还未完全生效或设置有小误。首先,你可以通过在线DNS传播检测工具,查询全球各地DNS服务器是否已更新到新记录。如果部分地区已生效而你的所在地还未生效,耐心等待即可。其次,检查你填写的新DNS服务器地址是否正确无误,哪怕一个字母错误都会导致解析失败。最后,确保在新的DNS服务商那边,已经正确设置了A记录、CNAME记录等必要的解析记录,否则DNS服务器指向正确了,但不知道该将域名解析到哪个IP地址。完成修改后,定期检查网站的可访问性和解析速度,是保障服务稳定的好习惯。 完成DNS服务器的修改,就像是给网站的“电话簿”换了一个更高效、更可靠的运营商。它不仅能影响访问速度,有时还能带来额外的安全层。操作本身并不复杂,核心在于细心准备新地址,并在对应的管理后台准确无误地完成设置。之后给系统一点时间去同步和生效,你的网站就能在新的解析服务下稳定运行了。
根域名服务器如何保障全球互联网稳定运行?
根域名服务器是互联网DNS体系的基石,负责全球域名解析的起点查询。它的稳定运行直接关系到整个网络的可用性。这篇文章会聊聊根服务器到底扮演什么角色,它的安全防护面临哪些挑战,以及如何确保其服务不中断。 根域名服务器在互联网中扮演什么关键角色? 根域名服务器是域名系统(DNS)层级中的最高点。当你在浏览器输入一个网址时,本地解析器会首先查询根服务器,获取顶级域(如.com、.net)的权威服务器地址。没有它,后续的域名解析就无法开始,整个互联网的寻址功能将瘫痪。因此,它的核心角色就是提供这份全球顶级域名的“导航地图”。 为了应对巨大的查询压力和高可用性要求,根服务器采用了任播技术在全球部署多个镜像节点。这样,用户的查询可以被路由到地理上最近的节点,大大降低了延迟,也分散了流量压力。 根域名服务器面临哪些主要安全威胁? 根服务器作为关键基础设施,一直是网络攻击的重点目标。最常见的威胁是DDoS攻击,攻击者试图用海量垃圾查询请求淹没服务器,使其无法响应正常用户的查询。此外,DNS缓存投毒、劫持等攻击手段也试图篡改解析结果,将用户引导到恶意网站。 面对这些持续且复杂的威胁,仅仅依靠基础架构冗余是不够的。需要部署专业的安全防护方案,例如具备强大清洗能力的高防服务,能够实时识别并过滤恶意流量,确保根服务器镜像节点的服务纯净与稳定。 如何有效保护根域名服务器的安全与稳定? 保障根域名服务器的稳定是一项系统工程。首先是在物理和网络架构上实现分布式部署与负载均衡,避免单点故障。其次,必须部署专业级的DDoS防护。这类防护服务通常具备Tbps级别的流量清洗能力,能够精准识别并缓解各种类型的洪水攻击,确保合法查询请求永远畅通无阻。 持续性的安全监控和应急响应机制也必不可少。通过全天候的流量监控和分析,可以快速发现异常模式并启动预案。同时,与全球网络安全机构合作,共享威胁情报,能更主动地防御新型攻击。 根域名服务器的稳定是互联网的“定海神针”。通过理解其核心作用,认清安全挑战,并采取分布式架构、专业高防与持续监控相结合的多层防御策略,我们才能共同守护好这个数字世界的基石,确保每一次查询都能得到快速、准确的回应。
子域名爆破是什么意思 常见用途及安全防护方法
子域名爆破是网络安全领域非常常见的信息收集手段,不少人对它的认知仅停留在黑客攻击工具的层面,实际在合法合规的场景下,它也是企业运维和安全人员常用的资产排查工具。不管是从事网络安全相关工作,还是负责企业站点的运维管理,了解它的运行逻辑、适用场景和潜在风险,都能更好地维护网站资产安全,避免恶意人员利用相关手段窃取敏感信息、发起针对性攻击。 子域名爆破啥原理? 子域名爆破的核心逻辑是通过枚举常见的子域名前缀,结合主域名批量发起DNS解析请求,根据返回结果判断对应子域名是否真实存在。很多工具会内置海量常见子名字典,还支持自定义字典导入,能覆盖绝大多数常规命名的子域名。部分进阶工具还会结合爬虫、搜索引擎快照等公开信息交叉验证,提升识别准确率。 子域名爆破有啥用? 合法合规的前提下,子域名爆破是企业运维和安全人员排查自身资产的高效工具。很多企业发展过程中上线过大量业务子站,时间久了容易出现遗漏,用这种方式能快速梳理全量可访问的子域名,及时发现下线不彻底的测试站、废弃站。这类废弃站点往往安全防护等级更低,很容易被恶意人员当作入侵主站的突破口。 子域名爆破如何防? 想要避免恶意人员通过子域名爆破窃取企业资产信息,可以设置DNS解析阈值,短时间内同一个IP发起大量解析请求直接拦截。还可以对非公开的内部业务子域名设置访问权限,仅限内部网络或者授权IP访问,不在公网公开解析。搭配专业的WAF应用防护墙,能自动识别包括子域名爆破在内的多种恶意扫描行为,实时拦截异常请求,你可以前往WAF应用防护墙产品页面了解具体的防护能力和配置方案。 正确认知子域名爆破的两面性很有必要,合理利用能大幅提升企业资产梳理的效率,做好对应的防护措施就能避免被恶意人员利用,全方位保障站点的资产安全。日常运维过程中定期排查暴露在公网的子域名,及时下线废弃站点、补全安全漏洞,就能从源头降低相关安全风险。
2023-05-15 11:05:09
2024-06-21 19:01:05
2022-02-08 11:05:31
2023-04-21 08:04:06
2022-06-29 16:49:44
2024-07-27 15:04:05
2022-02-08 11:05:52
2023-03-24 00:00:00
2023-05-15 11:05:09
2024-06-21 19:01:05
2022-02-08 11:05:31
2023-04-21 08:04:06
2022-06-29 16:49:44
2024-07-27 15:04:05
2022-02-08 11:05:52
2023-03-24 00:00:00
发布者:售前小溪 | 本文章发表于:2022-10-20
现在国内的服务器基本上都要求备案域名过白才能使用了,但是备案域名容易掉备案不说,价格也不低,哪里的服务器域名未备案能使用?快快小溪给出答案!
域名没备案就能使用的服务器当属海外服务器了。快快网络新增3款海外服务器:
①台湾服务器:中华电信机房,线路优质,回国速度稳又快
②香港服务器:香港BGP精品回国线路,双向CN2,性价比极好,适合网站,游戏等企业级应用
③美国服务器:美国BGP拥有直连电信CN2线路,默认自带防御,多线接入,网络质量佳,防护效果好
海外服务器除了域名没备案就能使用的服务器外,还有很多优势,联系小溪QQ177803622 或者 点击右上角QQ咨询
DNS服务器怎么修改?简单步骤教你快速搞定
想修改DNS服务器却不知道从何下手?别担心,其实过程比想象中简单多了。无论是为了提升网站访问速度,还是增强网络安全性,调整DNS都是很常见的操作。这里会为你梳理清晰的修改思路,从理解DNS的作用到不同平台的具体操作步骤,帮你轻松完成设置,让你的域名解析服务更稳定、更高效。 DNS修改前需要准备哪些信息? 在开始动手之前,先做好准备工作能让整个过程更顺畅。你首先需要知道你的域名是在哪个服务商处注册和管理的,这通常是你的域名注册商或托管平台。登录到对应的管理后台,找到域名管理或DNS设置的区域。最关键的是,你需要获取新的DNS服务器地址。这些地址通常由你即将切换到的DNS服务商(例如Cloudflare、Google Public DNS或你的新主机商)提供,一般以 `ns1.example.com` 和 `ns2.example.com` 这样的形式出现。确保准确记录下这两组或更多的服务器地址,一个都不能错。 如何在不同服务商处修改DNS服务器? 具体操作路径因服务商界面而异,但核心逻辑相通。以国内常见的万网(阿里云)为例,登录控制台进入“域名与网站”下的域名列表,点击目标域名进入“解析设置”,在“DNS修改”标签页中,将系统默认的DNS服务器地址替换为你准备好的新地址并保存。其他服务商如腾讯云、GoDaddy等,流程也类似:找到域名管理面板,定位DNS或Nameserver设置选项,进行替换。修改后通常需要几小时到48小时全球生效,这期间原解析记录可能仍可访问,属于正常现象。 修改DNS后网站打不开怎么办? 遇到这种情况先别慌,多半是解析还未完全生效或设置有小误。首先,你可以通过在线DNS传播检测工具,查询全球各地DNS服务器是否已更新到新记录。如果部分地区已生效而你的所在地还未生效,耐心等待即可。其次,检查你填写的新DNS服务器地址是否正确无误,哪怕一个字母错误都会导致解析失败。最后,确保在新的DNS服务商那边,已经正确设置了A记录、CNAME记录等必要的解析记录,否则DNS服务器指向正确了,但不知道该将域名解析到哪个IP地址。完成修改后,定期检查网站的可访问性和解析速度,是保障服务稳定的好习惯。 完成DNS服务器的修改,就像是给网站的“电话簿”换了一个更高效、更可靠的运营商。它不仅能影响访问速度,有时还能带来额外的安全层。操作本身并不复杂,核心在于细心准备新地址,并在对应的管理后台准确无误地完成设置。之后给系统一点时间去同步和生效,你的网站就能在新的解析服务下稳定运行了。
根域名服务器如何保障全球互联网稳定运行?
根域名服务器是互联网DNS体系的基石,负责全球域名解析的起点查询。它的稳定运行直接关系到整个网络的可用性。这篇文章会聊聊根服务器到底扮演什么角色,它的安全防护面临哪些挑战,以及如何确保其服务不中断。 根域名服务器在互联网中扮演什么关键角色? 根域名服务器是域名系统(DNS)层级中的最高点。当你在浏览器输入一个网址时,本地解析器会首先查询根服务器,获取顶级域(如.com、.net)的权威服务器地址。没有它,后续的域名解析就无法开始,整个互联网的寻址功能将瘫痪。因此,它的核心角色就是提供这份全球顶级域名的“导航地图”。 为了应对巨大的查询压力和高可用性要求,根服务器采用了任播技术在全球部署多个镜像节点。这样,用户的查询可以被路由到地理上最近的节点,大大降低了延迟,也分散了流量压力。 根域名服务器面临哪些主要安全威胁? 根服务器作为关键基础设施,一直是网络攻击的重点目标。最常见的威胁是DDoS攻击,攻击者试图用海量垃圾查询请求淹没服务器,使其无法响应正常用户的查询。此外,DNS缓存投毒、劫持等攻击手段也试图篡改解析结果,将用户引导到恶意网站。 面对这些持续且复杂的威胁,仅仅依靠基础架构冗余是不够的。需要部署专业的安全防护方案,例如具备强大清洗能力的高防服务,能够实时识别并过滤恶意流量,确保根服务器镜像节点的服务纯净与稳定。 如何有效保护根域名服务器的安全与稳定? 保障根域名服务器的稳定是一项系统工程。首先是在物理和网络架构上实现分布式部署与负载均衡,避免单点故障。其次,必须部署专业级的DDoS防护。这类防护服务通常具备Tbps级别的流量清洗能力,能够精准识别并缓解各种类型的洪水攻击,确保合法查询请求永远畅通无阻。 持续性的安全监控和应急响应机制也必不可少。通过全天候的流量监控和分析,可以快速发现异常模式并启动预案。同时,与全球网络安全机构合作,共享威胁情报,能更主动地防御新型攻击。 根域名服务器的稳定是互联网的“定海神针”。通过理解其核心作用,认清安全挑战,并采取分布式架构、专业高防与持续监控相结合的多层防御策略,我们才能共同守护好这个数字世界的基石,确保每一次查询都能得到快速、准确的回应。
子域名爆破是什么意思 常见用途及安全防护方法
子域名爆破是网络安全领域非常常见的信息收集手段,不少人对它的认知仅停留在黑客攻击工具的层面,实际在合法合规的场景下,它也是企业运维和安全人员常用的资产排查工具。不管是从事网络安全相关工作,还是负责企业站点的运维管理,了解它的运行逻辑、适用场景和潜在风险,都能更好地维护网站资产安全,避免恶意人员利用相关手段窃取敏感信息、发起针对性攻击。 子域名爆破啥原理? 子域名爆破的核心逻辑是通过枚举常见的子域名前缀,结合主域名批量发起DNS解析请求,根据返回结果判断对应子域名是否真实存在。很多工具会内置海量常见子名字典,还支持自定义字典导入,能覆盖绝大多数常规命名的子域名。部分进阶工具还会结合爬虫、搜索引擎快照等公开信息交叉验证,提升识别准确率。 子域名爆破有啥用? 合法合规的前提下,子域名爆破是企业运维和安全人员排查自身资产的高效工具。很多企业发展过程中上线过大量业务子站,时间久了容易出现遗漏,用这种方式能快速梳理全量可访问的子域名,及时发现下线不彻底的测试站、废弃站。这类废弃站点往往安全防护等级更低,很容易被恶意人员当作入侵主站的突破口。 子域名爆破如何防? 想要避免恶意人员通过子域名爆破窃取企业资产信息,可以设置DNS解析阈值,短时间内同一个IP发起大量解析请求直接拦截。还可以对非公开的内部业务子域名设置访问权限,仅限内部网络或者授权IP访问,不在公网公开解析。搭配专业的WAF应用防护墙,能自动识别包括子域名爆破在内的多种恶意扫描行为,实时拦截异常请求,你可以前往WAF应用防护墙产品页面了解具体的防护能力和配置方案。 正确认知子域名爆破的两面性很有必要,合理利用能大幅提升企业资产梳理的效率,做好对应的防护措施就能避免被恶意人员利用,全方位保障站点的资产安全。日常运维过程中定期排查暴露在公网的子域名,及时下线废弃站点、补全安全漏洞,就能从源头降低相关安全风险。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




