发布者:售前小溪 | 本文章发表于:2022-11-17
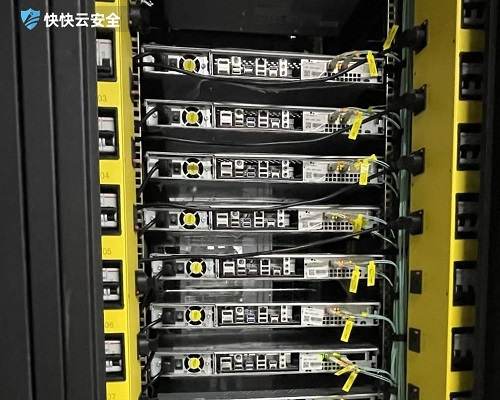
相信很多用户都知道:最近快快网络快快通新上了厦门BGP款型,那它有什么优势呢?为什么很多用户挂站都选择快快通厦门机房?快快网络给出答案!
最近很多用户频繁受到DDOS攻击,可以说是苦不堪言。用高防御的服务器成本高,用低防御的服务器又防不住。不仅要防同行的恶意竞争,还要防攻击手,攻击手又不止一波,简直防不胜防。很多小伙伴有没有发现你的同行突然不怕被攻击了?那是因为他们已经选择了快快网络的快快通厦门BGP服务器!
快快通厦门BGP有以下优势:
①配置高:配备E5-2670X2 32核心 内存32G 硬盘480Gssd
②防护高:无视UDP/海外攻击,上层搭载清洗设备,实际可抗DDOS攻击量远超防护值
③功能全:配置独家天擎云防、安全组、快卫士等防护软件
不仅如此,价格也很美丽!
了解更多快快通厦门BGP的信息,欢迎联系小溪QQ177803622 或者 点击右上角 QQ咨询
上一篇
下一篇
福建密评哪家好
福建密评哪家好?在福建这片充满机遇与挑战的数字经济发展热土上,企业如何在数字化转型的浪潮中屹立不倒,成为行业内的佼佼者?答案之一,便是高度重视商用密码应用的安全性评估,即密评。密评不仅是国家法律法规的明确要求,更是企业保障数据安全、提升竞争力的重要基石。在福建,快快网络以其专业的密评服务和卓越的技术实力,成为了众多企业信赖的伙伴。密评的重要性,不言而喻。它如同一道坚实的盾牌,守护着企业的数字资产不受侵害。在数字时代,数据已成为企业的核心资产,其安全性直接关系到企业的生存与发展。而商用密码作为数据安全的核心技术之一,其应用的安全性直接关系到数据的保密性、完整性和可用性。通过密评,企业可以全面了解自身在商用密码应用方面的安全性状况,及时发现并修复潜在的安全漏洞,确保业务运行的安全稳定。快快网络深知密评的重要性,因此,公司投入大量资源,打造了一支由资深密码专家和技术精英组成的密评团队。他们不仅具备深厚的密码学理论基础,还拥有丰富的实践经验和案例积累,能够为企业提供科学、公正、权威的密评服务。在快快网络的帮助下,企业可以更加精准地把握自身的安全状况,制定针对性的安全策略,提升整体安全防护水平。此外,快快网络还注重技术创新和服务升级。公司自主研发了一系列密评工具,能够高效、准确地完成密评任务。同时,快快网络还不断优化服务流程,提升服务质量,确保企业能够享受到更加便捷、高效的密评服务。快快网络凭借其专业的密评服务、卓越的技术实力和优质的服务态度,在福建乃至全国的密评领域树立了良好的口碑。选择快快网络,就是选择了一份可靠的数字安全保障,让企业在数字化转型的道路上更加稳健前行。
快快网络WAF如何高效防御CC攻击?
在现代互联网环境中,CC攻击是常见的网络攻击手段之一,通过大量请求淹没服务器,导致服务器资源耗尽,从而使其无法正常响应合法用户的请求。快快网络WAF(Web Application Firewall)提供了一套高效的防御机制,帮助企业和网站有效抵御CC攻击。本文将探讨如何利用快快网络WAF高效防御CC攻击。通过智能流量分析和行为检测,能够准确识别CC攻击流量。WAF采用先进的流量分析算法,实时监控网络流量,检测异常请求模式。例如,当某个IP地址在短时间内发出大量请求,或者请求的URL和参数存在明显的规律性时,WAF会将其标记为可疑流量。通过多维度的流量分析,WAF可以快速区分正常流量和攻击流量,减少误判率。提供了多种防御策略,可以根据实际需求进行灵活配置。常见的防御策略包括限流、黑名单和白名单等。限流策略通过限制每个IP地址的请求频率,防止单一IP地址发起大量请求。例如,可以设置每个IP地址每分钟最多只能发送100个请求。黑名单策略则可以将已知的恶意IP地址加入黑名单,直接拦截其请求。白名单策略则可以将信任的IP地址加入白名单,确保其请求能够正常通过。通过灵活配置这些策略,可以有效防御不同类型的CC攻击。支持自动化防御和手动干预相结合的方式,提高防御效果。当检测到CC攻击时,WAF可以自动启动防御策略,限制攻击流量。同时,管理员也可以通过控制台手动调整防御策略,根据实际情况进行优化。例如,当某个IP地址被误判为恶意流量时,管理员可以将其从黑名单中移除。通过自动化和手动干预相结合的方式,可以确保防御策略的准确性和有效性。提供了详细的攻击日志和报告,帮助管理员及时发现和分析攻击行为。WAF记录了每次攻击的详细信息,包括攻击时间、攻击源IP、请求URL和响应码等。通过分析这些日志,管理员可以了解攻击的具体情况,找出攻击的规律和特点,从而制定更有针对性的防御策略。此外,WAF还提供了可视化的攻击报告,帮助管理员直观地了解攻击的趋势和分布,提高防御的精准度。支持多层防御体系,提供全方位的保护。除了Web防火墙外,快快网络还提供了DDoS防护、WAF和安全审计等多重防护措施,形成多层次的防御体系。例如,DDoS防护可以抵御大流量的攻击,WAF可以防御应用层的攻击,安全审计可以记录和分析攻击行为。通过多层防御,可以全面保护网站和应用的安全,确保业务的稳定运行。通过智能流量分析和行为检测、多种防御策略、自动化防御和手动干预相结合、详细的攻击日志和报告以及多层防御体系,快快网络WAF可以高效防御CC攻击。希望以上建议能为您的网络安全防护提供参考,帮助您构建一个安全、稳定的网络环境。
如何选择一款适合自己的DDoS攻击防护方案?
随着网络攻击的频率和强度不断增加,DDoS(分布式拒绝服务)攻击已经成为了企业和个人网站面临的重大挑战。选择合适的DDoS攻击防护方案对于确保业务连续性和用户数据安全至关重要。本文将探讨如何根据自身需求选择最合适的DDoS防护方案,并分享一些选择时应注意的关键因素。一、评估自身需求在选择DDoS防护方案前,首先要明确自身的业务需求。这包括但不限于以下几个方面:业务规模:根据业务的规模确定所需防护能力的大小。小型网站可能只需要基础级别的防护,而大型企业或高流量网站则需要更高层次的防护服务。攻击历史:如果有遭受过DDoS攻击的历史,了解之前的攻击类型、规模和频率可以帮助选择适当的防护级别。预算限制:确定可用于DDoS防护的预算范围,以避免超支。二、考察防护方案的特点在明确了自身需求之后,接下来就需要考察不同防护方案的特点。以下是几个需要关注的重点:防护能力:查看方案能否有效抵御不同类型和规模的DDoS攻击,如SYN Flood、UDP Flood等。响应时间:了解防护服务提供商在检测到攻击后的响应速度,以及如何快速采取措施减轻攻击影响。透明度:选择能够提供实时监控和详细报告的服务商,这样可以清楚地知道攻击的具体情况以及防护系统的运行状态。技术支持:优质的技术支持对于处理紧急情况非常重要,确保提供商能够提供7×24小时的技术支持服务。弹性防护:随着攻击手段的不断演变,弹性防护功能允许用户在攻击超出常规防护能力时,自动获得额外的防护资源。三、考虑兼容性和集成性在选择防护方案时,还要考虑其与现有网络架构的兼容性和集成性。选择一个容易集成到当前系统中的方案,可以节省大量的时间和精力。四、试用和评估如果条件允许,最好先试用一下不同的防护方案,亲身体验其效果。这不仅可以帮助你更准确地判断哪个方案最适合自己的需求,还可以在正式签约前发现可能存在的问题。五、持续监控与调整DDoS攻击的形式和强度总是在变化,因此,选择一个能够提供持续监控和调整策略的服务商非常重要。这将确保防护方案能够跟上攻击技术的发展步伐。选择合适的DDoS防护方案是一个综合考量的过程,需要根据自身业务特点、预算情况以及对未来发展的预期做出明智决策。市场上有许多优秀的防护服务可供选择,其中,快快网络的高防IP以其灵活的弹性防护机制、强大的流量清洗能力和实时监控功能,成为了许多企业和个人网站抵御DDoS攻击的理想选择。无论您的业务规模大小如何,快快网络都能为您提供高效、可靠的防护服务,帮助您专注于业务本身,而不是担忧安全问题。
2023-05-15 11:05:09
2024-06-21 19:01:05
2022-02-08 11:05:31
2023-04-21 08:04:06
2022-06-29 16:49:44
2024-07-27 15:04:05
2022-02-08 11:05:52
2023-03-24 00:00:00
2023-05-15 11:05:09
2024-06-21 19:01:05
2022-02-08 11:05:31
2023-04-21 08:04:06
2022-06-29 16:49:44
2024-07-27 15:04:05
2022-02-08 11:05:52
2023-03-24 00:00:00
发布者:售前小溪 | 本文章发表于:2022-11-17
相信很多用户都知道:最近快快网络快快通新上了厦门BGP款型,那它有什么优势呢?为什么很多用户挂站都选择快快通厦门机房?快快网络给出答案!
最近很多用户频繁受到DDOS攻击,可以说是苦不堪言。用高防御的服务器成本高,用低防御的服务器又防不住。不仅要防同行的恶意竞争,还要防攻击手,攻击手又不止一波,简直防不胜防。很多小伙伴有没有发现你的同行突然不怕被攻击了?那是因为他们已经选择了快快网络的快快通厦门BGP服务器!
快快通厦门BGP有以下优势:
①配置高:配备E5-2670X2 32核心 内存32G 硬盘480Gssd
②防护高:无视UDP/海外攻击,上层搭载清洗设备,实际可抗DDOS攻击量远超防护值
③功能全:配置独家天擎云防、安全组、快卫士等防护软件
不仅如此,价格也很美丽!
了解更多快快通厦门BGP的信息,欢迎联系小溪QQ177803622 或者 点击右上角 QQ咨询
上一篇
下一篇
福建密评哪家好
福建密评哪家好?在福建这片充满机遇与挑战的数字经济发展热土上,企业如何在数字化转型的浪潮中屹立不倒,成为行业内的佼佼者?答案之一,便是高度重视商用密码应用的安全性评估,即密评。密评不仅是国家法律法规的明确要求,更是企业保障数据安全、提升竞争力的重要基石。在福建,快快网络以其专业的密评服务和卓越的技术实力,成为了众多企业信赖的伙伴。密评的重要性,不言而喻。它如同一道坚实的盾牌,守护着企业的数字资产不受侵害。在数字时代,数据已成为企业的核心资产,其安全性直接关系到企业的生存与发展。而商用密码作为数据安全的核心技术之一,其应用的安全性直接关系到数据的保密性、完整性和可用性。通过密评,企业可以全面了解自身在商用密码应用方面的安全性状况,及时发现并修复潜在的安全漏洞,确保业务运行的安全稳定。快快网络深知密评的重要性,因此,公司投入大量资源,打造了一支由资深密码专家和技术精英组成的密评团队。他们不仅具备深厚的密码学理论基础,还拥有丰富的实践经验和案例积累,能够为企业提供科学、公正、权威的密评服务。在快快网络的帮助下,企业可以更加精准地把握自身的安全状况,制定针对性的安全策略,提升整体安全防护水平。此外,快快网络还注重技术创新和服务升级。公司自主研发了一系列密评工具,能够高效、准确地完成密评任务。同时,快快网络还不断优化服务流程,提升服务质量,确保企业能够享受到更加便捷、高效的密评服务。快快网络凭借其专业的密评服务、卓越的技术实力和优质的服务态度,在福建乃至全国的密评领域树立了良好的口碑。选择快快网络,就是选择了一份可靠的数字安全保障,让企业在数字化转型的道路上更加稳健前行。
快快网络WAF如何高效防御CC攻击?
在现代互联网环境中,CC攻击是常见的网络攻击手段之一,通过大量请求淹没服务器,导致服务器资源耗尽,从而使其无法正常响应合法用户的请求。快快网络WAF(Web Application Firewall)提供了一套高效的防御机制,帮助企业和网站有效抵御CC攻击。本文将探讨如何利用快快网络WAF高效防御CC攻击。通过智能流量分析和行为检测,能够准确识别CC攻击流量。WAF采用先进的流量分析算法,实时监控网络流量,检测异常请求模式。例如,当某个IP地址在短时间内发出大量请求,或者请求的URL和参数存在明显的规律性时,WAF会将其标记为可疑流量。通过多维度的流量分析,WAF可以快速区分正常流量和攻击流量,减少误判率。提供了多种防御策略,可以根据实际需求进行灵活配置。常见的防御策略包括限流、黑名单和白名单等。限流策略通过限制每个IP地址的请求频率,防止单一IP地址发起大量请求。例如,可以设置每个IP地址每分钟最多只能发送100个请求。黑名单策略则可以将已知的恶意IP地址加入黑名单,直接拦截其请求。白名单策略则可以将信任的IP地址加入白名单,确保其请求能够正常通过。通过灵活配置这些策略,可以有效防御不同类型的CC攻击。支持自动化防御和手动干预相结合的方式,提高防御效果。当检测到CC攻击时,WAF可以自动启动防御策略,限制攻击流量。同时,管理员也可以通过控制台手动调整防御策略,根据实际情况进行优化。例如,当某个IP地址被误判为恶意流量时,管理员可以将其从黑名单中移除。通过自动化和手动干预相结合的方式,可以确保防御策略的准确性和有效性。提供了详细的攻击日志和报告,帮助管理员及时发现和分析攻击行为。WAF记录了每次攻击的详细信息,包括攻击时间、攻击源IP、请求URL和响应码等。通过分析这些日志,管理员可以了解攻击的具体情况,找出攻击的规律和特点,从而制定更有针对性的防御策略。此外,WAF还提供了可视化的攻击报告,帮助管理员直观地了解攻击的趋势和分布,提高防御的精准度。支持多层防御体系,提供全方位的保护。除了Web防火墙外,快快网络还提供了DDoS防护、WAF和安全审计等多重防护措施,形成多层次的防御体系。例如,DDoS防护可以抵御大流量的攻击,WAF可以防御应用层的攻击,安全审计可以记录和分析攻击行为。通过多层防御,可以全面保护网站和应用的安全,确保业务的稳定运行。通过智能流量分析和行为检测、多种防御策略、自动化防御和手动干预相结合、详细的攻击日志和报告以及多层防御体系,快快网络WAF可以高效防御CC攻击。希望以上建议能为您的网络安全防护提供参考,帮助您构建一个安全、稳定的网络环境。
如何选择一款适合自己的DDoS攻击防护方案?
随着网络攻击的频率和强度不断增加,DDoS(分布式拒绝服务)攻击已经成为了企业和个人网站面临的重大挑战。选择合适的DDoS攻击防护方案对于确保业务连续性和用户数据安全至关重要。本文将探讨如何根据自身需求选择最合适的DDoS防护方案,并分享一些选择时应注意的关键因素。一、评估自身需求在选择DDoS防护方案前,首先要明确自身的业务需求。这包括但不限于以下几个方面:业务规模:根据业务的规模确定所需防护能力的大小。小型网站可能只需要基础级别的防护,而大型企业或高流量网站则需要更高层次的防护服务。攻击历史:如果有遭受过DDoS攻击的历史,了解之前的攻击类型、规模和频率可以帮助选择适当的防护级别。预算限制:确定可用于DDoS防护的预算范围,以避免超支。二、考察防护方案的特点在明确了自身需求之后,接下来就需要考察不同防护方案的特点。以下是几个需要关注的重点:防护能力:查看方案能否有效抵御不同类型和规模的DDoS攻击,如SYN Flood、UDP Flood等。响应时间:了解防护服务提供商在检测到攻击后的响应速度,以及如何快速采取措施减轻攻击影响。透明度:选择能够提供实时监控和详细报告的服务商,这样可以清楚地知道攻击的具体情况以及防护系统的运行状态。技术支持:优质的技术支持对于处理紧急情况非常重要,确保提供商能够提供7×24小时的技术支持服务。弹性防护:随着攻击手段的不断演变,弹性防护功能允许用户在攻击超出常规防护能力时,自动获得额外的防护资源。三、考虑兼容性和集成性在选择防护方案时,还要考虑其与现有网络架构的兼容性和集成性。选择一个容易集成到当前系统中的方案,可以节省大量的时间和精力。四、试用和评估如果条件允许,最好先试用一下不同的防护方案,亲身体验其效果。这不仅可以帮助你更准确地判断哪个方案最适合自己的需求,还可以在正式签约前发现可能存在的问题。五、持续监控与调整DDoS攻击的形式和强度总是在变化,因此,选择一个能够提供持续监控和调整策略的服务商非常重要。这将确保防护方案能够跟上攻击技术的发展步伐。选择合适的DDoS防护方案是一个综合考量的过程,需要根据自身业务特点、预算情况以及对未来发展的预期做出明智决策。市场上有许多优秀的防护服务可供选择,其中,快快网络的高防IP以其灵活的弹性防护机制、强大的流量清洗能力和实时监控功能,成为了许多企业和个人网站抵御DDoS攻击的理想选择。无论您的业务规模大小如何,快快网络都能为您提供高效、可靠的防护服务,帮助您专注于业务本身,而不是担忧安全问题。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




