发布者:大客户经理 | 本文章发表于:2023-03-06
很多人不清楚数据仓库是什么?数据仓库是伴随着信息技术的发展不断衍生而产生的,利用历史的操作数据进行管理和决策。近些年来,数据仓库的优势越来越凸显,数据仓库中就存在最细节的原始数据、轻度聚合数据、高度聚合数据,对于数字化时代起到关键性的作用。
什么是数据仓库
首先,让我们定义什么是数据仓库,以及为何组织要使用数据仓库。数据仓库是一个集中式存储库,用于存储结构化数据(数据库表、Excel 工作表)和半结构化数据(XML 文件、网页),以便进行报告和分析。
数据从各种源(如销售点系统、业务应用程序和关系数据库)流入,通常会在到达仓库之前进行清理和标准化。由于数据仓库可以存储大量信息,因此用户可以轻松访问大量历史数据,这些数据可用于数据挖掘、数据可视化和其他形式的商业智能报告。
为了克服抽取式的缺点,数据仓库应运而生,它把数据集成到单一的数据仓库中,各个部门从数据仓库中获取数据进行后续的业务分析。在数据仓库中,数据集成是非常重要的,当数据从操作型环境加载到数据仓库中时,必须进行数据集成,ETL(抽取、转换和加载)软件使得数据集成可以自动化进行。
在体系结构化环境中个,主要存在两种类型的数据:原始数据和导出数据。原始数据是维持企业日常运行的细节性数据,可以更新,是面向应用程序的操作型数据;而导出数据是经过汇总和计算来满足公司管理和决策的需要,是面向主题的,经过集成的,不直接更新的历史数据。
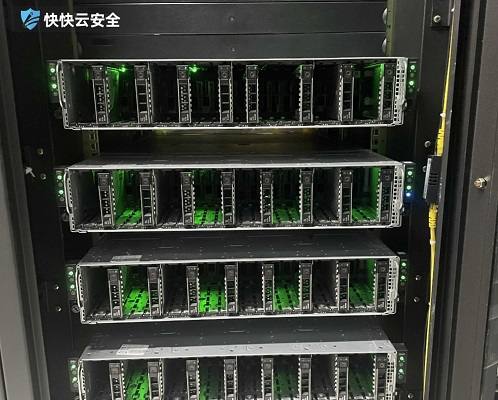
数据仓库的优势
由于原始数据和导出数据之间存在巨大的差异,使得它们不能共存于同一个数据库,因此,必须把数据进行分离。在体系结构化环境中,有四个层次的数据:操作层(OLTP)、数据仓库层(DW)、数据集市层(DM)和个体层,操作层数据只包含面向应用的原始数据,数据仓库层存储不可更新的、已集成的历史数据,数据集市层是根据用户的需求为满足部门的特殊需求而建立的,数据个体层用于完成大多数启发式分析,是小规模的临时数据。
可靠数据(尤其是在随着时间推移进行聚合时),可帮助用户做出更智能、更明智的决策以决定其组织运行的方式,正是数据仓库使之成为可能。企业数据仓库存储优势众多,其中一些影响最大的优势包括:
将来自多个源的数据合并到一个事实源存储和分析跨月份和年份的长期历史数据清理和转换数据,使其在结构和窗体中准确、一致且标准化减少收集数据和处理分析的查询时间,从而提高系统整体性能高效加载数据,而无需处理部署或基础结构的成本保护数据,确保其私密、受保护且安全准备数据以通过数据挖掘、可视化工具和其他形式的高级分析方法进行分析。
数据仓库是什么?数据仓库是随时间变化但信息本身相对稳定的数据集合,用于支持管理决策过程。其优势也是越来越明显,确保安全性和稳定性。在信息化越来越发达的今天,安全性是更为重要。
数据脱敏系统是什么 核心作用及选购指南
很多企业推进数字化转型的过程中,都会接触到数据安全相关的各类工具,不少运营和技术岗的小伙伴第一次听到数据脱敏系统的概念都摸不着头绪,不知道这类工具能解决什么实际问题,也不知道自己的企业是不是真的需要部署。现在数据安全相关法规越来越严,违规使用敏感数据很容易面临高额罚款,提前了解这类安全工具的作用,能帮企业避开很多不必要的合规风险。 数据脱敏是什么? 数据脱敏也叫数据去标识化,核心是把身份证号、手机号、银行卡号这类敏感信息,通过变形、替换、屏蔽等方式做特殊处理。处理后非授权人员没法直接获取真实数据,同时还能保留数据原有的格式和逻辑,不影响后续的测试、分析等使用场景。 脱敏系统有啥用? 现在《个人信息保护法》《数据安全法》都对敏感数据的存储、使用有明确要求,使用脱敏系统处理数据后再对内对外共享,能符合监管要求,避免合规风险。就算后续处理后的数据被泄露,不法分子拿到的也是无效信息,不会对用户和企业造成实际损失。研发、测试、数据分析部门需要用到真实业务数据的时候,不用申请调阅原始敏感数据,直接用脱敏后的版本就能开展工作,效率高还安全。 怎么选脱敏系统? 优先看适配性,要能兼容自己企业现有的数据库、业务系统,不用做太多二次开发就能快速上线。还要看脱敏规则的灵活度,不同场景需要的脱敏程度不一样,支持自定义规则的系统实用性更高。还要看处理效率,不能因为脱敏处理拖慢正常的业务运转速度,尤其是数据量大的企业,这点尤其要注意。 想要搭建完整的数据安全防护体系,光靠数据脱敏系统还不够,WAF应用防护墙能对应用层数据传输过程进行全链路防护,快卫士终端安全产品能守住终端数据使用的最后一道关卡,有相关需求的用户可以前往对应产品页面了解详细功能和适配方案。 企业在数字化转型过程中,数据安全是不能忽略的核心环节,选对合适的数据脱敏系统,搭配其他安全产品搭建多层防护体系,既能满足监管要求,也能为企业的长期发展筑牢安全防线,避免因为数据安全问题给业务带来不必要的损失。
什么是信息安全保密
信息安全保密其实就是给咱们的数据加把锁,防止被不该看的人看到,这不仅仅是技术问题,更是关乎企业生存和个人隐私的大事。不管是大公司还是个人,都得重视起来,不然数据泄露了麻烦就大了。咱们平时接触到的各种账号、文件,甚至是聊天记录,都需要做好防护。这就像给家里装防盗门一样,得把重要东西看紧了。 信息安全保密重要吗? 这事儿绝对不能马虎,一旦信息泄露,损失可就大了去了。现在的数据就是钱,客户资料或者商业机密要是被竞争对手搞到手,那企业可能直接就垮了。而且现在法律管得也严,像《数据安全法》这些规定,没做好保密工作是要吃官司的,罚款数额可不是小数目。对于个人来说,隐私曝光更是让人头疼,骚扰电话不断,甚至可能遭遇电信诈骗,财产受到威胁。所以,做好保密工作就是给我们的资产穿上一层铠甲,多一层保障总是没错的。 信息安全保密怎么做? 想做好这块,得从多方面入手,光靠嘴说没用,得有实际行动。最基本的就是设置复杂的密码,别老用生日或者123456这种简单的,最好定期换一换。平时还得注意给数据加密,这样就算文件被偷走了,对方也打不开,这就是所谓的“双保险”。除了这些技术手段,人的意识也很关键,别随便点不明链接,也别在公共场合聊敏感话题。给电脑装个好用的安全软件特别重要,能实时监控威胁,把风险扼杀在摇篮里。 说到终端安全,快卫士-终端安全就是个不错的选择,它能帮咱们全面监控终端状态,及时发现并处理各种安全隐患。这款产品不仅能防病毒,还能防止数据外泄,功能相当全面。有了它,就像给电脑请了个全天候的保镖,不管是勒索病毒还是黑客攻击,都能挡在门外。它还能进行漏洞扫描和资产管理,让咱们对设备情况了如指掌。想要了解更多详情,可以去快卫士官网看看。快卫士-终端安全介绍:https://kws.kkidc.com 信息安全保密不是一劳永逸的事情,得时刻保持警惕。技术再好,如果人松懈了,也容易被钻空子。所以咱们得不断学习新的安全知识,跟上黑客的步伐。选对工具,养成良好的习惯,这样才能真正守住咱们的秘密。希望大家都能重视起来,别等到出事了才后悔莫及。
MySQL注入攻击原理与防护指南
MySQL注入是Web安全中老生常谈却又极具破坏力的攻击方式,攻击者通过在表单或URL参数中插入恶意SQL语句,欺骗后端数据库执行非授权操作。这不仅能绕过登录验证,还可能导致敏感数据批量泄露。掌握其核心原理并部署针对性的防御策略,是每一位开发者和运维人员保障业务安全的必修课。 MySQL注入原理是什么? 很多朋友在开发网站时,为了图省事,喜欢直接把用户输入的数据拼接到SQL查询语句里。这就好比给陌生人留了自家的钥匙,风险极大。当应用程序没有对用户提交的数据进行严格的过滤或转义时,攻击者就可以构造特殊的字符片段。这些片段会被数据库误认为是SQL命令的一部分,从而改变原始查询的逻辑。 举个最常见的例子,登录验证的SQL语句本来是“SELECT * FROM users WHERE username = '$name'”。如果攻击者在用户名框里输入“admin' OR '1'='1”,那拼出来的语句就变成了“SELECT * FROM users WHERE username = 'admin' OR '1'='1'”。因为“1=1”永远成立,数据库就会返回所有记录,攻击者就这样在不知道密码的情况下直接登录了系统。 这种攻击的核心在于混淆了“数据”和“代码”的边界。数据库引擎无法分清哪些是开发者原本的指令,哪些是用户输入的数据。除了绕过登录,注入攻击还能被用来窃取数据库中的敏感信息,比如用户的账号密码、个人隐私,甚至执行系统命令删除整个数据库表,后果不堪设想。 MySQL注入怎么防? 想要彻底杜绝MySQL注入,最有效的方法就是在代码层面使用预编译语句,也就是参数化查询。这种方式能强制数据库把用户输入当作纯数据处理,无论输入什么内容,都不会被解释为SQL命令。比如使用PDO或MySQLi预处理,就像把数据装进了一个坚固的保险箱,数据库只负责搬运箱子,而不会去修改里面的东西。这是目前防御注入攻击的黄金标准,开发时一定要养成这个习惯。 除了代码层面的修复,对所有用户输入进行严格的验证和过滤也是必不可少的。虽然不能完全依赖过滤,但限制输入的格式、长度和类型,能挡掉大部分低级的攻击尝试。比如年龄字段只能填数字,邮箱字段必须包含@符号,这种白名单验证机制比黑名单更安全。同时,要避免直接把数据库的错误信息展示给前端用户,详细的报错往往会暴露数据库表结构或字段名,给攻击者提供便利。 对于已经上线运行的业务系统,改代码可能比较费时费力,这时候部署专业的Web应用防火墙(WAF)是个非常明智的选择。快快网络提供的WAF应用防火墙产品,专门针对SQL注入等常见Web威胁进行了深度优化。它内置了庞大的攻击特征库,能够实时拦截恶意流量,就像给网站请了个24小时站岗的保镖。即使代码里存在未被发现的安全漏洞,WAF也能在攻击到达数据库之前将其阻断,为业务系统提供了一道坚实的外部防线。 数据库权限的最小化原则也经常被大家忽视。不要总是使用root账号这种超级管理员权限来连接数据库。为不同的应用分配不同的数据库用户,只赋予其刚好够用的操作权限。比如一个只读的页面,就只给它SELECT权限,千万不要给DROP或DELETE权限。这样即便不幸发生了注入,攻击者能造成的破坏也被限制在最小范围内,不会导致整个数据库“删库跑路”。 网络安全是一场没有硝烟的战争,MySQL注入作为最古老的攻击手段之一,至今依然活跃在各大漏洞榜单中。无论是开发新功能还是维护旧系统,都要时刻保持安全意识,从代码规范到外部防护,多管齐下才能守住数据安全的大门。
2023-05-22 11:12:00
2023-10-18 11:21:00
2023-04-24 11:27:00
2023-08-13 11:03:00
2023-05-26 11:25:00
2023-03-06 11:13:03
2023-08-14 11:27:00
2023-06-12 11:04:00
2023-05-22 11:12:00
2023-10-18 11:21:00
2023-04-24 11:27:00
2023-08-13 11:03:00
2023-05-26 11:25:00
2023-03-06 11:13:03
2023-08-14 11:27:00
2023-06-12 11:04:00
发布者:大客户经理 | 本文章发表于:2023-03-06
很多人不清楚数据仓库是什么?数据仓库是伴随着信息技术的发展不断衍生而产生的,利用历史的操作数据进行管理和决策。近些年来,数据仓库的优势越来越凸显,数据仓库中就存在最细节的原始数据、轻度聚合数据、高度聚合数据,对于数字化时代起到关键性的作用。
什么是数据仓库
首先,让我们定义什么是数据仓库,以及为何组织要使用数据仓库。数据仓库是一个集中式存储库,用于存储结构化数据(数据库表、Excel 工作表)和半结构化数据(XML 文件、网页),以便进行报告和分析。
数据从各种源(如销售点系统、业务应用程序和关系数据库)流入,通常会在到达仓库之前进行清理和标准化。由于数据仓库可以存储大量信息,因此用户可以轻松访问大量历史数据,这些数据可用于数据挖掘、数据可视化和其他形式的商业智能报告。
为了克服抽取式的缺点,数据仓库应运而生,它把数据集成到单一的数据仓库中,各个部门从数据仓库中获取数据进行后续的业务分析。在数据仓库中,数据集成是非常重要的,当数据从操作型环境加载到数据仓库中时,必须进行数据集成,ETL(抽取、转换和加载)软件使得数据集成可以自动化进行。
在体系结构化环境中个,主要存在两种类型的数据:原始数据和导出数据。原始数据是维持企业日常运行的细节性数据,可以更新,是面向应用程序的操作型数据;而导出数据是经过汇总和计算来满足公司管理和决策的需要,是面向主题的,经过集成的,不直接更新的历史数据。
数据仓库的优势
由于原始数据和导出数据之间存在巨大的差异,使得它们不能共存于同一个数据库,因此,必须把数据进行分离。在体系结构化环境中,有四个层次的数据:操作层(OLTP)、数据仓库层(DW)、数据集市层(DM)和个体层,操作层数据只包含面向应用的原始数据,数据仓库层存储不可更新的、已集成的历史数据,数据集市层是根据用户的需求为满足部门的特殊需求而建立的,数据个体层用于完成大多数启发式分析,是小规模的临时数据。
可靠数据(尤其是在随着时间推移进行聚合时),可帮助用户做出更智能、更明智的决策以决定其组织运行的方式,正是数据仓库使之成为可能。企业数据仓库存储优势众多,其中一些影响最大的优势包括:
将来自多个源的数据合并到一个事实源存储和分析跨月份和年份的长期历史数据清理和转换数据,使其在结构和窗体中准确、一致且标准化减少收集数据和处理分析的查询时间,从而提高系统整体性能高效加载数据,而无需处理部署或基础结构的成本保护数据,确保其私密、受保护且安全准备数据以通过数据挖掘、可视化工具和其他形式的高级分析方法进行分析。
数据仓库是什么?数据仓库是随时间变化但信息本身相对稳定的数据集合,用于支持管理决策过程。其优势也是越来越明显,确保安全性和稳定性。在信息化越来越发达的今天,安全性是更为重要。
数据脱敏系统是什么 核心作用及选购指南
很多企业推进数字化转型的过程中,都会接触到数据安全相关的各类工具,不少运营和技术岗的小伙伴第一次听到数据脱敏系统的概念都摸不着头绪,不知道这类工具能解决什么实际问题,也不知道自己的企业是不是真的需要部署。现在数据安全相关法规越来越严,违规使用敏感数据很容易面临高额罚款,提前了解这类安全工具的作用,能帮企业避开很多不必要的合规风险。 数据脱敏是什么? 数据脱敏也叫数据去标识化,核心是把身份证号、手机号、银行卡号这类敏感信息,通过变形、替换、屏蔽等方式做特殊处理。处理后非授权人员没法直接获取真实数据,同时还能保留数据原有的格式和逻辑,不影响后续的测试、分析等使用场景。 脱敏系统有啥用? 现在《个人信息保护法》《数据安全法》都对敏感数据的存储、使用有明确要求,使用脱敏系统处理数据后再对内对外共享,能符合监管要求,避免合规风险。就算后续处理后的数据被泄露,不法分子拿到的也是无效信息,不会对用户和企业造成实际损失。研发、测试、数据分析部门需要用到真实业务数据的时候,不用申请调阅原始敏感数据,直接用脱敏后的版本就能开展工作,效率高还安全。 怎么选脱敏系统? 优先看适配性,要能兼容自己企业现有的数据库、业务系统,不用做太多二次开发就能快速上线。还要看脱敏规则的灵活度,不同场景需要的脱敏程度不一样,支持自定义规则的系统实用性更高。还要看处理效率,不能因为脱敏处理拖慢正常的业务运转速度,尤其是数据量大的企业,这点尤其要注意。 想要搭建完整的数据安全防护体系,光靠数据脱敏系统还不够,WAF应用防护墙能对应用层数据传输过程进行全链路防护,快卫士终端安全产品能守住终端数据使用的最后一道关卡,有相关需求的用户可以前往对应产品页面了解详细功能和适配方案。 企业在数字化转型过程中,数据安全是不能忽略的核心环节,选对合适的数据脱敏系统,搭配其他安全产品搭建多层防护体系,既能满足监管要求,也能为企业的长期发展筑牢安全防线,避免因为数据安全问题给业务带来不必要的损失。
什么是信息安全保密
信息安全保密其实就是给咱们的数据加把锁,防止被不该看的人看到,这不仅仅是技术问题,更是关乎企业生存和个人隐私的大事。不管是大公司还是个人,都得重视起来,不然数据泄露了麻烦就大了。咱们平时接触到的各种账号、文件,甚至是聊天记录,都需要做好防护。这就像给家里装防盗门一样,得把重要东西看紧了。 信息安全保密重要吗? 这事儿绝对不能马虎,一旦信息泄露,损失可就大了去了。现在的数据就是钱,客户资料或者商业机密要是被竞争对手搞到手,那企业可能直接就垮了。而且现在法律管得也严,像《数据安全法》这些规定,没做好保密工作是要吃官司的,罚款数额可不是小数目。对于个人来说,隐私曝光更是让人头疼,骚扰电话不断,甚至可能遭遇电信诈骗,财产受到威胁。所以,做好保密工作就是给我们的资产穿上一层铠甲,多一层保障总是没错的。 信息安全保密怎么做? 想做好这块,得从多方面入手,光靠嘴说没用,得有实际行动。最基本的就是设置复杂的密码,别老用生日或者123456这种简单的,最好定期换一换。平时还得注意给数据加密,这样就算文件被偷走了,对方也打不开,这就是所谓的“双保险”。除了这些技术手段,人的意识也很关键,别随便点不明链接,也别在公共场合聊敏感话题。给电脑装个好用的安全软件特别重要,能实时监控威胁,把风险扼杀在摇篮里。 说到终端安全,快卫士-终端安全就是个不错的选择,它能帮咱们全面监控终端状态,及时发现并处理各种安全隐患。这款产品不仅能防病毒,还能防止数据外泄,功能相当全面。有了它,就像给电脑请了个全天候的保镖,不管是勒索病毒还是黑客攻击,都能挡在门外。它还能进行漏洞扫描和资产管理,让咱们对设备情况了如指掌。想要了解更多详情,可以去快卫士官网看看。快卫士-终端安全介绍:https://kws.kkidc.com 信息安全保密不是一劳永逸的事情,得时刻保持警惕。技术再好,如果人松懈了,也容易被钻空子。所以咱们得不断学习新的安全知识,跟上黑客的步伐。选对工具,养成良好的习惯,这样才能真正守住咱们的秘密。希望大家都能重视起来,别等到出事了才后悔莫及。
MySQL注入攻击原理与防护指南
MySQL注入是Web安全中老生常谈却又极具破坏力的攻击方式,攻击者通过在表单或URL参数中插入恶意SQL语句,欺骗后端数据库执行非授权操作。这不仅能绕过登录验证,还可能导致敏感数据批量泄露。掌握其核心原理并部署针对性的防御策略,是每一位开发者和运维人员保障业务安全的必修课。 MySQL注入原理是什么? 很多朋友在开发网站时,为了图省事,喜欢直接把用户输入的数据拼接到SQL查询语句里。这就好比给陌生人留了自家的钥匙,风险极大。当应用程序没有对用户提交的数据进行严格的过滤或转义时,攻击者就可以构造特殊的字符片段。这些片段会被数据库误认为是SQL命令的一部分,从而改变原始查询的逻辑。 举个最常见的例子,登录验证的SQL语句本来是“SELECT * FROM users WHERE username = '$name'”。如果攻击者在用户名框里输入“admin' OR '1'='1”,那拼出来的语句就变成了“SELECT * FROM users WHERE username = 'admin' OR '1'='1'”。因为“1=1”永远成立,数据库就会返回所有记录,攻击者就这样在不知道密码的情况下直接登录了系统。 这种攻击的核心在于混淆了“数据”和“代码”的边界。数据库引擎无法分清哪些是开发者原本的指令,哪些是用户输入的数据。除了绕过登录,注入攻击还能被用来窃取数据库中的敏感信息,比如用户的账号密码、个人隐私,甚至执行系统命令删除整个数据库表,后果不堪设想。 MySQL注入怎么防? 想要彻底杜绝MySQL注入,最有效的方法就是在代码层面使用预编译语句,也就是参数化查询。这种方式能强制数据库把用户输入当作纯数据处理,无论输入什么内容,都不会被解释为SQL命令。比如使用PDO或MySQLi预处理,就像把数据装进了一个坚固的保险箱,数据库只负责搬运箱子,而不会去修改里面的东西。这是目前防御注入攻击的黄金标准,开发时一定要养成这个习惯。 除了代码层面的修复,对所有用户输入进行严格的验证和过滤也是必不可少的。虽然不能完全依赖过滤,但限制输入的格式、长度和类型,能挡掉大部分低级的攻击尝试。比如年龄字段只能填数字,邮箱字段必须包含@符号,这种白名单验证机制比黑名单更安全。同时,要避免直接把数据库的错误信息展示给前端用户,详细的报错往往会暴露数据库表结构或字段名,给攻击者提供便利。 对于已经上线运行的业务系统,改代码可能比较费时费力,这时候部署专业的Web应用防火墙(WAF)是个非常明智的选择。快快网络提供的WAF应用防火墙产品,专门针对SQL注入等常见Web威胁进行了深度优化。它内置了庞大的攻击特征库,能够实时拦截恶意流量,就像给网站请了个24小时站岗的保镖。即使代码里存在未被发现的安全漏洞,WAF也能在攻击到达数据库之前将其阻断,为业务系统提供了一道坚实的外部防线。 数据库权限的最小化原则也经常被大家忽视。不要总是使用root账号这种超级管理员权限来连接数据库。为不同的应用分配不同的数据库用户,只赋予其刚好够用的操作权限。比如一个只读的页面,就只给它SELECT权限,千万不要给DROP或DELETE权限。这样即便不幸发生了注入,攻击者能造成的破坏也被限制在最小范围内,不会导致整个数据库“删库跑路”。 网络安全是一场没有硝烟的战争,MySQL注入作为最古老的攻击手段之一,至今依然活跃在各大漏洞榜单中。无论是开发新功能还是维护旧系统,都要时刻保持安全意识,从代码规范到外部防护,多管齐下才能守住数据安全的大门。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




