发布者:售前小米 | 本文章发表于:2021-05-20 阅读数:7442
十代酷睿i9-10900K采用了全新的Comet Lake架构,接口类型也更改为LGA1200,意味着不再支持上一代300系列主板,需要搭配全新400系列主板,最佳搭配是Z490主板,相对于Z390主板芯片组,Z490区别并不是很大,主要的变化在与PCIe 4.0通道、网络支持方面。i9-10900K相比i9-9900K在基础频率和加速频率分别高了0.1GHz、0.3GHz,并且三级缓存提升至20MB,相比i9-9900K多了4MB,而核心线程数量提升还是比较明显的,由8核16线程升级为10核20线程,意味着在程序多开、生产力创作等用途更具备优势,不过TDP功耗也有所提升,达到了125W。而在制程工艺、内置核显、超频特性保持相同,提升最亮眼就是多线程性能。
游戏实测,游戏设置为最高画质,分辨率为1920*1080(1080P),游戏选了《巫师三》、《古墓丽影:暗影》、《孤岛惊魂5》、《刺客信条:奥德赛》、《GTA5》、《绝地求生》,来看看具体的测试成绩吧。
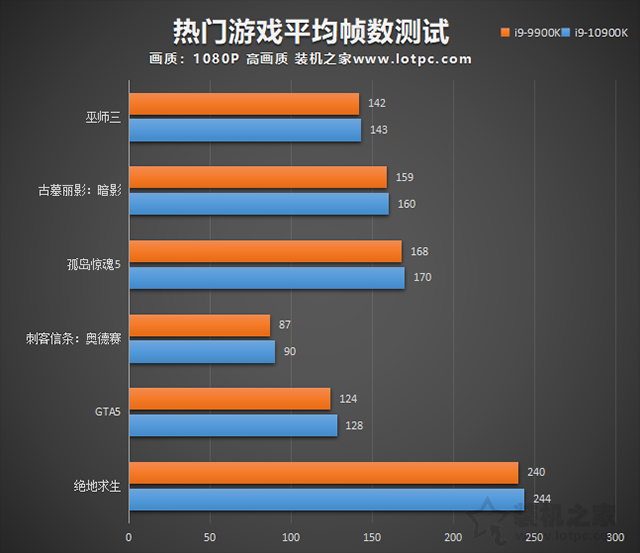
i9-9900K是上一代最强的游戏CPU之一,而十代酷睿i9-10900K推出之后,i9-10900K可以完全替代最强游戏CPU的称号,i9-10900K相比i9-9900K在单核性能虽然不是太多,大概领先了5%左右,不过多线程性能至少提升了30%左右,综合性能提升还是十分明显的
快快网络水冷I9-9900K、水冷I9-10900K 加小米QQ:177803625详聊 官网:https://www.kkidc.com/ 电话:17605054866
什么是SQL注入漏洞及原理
SQL注入漏洞听起来很专业,其实就是黑客利用程序没把用户输入过滤干净,把恶意代码塞进数据库查询语句里。这就像你本来只想让人填个名字,结果对方塞了一串指令,数据库照单全收执行了。后果往往很严重,轻则数据泄露,重则服务器被控制。搞懂这个原理,咱们才能更好地保护自己的网站安全。 SQL注入原理是什么? 数据库是网站的大脑,存储着所有的核心数据。SQL注入漏洞发生的原因,往往是因为程序员在写代码时,太信任用户输入的内容了。当咱们在登录框输入账号密码,或者在搜索框输入关键词时,后台程序会把这些内容拼凑成一条SQL语句发给数据库。如果程序没有对这些输入进行严格的检查和过滤,黑客就可以在这些输入框里填入特殊的字符,比如单引号或者某些SQL命令关键词。 数据库收到这些被“污染”的指令后,分不清哪些是真正的数据,哪些是黑客塞进去的命令,就会一股脑地全部执行。这就好比咱们去银行取钱,填单子时只能填金额。如果有个人在金额栏里写了一句“把金库里的钱都给我”,柜员如果不加辨别真的照做了,那就是严重的SQL注入。攻击者利用这种方式,可以绕过登录验证,不需要密码就能进入后台,甚至直接读取、修改、删除数据库里的所有敏感信息。更糟糕的是,有些攻击者还会利用这个漏洞获取服务器的操作权限,把服务器变成自己的“肉鸡”,用来干更多的坏事。 咱们深入剖析一下它的核心机制。在正常的业务逻辑里,SQL语句应该是写死在代码里的,用户输入只是作为参数传递。但在存在漏洞的代码中,用户输入直接参与了SQL语句的拼接。试想一下,原本验证密码的语句是“查找用户名是A且密码是B的人”。黑客通过构造特定的输入,把这句话变成了“查找用户名是A的人,或者1等于1的人”。因为“1等于1”这个条件永远成立,数据库就会返回真,从而骗过了验证系统。 这种攻击方式之所以可怕,是因为它不需要什么高深的黑客技术,只要懂一点SQL语法就能上手。而且,它不仅能用来绕过登录,还能用来探测数据库结构。攻击者可以通过不断发送包含错误信息的请求,根据数据库返回的错误提示,一点点猜出表名、字段名。一旦摸清了数据库的家底,他们就能为所欲为,把整个数据库的内容拖走,或者在网站页面上挂上恶意链接,严重损害网站的声誉。除了绕过登录,攻击者还能利用报错注入的方式,故意输入错误的语法,让数据库返回详细的错误信息。这些错误信息里往往包含了数据库的版本、表结构等关键情报。这就好比小偷踩点,先把家里的布局摸得一清二楚,下次再来就是精准打击了。 如何防护SQL注入? 想要堵住这个漏洞,最有效的方法就是在代码层面使用预编译技术。这就像是给数据库下达了一道死命令:不管用户输入什么,都只能当作纯粹的文本处理,绝对不能当成代码执行。预编译语句在数据库发送SQL之前,就已经把查询的结构定好了,用户输入的数据只是填充进去的占位符。这样一来,就算黑客输入了再精妙的恶意代码,在数据库眼里也只是一串没有任何意义的乱码,根本起不到破坏作用。 除了代码层面的加固,在数据库权限管理上也要遵循最小权限原则。不要用root账号这种超级管理员权限去连接数据库。如果网站只需要读取数据,就只给读取权限;如果只需要操作某张表,就限制在这张表。这样就算不幸被注入了,攻击者的破坏力也能被限制在最小范围内,不至于把整个数据库都清空。对于咱们普通的企业或个人站长来说,还需要给网站部署专业的防护设备。 WAF应用防火墙就是专门用来对付这类Web攻击的神器。它就像一个经验丰富的门卫,站在网站的最前面,对所有进来的HTTP请求进行细致的检查。WAF内置了庞大的攻击特征库,能够精准识别出各种伪装的SQL注入攻击流量。一旦发现请求中包含恶意的SQL语句特征,WAF会立即将其拦截,确保攻击流量无法触达后端的数据库。而且,云WAF通常还带有加速功能,在拦截攻击的同时,还能优化网站的访问速度,一举两得。WAF还能实时更新防护规则,应对新出现的攻击手法。不需要自己去研究复杂的攻击代码,只需要配置好WAF,就能在很大程度上规避SQL注入带来的风险。 WAF应用防火墙产品介绍:https://www.kkidc.com/waf/pro_desc 网站安全从来不是一劳永逸的事情,SQL注入作为老牌的Web漏洞,至今依然活跃在各大黑客攻击榜单上。无论是从代码规范入手,还是依赖像WAF这样的安全设备,双重保险才能让咱们的数据更安全。别等到数据泄露了才后悔莫及,提前做好防护,才是最明智的选择。
使用云服务器有啥有点或者缺点?
在选择云服务器与物理服务器时,需要根据具体的应用需求、成本预算、性能要求、可扩展性、安全性及可靠性等因素进行综合考虑。笑笑为大家整理了一些云服务器使用中的优点以及缺点,以帮助您做出更明智的选择,不足之处欢迎大家批评指正:云服务器优点:灵活性:云服务器提供了高度的灵活性,可以根据实际需求快速创建、启动和停止服务器实例。您可以根据业务负载的变化进行弹性调整,随时增加或减少计算资源。可扩展性:云服务器支持横向和纵向扩展,可以轻松应对业务增长和流量高峰。与物理服务器相比,云服务器在扩展和调整时无需更换或升级硬件。成本效益:云服务器通常采用按需付费模式,您只需根据实际使用情况支付所消耗的资源。这有助于降低初始成本和周期性维护费用。易于管理:云服务器由云服务提供商负责管理和维护底层基础设施,您可以将更多的精力集中在应用程序的开发和部署上。云服务器缺点:性能波动:由于云服务器是虚拟化环境,其性能可能会受到其他虚拟实例的影响,导致性能波动。安全性风险:云服务器可能面临单点故障的风险,同时需要关注云服务提供商的安全性和隐私政策。网络延迟:如果云服务器与您的业务地点距离较远,可能会产生一定的网络延迟。
什么是BGP服务器?
在探讨BGP服务器之前,我们首先需要了解BGP(边界网关协议)这一核心概念。BGP是互联网中用于在不同自治系统(AS)之间交换路由信息的一种关键协议,它确保了数据能够在全球范围内正确、高效地传输。 BGP服务器,全称为Border Gateway Protocol服务器,是一种运行在TCP上的自治系统路由协议服务器。它主要负责在不同主机网关、Internet或自治系统之间传输数据和信息的路由协议。通过BGP协议,BGP服务器能够学习并维护一张全球路由表,根据网络拓扑和路由策略,决定最佳的数据传输路径。 BGP服务器的工作原理可以概括为路由交换和路由决策两个核心环节。在路由交换方面,BGP服务器通过与其他自治系统的服务器建立连接,交换路由信息,从而构建和维护全球路由表。而在路由决策方面,BGP服务器则基于一系列复杂的路由策略,如AS路径长度、出口宣告的网络前缀、可用的链路质量等,来选择最佳的数据传输路径。 BGP服务器在互联网中扮演着至关重要的角色,其应用场景也极为广泛。对于大型网站、在线游戏等领域,BGP服务器能够提供快速、稳定的用户体验,确保用户能够顺畅地访问和使用相关服务。此外,对于企业或机构的跨区域专用网络,租用BGP线路服务器可以实现不同网络之间的连接和通信,极大地提高了网络的灵活性和可靠性。 随着云计算、大数据、物联网等技术的不断发展,互联网规模不断扩大,网络结构也变得更加复杂。未来,BGP服务器将继续发挥重要作用,推动互联网的发展和进步。同时,随着5G、6G等新一代通信技术的不断演进,BGP服务器也将面临新的机遇和挑战。为了适应更加复杂的网络环境,BGP服务器将更加注重安全性、可靠性和智能化方面的提升。
阅读数:9712 | 2022-06-10 14:16:45
阅读数:7442 | 2021-05-20 17:15:02
阅读数:6939 | 2021-11-04 17:40:55
阅读数:6630 | 2022-02-08 11:06:31
阅读数:6305 | 2021-11-04 17:40:58
阅读数:5955 | 2021-06-09 18:01:48
阅读数:5808 | 2021-05-24 16:40:41
阅读数:4535 | 2021-10-27 16:25:07
阅读数:9712 | 2022-06-10 14:16:45
阅读数:7442 | 2021-05-20 17:15:02
阅读数:6939 | 2021-11-04 17:40:55
阅读数:6630 | 2022-02-08 11:06:31
阅读数:6305 | 2021-11-04 17:40:58
阅读数:5955 | 2021-06-09 18:01:48
阅读数:5808 | 2021-05-24 16:40:41
阅读数:4535 | 2021-10-27 16:25:07
发布者:售前小米 | 本文章发表于:2021-05-20
十代酷睿i9-10900K采用了全新的Comet Lake架构,接口类型也更改为LGA1200,意味着不再支持上一代300系列主板,需要搭配全新400系列主板,最佳搭配是Z490主板,相对于Z390主板芯片组,Z490区别并不是很大,主要的变化在与PCIe 4.0通道、网络支持方面。i9-10900K相比i9-9900K在基础频率和加速频率分别高了0.1GHz、0.3GHz,并且三级缓存提升至20MB,相比i9-9900K多了4MB,而核心线程数量提升还是比较明显的,由8核16线程升级为10核20线程,意味着在程序多开、生产力创作等用途更具备优势,不过TDP功耗也有所提升,达到了125W。而在制程工艺、内置核显、超频特性保持相同,提升最亮眼就是多线程性能。
游戏实测,游戏设置为最高画质,分辨率为1920*1080(1080P),游戏选了《巫师三》、《古墓丽影:暗影》、《孤岛惊魂5》、《刺客信条:奥德赛》、《GTA5》、《绝地求生》,来看看具体的测试成绩吧。
i9-9900K是上一代最强的游戏CPU之一,而十代酷睿i9-10900K推出之后,i9-10900K可以完全替代最强游戏CPU的称号,i9-10900K相比i9-9900K在单核性能虽然不是太多,大概领先了5%左右,不过多线程性能至少提升了30%左右,综合性能提升还是十分明显的
快快网络水冷I9-9900K、水冷I9-10900K 加小米QQ:177803625详聊 官网:https://www.kkidc.com/ 电话:17605054866
什么是SQL注入漏洞及原理
SQL注入漏洞听起来很专业,其实就是黑客利用程序没把用户输入过滤干净,把恶意代码塞进数据库查询语句里。这就像你本来只想让人填个名字,结果对方塞了一串指令,数据库照单全收执行了。后果往往很严重,轻则数据泄露,重则服务器被控制。搞懂这个原理,咱们才能更好地保护自己的网站安全。 SQL注入原理是什么? 数据库是网站的大脑,存储着所有的核心数据。SQL注入漏洞发生的原因,往往是因为程序员在写代码时,太信任用户输入的内容了。当咱们在登录框输入账号密码,或者在搜索框输入关键词时,后台程序会把这些内容拼凑成一条SQL语句发给数据库。如果程序没有对这些输入进行严格的检查和过滤,黑客就可以在这些输入框里填入特殊的字符,比如单引号或者某些SQL命令关键词。 数据库收到这些被“污染”的指令后,分不清哪些是真正的数据,哪些是黑客塞进去的命令,就会一股脑地全部执行。这就好比咱们去银行取钱,填单子时只能填金额。如果有个人在金额栏里写了一句“把金库里的钱都给我”,柜员如果不加辨别真的照做了,那就是严重的SQL注入。攻击者利用这种方式,可以绕过登录验证,不需要密码就能进入后台,甚至直接读取、修改、删除数据库里的所有敏感信息。更糟糕的是,有些攻击者还会利用这个漏洞获取服务器的操作权限,把服务器变成自己的“肉鸡”,用来干更多的坏事。 咱们深入剖析一下它的核心机制。在正常的业务逻辑里,SQL语句应该是写死在代码里的,用户输入只是作为参数传递。但在存在漏洞的代码中,用户输入直接参与了SQL语句的拼接。试想一下,原本验证密码的语句是“查找用户名是A且密码是B的人”。黑客通过构造特定的输入,把这句话变成了“查找用户名是A的人,或者1等于1的人”。因为“1等于1”这个条件永远成立,数据库就会返回真,从而骗过了验证系统。 这种攻击方式之所以可怕,是因为它不需要什么高深的黑客技术,只要懂一点SQL语法就能上手。而且,它不仅能用来绕过登录,还能用来探测数据库结构。攻击者可以通过不断发送包含错误信息的请求,根据数据库返回的错误提示,一点点猜出表名、字段名。一旦摸清了数据库的家底,他们就能为所欲为,把整个数据库的内容拖走,或者在网站页面上挂上恶意链接,严重损害网站的声誉。除了绕过登录,攻击者还能利用报错注入的方式,故意输入错误的语法,让数据库返回详细的错误信息。这些错误信息里往往包含了数据库的版本、表结构等关键情报。这就好比小偷踩点,先把家里的布局摸得一清二楚,下次再来就是精准打击了。 如何防护SQL注入? 想要堵住这个漏洞,最有效的方法就是在代码层面使用预编译技术。这就像是给数据库下达了一道死命令:不管用户输入什么,都只能当作纯粹的文本处理,绝对不能当成代码执行。预编译语句在数据库发送SQL之前,就已经把查询的结构定好了,用户输入的数据只是填充进去的占位符。这样一来,就算黑客输入了再精妙的恶意代码,在数据库眼里也只是一串没有任何意义的乱码,根本起不到破坏作用。 除了代码层面的加固,在数据库权限管理上也要遵循最小权限原则。不要用root账号这种超级管理员权限去连接数据库。如果网站只需要读取数据,就只给读取权限;如果只需要操作某张表,就限制在这张表。这样就算不幸被注入了,攻击者的破坏力也能被限制在最小范围内,不至于把整个数据库都清空。对于咱们普通的企业或个人站长来说,还需要给网站部署专业的防护设备。 WAF应用防火墙就是专门用来对付这类Web攻击的神器。它就像一个经验丰富的门卫,站在网站的最前面,对所有进来的HTTP请求进行细致的检查。WAF内置了庞大的攻击特征库,能够精准识别出各种伪装的SQL注入攻击流量。一旦发现请求中包含恶意的SQL语句特征,WAF会立即将其拦截,确保攻击流量无法触达后端的数据库。而且,云WAF通常还带有加速功能,在拦截攻击的同时,还能优化网站的访问速度,一举两得。WAF还能实时更新防护规则,应对新出现的攻击手法。不需要自己去研究复杂的攻击代码,只需要配置好WAF,就能在很大程度上规避SQL注入带来的风险。 WAF应用防火墙产品介绍:https://www.kkidc.com/waf/pro_desc 网站安全从来不是一劳永逸的事情,SQL注入作为老牌的Web漏洞,至今依然活跃在各大黑客攻击榜单上。无论是从代码规范入手,还是依赖像WAF这样的安全设备,双重保险才能让咱们的数据更安全。别等到数据泄露了才后悔莫及,提前做好防护,才是最明智的选择。
使用云服务器有啥有点或者缺点?
在选择云服务器与物理服务器时,需要根据具体的应用需求、成本预算、性能要求、可扩展性、安全性及可靠性等因素进行综合考虑。笑笑为大家整理了一些云服务器使用中的优点以及缺点,以帮助您做出更明智的选择,不足之处欢迎大家批评指正:云服务器优点:灵活性:云服务器提供了高度的灵活性,可以根据实际需求快速创建、启动和停止服务器实例。您可以根据业务负载的变化进行弹性调整,随时增加或减少计算资源。可扩展性:云服务器支持横向和纵向扩展,可以轻松应对业务增长和流量高峰。与物理服务器相比,云服务器在扩展和调整时无需更换或升级硬件。成本效益:云服务器通常采用按需付费模式,您只需根据实际使用情况支付所消耗的资源。这有助于降低初始成本和周期性维护费用。易于管理:云服务器由云服务提供商负责管理和维护底层基础设施,您可以将更多的精力集中在应用程序的开发和部署上。云服务器缺点:性能波动:由于云服务器是虚拟化环境,其性能可能会受到其他虚拟实例的影响,导致性能波动。安全性风险:云服务器可能面临单点故障的风险,同时需要关注云服务提供商的安全性和隐私政策。网络延迟:如果云服务器与您的业务地点距离较远,可能会产生一定的网络延迟。
什么是BGP服务器?
在探讨BGP服务器之前,我们首先需要了解BGP(边界网关协议)这一核心概念。BGP是互联网中用于在不同自治系统(AS)之间交换路由信息的一种关键协议,它确保了数据能够在全球范围内正确、高效地传输。 BGP服务器,全称为Border Gateway Protocol服务器,是一种运行在TCP上的自治系统路由协议服务器。它主要负责在不同主机网关、Internet或自治系统之间传输数据和信息的路由协议。通过BGP协议,BGP服务器能够学习并维护一张全球路由表,根据网络拓扑和路由策略,决定最佳的数据传输路径。 BGP服务器的工作原理可以概括为路由交换和路由决策两个核心环节。在路由交换方面,BGP服务器通过与其他自治系统的服务器建立连接,交换路由信息,从而构建和维护全球路由表。而在路由决策方面,BGP服务器则基于一系列复杂的路由策略,如AS路径长度、出口宣告的网络前缀、可用的链路质量等,来选择最佳的数据传输路径。 BGP服务器在互联网中扮演着至关重要的角色,其应用场景也极为广泛。对于大型网站、在线游戏等领域,BGP服务器能够提供快速、稳定的用户体验,确保用户能够顺畅地访问和使用相关服务。此外,对于企业或机构的跨区域专用网络,租用BGP线路服务器可以实现不同网络之间的连接和通信,极大地提高了网络的灵活性和可靠性。 随着云计算、大数据、物联网等技术的不断发展,互联网规模不断扩大,网络结构也变得更加复杂。未来,BGP服务器将继续发挥重要作用,推动互联网的发展和进步。同时,随着5G、6G等新一代通信技术的不断演进,BGP服务器也将面临新的机遇和挑战。为了适应更加复杂的网络环境,BGP服务器将更加注重安全性、可靠性和智能化方面的提升。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




