发布者:大客户经理 | 本文章发表于:2023-03-23
等级保护对于企业来说至关重要,三级等保一般多少钱呢?等保三级认证费用大概是7万起,等保二级认证费用大概是5万起。网络安全等级保护分为五个级别,由一到五级别逐渐升高,每一个级别的要求存在差异,级别越高,要求越严格。今天就跟着小编一起来了解下企业过等保三级基本流程。
三级等保一般多少钱?
等保三级指信息系统经过定级、备案这一流程之后,确定为第三级的信息系统,那么就需要做等保三级。在我国,“等保三级”是对非银行机构的最高等级保护认证,一般定级为等保三级的系统有互联网医院平台、P2P金融平台、网约车平台、云(服务商)平台和其他重要系统。
企业如何才能通过等保三级认证?
根据《网络安全法》第二十一条:“国家实行网络安全等级保护制度,网络运营者应当按照网络安全等级保护制度的要求,保障网络免受干扰、破坏或者未经授权的访问,防止网络数据泄露或者被窃取、篡改。”
企业获得等保三级的具体程序包括定级、备案、安全建设和整改、信息安全等级测评、信息安全检查共五个阶段。在取得等保三级认证后,平台需要按照《网络信息中介机构业务活动管理办法》中的规定,具有完善的防火墙、入侵检测、数据加密以及灾难恢复等网络安全设施和管理制度。同时,已取得认证的企业还需要每年进行年检,并接受相关部门的不定期抽查。
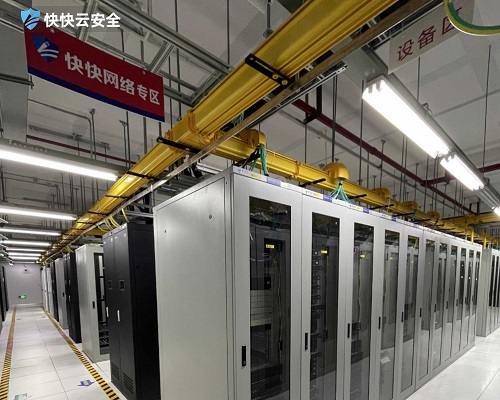
企业过等保三级基本流程:
等保三级的流程,包括定级、备案、建设整改、等级测评、监督检查五个阶段。
1、首先要根据上级主管部门要求与行业实际情况和自身业务情况,依据相关法律政策,编写定级报告,填写定级备案表;
2、定级备案填表写完整后,将定级材料提交至公安机关进行备案审核;
3、然后要对系统进行调研,开展差距评估,依照国家相关标准进行方案设计,完成相应设备采购及调整、策略配置调试,完善管理制度等工作。
4、最后就是请当地测评机构对系统进行全面测评了,测评评分合格后获得合格测评报告,并最终获得等保三级备案证。
企业办理三级等保的好处
1、建立健全有效的网络安全保障体系;
2、有效的维护和防御系统被入侵和攻击;
3、保障用户信息安全;
4、故障修复速率加快;
5、对企业从事行业起标榜作用;
6、落实个人及单位的网络安全保护义务,合理规避风险。
三级等保一般多少钱?因业务系统规模大小及是否涉及扩展功能测试不同总评费用也有所差异。三级等保指信息系统经过定级、备案等一系列流程后确定为第三级的信息系统,那么就需要做三级等保。
等保三级需要哪些产品,三级等保要求及所需设备
等保三级需要哪些产品?等级保护的工作流程包括定级、备案、建设整改、等级测评,使得系统能够按照预期运行,免受信息安全攻击和破坏。三级等保要求及所需设备都有哪些呢?跟着小编一起来了解下,三级等保的指标还是比较多的,详细了解下吧。 等保三级需要哪些产品 一般来说三级等保所需设备主要分为物理访问控制、防盗窃和防破坏、防火、防水和防潮;温湿度控制、电力供应、结构安全、访问控制、边界完整性检查、入侵防范、恶意代码防范等几大方面。 三级等级保护指标项: 1.物理访问控制(G3) a)重要区域应配置电子门禁系统,控制、鉴别和记录进入的人员。 所需设备:电子门禁系统 2.防盗窃和防破坏(G3) a)应利用光、电等技术设置机房防盗报警系统; b)应对机房设置监控报警系统。 所需设备:监控报警系统、 机房防盗报警系统 3.防火(G3) a)机房应设置火灾自动消防系统,能够自动检测火情、自动报警,并自动灭火; 所需设备:火灾自动消防系统 4.防水和防潮(G3) a)应安装对水敏感的检测仪表或元件,对机房进行防水检测和报警。 所需设备:水敏感检测设备 5.温湿度控制(G3) 机房应设置温、湿度自动调节设施,使机房温、湿度的变化在设备运行所允许的范围之内。 所需设备:机房专用空调 6.电力供应(A3) a)应建立备用供电系统 所需设备:UPS或备用发电机 7.结构安全(G3) a)应保证网络各个部分的带宽满足业务高峰期需要; b)应按照对业务服务的重要次序来指定带宽分配优先级别,保证在网络发生拥堵的时候优先保护重要主机。 所需设备:负载均衡 8.访问控制(G3) a)应在网络边界部署访问控制设备,启用访问控制功能 b)应能根据会话状态信息为数据流提供明确的允许/拒绝访问的能力,控制粒度为端口级 c) 应对进出网络的信息内容进行过滤, 实现对应用层HTTP、FTP、TELNET、SMTP、POP 3等协议命令级的控制 所需设备:防火墙(网站系统, 需部署web应用防火墙、防篡改系统) 9.边界完整性检查(S3) a)应能够对非授权设备私自联到内部网络的行为进行检查,准确定出位置,并对其进行有效阻断; b)应能够对内部网络用户私自联到外部网络的行为进行检查,准确定出位置,并对其进行有效阻断 所需设备:准入准出设备 10.入侵防范(G3) a)应在网络边界处监视以下攻击行为:端口扫描、强力攻击、木马后门攻击、拒绝服务攻击、缓冲区溢出攻击、IP碎片攻击和网络蠕虫攻击等; b)当检测到攻击行为时,记录攻击源IP、攻击类型、攻击目的、攻击时间,在发生严重入侵事件时应提供报警。 所需设备:IDS(或IPS) 11.恶意代码防范(G3) a)应在网络边界处对恶意代码进行检测和清除; b)应维护恶意代码库的升级和检测系统的更新。 所需设备:防病毒网关(或UTM、防火墙集成模块) 12.安全审计(G3) a)应对网络系统中的网络设备运行状况、网络流量、用户行为等进行日志记录; b)审计记录应包括:事件的日期和时间、用户、事件类型、事件是否成功及其他与审计相关的信息; c)应能够根据记录数据进行分析,并生成审计报表; d)应对审计记录进行保护,避免受到未预期的删除、修改或覆盖等 13.安全审计(G3) a)审计范围应覆盖到服务器和重要客户端上的每个操作系统用户和数据库用户; b)审计内容应包括重要用户行为、系统资源的异常使用和重要系统命令的使用等系统内重要的安全相关事件; c)审计记录应包括事件的日期、时间、类型、主体标识、客体标识和结果等; d)应能够根据记录数据进行分析,并生成审计报表; e)应保护审计进程,避免受到未预期的中断; f)应保护审计记录,避免受到未预期的删除、修改或覆盖等 所需设备:日志审计系统、数据库审计系统、日志服务器 14.恶意代码防范(G3) a)应安装防恶意代码软件,并及时更新防恶意代码软件版本和恶意代码库; b)主机防恶意代码产品应具有与网络防恶意代码产品不同的恶意代码库; c)应支持防恶意代码的统一管理。 所需设备:网络版杀毒软件 15.资源控制(A3) a) 应对重要服务器进行监视,包括监视服务器的CPU、硬盘、内存、网络等资源的使用情况; b)应限制单个用户对系统资源的最大或最小使用限度; c)应能够对系统的服务水平降低到预先规定的最小值进行检测和报警。 所需设备:运维管理系统 16.网络设备防护(G3) a)主要网络设备应对同一用户选择两种或两种以上组合的鉴别技术来进行身份鉴别; 17.身份鉴别(S3) a)应采用两种或两种以上组合的鉴别技术对管理用户进行身份鉴别; 18.身份鉴别(S3) a)应对同一用户采用两种或两种以上组合的鉴别技术实现用户身份鉴别; 所需设备:堡垒机+U Key认证 19.备份和恢复(A3) a)应提供本地数据备份与恢复功能,完全数据备份至少每天一次,备份介质场外存放; b)应提供异地数据备份功能,利用通信网络将关键数据定时批量传送至备用场地; 所需设备:数据备份系统、异地容灾 20.网络安全管理(G3) a)应定期对网络系统进行漏洞扫描,对发现的网络系统安全漏洞进行及时的修补; 21.系统安全管理(G3) a)应定期进行漏洞扫描,对发现的系统安全漏洞及时进行修补; 所需设备:漏洞扫描设备 等保三级需要哪些产品?首先是技术要求包括物理、网络、主机、应用、数据5大方面。当然所需要的设备也是比较多的,从多方面出发,全方位防护,才能达到更好的保护效果。
等保三级机房建设标准,三级等保机房的条件是什么
随着信息技术的发展,不仅是技术的提升,风险也随之显露出来,不少不法分子会侵入到网络安全,所以企业做安全等级测评至关重要。等保三级机房建设标准是什么呢?今天小编就给大家详细介绍下,三级等保机房的条件是什么,做好网络安全,才能更好地解决用户的安全使用。 “三级等保”是对非银行机构的最高等级保护认证。这一认证由公安机关依据国家信息安全保护条例及相关制度规定,按照管理规范和技术标准,对各机构的信息系统安全等级保护状况进行认可及评定。 根据《信息系统安全等级保护基本要求》,三级等保的测评内容涵盖等级保护安全技术要求的5个层面和安全管理要求的5个层面,包含信息保护、安全审计、通信保密等在内的近300项要求,共涉及测评分类73类。通过“三级等保”认证,表明企业的信息安全管理能力达到国内最高标准。 等保三级机房建设标准 1、物理位置的选择 ①机房和办公场地应选择在具有防震、防风和防雨等能力的建筑内; ②机房场地应避免设在建筑物的高层或地下室,以及用水设备的下层或隔壁。 2、物理访问控制 ①机房出入口应安排专人值守,控制、鉴别和记录进入的人员; ②需进入机房的来访人员应经过申请和审批流程,并限制和监控其活动范围; ③应对机房划分区域进行管理,区域和区域之间设置物理隔离装置,在重要区域前设置交付或安装等过渡区域; ④重要区域应配置电子门禁系统,控制、鉴别和记录进入的人员。 更多建设要求请参考《信息系统安全等级保护基本要求》中华人民共和国国家标准GB/T 22239-2008,或者查看下图(含二级等保机房的建设要求): 最后,三级等保机房是遵守国家《信息系统安全等级保护基本要求》部署的机房,不管是外界环境,机房的硬件配置,还是机房的软件监控系统、防御系统,都通过了严格的标准审核评定。所以,如果客户将服务器安装在三级等保机房,物理环境安全就已基本合规。 三级等保机房的条件是什么? 1、机房选址 机房应设在具有防震、防风、防雨能力的建筑物内,机房选址应避免在建筑物的高层或地下室,以及水设备的低层或隔壁。 2、机房监控系统 机房应配备电子门禁系统、防盗报警系统和监控系统;应提供专用气体灭火、备用发电机和空调设备; 机房访客要走申请审批流程,限制和监控其活动。计算机房的入口和出口应由专人看守。 机房应分区域管理,区域之间应设置物理隔离装置。 应设置温湿度自动调节设施,使机房内的温湿度变化在设备运行允许的范围内。 3、防御工作 网络安全防御配置防火墙、入侵检测系统、网络审计设备、访问控制、服务器防御系统配置等; 应用程序自身的功能要满足同等保护的要求,如身份认证机制、审计日志、通信和存储加密等。 系统生成的日志应保存到专用的日志服务器。 4、实时数据备份 服务器机房设置开启百度快照备份或其他备份系统。一旦服务器被攻击,只要有备份,数据恢复就不是问题。 以上就是等保三级机房建设标准的相关内容,企业服务器都放置于机房,所以机房也是等级测评需要测评的项目之一。只有按照等保要求来建设才能确保安全性,顺利通过等保的安全测评,所以大家一起来学习下三级等保机房的条件是什么。
服务器安全级别分哪几个?服务器三级等保要求
服务器安全级别主要分为五个等级,从一到五级别逐渐升高。等级越高说明信息系统重要性越高。一般企业项目多为等保二级、三级。今天就跟着快快网络小编一起来了解下关于服务器安全级别的相关信息吧。 服务器安全级别分哪几个? 信息系统的安全保护等级分为以下五级,一至五级等级逐级增高: 第一级,信息系统受到破坏后,会对公民、法人和其他组织的合法权益造成损害,但不损害国家安全、社会秩序和公共利益。第一级信息系统运营、使用单位应当依据国家有关管理规范和技术标准进行保护。 第二级,信息系统受到破坏后,会对公民、法人和其他组织的合法权益产生严重损害,或者对社会秩序和公共利益造成损害,但不损害国家安全。国家信息安全监管部门对该级信息系统安全等级保护工作进行指导。 第三级,信息系统受到破坏后,会对社会秩序和公共利益造成严重损害,或者对国家安全造成损害。国家信息安全监管部门对该级信息系统安全等级保护工作进行监督、检查。 第四级,信息系统受到破坏后,会对社会秩序和公共利益造成特别严重损害,或者对国家安全造成严重损害。国家信息安全监管部门对该级信息系统安全等级保护工作进行强制监督、检查。 第五级,信息系统受到破坏后,会对国家安全造成特别严重损害。国家信息安全监管部门对该级信息系统安全等级保护工作进行专门监督、检查。 服务器三级等保要求 等保1.0和等保2.0说的是一系列的等级保护评测规范和政策法规的通称罢了,并不是主要的等级保护等级分类。而等保三级评测,便是第三等级的评测,是在等保1.0中是我国网络信息安全等级保护验证第三等级的简称,在等保2.0中是网络信息安全等级保护验证第三等级的简称。 这也是在完成了评定报备后,进行等级保护评测时必须重点关注的。针对必须进行等级保护评测的公司/机关事业单位,必须递交评定备案申请,由本地公安部门审核通过后才知道的。评定二级以上的,都必须进行整顿、评测工作中。因而,在您要想资询有关的等级保护评测服务项目时,搞清楚以上定义。 一、物理安全: 1、机房应区域划分至少分为主机房和监控区两个部分; 2、机房应配备电子门禁系统、防盗报警系统、监控系统; 3、机房不应该有窗户,应配备专用的气体灭火、备用发电机。 二、网络安全: 1、应绘制与当前运行情况相符合的拓扑图; 2、交换机、防火墙等设备配置应符合要求,例如应进行Vlan划分并各Vlan逻辑隔离,应配置Qos流量控制策略,应配备访问控制策略,重要网络设备和服务器应进行IP/MAC绑定等; 3、应配备网络审计设备、入侵检测或防御设备; 4、交换机和防火墙的身份鉴别机制要满足等保要求,例如用户名密码复杂度策略,登录访问失败处理机制、用户角色和权限控制等; 5、网络链路、核心网络设备和安全设备,需要提供冗余性设计。 三、主机安全: 1、服务器的自身配置应符合要求,例如身份鉴别机制、访问控制机制、安全审计机制、防病毒等,必要时可购买第三方的主机和数据库审计设备; 2、服务器(应用和数据库服务器)应具有冗余性,例如需要双机热备或集群部署等; 3、服务器和重要网络设备需要在上线前进行漏洞扫描评估,不应有中高级别以上的漏洞(例如windows系统漏洞、apache等中间件漏洞、数据库软件漏洞、其他系统软件及端口漏洞等); 四、应配备专用的日志服务器保存主机、数据库的审计日志 1、应用安全: 应用自身的功能应符合等保要求,例如身份鉴别机制、审计日志、通信和存储加密等; 应用处应考虑部署网页防篡改设备; 应用的安全评估(包括应用安全扫描、渗透测试及风险评估),应不存在中高级风险以上的漏洞(例如SQL注入、跨站脚本、网站挂马、网页篡改、敏感信息泄露、弱口令和口令猜测、管理后台漏洞等); 应用系统产生的日志应保存至专用的日志服务器。 2、数据安全: 应提供数据的本地备份机制,每天备份至本地,且场外存放; 如系统中存在核心关键数据,应提供异地数据备份功能,通过网络等将数据传输至异地进行备份; 以上就是关于服务器安全级别分哪几个的相关解答,我国网络安全等级保护分为五个等级,分别为一级、二级、三级、四级和五级。在互联网时代服务器的安全至关重要,所以保障服务器的安全很关键。
2023-05-22 11:12:00
2023-10-18 11:21:00
2023-04-24 11:27:00
2023-08-13 11:03:00
2023-05-26 11:25:00
2023-03-06 11:13:03
2023-08-14 11:27:00
2023-06-12 11:04:00
2023-05-22 11:12:00
2023-10-18 11:21:00
2023-04-24 11:27:00
2023-08-13 11:03:00
2023-05-26 11:25:00
2023-03-06 11:13:03
2023-08-14 11:27:00
2023-06-12 11:04:00
发布者:大客户经理 | 本文章发表于:2023-03-23
等级保护对于企业来说至关重要,三级等保一般多少钱呢?等保三级认证费用大概是7万起,等保二级认证费用大概是5万起。网络安全等级保护分为五个级别,由一到五级别逐渐升高,每一个级别的要求存在差异,级别越高,要求越严格。今天就跟着小编一起来了解下企业过等保三级基本流程。
三级等保一般多少钱?
等保三级指信息系统经过定级、备案这一流程之后,确定为第三级的信息系统,那么就需要做等保三级。在我国,“等保三级”是对非银行机构的最高等级保护认证,一般定级为等保三级的系统有互联网医院平台、P2P金融平台、网约车平台、云(服务商)平台和其他重要系统。
企业如何才能通过等保三级认证?
根据《网络安全法》第二十一条:“国家实行网络安全等级保护制度,网络运营者应当按照网络安全等级保护制度的要求,保障网络免受干扰、破坏或者未经授权的访问,防止网络数据泄露或者被窃取、篡改。”
企业获得等保三级的具体程序包括定级、备案、安全建设和整改、信息安全等级测评、信息安全检查共五个阶段。在取得等保三级认证后,平台需要按照《网络信息中介机构业务活动管理办法》中的规定,具有完善的防火墙、入侵检测、数据加密以及灾难恢复等网络安全设施和管理制度。同时,已取得认证的企业还需要每年进行年检,并接受相关部门的不定期抽查。
企业过等保三级基本流程:
等保三级的流程,包括定级、备案、建设整改、等级测评、监督检查五个阶段。
1、首先要根据上级主管部门要求与行业实际情况和自身业务情况,依据相关法律政策,编写定级报告,填写定级备案表;
2、定级备案填表写完整后,将定级材料提交至公安机关进行备案审核;
3、然后要对系统进行调研,开展差距评估,依照国家相关标准进行方案设计,完成相应设备采购及调整、策略配置调试,完善管理制度等工作。
4、最后就是请当地测评机构对系统进行全面测评了,测评评分合格后获得合格测评报告,并最终获得等保三级备案证。
企业办理三级等保的好处
1、建立健全有效的网络安全保障体系;
2、有效的维护和防御系统被入侵和攻击;
3、保障用户信息安全;
4、故障修复速率加快;
5、对企业从事行业起标榜作用;
6、落实个人及单位的网络安全保护义务,合理规避风险。
三级等保一般多少钱?因业务系统规模大小及是否涉及扩展功能测试不同总评费用也有所差异。三级等保指信息系统经过定级、备案等一系列流程后确定为第三级的信息系统,那么就需要做三级等保。
等保三级需要哪些产品,三级等保要求及所需设备
等保三级需要哪些产品?等级保护的工作流程包括定级、备案、建设整改、等级测评,使得系统能够按照预期运行,免受信息安全攻击和破坏。三级等保要求及所需设备都有哪些呢?跟着小编一起来了解下,三级等保的指标还是比较多的,详细了解下吧。 等保三级需要哪些产品 一般来说三级等保所需设备主要分为物理访问控制、防盗窃和防破坏、防火、防水和防潮;温湿度控制、电力供应、结构安全、访问控制、边界完整性检查、入侵防范、恶意代码防范等几大方面。 三级等级保护指标项: 1.物理访问控制(G3) a)重要区域应配置电子门禁系统,控制、鉴别和记录进入的人员。 所需设备:电子门禁系统 2.防盗窃和防破坏(G3) a)应利用光、电等技术设置机房防盗报警系统; b)应对机房设置监控报警系统。 所需设备:监控报警系统、 机房防盗报警系统 3.防火(G3) a)机房应设置火灾自动消防系统,能够自动检测火情、自动报警,并自动灭火; 所需设备:火灾自动消防系统 4.防水和防潮(G3) a)应安装对水敏感的检测仪表或元件,对机房进行防水检测和报警。 所需设备:水敏感检测设备 5.温湿度控制(G3) 机房应设置温、湿度自动调节设施,使机房温、湿度的变化在设备运行所允许的范围之内。 所需设备:机房专用空调 6.电力供应(A3) a)应建立备用供电系统 所需设备:UPS或备用发电机 7.结构安全(G3) a)应保证网络各个部分的带宽满足业务高峰期需要; b)应按照对业务服务的重要次序来指定带宽分配优先级别,保证在网络发生拥堵的时候优先保护重要主机。 所需设备:负载均衡 8.访问控制(G3) a)应在网络边界部署访问控制设备,启用访问控制功能 b)应能根据会话状态信息为数据流提供明确的允许/拒绝访问的能力,控制粒度为端口级 c) 应对进出网络的信息内容进行过滤, 实现对应用层HTTP、FTP、TELNET、SMTP、POP 3等协议命令级的控制 所需设备:防火墙(网站系统, 需部署web应用防火墙、防篡改系统) 9.边界完整性检查(S3) a)应能够对非授权设备私自联到内部网络的行为进行检查,准确定出位置,并对其进行有效阻断; b)应能够对内部网络用户私自联到外部网络的行为进行检查,准确定出位置,并对其进行有效阻断 所需设备:准入准出设备 10.入侵防范(G3) a)应在网络边界处监视以下攻击行为:端口扫描、强力攻击、木马后门攻击、拒绝服务攻击、缓冲区溢出攻击、IP碎片攻击和网络蠕虫攻击等; b)当检测到攻击行为时,记录攻击源IP、攻击类型、攻击目的、攻击时间,在发生严重入侵事件时应提供报警。 所需设备:IDS(或IPS) 11.恶意代码防范(G3) a)应在网络边界处对恶意代码进行检测和清除; b)应维护恶意代码库的升级和检测系统的更新。 所需设备:防病毒网关(或UTM、防火墙集成模块) 12.安全审计(G3) a)应对网络系统中的网络设备运行状况、网络流量、用户行为等进行日志记录; b)审计记录应包括:事件的日期和时间、用户、事件类型、事件是否成功及其他与审计相关的信息; c)应能够根据记录数据进行分析,并生成审计报表; d)应对审计记录进行保护,避免受到未预期的删除、修改或覆盖等 13.安全审计(G3) a)审计范围应覆盖到服务器和重要客户端上的每个操作系统用户和数据库用户; b)审计内容应包括重要用户行为、系统资源的异常使用和重要系统命令的使用等系统内重要的安全相关事件; c)审计记录应包括事件的日期、时间、类型、主体标识、客体标识和结果等; d)应能够根据记录数据进行分析,并生成审计报表; e)应保护审计进程,避免受到未预期的中断; f)应保护审计记录,避免受到未预期的删除、修改或覆盖等 所需设备:日志审计系统、数据库审计系统、日志服务器 14.恶意代码防范(G3) a)应安装防恶意代码软件,并及时更新防恶意代码软件版本和恶意代码库; b)主机防恶意代码产品应具有与网络防恶意代码产品不同的恶意代码库; c)应支持防恶意代码的统一管理。 所需设备:网络版杀毒软件 15.资源控制(A3) a) 应对重要服务器进行监视,包括监视服务器的CPU、硬盘、内存、网络等资源的使用情况; b)应限制单个用户对系统资源的最大或最小使用限度; c)应能够对系统的服务水平降低到预先规定的最小值进行检测和报警。 所需设备:运维管理系统 16.网络设备防护(G3) a)主要网络设备应对同一用户选择两种或两种以上组合的鉴别技术来进行身份鉴别; 17.身份鉴别(S3) a)应采用两种或两种以上组合的鉴别技术对管理用户进行身份鉴别; 18.身份鉴别(S3) a)应对同一用户采用两种或两种以上组合的鉴别技术实现用户身份鉴别; 所需设备:堡垒机+U Key认证 19.备份和恢复(A3) a)应提供本地数据备份与恢复功能,完全数据备份至少每天一次,备份介质场外存放; b)应提供异地数据备份功能,利用通信网络将关键数据定时批量传送至备用场地; 所需设备:数据备份系统、异地容灾 20.网络安全管理(G3) a)应定期对网络系统进行漏洞扫描,对发现的网络系统安全漏洞进行及时的修补; 21.系统安全管理(G3) a)应定期进行漏洞扫描,对发现的系统安全漏洞及时进行修补; 所需设备:漏洞扫描设备 等保三级需要哪些产品?首先是技术要求包括物理、网络、主机、应用、数据5大方面。当然所需要的设备也是比较多的,从多方面出发,全方位防护,才能达到更好的保护效果。
等保三级机房建设标准,三级等保机房的条件是什么
随着信息技术的发展,不仅是技术的提升,风险也随之显露出来,不少不法分子会侵入到网络安全,所以企业做安全等级测评至关重要。等保三级机房建设标准是什么呢?今天小编就给大家详细介绍下,三级等保机房的条件是什么,做好网络安全,才能更好地解决用户的安全使用。 “三级等保”是对非银行机构的最高等级保护认证。这一认证由公安机关依据国家信息安全保护条例及相关制度规定,按照管理规范和技术标准,对各机构的信息系统安全等级保护状况进行认可及评定。 根据《信息系统安全等级保护基本要求》,三级等保的测评内容涵盖等级保护安全技术要求的5个层面和安全管理要求的5个层面,包含信息保护、安全审计、通信保密等在内的近300项要求,共涉及测评分类73类。通过“三级等保”认证,表明企业的信息安全管理能力达到国内最高标准。 等保三级机房建设标准 1、物理位置的选择 ①机房和办公场地应选择在具有防震、防风和防雨等能力的建筑内; ②机房场地应避免设在建筑物的高层或地下室,以及用水设备的下层或隔壁。 2、物理访问控制 ①机房出入口应安排专人值守,控制、鉴别和记录进入的人员; ②需进入机房的来访人员应经过申请和审批流程,并限制和监控其活动范围; ③应对机房划分区域进行管理,区域和区域之间设置物理隔离装置,在重要区域前设置交付或安装等过渡区域; ④重要区域应配置电子门禁系统,控制、鉴别和记录进入的人员。 更多建设要求请参考《信息系统安全等级保护基本要求》中华人民共和国国家标准GB/T 22239-2008,或者查看下图(含二级等保机房的建设要求): 最后,三级等保机房是遵守国家《信息系统安全等级保护基本要求》部署的机房,不管是外界环境,机房的硬件配置,还是机房的软件监控系统、防御系统,都通过了严格的标准审核评定。所以,如果客户将服务器安装在三级等保机房,物理环境安全就已基本合规。 三级等保机房的条件是什么? 1、机房选址 机房应设在具有防震、防风、防雨能力的建筑物内,机房选址应避免在建筑物的高层或地下室,以及水设备的低层或隔壁。 2、机房监控系统 机房应配备电子门禁系统、防盗报警系统和监控系统;应提供专用气体灭火、备用发电机和空调设备; 机房访客要走申请审批流程,限制和监控其活动。计算机房的入口和出口应由专人看守。 机房应分区域管理,区域之间应设置物理隔离装置。 应设置温湿度自动调节设施,使机房内的温湿度变化在设备运行允许的范围内。 3、防御工作 网络安全防御配置防火墙、入侵检测系统、网络审计设备、访问控制、服务器防御系统配置等; 应用程序自身的功能要满足同等保护的要求,如身份认证机制、审计日志、通信和存储加密等。 系统生成的日志应保存到专用的日志服务器。 4、实时数据备份 服务器机房设置开启百度快照备份或其他备份系统。一旦服务器被攻击,只要有备份,数据恢复就不是问题。 以上就是等保三级机房建设标准的相关内容,企业服务器都放置于机房,所以机房也是等级测评需要测评的项目之一。只有按照等保要求来建设才能确保安全性,顺利通过等保的安全测评,所以大家一起来学习下三级等保机房的条件是什么。
服务器安全级别分哪几个?服务器三级等保要求
服务器安全级别主要分为五个等级,从一到五级别逐渐升高。等级越高说明信息系统重要性越高。一般企业项目多为等保二级、三级。今天就跟着快快网络小编一起来了解下关于服务器安全级别的相关信息吧。 服务器安全级别分哪几个? 信息系统的安全保护等级分为以下五级,一至五级等级逐级增高: 第一级,信息系统受到破坏后,会对公民、法人和其他组织的合法权益造成损害,但不损害国家安全、社会秩序和公共利益。第一级信息系统运营、使用单位应当依据国家有关管理规范和技术标准进行保护。 第二级,信息系统受到破坏后,会对公民、法人和其他组织的合法权益产生严重损害,或者对社会秩序和公共利益造成损害,但不损害国家安全。国家信息安全监管部门对该级信息系统安全等级保护工作进行指导。 第三级,信息系统受到破坏后,会对社会秩序和公共利益造成严重损害,或者对国家安全造成损害。国家信息安全监管部门对该级信息系统安全等级保护工作进行监督、检查。 第四级,信息系统受到破坏后,会对社会秩序和公共利益造成特别严重损害,或者对国家安全造成严重损害。国家信息安全监管部门对该级信息系统安全等级保护工作进行强制监督、检查。 第五级,信息系统受到破坏后,会对国家安全造成特别严重损害。国家信息安全监管部门对该级信息系统安全等级保护工作进行专门监督、检查。 服务器三级等保要求 等保1.0和等保2.0说的是一系列的等级保护评测规范和政策法规的通称罢了,并不是主要的等级保护等级分类。而等保三级评测,便是第三等级的评测,是在等保1.0中是我国网络信息安全等级保护验证第三等级的简称,在等保2.0中是网络信息安全等级保护验证第三等级的简称。 这也是在完成了评定报备后,进行等级保护评测时必须重点关注的。针对必须进行等级保护评测的公司/机关事业单位,必须递交评定备案申请,由本地公安部门审核通过后才知道的。评定二级以上的,都必须进行整顿、评测工作中。因而,在您要想资询有关的等级保护评测服务项目时,搞清楚以上定义。 一、物理安全: 1、机房应区域划分至少分为主机房和监控区两个部分; 2、机房应配备电子门禁系统、防盗报警系统、监控系统; 3、机房不应该有窗户,应配备专用的气体灭火、备用发电机。 二、网络安全: 1、应绘制与当前运行情况相符合的拓扑图; 2、交换机、防火墙等设备配置应符合要求,例如应进行Vlan划分并各Vlan逻辑隔离,应配置Qos流量控制策略,应配备访问控制策略,重要网络设备和服务器应进行IP/MAC绑定等; 3、应配备网络审计设备、入侵检测或防御设备; 4、交换机和防火墙的身份鉴别机制要满足等保要求,例如用户名密码复杂度策略,登录访问失败处理机制、用户角色和权限控制等; 5、网络链路、核心网络设备和安全设备,需要提供冗余性设计。 三、主机安全: 1、服务器的自身配置应符合要求,例如身份鉴别机制、访问控制机制、安全审计机制、防病毒等,必要时可购买第三方的主机和数据库审计设备; 2、服务器(应用和数据库服务器)应具有冗余性,例如需要双机热备或集群部署等; 3、服务器和重要网络设备需要在上线前进行漏洞扫描评估,不应有中高级别以上的漏洞(例如windows系统漏洞、apache等中间件漏洞、数据库软件漏洞、其他系统软件及端口漏洞等); 四、应配备专用的日志服务器保存主机、数据库的审计日志 1、应用安全: 应用自身的功能应符合等保要求,例如身份鉴别机制、审计日志、通信和存储加密等; 应用处应考虑部署网页防篡改设备; 应用的安全评估(包括应用安全扫描、渗透测试及风险评估),应不存在中高级风险以上的漏洞(例如SQL注入、跨站脚本、网站挂马、网页篡改、敏感信息泄露、弱口令和口令猜测、管理后台漏洞等); 应用系统产生的日志应保存至专用的日志服务器。 2、数据安全: 应提供数据的本地备份机制,每天备份至本地,且场外存放; 如系统中存在核心关键数据,应提供异地数据备份功能,通过网络等将数据传输至异地进行备份; 以上就是关于服务器安全级别分哪几个的相关解答,我国网络安全等级保护分为五个等级,分别为一级、二级、三级、四级和五级。在互联网时代服务器的安全至关重要,所以保障服务器的安全很关键。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




