发布者:售前糖糖 | 本文章发表于:2023-04-21
DDoS攻击几乎伴随互联网而生,只要提供在线服务,就可能成为DDoS攻击的受害者。早期的DDoS攻击大多是个人黑客出于炫耀、报复等目的而实施,现如今则早已发展为犯罪团伙敲诈勒索互联网企业的手段。尤其是对于中小企业来说,大多缺乏网络安全的攻防经验,门心思扑在自家产品的研发和运营上,恰恰留给黑客团队可乘之机。
对于不想使用安全产品去防御的客户推荐快快通。快快通是快快网络精工打造的网站定制防护安全品牌,主要针对网站客户优化,DDOS,CC,TCP定制防御,满足不同客户需求,值得信赖。
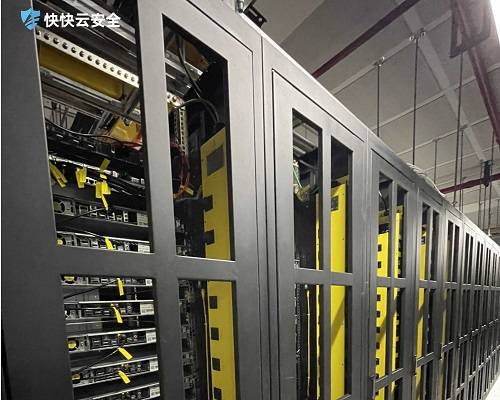
快快通是在运营商省出口搭载清洗功能,具有源头清洗,上层清洗,识别清洗等多重功能,对于世面70%的特定攻击种类可能会直接清洗掉,直接在客户层面感知不到攻击,机房防火墙也不会告警。
需要具体了解服务器可以联系快快网络-糖糖QQ177803620。
上一篇
下一篇
小程序适合什么样的服务器?
如何选择合适的小程序使用服务器,需要考虑多个因素以确保测试环境的稳定性和可靠性。以下是一些建议:性能要求:根据小程序的需求,选择具有足够计算能力和内存的服务器。确保服务器能够处理小程序的并发请求,并且具备良好的响应速度。这有助于确保在测试过程中,服务器不会因为性能瓶颈而影响测试结果。地理位置:选择离开发团队较近的服务器,以降低访问延迟。较短的延迟时间有助于减少测试过程中的等待时间,提高测试效率。稳定性与可靠性:选择稳定可靠的服务器,确保小程序在测试过程中能够持续稳定地运行。稳定的服务器可以减少因服务器故障而导致的测试中断,确保测试结果的准确性。安全性:确保服务器有足够的安全性措施,以保护测试数据和应用程序。这包括使用加密协议、定期更新服务器软件以修复安全漏洞等。同时,也要确保服务器访问权限的严格管理,避免未经授权的访问和操作。可扩展性:考虑服务器的扩展性,以便在测试需求增加时能够方便地扩展服务器资源。这有助于确保在测试过程中,服务器能够支持更多的并发请求和数据处理需求。兼容性:确保服务器与小程序开发环境兼容,包括操作系统、数据库、网络协议等方面。这有助于避免在测试过程中出现因兼容性问题而导致的错误或故障。技术支持:选择提供良好技术支持的服务器提供商,以便在遇到问题时能够及时获得帮助。良好的技术支持可以确保在测试过程中,问题能够得到及时解决,减少测试中断的时间。成本:根据预算考虑服务器的成本。在保证性能和稳定性的前提下,选择成本合理的服务器可以降低测试成本,提高测试效率。还可以考虑使用云服务器作为测试环境。云服务器具有弹性扩展、高可用性、易于管理等特点,可以满足小程序开发测试的各种需求。同时,云服务器提供商通常也提供了丰富的安全性措施和技术支持,有助于确保测试环境的稳定性和可靠性。
服务器被恶意刷带宽要怎么处理?
服务器带宽被恶意刷取,本质是攻击者通过海量虚假请求或异常流量占用网络资源,导致正常业务带宽被耗尽——网页加载超时、API接口无响应、视频直播中断等问题随之而来,更可能因超额带宽产生数倍于正常费用的资费损耗。某电商平台曾因促销期间遭刷带宽攻击,1小时内产生23万元额外带宽费用,同时损失超5000笔订单。面对这类攻击,需建立“快速止血、精准溯源、体系防御”的三层处理机制,才能最大限度降低损失并杜绝复发。一、恶意刷带宽的3类核心攻击模式在采取应对措施前,需先明确攻击类型——不同模式的技术原理不同,处理策略也存在差异。目前主流的恶意刷带宽攻击主要分为三类:流量型攻击(带宽耗尽核心):通过UDP Flood、SYN Flood等方式发送海量无意义数据包,直接占满服务器出口带宽。这类攻击流量特征明显,通常以固定端口、高频次请求为标志,攻击峰值可瞬间突破百Gbps,是中小企业服务器最常遭遇的类型。应用层刷取(伪装性强):攻击者利用脚本或肉鸡集群模拟正常用户行为,反复请求大体积静态资源(如高清图片、视频片段)或调用数据接口。例如频繁刷新含大附件的页面、批量调用返回大量数据的API,这类攻击流量与正常业务高度混淆,易被忽视。资源滥用型(隐性损耗):通过注册机批量创建账号、利用漏洞上传下载大文件,或盗用服务器带宽作为代理节点,这类攻击虽单IP流量不大,但多节点并发会持续消耗带宽,且可能伴随数据泄露风险。二、4步快速恢复业务可用性当监控发现带宽占用突增(如5分钟内从10Mbps飙升至100Mbps),需在30分钟内完成应急操作,优先保障核心业务正常运行:1. 切断攻击源头通过服务器管理面板或云厂商控制台,快速执行流量隔离操作:临时封禁高危IP:导出带宽占用TOP10的IP列表,通过防火墙(如Linux iptables、Windows高级安全防火墙)或云安全中心封禁,命令示例:iptables -A INPUT -s 192.168.1.100 -j DROP。若发现IP段攻击,可封禁整个C段(如192.168.1.0/24)。端口限流与关闭:关闭非必要开放端口(如FTP 21端口、Telnet 23端口),对核心业务端口(如80、443)设置单IP每秒请求上限,Nginx配置示例:limit_req_zone $binary_remote_addr zone=one:10m rate=10r/s;,限制单IP每秒10次请求。静态资源临时迁移:将网站图片、视频等大体积静态资源紧急迁移至CDN,通过CDN节点分流,避免源站带宽持续被占用。2. 保障核心业务若攻击流量过大,临时封禁无法完全解决问题,需紧急提升带宽:云服务器弹性扩容:登录云厂商控制台(如AWS、华为云),将带宽从“按固定带宽”切换为“按使用流量”或临时升级带宽规格,避免因带宽耗尽触发服务商的“断网保护”。专线临时加购:若使用物理服务器,联系IDC服务商临时开通应急带宽,同时启用备用线路(如主线路为电信,切换至联通备用线路),保障核心业务访问。3. 优先保障核心功能在带宽紧张时,通过业务降级减少资源消耗:关闭非核心功能:暂停网站广告加载、视频自动播放、实时数据统计等非必要功能,简化页面结构,降低单页面带宽消耗。核心业务隔离部署:将订单系统、支付接口等核心业务迁移至独立服务器或临时云主机,配置独立带宽,避免被攻击流量波及。4. 为溯源做准备在应急处理的同时,留存攻击日志,为后续溯源和追责提供依据:导出访问日志:收集Web服务器日志(如Nginx的access.log、Apache的access_log)、防火墙日志、带宽监控数据,按时间戳整理,重点标记异常请求的IP、请求路径、数据包大小。云日志备份:若使用云服务,开启日志服务(如阿里云SLS、腾讯云CLS)自动备份功能,避免日志被攻击者删除或覆盖。三、精准定位攻击源头与漏洞应急止损后,需通过技术手段定位攻击根源,避免攻击反复发生。核心排查方向包括攻击源追溯、业务漏洞扫描、配置风险检查三部分:1. 从IP到攻击者画像IP归属地与类型分析:通过IP查询工具(如IP2Location、天眼查IP)判断攻击IP的归属地、运营商及类型(数据中心IP/家庭宽带IP)。若大量IP来自同一地区或数据中心,大概率是肉鸡集群攻击。请求特征关联:分析异常请求的User-Agent、Referer字段,若发现大量请求使用相同的非标准User-Agent(如“Mozilla/5.0 (compatible; EvilBot/1.0)”)或空Referer,可确认是恶意爬虫或攻击脚本。流量行为画像:通过流量分析工具(如Wireshark、tcpdump)抓取数据包,若发现请求频率固定、请求内容重复(如反复请求同一图片),可判断为自动化攻击;若请求时间集中在深夜或业务低峰期,可能是针对性攻击。2. 封堵攻击入口多数刷带宽攻击利用了业务或系统漏洞,需全面扫描以下风险点:接口未授权访问:检查API接口是否存在未验证Token、无请求频率限制的问题,例如用户注册接口未限制单IP注册次数,导致攻击者批量注册刷取带宽。资源访问无鉴权:确认图片、视频等静态资源是否可直接通过URL访问,未设置防盗链(Referer验证)或时间戳签名,导致攻击者盗用资源URL进行刷取。系统漏洞利用:使用漏洞扫描工具(如Nessus、OpenVAS)扫描服务器,重点排查是否存在DDoS漏洞、缓冲区溢出漏洞,以及操作系统、Web服务器的未修复高危漏洞(如Log4j2漏洞、Heartbleed漏洞)。恶意刷带宽攻击的防御,从来不是“一劳永逸”的工作,而是“技术防护+日常运营”的持续迭代。对中小企业而言,优先通过CDN+WAF+云高防构建基础防护体系,控制成本的同时保障核心业务;对大型企业,需结合流量分析、AI防御、应急演练打造立体化防护,实现“攻击早发现、损失最小化”。唯有将防护意识融入日常运维,才能真正抵御各类带宽攻击威胁,保障服务器稳定运行。
游戏客户如何寻找一款高性能的服务器?
游戏客户在寻找一款高性能的服务器时,需要考虑多个关键因素以确保游戏的流畅运行和用户体验。以下是一些建议和步骤,帮助游戏客户找到适合的服务器:明确需求:首先,游戏客户需要明确其游戏的具体需求,包括预计的并发用户数、游戏类型(如实时对战、角色扮演等)、数据存储需求以及游戏的更新频率等。评估游戏的流量和带宽需求,以确保服务器能够处理大量的数据传输和请求。选择可靠的供应商:研究市场上的服务器供应商,了解他们的信誉、服务质量和客户评价。选择有丰富经验和专业知识的供应商,能够提供针对游戏行业的定制化解决方案。考虑硬件配置:选择具备高性能处理器的服务器,以确保游戏能够流畅运行并处理大量的并发请求。确保服务器具有足够的内存和存储空间,以支持游戏的数据处理和存储需求。选择高速、稳定的网络设备和接口,以提供低延迟和高带宽的游戏体验。关注可扩展性和灵活性:考虑服务器的可扩展性,以便在游戏用户增长或业务需求变化时能够轻松扩展服务器资源。选择支持多种操作系统和应用程序的服务器,以便根据游戏的需求进行灵活配置和调整。考虑安全性和稳定性:确保服务器具有强大的安全防护措施,包括防火墙、入侵检测系统和数据加密等,以保护游戏数据和用户信息的安全。选择经过严格测试和验证的服务器硬件和软件,以确保其稳定性和可靠性。考虑技术支持和服务:选择提供全面技术支持和服务的供应商,以确保在服务器运行过程中能够及时解决问题和应对突发情况。了解供应商的维护计划、备份策略和故障恢复能力,以确保游戏的连续性和稳定性。测试和评估:在正式选择服务器之前,可以考虑进行性能测试或试用,以评估服务器的性能、稳定性和响应速度。通过模拟游戏场景和用户行为,测试服务器的处理能力和抗压能力,以确保其满足游戏的需求。游戏客户在寻找一款高性能的服务器时,需要综合考虑需求、供应商、硬件配置、可扩展性、安全性、技术支持以及测试和评估等多个方面。通过仔细评估和比较不同选项,游戏客户可以选择到最适合其游戏需求的服务器,为玩家提供优质的游戏体验。
2022-03-24 15:31:17
2022-09-07 16:30:51
2022-08-23 17:36:24
2023-02-17 17:30:56
2024-01-23 11:11:11
2021-06-03 17:31:05
2022-12-23 16:05:55
2023-04-04 14:03:18
2022-03-24 15:31:17
2022-09-07 16:30:51
2022-08-23 17:36:24
2023-02-17 17:30:56
2024-01-23 11:11:11
2021-06-03 17:31:05
2022-12-23 16:05:55
2023-04-04 14:03:18
发布者:售前糖糖 | 本文章发表于:2023-04-21
DDoS攻击几乎伴随互联网而生,只要提供在线服务,就可能成为DDoS攻击的受害者。早期的DDoS攻击大多是个人黑客出于炫耀、报复等目的而实施,现如今则早已发展为犯罪团伙敲诈勒索互联网企业的手段。尤其是对于中小企业来说,大多缺乏网络安全的攻防经验,门心思扑在自家产品的研发和运营上,恰恰留给黑客团队可乘之机。
对于不想使用安全产品去防御的客户推荐快快通。快快通是快快网络精工打造的网站定制防护安全品牌,主要针对网站客户优化,DDOS,CC,TCP定制防御,满足不同客户需求,值得信赖。
快快通是在运营商省出口搭载清洗功能,具有源头清洗,上层清洗,识别清洗等多重功能,对于世面70%的特定攻击种类可能会直接清洗掉,直接在客户层面感知不到攻击,机房防火墙也不会告警。
需要具体了解服务器可以联系快快网络-糖糖QQ177803620。
上一篇
下一篇
小程序适合什么样的服务器?
如何选择合适的小程序使用服务器,需要考虑多个因素以确保测试环境的稳定性和可靠性。以下是一些建议:性能要求:根据小程序的需求,选择具有足够计算能力和内存的服务器。确保服务器能够处理小程序的并发请求,并且具备良好的响应速度。这有助于确保在测试过程中,服务器不会因为性能瓶颈而影响测试结果。地理位置:选择离开发团队较近的服务器,以降低访问延迟。较短的延迟时间有助于减少测试过程中的等待时间,提高测试效率。稳定性与可靠性:选择稳定可靠的服务器,确保小程序在测试过程中能够持续稳定地运行。稳定的服务器可以减少因服务器故障而导致的测试中断,确保测试结果的准确性。安全性:确保服务器有足够的安全性措施,以保护测试数据和应用程序。这包括使用加密协议、定期更新服务器软件以修复安全漏洞等。同时,也要确保服务器访问权限的严格管理,避免未经授权的访问和操作。可扩展性:考虑服务器的扩展性,以便在测试需求增加时能够方便地扩展服务器资源。这有助于确保在测试过程中,服务器能够支持更多的并发请求和数据处理需求。兼容性:确保服务器与小程序开发环境兼容,包括操作系统、数据库、网络协议等方面。这有助于避免在测试过程中出现因兼容性问题而导致的错误或故障。技术支持:选择提供良好技术支持的服务器提供商,以便在遇到问题时能够及时获得帮助。良好的技术支持可以确保在测试过程中,问题能够得到及时解决,减少测试中断的时间。成本:根据预算考虑服务器的成本。在保证性能和稳定性的前提下,选择成本合理的服务器可以降低测试成本,提高测试效率。还可以考虑使用云服务器作为测试环境。云服务器具有弹性扩展、高可用性、易于管理等特点,可以满足小程序开发测试的各种需求。同时,云服务器提供商通常也提供了丰富的安全性措施和技术支持,有助于确保测试环境的稳定性和可靠性。
服务器被恶意刷带宽要怎么处理?
服务器带宽被恶意刷取,本质是攻击者通过海量虚假请求或异常流量占用网络资源,导致正常业务带宽被耗尽——网页加载超时、API接口无响应、视频直播中断等问题随之而来,更可能因超额带宽产生数倍于正常费用的资费损耗。某电商平台曾因促销期间遭刷带宽攻击,1小时内产生23万元额外带宽费用,同时损失超5000笔订单。面对这类攻击,需建立“快速止血、精准溯源、体系防御”的三层处理机制,才能最大限度降低损失并杜绝复发。一、恶意刷带宽的3类核心攻击模式在采取应对措施前,需先明确攻击类型——不同模式的技术原理不同,处理策略也存在差异。目前主流的恶意刷带宽攻击主要分为三类:流量型攻击(带宽耗尽核心):通过UDP Flood、SYN Flood等方式发送海量无意义数据包,直接占满服务器出口带宽。这类攻击流量特征明显,通常以固定端口、高频次请求为标志,攻击峰值可瞬间突破百Gbps,是中小企业服务器最常遭遇的类型。应用层刷取(伪装性强):攻击者利用脚本或肉鸡集群模拟正常用户行为,反复请求大体积静态资源(如高清图片、视频片段)或调用数据接口。例如频繁刷新含大附件的页面、批量调用返回大量数据的API,这类攻击流量与正常业务高度混淆,易被忽视。资源滥用型(隐性损耗):通过注册机批量创建账号、利用漏洞上传下载大文件,或盗用服务器带宽作为代理节点,这类攻击虽单IP流量不大,但多节点并发会持续消耗带宽,且可能伴随数据泄露风险。二、4步快速恢复业务可用性当监控发现带宽占用突增(如5分钟内从10Mbps飙升至100Mbps),需在30分钟内完成应急操作,优先保障核心业务正常运行:1. 切断攻击源头通过服务器管理面板或云厂商控制台,快速执行流量隔离操作:临时封禁高危IP:导出带宽占用TOP10的IP列表,通过防火墙(如Linux iptables、Windows高级安全防火墙)或云安全中心封禁,命令示例:iptables -A INPUT -s 192.168.1.100 -j DROP。若发现IP段攻击,可封禁整个C段(如192.168.1.0/24)。端口限流与关闭:关闭非必要开放端口(如FTP 21端口、Telnet 23端口),对核心业务端口(如80、443)设置单IP每秒请求上限,Nginx配置示例:limit_req_zone $binary_remote_addr zone=one:10m rate=10r/s;,限制单IP每秒10次请求。静态资源临时迁移:将网站图片、视频等大体积静态资源紧急迁移至CDN,通过CDN节点分流,避免源站带宽持续被占用。2. 保障核心业务若攻击流量过大,临时封禁无法完全解决问题,需紧急提升带宽:云服务器弹性扩容:登录云厂商控制台(如AWS、华为云),将带宽从“按固定带宽”切换为“按使用流量”或临时升级带宽规格,避免因带宽耗尽触发服务商的“断网保护”。专线临时加购:若使用物理服务器,联系IDC服务商临时开通应急带宽,同时启用备用线路(如主线路为电信,切换至联通备用线路),保障核心业务访问。3. 优先保障核心功能在带宽紧张时,通过业务降级减少资源消耗:关闭非核心功能:暂停网站广告加载、视频自动播放、实时数据统计等非必要功能,简化页面结构,降低单页面带宽消耗。核心业务隔离部署:将订单系统、支付接口等核心业务迁移至独立服务器或临时云主机,配置独立带宽,避免被攻击流量波及。4. 为溯源做准备在应急处理的同时,留存攻击日志,为后续溯源和追责提供依据:导出访问日志:收集Web服务器日志(如Nginx的access.log、Apache的access_log)、防火墙日志、带宽监控数据,按时间戳整理,重点标记异常请求的IP、请求路径、数据包大小。云日志备份:若使用云服务,开启日志服务(如阿里云SLS、腾讯云CLS)自动备份功能,避免日志被攻击者删除或覆盖。三、精准定位攻击源头与漏洞应急止损后,需通过技术手段定位攻击根源,避免攻击反复发生。核心排查方向包括攻击源追溯、业务漏洞扫描、配置风险检查三部分:1. 从IP到攻击者画像IP归属地与类型分析:通过IP查询工具(如IP2Location、天眼查IP)判断攻击IP的归属地、运营商及类型(数据中心IP/家庭宽带IP)。若大量IP来自同一地区或数据中心,大概率是肉鸡集群攻击。请求特征关联:分析异常请求的User-Agent、Referer字段,若发现大量请求使用相同的非标准User-Agent(如“Mozilla/5.0 (compatible; EvilBot/1.0)”)或空Referer,可确认是恶意爬虫或攻击脚本。流量行为画像:通过流量分析工具(如Wireshark、tcpdump)抓取数据包,若发现请求频率固定、请求内容重复(如反复请求同一图片),可判断为自动化攻击;若请求时间集中在深夜或业务低峰期,可能是针对性攻击。2. 封堵攻击入口多数刷带宽攻击利用了业务或系统漏洞,需全面扫描以下风险点:接口未授权访问:检查API接口是否存在未验证Token、无请求频率限制的问题,例如用户注册接口未限制单IP注册次数,导致攻击者批量注册刷取带宽。资源访问无鉴权:确认图片、视频等静态资源是否可直接通过URL访问,未设置防盗链(Referer验证)或时间戳签名,导致攻击者盗用资源URL进行刷取。系统漏洞利用:使用漏洞扫描工具(如Nessus、OpenVAS)扫描服务器,重点排查是否存在DDoS漏洞、缓冲区溢出漏洞,以及操作系统、Web服务器的未修复高危漏洞(如Log4j2漏洞、Heartbleed漏洞)。恶意刷带宽攻击的防御,从来不是“一劳永逸”的工作,而是“技术防护+日常运营”的持续迭代。对中小企业而言,优先通过CDN+WAF+云高防构建基础防护体系,控制成本的同时保障核心业务;对大型企业,需结合流量分析、AI防御、应急演练打造立体化防护,实现“攻击早发现、损失最小化”。唯有将防护意识融入日常运维,才能真正抵御各类带宽攻击威胁,保障服务器稳定运行。
游戏客户如何寻找一款高性能的服务器?
游戏客户在寻找一款高性能的服务器时,需要考虑多个关键因素以确保游戏的流畅运行和用户体验。以下是一些建议和步骤,帮助游戏客户找到适合的服务器:明确需求:首先,游戏客户需要明确其游戏的具体需求,包括预计的并发用户数、游戏类型(如实时对战、角色扮演等)、数据存储需求以及游戏的更新频率等。评估游戏的流量和带宽需求,以确保服务器能够处理大量的数据传输和请求。选择可靠的供应商:研究市场上的服务器供应商,了解他们的信誉、服务质量和客户评价。选择有丰富经验和专业知识的供应商,能够提供针对游戏行业的定制化解决方案。考虑硬件配置:选择具备高性能处理器的服务器,以确保游戏能够流畅运行并处理大量的并发请求。确保服务器具有足够的内存和存储空间,以支持游戏的数据处理和存储需求。选择高速、稳定的网络设备和接口,以提供低延迟和高带宽的游戏体验。关注可扩展性和灵活性:考虑服务器的可扩展性,以便在游戏用户增长或业务需求变化时能够轻松扩展服务器资源。选择支持多种操作系统和应用程序的服务器,以便根据游戏的需求进行灵活配置和调整。考虑安全性和稳定性:确保服务器具有强大的安全防护措施,包括防火墙、入侵检测系统和数据加密等,以保护游戏数据和用户信息的安全。选择经过严格测试和验证的服务器硬件和软件,以确保其稳定性和可靠性。考虑技术支持和服务:选择提供全面技术支持和服务的供应商,以确保在服务器运行过程中能够及时解决问题和应对突发情况。了解供应商的维护计划、备份策略和故障恢复能力,以确保游戏的连续性和稳定性。测试和评估:在正式选择服务器之前,可以考虑进行性能测试或试用,以评估服务器的性能、稳定性和响应速度。通过模拟游戏场景和用户行为,测试服务器的处理能力和抗压能力,以确保其满足游戏的需求。游戏客户在寻找一款高性能的服务器时,需要综合考虑需求、供应商、硬件配置、可扩展性、安全性、技术支持以及测试和评估等多个方面。通过仔细评估和比较不同选项,游戏客户可以选择到最适合其游戏需求的服务器,为玩家提供优质的游戏体验。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




