发布者:售前菜菜 | 本文章发表于:2023-05-12
现代计算机已经成为我们生活中重要的一部分,从智能手机到桌面电脑,从轻便便携到高性能台式机,每个人对计算机的需求不同。对于需要进行高负载、大量数据和强大的多媒体任务的用户而言,快快网络I9-9900K是一款最佳的处理器选择。
I9-9900K采用了Intel的第9代酷睿技术,提供了强大的性能和出色的计算速度。它拥有8个物理核心和16个线程,主频最高可达5.0GHz,能够轻松应对高负载计算任务。其深度学习Boost技术可提供更快的人工智能计算能力,而Intel Turbo Boost技术可以在需要时自动提高频率,以提供更高的性能。
除了强大的计算能力外,I9-9900K还具有优秀的散热特性和低功耗功能。这意味着它可以在高负载下保持稳定的工作,并且更低的功耗和热量产生,减少了噪音和能耗。
I9-9900K的内部还配备了Intel UHD Graphics 630集成显卡,支持最大64GB DDR4内存。这些功能为数码游戏爱好者和多媒体工作者提供了最佳的性能,使他们可以更加流畅地展现自己的才华并享受更好的计算体验。
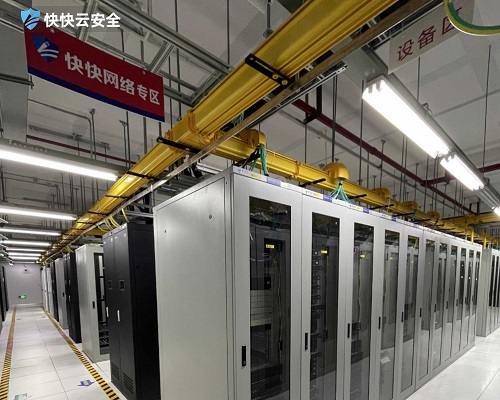
快快网络一直致力于为其用户提供最好的产品和服务。I9-9900K是快快网络最强大的桌面处理器之一,是现代计算机用户的理想选择。快快网络的技术团队不断努力,保证了其产品具有最佳的性能和最长的使用寿命,无论是进行高负载的计算任务还是轻度的浏览和娱乐,都会有出色的执行效果。
总之,快快网络I9-9900K是一款性能最强大的桌面处理器之一,支持智能计算、人工智能、游戏以及多媒体制作等各种任务,具有出色的散热和低功耗功能,为用户提供最佳的使用体验。我们相信,快快网络I9-9900K将成为每个计算机用户的最佳选择。
盘点常用在线的服务器有哪些?
随着互联网行业的飞速发展,越来越多的企业开始关注和使用网站服务器。今天我们就一起来盘点常用在线的服务器有哪些,了解不同类型的服务器和其特点,企业在业务开展的时候才能更好地选择适合自己的服务器。 在线的服务器有哪些? 1. HTTP服务器 HTTP服务器是最常见的服务器类型之一。它是用于存储、处理和传输Web页面的服务器。当用户向浏览器中输入网址时,浏览器会请求HTTP服务器获得所需的Web页面。常见的HTTP服务器有Apache HTTP服务器、Nginx等。 Apache HTTP服务器是一款免费开源的HTTP服务器软件,拥有强大的性能和可扩展性,得到了广泛的使用和支持。Nginx也是一款广泛使用的高性能Web服务器,其特点在于资源消耗小、负载均衡能力强和灵活性高。 2. 文件服务器 文件服务器是一个用于存储、管理和共享文件的服务器。通常情况下,它是用于存储企业或组织内的文档、图片、视频和其他资料。访问文件服务器需要通过网络连接进行,其中包括FTP、SFTP和SCP等协议。 FTP协议(File Transfer Protocol)是一种用于文件传输的标准网络协议,其主要用于上传和下载文件。SFTP(Secure File Transfer Protocol)是在SSH(Secure Shell)协议的基础上开发的一种安全文件传输协议,可以用于安全传输文件。SCP(Secure Copy Protocol)是一种基于SSH的安全文件传输协议,它可以将文件或目录从本地计算机传输到远程服务器。 3. 邮件服务器 邮件服务器是用于接收、存储和发送电子邮件的服务器。邮件服务器有许多不同的变体,其中包括传统的TP和POP3类型的邮件服务器,以及支持更先进的IMAP协议的邮件服务器。 TP(Simple Ml Transfer Protocol)邮件服务器是一种管理电子邮件的标准协议,它主要用于传输电子邮件。POP3 (Post Office Protocol 3)邮件服务器是一个用于接收电子邮件的标准协议,它可以使用户在处理电子邮件时在本地工作站上工作。IMAP(Internet Message Access Protocol)邮件服务器允许用户通过在远程邮箱中查看已存储的电子邮件来访问电子邮件。IMAP允许用户将电子邮件保留在服务器上,并根据需要进行查看和管理。 4. 数据库服务器 数据库服务器是一个专用的服务器,用于存储、管理和提供数据,以便其他计算机可以访问。数据库服务器允许多个用户同时访问同一数据,可以大大提高数据的共享和可靠性。 MySQL是更受欢迎的数据库,它是一款免费开源的关系型数据库管理系统,支持多种操作系统。另一个受欢迎的数据库是PostgreSQL,它也是免费开源的关系型数据库,被认为是一种更安全和兼容性更好的数据库。 5. 应用程序服务器 应用程序服务器是一种提供企业应用程序(如Java、Python或Ruby等)执行环境的服务器。应用程序服务器的功能是把来自Web服务器的请求转发给应用程序,然后返回处理结果给Web服务器,以供向客户端展示。 常见的应用程序服务器有Tomcat和JBoss。Tomcat是一个用于运行Java Servlet和P的Web应用程序服务器。JBoss是一款广泛使用的开源Java EE应用程序服务器,可以管理企业级Java应用程序。 在线的服务器有哪些?以上就是详细的解答,互联网的发展之路中,服务器一直扮演着最基础但不可或缺的角色。不同的服务器都有自己独特的作用,所以用户要根据自己的需求进行选择。
怎么配置反向代理服务器?
反向代理是连接客户端与后端服务的 “智能中间层”,其配置需围绕业务目标(如隐藏 IP、负载均衡、安全防护)展开。本文以 Nginx 和 HAProxy 为核心工具,简化具体步骤,聚焦配置逻辑与关键场景,帮助快速落地。一、配置前的核心准备1. 需求明确反向代理的配置需先锁定核心目标,常见场景包括:基础代理:隐藏后端 IP,将客户端请求转发至单台服务器;负载均衡:分发流量至多台后端服务器,避免单点过载;安全增强:处理 HTTPS 加密(SSL 卸载)、拦截恶意请求;资源优化:缓存静态资源(图片、CSS)、按 URL 路由至不同服务。2. 环境极简清单反向代理服务器:2 核 4GB 以上,带公网 IP(建议 CentOS/Ubuntu);后端服务器:1 台或多台(可用内网 IP,仅允许代理服务器访问);工具选择:Nginx(轻量、多场景适配)或 HAProxy(高性能负载均衡)。二、Nginx 反向代理Nginx 的配置核心是通过server块定义代理规则,通过upstream管理后端集群,关键在于 “转发规则 + 附加功能” 的组合。1. 基础代理:隐藏单后端 IP目标:客户端访问www.example.com时,请求被转发至后端服务器(内网 IP:192.168.1.100:8080),仅暴露代理 IP。核心配置:nginxserver { listen 80; server_name www.example.com; location / { proxy_pass http://192.168.1.100:8080; # 转发至后端 # 传递客户端真实信息(避免后端获取代理IP) proxy_set_header Host $host; proxy_set_header X-Real-IP $remote_addr; 关键:proxy_pass指定后端地址,proxy_set_header确保后端能识别客户端真实 IP。2. 负载均衡:多后端流量分发目标:将请求分发至 3 台后端服务器,按性能分配负载(如某台服务器承担更多流量)。核心配置:nginx# 定义后端集群(upstream模块) upstream web_servers { server 192.168.1.101:8080 weight=1; # 权重1 server 192.168.1.102:8080 weight=1; # 权重1 server 192.168.1.103:8080 weight=2; # 权重2(承担更多请求) max_fails 3; # 失败3次后剔除该服务器 # 代理配置(引用集群) server { listen 80; server_name www.example.com; location / { proxy_pass http://web_servers; # 转发至集群 proxy_set_header Host $host; 负载策略:默认轮询;weight调整权重;ip_hash可固定客户端到某台服务器(适合会话保持)。3. SSL 卸载与 HTTPS目标:代理服务器处理 HTTPS 加密,后端仅处理明文,降低计算消耗。核心配置:nginxserver { listen 443 ssl; server_name www.example.com; # 配置SSL证书(公钥+私钥) ssl_certificate /path/to/cert.crt; ssl_certificate_key /path/to/key.key; # 转发至后端HTTP服务 location / { proxy_pass http://web_servers; proxy_set_header X-Forwarded-Proto https; # 告诉后端使用HTTPS # 可选:HTTP自动跳转到HTTPS server { listen 80; server_name www.example.com; return 301 https://$host$request_uri; 4. 静态缓存与 URL 路由目标:缓存静态资源(如图片),并按 URL 路径转发至不同服务(如/api到 API 服务器)。核心配置:nginx# 定义不同后端集群 upstream api_servers { server 192.168.1.201:8080; } upstream admin_servers { server 192.168.1.301:8080; } server { listen 443 ssl; server_name www.example.com; # 1. 缓存静态资源(有效期1天) location ~* \.(jpg|css|js)$ { proxy_pass http://web_servers; proxy_cache static_cache; # 启用缓存 proxy_cache_valid 200 1d; # 2. /api请求转发至API服务器 location /api { proxy_pass http://api_servers; # 3. /admin限制仅内网访问 location /admin { proxy_pass http://admin_servers; allow 192.168.1.0/24; # 仅允许内网IP deny all; 三、HAProxy 配置HAProxy 更适合高并发场景,配置聚焦 “前端接收 + 后端分发”,核心是frontend(客户端入口)与backend(后端集群)的绑定。基础负载均衡配置目标:将 80 端口的请求分发至 3 台后端服务器,启用健康检查。核心配置:iniglobal maxconn 4096 # 最大连接数 defaults mode http # HTTP模式 timeout connect 5s # 连接超时 frontend http_front bind *:80 # 监听80端口 default_backend http_back # 转发至后端集群 backend http_back balance roundrobin # 轮询策略 server web1 192.168.1.101:8080 check # check启用健康检查 server web2 192.168.1.102:8080 check server web3 192.168.1.103:8080 check backup # 备用服务器 四、验证与优化1. 快速验证客户端访问代理域名,确认返回后端内容;后端服务器查看连接来源,应为代理内网 IP(验证 IP 隐藏效果);检查日志(Nginx:/var/log/nginx/access.log;HAProxy:/var/log/haproxy.log),排查 502(后端不可达)等错误。2. 优化与加固性能:Nginx 启用keepalive复用连接;限制单 IP 最大连接数(防止攻击);安全:后端服务器防火墙仅放行代理 IP;过滤高频请求(如 Nginx 的limit_req模块);高可用:配置健康检查,自动剔除故障后端。反向代理配置的核心是 “规则定义 + 场景适配”:Nginx 适合需缓存、SSL 卸载、URL 路由的 Web 场景;HAProxy 适合高并发 TCP 代理或复杂负载均衡。
服务器UDP协议是什么呢?
UDP协议,即用户数据报协议,是互联网协议中的一种无连接的传输层协议。它在计算机网络中扮演着重要角色,广泛应用于各种需要快速数据传输的场景。它的主要特点是简单、高效,不保证数据的可靠传输,但能够以极低的延迟发送数据。本文将从定义、特点、应用场景以及与其他协议的对比等方面进行详细阐述,帮助读者全面了解协议及其作用。 UDP协议的定义 是一种无连接的传输层协议,它允许数据在发送前无需建立连接。与TCP协议不同,不会对数据进行排序、确认或错误检查,因此它的传输速度更快,但可靠性较低。协议的主要功能是将数据封装成数据报(Datagram),然后将其发送到目标地址。每个数据报都包含源端口、目的端口、数据长度和校验和等信息,这些信息足以确保数据能够被正确地发送和接收。 UDP协议的特点 它是一种无连接协议,这意味着在数据传输之前,发送方和接收方之间不需要建立连接。这种机制大大减少了传输延迟,提高了数据传输的效率。协议不保证数据的可靠传输,它不会对丢失或损坏的数据进行重传或修复。这种特性使得协议在对实时性要求较高的场景中非常有用,协议的头部信息非常简洁,只有8个字节,这使得它在传输小数据包时具有很高的效率。 UDP协议的应用场景 在许多网络应用中都发挥着重要作用。在视频流媒体服务中,能够快速传输视频数据,即使偶尔丢失一些数据包,也不会对观看体验产生太大影响。在在线游戏领域,协议的低延迟特性使得玩家能够实时响应游戏中的变化,从而获得更好的游戏体验。协议还广泛应用于VoIP(Voice over Internet Protocol)电话、DNS(Domain Name System)查询和网络监控等领域。 UDP协议与其他协议的对比 与TCP协议相比,UDP协议在多个方面存在显著差异。TCP协议是一种面向连接的协议,它在数据传输之前会建立一个可靠的连接,并通过确认、重传等机制确保数据的完整性和可靠性。这些机制也使得TCP协议的传输延迟相对较高。相比之下,无连接特性和简洁的头部信息使其在传输速度上具有明显优势。尽管可靠性较低,但在一些对实时性要求较高的场景中,这种权衡是值得的。 作为一种无连接的传输层协议,在计算机网络中具有重要的地位。它通过快速传输数据报,满足了许多对实时性要求较高的应用场景的需求。无连接特性、简洁的头部信息以及高效的数据传输能力,使其在视频流、在线游戏、VoIP电话等领域得到了广泛应用。虽然不保证数据的可靠传输,但在某些场景中,这种权衡是合理的。通过了解定义、特点、应用场景以及与其他协议的对比,我们可以更好地理解它在网络通信中的重要性和作用。
2023-05-23 06:00:00
2023-07-01 11:04:03
2023-05-11 14:02:02
2023-05-08 00:00:00
2023-06-01 08:08:08
2023-06-18 04:06:08
2023-05-15 03:02:02
2023-06-17 10:03:03
2023-05-23 06:00:00
2023-07-01 11:04:03
2023-05-11 14:02:02
2023-05-08 00:00:00
2023-06-01 08:08:08
2023-06-18 04:06:08
2023-05-15 03:02:02
2023-06-17 10:03:03
发布者:售前菜菜 | 本文章发表于:2023-05-12
现代计算机已经成为我们生活中重要的一部分,从智能手机到桌面电脑,从轻便便携到高性能台式机,每个人对计算机的需求不同。对于需要进行高负载、大量数据和强大的多媒体任务的用户而言,快快网络I9-9900K是一款最佳的处理器选择。
I9-9900K采用了Intel的第9代酷睿技术,提供了强大的性能和出色的计算速度。它拥有8个物理核心和16个线程,主频最高可达5.0GHz,能够轻松应对高负载计算任务。其深度学习Boost技术可提供更快的人工智能计算能力,而Intel Turbo Boost技术可以在需要时自动提高频率,以提供更高的性能。
除了强大的计算能力外,I9-9900K还具有优秀的散热特性和低功耗功能。这意味着它可以在高负载下保持稳定的工作,并且更低的功耗和热量产生,减少了噪音和能耗。
I9-9900K的内部还配备了Intel UHD Graphics 630集成显卡,支持最大64GB DDR4内存。这些功能为数码游戏爱好者和多媒体工作者提供了最佳的性能,使他们可以更加流畅地展现自己的才华并享受更好的计算体验。
快快网络一直致力于为其用户提供最好的产品和服务。I9-9900K是快快网络最强大的桌面处理器之一,是现代计算机用户的理想选择。快快网络的技术团队不断努力,保证了其产品具有最佳的性能和最长的使用寿命,无论是进行高负载的计算任务还是轻度的浏览和娱乐,都会有出色的执行效果。
总之,快快网络I9-9900K是一款性能最强大的桌面处理器之一,支持智能计算、人工智能、游戏以及多媒体制作等各种任务,具有出色的散热和低功耗功能,为用户提供最佳的使用体验。我们相信,快快网络I9-9900K将成为每个计算机用户的最佳选择。
盘点常用在线的服务器有哪些?
随着互联网行业的飞速发展,越来越多的企业开始关注和使用网站服务器。今天我们就一起来盘点常用在线的服务器有哪些,了解不同类型的服务器和其特点,企业在业务开展的时候才能更好地选择适合自己的服务器。 在线的服务器有哪些? 1. HTTP服务器 HTTP服务器是最常见的服务器类型之一。它是用于存储、处理和传输Web页面的服务器。当用户向浏览器中输入网址时,浏览器会请求HTTP服务器获得所需的Web页面。常见的HTTP服务器有Apache HTTP服务器、Nginx等。 Apache HTTP服务器是一款免费开源的HTTP服务器软件,拥有强大的性能和可扩展性,得到了广泛的使用和支持。Nginx也是一款广泛使用的高性能Web服务器,其特点在于资源消耗小、负载均衡能力强和灵活性高。 2. 文件服务器 文件服务器是一个用于存储、管理和共享文件的服务器。通常情况下,它是用于存储企业或组织内的文档、图片、视频和其他资料。访问文件服务器需要通过网络连接进行,其中包括FTP、SFTP和SCP等协议。 FTP协议(File Transfer Protocol)是一种用于文件传输的标准网络协议,其主要用于上传和下载文件。SFTP(Secure File Transfer Protocol)是在SSH(Secure Shell)协议的基础上开发的一种安全文件传输协议,可以用于安全传输文件。SCP(Secure Copy Protocol)是一种基于SSH的安全文件传输协议,它可以将文件或目录从本地计算机传输到远程服务器。 3. 邮件服务器 邮件服务器是用于接收、存储和发送电子邮件的服务器。邮件服务器有许多不同的变体,其中包括传统的TP和POP3类型的邮件服务器,以及支持更先进的IMAP协议的邮件服务器。 TP(Simple Ml Transfer Protocol)邮件服务器是一种管理电子邮件的标准协议,它主要用于传输电子邮件。POP3 (Post Office Protocol 3)邮件服务器是一个用于接收电子邮件的标准协议,它可以使用户在处理电子邮件时在本地工作站上工作。IMAP(Internet Message Access Protocol)邮件服务器允许用户通过在远程邮箱中查看已存储的电子邮件来访问电子邮件。IMAP允许用户将电子邮件保留在服务器上,并根据需要进行查看和管理。 4. 数据库服务器 数据库服务器是一个专用的服务器,用于存储、管理和提供数据,以便其他计算机可以访问。数据库服务器允许多个用户同时访问同一数据,可以大大提高数据的共享和可靠性。 MySQL是更受欢迎的数据库,它是一款免费开源的关系型数据库管理系统,支持多种操作系统。另一个受欢迎的数据库是PostgreSQL,它也是免费开源的关系型数据库,被认为是一种更安全和兼容性更好的数据库。 5. 应用程序服务器 应用程序服务器是一种提供企业应用程序(如Java、Python或Ruby等)执行环境的服务器。应用程序服务器的功能是把来自Web服务器的请求转发给应用程序,然后返回处理结果给Web服务器,以供向客户端展示。 常见的应用程序服务器有Tomcat和JBoss。Tomcat是一个用于运行Java Servlet和P的Web应用程序服务器。JBoss是一款广泛使用的开源Java EE应用程序服务器,可以管理企业级Java应用程序。 在线的服务器有哪些?以上就是详细的解答,互联网的发展之路中,服务器一直扮演着最基础但不可或缺的角色。不同的服务器都有自己独特的作用,所以用户要根据自己的需求进行选择。
怎么配置反向代理服务器?
反向代理是连接客户端与后端服务的 “智能中间层”,其配置需围绕业务目标(如隐藏 IP、负载均衡、安全防护)展开。本文以 Nginx 和 HAProxy 为核心工具,简化具体步骤,聚焦配置逻辑与关键场景,帮助快速落地。一、配置前的核心准备1. 需求明确反向代理的配置需先锁定核心目标,常见场景包括:基础代理:隐藏后端 IP,将客户端请求转发至单台服务器;负载均衡:分发流量至多台后端服务器,避免单点过载;安全增强:处理 HTTPS 加密(SSL 卸载)、拦截恶意请求;资源优化:缓存静态资源(图片、CSS)、按 URL 路由至不同服务。2. 环境极简清单反向代理服务器:2 核 4GB 以上,带公网 IP(建议 CentOS/Ubuntu);后端服务器:1 台或多台(可用内网 IP,仅允许代理服务器访问);工具选择:Nginx(轻量、多场景适配)或 HAProxy(高性能负载均衡)。二、Nginx 反向代理Nginx 的配置核心是通过server块定义代理规则,通过upstream管理后端集群,关键在于 “转发规则 + 附加功能” 的组合。1. 基础代理:隐藏单后端 IP目标:客户端访问www.example.com时,请求被转发至后端服务器(内网 IP:192.168.1.100:8080),仅暴露代理 IP。核心配置:nginxserver { listen 80; server_name www.example.com; location / { proxy_pass http://192.168.1.100:8080; # 转发至后端 # 传递客户端真实信息(避免后端获取代理IP) proxy_set_header Host $host; proxy_set_header X-Real-IP $remote_addr; 关键:proxy_pass指定后端地址,proxy_set_header确保后端能识别客户端真实 IP。2. 负载均衡:多后端流量分发目标:将请求分发至 3 台后端服务器,按性能分配负载(如某台服务器承担更多流量)。核心配置:nginx# 定义后端集群(upstream模块) upstream web_servers { server 192.168.1.101:8080 weight=1; # 权重1 server 192.168.1.102:8080 weight=1; # 权重1 server 192.168.1.103:8080 weight=2; # 权重2(承担更多请求) max_fails 3; # 失败3次后剔除该服务器 # 代理配置(引用集群) server { listen 80; server_name www.example.com; location / { proxy_pass http://web_servers; # 转发至集群 proxy_set_header Host $host; 负载策略:默认轮询;weight调整权重;ip_hash可固定客户端到某台服务器(适合会话保持)。3. SSL 卸载与 HTTPS目标:代理服务器处理 HTTPS 加密,后端仅处理明文,降低计算消耗。核心配置:nginxserver { listen 443 ssl; server_name www.example.com; # 配置SSL证书(公钥+私钥) ssl_certificate /path/to/cert.crt; ssl_certificate_key /path/to/key.key; # 转发至后端HTTP服务 location / { proxy_pass http://web_servers; proxy_set_header X-Forwarded-Proto https; # 告诉后端使用HTTPS # 可选:HTTP自动跳转到HTTPS server { listen 80; server_name www.example.com; return 301 https://$host$request_uri; 4. 静态缓存与 URL 路由目标:缓存静态资源(如图片),并按 URL 路径转发至不同服务(如/api到 API 服务器)。核心配置:nginx# 定义不同后端集群 upstream api_servers { server 192.168.1.201:8080; } upstream admin_servers { server 192.168.1.301:8080; } server { listen 443 ssl; server_name www.example.com; # 1. 缓存静态资源(有效期1天) location ~* \.(jpg|css|js)$ { proxy_pass http://web_servers; proxy_cache static_cache; # 启用缓存 proxy_cache_valid 200 1d; # 2. /api请求转发至API服务器 location /api { proxy_pass http://api_servers; # 3. /admin限制仅内网访问 location /admin { proxy_pass http://admin_servers; allow 192.168.1.0/24; # 仅允许内网IP deny all; 三、HAProxy 配置HAProxy 更适合高并发场景,配置聚焦 “前端接收 + 后端分发”,核心是frontend(客户端入口)与backend(后端集群)的绑定。基础负载均衡配置目标:将 80 端口的请求分发至 3 台后端服务器,启用健康检查。核心配置:iniglobal maxconn 4096 # 最大连接数 defaults mode http # HTTP模式 timeout connect 5s # 连接超时 frontend http_front bind *:80 # 监听80端口 default_backend http_back # 转发至后端集群 backend http_back balance roundrobin # 轮询策略 server web1 192.168.1.101:8080 check # check启用健康检查 server web2 192.168.1.102:8080 check server web3 192.168.1.103:8080 check backup # 备用服务器 四、验证与优化1. 快速验证客户端访问代理域名,确认返回后端内容;后端服务器查看连接来源,应为代理内网 IP(验证 IP 隐藏效果);检查日志(Nginx:/var/log/nginx/access.log;HAProxy:/var/log/haproxy.log),排查 502(后端不可达)等错误。2. 优化与加固性能:Nginx 启用keepalive复用连接;限制单 IP 最大连接数(防止攻击);安全:后端服务器防火墙仅放行代理 IP;过滤高频请求(如 Nginx 的limit_req模块);高可用:配置健康检查,自动剔除故障后端。反向代理配置的核心是 “规则定义 + 场景适配”:Nginx 适合需缓存、SSL 卸载、URL 路由的 Web 场景;HAProxy 适合高并发 TCP 代理或复杂负载均衡。
服务器UDP协议是什么呢?
UDP协议,即用户数据报协议,是互联网协议中的一种无连接的传输层协议。它在计算机网络中扮演着重要角色,广泛应用于各种需要快速数据传输的场景。它的主要特点是简单、高效,不保证数据的可靠传输,但能够以极低的延迟发送数据。本文将从定义、特点、应用场景以及与其他协议的对比等方面进行详细阐述,帮助读者全面了解协议及其作用。 UDP协议的定义 是一种无连接的传输层协议,它允许数据在发送前无需建立连接。与TCP协议不同,不会对数据进行排序、确认或错误检查,因此它的传输速度更快,但可靠性较低。协议的主要功能是将数据封装成数据报(Datagram),然后将其发送到目标地址。每个数据报都包含源端口、目的端口、数据长度和校验和等信息,这些信息足以确保数据能够被正确地发送和接收。 UDP协议的特点 它是一种无连接协议,这意味着在数据传输之前,发送方和接收方之间不需要建立连接。这种机制大大减少了传输延迟,提高了数据传输的效率。协议不保证数据的可靠传输,它不会对丢失或损坏的数据进行重传或修复。这种特性使得协议在对实时性要求较高的场景中非常有用,协议的头部信息非常简洁,只有8个字节,这使得它在传输小数据包时具有很高的效率。 UDP协议的应用场景 在许多网络应用中都发挥着重要作用。在视频流媒体服务中,能够快速传输视频数据,即使偶尔丢失一些数据包,也不会对观看体验产生太大影响。在在线游戏领域,协议的低延迟特性使得玩家能够实时响应游戏中的变化,从而获得更好的游戏体验。协议还广泛应用于VoIP(Voice over Internet Protocol)电话、DNS(Domain Name System)查询和网络监控等领域。 UDP协议与其他协议的对比 与TCP协议相比,UDP协议在多个方面存在显著差异。TCP协议是一种面向连接的协议,它在数据传输之前会建立一个可靠的连接,并通过确认、重传等机制确保数据的完整性和可靠性。这些机制也使得TCP协议的传输延迟相对较高。相比之下,无连接特性和简洁的头部信息使其在传输速度上具有明显优势。尽管可靠性较低,但在一些对实时性要求较高的场景中,这种权衡是值得的。 作为一种无连接的传输层协议,在计算机网络中具有重要的地位。它通过快速传输数据报,满足了许多对实时性要求较高的应用场景的需求。无连接特性、简洁的头部信息以及高效的数据传输能力,使其在视频流、在线游戏、VoIP电话等领域得到了广泛应用。虽然不保证数据的可靠传输,但在某些场景中,这种权衡是合理的。通过了解定义、特点、应用场景以及与其他协议的对比,我们可以更好地理解它在网络通信中的重要性和作用。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




