发布者:售前舟舟 | 本文章发表于:2023-08-11
近段时间,很多IDC厂商陆续有推出黑石裸金属服务器,其强大的运算能力、数据处理能力等,受到众多客户的热捧。黑石裸金属服务器(Bare Metal Server)是一种可弹性伸缩的高性能计算服务,具有与物理服务器无差异的计算性能和安全隔离的特点。那么,黑石裸金属服务器的应用场景主要有哪一些呢?
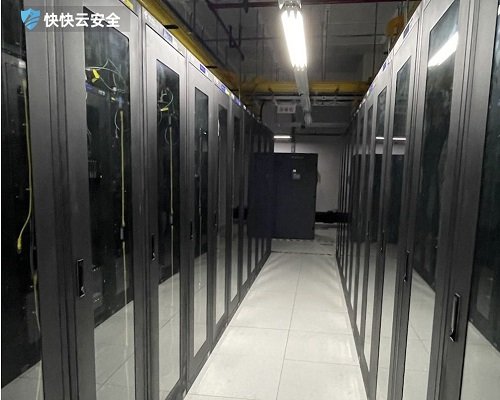
黑石裸金属服务器的应用场景与适用性主要有以下几点:
1、高性能计算:黑石裸金属服务器具有强大的计算能力和高速的数据传输能力,适用于需要进行大规模数据处理、模拟计算、科学计算等高性能计算任务。
2、大数据处理:黑石裸金属服务器适用于大规模数据处理和分析任务,可以通过并行计算和高速网络传输来提高数据处理效率。
3、人工智能和机器学习:黑石裸金属服务器适用于训练和推理复杂的人工智能和机器学习模型。其高性能和高速的数据传输能力可以加快训练和推理的速度。
4、虚拟化环境:黑石裸金属服务器可以作为虚拟化环境中的物理服务器,提供高性能的计算和存储资源,支持多个虚拟机的运行。
5、高可用性和容错性要求高的应用:黑石裸金属服务器可以在集群中运行,实现高可用性和容错性。当某个服务器发生故障时,其他服务器可以接替其工作,保证系统的稳定运行。
黑石裸金属服务器适用于对性能和可控性要求较高的应用场景,如高性能计算、大数据处理、人工智能和机器学习等。它可以提供高性能的计算和存储资源,并支持虚拟化环境和高可用性集群的部署。快快网络近期重磅推出黑石裸金属服务器,CPU配置有I9-12900K(强劲水冷)和E5-2696v4 X2 88核这两种配置,带宽资源丰富、防御可定制,且有快卫士软件可以很好地保护主机安全。
上一篇
下一篇
服务器防御是什么 核心作用常见类型及选购指南
很多企业上线线上业务后,总会遇到网络攻击导致服务中断、数据泄露的问题,服务器防御就是保障业务稳定运行的核心屏障。不同规模的业务面临的攻击类型、攻击量级差异很大,选对合适的防御方案能大幅降低运维成本,减少攻击带来的营收损失,还能避免用户体验下滑造成的客源流失。 服务器防御有啥用? 它最核心的作用就是抵御各类网络攻击,常见的DDoS、CC攻击都能被有效拦截。还能对服务器的访问行为做风险识别,恶意爬虫、异常登录的请求会被直接过滤。还能避免核心数据被窃取或篡改,保障用户信息和业务数据的安全。 服务器防御分几类? 常见的有硬件层防御,通过专业的硬件设备对流量做清洗,适合攻击量级大的中大型业务。还有软件层防御,在服务器上安装防护软件,适合体量小、攻击频次低的小型业务。还有云原生防御,依托云厂商的全球清洗节点,能灵活调整防御阈值,适配不同阶段的业务需求。 如果经常遇到大流量DDoS攻击,可以去了解专业的DDoS安全防护服务,要是想从底层硬件就具备防御能力,高防服务器也是不错的选择。 怎么选防御方案? 选的时候先统计过往业务遇到的攻击类型和最大攻击量级,确定自己需要的防御阈值。还要结合业务的预算情况,按需选择按月付费或者按攻击次数付费的模式。如果是游戏、电商这类攻击高发的行业,建议选能弹性调整防护能力的方案,避免峰值攻击时防御不足。 要是不确定自己的业务需要多大的防御量,可以找专业的云服务团队做免费的风险评估,匹配最适合的防护配置。 线上业务的运行过程中,网络攻击很难完全避免,提前做好服务器防御布局才能最大程度降低风险。不用盲目追求最高的防御配置,适合自身业务需求的方案才是性价比最高的选择。定期对防御效果做复盘调整,能让防护能力始终匹配业务的发展节奏。
木马攻击的一般过程是什么 该怎么做好防护
不少个人用户和企业都曾遭遇过木马攻击的困扰,小到账号密码被盗,大到核心数据泄露、业务系统瘫痪,造成的损失往往难以挽回。很多人对木马攻击的完整流程不够了解,也就没法针对性搭建防护体系,摸清楚木马从传播到最终发起破坏的全链路,能帮大家提前排查安全隐患,降低被攻击的概率,不管是普通网民还是企业运营者都可以多了解相关的防护要点。 木马如何传播? 木马最常见的传播渠道是钓鱼邮件附件、非正规软件下载站的破解安装包、带毒的U盘等移动存储设备,也有部分木马会利用系统或软件的未修复漏洞自动传播。很多用户点击陌生邮件附件、下载盗版影视或软件资源的时候,很容易在不知情的情况下把木马带进个人或办公设备。 木马攻击分几步? 木马成功进入设备后,会先伪装成正常的系统文件,避开常规杀毒软件的扫描,悄悄修改系统配置实现开机自启动,确保后续能长期留在设备里。完成伪装后木马会主动连接攻击者的远程控制端,等待攻击者下发指令,后续可以执行窃取敏感数据、删除本地文件、加密硬盘索要赎金等各类恶意操作。针对这类隐蔽性较强的恶意程序,专业的终端安全防护工具的查杀拦截效率更高,适合企业级的多终端统一安全管理需求,想要了解相关服务的可以去快卫士官方站点查看详情。 怎么防木马攻击? 日常使用设备的时候,不要轻易点开陌生的邮件附件和聊天软件发来的未知格式文件,也尽量不要去非正规站点下载破解软件、盗版资源,从源头上减少接触木马的概率。定期给系统和常用软件打安全补丁,关闭不必要的端口和远程访问权限,能大幅降低被木马利用漏洞入侵的风险。如果是企业用户,最好给所有办公终端统一部署专业的终端安全防护系统,定期做全盘病毒查杀和安全巡检,及时排查潜在的安全隐患。 木马攻击的隐蔽性和破坏性都很强,提前摸清它的传播和攻击逻辑,提前做好各项防护措施,才能最大程度避免遭遇攻击后产生不必要的损失。不管是个人还是企业,都要把终端安全防护放在重要位置,不要等数据泄露、资产受损之后才想着补救。
网站服务器漏洞最多会带来哪些安全风险
很多站长和企业运维日常排查系统时,经常会发现数量不等的安全漏洞,不少人觉得几个小漏洞不会有大影响,就放在一边不管。实际上漏洞数量越多,被黑客利用的概率就越高,尤其是承载核心业务、用户数据的服务器,未修复的漏洞很容易成为黑客入侵的入口,不仅会影响正常业务运行,还可能带来数据泄露、合规处罚等多重损失。 漏洞易被攻击吗? 当系统存在的漏洞数量越多,黑客扫描到可利用入口的概率就会成倍提升。尤其是未打补丁的通用漏洞,黑客手里往往有现成的利用工具,几分钟就能完成入侵,拿到服务器的管理权限。很多小型网站被挂黑链、游戏服务器被篡改数据,根源都是前期没处理的小漏洞积累引发的。 漏洞会损利益吗? 用户数据泄露是漏洞带来的最直接损失,涉及用户隐私、交易信息的系统一旦被入侵,企业不仅要承担用户的索赔责任,还会面临监管部门的合规处罚。漏洞还可能被黑客用来挖矿、植入木马,消耗服务器算力带宽,导致正常业务无法访问,营收直接受损。很多做线上生意的商家,因为一次漏洞引发的服务中断,流失的用户量要几个月才能挽回。 漏洞要怎么防护? 日常要定期做漏洞扫描,发现高危漏洞第一时间打补丁修复,没办法立即修复的可以先做临时的访问限制。除了主动排查漏洞,搭配专业的安全防护产品也能有效拦截漏洞利用行为,比如WAF应用防护墙就能识别并阻断针对常见web漏洞的攻击请求,降低漏洞被利用的风险。有相关需求的可以前往WAF应用防护墙的官方介绍页面,了解更多适配不同业务场景的防护方案。 日常运维中别抱有侥幸心理,哪怕只有几个高危漏洞也要及时处理,不要等漏洞攒多了引发安全事故才想着补救。越早搭建完善的安全防护体系,后续需要投入的应急成本越低,也能最大程度保障业务稳定运行,避免不必要的经济和口碑损失。
2024-04-22 20:01:43
2024-09-02 20:02:39
2023-11-20 10:03:24
2024-04-08 13:27:42
2023-09-04 17:02:20
2023-09-15 16:54:17
2023-11-17 17:05:30
2024-07-08 17:39:58
2024-04-22 20:01:43
2024-09-02 20:02:39
2023-11-20 10:03:24
2024-04-08 13:27:42
2023-09-04 17:02:20
2023-09-15 16:54:17
2023-11-17 17:05:30
2024-07-08 17:39:58
发布者:售前舟舟 | 本文章发表于:2023-08-11
近段时间,很多IDC厂商陆续有推出黑石裸金属服务器,其强大的运算能力、数据处理能力等,受到众多客户的热捧。黑石裸金属服务器(Bare Metal Server)是一种可弹性伸缩的高性能计算服务,具有与物理服务器无差异的计算性能和安全隔离的特点。那么,黑石裸金属服务器的应用场景主要有哪一些呢?
黑石裸金属服务器的应用场景与适用性主要有以下几点:
1、高性能计算:黑石裸金属服务器具有强大的计算能力和高速的数据传输能力,适用于需要进行大规模数据处理、模拟计算、科学计算等高性能计算任务。
2、大数据处理:黑石裸金属服务器适用于大规模数据处理和分析任务,可以通过并行计算和高速网络传输来提高数据处理效率。
3、人工智能和机器学习:黑石裸金属服务器适用于训练和推理复杂的人工智能和机器学习模型。其高性能和高速的数据传输能力可以加快训练和推理的速度。
4、虚拟化环境:黑石裸金属服务器可以作为虚拟化环境中的物理服务器,提供高性能的计算和存储资源,支持多个虚拟机的运行。
5、高可用性和容错性要求高的应用:黑石裸金属服务器可以在集群中运行,实现高可用性和容错性。当某个服务器发生故障时,其他服务器可以接替其工作,保证系统的稳定运行。
黑石裸金属服务器适用于对性能和可控性要求较高的应用场景,如高性能计算、大数据处理、人工智能和机器学习等。它可以提供高性能的计算和存储资源,并支持虚拟化环境和高可用性集群的部署。快快网络近期重磅推出黑石裸金属服务器,CPU配置有I9-12900K(强劲水冷)和E5-2696v4 X2 88核这两种配置,带宽资源丰富、防御可定制,且有快卫士软件可以很好地保护主机安全。
上一篇
下一篇
服务器防御是什么 核心作用常见类型及选购指南
很多企业上线线上业务后,总会遇到网络攻击导致服务中断、数据泄露的问题,服务器防御就是保障业务稳定运行的核心屏障。不同规模的业务面临的攻击类型、攻击量级差异很大,选对合适的防御方案能大幅降低运维成本,减少攻击带来的营收损失,还能避免用户体验下滑造成的客源流失。 服务器防御有啥用? 它最核心的作用就是抵御各类网络攻击,常见的DDoS、CC攻击都能被有效拦截。还能对服务器的访问行为做风险识别,恶意爬虫、异常登录的请求会被直接过滤。还能避免核心数据被窃取或篡改,保障用户信息和业务数据的安全。 服务器防御分几类? 常见的有硬件层防御,通过专业的硬件设备对流量做清洗,适合攻击量级大的中大型业务。还有软件层防御,在服务器上安装防护软件,适合体量小、攻击频次低的小型业务。还有云原生防御,依托云厂商的全球清洗节点,能灵活调整防御阈值,适配不同阶段的业务需求。 如果经常遇到大流量DDoS攻击,可以去了解专业的DDoS安全防护服务,要是想从底层硬件就具备防御能力,高防服务器也是不错的选择。 怎么选防御方案? 选的时候先统计过往业务遇到的攻击类型和最大攻击量级,确定自己需要的防御阈值。还要结合业务的预算情况,按需选择按月付费或者按攻击次数付费的模式。如果是游戏、电商这类攻击高发的行业,建议选能弹性调整防护能力的方案,避免峰值攻击时防御不足。 要是不确定自己的业务需要多大的防御量,可以找专业的云服务团队做免费的风险评估,匹配最适合的防护配置。 线上业务的运行过程中,网络攻击很难完全避免,提前做好服务器防御布局才能最大程度降低风险。不用盲目追求最高的防御配置,适合自身业务需求的方案才是性价比最高的选择。定期对防御效果做复盘调整,能让防护能力始终匹配业务的发展节奏。
木马攻击的一般过程是什么 该怎么做好防护
不少个人用户和企业都曾遭遇过木马攻击的困扰,小到账号密码被盗,大到核心数据泄露、业务系统瘫痪,造成的损失往往难以挽回。很多人对木马攻击的完整流程不够了解,也就没法针对性搭建防护体系,摸清楚木马从传播到最终发起破坏的全链路,能帮大家提前排查安全隐患,降低被攻击的概率,不管是普通网民还是企业运营者都可以多了解相关的防护要点。 木马如何传播? 木马最常见的传播渠道是钓鱼邮件附件、非正规软件下载站的破解安装包、带毒的U盘等移动存储设备,也有部分木马会利用系统或软件的未修复漏洞自动传播。很多用户点击陌生邮件附件、下载盗版影视或软件资源的时候,很容易在不知情的情况下把木马带进个人或办公设备。 木马攻击分几步? 木马成功进入设备后,会先伪装成正常的系统文件,避开常规杀毒软件的扫描,悄悄修改系统配置实现开机自启动,确保后续能长期留在设备里。完成伪装后木马会主动连接攻击者的远程控制端,等待攻击者下发指令,后续可以执行窃取敏感数据、删除本地文件、加密硬盘索要赎金等各类恶意操作。针对这类隐蔽性较强的恶意程序,专业的终端安全防护工具的查杀拦截效率更高,适合企业级的多终端统一安全管理需求,想要了解相关服务的可以去快卫士官方站点查看详情。 怎么防木马攻击? 日常使用设备的时候,不要轻易点开陌生的邮件附件和聊天软件发来的未知格式文件,也尽量不要去非正规站点下载破解软件、盗版资源,从源头上减少接触木马的概率。定期给系统和常用软件打安全补丁,关闭不必要的端口和远程访问权限,能大幅降低被木马利用漏洞入侵的风险。如果是企业用户,最好给所有办公终端统一部署专业的终端安全防护系统,定期做全盘病毒查杀和安全巡检,及时排查潜在的安全隐患。 木马攻击的隐蔽性和破坏性都很强,提前摸清它的传播和攻击逻辑,提前做好各项防护措施,才能最大程度避免遭遇攻击后产生不必要的损失。不管是个人还是企业,都要把终端安全防护放在重要位置,不要等数据泄露、资产受损之后才想着补救。
网站服务器漏洞最多会带来哪些安全风险
很多站长和企业运维日常排查系统时,经常会发现数量不等的安全漏洞,不少人觉得几个小漏洞不会有大影响,就放在一边不管。实际上漏洞数量越多,被黑客利用的概率就越高,尤其是承载核心业务、用户数据的服务器,未修复的漏洞很容易成为黑客入侵的入口,不仅会影响正常业务运行,还可能带来数据泄露、合规处罚等多重损失。 漏洞易被攻击吗? 当系统存在的漏洞数量越多,黑客扫描到可利用入口的概率就会成倍提升。尤其是未打补丁的通用漏洞,黑客手里往往有现成的利用工具,几分钟就能完成入侵,拿到服务器的管理权限。很多小型网站被挂黑链、游戏服务器被篡改数据,根源都是前期没处理的小漏洞积累引发的。 漏洞会损利益吗? 用户数据泄露是漏洞带来的最直接损失,涉及用户隐私、交易信息的系统一旦被入侵,企业不仅要承担用户的索赔责任,还会面临监管部门的合规处罚。漏洞还可能被黑客用来挖矿、植入木马,消耗服务器算力带宽,导致正常业务无法访问,营收直接受损。很多做线上生意的商家,因为一次漏洞引发的服务中断,流失的用户量要几个月才能挽回。 漏洞要怎么防护? 日常要定期做漏洞扫描,发现高危漏洞第一时间打补丁修复,没办法立即修复的可以先做临时的访问限制。除了主动排查漏洞,搭配专业的安全防护产品也能有效拦截漏洞利用行为,比如WAF应用防护墙就能识别并阻断针对常见web漏洞的攻击请求,降低漏洞被利用的风险。有相关需求的可以前往WAF应用防护墙的官方介绍页面,了解更多适配不同业务场景的防护方案。 日常运维中别抱有侥幸心理,哪怕只有几个高危漏洞也要及时处理,不要等漏洞攒多了引发安全事故才想着补救。越早搭建完善的安全防护体系,后续需要投入的应急成本越低,也能最大程度保障业务稳定运行,避免不必要的经济和口碑损失。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




