发布者:大客户经理 | 本文章发表于:2023-08-12
随着网络安全意识的增加,越来越多的企业认识到了堡垒机的作用,开始采购堡垒机了。现在一台堡垒机大概价格是多少呢?今天我们就一起来看看堡垒机的价格和采购的注意事项吧,
现在一台堡垒机大概价格
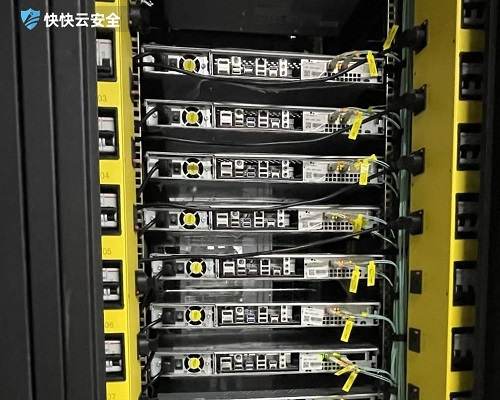
堡垒机本质上是解决IT运维过程的安全、可控与合规的。当企业的IT资产越来越多,当参与运维的岗位越来越多,当运维团队达到一定规模后,如果没有一套好的机制,就会产生运维混乱与失控。在堡垒机大部分都是硬件的,厂商现场搭建服务,所以成交价格是比较高的;大部分都是5-10万元不等。
不同品牌、不同资产、不同功能的堡垒机价格是不一样的。堡垒机价格不是都按年算的,有按月的,也有按年,或者一次性结算的。具体看您的需求,以及您选择的堡垒机厂家。一般硬件堡垒机相对云堡垒机价格更贵。
1、技术成熟度:主要看该堡垒机的应用场景是否全面,以及安装使用是否便捷。尤其在云计算时代,支不支持对多云异构IT环境的安全管控,能不能够随着业务变化便捷的拓展,这非常重要。
2、产品稳定性:可以通过测试来验证,原则当然是越稳定越好。很多堡垒机在服务器不多的时候用起来还行,一旦服务器规模成百上千,就会变得极不稳定。
3、价格合理性:堡垒机的价格跨度大,几千块的有,上百万的也有。所以不能只看单价,还要看付费方式是否灵活。建议企业根据实际情况选择价格适当,且能支持按月、按年购买,也能永久购买的堡垒机。
4、后续服务质量:售后服务其实非常重要,因为技术环境并非一成不变,企业的功能需求也不尽相同,因此我们要选售后服务好的堡垒机厂商,他们会持续迭代产品和改进产品,让你在购买产品后还能享受长期的升级、维护服务。
随着企业网络安全意识的增加,越来越多的企业开始采购网络安全产品堡垒机了。现在一台堡垒机大概价格是多少也是大家关心的话题,堡垒机的价格是受到多方面的影响,所以没有一个固定的价格,大家可以根据自己的实际要求去选择。
上一篇
下一篇
如何认识了解堡垒机
堡垒机是一种云上统一、高效、安全的运维通道,其核心功能在于集中管理资产权限、全程监控操作行为、实时还原运维场景,从而确保云端运维过程中的身份可鉴别、权限可管控、风险可阻断、操作可审计。这些功能共同构成了堡垒机作为运维安全审计的核心价值,帮助企业实现等保合规。堡垒机通过集中管理资产权限,解决了运维过程中的权限管理问题。它支持对各类服务器、网络设备、安全设备等进行统一授权管理,实现权限的细粒度划分和访问控制,确保运维人员只能在授权范围内进行操作,降低操作风险。堡垒机具备全程监控操作行为的能力。通过实时监控运维人员的操作行为,堡垒机能够及时发现并阻止非法访问和恶意攻击,对内部人员误操作和非法操作进行审计监控,以便事后责任追踪。这种监控能力使得堡垒机成为企业信息安全建设的重要组成部分,为企业的信息安全提供有力保障。堡垒机还能够实时还原运维场景。通过录像回放功能,管理者可以清晰地了解运维人员在堡垒机中所进行的操作,便于进行安全审计和事件追溯。这种功能对于保障企业信息安全、防止数据泄露和误操作具有重要意义。堡垒机助力企业实现等保合规。随着网络安全法的实施,等保合规已经成为企业必须面对的问题。堡垒机通过提供完整的运维安全审计功能,帮助企业满足等保合规的要求,降低企业因违反法规而面临的风险。堡垒机作为一种云上统一、高效、安全的运维通道,通过集中管理资产权限、全程监控操作行为、实时还原运维场景等功能,为企业提供了全方位的运维安全保障,助力企业实现等保合规。
堡垒机和防火墙的区别,堡垒机一般怎么部署?
说起堡垒机和防火墙大家并不会感到模式,但是你们知道堡垒机和防火墙的区别是什么呢?堡垒机和防火墙是两种不同的网络安全设备,各有不同的功能和适用场景。 堡垒机和防火墙的区别 1.功能不同 堡垒机主要用于管理和控制服务器访问权限,提供安全的登录通道和权限控制,同时记录和监控用户的操作,以确保服务器的安全性。防火墙的主要功能是保护网络安全,通过监控和过滤网络流量,阻止非法网络连接和数据包进入内部网络,防止来自外部网络的攻击。12 2.适用范围不同 堡垒机通常用于企业内部,对内部服务器进行安全管理和监控,防止内部员工越权操作服务器,泄漏机密信息。防火墙则更适用于企业网络的边界,保护内部网络免受外部网络攻击。 3.安全层次不同 堡垒机主要保障内部网络的安全,属于内网安全范畴。防火墙则保护整个企业网络的安全,属于外网安全范畴。 4.作用不同 堡垒机通过严格的权限控制和审计监控防止内部人员的越权操作,确保服务器的安全性和数据的机密性。防火墙则通过检测和阻止来自外部网络的攻击和病毒入侵,保护企业内部系统免受攻击和数据泄露。 总的来说,堡垒机和防火墙在网络安全中扮演着不同的角色,相互补充,共同保护网络和系统的安全。 堡垒机一般怎么部署? 1.单机部署 堡垒机主要都是旁路部署,旁挂在交换机旁边,只要能访问所有设备即可。 2.HA高可靠部署 旁路部署两台堡垒机,中间有心跳线连接,同步数据。对外提供一个虚拟IP。 3.异地同步部署模式 通过在多个数据中心部署多台堡垒机。堡垒机之间进行配置信息自动同步。 4.集群部署(分布式部署) 当需要管理的设备数量很多时,可以将n多台堡垒机进行集群部署。其中两台堡垒机一主一备,其他n-2台堡垒机作为集群节点,给主机上传同步数据,整个集群对外提供一个虚拟IP地址。 以上就是关于堡垒机和防火墙的区别介绍,堡垒机和防火墙在安装位置上不同,在功能上也是有很大的区别。今天快快网络小编已经给大家详细介绍,有需要的小伙伴赶紧收藏起来。
堡垒机怎么为企业提供安全高效的运维管理?
在云原生与零信任架构普及的当下,企业运维面临身份伪造、操作越权、数据泄露三大核心风险。堡垒机通过构建「身份可信-行为可控-审计可溯」的闭环体系,成为企业运维安全的核心枢纽,既满足等保合规要求,又通过自动化管控提升运维效率,实现安全与效率的「双赢」。一,身份管控(核心价值:阻断99%以上身份冒用风险)多因子认证(MFA)集成密码+动态令牌+生物识别三重验证,某金融机构接入后,暴力破解攻击拦截率达99.98%,伪造身份登录事件归零。场景示例:运维人员登录时需输入密码,同时扫描指纹并输入手机APP生成的6位动态码,任何一项验证失败均无法进入系统。最小权限分配(RBAC+ABAC)基于角色(Role)与属性(Attribute)双重维度分配权限,某医疗企业将“数据库管理员”权限拆解为“查询权限组”“备份权限组”,误操作导致的数据丢失事件下降92%。权限标签化:权限=资源(如生产服务器)+操作(如只读/可写)+时间(如工作日9:00-18:00)+环境(如内网IP段),实现“一人一策”精准管控。二、行为控制(核心价值:拦截98%以上高危操作,年避免损失超千万)高危命令实时拦截通过正则表达式+语义分析技术,对rm -rf /、drop database等高危命令实现毫秒级阻断。某游戏公司因拦截一起误删数据库操作,避免损失超2000万元。智能语义解析:不仅匹配命令文本,还分析上下文(如执行路径、参数含义),例如拦截伪装成ls的恶意命令ls -al /etc/passwd | grep root。自动化运维沙箱将高危操作(如K8s集群升级)封装为预审批模板,运维人员需提交变更申请并经双人复核后方可执行。某零售企业通过此流程,将重大故障恢复时间(MTTR)从4小时压缩至18分钟。流程示例:提交变更单,描述操作内容、影响范围、回滚方案;自动触发主管审批+安全合规检查;审批通过后,堡垒机临时授权执行权限并全程录屏。三、审计溯源(核心价值:审计报告生成时间从72小时缩短至5分钟)指令级录屏与水印以视频+键盘输入日志+网络流量日志三重形式记录操作,并嵌入动态水印(含操作人ID、时间戳、设备指纹)。某政务云平台通过此技术,成功追责一起内部人员篡改高考志愿数据事件,涉事员工被依法刑拘。水印防篡改:水印信息与视频帧绑定,任何截屏或修改操作均会触发告警,确保审计证据不可抵赖。AI异常行为检测基于LSTM神经网络对历史操作建模,自动识别偏离基线的异常行为(如凌晨3点批量导出用户订单)。某电商企业通过此功能,提前3天预警一起APT攻击,避免核心数据泄露。检测维度:操作频率、命令相似度、文件访问路径、网络连接目标等。四、云原生适配(核心价值:单台堡垒机纳管3个云厂商的1200+台虚拟机,运维成本降低65%)跨平台协议栈支持SSH/RDP/VNC/Kubernetes API/Serverless访问等20+种协议,兼容AWS/Azure/阿里云/私有云。某跨国车企通过单台堡垒机实现全域资产纳管,运维效率提升3倍。协议适配示例:对K8s集群的kubectl exec命令进行安全增强,记录操作命令并限制敏感操作(如删除Pod需二次审批)。零信任架构融合与Kubernetes RBAC、Istio服务网格联动,某SaaS企业实现Serverless函数调用审计粒度从“函数级”细化至“代码行级”,安全事件响应速度提升10倍。集成场景:当检测到某函数异常调用数据库时,堡垒机自动触发流量阻断并推送告警至安全团队。五、部署策略(核心价值:运维人力成本降低80%,等保测评效率提升70%)阶段一:核心资产覆盖优先接入数据库集群、支付网关、生产环境服务器,某银行通过此策略在3个月内将高危操作拦截率从45%提升至89%。阶段二:全域纳管与自动化通过Agentless模式接入IoT设备、容器集群、无服务器函数,某智慧城市项目实现20万+终端统一管控,运维人力成本下降75%。结语:堡垒机已成为企业数字化安全的「必选项」在勒索软件攻击成本年均增长131%、内部威胁占比超30%的当下,堡垒机通过AI驱动的自动化管控,将企业从“被动救火”转向“主动防御”。其价值不仅在于满足合规要求,更在于通过“身份可信-行为可控-审计可溯”的闭环体系,为企业构建运维安全的“数字护城河”。
2023-05-22 11:12:00
2023-10-18 11:21:00
2023-04-24 11:27:00
2023-08-13 11:03:00
2023-05-26 11:25:00
2023-03-06 11:13:03
2023-08-14 11:27:00
2023-06-12 11:04:00
2023-05-22 11:12:00
2023-10-18 11:21:00
2023-04-24 11:27:00
2023-08-13 11:03:00
2023-05-26 11:25:00
2023-03-06 11:13:03
2023-08-14 11:27:00
2023-06-12 11:04:00
发布者:大客户经理 | 本文章发表于:2023-08-12
随着网络安全意识的增加,越来越多的企业认识到了堡垒机的作用,开始采购堡垒机了。现在一台堡垒机大概价格是多少呢?今天我们就一起来看看堡垒机的价格和采购的注意事项吧,
现在一台堡垒机大概价格
堡垒机本质上是解决IT运维过程的安全、可控与合规的。当企业的IT资产越来越多,当参与运维的岗位越来越多,当运维团队达到一定规模后,如果没有一套好的机制,就会产生运维混乱与失控。在堡垒机大部分都是硬件的,厂商现场搭建服务,所以成交价格是比较高的;大部分都是5-10万元不等。
不同品牌、不同资产、不同功能的堡垒机价格是不一样的。堡垒机价格不是都按年算的,有按月的,也有按年,或者一次性结算的。具体看您的需求,以及您选择的堡垒机厂家。一般硬件堡垒机相对云堡垒机价格更贵。
1、技术成熟度:主要看该堡垒机的应用场景是否全面,以及安装使用是否便捷。尤其在云计算时代,支不支持对多云异构IT环境的安全管控,能不能够随着业务变化便捷的拓展,这非常重要。
2、产品稳定性:可以通过测试来验证,原则当然是越稳定越好。很多堡垒机在服务器不多的时候用起来还行,一旦服务器规模成百上千,就会变得极不稳定。
3、价格合理性:堡垒机的价格跨度大,几千块的有,上百万的也有。所以不能只看单价,还要看付费方式是否灵活。建议企业根据实际情况选择价格适当,且能支持按月、按年购买,也能永久购买的堡垒机。
4、后续服务质量:售后服务其实非常重要,因为技术环境并非一成不变,企业的功能需求也不尽相同,因此我们要选售后服务好的堡垒机厂商,他们会持续迭代产品和改进产品,让你在购买产品后还能享受长期的升级、维护服务。
随着企业网络安全意识的增加,越来越多的企业开始采购网络安全产品堡垒机了。现在一台堡垒机大概价格是多少也是大家关心的话题,堡垒机的价格是受到多方面的影响,所以没有一个固定的价格,大家可以根据自己的实际要求去选择。
上一篇
下一篇
如何认识了解堡垒机
堡垒机是一种云上统一、高效、安全的运维通道,其核心功能在于集中管理资产权限、全程监控操作行为、实时还原运维场景,从而确保云端运维过程中的身份可鉴别、权限可管控、风险可阻断、操作可审计。这些功能共同构成了堡垒机作为运维安全审计的核心价值,帮助企业实现等保合规。堡垒机通过集中管理资产权限,解决了运维过程中的权限管理问题。它支持对各类服务器、网络设备、安全设备等进行统一授权管理,实现权限的细粒度划分和访问控制,确保运维人员只能在授权范围内进行操作,降低操作风险。堡垒机具备全程监控操作行为的能力。通过实时监控运维人员的操作行为,堡垒机能够及时发现并阻止非法访问和恶意攻击,对内部人员误操作和非法操作进行审计监控,以便事后责任追踪。这种监控能力使得堡垒机成为企业信息安全建设的重要组成部分,为企业的信息安全提供有力保障。堡垒机还能够实时还原运维场景。通过录像回放功能,管理者可以清晰地了解运维人员在堡垒机中所进行的操作,便于进行安全审计和事件追溯。这种功能对于保障企业信息安全、防止数据泄露和误操作具有重要意义。堡垒机助力企业实现等保合规。随着网络安全法的实施,等保合规已经成为企业必须面对的问题。堡垒机通过提供完整的运维安全审计功能,帮助企业满足等保合规的要求,降低企业因违反法规而面临的风险。堡垒机作为一种云上统一、高效、安全的运维通道,通过集中管理资产权限、全程监控操作行为、实时还原运维场景等功能,为企业提供了全方位的运维安全保障,助力企业实现等保合规。
堡垒机和防火墙的区别,堡垒机一般怎么部署?
说起堡垒机和防火墙大家并不会感到模式,但是你们知道堡垒机和防火墙的区别是什么呢?堡垒机和防火墙是两种不同的网络安全设备,各有不同的功能和适用场景。 堡垒机和防火墙的区别 1.功能不同 堡垒机主要用于管理和控制服务器访问权限,提供安全的登录通道和权限控制,同时记录和监控用户的操作,以确保服务器的安全性。防火墙的主要功能是保护网络安全,通过监控和过滤网络流量,阻止非法网络连接和数据包进入内部网络,防止来自外部网络的攻击。12 2.适用范围不同 堡垒机通常用于企业内部,对内部服务器进行安全管理和监控,防止内部员工越权操作服务器,泄漏机密信息。防火墙则更适用于企业网络的边界,保护内部网络免受外部网络攻击。 3.安全层次不同 堡垒机主要保障内部网络的安全,属于内网安全范畴。防火墙则保护整个企业网络的安全,属于外网安全范畴。 4.作用不同 堡垒机通过严格的权限控制和审计监控防止内部人员的越权操作,确保服务器的安全性和数据的机密性。防火墙则通过检测和阻止来自外部网络的攻击和病毒入侵,保护企业内部系统免受攻击和数据泄露。 总的来说,堡垒机和防火墙在网络安全中扮演着不同的角色,相互补充,共同保护网络和系统的安全。 堡垒机一般怎么部署? 1.单机部署 堡垒机主要都是旁路部署,旁挂在交换机旁边,只要能访问所有设备即可。 2.HA高可靠部署 旁路部署两台堡垒机,中间有心跳线连接,同步数据。对外提供一个虚拟IP。 3.异地同步部署模式 通过在多个数据中心部署多台堡垒机。堡垒机之间进行配置信息自动同步。 4.集群部署(分布式部署) 当需要管理的设备数量很多时,可以将n多台堡垒机进行集群部署。其中两台堡垒机一主一备,其他n-2台堡垒机作为集群节点,给主机上传同步数据,整个集群对外提供一个虚拟IP地址。 以上就是关于堡垒机和防火墙的区别介绍,堡垒机和防火墙在安装位置上不同,在功能上也是有很大的区别。今天快快网络小编已经给大家详细介绍,有需要的小伙伴赶紧收藏起来。
堡垒机怎么为企业提供安全高效的运维管理?
在云原生与零信任架构普及的当下,企业运维面临身份伪造、操作越权、数据泄露三大核心风险。堡垒机通过构建「身份可信-行为可控-审计可溯」的闭环体系,成为企业运维安全的核心枢纽,既满足等保合规要求,又通过自动化管控提升运维效率,实现安全与效率的「双赢」。一,身份管控(核心价值:阻断99%以上身份冒用风险)多因子认证(MFA)集成密码+动态令牌+生物识别三重验证,某金融机构接入后,暴力破解攻击拦截率达99.98%,伪造身份登录事件归零。场景示例:运维人员登录时需输入密码,同时扫描指纹并输入手机APP生成的6位动态码,任何一项验证失败均无法进入系统。最小权限分配(RBAC+ABAC)基于角色(Role)与属性(Attribute)双重维度分配权限,某医疗企业将“数据库管理员”权限拆解为“查询权限组”“备份权限组”,误操作导致的数据丢失事件下降92%。权限标签化:权限=资源(如生产服务器)+操作(如只读/可写)+时间(如工作日9:00-18:00)+环境(如内网IP段),实现“一人一策”精准管控。二、行为控制(核心价值:拦截98%以上高危操作,年避免损失超千万)高危命令实时拦截通过正则表达式+语义分析技术,对rm -rf /、drop database等高危命令实现毫秒级阻断。某游戏公司因拦截一起误删数据库操作,避免损失超2000万元。智能语义解析:不仅匹配命令文本,还分析上下文(如执行路径、参数含义),例如拦截伪装成ls的恶意命令ls -al /etc/passwd | grep root。自动化运维沙箱将高危操作(如K8s集群升级)封装为预审批模板,运维人员需提交变更申请并经双人复核后方可执行。某零售企业通过此流程,将重大故障恢复时间(MTTR)从4小时压缩至18分钟。流程示例:提交变更单,描述操作内容、影响范围、回滚方案;自动触发主管审批+安全合规检查;审批通过后,堡垒机临时授权执行权限并全程录屏。三、审计溯源(核心价值:审计报告生成时间从72小时缩短至5分钟)指令级录屏与水印以视频+键盘输入日志+网络流量日志三重形式记录操作,并嵌入动态水印(含操作人ID、时间戳、设备指纹)。某政务云平台通过此技术,成功追责一起内部人员篡改高考志愿数据事件,涉事员工被依法刑拘。水印防篡改:水印信息与视频帧绑定,任何截屏或修改操作均会触发告警,确保审计证据不可抵赖。AI异常行为检测基于LSTM神经网络对历史操作建模,自动识别偏离基线的异常行为(如凌晨3点批量导出用户订单)。某电商企业通过此功能,提前3天预警一起APT攻击,避免核心数据泄露。检测维度:操作频率、命令相似度、文件访问路径、网络连接目标等。四、云原生适配(核心价值:单台堡垒机纳管3个云厂商的1200+台虚拟机,运维成本降低65%)跨平台协议栈支持SSH/RDP/VNC/Kubernetes API/Serverless访问等20+种协议,兼容AWS/Azure/阿里云/私有云。某跨国车企通过单台堡垒机实现全域资产纳管,运维效率提升3倍。协议适配示例:对K8s集群的kubectl exec命令进行安全增强,记录操作命令并限制敏感操作(如删除Pod需二次审批)。零信任架构融合与Kubernetes RBAC、Istio服务网格联动,某SaaS企业实现Serverless函数调用审计粒度从“函数级”细化至“代码行级”,安全事件响应速度提升10倍。集成场景:当检测到某函数异常调用数据库时,堡垒机自动触发流量阻断并推送告警至安全团队。五、部署策略(核心价值:运维人力成本降低80%,等保测评效率提升70%)阶段一:核心资产覆盖优先接入数据库集群、支付网关、生产环境服务器,某银行通过此策略在3个月内将高危操作拦截率从45%提升至89%。阶段二:全域纳管与自动化通过Agentless模式接入IoT设备、容器集群、无服务器函数,某智慧城市项目实现20万+终端统一管控,运维人力成本下降75%。结语:堡垒机已成为企业数字化安全的「必选项」在勒索软件攻击成本年均增长131%、内部威胁占比超30%的当下,堡垒机通过AI驱动的自动化管控,将企业从“被动救火”转向“主动防御”。其价值不仅在于满足合规要求,更在于通过“身份可信-行为可控-审计可溯”的闭环体系,为企业构建运维安全的“数字护城河”。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




