发布者:大客户经理 | 本文章发表于:2023-08-13
对于很多企业来说搭建一个属于自己的服务器是很重要的,搭建一个服务器可能听起来很困难,但事实上并非如此。今天快快网络小编跟大家讲解下新手必知服务器怎么搭建。以下就是关于搭建一个服务器的几个简单步骤。
服务器怎么搭建?
要搭建一个服务器,可以按照以下步骤进行操作:
选择操作系统:根据需求选择适合的操作系统,如Linux、Windows Server等。
购买服务器硬件:选择合适的服务器硬件,包括处理器、内存、硬盘等。
安装操作系统:将选择的操作系统安装到服务器上,可以通过光盘、USB驱动器或者远程安装等方式进行。
配置网络:设置服务器的网络连接,包括IP地址、子网掩码、网关等。
安全设置:设置防火墙、访问控制列表(ACL)等安全措施,确保服务器的安全性。
安装所需软件:根据服务器的用途安装所需的软件,如Web服务器(如Apache、Nginx)、数据库服务器(如MySQL、PostgreSQL)等。
进行服务器优化:根据实际需求进行服务器性能优化,如调整内存、磁盘缓存、网络设置等。
进行备份和监控:设置服务器的定期备份和监控机制,以确保数据安全和服务器的稳定运行。
测试和调试:在正式使用服务器之前,进行测试和调试,确保各项功能正常运行。
上线和维护:将服务器连接到网络并投入使用,定期进行维护和更新,保持服务器的性能和安全。
请注意,服务器搭建的具体步骤和操作会受到服务器硬件、操作系统以及所需服务的不同而有所差异。建议在进行服务器搭建前仔细阅读相关文档或寻求专业人士的帮助。
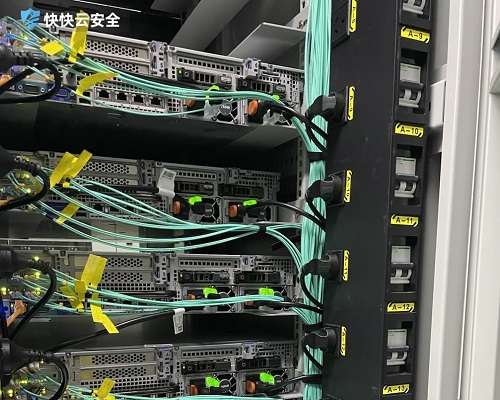
第一步:选择操作系统
首先,你需要选择一个操作系统来运行你的服务器。常见的服务器操作系统有Linux、Windows、Mac OS等。Linux是最流行的服务器操作系统,因为它是完全免费的,并且有很多开源软件可用。如果你不知道怎么选择,Linux是一个很好的选择。你可以选择诸如Ubuntu、CentOS或Debian等发行版。
第二步:选择服务器类型
根据你的需求,你需要确定你想要安装的服务器类型。例如,如果你要搭建一个网站,你需要选择一个网页服务器。常见的网页服务器有Apache和Nginx。这两者都是开源软件,对于新手来说都非常适合。如果你不确定该选择哪一个,Nginx是一个非常好的选择。
第三步:租用或购买服务器
有两种方式可以搭建一个服务器:一种是租用,另一种是购买。如果你需要搭建一个大型网站或者是应用程序,你可能需要购买一台服务器。如果你只需要搭建一个小型网站或者是个人博客等,你可以考虑租用一个云服务器。有很多互联网公司提供这样的服务,例如,亚马逊云计算(AWS)、Google云计算等领先服务商都提供了云服务器租用服务。
第四步:远程连接你的服务器
连接到你的服务器有很多种方式。通常情况下,你需要使用终端程序连接到你的服务器。如果你使用的是Windows操作系统,你可以使用PuTTY等软件连接到你的服务器。如果是Linux操作系统,则可以通过终端来连接。你需要输入你的IP地址、用户名和密码来连接你的服务器。在连接成功后,你就可以开始配置你的服务器了。
第五步:配置你的服务器
完成上述步骤后,你的服务器就已经搭建好了。接下来,你需要配置你的服务器来满足你的需求。配置的具体步骤取决于你的服务器类型和你的需求。例如,如果你要搭建一个网站,你需要安装数据库、PHP和其他必要的软件。
服务器怎么搭建是很多人都关注的问题,如果你想拥有一个自己的服务器,以上的步骤指南,教你如何搭建一个自己的服务器。在互联网时代网络的运营都是离不开服务器的搭建,所以服务器在现在已经是举足轻重的地位。
下一篇
服务器防御是怎么做出来的?
服务器安全至关重要,对于运维管理人员来说,做好了服务器的安全防御,可以省掉很多的麻烦事。服务器防御是怎么做出来的?服务器的安全十分重要,今天我们就一起来学习下服务器的防御都有哪些技巧。 服务器防御是怎么做出来的? 1. 制定内部数据安全风险管理制度 制定公司内部数据泄露和其他类型的安全风险协议,包括分配不同部门以及人员管理账号、密码等权限,定期更新密码避免被黑客盗取,以及其他可行措施。 2、定期安全检测 定期进行安全检测,确保服务器安全,在非默认端口上设置标准和关键服务、保证防火墙处于最佳设置等,定期进行安全扫描,防止病毒入侵。 3、定期检测更新系统和软件补丁 定期安装最新的操作系统和软件更新/补丁,减少系统漏洞,提高服务器的安全性。 4、安装专业的网络安全防火墙 安装防火墙,这样进入服务器中的流量都是经常防火墙过滤之后的流量,防火墙内其他的流量直接被隔离出来,防火墙中一定要安装入侵检测和入侵防御系统,这样才能发挥防火墙的最大作用。 5、 接入专业的高防服务 DDOS攻击是目前最常见的攻击方式,攻击者利用大量“肉鸡”模拟真实用户对服务器进行访问,通过大量合法的请求占用大量网络资源,从而使真正的用户无法得到服务的响应,是目前最强大、最难防御的攻击之一。目前DDOS还没有什么彻底解决的方法,只能通过专业的网络高防服务进行防御,可以选用小蚁云高防来防御DDoS攻击。小蚁云安全专注于服务器防御接入从业十五年丰富的经验能够解决各位的一切需求。 服务器防御是怎么做出来的?其实服务器是很容易遭到攻击的,我们要随时做好防御措施,流量攻击通常是一种十分粗暴的手段,很多人都会受到ddos的危害,所以我们要及时做好相应的防御措施。
游戏服务器要怎么做好安全防护措施,就选快快云加速智能分布式DDoS防护
纵观近几年手游界,在游戏开测的前几天,非常容易被黑客团队跳出来勒索,当游戏服务器没有任何防护手段的时候,就只能任由他们进行攻击,最终导致游戏服务器崩溃。黑客一次一次地跳出来勒索,我们的游戏服务器要怎么做好安全防护措施?一、确保服务器系统安全1.确保服务器的系统文件是最新的版本,并及时更新系统补丁。2.管理员需对所有主机进行检查,知道访问者的来源。3.过滤不必要的服务和端口,可以使用工具来过滤不必要的服务和端口,即在路由器上过滤假IP.只开放服务端口成为目前很多服务器的流行做法,例如WWW服务器那么只开放80而将其他所有端口关闭或在防火墙上做阻止策略。4.限制同时打开的SYN半连接数目,缩短SYN半连接的time out 时间,限制SYN/ICMP流量。5.正确设置防火墙,在防火墙上运行端口映射程序或端口扫描程序。6.认真检查网络设备和主机/服务器系统的日志。只要日志出现漏洞或是时间变更,那这台机器就可能遭到了攻击。7.限制在防火墙外与网络文件共享。这样会给黑客截取系统文件的机会,若黑客以特洛伊木马替换它,文件传输功能无疑会陷入瘫痪。8.充分利用网络设备保护网络资源。9、在路由器上禁用 ICMP。仅在需要测试时开放 ICMP。在配置路由器时也考虑下面的策略:流控,包过滤,半连接超时,垃圾包丢弃,来源伪造的数据包丢弃,SYN 阀值,禁用 ICMP 和 UDP 广播。10、使用高可扩展性的 DNS 设备来保护针对 DNS 的 DDOS 攻击。可以考虑购买 Cloudfair 的商业解决方案,它可以提供针对 DNS 或 TCP/IP3 到7层的 DDOS 攻击保护。11、启用路由器或防火墙的反IP欺骗功能。在 CISCO 的 ASA 防火墙中配置该功能要比在路由器中更方便。在 ASDM(Cisco Adaptive Security Device Manager)中启用该功能只要点击“配置”中的“防火墙”,找到“anti-spoofing”然后点击启用即可。也可以在路由器中使用 ACL(access control list)来防止 IP 欺骗,先针对内网创建 ACL,然后应用到互联网的接口上。二、隐藏服务器的真实IP地址服务器防御DDOS攻击最根本的措施就是隐藏服务器真实IP地址。当服务器对外传送信息时就可能会泄露IP,例如,我们常见的使用服务器发送邮件功能就会泄露服务器的IP,因而,我们在发送邮件时,需要通过第三方代理发送,这样子显示出来的IP是代理IP,因而不会泄露真实IP地址。在资金充足的情况下,可以选择高防服务器,且在服务器前端加CDN中转,所有的域名和子域都使用CDN来解析。三、选择带有DDOS硬件防火墙的机房。目前大部分的硬防机房对100G以内的DDOS流量攻击都能做到有效防护。选择硬防主要是针对DDOS流量攻击这一块的,如果你的企业网站一直遭受流量攻击的困扰,那你可以考虑将你的网站服务器放到DDOS防御机房。但是有的企业网站流量攻击超出了硬防的防护范围了,那就得考虑下面第二种了。四、CDN流量清洗防御。目前大部分的CDN节点都有200G 的流量防护功能,在加上硬防的防护,可以说能应付目前绝大多数的DDOS流量攻击了。同时,CDN技术不仅对企业网站流量攻击有防护功能,而且还能对企业网站进行加速(前提要针对CDN节点位置)。解决部分地区打开网站缓慢的问题。五、负载均衡技术。这一类主要针对DDOS攻击中的CC攻击进行防护,这种攻击手法使web服务器或其他类型的服务器由于大量的网络传输而过载,一般这些网络流量是针对某一个页面或一个链接而产生的。当然这种现象也会在访问量较大的网站上正常发生,但我们一定要把这些正常现象和分布式拒绝服务攻击区分开来。在企业网站加了负载均衡方案后,不仅有对网站起到CC攻击防护作用,也能将访问用户进行均衡分配到各个web服务器上,减少单个web服务器负担,加快网站访问速度。六、如果不想换机房可以考虑云防御之类的产品,价格相对高防机房高,但是比高防机房靠谱。24小时自动防御,而且一般高防机房最多两三百G甚至上百G左右就打死了(注:打死了就真没了),而且是三线城市带宽,速度也比较慢,云防御可以有效解决这类问题而且还可以就近CDN加速,想省心省事儿的公司可以考虑。七、在骨干节点配置防火墙防火墙本身能抵御DDoS攻击和其他一些攻击。在发现受到攻击的时候,可以将攻击导向一些牺牲主机,这样可以保护真正的主机不被攻击。当然导向的这些牺牲主机可以选择不重要的,或者是linux以及unix等漏洞少和天生防范攻击优秀的系统。(所以最好游戏服务器还是用Linux系统来做比较好的)快快-云加速研发智能分布式DDoS防护云系统,接入点采用多机房集群部署模式,并采用创新级SD-WAN跨域技术,针对高防机房痛点进行专线穿透打通并搭配高速通道技术,用户可自主选择是否隐藏真实服务器IP,连接状态在各机房之间还可实时同步,节点间切换过程中用户不会有任何感知,始终保持TCP连接不中断,高防机房波动不影响游戏玩家正常体验。加上游戏安全网关配合SDK加密链路进行加密传输,彻底解决超大流量型DDoS攻击及CC攻击。高兼容性SDK,多平台测试部署,稳定安全,实现游戏SDK加速防御新概念。联系客服小潘QQ:712730909--------智能云安全管理服务商-----------------快快i9,就是最好i9。 快快i9,才是真正i9!
服务器能防御CC攻击吗?
在数字化时代,服务器作为数据存储与处理的核心,其安全性至关重要。面对CC攻击这一日益猖獗的网络威胁,服务器能否有效防御成为众多企业关注的焦点。CC攻击通过伪装成大量真实用户,发送海量HTTP请求,以消耗服务器资源,导致服务中断。面对这一挑战,服务器防御策略的选择显得尤为重要。服务器能否防御CC攻击?本文将为您深入剖析。1、服务器的防御措施服务器防御CC攻击的能力并非一概而论,而是取决于其所采用的防御措施与技术水平。现代云服务器通常配备了多种高级防御机制,如Web应用防火墙(WAF)、DDoS防护服务等,这些技术能够智能识别并拦截恶意请求,有效抵御CC攻击。WAF通过深度包检测、行为分析等手段,精准识别并阻断异常流量,确保服务器资源不被恶意占用。而DDoS防护服务则能对服务器进行实时监控,及时发现并应对CC攻击,保障服务的连续性。2、可采取的防御手段值得注意的是,仅凭服务器自带的防御措施可能并不足以应对所有类型的CC攻击。攻击者会不断尝试新的攻击手法,以绕过现有的防御机制。因此,企业还需结合实际情况,采取多种防御手段,如使用CDN分散流量、配置防火墙限制不必要流量、使用反向代理隐藏服务器真实IP等,形成多层次的防御体系。服务器通过部署WAF、使用CDN、配置负载均衡等技术手段,结合管理层面的加强,可以有效防御CC攻击。然而,防御CC攻击并非一蹴而就,需要企业持续关注网络安全动态,不断优化防御策略,确保服务器的安全稳定运行。
2023-05-22 11:12:00
2023-10-18 11:21:00
2023-04-24 11:27:00
2023-08-13 11:03:00
2023-05-26 11:25:00
2023-03-06 11:13:03
2023-08-14 11:27:00
2023-06-12 11:04:00
2023-05-22 11:12:00
2023-10-18 11:21:00
2023-04-24 11:27:00
2023-08-13 11:03:00
2023-05-26 11:25:00
2023-03-06 11:13:03
2023-08-14 11:27:00
2023-06-12 11:04:00
发布者:大客户经理 | 本文章发表于:2023-08-13
对于很多企业来说搭建一个属于自己的服务器是很重要的,搭建一个服务器可能听起来很困难,但事实上并非如此。今天快快网络小编跟大家讲解下新手必知服务器怎么搭建。以下就是关于搭建一个服务器的几个简单步骤。
服务器怎么搭建?
要搭建一个服务器,可以按照以下步骤进行操作:
选择操作系统:根据需求选择适合的操作系统,如Linux、Windows Server等。
购买服务器硬件:选择合适的服务器硬件,包括处理器、内存、硬盘等。
安装操作系统:将选择的操作系统安装到服务器上,可以通过光盘、USB驱动器或者远程安装等方式进行。
配置网络:设置服务器的网络连接,包括IP地址、子网掩码、网关等。
安全设置:设置防火墙、访问控制列表(ACL)等安全措施,确保服务器的安全性。
安装所需软件:根据服务器的用途安装所需的软件,如Web服务器(如Apache、Nginx)、数据库服务器(如MySQL、PostgreSQL)等。
进行服务器优化:根据实际需求进行服务器性能优化,如调整内存、磁盘缓存、网络设置等。
进行备份和监控:设置服务器的定期备份和监控机制,以确保数据安全和服务器的稳定运行。
测试和调试:在正式使用服务器之前,进行测试和调试,确保各项功能正常运行。
上线和维护:将服务器连接到网络并投入使用,定期进行维护和更新,保持服务器的性能和安全。
请注意,服务器搭建的具体步骤和操作会受到服务器硬件、操作系统以及所需服务的不同而有所差异。建议在进行服务器搭建前仔细阅读相关文档或寻求专业人士的帮助。
第一步:选择操作系统
首先,你需要选择一个操作系统来运行你的服务器。常见的服务器操作系统有Linux、Windows、Mac OS等。Linux是最流行的服务器操作系统,因为它是完全免费的,并且有很多开源软件可用。如果你不知道怎么选择,Linux是一个很好的选择。你可以选择诸如Ubuntu、CentOS或Debian等发行版。
第二步:选择服务器类型
根据你的需求,你需要确定你想要安装的服务器类型。例如,如果你要搭建一个网站,你需要选择一个网页服务器。常见的网页服务器有Apache和Nginx。这两者都是开源软件,对于新手来说都非常适合。如果你不确定该选择哪一个,Nginx是一个非常好的选择。
第三步:租用或购买服务器
有两种方式可以搭建一个服务器:一种是租用,另一种是购买。如果你需要搭建一个大型网站或者是应用程序,你可能需要购买一台服务器。如果你只需要搭建一个小型网站或者是个人博客等,你可以考虑租用一个云服务器。有很多互联网公司提供这样的服务,例如,亚马逊云计算(AWS)、Google云计算等领先服务商都提供了云服务器租用服务。
第四步:远程连接你的服务器
连接到你的服务器有很多种方式。通常情况下,你需要使用终端程序连接到你的服务器。如果你使用的是Windows操作系统,你可以使用PuTTY等软件连接到你的服务器。如果是Linux操作系统,则可以通过终端来连接。你需要输入你的IP地址、用户名和密码来连接你的服务器。在连接成功后,你就可以开始配置你的服务器了。
第五步:配置你的服务器
完成上述步骤后,你的服务器就已经搭建好了。接下来,你需要配置你的服务器来满足你的需求。配置的具体步骤取决于你的服务器类型和你的需求。例如,如果你要搭建一个网站,你需要安装数据库、PHP和其他必要的软件。
服务器怎么搭建是很多人都关注的问题,如果你想拥有一个自己的服务器,以上的步骤指南,教你如何搭建一个自己的服务器。在互联网时代网络的运营都是离不开服务器的搭建,所以服务器在现在已经是举足轻重的地位。
下一篇
服务器防御是怎么做出来的?
服务器安全至关重要,对于运维管理人员来说,做好了服务器的安全防御,可以省掉很多的麻烦事。服务器防御是怎么做出来的?服务器的安全十分重要,今天我们就一起来学习下服务器的防御都有哪些技巧。 服务器防御是怎么做出来的? 1. 制定内部数据安全风险管理制度 制定公司内部数据泄露和其他类型的安全风险协议,包括分配不同部门以及人员管理账号、密码等权限,定期更新密码避免被黑客盗取,以及其他可行措施。 2、定期安全检测 定期进行安全检测,确保服务器安全,在非默认端口上设置标准和关键服务、保证防火墙处于最佳设置等,定期进行安全扫描,防止病毒入侵。 3、定期检测更新系统和软件补丁 定期安装最新的操作系统和软件更新/补丁,减少系统漏洞,提高服务器的安全性。 4、安装专业的网络安全防火墙 安装防火墙,这样进入服务器中的流量都是经常防火墙过滤之后的流量,防火墙内其他的流量直接被隔离出来,防火墙中一定要安装入侵检测和入侵防御系统,这样才能发挥防火墙的最大作用。 5、 接入专业的高防服务 DDOS攻击是目前最常见的攻击方式,攻击者利用大量“肉鸡”模拟真实用户对服务器进行访问,通过大量合法的请求占用大量网络资源,从而使真正的用户无法得到服务的响应,是目前最强大、最难防御的攻击之一。目前DDOS还没有什么彻底解决的方法,只能通过专业的网络高防服务进行防御,可以选用小蚁云高防来防御DDoS攻击。小蚁云安全专注于服务器防御接入从业十五年丰富的经验能够解决各位的一切需求。 服务器防御是怎么做出来的?其实服务器是很容易遭到攻击的,我们要随时做好防御措施,流量攻击通常是一种十分粗暴的手段,很多人都会受到ddos的危害,所以我们要及时做好相应的防御措施。
游戏服务器要怎么做好安全防护措施,就选快快云加速智能分布式DDoS防护
纵观近几年手游界,在游戏开测的前几天,非常容易被黑客团队跳出来勒索,当游戏服务器没有任何防护手段的时候,就只能任由他们进行攻击,最终导致游戏服务器崩溃。黑客一次一次地跳出来勒索,我们的游戏服务器要怎么做好安全防护措施?一、确保服务器系统安全1.确保服务器的系统文件是最新的版本,并及时更新系统补丁。2.管理员需对所有主机进行检查,知道访问者的来源。3.过滤不必要的服务和端口,可以使用工具来过滤不必要的服务和端口,即在路由器上过滤假IP.只开放服务端口成为目前很多服务器的流行做法,例如WWW服务器那么只开放80而将其他所有端口关闭或在防火墙上做阻止策略。4.限制同时打开的SYN半连接数目,缩短SYN半连接的time out 时间,限制SYN/ICMP流量。5.正确设置防火墙,在防火墙上运行端口映射程序或端口扫描程序。6.认真检查网络设备和主机/服务器系统的日志。只要日志出现漏洞或是时间变更,那这台机器就可能遭到了攻击。7.限制在防火墙外与网络文件共享。这样会给黑客截取系统文件的机会,若黑客以特洛伊木马替换它,文件传输功能无疑会陷入瘫痪。8.充分利用网络设备保护网络资源。9、在路由器上禁用 ICMP。仅在需要测试时开放 ICMP。在配置路由器时也考虑下面的策略:流控,包过滤,半连接超时,垃圾包丢弃,来源伪造的数据包丢弃,SYN 阀值,禁用 ICMP 和 UDP 广播。10、使用高可扩展性的 DNS 设备来保护针对 DNS 的 DDOS 攻击。可以考虑购买 Cloudfair 的商业解决方案,它可以提供针对 DNS 或 TCP/IP3 到7层的 DDOS 攻击保护。11、启用路由器或防火墙的反IP欺骗功能。在 CISCO 的 ASA 防火墙中配置该功能要比在路由器中更方便。在 ASDM(Cisco Adaptive Security Device Manager)中启用该功能只要点击“配置”中的“防火墙”,找到“anti-spoofing”然后点击启用即可。也可以在路由器中使用 ACL(access control list)来防止 IP 欺骗,先针对内网创建 ACL,然后应用到互联网的接口上。二、隐藏服务器的真实IP地址服务器防御DDOS攻击最根本的措施就是隐藏服务器真实IP地址。当服务器对外传送信息时就可能会泄露IP,例如,我们常见的使用服务器发送邮件功能就会泄露服务器的IP,因而,我们在发送邮件时,需要通过第三方代理发送,这样子显示出来的IP是代理IP,因而不会泄露真实IP地址。在资金充足的情况下,可以选择高防服务器,且在服务器前端加CDN中转,所有的域名和子域都使用CDN来解析。三、选择带有DDOS硬件防火墙的机房。目前大部分的硬防机房对100G以内的DDOS流量攻击都能做到有效防护。选择硬防主要是针对DDOS流量攻击这一块的,如果你的企业网站一直遭受流量攻击的困扰,那你可以考虑将你的网站服务器放到DDOS防御机房。但是有的企业网站流量攻击超出了硬防的防护范围了,那就得考虑下面第二种了。四、CDN流量清洗防御。目前大部分的CDN节点都有200G 的流量防护功能,在加上硬防的防护,可以说能应付目前绝大多数的DDOS流量攻击了。同时,CDN技术不仅对企业网站流量攻击有防护功能,而且还能对企业网站进行加速(前提要针对CDN节点位置)。解决部分地区打开网站缓慢的问题。五、负载均衡技术。这一类主要针对DDOS攻击中的CC攻击进行防护,这种攻击手法使web服务器或其他类型的服务器由于大量的网络传输而过载,一般这些网络流量是针对某一个页面或一个链接而产生的。当然这种现象也会在访问量较大的网站上正常发生,但我们一定要把这些正常现象和分布式拒绝服务攻击区分开来。在企业网站加了负载均衡方案后,不仅有对网站起到CC攻击防护作用,也能将访问用户进行均衡分配到各个web服务器上,减少单个web服务器负担,加快网站访问速度。六、如果不想换机房可以考虑云防御之类的产品,价格相对高防机房高,但是比高防机房靠谱。24小时自动防御,而且一般高防机房最多两三百G甚至上百G左右就打死了(注:打死了就真没了),而且是三线城市带宽,速度也比较慢,云防御可以有效解决这类问题而且还可以就近CDN加速,想省心省事儿的公司可以考虑。七、在骨干节点配置防火墙防火墙本身能抵御DDoS攻击和其他一些攻击。在发现受到攻击的时候,可以将攻击导向一些牺牲主机,这样可以保护真正的主机不被攻击。当然导向的这些牺牲主机可以选择不重要的,或者是linux以及unix等漏洞少和天生防范攻击优秀的系统。(所以最好游戏服务器还是用Linux系统来做比较好的)快快-云加速研发智能分布式DDoS防护云系统,接入点采用多机房集群部署模式,并采用创新级SD-WAN跨域技术,针对高防机房痛点进行专线穿透打通并搭配高速通道技术,用户可自主选择是否隐藏真实服务器IP,连接状态在各机房之间还可实时同步,节点间切换过程中用户不会有任何感知,始终保持TCP连接不中断,高防机房波动不影响游戏玩家正常体验。加上游戏安全网关配合SDK加密链路进行加密传输,彻底解决超大流量型DDoS攻击及CC攻击。高兼容性SDK,多平台测试部署,稳定安全,实现游戏SDK加速防御新概念。联系客服小潘QQ:712730909--------智能云安全管理服务商-----------------快快i9,就是最好i9。 快快i9,才是真正i9!
服务器能防御CC攻击吗?
在数字化时代,服务器作为数据存储与处理的核心,其安全性至关重要。面对CC攻击这一日益猖獗的网络威胁,服务器能否有效防御成为众多企业关注的焦点。CC攻击通过伪装成大量真实用户,发送海量HTTP请求,以消耗服务器资源,导致服务中断。面对这一挑战,服务器防御策略的选择显得尤为重要。服务器能否防御CC攻击?本文将为您深入剖析。1、服务器的防御措施服务器防御CC攻击的能力并非一概而论,而是取决于其所采用的防御措施与技术水平。现代云服务器通常配备了多种高级防御机制,如Web应用防火墙(WAF)、DDoS防护服务等,这些技术能够智能识别并拦截恶意请求,有效抵御CC攻击。WAF通过深度包检测、行为分析等手段,精准识别并阻断异常流量,确保服务器资源不被恶意占用。而DDoS防护服务则能对服务器进行实时监控,及时发现并应对CC攻击,保障服务的连续性。2、可采取的防御手段值得注意的是,仅凭服务器自带的防御措施可能并不足以应对所有类型的CC攻击。攻击者会不断尝试新的攻击手法,以绕过现有的防御机制。因此,企业还需结合实际情况,采取多种防御手段,如使用CDN分散流量、配置防火墙限制不必要流量、使用反向代理隐藏服务器真实IP等,形成多层次的防御体系。服务器通过部署WAF、使用CDN、配置负载均衡等技术手段,结合管理层面的加强,可以有效防御CC攻击。然而,防御CC攻击并非一蹴而就,需要企业持续关注网络安全动态,不断优化防御策略,确保服务器的安全稳定运行。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




