发布者:售前佳佳 | 本文章发表于:2023-09-20
搭建一个App所需的服务器是一项关键任务。服务器的搭建过程需要经过多个步骤,以确保App能够正常运行。下面将介绍一种简单有效的方法来搭建App所需的服务器。
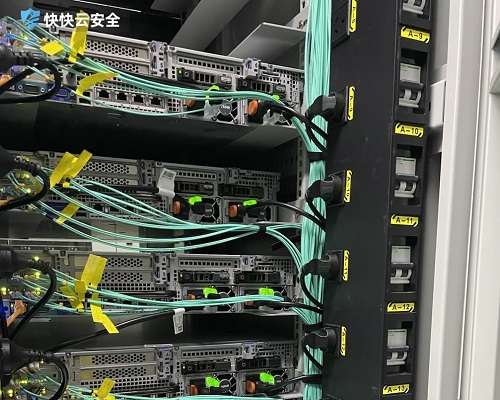
1.准备服务器环境
在开始搭建服务器之前,需要确保已经准备好所需的服务器环境。这包括操作系统、数据库和网络设置等。
2.安装所需的软件
在服务器上安装必要的软件是搭建App的关键步骤之一。根据App的需求,可能需要安装Web服务器、数据库和其他必要的软件。
3.配置服务器
配置服务器是确保App能够正常运行的重要步骤。这包括设置域名、端口号、安全设置等。
4.数据库设置
对于需要与数据库交互的App,需要进行数据库设置。这包括创建数据库、设置访问权限和配置数据库连接等。
5.上传App文件
将App文件上传到服务器是使其能够被用户下载和使用的关键步骤。这可以通过FTP或其他文件传输协议来完成。
6.测试和调试
在搭建完服务器后,进行测试和调试是确保App能够正常运行的重要步骤。这可以包括检查服务器日志、测试App的功能和性能等。
7.上线运行
完成测试和调试后,可以将App上线运行。确保服务器的稳定性和安全性是保证App能够长期运行的关键。
以上是搭建App所需服务器的简要步骤。通过按照这些步骤进行操作,可以顺利地搭建一个稳定可靠的服务器,为App的正常运行提供支持。
上一篇
I9-14900K服务器主要适用于什么业务类型?
随着科技的不断进步,高性能计算能力已成为推动现代商业成功的关键要素之一。Intel的I9-14900K作为一款集成了领先技术和强大性能的处理器,不仅代表了个人计算机性能的新高度,同样也为服务器市场带来了革新。鉴于其卓越的多核处理能力、高效的单线程性能以及先进的集成显卡,I9-14900K服务器被广泛认为是处理复杂计算任务、高密度虚拟化环境以及图形密集型应用的理想选择。I9-14900K处理器搭载了多达24个核心,其中包括高性能的Golden Cove内核和高能效的Gracemont内核,能够提供卓越的多线程处理能力。这一特性使其在高性能计算领域,如科学研究、工程模拟、气候建模等应用中大放异彩。无论是进行大规模的数据分析,还是复杂的数学运算,I9-14900K服务器都能以极高的效率完成任务,加速科研成果的产出。I9-14900K服务器凭借其强大的计算能力和先进的虚拟化技术,如Intel VT-x和VT-d,成为了构建高密度虚拟化环境的理想平台。无论是搭建私有云、公有云还是混合云,I9-14900K服务器都能提供稳定可靠的性能,支持大量的虚拟机实例,确保每个虚拟机都能获得充足的资源,实现资源的高效利用和快速响应,满足企业对IT资源灵活调度和快速部署的需求。对于图形密集型应用,如3D动画制作、影视后期处理、建筑设计可视化等,I9-14900K服务器集成了高性能的Intel Arc A770M显卡,能够提供出色的图形处理能力。无论是实时渲染复杂的3D模型,还是处理高清视频流,I9-14900K服务器都能提供流畅无阻的体验,极大地提高了创意工作者的生产力,让创意无限延伸,作品栩栩如生。在游戏服务器领域,I9-14900K服务器凭借其卓越的多线程性能和高频率单核能力,能够为大型多人在线游戏、电子竞技平台等提供稳定的后台支持。无论是处理大量的用户请求,还是确保游戏内的实时交互,I9-14900K服务器都能提供低延迟、高响应的游戏体验,让玩家沉浸在流畅无阻的游戏世界中,享受极致的娱乐体验。在人工智能和机器学习领域,I9-14900K服务器不仅提供了强大的计算能力,还集成了Intel的深度学习加速技术(DL Boost),能够显著提升深度神经网络的训练和推理速度。无论是进行大规模的数据分析,还是构建复杂的AI模型,I9-14900K服务器都能加速AI应用的落地,帮助企业洞察未来趋势,把握商业先机。I9-14900K服务器凭借其卓越的性能和多功能性,适用于从高性能计算、虚拟化服务到图形渲染、游戏服务器以及人工智能等多个业务类型。通过选择I9-14900K服务器,企业不仅能提升业务处理能力,还能优化成本结构,实现更高的运营效率和市场竞争力。
高防服务器是如何抵御攻击的?
随着互联网的发展,网络攻击的威胁越来越受到大家的重视。高防御服务器顾名思义就是要防御住网络恶意攻击,首当其冲成为”能够为企业抵御 DDoS和CC攻击的重要工具。 1、过滤不必要的服务和端口:过滤不必要的服务和端口,即在路由器上过滤假IP……只开放服务端口成为很多服务器的流行做法,例如WWW服务器那么只开放80而将其他所有端口关闭或在防火墙上做阻止策略。2、检查访问者的来源:使用Unicast Reverse Path Forwarding等通过反向路由器查询的方法检查访问者的IP地址是否是真,假的予以屏蔽。可减少假IP地址的出现,能提高网络安全性。3、过滤所有RFC1918 IP地址:此方法并不是过滤内部员工的访问,而是将攻击时伪造的大量虚假内部IP过滤,这样也可以减轻DdoS的攻击。4、限制SYN/ICMP流量:当出现大量的超过所限定的SYN/ICMP流量时,说明不是正常的网络访问,而是有黑客入侵。在原本没有准备好的情况下有大流量的灾难性攻击冲向用户,很可能在用户还没回过神之际,网络已经瘫痪。但是,用户还是可以抓住机会寻求一线希望的。5、定期扫描:定期扫描现有的网络主节点,清查可能存在的安全漏洞,对新出现的漏洞及时进行清理。6、在骨干节点配置防火墙:防火墙本身能抵御DDoS攻击和其他一些攻击。在发现受到攻击的时候,可以将攻击导向一些牺牲主机,这样可以保护真正的主机不被攻击。7、用足够的机器承受黑客攻击:如果用户拥有足够的容量和足够的资源给黑客攻击,在它不断访问用户、夺取用户资源之时,在自己被打死之前,黑客资源耗尽。 8、充分利用网络设备保护网络资源:利用路由器、防火墙等负载均衡设备,将网络有效地保护起来。当一台路由器被攻击死,另一台将马上工作。从而最大程度的削减了DDoS的攻击。以上都是高防御服务器抵御DDoS和CC的攻击的工作原理,不知道身为网络管理员的你是否遇到过服务器瘫痪的情况呢?现在大多数人都是选择租用高防御服务器,一般想要租用高防御服务器的客户分为两类:一种是对于自身数据非常重视,混淆了高防御服务器与数据安全保护的概念,一味想要高防服务器的用户。
如何预防服务器IP被劫持?
在互联网时代,服务器IP被劫持已成为一个日益严峻的安全问题。这种攻击不仅会导致网站无法正常访问,还可能引发数据泄露、服务中断等严重后果。因此,预防服务器IP被劫持,确保网站和数据的安全,已成为企业和组织不可忽视的重要任务。系统漏洞是导致服务器IP被劫持的主要原因之一。黑客利用操作系统或软件中的安全漏洞,可以轻松地入侵服务器并篡改IP地址。因此,及时更新系统和软件,修补已知的安全漏洞,是预防IP劫持的第一道防线。企业和组织应建立定期更新机制,确保服务器上的所有软件,包括操作系统、数据库、Web服务器和应用程序等,都保持最新版本。弱口令也是黑客入侵的常见手段。使用简单或容易猜测的口令,会大大增加服务器被攻陷的风险。因此,设置复杂且不易猜测的口令至关重要。企业应要求员工使用包含大小写字母、数字和特殊字符的复杂密码,并定期更换。同时,避免在多个网站或服务中使用相同的口令,以防止一旦一个账户被攻破,其他账户也面临风险。未加密的数据传输和不当的服务配置也是导致IP劫持的隐患。在数据传输过程中,如果未进行加密处理,黑客可以轻易截获数据包并篡改IP地址。因此,对服务器之间的数据传输进行加密是预防IP劫持的必要措施。同时,合理配置服务,关闭不必要的服务端口,减少黑客攻击的机会,也是保障服务器安全的重要一环。安装防火墙和安全软件也是预防IP劫持的重要手段。防火墙可以监控并阻止非法流量进入服务器,而安全软件,如杀毒软件、入侵检测系统等,则可以及时发现并清除恶意程序。此外,定期备份服务器上的数据也是必不可少的。一旦发生IP劫持事件,备份数据可以帮助企业迅速恢复系统和业务运行。加强员工安全意识培训也是预防IP劫持不可忽视的一环。企业应定期对员工进行网络安全培训,提高他们对网络攻击的认识和防范能力。同时,建立积极的安全文化,鼓励员工报告可疑活动,共同维护企业的网络安全。预防服务器IP被劫持需要采取多重策略,包括及时更新系统和软件、设置强口令、加密数据传输、合理配置服务、安装防火墙和安全软件、定期备份数据以及加强员工安全意识培训等。只有筑牢这些安全防线,才能确保网站和数据的安全稳定运行。
2023-02-24 16:21:45
2023-10-25 00:00:00
2023-09-23 00:00:00
2023-05-30 00:00:00
2021-11-18 16:30:35
2022-06-16 16:48:40
2024-03-06 00:00:00
2022-07-21 17:54:01
2023-02-24 16:21:45
2023-10-25 00:00:00
2023-09-23 00:00:00
2023-05-30 00:00:00
2021-11-18 16:30:35
2022-06-16 16:48:40
2024-03-06 00:00:00
2022-07-21 17:54:01
发布者:售前佳佳 | 本文章发表于:2023-09-20
搭建一个App所需的服务器是一项关键任务。服务器的搭建过程需要经过多个步骤,以确保App能够正常运行。下面将介绍一种简单有效的方法来搭建App所需的服务器。
1.准备服务器环境
在开始搭建服务器之前,需要确保已经准备好所需的服务器环境。这包括操作系统、数据库和网络设置等。
2.安装所需的软件
在服务器上安装必要的软件是搭建App的关键步骤之一。根据App的需求,可能需要安装Web服务器、数据库和其他必要的软件。
3.配置服务器
配置服务器是确保App能够正常运行的重要步骤。这包括设置域名、端口号、安全设置等。
4.数据库设置
对于需要与数据库交互的App,需要进行数据库设置。这包括创建数据库、设置访问权限和配置数据库连接等。
5.上传App文件
将App文件上传到服务器是使其能够被用户下载和使用的关键步骤。这可以通过FTP或其他文件传输协议来完成。
6.测试和调试
在搭建完服务器后,进行测试和调试是确保App能够正常运行的重要步骤。这可以包括检查服务器日志、测试App的功能和性能等。
7.上线运行
完成测试和调试后,可以将App上线运行。确保服务器的稳定性和安全性是保证App能够长期运行的关键。
以上是搭建App所需服务器的简要步骤。通过按照这些步骤进行操作,可以顺利地搭建一个稳定可靠的服务器,为App的正常运行提供支持。
上一篇
I9-14900K服务器主要适用于什么业务类型?
随着科技的不断进步,高性能计算能力已成为推动现代商业成功的关键要素之一。Intel的I9-14900K作为一款集成了领先技术和强大性能的处理器,不仅代表了个人计算机性能的新高度,同样也为服务器市场带来了革新。鉴于其卓越的多核处理能力、高效的单线程性能以及先进的集成显卡,I9-14900K服务器被广泛认为是处理复杂计算任务、高密度虚拟化环境以及图形密集型应用的理想选择。I9-14900K处理器搭载了多达24个核心,其中包括高性能的Golden Cove内核和高能效的Gracemont内核,能够提供卓越的多线程处理能力。这一特性使其在高性能计算领域,如科学研究、工程模拟、气候建模等应用中大放异彩。无论是进行大规模的数据分析,还是复杂的数学运算,I9-14900K服务器都能以极高的效率完成任务,加速科研成果的产出。I9-14900K服务器凭借其强大的计算能力和先进的虚拟化技术,如Intel VT-x和VT-d,成为了构建高密度虚拟化环境的理想平台。无论是搭建私有云、公有云还是混合云,I9-14900K服务器都能提供稳定可靠的性能,支持大量的虚拟机实例,确保每个虚拟机都能获得充足的资源,实现资源的高效利用和快速响应,满足企业对IT资源灵活调度和快速部署的需求。对于图形密集型应用,如3D动画制作、影视后期处理、建筑设计可视化等,I9-14900K服务器集成了高性能的Intel Arc A770M显卡,能够提供出色的图形处理能力。无论是实时渲染复杂的3D模型,还是处理高清视频流,I9-14900K服务器都能提供流畅无阻的体验,极大地提高了创意工作者的生产力,让创意无限延伸,作品栩栩如生。在游戏服务器领域,I9-14900K服务器凭借其卓越的多线程性能和高频率单核能力,能够为大型多人在线游戏、电子竞技平台等提供稳定的后台支持。无论是处理大量的用户请求,还是确保游戏内的实时交互,I9-14900K服务器都能提供低延迟、高响应的游戏体验,让玩家沉浸在流畅无阻的游戏世界中,享受极致的娱乐体验。在人工智能和机器学习领域,I9-14900K服务器不仅提供了强大的计算能力,还集成了Intel的深度学习加速技术(DL Boost),能够显著提升深度神经网络的训练和推理速度。无论是进行大规模的数据分析,还是构建复杂的AI模型,I9-14900K服务器都能加速AI应用的落地,帮助企业洞察未来趋势,把握商业先机。I9-14900K服务器凭借其卓越的性能和多功能性,适用于从高性能计算、虚拟化服务到图形渲染、游戏服务器以及人工智能等多个业务类型。通过选择I9-14900K服务器,企业不仅能提升业务处理能力,还能优化成本结构,实现更高的运营效率和市场竞争力。
高防服务器是如何抵御攻击的?
随着互联网的发展,网络攻击的威胁越来越受到大家的重视。高防御服务器顾名思义就是要防御住网络恶意攻击,首当其冲成为”能够为企业抵御 DDoS和CC攻击的重要工具。 1、过滤不必要的服务和端口:过滤不必要的服务和端口,即在路由器上过滤假IP……只开放服务端口成为很多服务器的流行做法,例如WWW服务器那么只开放80而将其他所有端口关闭或在防火墙上做阻止策略。2、检查访问者的来源:使用Unicast Reverse Path Forwarding等通过反向路由器查询的方法检查访问者的IP地址是否是真,假的予以屏蔽。可减少假IP地址的出现,能提高网络安全性。3、过滤所有RFC1918 IP地址:此方法并不是过滤内部员工的访问,而是将攻击时伪造的大量虚假内部IP过滤,这样也可以减轻DdoS的攻击。4、限制SYN/ICMP流量:当出现大量的超过所限定的SYN/ICMP流量时,说明不是正常的网络访问,而是有黑客入侵。在原本没有准备好的情况下有大流量的灾难性攻击冲向用户,很可能在用户还没回过神之际,网络已经瘫痪。但是,用户还是可以抓住机会寻求一线希望的。5、定期扫描:定期扫描现有的网络主节点,清查可能存在的安全漏洞,对新出现的漏洞及时进行清理。6、在骨干节点配置防火墙:防火墙本身能抵御DDoS攻击和其他一些攻击。在发现受到攻击的时候,可以将攻击导向一些牺牲主机,这样可以保护真正的主机不被攻击。7、用足够的机器承受黑客攻击:如果用户拥有足够的容量和足够的资源给黑客攻击,在它不断访问用户、夺取用户资源之时,在自己被打死之前,黑客资源耗尽。 8、充分利用网络设备保护网络资源:利用路由器、防火墙等负载均衡设备,将网络有效地保护起来。当一台路由器被攻击死,另一台将马上工作。从而最大程度的削减了DDoS的攻击。以上都是高防御服务器抵御DDoS和CC的攻击的工作原理,不知道身为网络管理员的你是否遇到过服务器瘫痪的情况呢?现在大多数人都是选择租用高防御服务器,一般想要租用高防御服务器的客户分为两类:一种是对于自身数据非常重视,混淆了高防御服务器与数据安全保护的概念,一味想要高防服务器的用户。
如何预防服务器IP被劫持?
在互联网时代,服务器IP被劫持已成为一个日益严峻的安全问题。这种攻击不仅会导致网站无法正常访问,还可能引发数据泄露、服务中断等严重后果。因此,预防服务器IP被劫持,确保网站和数据的安全,已成为企业和组织不可忽视的重要任务。系统漏洞是导致服务器IP被劫持的主要原因之一。黑客利用操作系统或软件中的安全漏洞,可以轻松地入侵服务器并篡改IP地址。因此,及时更新系统和软件,修补已知的安全漏洞,是预防IP劫持的第一道防线。企业和组织应建立定期更新机制,确保服务器上的所有软件,包括操作系统、数据库、Web服务器和应用程序等,都保持最新版本。弱口令也是黑客入侵的常见手段。使用简单或容易猜测的口令,会大大增加服务器被攻陷的风险。因此,设置复杂且不易猜测的口令至关重要。企业应要求员工使用包含大小写字母、数字和特殊字符的复杂密码,并定期更换。同时,避免在多个网站或服务中使用相同的口令,以防止一旦一个账户被攻破,其他账户也面临风险。未加密的数据传输和不当的服务配置也是导致IP劫持的隐患。在数据传输过程中,如果未进行加密处理,黑客可以轻易截获数据包并篡改IP地址。因此,对服务器之间的数据传输进行加密是预防IP劫持的必要措施。同时,合理配置服务,关闭不必要的服务端口,减少黑客攻击的机会,也是保障服务器安全的重要一环。安装防火墙和安全软件也是预防IP劫持的重要手段。防火墙可以监控并阻止非法流量进入服务器,而安全软件,如杀毒软件、入侵检测系统等,则可以及时发现并清除恶意程序。此外,定期备份服务器上的数据也是必不可少的。一旦发生IP劫持事件,备份数据可以帮助企业迅速恢复系统和业务运行。加强员工安全意识培训也是预防IP劫持不可忽视的一环。企业应定期对员工进行网络安全培训,提高他们对网络攻击的认识和防范能力。同时,建立积极的安全文化,鼓励员工报告可疑活动,共同维护企业的网络安全。预防服务器IP被劫持需要采取多重策略,包括及时更新系统和软件、设置强口令、加密数据传输、合理配置服务、安装防火墙和安全软件、定期备份数据以及加强员工安全意识培训等。只有筑牢这些安全防线,才能确保网站和数据的安全稳定运行。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




