发布者:大客户经理 | 本文章发表于:2023-09-19
服务器托管为什么要在idc机房?很多人都不理解自己购买的服务器为什么不可以放在自己的办公室里,IDC机房服务器托管提供高可靠性的服务,服务器能够稳定运行,从而确保企业业务的连续性。
服务器托管为什么要在idc机房?
1、保证服务器托管网络连接稳定
你的服务器要保证来自各地访问者的访问速度,服务器能即时相应,这必须需要一个公网静态IP地址。办公室或家用宽带一般都是动态IP。而且办公室或家用带宽都是经过N层ISP转换,所以速度上无法保障各地都能正常访问。
2、服务器需要恒温和不断电运行环境
服务器需要24小时全天开着机,365天从不间断的工作,散热更为重要,因而服务器需要放置在一个相对稳定适宜的环境中,恒温、恒湿、防尘、供电等必不可少。普通公司没有这个条件专门为服务器建立一间机房,用空调保证恒温恒湿防尘供电。即时有,那费用一定远远高于托管的费用。如果突发停电,没有UPS(不间断供电)系统,那有可能服务器所有资料全部丢失。
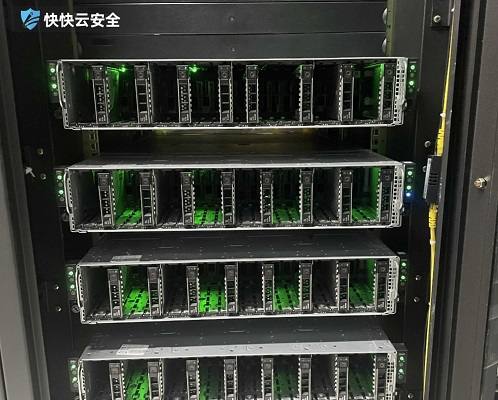
3、服务器辐射、噪音很大
服务器开启时较大噪音,如果是放在公司办公室里,会影响公司人员的工作。一台服务器辐射远远高于其他设备,专业的ICD机房都是通过监控系统来观察服务器运行。工作人员不能呆在机房里面的,只有服务器托管中出现故障时才进机房操作。
4、服务器需要24小时有人值守
如果一台服务器遭受网络攻击如何处理?如果造成数据损坏如何恢复,如果造成系统崩溃如何处理?如果发生大规模的DDOS攻击如何应付?如果遭受病毒如何保证数据不丢失?如何保证24小时专人照管?如何保证一旦出现问题可以及时排除响应?也许你会说聘请两个人守着服务器,如果这样做,那两个工程师一年的工资少说也要10来万。如果碰到的是流量攻击,那就无法处理了,更换IP还是购买硬防?硬防价格昂贵,更换IP时间很长。
5、服务器托管比自己搭建机房费用更低
托管一台服务器,如果选择100M共享费用在5000-7000元之间,如果是独享费用1万到几万不等,具体看带宽需求。如果带宽需求较大可以使用CDN加速来减少带宽使用费。如果自己的一个简易机房一年的费用少者几万到10几万,多者几十万上百万,而且效果无法与专业IDC机房相比。
6、自己搭建的机房不能办理备案
从2010年国内开办网站必须备案,才能上线运行。自己搭建的机房没有IDC提供商,你的网站不能正常备案。
这就是服务器为什么要托管IDC机房的原因。在选择好服务器托管或者服务器租用之后,挑选正规的IDC商也是一个重要的环节,正规的IDC商能够提供优质服务保证服务器托管期间稳定运行,如便捷云的机房专门有7*24小时全天候技术人员值班,优质的客服服务,只要大家跟着流程走基本上是没有问题的。
以上就是关于服务器托管为什么要在idc机房的相关解答,IDC机房托管服务商通常提供冗余电源、网络和备份系统来保证服务器的可靠性。所以把服务器托管也是保障企业服务器安全的重要手段之一。
高防服务器的配置和价格是多少?如何在预算范围内选择最佳方案?
高防服务器是一种专门为防御DDoS攻击而设计的服务器。它们拥有更强大的硬件配置和专业的防御系统,可以提供更可靠的服务。在选择高防服务器时,预算是一个关键因素。本文将探讨高防服务器的配置和价格,并提供一些在预算范围内选择最佳方案的建议。 高防服务器的配置可以根据需要进行升级。例如,如果您需要更快的处理速度和更大的存储容量,则可以选择更高级的处理器、更多的内存和更大的硬盘。这些选择可能会增加成本,但也会提高性能和可靠性。 高防服务器的价格因配置和服务不同而有所不同。通常来说,高防服务器的价格比普通服务器更高。这是因为高防服务器需要更高级的硬件配置和专业的DDoS防御系统。 价格因供应商而异,但是可以通过比较供应商的价格和服务来获得最好的交易。快快网络提供的服务可能包括:24/7技术支持、网络监测和攻击报告、自动DDoS攻击检测和清除、定制的DDoS防御方案厦门快快网络科技有限公司,BGP服务器搭载赠送立体安全体系:新一代天擎云防防火墙,快卫士主机安全防火墙,安全组网络隔离防火墙,裸金属自主管理系统,微信短信邮件自助控制。快快网络BGP服务器资源在安全领域极其优质。
厦门BGP的E5-2696v4X2 88核服务器适用于什么业务?
随着信息技术的快速发展,企业对服务器性能的要求日益提高。厦门BGP提供的E5-2696v4X2 88核服务器凭借其卓越的计算能力和稳定的网络连接,成为众多业务场景的理想选择。那么,厦门BGP的E5-2696v4X2 88核服务器适用于什么业务?一、大规模数据处理E5-2696v4X2处理器每颗拥有22个核心,两颗合计88个核心,这样的配置为大规模数据处理提供了坚实的基础。在大数据分析领域,无论是实时数据流处理、批量数据挖掘还是机器学习模型训练,都需要强大的计算资源支持。该服务器能够高效处理海量数据,加速数据分析流程,为决策支持系统提供及时准确的数据支持。二、高性能计算高性能计算(HPC)涉及复杂的数值模拟、物理建模等任务,对计算能力有着极高的要求。厦门BGP的E5-2696v4X2 88核服务器凭借其多核心架构和高主频,能够胜任这类计算密集型应用。无论是气候预测、基因测序还是新材料研发,该服务器都能提供强大的算力支持,加快研究进度。三、虚拟化与云计算虚拟化技术和云计算已成为企业IT架构转型的重要趋势。E5-2696v4X2处理器支持Intel Virtualization Technology(VT-x),能够高效地运行多个虚拟机实例。厦门BGP提供的服务器凭借其强大的计算能力和高密度的核心数,非常适合构建云平台基础设施,为客户提供弹性的计算资源。四、web应用与数据库服务在互联网应用领域,服务器需要处理来自全球各地的海量请求。厦门BGP的E5-2696v4X2 88核服务器通过多线BGP网络技术实现了智能路由选择,能够根据网络状况动态调整数据传输路径,减少延迟。同时,其强大的计算能力可以轻松应对高并发访问,确保Web应用和数据库服务的稳定运行。五、在线游戏与多媒体服务在线游戏和多媒体服务对服务器的实时处理能力要求很高。E5-2696v4X2处理器支持超线程技术,能够在多任务处理中表现出色。厦门BGP提供的服务器能够快速响应玩家或用户的请求,确保游戏和视频播放的流畅性,提升用户体验。六、金融交易与高频交易金融市场对交易速度和准确性有着极高要求。E5-2696v4X2处理器的高频率和多核心特性使得服务器能够快速处理大量的交易指令,支持高频交易。厦门BGP的服务器通过低延迟网络连接,能够保证交易数据的实时传输,帮助金融机构抓住市场机会。厦门BGP提供的E5-2696v4X2 88核服务器凭借其强大的计算能力、稳定的网络连接以及灵活的扩展性,适用于多种业务场景,包括大规模数据处理、高性能计算、虚拟化与云计算、Web应用与数据库服务、在线游戏与多媒体服务以及金融交易与高频交易等。这些特性使其成为企业构建高性能应用和服务的理想选择。
服务器被恶意刷带宽要怎么处理?
服务器带宽被恶意刷取,本质是攻击者通过海量虚假请求或异常流量占用网络资源,导致正常业务带宽被耗尽——网页加载超时、API接口无响应、视频直播中断等问题随之而来,更可能因超额带宽产生数倍于正常费用的资费损耗。某电商平台曾因促销期间遭刷带宽攻击,1小时内产生23万元额外带宽费用,同时损失超5000笔订单。面对这类攻击,需建立“快速止血、精准溯源、体系防御”的三层处理机制,才能最大限度降低损失并杜绝复发。一、恶意刷带宽的3类核心攻击模式在采取应对措施前,需先明确攻击类型——不同模式的技术原理不同,处理策略也存在差异。目前主流的恶意刷带宽攻击主要分为三类:流量型攻击(带宽耗尽核心):通过UDP Flood、SYN Flood等方式发送海量无意义数据包,直接占满服务器出口带宽。这类攻击流量特征明显,通常以固定端口、高频次请求为标志,攻击峰值可瞬间突破百Gbps,是中小企业服务器最常遭遇的类型。应用层刷取(伪装性强):攻击者利用脚本或肉鸡集群模拟正常用户行为,反复请求大体积静态资源(如高清图片、视频片段)或调用数据接口。例如频繁刷新含大附件的页面、批量调用返回大量数据的API,这类攻击流量与正常业务高度混淆,易被忽视。资源滥用型(隐性损耗):通过注册机批量创建账号、利用漏洞上传下载大文件,或盗用服务器带宽作为代理节点,这类攻击虽单IP流量不大,但多节点并发会持续消耗带宽,且可能伴随数据泄露风险。二、4步快速恢复业务可用性当监控发现带宽占用突增(如5分钟内从10Mbps飙升至100Mbps),需在30分钟内完成应急操作,优先保障核心业务正常运行:1. 切断攻击源头通过服务器管理面板或云厂商控制台,快速执行流量隔离操作:临时封禁高危IP:导出带宽占用TOP10的IP列表,通过防火墙(如Linux iptables、Windows高级安全防火墙)或云安全中心封禁,命令示例:iptables -A INPUT -s 192.168.1.100 -j DROP。若发现IP段攻击,可封禁整个C段(如192.168.1.0/24)。端口限流与关闭:关闭非必要开放端口(如FTP 21端口、Telnet 23端口),对核心业务端口(如80、443)设置单IP每秒请求上限,Nginx配置示例:limit_req_zone $binary_remote_addr zone=one:10m rate=10r/s;,限制单IP每秒10次请求。静态资源临时迁移:将网站图片、视频等大体积静态资源紧急迁移至CDN,通过CDN节点分流,避免源站带宽持续被占用。2. 保障核心业务若攻击流量过大,临时封禁无法完全解决问题,需紧急提升带宽:云服务器弹性扩容:登录云厂商控制台(如AWS、华为云),将带宽从“按固定带宽”切换为“按使用流量”或临时升级带宽规格,避免因带宽耗尽触发服务商的“断网保护”。专线临时加购:若使用物理服务器,联系IDC服务商临时开通应急带宽,同时启用备用线路(如主线路为电信,切换至联通备用线路),保障核心业务访问。3. 优先保障核心功能在带宽紧张时,通过业务降级减少资源消耗:关闭非核心功能:暂停网站广告加载、视频自动播放、实时数据统计等非必要功能,简化页面结构,降低单页面带宽消耗。核心业务隔离部署:将订单系统、支付接口等核心业务迁移至独立服务器或临时云主机,配置独立带宽,避免被攻击流量波及。4. 为溯源做准备在应急处理的同时,留存攻击日志,为后续溯源和追责提供依据:导出访问日志:收集Web服务器日志(如Nginx的access.log、Apache的access_log)、防火墙日志、带宽监控数据,按时间戳整理,重点标记异常请求的IP、请求路径、数据包大小。云日志备份:若使用云服务,开启日志服务(如阿里云SLS、腾讯云CLS)自动备份功能,避免日志被攻击者删除或覆盖。三、精准定位攻击源头与漏洞应急止损后,需通过技术手段定位攻击根源,避免攻击反复发生。核心排查方向包括攻击源追溯、业务漏洞扫描、配置风险检查三部分:1. 从IP到攻击者画像IP归属地与类型分析:通过IP查询工具(如IP2Location、天眼查IP)判断攻击IP的归属地、运营商及类型(数据中心IP/家庭宽带IP)。若大量IP来自同一地区或数据中心,大概率是肉鸡集群攻击。请求特征关联:分析异常请求的User-Agent、Referer字段,若发现大量请求使用相同的非标准User-Agent(如“Mozilla/5.0 (compatible; EvilBot/1.0)”)或空Referer,可确认是恶意爬虫或攻击脚本。流量行为画像:通过流量分析工具(如Wireshark、tcpdump)抓取数据包,若发现请求频率固定、请求内容重复(如反复请求同一图片),可判断为自动化攻击;若请求时间集中在深夜或业务低峰期,可能是针对性攻击。2. 封堵攻击入口多数刷带宽攻击利用了业务或系统漏洞,需全面扫描以下风险点:接口未授权访问:检查API接口是否存在未验证Token、无请求频率限制的问题,例如用户注册接口未限制单IP注册次数,导致攻击者批量注册刷取带宽。资源访问无鉴权:确认图片、视频等静态资源是否可直接通过URL访问,未设置防盗链(Referer验证)或时间戳签名,导致攻击者盗用资源URL进行刷取。系统漏洞利用:使用漏洞扫描工具(如Nessus、OpenVAS)扫描服务器,重点排查是否存在DDoS漏洞、缓冲区溢出漏洞,以及操作系统、Web服务器的未修复高危漏洞(如Log4j2漏洞、Heartbleed漏洞)。恶意刷带宽攻击的防御,从来不是“一劳永逸”的工作,而是“技术防护+日常运营”的持续迭代。对中小企业而言,优先通过CDN+WAF+云高防构建基础防护体系,控制成本的同时保障核心业务;对大型企业,需结合流量分析、AI防御、应急演练打造立体化防护,实现“攻击早发现、损失最小化”。唯有将防护意识融入日常运维,才能真正抵御各类带宽攻击威胁,保障服务器稳定运行。
2023-05-22 11:12:00
2023-10-18 11:21:00
2023-04-24 11:27:00
2023-08-13 11:03:00
2023-05-26 11:25:00
2023-03-06 11:13:03
2023-08-14 11:27:00
2023-06-12 11:04:00
2023-05-22 11:12:00
2023-10-18 11:21:00
2023-04-24 11:27:00
2023-08-13 11:03:00
2023-05-26 11:25:00
2023-03-06 11:13:03
2023-08-14 11:27:00
2023-06-12 11:04:00
发布者:大客户经理 | 本文章发表于:2023-09-19
服务器托管为什么要在idc机房?很多人都不理解自己购买的服务器为什么不可以放在自己的办公室里,IDC机房服务器托管提供高可靠性的服务,服务器能够稳定运行,从而确保企业业务的连续性。
服务器托管为什么要在idc机房?
1、保证服务器托管网络连接稳定
你的服务器要保证来自各地访问者的访问速度,服务器能即时相应,这必须需要一个公网静态IP地址。办公室或家用宽带一般都是动态IP。而且办公室或家用带宽都是经过N层ISP转换,所以速度上无法保障各地都能正常访问。
2、服务器需要恒温和不断电运行环境
服务器需要24小时全天开着机,365天从不间断的工作,散热更为重要,因而服务器需要放置在一个相对稳定适宜的环境中,恒温、恒湿、防尘、供电等必不可少。普通公司没有这个条件专门为服务器建立一间机房,用空调保证恒温恒湿防尘供电。即时有,那费用一定远远高于托管的费用。如果突发停电,没有UPS(不间断供电)系统,那有可能服务器所有资料全部丢失。
3、服务器辐射、噪音很大
服务器开启时较大噪音,如果是放在公司办公室里,会影响公司人员的工作。一台服务器辐射远远高于其他设备,专业的ICD机房都是通过监控系统来观察服务器运行。工作人员不能呆在机房里面的,只有服务器托管中出现故障时才进机房操作。
4、服务器需要24小时有人值守
如果一台服务器遭受网络攻击如何处理?如果造成数据损坏如何恢复,如果造成系统崩溃如何处理?如果发生大规模的DDOS攻击如何应付?如果遭受病毒如何保证数据不丢失?如何保证24小时专人照管?如何保证一旦出现问题可以及时排除响应?也许你会说聘请两个人守着服务器,如果这样做,那两个工程师一年的工资少说也要10来万。如果碰到的是流量攻击,那就无法处理了,更换IP还是购买硬防?硬防价格昂贵,更换IP时间很长。
5、服务器托管比自己搭建机房费用更低
托管一台服务器,如果选择100M共享费用在5000-7000元之间,如果是独享费用1万到几万不等,具体看带宽需求。如果带宽需求较大可以使用CDN加速来减少带宽使用费。如果自己的一个简易机房一年的费用少者几万到10几万,多者几十万上百万,而且效果无法与专业IDC机房相比。
6、自己搭建的机房不能办理备案
从2010年国内开办网站必须备案,才能上线运行。自己搭建的机房没有IDC提供商,你的网站不能正常备案。
这就是服务器为什么要托管IDC机房的原因。在选择好服务器托管或者服务器租用之后,挑选正规的IDC商也是一个重要的环节,正规的IDC商能够提供优质服务保证服务器托管期间稳定运行,如便捷云的机房专门有7*24小时全天候技术人员值班,优质的客服服务,只要大家跟着流程走基本上是没有问题的。
以上就是关于服务器托管为什么要在idc机房的相关解答,IDC机房托管服务商通常提供冗余电源、网络和备份系统来保证服务器的可靠性。所以把服务器托管也是保障企业服务器安全的重要手段之一。
高防服务器的配置和价格是多少?如何在预算范围内选择最佳方案?
高防服务器是一种专门为防御DDoS攻击而设计的服务器。它们拥有更强大的硬件配置和专业的防御系统,可以提供更可靠的服务。在选择高防服务器时,预算是一个关键因素。本文将探讨高防服务器的配置和价格,并提供一些在预算范围内选择最佳方案的建议。 高防服务器的配置可以根据需要进行升级。例如,如果您需要更快的处理速度和更大的存储容量,则可以选择更高级的处理器、更多的内存和更大的硬盘。这些选择可能会增加成本,但也会提高性能和可靠性。 高防服务器的价格因配置和服务不同而有所不同。通常来说,高防服务器的价格比普通服务器更高。这是因为高防服务器需要更高级的硬件配置和专业的DDoS防御系统。 价格因供应商而异,但是可以通过比较供应商的价格和服务来获得最好的交易。快快网络提供的服务可能包括:24/7技术支持、网络监测和攻击报告、自动DDoS攻击检测和清除、定制的DDoS防御方案厦门快快网络科技有限公司,BGP服务器搭载赠送立体安全体系:新一代天擎云防防火墙,快卫士主机安全防火墙,安全组网络隔离防火墙,裸金属自主管理系统,微信短信邮件自助控制。快快网络BGP服务器资源在安全领域极其优质。
厦门BGP的E5-2696v4X2 88核服务器适用于什么业务?
随着信息技术的快速发展,企业对服务器性能的要求日益提高。厦门BGP提供的E5-2696v4X2 88核服务器凭借其卓越的计算能力和稳定的网络连接,成为众多业务场景的理想选择。那么,厦门BGP的E5-2696v4X2 88核服务器适用于什么业务?一、大规模数据处理E5-2696v4X2处理器每颗拥有22个核心,两颗合计88个核心,这样的配置为大规模数据处理提供了坚实的基础。在大数据分析领域,无论是实时数据流处理、批量数据挖掘还是机器学习模型训练,都需要强大的计算资源支持。该服务器能够高效处理海量数据,加速数据分析流程,为决策支持系统提供及时准确的数据支持。二、高性能计算高性能计算(HPC)涉及复杂的数值模拟、物理建模等任务,对计算能力有着极高的要求。厦门BGP的E5-2696v4X2 88核服务器凭借其多核心架构和高主频,能够胜任这类计算密集型应用。无论是气候预测、基因测序还是新材料研发,该服务器都能提供强大的算力支持,加快研究进度。三、虚拟化与云计算虚拟化技术和云计算已成为企业IT架构转型的重要趋势。E5-2696v4X2处理器支持Intel Virtualization Technology(VT-x),能够高效地运行多个虚拟机实例。厦门BGP提供的服务器凭借其强大的计算能力和高密度的核心数,非常适合构建云平台基础设施,为客户提供弹性的计算资源。四、web应用与数据库服务在互联网应用领域,服务器需要处理来自全球各地的海量请求。厦门BGP的E5-2696v4X2 88核服务器通过多线BGP网络技术实现了智能路由选择,能够根据网络状况动态调整数据传输路径,减少延迟。同时,其强大的计算能力可以轻松应对高并发访问,确保Web应用和数据库服务的稳定运行。五、在线游戏与多媒体服务在线游戏和多媒体服务对服务器的实时处理能力要求很高。E5-2696v4X2处理器支持超线程技术,能够在多任务处理中表现出色。厦门BGP提供的服务器能够快速响应玩家或用户的请求,确保游戏和视频播放的流畅性,提升用户体验。六、金融交易与高频交易金融市场对交易速度和准确性有着极高要求。E5-2696v4X2处理器的高频率和多核心特性使得服务器能够快速处理大量的交易指令,支持高频交易。厦门BGP的服务器通过低延迟网络连接,能够保证交易数据的实时传输,帮助金融机构抓住市场机会。厦门BGP提供的E5-2696v4X2 88核服务器凭借其强大的计算能力、稳定的网络连接以及灵活的扩展性,适用于多种业务场景,包括大规模数据处理、高性能计算、虚拟化与云计算、Web应用与数据库服务、在线游戏与多媒体服务以及金融交易与高频交易等。这些特性使其成为企业构建高性能应用和服务的理想选择。
服务器被恶意刷带宽要怎么处理?
服务器带宽被恶意刷取,本质是攻击者通过海量虚假请求或异常流量占用网络资源,导致正常业务带宽被耗尽——网页加载超时、API接口无响应、视频直播中断等问题随之而来,更可能因超额带宽产生数倍于正常费用的资费损耗。某电商平台曾因促销期间遭刷带宽攻击,1小时内产生23万元额外带宽费用,同时损失超5000笔订单。面对这类攻击,需建立“快速止血、精准溯源、体系防御”的三层处理机制,才能最大限度降低损失并杜绝复发。一、恶意刷带宽的3类核心攻击模式在采取应对措施前,需先明确攻击类型——不同模式的技术原理不同,处理策略也存在差异。目前主流的恶意刷带宽攻击主要分为三类:流量型攻击(带宽耗尽核心):通过UDP Flood、SYN Flood等方式发送海量无意义数据包,直接占满服务器出口带宽。这类攻击流量特征明显,通常以固定端口、高频次请求为标志,攻击峰值可瞬间突破百Gbps,是中小企业服务器最常遭遇的类型。应用层刷取(伪装性强):攻击者利用脚本或肉鸡集群模拟正常用户行为,反复请求大体积静态资源(如高清图片、视频片段)或调用数据接口。例如频繁刷新含大附件的页面、批量调用返回大量数据的API,这类攻击流量与正常业务高度混淆,易被忽视。资源滥用型(隐性损耗):通过注册机批量创建账号、利用漏洞上传下载大文件,或盗用服务器带宽作为代理节点,这类攻击虽单IP流量不大,但多节点并发会持续消耗带宽,且可能伴随数据泄露风险。二、4步快速恢复业务可用性当监控发现带宽占用突增(如5分钟内从10Mbps飙升至100Mbps),需在30分钟内完成应急操作,优先保障核心业务正常运行:1. 切断攻击源头通过服务器管理面板或云厂商控制台,快速执行流量隔离操作:临时封禁高危IP:导出带宽占用TOP10的IP列表,通过防火墙(如Linux iptables、Windows高级安全防火墙)或云安全中心封禁,命令示例:iptables -A INPUT -s 192.168.1.100 -j DROP。若发现IP段攻击,可封禁整个C段(如192.168.1.0/24)。端口限流与关闭:关闭非必要开放端口(如FTP 21端口、Telnet 23端口),对核心业务端口(如80、443)设置单IP每秒请求上限,Nginx配置示例:limit_req_zone $binary_remote_addr zone=one:10m rate=10r/s;,限制单IP每秒10次请求。静态资源临时迁移:将网站图片、视频等大体积静态资源紧急迁移至CDN,通过CDN节点分流,避免源站带宽持续被占用。2. 保障核心业务若攻击流量过大,临时封禁无法完全解决问题,需紧急提升带宽:云服务器弹性扩容:登录云厂商控制台(如AWS、华为云),将带宽从“按固定带宽”切换为“按使用流量”或临时升级带宽规格,避免因带宽耗尽触发服务商的“断网保护”。专线临时加购:若使用物理服务器,联系IDC服务商临时开通应急带宽,同时启用备用线路(如主线路为电信,切换至联通备用线路),保障核心业务访问。3. 优先保障核心功能在带宽紧张时,通过业务降级减少资源消耗:关闭非核心功能:暂停网站广告加载、视频自动播放、实时数据统计等非必要功能,简化页面结构,降低单页面带宽消耗。核心业务隔离部署:将订单系统、支付接口等核心业务迁移至独立服务器或临时云主机,配置独立带宽,避免被攻击流量波及。4. 为溯源做准备在应急处理的同时,留存攻击日志,为后续溯源和追责提供依据:导出访问日志:收集Web服务器日志(如Nginx的access.log、Apache的access_log)、防火墙日志、带宽监控数据,按时间戳整理,重点标记异常请求的IP、请求路径、数据包大小。云日志备份:若使用云服务,开启日志服务(如阿里云SLS、腾讯云CLS)自动备份功能,避免日志被攻击者删除或覆盖。三、精准定位攻击源头与漏洞应急止损后,需通过技术手段定位攻击根源,避免攻击反复发生。核心排查方向包括攻击源追溯、业务漏洞扫描、配置风险检查三部分:1. 从IP到攻击者画像IP归属地与类型分析:通过IP查询工具(如IP2Location、天眼查IP)判断攻击IP的归属地、运营商及类型(数据中心IP/家庭宽带IP)。若大量IP来自同一地区或数据中心,大概率是肉鸡集群攻击。请求特征关联:分析异常请求的User-Agent、Referer字段,若发现大量请求使用相同的非标准User-Agent(如“Mozilla/5.0 (compatible; EvilBot/1.0)”)或空Referer,可确认是恶意爬虫或攻击脚本。流量行为画像:通过流量分析工具(如Wireshark、tcpdump)抓取数据包,若发现请求频率固定、请求内容重复(如反复请求同一图片),可判断为自动化攻击;若请求时间集中在深夜或业务低峰期,可能是针对性攻击。2. 封堵攻击入口多数刷带宽攻击利用了业务或系统漏洞,需全面扫描以下风险点:接口未授权访问:检查API接口是否存在未验证Token、无请求频率限制的问题,例如用户注册接口未限制单IP注册次数,导致攻击者批量注册刷取带宽。资源访问无鉴权:确认图片、视频等静态资源是否可直接通过URL访问,未设置防盗链(Referer验证)或时间戳签名,导致攻击者盗用资源URL进行刷取。系统漏洞利用:使用漏洞扫描工具(如Nessus、OpenVAS)扫描服务器,重点排查是否存在DDoS漏洞、缓冲区溢出漏洞,以及操作系统、Web服务器的未修复高危漏洞(如Log4j2漏洞、Heartbleed漏洞)。恶意刷带宽攻击的防御,从来不是“一劳永逸”的工作,而是“技术防护+日常运营”的持续迭代。对中小企业而言,优先通过CDN+WAF+云高防构建基础防护体系,控制成本的同时保障核心业务;对大型企业,需结合流量分析、AI防御、应急演练打造立体化防护,实现“攻击早发现、损失最小化”。唯有将防护意识融入日常运维,才能真正抵御各类带宽攻击威胁,保障服务器稳定运行。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




