发布者:售前小赖 | 本文章发表于:2021-06-03
安溪EC机房快快网络向东南沿海地区辐射的重要战略基地,拥有近4500个机柜,是华东南规模最大的高可用、高安全的数据中心,项目一期480G直连CHINANET骨干节点,一季度出口带宽达1T,拥有高设计等级的IDC产品服务,极具市场竞争力。承接服务器托管,机柜租赁,大带宽等等117.24.6.11 117.24.6.2
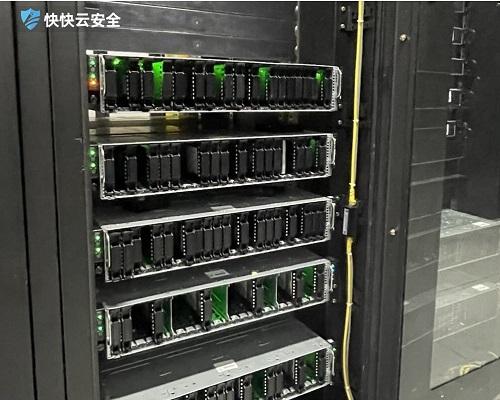
数据中心等级: Tier 4
数据中心面积: 20309平方米
电 力 保 障: 6路10kV市电电源+12台高压10KV 1800kW柴油发电机
咨 询 电 话: 400-9188-010
服 务 支 持: 提供机房设备维护、网络实时监控、
网络设备故障排查等365*7*2小时专业技术支持。
数据中心地址: 泉州安溪龙门镇中国国际信息技术(福建)产业园内
服务器托管是指客户自己购买硬件服务器,然后找到快快网络服务商,把设备交由机房进行管理维护,服务器的所有权和使用权都是属于客户自己的,只需要付管理费用和带宽费用。在服务器托管的情况下,如果硬件等出现问题,IDC服务商一般是不负责维修的,需要客户自行处理。
服务器托管相对于服务器租用的的好处是自主性强,对服务器拥有完全控制权。随着服务器成本的降低,大部分的专业客户和大客户都倾向于自行采购服务器然后拿去托管的方式。
总的来说,服务器托管可以自己选择配置和安装软件,在硬件采购上比较有优势,不过需要企业有专业人员管理维护,而服务器租用则比较灵活,没有硬件成本,维护起来也比较省心。
欢迎咨询快快网络小赖 537013907
遇到了CC攻击要怎么防护?
在现代互联网环境中,企业和网站经常会遭遇各种类型的网络攻击,其中CC(Challenge Collapsar)攻击是一种常见且难以防御的攻击方式。CC攻击通过模拟大量合法用户的访问请求,耗尽服务器资源,使网站无法正常服务。为了有效防护CC攻击,企业可以采取以下多种策略和措施:了解CC攻击首先,了解CC攻击的工作原理和特点是防护的基础。CC攻击通过伪造大量合法用户请求,使服务器承受过高的负载,最终导致服务不可用。攻击者通常利用代理服务器或僵尸网络发起攻击,使请求来源看似正常,从而绕过基本的IP黑名单等防护措施。配置WAF(Web应用防火墙)WAF可以过滤和监控HTTP请求,从而阻止恶意流量进入服务器。通过配置WAF,企业可以实时检测并拦截异常流量,有效防护CC攻击。例如,配置WAF规则限制单个IP的请求频率,检测和阻止恶意请求模式等。使用高防IP高防IP服务能够在网络层和应用层提供全面的DDoS防护,包括CC攻击。高防IP通过分布式的清洗中心和流量调度系统,可以实时监控并清洗异常流量,将恶意流量隔离在攻击源附近,确保正常访问流量不受影响。设置合理的访问频率限制通过设置访问频率限制,可以有效防止CC攻击。具体措施包括:限制单IP的访问频率:例如,每秒钟每个IP的请求次数限制在合理范围内,超过限制的请求将被拒绝。限制同一用户的访问频率:对于注册用户,可以根据用户ID设置访问频率限制,防止某一用户在短时间内发起过多请求。启用验证码验证码是一种简单但有效的防护措施,特别是在用户登录、注册和评论等关键操作时启用验证码,可以有效阻止自动化脚本发起的CC攻击。常见的验证码形式有图片验证码、滑动验证码和行为验证等。启用流量清洗服务流量清洗服务可以实时监控和清洗异常流量,包括CC攻击流量。通过与流量清洗服务提供商合作,企业可以在流量进入服务器前对其进行清洗和过滤,确保服务器只接收正常的访问请求。监控和日志分析实时监控和日志分析可以帮助企业及时发现和应对CC攻击。通过设置监控告警,企业可以在攻击发生的第一时间得到通知,并采取相应的防护措施。同时,日志分析可以帮助企业了解攻击模式和来源,为后续的防护策略提供依据。分布式部署分布式部署可以有效提高系统的抗攻击能力。通过将服务器部署在多个地理位置,分散流量压力,企业可以防止单点故障,提高系统的可用性和稳定性。例如,使用CDN(内容分发网络)可以将静态资源缓存到全球各地的节点,减少服务器的负载压力。优化服务器性能优化服务器性能也是防护CC攻击的重要措施。通过提升服务器硬件配置、优化软件性能和提高数据库查询效率,企业可以提高服务器的抗压能力,减少CC攻击对系统的影响。防护CC攻击需要多层次的策略和措施,通过结合WAF、高防IP、访问频率限制、验证码、流量清洗、实时监控和分布式部署等多种手段,企业可以有效防止和应对CC攻击,保障系统的稳定性和安全性。持续优化服务器性能和更新防护策略也是防护CC攻击的关键步骤。
XSS筛选器是什么?网站安全必备
XSS筛选器是网站防御恶意脚本攻击的重要工具,能有效保护用户数据安全。很多站长都担心网站被挂马或者数据泄露,这时候就需要用到它来过滤危险代码。了解它的工作原理和防护策略,对于维护网站稳定运行非常关键。 XSS筛选器怎么工作? XSS筛选器其实就像个安检员,专门盯着那些试图混进网站的恶意代码。当用户提交表单或者访问链接时,它会立刻检查里面的内容。一旦发现像 `` 这样的危险标签,立马就会把它们拦截或者清理掉。这样就能防止黑客在别人浏览器里搞小动作。 光靠筛选器还不够,咱们还得配合其他手段一起用。比如对用户输入的数据进行编码,把特殊字符转换成安全的文本。同时,设置好HTTP头部的安全策略也很重要,能从源头减少风险。 如何有效防护XSS? 如果你觉得手动配置太麻烦,或者想要更专业的防护,可以考虑使用WAF应用防护墙。这种产品专门针对Web应用层进行防护,不仅能拦截XSS攻击,还能防御SQL注入等多种威胁。它内置了丰富的规则库,能实时更新防御策略,帮咱们省去不少运维的心思。对于企业级网站来说,这绝对是提升安全等级的好帮手。 搞定XSS筛选器,网站安全就多了一层保障。平时多注意代码规范,配合专业的防护工具,才能让黑客无机可乘。
什么是ASLR?地址空间布局随机化技术解析
地址空间布局随机化(ASLR)是现代操作系统采用的核心安全技术,通过随机化程序内存布局增加攻击难度。这项技术能有效防范缓冲区溢出等常见攻击手段,已成为Windows、Linux等系统的标配防护机制。 ASLR如何提升系统安全性? ASLR通过打乱内存中关键数据的固定位置,让攻击者难以准确定位注入代码的入口点。传统攻击依赖对内存地址的预判,而随机化布局使得每次程序运行时堆栈、库函数的加载位置都不同,大幅降低漏洞利用成功率。 为什么ASLR需要配合其他防护措施? 单独使用ASLR仍存在被暴力破解的可能,现代防护体系通常将其与数据执行保护(DEP)、堆栈保护等技术结合使用。部分高级攻击手段如面向返回编程(ROP)可能绕过ASLR,这时需要终端安全方案如快卫士提供行为监测和进程保护。更多终端防护方案可参考快卫士-终端安全介绍(https://kws.kkidc.com)。 实际部署中,ASLR的实现程度会影响防护效果。32位系统因地址空间有限,随机化范围较小,而64位系统能提供更优的随机化效果。开发者可通过编译选项控制ASLR强度,用户则应保持系统更新以确保安全机制处于最佳状态。
2022-12-01 16:14:12
2023-03-10 00:00:00
2021-12-10 10:56:45
2023-03-19 00:00:00
2023-03-11 00:00:00
2022-06-10 14:16:02
2023-04-10 22:17:02
2023-03-18 00:00:00
2022-12-01 16:14:12
2023-03-10 00:00:00
2021-12-10 10:56:45
2023-03-19 00:00:00
2023-03-11 00:00:00
2022-06-10 14:16:02
2023-04-10 22:17:02
2023-03-18 00:00:00
发布者:售前小赖 | 本文章发表于:2021-06-03
安溪EC机房快快网络向东南沿海地区辐射的重要战略基地,拥有近4500个机柜,是华东南规模最大的高可用、高安全的数据中心,项目一期480G直连CHINANET骨干节点,一季度出口带宽达1T,拥有高设计等级的IDC产品服务,极具市场竞争力。承接服务器托管,机柜租赁,大带宽等等117.24.6.11 117.24.6.2
数据中心等级: Tier 4
数据中心面积: 20309平方米
电 力 保 障: 6路10kV市电电源+12台高压10KV 1800kW柴油发电机
咨 询 电 话: 400-9188-010
服 务 支 持: 提供机房设备维护、网络实时监控、
网络设备故障排查等365*7*2小时专业技术支持。
数据中心地址: 泉州安溪龙门镇中国国际信息技术(福建)产业园内
服务器托管是指客户自己购买硬件服务器,然后找到快快网络服务商,把设备交由机房进行管理维护,服务器的所有权和使用权都是属于客户自己的,只需要付管理费用和带宽费用。在服务器托管的情况下,如果硬件等出现问题,IDC服务商一般是不负责维修的,需要客户自行处理。
服务器托管相对于服务器租用的的好处是自主性强,对服务器拥有完全控制权。随着服务器成本的降低,大部分的专业客户和大客户都倾向于自行采购服务器然后拿去托管的方式。
总的来说,服务器托管可以自己选择配置和安装软件,在硬件采购上比较有优势,不过需要企业有专业人员管理维护,而服务器租用则比较灵活,没有硬件成本,维护起来也比较省心。
欢迎咨询快快网络小赖 537013907
遇到了CC攻击要怎么防护?
在现代互联网环境中,企业和网站经常会遭遇各种类型的网络攻击,其中CC(Challenge Collapsar)攻击是一种常见且难以防御的攻击方式。CC攻击通过模拟大量合法用户的访问请求,耗尽服务器资源,使网站无法正常服务。为了有效防护CC攻击,企业可以采取以下多种策略和措施:了解CC攻击首先,了解CC攻击的工作原理和特点是防护的基础。CC攻击通过伪造大量合法用户请求,使服务器承受过高的负载,最终导致服务不可用。攻击者通常利用代理服务器或僵尸网络发起攻击,使请求来源看似正常,从而绕过基本的IP黑名单等防护措施。配置WAF(Web应用防火墙)WAF可以过滤和监控HTTP请求,从而阻止恶意流量进入服务器。通过配置WAF,企业可以实时检测并拦截异常流量,有效防护CC攻击。例如,配置WAF规则限制单个IP的请求频率,检测和阻止恶意请求模式等。使用高防IP高防IP服务能够在网络层和应用层提供全面的DDoS防护,包括CC攻击。高防IP通过分布式的清洗中心和流量调度系统,可以实时监控并清洗异常流量,将恶意流量隔离在攻击源附近,确保正常访问流量不受影响。设置合理的访问频率限制通过设置访问频率限制,可以有效防止CC攻击。具体措施包括:限制单IP的访问频率:例如,每秒钟每个IP的请求次数限制在合理范围内,超过限制的请求将被拒绝。限制同一用户的访问频率:对于注册用户,可以根据用户ID设置访问频率限制,防止某一用户在短时间内发起过多请求。启用验证码验证码是一种简单但有效的防护措施,特别是在用户登录、注册和评论等关键操作时启用验证码,可以有效阻止自动化脚本发起的CC攻击。常见的验证码形式有图片验证码、滑动验证码和行为验证等。启用流量清洗服务流量清洗服务可以实时监控和清洗异常流量,包括CC攻击流量。通过与流量清洗服务提供商合作,企业可以在流量进入服务器前对其进行清洗和过滤,确保服务器只接收正常的访问请求。监控和日志分析实时监控和日志分析可以帮助企业及时发现和应对CC攻击。通过设置监控告警,企业可以在攻击发生的第一时间得到通知,并采取相应的防护措施。同时,日志分析可以帮助企业了解攻击模式和来源,为后续的防护策略提供依据。分布式部署分布式部署可以有效提高系统的抗攻击能力。通过将服务器部署在多个地理位置,分散流量压力,企业可以防止单点故障,提高系统的可用性和稳定性。例如,使用CDN(内容分发网络)可以将静态资源缓存到全球各地的节点,减少服务器的负载压力。优化服务器性能优化服务器性能也是防护CC攻击的重要措施。通过提升服务器硬件配置、优化软件性能和提高数据库查询效率,企业可以提高服务器的抗压能力,减少CC攻击对系统的影响。防护CC攻击需要多层次的策略和措施,通过结合WAF、高防IP、访问频率限制、验证码、流量清洗、实时监控和分布式部署等多种手段,企业可以有效防止和应对CC攻击,保障系统的稳定性和安全性。持续优化服务器性能和更新防护策略也是防护CC攻击的关键步骤。
XSS筛选器是什么?网站安全必备
XSS筛选器是网站防御恶意脚本攻击的重要工具,能有效保护用户数据安全。很多站长都担心网站被挂马或者数据泄露,这时候就需要用到它来过滤危险代码。了解它的工作原理和防护策略,对于维护网站稳定运行非常关键。 XSS筛选器怎么工作? XSS筛选器其实就像个安检员,专门盯着那些试图混进网站的恶意代码。当用户提交表单或者访问链接时,它会立刻检查里面的内容。一旦发现像 `` 这样的危险标签,立马就会把它们拦截或者清理掉。这样就能防止黑客在别人浏览器里搞小动作。 光靠筛选器还不够,咱们还得配合其他手段一起用。比如对用户输入的数据进行编码,把特殊字符转换成安全的文本。同时,设置好HTTP头部的安全策略也很重要,能从源头减少风险。 如何有效防护XSS? 如果你觉得手动配置太麻烦,或者想要更专业的防护,可以考虑使用WAF应用防护墙。这种产品专门针对Web应用层进行防护,不仅能拦截XSS攻击,还能防御SQL注入等多种威胁。它内置了丰富的规则库,能实时更新防御策略,帮咱们省去不少运维的心思。对于企业级网站来说,这绝对是提升安全等级的好帮手。 搞定XSS筛选器,网站安全就多了一层保障。平时多注意代码规范,配合专业的防护工具,才能让黑客无机可乘。
什么是ASLR?地址空间布局随机化技术解析
地址空间布局随机化(ASLR)是现代操作系统采用的核心安全技术,通过随机化程序内存布局增加攻击难度。这项技术能有效防范缓冲区溢出等常见攻击手段,已成为Windows、Linux等系统的标配防护机制。 ASLR如何提升系统安全性? ASLR通过打乱内存中关键数据的固定位置,让攻击者难以准确定位注入代码的入口点。传统攻击依赖对内存地址的预判,而随机化布局使得每次程序运行时堆栈、库函数的加载位置都不同,大幅降低漏洞利用成功率。 为什么ASLR需要配合其他防护措施? 单独使用ASLR仍存在被暴力破解的可能,现代防护体系通常将其与数据执行保护(DEP)、堆栈保护等技术结合使用。部分高级攻击手段如面向返回编程(ROP)可能绕过ASLR,这时需要终端安全方案如快卫士提供行为监测和进程保护。更多终端防护方案可参考快卫士-终端安全介绍(https://kws.kkidc.com)。 实际部署中,ASLR的实现程度会影响防护效果。32位系统因地址空间有限,随机化范围较小,而64位系统能提供更优的随机化效果。开发者可通过编译选项控制ASLR强度,用户则应保持系统更新以确保安全机制处于最佳状态。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




