发布者:售前苒苒 | 本文章发表于:2021-11-25 阅读数:7207
对于初次涉及网站建设的客户,很多可能不清楚windows2008安装iis和2003安装iis哪里不一样。,相对来说,windows2008安装iis还是比较好操作的。今天快快网络苒苒Q712730904就给大家介绍一下windows2008安装IIS的具体步骤
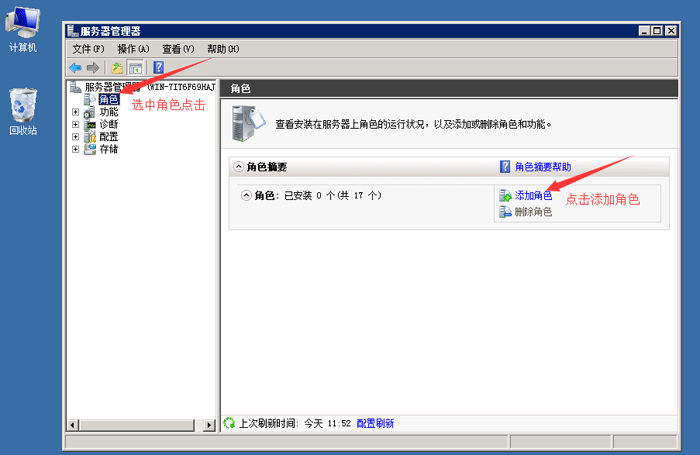
1.右键计算机→管理→选择角色→添加角色如下
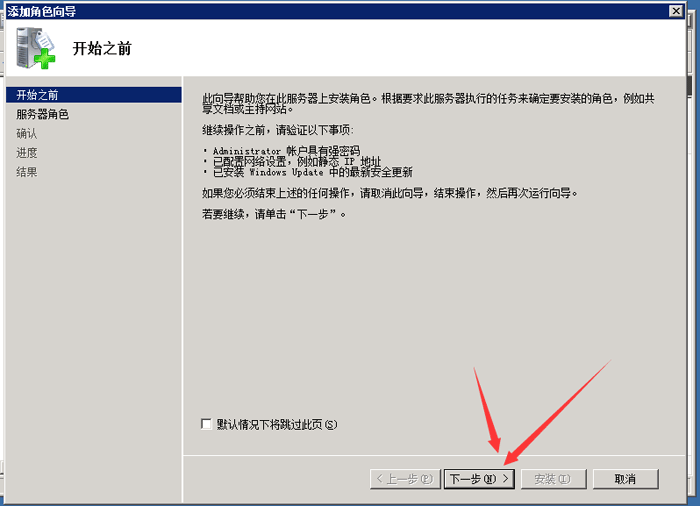
2.下一步
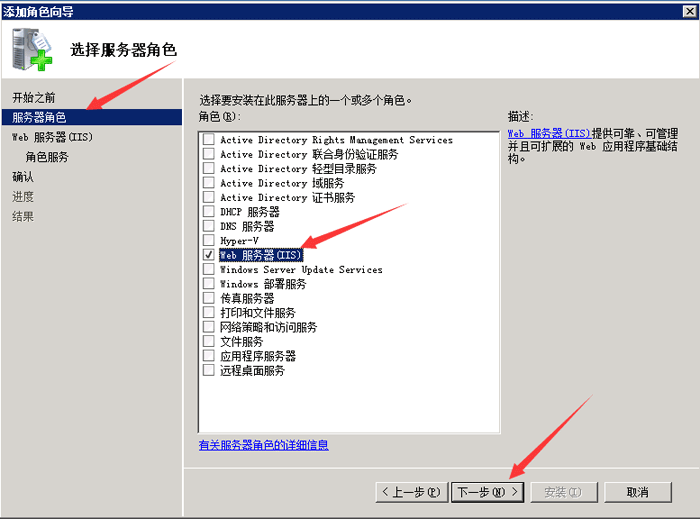
3.勾选web服务器(iis)下一步
4.根据需要勾选需要的服务
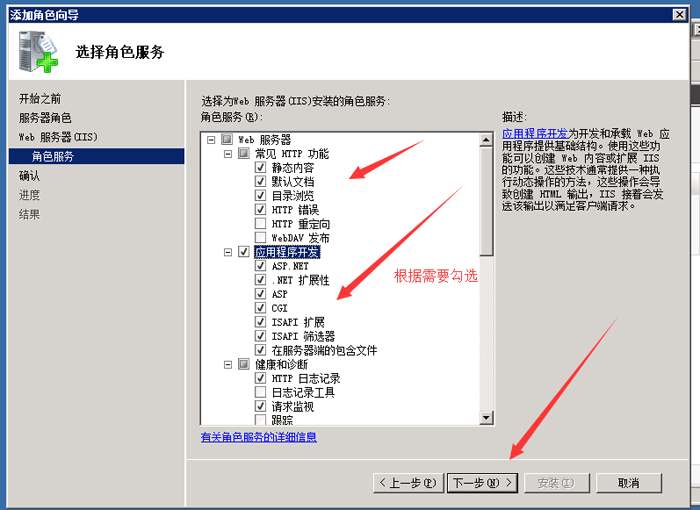
5.下一步,点击安装即可
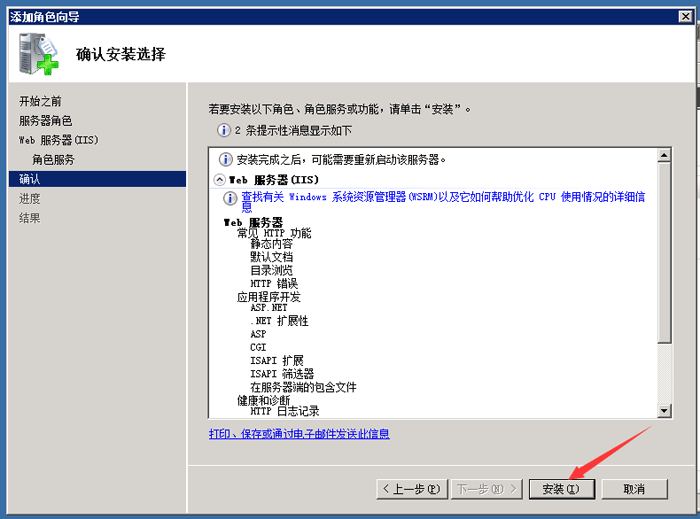
到这里windows2008系统iis安装已经完成。
打开浏览器输入:http://localhost/,如果看到如下界面就说明iis安装成功了。
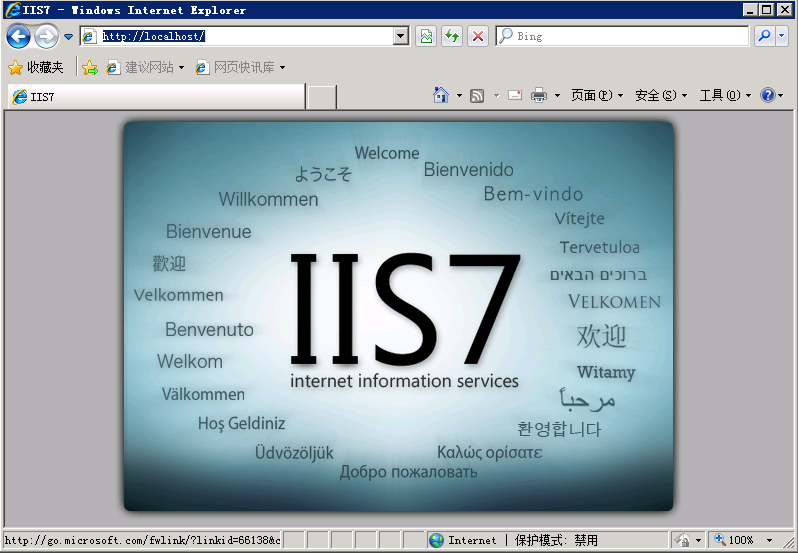
下面我们搭建一个iis网站。
网站有许多不同的环境,我们以iis7+php5+mysql5的环境为例。
1,开始→管理工具→internet信息服务(iis),打开iis.
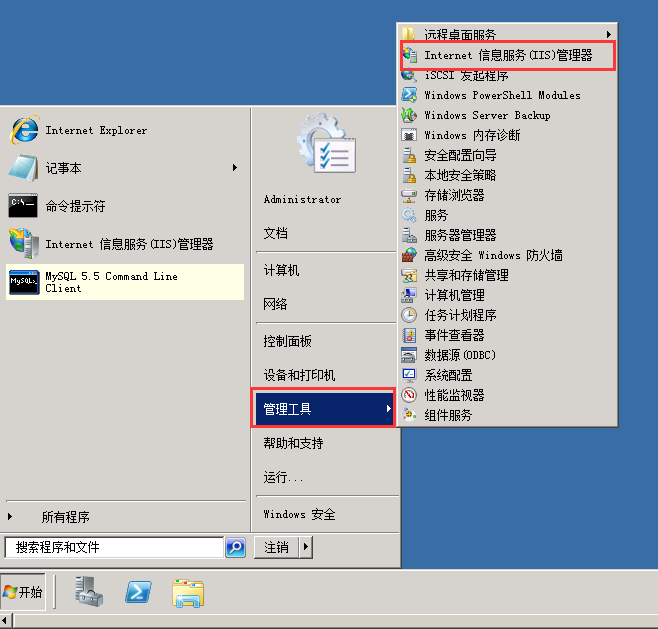
2,打开iis后,依次打开折叠项,找到网站,右键添加网站。
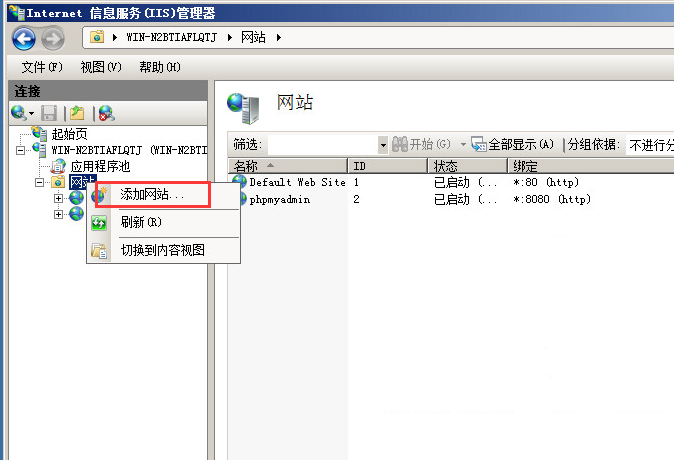
3,填写相关项,点击确定,新建网站就完成了。
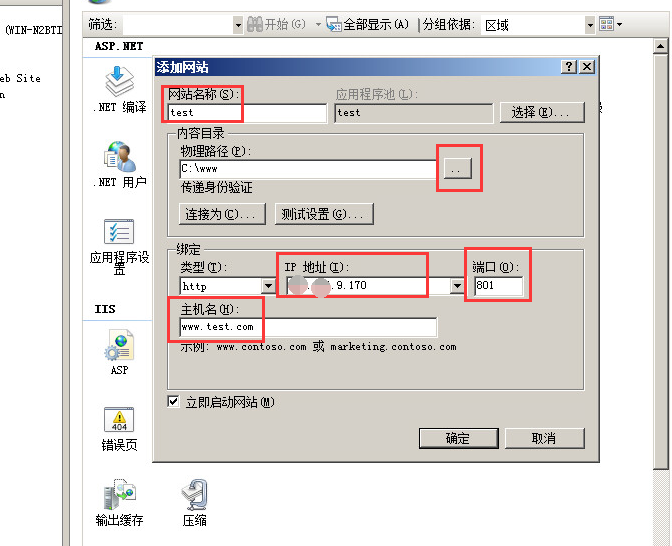
ip地址: 可以选择全部未分配也选择本机的ip地址。建议选择本机IP地址
端口:就是用户访问网站的地址的端口号,默认是80也可以更改,如果改为其他的,用户打开网站需要在网址的后面加上:端口号。例如端口801,域名www.test.com则用户打开需要使用网址 www.test.com:801。IIS默认网站使用了80端口,我们此次测试就使用801端口。
主机名:即网站域名,使用主机名就可以搭建多个网站都使用80端口。www.test.com只是说明绑定域名用,此次实际测试中主机名是留空的。
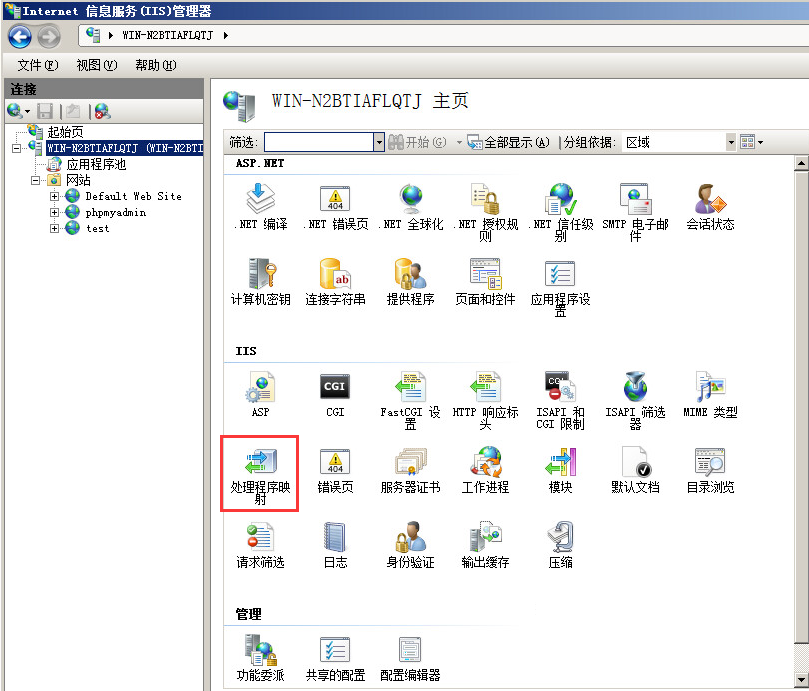
4,配置iis支持php。双击左边“起始页”下面的计算机名称
找到中间的IIS部分,打开“处理程序映射”
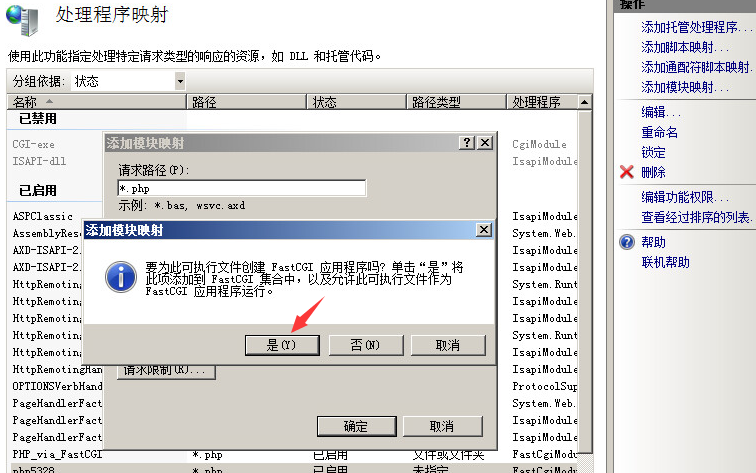
点右边的“添加模块映射”
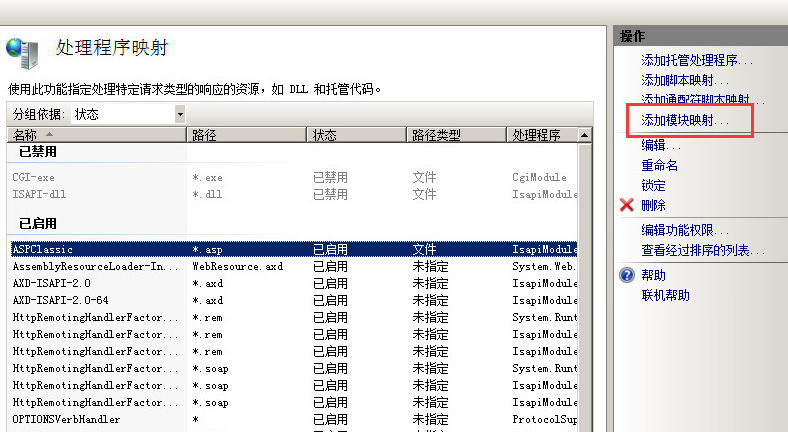
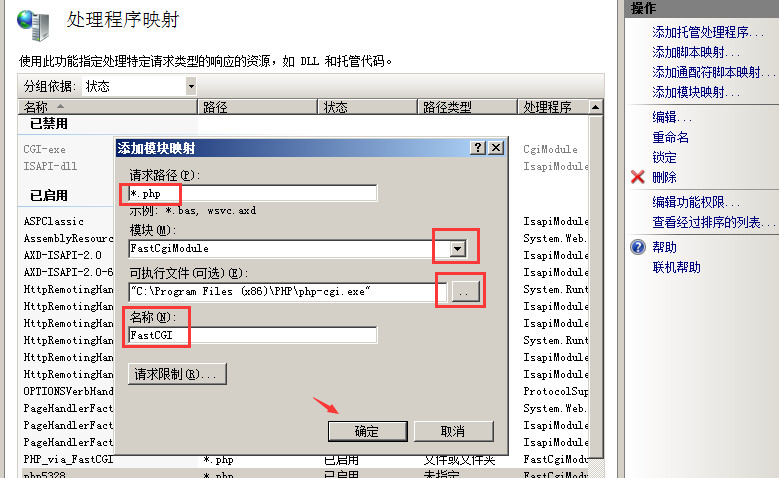
请求路径:*.php
模块:FastCgiModule
可执行文件(可选):D:\php\php-cgi.exe
名称:FastCGI
最后,确定
点“是”
5,双击左边“起始页”下面的计算机名称
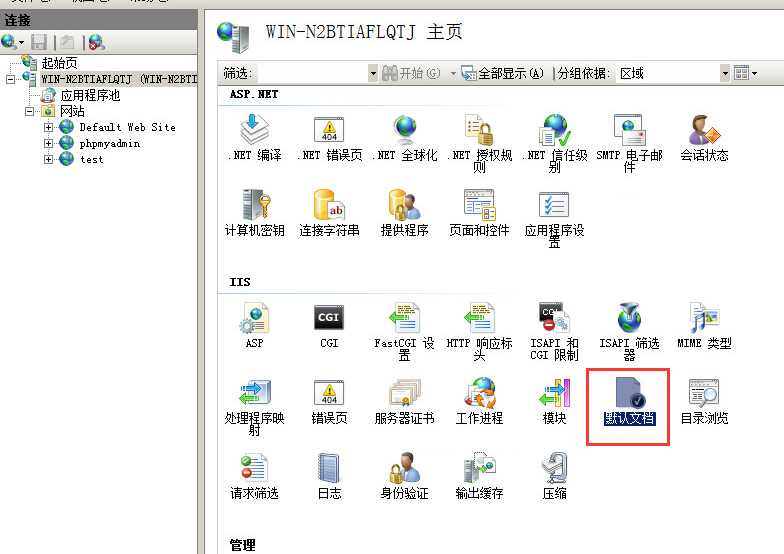
找到中间的IIS部分,打开“默认文档”
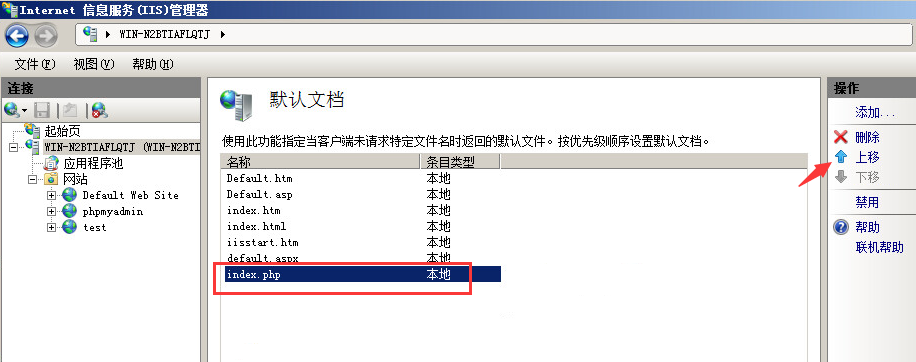
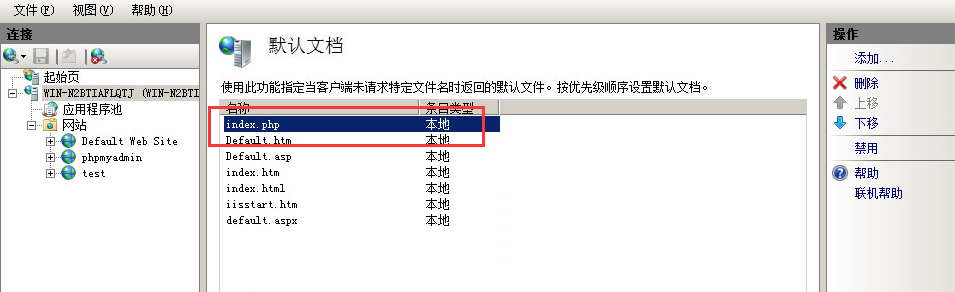
选中index.php,连续点击右侧“上移”,使它移至最上面
6,设置完成后进行测试。
在网站根目录新建一个index.php文件
内容如下:
<?php
Phpinfo();
?>
最后,保存退出
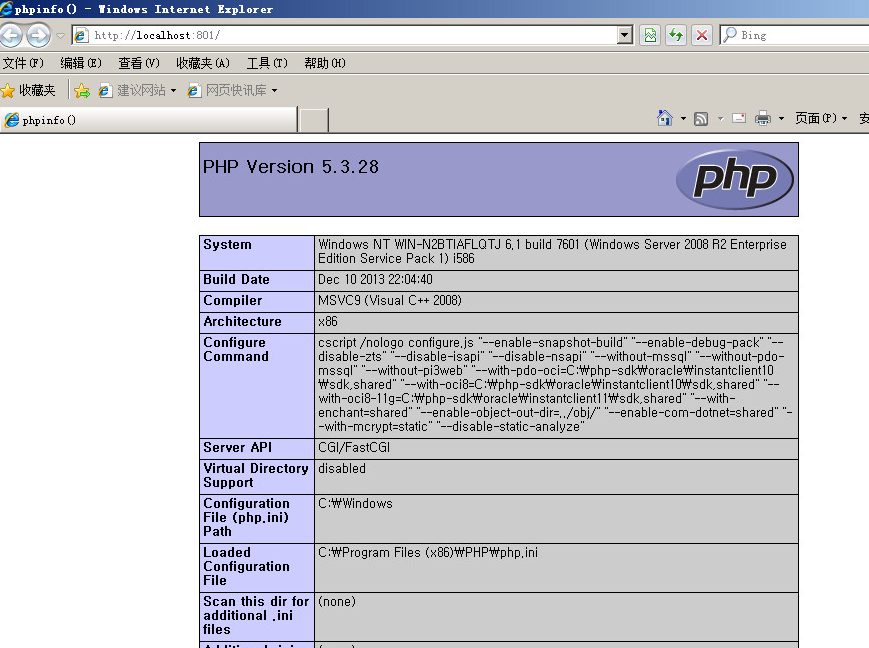
在浏览器里面打开http://localhost:801。
出现下面的界面,说明配置成功!
更多问题欢迎随时联系Q712730904 快快网络苒苒
什么类型网站适合WEB应用防火墙?
在当今数字化时代,网站的安全性备受关注。为了保护网站免受各种网络攻击和恶意行为的侵害,我们需要依赖于先进的安全技术。其中,Web应用防火墙(Web Application Firewall,WAF)作为一种高效的网络安全防护工具,广泛应用于各类型的网站。什么类型网站适合WEB应用防火墙电商网站:电商网站通常处理大量的用户交易、个人信息和支付数据。WAF 可以防止 SQL 注入、跨站脚本攻击(XSS)等常见的 Web 攻击,保护用户的账户安全和交易数据的完整性,避免因安全漏洞导致的经济损失和声誉损害。金融机构网站:银行、证券等金融机构的网站存储着客户的敏感金融信息,如账户余额、交易密码等。WAF 能够提供强大的安全防护,抵御各种网络攻击,确保金融交易的安全进行,符合严格的行业安全法规和标准。政府机构网站:政府网站发布重要的政策信息、服务公众,需要保证信息的保密性、完整性和可用性。WAF 可以防止黑客攻击导致的信息泄露、网站篡改等安全事件,维护政府机构的形象和公信力。在线教育网站:在线教育平台存储着大量的教学资源和用户信息,包括学生的个人资料、学习记录等。WAF 可以保护网站免受攻击,确保教学活动的正常开展,保障用户数据安全。社交媒体网站:社交媒体网站拥有海量的用户数据和高流量访问,容易成为攻击目标。WAF 有助于防止恶意攻击,如暴力破解密码、内容篡改等,保护用户的隐私和社交互动的安全。新闻媒体网站:新闻媒体网站需要及时、准确地发布新闻资讯,保持网站的稳定运行至关重要。WAF 可以防范各种网络攻击,避免网站因遭受攻击而出现故障或信息泄露,确保新闻的正常发布和传播。企业官方网站:企业官网是企业展示形象、发布产品信息和与客户沟通的重要渠道。使用 WAF 可以保护网站免受攻击,防止企业信息泄露和网站被篡改,维护企业的品牌形象和商业利益。医疗健康网站:医疗网站存储着患者的病历、健康数据等敏感信息。WAF 能够保障这些数据的安全,防止数据泄露和非法访问,保护患者的隐私和医疗服务的正常提供。无论是电商网站、金融机构网站、政府机构网站、社交媒体网站还是教育机构网站,都需要Web应用防火墙的保护。它不仅可以有效地防止各类网络攻击,还能提升网站的安全性和可靠性,为用户和网站提供更好的保护。
web渗透测试是什么
Web渗透测试(Web Penetration Testing,简称Web Pen Test)是一种评估Web应用安全性的方法,通过模拟真实的攻击手段来检测和识别系统中的安全漏洞。渗透测试的目的是发现并修复这些漏洞,以防止实际攻击者利用它们对系统造成损害。Web渗透测试通常由专业的安全专家或团队执行,涉及多个阶段和技术。Web渗透测试的主要阶段规划和侦察:目标确认:确定要测试的Web应用及其范围,包括IP地址、域名、URL等。信息收集:使用各种工具和技术收集关于目标系统的公开信息,如Whois查询、Google Hacking、网络扫描等。扫描和枚举:端口扫描:使用工具如Nmap扫描目标系统开放的端口和服务。漏洞扫描:使用漏洞扫描工具(如Nessus、OpenVAS)检测已知的安全漏洞。Web应用扫描:使用专门的Web应用扫描工具(如Burp Suite、OWASP ZAP)检测Web应用中的漏洞,如SQL注入、XSS、CSRF等。漏洞利用:手动测试:通过手动测试验证扫描工具发现的漏洞,确保其可被利用。自动化工具:使用自动化工具(如Metasploit)尝试利用已知漏洞,获取系统访问权限。后渗透测试:权限提升:尝试提升已获得的权限,如从普通用户提升到管理员用户。横向移动:在内网中横向移动,尝试访问其他系统或服务。数据提取:尝试从目标系统中提取敏感数据,如用户凭据、数据库内容等。报告和修复:编写报告:详细记录测试过程中发现的漏洞、利用方法和建议的修复措施。修复建议:提供具体的修复建议和最佳实践,帮助客户及时修复漏洞。复测:在客户修复漏洞后,进行复测以验证漏洞是否已被成功修复。常见的Web安全漏洞SQL注入:攻击者通过在输入字段中插入恶意SQL代码,操控数据库执行非授权操作。跨站脚本(XSS):攻击者通过在Web页面中插入恶意脚本,窃取用户信息或执行其他恶意操作。跨站请求伪造(CSRF):攻击者诱使用户在已认证的Web应用中执行非预期的操作,如更改密码、转账等。不安全的直接对象引用(IDOR):攻击者通过直接访问资源的URL或ID,访问未授权的数据。文件上传漏洞:攻击者通过上传恶意文件(如Web shell),在服务器上执行任意代码。会话管理漏洞:攻击者通过会话劫持或会话固定攻击,获取用户的会话信息,冒充合法用户。配置错误:由于配置不当,导致敏感信息泄露或未授权访问。渗透测试的最佳实践明确测试范围:与客户明确测试的范围和目标,确保测试活动合法且符合客户的需求。遵循法律和道德规范:确保所有测试活动符合当地法律法规和道德规范,避免非法行为。使用合法授权:获取客户的书面授权,确保测试活动的合法性。记录详细日志:记录所有测试活动的详细日志,以便后续分析和报告。及时沟通:在测试过程中及时与客户沟通,报告重大发现和进展。保密性:严格保密测试过程中获取的所有信息,防止信息泄露。通过Web渗透测试,组织可以全面了解其Web应用的安全状况,及时发现和修复潜在的安全漏洞,提高整体的安全防护水平。希望本文对您理解Web渗透测试及其重要性有所帮助。如果您有任何进一步的问题或需要具体的建议,欢迎随时咨询。
怎么用游戏盾提升游戏安全
提升游戏安全,尽在专业游戏盾!游戏世界充满乐趣,但也存在安全隐患。专业游戏盾为您构筑坚固的防线,保障游戏环境的安全,让您畅享游戏乐趣的同时更加安心。本文将从多个角度详细阐述专业游戏盾如何提升游戏安全,为您呈现一个更加安全的游戏环境。游戏盾,作为游戏安全的坚实守护,具有多重功能。首先,它能够实时监测游戏内外的网络流量,及时发现异常行为,预防黑客攻击和外挂作弊行为。其次,游戏盾能够对游戏数据进行加密保护,防止敏感信息泄露,确保玩家隐私安全。此外,游戏盾还能识别并隔离恶意程序,有效减少游戏中的威胁,维护游戏的公平性和秩序。专业游戏盾构建了多层防护体系,以应对不同类型的安全威胁。首层防护是针对常见的网络攻击,如DDoS攻击,保障游戏服务器的稳定运行。其次是针对外挂和作弊行为的防范,通过实时扫描和识别,确保游戏的公平性。最后一层是用户账号安全,游戏盾支持多重认证机制,防止盗号和信息泄露,为玩家账号建立强固的保护壁垒。随着网络安全技术的不断进步,专业游戏盾也在持续优化升级中不断增强其安全性能。游戏盾团队定期分析游戏安全态势,对新出现的威胁进行紧密监控,并及时更新防护策略。这保证了游戏盾始终处于游戏安全的前沿,为玩家提供最可靠的保护。在游戏世界中,安全问题一直备受关注。专业游戏盾以其多重功能、多层防护和持续优化的特点,为广大玩家提供了一个安全、公平、稳定的游戏环境。提升游戏安全,尽在专业游戏盾!让我们在畅享游戏乐趣的同时,也享受到无忧无虑的安心感受。
阅读数:51233 | 2022-06-10 14:15:49
阅读数:47559 | 2024-04-25 05:12:03
阅读数:34394 | 2023-06-15 14:01:01
阅读数:19157 | 2023-10-03 00:05:05
阅读数:17713 | 2022-02-17 16:47:01
阅读数:13553 | 2023-05-10 10:11:13
阅读数:11956 | 2023-04-16 11:14:11
阅读数:10636 | 2021-11-12 10:39:02
阅读数:51233 | 2022-06-10 14:15:49
阅读数:47559 | 2024-04-25 05:12:03
阅读数:34394 | 2023-06-15 14:01:01
阅读数:19157 | 2023-10-03 00:05:05
阅读数:17713 | 2022-02-17 16:47:01
阅读数:13553 | 2023-05-10 10:11:13
阅读数:11956 | 2023-04-16 11:14:11
阅读数:10636 | 2021-11-12 10:39:02
发布者:售前苒苒 | 本文章发表于:2021-11-25
对于初次涉及网站建设的客户,很多可能不清楚windows2008安装iis和2003安装iis哪里不一样。,相对来说,windows2008安装iis还是比较好操作的。今天快快网络苒苒Q712730904就给大家介绍一下windows2008安装IIS的具体步骤
1.右键计算机→管理→选择角色→添加角色如下
2.下一步
3.勾选web服务器(iis)下一步
4.根据需要勾选需要的服务
5.下一步,点击安装即可
到这里windows2008系统iis安装已经完成。
打开浏览器输入:http://localhost/,如果看到如下界面就说明iis安装成功了。
下面我们搭建一个iis网站。
网站有许多不同的环境,我们以iis7+php5+mysql5的环境为例。
1,开始→管理工具→internet信息服务(iis),打开iis.
2,打开iis后,依次打开折叠项,找到网站,右键添加网站。
3,填写相关项,点击确定,新建网站就完成了。
ip地址: 可以选择全部未分配也选择本机的ip地址。建议选择本机IP地址
端口:就是用户访问网站的地址的端口号,默认是80也可以更改,如果改为其他的,用户打开网站需要在网址的后面加上:端口号。例如端口801,域名www.test.com则用户打开需要使用网址 www.test.com:801。IIS默认网站使用了80端口,我们此次测试就使用801端口。
主机名:即网站域名,使用主机名就可以搭建多个网站都使用80端口。www.test.com只是说明绑定域名用,此次实际测试中主机名是留空的。
4,配置iis支持php。双击左边“起始页”下面的计算机名称
找到中间的IIS部分,打开“处理程序映射”
点右边的“添加模块映射”
请求路径:*.php
模块:FastCgiModule
可执行文件(可选):D:\php\php-cgi.exe
名称:FastCGI
最后,确定
点“是”
5,双击左边“起始页”下面的计算机名称
找到中间的IIS部分,打开“默认文档”
选中index.php,连续点击右侧“上移”,使它移至最上面
6,设置完成后进行测试。
在网站根目录新建一个index.php文件
内容如下:
<?php
Phpinfo();
?>
最后,保存退出
在浏览器里面打开http://localhost:801。
出现下面的界面,说明配置成功!
更多问题欢迎随时联系Q712730904 快快网络苒苒
什么类型网站适合WEB应用防火墙?
在当今数字化时代,网站的安全性备受关注。为了保护网站免受各种网络攻击和恶意行为的侵害,我们需要依赖于先进的安全技术。其中,Web应用防火墙(Web Application Firewall,WAF)作为一种高效的网络安全防护工具,广泛应用于各类型的网站。什么类型网站适合WEB应用防火墙电商网站:电商网站通常处理大量的用户交易、个人信息和支付数据。WAF 可以防止 SQL 注入、跨站脚本攻击(XSS)等常见的 Web 攻击,保护用户的账户安全和交易数据的完整性,避免因安全漏洞导致的经济损失和声誉损害。金融机构网站:银行、证券等金融机构的网站存储着客户的敏感金融信息,如账户余额、交易密码等。WAF 能够提供强大的安全防护,抵御各种网络攻击,确保金融交易的安全进行,符合严格的行业安全法规和标准。政府机构网站:政府网站发布重要的政策信息、服务公众,需要保证信息的保密性、完整性和可用性。WAF 可以防止黑客攻击导致的信息泄露、网站篡改等安全事件,维护政府机构的形象和公信力。在线教育网站:在线教育平台存储着大量的教学资源和用户信息,包括学生的个人资料、学习记录等。WAF 可以保护网站免受攻击,确保教学活动的正常开展,保障用户数据安全。社交媒体网站:社交媒体网站拥有海量的用户数据和高流量访问,容易成为攻击目标。WAF 有助于防止恶意攻击,如暴力破解密码、内容篡改等,保护用户的隐私和社交互动的安全。新闻媒体网站:新闻媒体网站需要及时、准确地发布新闻资讯,保持网站的稳定运行至关重要。WAF 可以防范各种网络攻击,避免网站因遭受攻击而出现故障或信息泄露,确保新闻的正常发布和传播。企业官方网站:企业官网是企业展示形象、发布产品信息和与客户沟通的重要渠道。使用 WAF 可以保护网站免受攻击,防止企业信息泄露和网站被篡改,维护企业的品牌形象和商业利益。医疗健康网站:医疗网站存储着患者的病历、健康数据等敏感信息。WAF 能够保障这些数据的安全,防止数据泄露和非法访问,保护患者的隐私和医疗服务的正常提供。无论是电商网站、金融机构网站、政府机构网站、社交媒体网站还是教育机构网站,都需要Web应用防火墙的保护。它不仅可以有效地防止各类网络攻击,还能提升网站的安全性和可靠性,为用户和网站提供更好的保护。
web渗透测试是什么
Web渗透测试(Web Penetration Testing,简称Web Pen Test)是一种评估Web应用安全性的方法,通过模拟真实的攻击手段来检测和识别系统中的安全漏洞。渗透测试的目的是发现并修复这些漏洞,以防止实际攻击者利用它们对系统造成损害。Web渗透测试通常由专业的安全专家或团队执行,涉及多个阶段和技术。Web渗透测试的主要阶段规划和侦察:目标确认:确定要测试的Web应用及其范围,包括IP地址、域名、URL等。信息收集:使用各种工具和技术收集关于目标系统的公开信息,如Whois查询、Google Hacking、网络扫描等。扫描和枚举:端口扫描:使用工具如Nmap扫描目标系统开放的端口和服务。漏洞扫描:使用漏洞扫描工具(如Nessus、OpenVAS)检测已知的安全漏洞。Web应用扫描:使用专门的Web应用扫描工具(如Burp Suite、OWASP ZAP)检测Web应用中的漏洞,如SQL注入、XSS、CSRF等。漏洞利用:手动测试:通过手动测试验证扫描工具发现的漏洞,确保其可被利用。自动化工具:使用自动化工具(如Metasploit)尝试利用已知漏洞,获取系统访问权限。后渗透测试:权限提升:尝试提升已获得的权限,如从普通用户提升到管理员用户。横向移动:在内网中横向移动,尝试访问其他系统或服务。数据提取:尝试从目标系统中提取敏感数据,如用户凭据、数据库内容等。报告和修复:编写报告:详细记录测试过程中发现的漏洞、利用方法和建议的修复措施。修复建议:提供具体的修复建议和最佳实践,帮助客户及时修复漏洞。复测:在客户修复漏洞后,进行复测以验证漏洞是否已被成功修复。常见的Web安全漏洞SQL注入:攻击者通过在输入字段中插入恶意SQL代码,操控数据库执行非授权操作。跨站脚本(XSS):攻击者通过在Web页面中插入恶意脚本,窃取用户信息或执行其他恶意操作。跨站请求伪造(CSRF):攻击者诱使用户在已认证的Web应用中执行非预期的操作,如更改密码、转账等。不安全的直接对象引用(IDOR):攻击者通过直接访问资源的URL或ID,访问未授权的数据。文件上传漏洞:攻击者通过上传恶意文件(如Web shell),在服务器上执行任意代码。会话管理漏洞:攻击者通过会话劫持或会话固定攻击,获取用户的会话信息,冒充合法用户。配置错误:由于配置不当,导致敏感信息泄露或未授权访问。渗透测试的最佳实践明确测试范围:与客户明确测试的范围和目标,确保测试活动合法且符合客户的需求。遵循法律和道德规范:确保所有测试活动符合当地法律法规和道德规范,避免非法行为。使用合法授权:获取客户的书面授权,确保测试活动的合法性。记录详细日志:记录所有测试活动的详细日志,以便后续分析和报告。及时沟通:在测试过程中及时与客户沟通,报告重大发现和进展。保密性:严格保密测试过程中获取的所有信息,防止信息泄露。通过Web渗透测试,组织可以全面了解其Web应用的安全状况,及时发现和修复潜在的安全漏洞,提高整体的安全防护水平。希望本文对您理解Web渗透测试及其重要性有所帮助。如果您有任何进一步的问题或需要具体的建议,欢迎随时咨询。
怎么用游戏盾提升游戏安全
提升游戏安全,尽在专业游戏盾!游戏世界充满乐趣,但也存在安全隐患。专业游戏盾为您构筑坚固的防线,保障游戏环境的安全,让您畅享游戏乐趣的同时更加安心。本文将从多个角度详细阐述专业游戏盾如何提升游戏安全,为您呈现一个更加安全的游戏环境。游戏盾,作为游戏安全的坚实守护,具有多重功能。首先,它能够实时监测游戏内外的网络流量,及时发现异常行为,预防黑客攻击和外挂作弊行为。其次,游戏盾能够对游戏数据进行加密保护,防止敏感信息泄露,确保玩家隐私安全。此外,游戏盾还能识别并隔离恶意程序,有效减少游戏中的威胁,维护游戏的公平性和秩序。专业游戏盾构建了多层防护体系,以应对不同类型的安全威胁。首层防护是针对常见的网络攻击,如DDoS攻击,保障游戏服务器的稳定运行。其次是针对外挂和作弊行为的防范,通过实时扫描和识别,确保游戏的公平性。最后一层是用户账号安全,游戏盾支持多重认证机制,防止盗号和信息泄露,为玩家账号建立强固的保护壁垒。随着网络安全技术的不断进步,专业游戏盾也在持续优化升级中不断增强其安全性能。游戏盾团队定期分析游戏安全态势,对新出现的威胁进行紧密监控,并及时更新防护策略。这保证了游戏盾始终处于游戏安全的前沿,为玩家提供最可靠的保护。在游戏世界中,安全问题一直备受关注。专业游戏盾以其多重功能、多层防护和持续优化的特点,为广大玩家提供了一个安全、公平、稳定的游戏环境。提升游戏安全,尽在专业游戏盾!让我们在畅享游戏乐趣的同时,也享受到无忧无虑的安心感受。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




