发布者:售前毛毛 | 本文章发表于:2022-03-09
快快网络新推出的E5-2698v4的服务器,由于现在互联网用户越来越多,很多服务器现有的配置已经不能满足于现在。因此快快网络为了满足客户的需求,快快网络重磅推出厦门BGP E5-2698v4服务器。
服务器是网络中的重要设备,要接受少至几十人、多至成千上万人的访问,因此对服务器具有大数据量的快速吞吐、超强的稳定性、长时间运行等严格要求。CPU是计算机的“大脑”,是衡量服务器性能的首要指标。目前,服务器的CPU仍按CPU的指令系统来区分,通常分为CISC型CPU和RISC型CPU两类,后来又出现了一种64位的VLIW(Very Long Instruction Word超长指令集架构)指令系统的CPU。
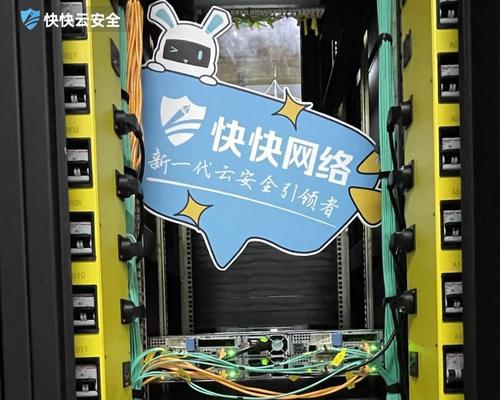
适用于WEB网站、游戏搭建、APP应用、数据库搭建、大数据分析、金融、商城等业务
更多详情可咨询客服:537013901
网络安全包含什么内容 企业要怎么做好防护配置
现在不管是企业经营还是个人上网,对网络安全的需求都越来越高,不少人对网络安全的具体涵盖范畴认知比较模糊,不清楚不同场景下需要匹配哪些对应防护措施,一旦遇到黑客攻击很容易造成数据泄露、业务中断、资产损失等问题,提前理清网络安全的具体组成,能帮大家更有针对性地搭建防护体系,降低各类网络风险带来的负面影响。 网络安全包含啥? 网络安全覆盖多个不同的防护维度,基础的网络层防护主要应对DDoS、CC这类流量型攻击,避免业务被流量打瘫无法访问。应用层防护负责拦截SQL注入、跨站脚本、漏洞利用等应用层攻击,保障网站和APP的运行安全。数据安全和终端安全也是重要组成,前者保障核心数据不泄露不被篡改,后者覆盖办公设备、员工终端的风险管控。 网络安全咋防护? 不同业务场景匹配的防护方案有很大差异,面对大流量DDoS攻击可以选择高防IP或者DDoS防护服务,通过超大防护带宽清洗恶意流量。网站和应用类业务可以接入WAF应用防护墙,精准识别并拦截各类应用层攻击。企业内部终端可以部署终端安全工具,管控员工操作带来的内生风险,游戏类业务还可以搭配游戏盾做针对性的防攻击防护。如果不知道怎么搭配适合自己的方案,可以到专业云安全服务平台查看不同产品的适配场景,快速找到匹配自身需求的配置。 网络安全咋选品? 选网络安全服务的时候要优先看服务商的技术沉淀和行业服务经验,最好是能覆盖多场景防护需求的平台,遇到突发攻击也能快速响应处理,不用自己花大量精力维护防护体系。快快网络有全栈的网络安全防护产品,能满足不同规模企业的各类防护需求,不管是基础的流量防护还是应用层、终端安全需求,都能找到对应的解决方案。 现在网络攻击的形式越来越多样,隐蔽性也越来越强,提前梳理自身业务的潜在风险点,搭好完整的网络安全防护体系,才能最大程度规避风险,保障业务稳定运行和核心数据安全。日常也可以定期做安全巡检,及时发现潜在的漏洞并修复,避免给攻击者留下可乘之机。
用户发送SSL警告什么意思 常见原因及解决方法
很多人浏览网站或是对接业务接口时,常会碰到用户发送SSL警告的提示,轻则打断正常访问流程影响使用体验,重则可能存在数据泄露、信息被篡改的风险。不少人碰到这类提示不知道背后代表什么问题,也不知道怎么快速排查处理,其实这类告警大多和证书配置、网络环境、客户端设置有关,理清逻辑就能快速定位解决。 ssl警告啥含义? SSL警告是客户端向服务端发出的安全提示,说明当前SSL/TLS加密连接存在风险,无法确认对方身份的合法性。继续操作可能会出现明文数据被窃取、篡改的情况,这类告警大多是在HTTPS握手环节触发的。 普通用户看到这类提示要提高警惕,尤其是需要输入个人隐私、支付信息的站点,随意跳过告警很可能落入钓鱼网站的陷阱。 为啥触发ssl警告? 常见的触发原因包括SSL证书过期、证书绑定域名和实际访问域名不匹配,或是证书由不受信任的机构签发的自签证书。客户端系统时间不准确也会导致证书有效性校验失败,还有部分情况是网络中间存在劫持,篡改了正常传输的证书内容。 部分攻击者也会利用伪造的SSL证书诱导用户跳过告警,进而窃取用户的敏感信息,碰到不常见的站点弹出这类告警要格外留意。 ssl警告怎么解决? 个人用户碰到这类提示,优先确认访问的站点是否为正规站点,不要随便点击继续访问的选项。排查可以先核对访问域名和证书绑定域名是否一致,确认证书是否在有效期内,同步下客户端的系统时间再重试。 如果是自己运营的站点弹出这类告警,要及时检查证书的有效期、绑定域名是否匹配,尽快替换过期或是配置错误的证书。企业如果需要统一管理全站点的SSL证书,规避证书配置错误、过期引发的访问异常,同时做好应用层的安全防护,可以了解专业的WAF应用防护墙相关服务,一站式解决证书管理和安全防护需求。 日常访问站点时碰到SSL警告不要掉以轻心,尤其是涉及输入支付密码、个人身份信息的场景,一定要确认站点安全再继续操作。企业端做好证书的定期巡检和更新,搭配专业的安全防护方案,就能大幅降低这类告警出现的概率,同时保障用户访问的安全性和流畅性。
网络安全预警是什么 企业该如何做好风险防护
很多企业运营过程中经常会收到各类网络安全预警提示,不少从业者对这类提示的作用和应对逻辑没有清晰认知,错过最佳处置时机很容易引发数据泄露、业务中断等问题。不同等级的预警对应不同的风险程度,提前摸清相关处置方法,能帮企业大幅降低网络攻击带来的损失,日常运营中也能针对性搭建更完善的防护体系。 什么是网络安全预警? 是网络安全机构或者服务商通过实时监控全网攻击态势,识别到针对特定区域、行业或者企业的潜在攻击风险后,发出的提前提示。内容通常会包含攻击类型、影响范围、风险等级等信息,能帮相关主体提前做好应对准备,避免攻击落地后造成不可逆损失。 网络安全预警咋分级? 国内通常把网络安全预警分成四个等级,从低到高分别是蓝色、黄色、橙色、红色。等级越高代表攻击的规模越大、影响范围越广、可能造成的损失越严重。红色预警大多对应国家级或者大规模行业性的攻击风险,需要所有相关主体第一时间启动最高等级防护预案。 如果企业自身没有足够的技术团队实时监控攻击态势,可以了解专业的DDoS安全防护服务,服务商的安全运营团队会24小时监控全网攻击动态,针对潜在风险第一时间给用户发出预警提示,还能同步启动防护策略拦截攻击。 网络安全预警咋处置? 收到预警提示后可以先核对预警提到的攻击类型,排查自身业务系统有没有对应的安全漏洞,及时修复未打补丁的系统组件。调整防火墙和防护策略的规则,针对可能出现的流量攻击要提前扩容防护带宽,避免攻击来临后出现业务中断的情况。 等级较高的预警发布后,最好安排技术人员24小时值守,随时监控业务运行状态,出现异常第一时间处置。没有专职安全团队的中小微企业,也可以把防护工作交给专业的安全服务商处理,不用单独投入人力成本也能获得稳定的防护效果。 日常运营中多关注网络安全预警信息,提前做好防护部署,能帮企业避开绝大多数常见的网络攻击。不用等到攻击发生后再投入大量成本做补救,长期来看不管是业务稳定性还是成本控制都有明显优势。建立常态化的预警响应机制,也能让企业在面临突发网络安全事件时更加从容,不会因为慌乱出现处置失误扩大损失。
2022-06-10 10:59:16
2021-05-28 17:17:40
2021-08-27 14:37:33
2021-05-20 17:22:42
2021-09-24 15:46:06
2022-11-24 17:19:37
2022-09-29 16:02:15
2021-06-10 09:52:18
2022-06-10 10:59:16
2021-05-28 17:17:40
2021-08-27 14:37:33
2021-05-20 17:22:42
2021-09-24 15:46:06
2022-11-24 17:19:37
2022-09-29 16:02:15
2021-06-10 09:52:18
发布者:售前毛毛 | 本文章发表于:2022-03-09
快快网络新推出的E5-2698v4的服务器,由于现在互联网用户越来越多,很多服务器现有的配置已经不能满足于现在。因此快快网络为了满足客户的需求,快快网络重磅推出厦门BGP E5-2698v4服务器。
服务器是网络中的重要设备,要接受少至几十人、多至成千上万人的访问,因此对服务器具有大数据量的快速吞吐、超强的稳定性、长时间运行等严格要求。CPU是计算机的“大脑”,是衡量服务器性能的首要指标。目前,服务器的CPU仍按CPU的指令系统来区分,通常分为CISC型CPU和RISC型CPU两类,后来又出现了一种64位的VLIW(Very Long Instruction Word超长指令集架构)指令系统的CPU。
适用于WEB网站、游戏搭建、APP应用、数据库搭建、大数据分析、金融、商城等业务
更多详情可咨询客服:537013901
网络安全包含什么内容 企业要怎么做好防护配置
现在不管是企业经营还是个人上网,对网络安全的需求都越来越高,不少人对网络安全的具体涵盖范畴认知比较模糊,不清楚不同场景下需要匹配哪些对应防护措施,一旦遇到黑客攻击很容易造成数据泄露、业务中断、资产损失等问题,提前理清网络安全的具体组成,能帮大家更有针对性地搭建防护体系,降低各类网络风险带来的负面影响。 网络安全包含啥? 网络安全覆盖多个不同的防护维度,基础的网络层防护主要应对DDoS、CC这类流量型攻击,避免业务被流量打瘫无法访问。应用层防护负责拦截SQL注入、跨站脚本、漏洞利用等应用层攻击,保障网站和APP的运行安全。数据安全和终端安全也是重要组成,前者保障核心数据不泄露不被篡改,后者覆盖办公设备、员工终端的风险管控。 网络安全咋防护? 不同业务场景匹配的防护方案有很大差异,面对大流量DDoS攻击可以选择高防IP或者DDoS防护服务,通过超大防护带宽清洗恶意流量。网站和应用类业务可以接入WAF应用防护墙,精准识别并拦截各类应用层攻击。企业内部终端可以部署终端安全工具,管控员工操作带来的内生风险,游戏类业务还可以搭配游戏盾做针对性的防攻击防护。如果不知道怎么搭配适合自己的方案,可以到专业云安全服务平台查看不同产品的适配场景,快速找到匹配自身需求的配置。 网络安全咋选品? 选网络安全服务的时候要优先看服务商的技术沉淀和行业服务经验,最好是能覆盖多场景防护需求的平台,遇到突发攻击也能快速响应处理,不用自己花大量精力维护防护体系。快快网络有全栈的网络安全防护产品,能满足不同规模企业的各类防护需求,不管是基础的流量防护还是应用层、终端安全需求,都能找到对应的解决方案。 现在网络攻击的形式越来越多样,隐蔽性也越来越强,提前梳理自身业务的潜在风险点,搭好完整的网络安全防护体系,才能最大程度规避风险,保障业务稳定运行和核心数据安全。日常也可以定期做安全巡检,及时发现潜在的漏洞并修复,避免给攻击者留下可乘之机。
用户发送SSL警告什么意思 常见原因及解决方法
很多人浏览网站或是对接业务接口时,常会碰到用户发送SSL警告的提示,轻则打断正常访问流程影响使用体验,重则可能存在数据泄露、信息被篡改的风险。不少人碰到这类提示不知道背后代表什么问题,也不知道怎么快速排查处理,其实这类告警大多和证书配置、网络环境、客户端设置有关,理清逻辑就能快速定位解决。 ssl警告啥含义? SSL警告是客户端向服务端发出的安全提示,说明当前SSL/TLS加密连接存在风险,无法确认对方身份的合法性。继续操作可能会出现明文数据被窃取、篡改的情况,这类告警大多是在HTTPS握手环节触发的。 普通用户看到这类提示要提高警惕,尤其是需要输入个人隐私、支付信息的站点,随意跳过告警很可能落入钓鱼网站的陷阱。 为啥触发ssl警告? 常见的触发原因包括SSL证书过期、证书绑定域名和实际访问域名不匹配,或是证书由不受信任的机构签发的自签证书。客户端系统时间不准确也会导致证书有效性校验失败,还有部分情况是网络中间存在劫持,篡改了正常传输的证书内容。 部分攻击者也会利用伪造的SSL证书诱导用户跳过告警,进而窃取用户的敏感信息,碰到不常见的站点弹出这类告警要格外留意。 ssl警告怎么解决? 个人用户碰到这类提示,优先确认访问的站点是否为正规站点,不要随便点击继续访问的选项。排查可以先核对访问域名和证书绑定域名是否一致,确认证书是否在有效期内,同步下客户端的系统时间再重试。 如果是自己运营的站点弹出这类告警,要及时检查证书的有效期、绑定域名是否匹配,尽快替换过期或是配置错误的证书。企业如果需要统一管理全站点的SSL证书,规避证书配置错误、过期引发的访问异常,同时做好应用层的安全防护,可以了解专业的WAF应用防护墙相关服务,一站式解决证书管理和安全防护需求。 日常访问站点时碰到SSL警告不要掉以轻心,尤其是涉及输入支付密码、个人身份信息的场景,一定要确认站点安全再继续操作。企业端做好证书的定期巡检和更新,搭配专业的安全防护方案,就能大幅降低这类告警出现的概率,同时保障用户访问的安全性和流畅性。
网络安全预警是什么 企业该如何做好风险防护
很多企业运营过程中经常会收到各类网络安全预警提示,不少从业者对这类提示的作用和应对逻辑没有清晰认知,错过最佳处置时机很容易引发数据泄露、业务中断等问题。不同等级的预警对应不同的风险程度,提前摸清相关处置方法,能帮企业大幅降低网络攻击带来的损失,日常运营中也能针对性搭建更完善的防护体系。 什么是网络安全预警? 是网络安全机构或者服务商通过实时监控全网攻击态势,识别到针对特定区域、行业或者企业的潜在攻击风险后,发出的提前提示。内容通常会包含攻击类型、影响范围、风险等级等信息,能帮相关主体提前做好应对准备,避免攻击落地后造成不可逆损失。 网络安全预警咋分级? 国内通常把网络安全预警分成四个等级,从低到高分别是蓝色、黄色、橙色、红色。等级越高代表攻击的规模越大、影响范围越广、可能造成的损失越严重。红色预警大多对应国家级或者大规模行业性的攻击风险,需要所有相关主体第一时间启动最高等级防护预案。 如果企业自身没有足够的技术团队实时监控攻击态势,可以了解专业的DDoS安全防护服务,服务商的安全运营团队会24小时监控全网攻击动态,针对潜在风险第一时间给用户发出预警提示,还能同步启动防护策略拦截攻击。 网络安全预警咋处置? 收到预警提示后可以先核对预警提到的攻击类型,排查自身业务系统有没有对应的安全漏洞,及时修复未打补丁的系统组件。调整防火墙和防护策略的规则,针对可能出现的流量攻击要提前扩容防护带宽,避免攻击来临后出现业务中断的情况。 等级较高的预警发布后,最好安排技术人员24小时值守,随时监控业务运行状态,出现异常第一时间处置。没有专职安全团队的中小微企业,也可以把防护工作交给专业的安全服务商处理,不用单独投入人力成本也能获得稳定的防护效果。 日常运营中多关注网络安全预警信息,提前做好防护部署,能帮企业避开绝大多数常见的网络攻击。不用等到攻击发生后再投入大量成本做补救,长期来看不管是业务稳定性还是成本控制都有明显优势。建立常态化的预警响应机制,也能让企业在面临突发网络安全事件时更加从容,不会因为慌乱出现处置失误扩大损失。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




