发布者:大客户经理 | 本文章发表于:2023-03-21
在当今从事各种在线业务的人们中,拥有一台外网服务器已成为一种必要的需求。对于那些没有自己的基础设施或不希望花费大量资金建立自己的服务器的人来说,租用外网服务器已经成为了一种非常受欢迎的选择。那么外网服务器租用费用高吗,租用一台外网服务器需要多少资金呢?接下来就跟小编一起来详细了解看看吧!
外网服务器租用费用高吗
美国云虚拟主机
有近十种系列产品空间商品,最基本的是美国新手入门型配置;较贵的是美国裸钻型;其他管理型、加强型、门户网型等价钱在这里区段内起伏。
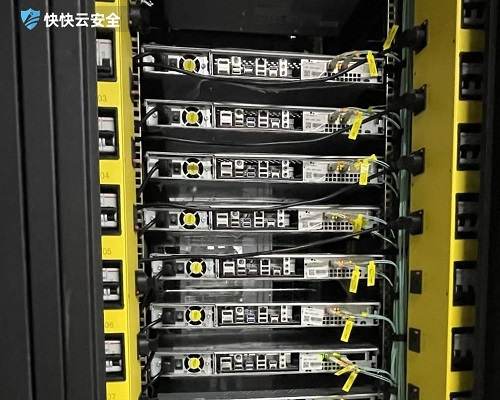
美国独立服务器租用
有洛杉矶市VL(KT)主机房和洛杉矶市HD主机房可选,各种类型,250GBSATA电脑硬盘。较贵的在洛杉矶市HD主机房,100M私有网络带宽,其他诸多型号规格的配置和价钱在这里区段不尽相同。
海外服务器租用价钱遭受许多 要素影响,实际的费用主要是依据自身的配置要求而定。
系统配置成本费
海外服务器的系统配置是影响服务器租用价钱的最重要要素,系统配置好的设备,特性就就越好,可靠性越强,自然价钱也会颇丰。
不一样地区费用
非常是针对香港服务器来讲,每一个我国的技术性比较发达水平是不一样的,服务器空间不一样。这就立即造成 了大家挑选不一样我国地区的网络服务器,服务器价格相差甚远。
外网服务器租用多少钱一年
首先,需要了解一台外网服务器最重要的两个方面:性能和带宽。性能通常指服务器的处理器,内存和存储容量等基本配置。带宽则是指服务器的上下行网络数据传输速度。在选择租用外网服务器时,需要根据自己的业务需求选择适合自己的性能和带宽,以避免资源的浪费和不必要的成本。
一台普通的外网服务器的租用价格通常是由它的性能和带宽决定的。对于一些基本的业务需求,例如个人博客或小型网站,一台性能以单核处理器,2GB内存和50GB存储空间为主的外网服务器就可以满足需求。这样一个服务器的租用价格大约是每年100美元左右,价格相对实惠。
如果需要更高性能和更大的存储容量以满足业务需求,那么对应的价格也随之增加。例如一台4核处理器,8GB内存和500GB存储空间的服务器,它的租用价格通常会在300美元左右。
对于需要更高带宽的业务需求,例如大型的在线游戏服务器或高流量的视频网站,更高的带宽则意味着更高的成本。一台带宽为1Gbps的服务器的租用价格通常在每月300美元左右,一台10Gbps的服务器租用费甚至可以达到每年数千美元。
除了性能和带宽外,服务提供商的信誉和支持也是衡量一个外网服务器租用价格的重要因素。一个好的服务提供商可以提供更稳定的网络速度和更好的客户支持,但相应的费用也相对较高。因此,选择一个合适的服务提供商对于平衡性能和价格也是非常关键的。
以上就是关于租用外网服务器的全部介绍,其实目前对于租用外网服务器的价格基于不同的需求和配置有很大的差别。不过对于一般的中小型业务来说,大约每年100美元的费用就能够满足基本需求。而对于业务需求更高的客户来说,需要更高性能和更大带宽的服务器,则需要更高的投资。
威胁分析是什么 企业安全防护必备的核心能力
现在网络攻击手段越来越花里胡哨,很多企业面对未知威胁往往是被动挨打的状态,等攻击影响到业务正常运行才反应过来,已经造成了不小的经济和品牌损失。威胁分析能帮企业提前识别潜在的安全风险,排查恶意攻击的路径和特征,提前做好防护预案,不管是中小微企业还是大型互联网平台,搭建完善的威胁分析机制都能有效提升整体安全防护水平。 什么是威胁分析? 威胁分析是通过收集网络流量、系统日志、用户操作行为等多维度数据,结合特征匹配、机器学习、大数据分析等技术,识别网络中潜在恶意攻击、异常行为的安全技术。它能从海量杂乱的运行数据中筛选出真正有风险的信号,精准区分正常操作和恶意行为,避免误判给业务开展带来不必要的阻碍。 威胁分析有用吗? 成熟的威胁分析机制能帮企业提前识别潜在的攻击准备行为,在攻击还没触及核心业务的时候就完成处置,大幅降低业务中断的概率。面对DDoS、SQL注入、恶意爬虫等常见网络攻击,完善的威胁分析体系能把攻击识别准确率提升90%以上,还能大幅降低安全运维人员的工作压力。它能给企业核心数据、业务稳定运行提供强有效的保护,减少安全事件带来的各类损失。 威胁分析怎么选? 选择相关服务的时候可以优先参考服务商的技术积累和行业案例,最好选有多年安全防护经验的服务商,能适配不同行业企业的业务场景需求。可以优先考虑搭载了成熟威胁分析模块的安全产品,比如DDoS安全防护、WAF应用防护墙以及终端安全防护产品,能覆盖不同维度的安全防护需求。有需要的可以多对比不同服务商的技术能力和服务响应速度,找到最适配自身业务的方案。 现在网络攻击的隐蔽性和破坏性都在不断提升,只靠传统的被动防护已经很难应对复杂多变的安全风险。搭建成熟的威胁分析机制,已经成了不同规模企业保障业务稳定运行的标配,提前布局相关安全能力,才能在遇到各类攻击的时候更加从容,避免不必要的损失。
提权是什么意思 常见类型及防护方法全解析
很多做网站运维、服务器管理的小伙伴,日常工作中经常会听到“提权”这个安全相关的词汇,不少人对它的具体概念摸不清,也不知道这类攻击会给自己的业务带来什么影响。搞懂提权的核心逻辑、潜在风险和防护方法,能帮大家有效规避这类安全隐患,避免业务运行受到不必要的冲击。 提权是什么? 提权本质上是权限提升的简称,指普通用户通过利用系统漏洞、配置疏漏、弱口令等途径,获取到原本不属于自己的更高层级操作权限。常见的提权场景包括服务器提权、网站后台提权、终端设备提权等,大多是黑客入侵目标系统后的核心操作步骤。攻击者只要拿到高权限账号,就能完全控制对应的系统或设备,随意操作里面的所有数据。 提权有啥风险? 一旦攻击者成功完成提权,企业存储的核心业务数据、用户隐私信息都可能被随意窃取、篡改甚至删除,部分攻击者还会加密核心数据索要高额赎金,给企业带来直接的经济损失。如果是面向公众的网站被提权,还可能被挂马、跳转非法页面,影响用户访问体验的同时,还会让平台面临合规处罚风险,损害长期积累的品牌口碑。有相关防护需求的用户,可以了解专业的终端安全防护服务,从权限管控、漏洞监测等多个维度降低提权攻击的成功概率。 怎么防范提权? 日常运维过程中要定期扫描系统、部署的应用存在的漏洞,发现问题第一时间打补丁修复,从源头上堵住攻击者常用的提权入口。账号权限要做分层管控,不要给普通运营账号开放多余的操作权限,所有账号都要设置高复杂度密码,定期更换避免被暴力破解。还要关闭服务器不必要的端口和服务,配置异常操作监测机制,一旦发现可疑的权限申请行为,第一时间拦截并核查来源,把提权攻击扼杀在萌芽阶段。 提权作为网络攻击中常见的操作环节,看似距离普通中小站长、运维人员很远,实际一旦遭遇就会带来不小的损失。提前做好基础安全配置,搭配专业的防护工具,就能有效降低这类攻击的发生率,给业务稳定运行提供充足的安全保障。
子域名爆破是什么 常见用法与网站安全防护指南
子域名爆破是网络安全领域非常常见的信息收集手段,常被网安从业人员用来梳理目标站点的全部域名资产,也可能被不法分子利用来寻找网站的隐蔽薄弱入口。很多站长对这项技术的定义、使用边界和潜在风险认知比较模糊,不知道该怎么防范恶意的子域名探测行为,合理认知这项技术才能更好地保障站点域名安全。 子域名爆破是什么? 子域名爆破本质是枚举特定主域名下所有关联子域名的技术,核心逻辑是通过字典匹配、批量DNS查询等方式,把未公开的隐藏子域名全部挖掘出来。常规的站点子域名不会全部放在公开导航里,很多内部测试、管理后台的子域名都比较隐蔽,刚好是子域名爆破的主要探测目标。这项技术本身是中性的,既可以用于合法的安全测试,也可能被用于非法攻击。 子域名爆破有啥用? 正规的网络安全测试场景里,子域名爆破是资产梳理的第一步,能帮企业找出遗忘的测试站点、未下线的旧业务页面,提前填补对应的安全漏洞。不少企业站点被入侵,都是因为早年上线的测试子域名没及时下线,又没做任何安全防护,被黑客爆破找到后当成了攻击跳板。普通站长也可以用合法的子域名爆破工具自查,及时清理废弃的子域名,降低站点被攻击的概率。想要拦截恶意的子域名爆破探测,可以搭配专业的WAF应用防护墙,精准识别异常的批量DNS查询请求,从源头挡住非法探测行为。 子域名爆破咋防护? 日常要定期梳理自己的域名解析记录,及时删除已经停用的子域名解析,避免废弃资产成为安全隐患。可以限制单IP的DNS查询频率,短时间内大量查询同一主域名下的子域名时,自动触发拦截机制。重要的内部管理后台、测试站点,不要用常规的规则命名子域名,尽量提高爆破的字典匹配难度,也可以设置内网访问权限,避免公网可以直接访问这些隐蔽站点。 子域名爆破是把双刃剑,合理使用能帮大家优化站点安全管理,忽略防护就可能给不法分子留下可乘之机。日常运营站点时多关注域名层面的安全配置,搭配专业的安全防护工具,就能把相关风险降到最低,不用过度担心这类探测行为带来的威胁。
2023-05-22 11:12:00
2023-10-18 11:21:00
2023-04-24 11:27:00
2023-08-13 11:03:00
2023-05-26 11:25:00
2023-03-06 11:13:03
2023-08-14 11:27:00
2023-06-12 11:04:00
2023-05-22 11:12:00
2023-10-18 11:21:00
2023-04-24 11:27:00
2023-08-13 11:03:00
2023-05-26 11:25:00
2023-03-06 11:13:03
2023-08-14 11:27:00
2023-06-12 11:04:00
发布者:大客户经理 | 本文章发表于:2023-03-21
在当今从事各种在线业务的人们中,拥有一台外网服务器已成为一种必要的需求。对于那些没有自己的基础设施或不希望花费大量资金建立自己的服务器的人来说,租用外网服务器已经成为了一种非常受欢迎的选择。那么外网服务器租用费用高吗,租用一台外网服务器需要多少资金呢?接下来就跟小编一起来详细了解看看吧!
外网服务器租用费用高吗
美国云虚拟主机
有近十种系列产品空间商品,最基本的是美国新手入门型配置;较贵的是美国裸钻型;其他管理型、加强型、门户网型等价钱在这里区段内起伏。
美国独立服务器租用
有洛杉矶市VL(KT)主机房和洛杉矶市HD主机房可选,各种类型,250GBSATA电脑硬盘。较贵的在洛杉矶市HD主机房,100M私有网络带宽,其他诸多型号规格的配置和价钱在这里区段不尽相同。
海外服务器租用价钱遭受许多 要素影响,实际的费用主要是依据自身的配置要求而定。
系统配置成本费
海外服务器的系统配置是影响服务器租用价钱的最重要要素,系统配置好的设备,特性就就越好,可靠性越强,自然价钱也会颇丰。
不一样地区费用
非常是针对香港服务器来讲,每一个我国的技术性比较发达水平是不一样的,服务器空间不一样。这就立即造成 了大家挑选不一样我国地区的网络服务器,服务器价格相差甚远。
外网服务器租用多少钱一年
首先,需要了解一台外网服务器最重要的两个方面:性能和带宽。性能通常指服务器的处理器,内存和存储容量等基本配置。带宽则是指服务器的上下行网络数据传输速度。在选择租用外网服务器时,需要根据自己的业务需求选择适合自己的性能和带宽,以避免资源的浪费和不必要的成本。
一台普通的外网服务器的租用价格通常是由它的性能和带宽决定的。对于一些基本的业务需求,例如个人博客或小型网站,一台性能以单核处理器,2GB内存和50GB存储空间为主的外网服务器就可以满足需求。这样一个服务器的租用价格大约是每年100美元左右,价格相对实惠。
如果需要更高性能和更大的存储容量以满足业务需求,那么对应的价格也随之增加。例如一台4核处理器,8GB内存和500GB存储空间的服务器,它的租用价格通常会在300美元左右。
对于需要更高带宽的业务需求,例如大型的在线游戏服务器或高流量的视频网站,更高的带宽则意味着更高的成本。一台带宽为1Gbps的服务器的租用价格通常在每月300美元左右,一台10Gbps的服务器租用费甚至可以达到每年数千美元。
除了性能和带宽外,服务提供商的信誉和支持也是衡量一个外网服务器租用价格的重要因素。一个好的服务提供商可以提供更稳定的网络速度和更好的客户支持,但相应的费用也相对较高。因此,选择一个合适的服务提供商对于平衡性能和价格也是非常关键的。
以上就是关于租用外网服务器的全部介绍,其实目前对于租用外网服务器的价格基于不同的需求和配置有很大的差别。不过对于一般的中小型业务来说,大约每年100美元的费用就能够满足基本需求。而对于业务需求更高的客户来说,需要更高性能和更大带宽的服务器,则需要更高的投资。
威胁分析是什么 企业安全防护必备的核心能力
现在网络攻击手段越来越花里胡哨,很多企业面对未知威胁往往是被动挨打的状态,等攻击影响到业务正常运行才反应过来,已经造成了不小的经济和品牌损失。威胁分析能帮企业提前识别潜在的安全风险,排查恶意攻击的路径和特征,提前做好防护预案,不管是中小微企业还是大型互联网平台,搭建完善的威胁分析机制都能有效提升整体安全防护水平。 什么是威胁分析? 威胁分析是通过收集网络流量、系统日志、用户操作行为等多维度数据,结合特征匹配、机器学习、大数据分析等技术,识别网络中潜在恶意攻击、异常行为的安全技术。它能从海量杂乱的运行数据中筛选出真正有风险的信号,精准区分正常操作和恶意行为,避免误判给业务开展带来不必要的阻碍。 威胁分析有用吗? 成熟的威胁分析机制能帮企业提前识别潜在的攻击准备行为,在攻击还没触及核心业务的时候就完成处置,大幅降低业务中断的概率。面对DDoS、SQL注入、恶意爬虫等常见网络攻击,完善的威胁分析体系能把攻击识别准确率提升90%以上,还能大幅降低安全运维人员的工作压力。它能给企业核心数据、业务稳定运行提供强有效的保护,减少安全事件带来的各类损失。 威胁分析怎么选? 选择相关服务的时候可以优先参考服务商的技术积累和行业案例,最好选有多年安全防护经验的服务商,能适配不同行业企业的业务场景需求。可以优先考虑搭载了成熟威胁分析模块的安全产品,比如DDoS安全防护、WAF应用防护墙以及终端安全防护产品,能覆盖不同维度的安全防护需求。有需要的可以多对比不同服务商的技术能力和服务响应速度,找到最适配自身业务的方案。 现在网络攻击的隐蔽性和破坏性都在不断提升,只靠传统的被动防护已经很难应对复杂多变的安全风险。搭建成熟的威胁分析机制,已经成了不同规模企业保障业务稳定运行的标配,提前布局相关安全能力,才能在遇到各类攻击的时候更加从容,避免不必要的损失。
提权是什么意思 常见类型及防护方法全解析
很多做网站运维、服务器管理的小伙伴,日常工作中经常会听到“提权”这个安全相关的词汇,不少人对它的具体概念摸不清,也不知道这类攻击会给自己的业务带来什么影响。搞懂提权的核心逻辑、潜在风险和防护方法,能帮大家有效规避这类安全隐患,避免业务运行受到不必要的冲击。 提权是什么? 提权本质上是权限提升的简称,指普通用户通过利用系统漏洞、配置疏漏、弱口令等途径,获取到原本不属于自己的更高层级操作权限。常见的提权场景包括服务器提权、网站后台提权、终端设备提权等,大多是黑客入侵目标系统后的核心操作步骤。攻击者只要拿到高权限账号,就能完全控制对应的系统或设备,随意操作里面的所有数据。 提权有啥风险? 一旦攻击者成功完成提权,企业存储的核心业务数据、用户隐私信息都可能被随意窃取、篡改甚至删除,部分攻击者还会加密核心数据索要高额赎金,给企业带来直接的经济损失。如果是面向公众的网站被提权,还可能被挂马、跳转非法页面,影响用户访问体验的同时,还会让平台面临合规处罚风险,损害长期积累的品牌口碑。有相关防护需求的用户,可以了解专业的终端安全防护服务,从权限管控、漏洞监测等多个维度降低提权攻击的成功概率。 怎么防范提权? 日常运维过程中要定期扫描系统、部署的应用存在的漏洞,发现问题第一时间打补丁修复,从源头上堵住攻击者常用的提权入口。账号权限要做分层管控,不要给普通运营账号开放多余的操作权限,所有账号都要设置高复杂度密码,定期更换避免被暴力破解。还要关闭服务器不必要的端口和服务,配置异常操作监测机制,一旦发现可疑的权限申请行为,第一时间拦截并核查来源,把提权攻击扼杀在萌芽阶段。 提权作为网络攻击中常见的操作环节,看似距离普通中小站长、运维人员很远,实际一旦遭遇就会带来不小的损失。提前做好基础安全配置,搭配专业的防护工具,就能有效降低这类攻击的发生率,给业务稳定运行提供充足的安全保障。
子域名爆破是什么 常见用法与网站安全防护指南
子域名爆破是网络安全领域非常常见的信息收集手段,常被网安从业人员用来梳理目标站点的全部域名资产,也可能被不法分子利用来寻找网站的隐蔽薄弱入口。很多站长对这项技术的定义、使用边界和潜在风险认知比较模糊,不知道该怎么防范恶意的子域名探测行为,合理认知这项技术才能更好地保障站点域名安全。 子域名爆破是什么? 子域名爆破本质是枚举特定主域名下所有关联子域名的技术,核心逻辑是通过字典匹配、批量DNS查询等方式,把未公开的隐藏子域名全部挖掘出来。常规的站点子域名不会全部放在公开导航里,很多内部测试、管理后台的子域名都比较隐蔽,刚好是子域名爆破的主要探测目标。这项技术本身是中性的,既可以用于合法的安全测试,也可能被用于非法攻击。 子域名爆破有啥用? 正规的网络安全测试场景里,子域名爆破是资产梳理的第一步,能帮企业找出遗忘的测试站点、未下线的旧业务页面,提前填补对应的安全漏洞。不少企业站点被入侵,都是因为早年上线的测试子域名没及时下线,又没做任何安全防护,被黑客爆破找到后当成了攻击跳板。普通站长也可以用合法的子域名爆破工具自查,及时清理废弃的子域名,降低站点被攻击的概率。想要拦截恶意的子域名爆破探测,可以搭配专业的WAF应用防护墙,精准识别异常的批量DNS查询请求,从源头挡住非法探测行为。 子域名爆破咋防护? 日常要定期梳理自己的域名解析记录,及时删除已经停用的子域名解析,避免废弃资产成为安全隐患。可以限制单IP的DNS查询频率,短时间内大量查询同一主域名下的子域名时,自动触发拦截机制。重要的内部管理后台、测试站点,不要用常规的规则命名子域名,尽量提高爆破的字典匹配难度,也可以设置内网访问权限,避免公网可以直接访问这些隐蔽站点。 子域名爆破是把双刃剑,合理使用能帮大家优化站点安全管理,忽略防护就可能给不法分子留下可乘之机。日常运营站点时多关注域名层面的安全配置,搭配专业的安全防护工具,就能把相关风险降到最低,不用过度担心这类探测行为带来的威胁。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




