发布者:售前芳华【已离职】 | 本文章发表于:2023-04-24
服务器是一种能够提供服务和资源的计算机,可以承担网络中的各种任务,例如数据存储、文件传输、网络通信、网站托管等。在互联网时代,服务器作为互联网基础设施的核心组成部分,扮演着至关重要的角色。
服务器的作用主要是为客户端提供服务,向客户端提供所需的数据和资源。通过服务器,用户可以将不同的网络服务整合到一起,避免了不同的应用之间的冲突和干扰,提高了系统的稳定性和可靠性。
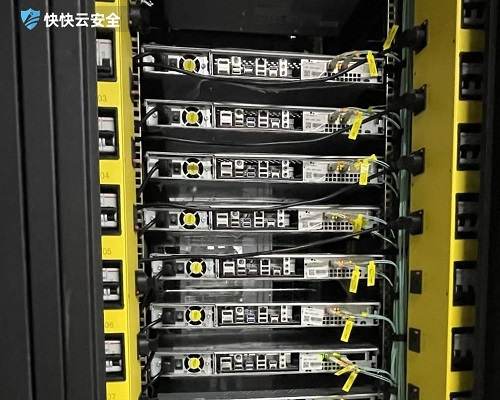
服务器的应用场景非常广泛,可以应用于多种需要提供服务和资源的场景,例如:
1.网络存储:通过服务器的硬盘容量可以实现文件的共享和存储,方便用户之间的文件共享和协作。
2.网络通信:服务器可以提供聊天、邮件、即时消息等功能。这些功能的实现需要服务器提供后台支持,确保通信的稳定性和安全性。
3.网站托管:网站的发布和维护需要服务器的支持。通过云服务器,用户可以快速创建和部署网站,并且可以根据流量动态调整系统资源,优化网站的访问速度和性能。
4.数据库管理:服务器上可以安装数据库服务,对数据进行统一管理。数据库的数据存储、备份和恢复等操作都是基于服务器完成的。
5.游戏服务器:游戏需要在线服务和存储游戏数据等功能。通过游戏服务器,玩家可以实现在线游戏和多人游戏的体验。
随着云计算和大数据时代的到来,服务器的应用场景也越来越多元化和复杂化。不同的业务需求对服务器的性能、安全等要求也在不断提高。因此,在选择服务器的时候,需要结合实际的业务需求,选择适合自己的服务器硬件配置和价格方案。同时,也需要注意服务器的安全性防范措施、数据备份与恢复以及实时监测服务器状态和性能等相关问题。
上一篇
什么是SYN cookie攻击?
服务器突然连接卡顿,新用户无法访问,查资源却没占满,可能是遭遇了SYN cookie攻击。这种攻击就像有人伪造大量预约信息占满餐厅座位,真实顾客反而无座可坐。不少运维新手对此没头绪,其实它是SYN攻击的变种,防御有特定技巧。这篇文章不用“三次握手”“半连接队列”等术语,讲清攻击本质,附上限时上手的识别与防御步骤,帮你快速稳住服务器。一、SYN cookie攻击本质TCP连接时,服务器会给每个请求分配一个SYN cookie作为“预约号”。SYN cookie攻击就是攻击方伪造大量不同的“预约号”发请求,服务器收到后生成回应并保留资源,等待确认。这些虚假请求永远不会确认,服务器的半连接资源被持续占用,就像餐厅座位被虚假预约占满,真实客人来了只能被拒之门外,最终导致新连接无法建立。二、SYN cookie攻击信号新连接无法建立,老用户能正常使用,但新用户访问时一直转圈,最终显示连接超时。半连接队列爆满,Linux输入netstat-an|grepSYN_RECV,Windows用netstat-ano|findstr SYN_RECV,会看到大量等待确认的连接。资源占用异常,服务器CPU使用率轻度上升,但半连接数远超正常范围,通常超过1000个就需警惕。三、Linux防御开启内核SYNcookie防护,输入echo1>/proc/sys/net/ipv4/tcp_syncookies,让服务器只给合法请求分配资源。调整半连接队列大小,输入echo1024>/proc/sys/net/ipv4/tcp_max_syn_backlog,扩大队列容量。用iptables限制请求频率,输入iptables-AINPUT-ptcp--syn-mlimit--limit2/s-jACCEPT,每秒只接收2个新请求,输入sysctl-p保存配置。四、Windows防御打开高级防火墙,新建入站规则,选自定义TCP规则,协议类型为TCP,配置仅允许SYN标志的请求。设置单IP访问频率限制,在作用域里添加信任IP,非信任IP每秒请求超3次就拦截。通过组策略编辑器,找到计算机配置-网络-TCPIP设置,启用SYN攻击保护,将保护级别设为中,自动拦截异常请求。五、日常防护定期更新服务器系统,修补TCP协议相关漏洞。开启连接监控,设置SYN_RECV状态连接数告警,超阈值及时提醒。修改远程连接默认端口,将22、3389等端口改成随机高端口,降低被攻击目标的概率。重要业务服务器部署高防IP,由高防节点过滤恶意SYN请求后再转发。SYNcookie攻击是针对TCP连接的精准打击,看似复杂却有明确防御方向。核心是开启系统自带的SYN防护功能,配合频率限制和队列调整,就能有效抵御。Linux的内核配置和Windows的防火墙设置都很简单,新手按步骤操作就能快速见效。
堡垒机在企业的实际作用
随着网络技术的飞速发展,网络安全性的隐患也与日俱增。而堡垒机的应用可以有效地解决信息安全问题。下面,我们来介绍一个堡垒机的实际应用案例。 某公司采用了堡垒机技术,用于管理员工在跨部门互相访问服务器时的身份认证和权限控制。在没有堡垒机的情况下,员工可以直接在不同的服务器上通过SSH或RDP等协议进行访问,而且部门之间的账户名和口令都是公用的,缺乏有效的安全管理措施。 通过引入堡垒机,该公司得以实现通过网页方式进行管理员账号的认证和授权,并通过堡垒机将管理员访问所需的账号信息进行统一管理。员工访问服务器时,需要先通过堡垒机进行身份认证,并通过堡垒机代理访问相应的服务器,保证了对服务器的访问和管理权限受到严格控制和监管,有效地防范了恶意攻击和非法操作。 在实际的应用中,堡垒机还可以帮助企业实现用户行为的审计和管理。在该公司的应用案例中,每次员工访问服务器都会被记录在堡垒机日志中,包括访问时间、方法以及访问者身份等,这为公司审计和管理提供了重要的记录基础,并且保证员工的使用行为被明确记录与监控,减少了公司的风险。 总的来说,堡垒机的应用不仅可以提升企业的信息安全水平,还可以帮助企业实现用户行为审计和监管,进一步规范员工的使用行为,从而降低公司的风险。通过该实际应用案例,我们也可以看到,企业在建立信息化环境时需要引入堡垒机这类安全工具,这不仅有利于企业信息安全的掌控,同时也是企业信息化的重要保障。
漏洞扫描支持定时自动扫描吗?
漏洞扫描功能支持定时自动扫描,帮助用户定期检测系统安全风险。通过设置扫描计划,可以灵活安排扫描时间,确保及时发现潜在威胁。定时扫描功能适用于各类业务场景,提升安全防护效率。漏洞扫描如何设置定时任务?在漏洞扫描管理界面,用户可进入计划任务模块创建新任务。选择扫描目标后,设置扫描频率和时间,支持按天、周、月等周期配置。系统会按照设定时间自动启动扫描,并生成详细报告。自动扫描能发现哪些漏洞?定时自动扫描覆盖常见漏洞类型,包括SQL注入、XSS跨站脚本、CSRF等Web应用漏洞。扫描引擎持续更新规则库,能够识别最新安全威胁。扫描结果会标注风险等级,提供修复建议。定时扫描报告如何查看?每次扫描完成后,系统会自动保存扫描报告。用户可在报告中心查看历史记录,支持按时间筛选和导出。报告包含漏洞详情、风险评分和修复方案,便于安全团队跟进处理。漏洞扫描功能集成在快快网络安全产品体系中,与WAF防火墙、高防IP等方案形成完整防护链。定期自动扫描是安全运维的重要环节,建议企业结合业务需求设置合理扫描频率。
2023-04-25 14:08:36
2023-04-21 09:42:32
2023-04-24 12:00:42
2023-06-09 03:03:03
2023-05-26 01:02:03
2024-04-03 15:05:05
2023-06-02 00:02:04
2023-06-30 06:04:04
2023-04-25 14:08:36
2023-04-21 09:42:32
2023-04-24 12:00:42
2023-06-09 03:03:03
2023-05-26 01:02:03
2024-04-03 15:05:05
2023-06-02 00:02:04
2023-06-30 06:04:04
发布者:售前芳华【已离职】 | 本文章发表于:2023-04-24
服务器是一种能够提供服务和资源的计算机,可以承担网络中的各种任务,例如数据存储、文件传输、网络通信、网站托管等。在互联网时代,服务器作为互联网基础设施的核心组成部分,扮演着至关重要的角色。
服务器的作用主要是为客户端提供服务,向客户端提供所需的数据和资源。通过服务器,用户可以将不同的网络服务整合到一起,避免了不同的应用之间的冲突和干扰,提高了系统的稳定性和可靠性。
服务器的应用场景非常广泛,可以应用于多种需要提供服务和资源的场景,例如:
1.网络存储:通过服务器的硬盘容量可以实现文件的共享和存储,方便用户之间的文件共享和协作。
2.网络通信:服务器可以提供聊天、邮件、即时消息等功能。这些功能的实现需要服务器提供后台支持,确保通信的稳定性和安全性。
3.网站托管:网站的发布和维护需要服务器的支持。通过云服务器,用户可以快速创建和部署网站,并且可以根据流量动态调整系统资源,优化网站的访问速度和性能。
4.数据库管理:服务器上可以安装数据库服务,对数据进行统一管理。数据库的数据存储、备份和恢复等操作都是基于服务器完成的。
5.游戏服务器:游戏需要在线服务和存储游戏数据等功能。通过游戏服务器,玩家可以实现在线游戏和多人游戏的体验。
随着云计算和大数据时代的到来,服务器的应用场景也越来越多元化和复杂化。不同的业务需求对服务器的性能、安全等要求也在不断提高。因此,在选择服务器的时候,需要结合实际的业务需求,选择适合自己的服务器硬件配置和价格方案。同时,也需要注意服务器的安全性防范措施、数据备份与恢复以及实时监测服务器状态和性能等相关问题。
上一篇
什么是SYN cookie攻击?
服务器突然连接卡顿,新用户无法访问,查资源却没占满,可能是遭遇了SYN cookie攻击。这种攻击就像有人伪造大量预约信息占满餐厅座位,真实顾客反而无座可坐。不少运维新手对此没头绪,其实它是SYN攻击的变种,防御有特定技巧。这篇文章不用“三次握手”“半连接队列”等术语,讲清攻击本质,附上限时上手的识别与防御步骤,帮你快速稳住服务器。一、SYN cookie攻击本质TCP连接时,服务器会给每个请求分配一个SYN cookie作为“预约号”。SYN cookie攻击就是攻击方伪造大量不同的“预约号”发请求,服务器收到后生成回应并保留资源,等待确认。这些虚假请求永远不会确认,服务器的半连接资源被持续占用,就像餐厅座位被虚假预约占满,真实客人来了只能被拒之门外,最终导致新连接无法建立。二、SYN cookie攻击信号新连接无法建立,老用户能正常使用,但新用户访问时一直转圈,最终显示连接超时。半连接队列爆满,Linux输入netstat-an|grepSYN_RECV,Windows用netstat-ano|findstr SYN_RECV,会看到大量等待确认的连接。资源占用异常,服务器CPU使用率轻度上升,但半连接数远超正常范围,通常超过1000个就需警惕。三、Linux防御开启内核SYNcookie防护,输入echo1>/proc/sys/net/ipv4/tcp_syncookies,让服务器只给合法请求分配资源。调整半连接队列大小,输入echo1024>/proc/sys/net/ipv4/tcp_max_syn_backlog,扩大队列容量。用iptables限制请求频率,输入iptables-AINPUT-ptcp--syn-mlimit--limit2/s-jACCEPT,每秒只接收2个新请求,输入sysctl-p保存配置。四、Windows防御打开高级防火墙,新建入站规则,选自定义TCP规则,协议类型为TCP,配置仅允许SYN标志的请求。设置单IP访问频率限制,在作用域里添加信任IP,非信任IP每秒请求超3次就拦截。通过组策略编辑器,找到计算机配置-网络-TCPIP设置,启用SYN攻击保护,将保护级别设为中,自动拦截异常请求。五、日常防护定期更新服务器系统,修补TCP协议相关漏洞。开启连接监控,设置SYN_RECV状态连接数告警,超阈值及时提醒。修改远程连接默认端口,将22、3389等端口改成随机高端口,降低被攻击目标的概率。重要业务服务器部署高防IP,由高防节点过滤恶意SYN请求后再转发。SYNcookie攻击是针对TCP连接的精准打击,看似复杂却有明确防御方向。核心是开启系统自带的SYN防护功能,配合频率限制和队列调整,就能有效抵御。Linux的内核配置和Windows的防火墙设置都很简单,新手按步骤操作就能快速见效。
堡垒机在企业的实际作用
随着网络技术的飞速发展,网络安全性的隐患也与日俱增。而堡垒机的应用可以有效地解决信息安全问题。下面,我们来介绍一个堡垒机的实际应用案例。 某公司采用了堡垒机技术,用于管理员工在跨部门互相访问服务器时的身份认证和权限控制。在没有堡垒机的情况下,员工可以直接在不同的服务器上通过SSH或RDP等协议进行访问,而且部门之间的账户名和口令都是公用的,缺乏有效的安全管理措施。 通过引入堡垒机,该公司得以实现通过网页方式进行管理员账号的认证和授权,并通过堡垒机将管理员访问所需的账号信息进行统一管理。员工访问服务器时,需要先通过堡垒机进行身份认证,并通过堡垒机代理访问相应的服务器,保证了对服务器的访问和管理权限受到严格控制和监管,有效地防范了恶意攻击和非法操作。 在实际的应用中,堡垒机还可以帮助企业实现用户行为的审计和管理。在该公司的应用案例中,每次员工访问服务器都会被记录在堡垒机日志中,包括访问时间、方法以及访问者身份等,这为公司审计和管理提供了重要的记录基础,并且保证员工的使用行为被明确记录与监控,减少了公司的风险。 总的来说,堡垒机的应用不仅可以提升企业的信息安全水平,还可以帮助企业实现用户行为审计和监管,进一步规范员工的使用行为,从而降低公司的风险。通过该实际应用案例,我们也可以看到,企业在建立信息化环境时需要引入堡垒机这类安全工具,这不仅有利于企业信息安全的掌控,同时也是企业信息化的重要保障。
漏洞扫描支持定时自动扫描吗?
漏洞扫描功能支持定时自动扫描,帮助用户定期检测系统安全风险。通过设置扫描计划,可以灵活安排扫描时间,确保及时发现潜在威胁。定时扫描功能适用于各类业务场景,提升安全防护效率。漏洞扫描如何设置定时任务?在漏洞扫描管理界面,用户可进入计划任务模块创建新任务。选择扫描目标后,设置扫描频率和时间,支持按天、周、月等周期配置。系统会按照设定时间自动启动扫描,并生成详细报告。自动扫描能发现哪些漏洞?定时自动扫描覆盖常见漏洞类型,包括SQL注入、XSS跨站脚本、CSRF等Web应用漏洞。扫描引擎持续更新规则库,能够识别最新安全威胁。扫描结果会标注风险等级,提供修复建议。定时扫描报告如何查看?每次扫描完成后,系统会自动保存扫描报告。用户可在报告中心查看历史记录,支持按时间筛选和导出。报告包含漏洞详情、风险评分和修复方案,便于安全团队跟进处理。漏洞扫描功能集成在快快网络安全产品体系中,与WAF防火墙、高防IP等方案形成完整防护链。定期自动扫描是安全运维的重要环节,建议企业结合业务需求设置合理扫描频率。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




