发布者:大客户经理 | 本文章发表于:2023-05-17
硬件防火墙会影响网速吗?不少人会有这样的疑问,有人甚至想要关掉防火墙,怀疑硬件防火墙有必要上吗?其实,电脑的防火墙有必要开启,电脑的防火墙可以有效的防止网页中的一些病毒文件进入电脑,同时它也会阻止用户访问一些不健康的网页防止其它用户入侵自己的电脑。
硬件防火墙会影响网速吗?
不能简单的说有影响或没影响,应该辩证的来回答这个问题:防火墙有影响网速的一方面,也有有利于疏通障碍流量的一方面!
启动防火墙会要设置许多影响网速的参数而占用一定的系统资源,但至于网络速度设置不好是有一定影响,但设置好了反而可以加宽流量。电信拔号用户记得打开53断口,这是DNS断口用于域名解析,禁止回显关闭不必要的断口等。每天全球至少百几万的新老黑客都有可能扫到你所在的IP段,刚好你倒霉被扫中了,虽然没什么价值的资料,但如果他一但扫到你的断口漏洞就会不断的发数据包来试探攻击,说不上一定能把你黑了,至少也能把你的流量塞了。所以防火墙一定要开,对防火墙会影响网速一说有所误解。
目前国内防火墙高端的处理能力差不多在40、50G(用这种墙的单位很少的),如果DDOS攻击流量过大的话,防火墙也有可能撑不住的,也可能会死机。预防方法最有效的是在出口位置部署专业的防攻击设备。
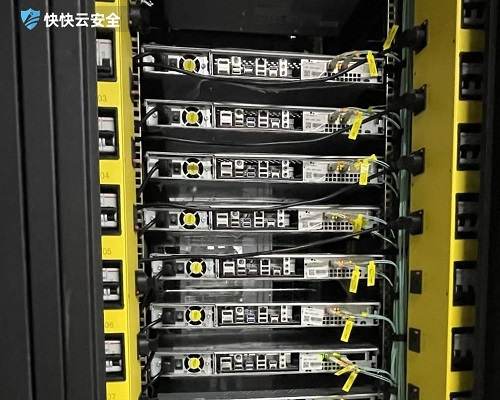
硬件防火墙有必要上吗?
这样说的硬件防火墙,就是专业防火墙,入侵检测,主动防御,病毒防护,这些基本的以外,还有杀毒库,针对病毒查杀。这样的硬件防火墙一般过万,甚至过大几万。什么样的局域网环境才需要呢。毋庸置疑,经济上得是一个宽裕的局域网。技术上以及必要性上呢。
其实就一个必要性,局域网里面有对外网发布的WEB服务,比如WEB服务器,邮件服务器等。这样可以从互联互直接访问,容易遭遇黑客,攻击,这样的环境,不管大小,千万别吝啬,买一台硬防,有力又有利。
但是如果只是普通局域网,没有需要外部访问的服务器 ,有的路由上甚至连做端口映射 外部也就访问不到内部的服务器了
那么就没有必要安装硬件防火墙了。哪怕有ERP,有组网VPN,用不用专业硬件防火墙,技术上真的不重要,国内现在运营商已经把常见的80端口都禁止掉了,直接通过80端口连不了。而普通局域网要注重的则是内网安全,内网安全防护好了,外网自然也不会有任何问题。所谓安全,所谓防护,所谓上网行为管理,并不是局域网出了问题了,才来解决,而是平时上网建立良好的上网秩序,规范上网行为和内容,养成良好的上网行为习惯,网络自然健康通畅。
内网安全的注重也衍生了一个新的标题,就是下一代防火墙。首先,一定是一个防火墙网关(X86架构),不是路由,在高端的路由也不是网关。
1.上网内容据实记录,有据可查。
2.各种网络软件,游戏,视频,移动APP,尽在把握,灵活允许其运行或者不运行,这个更加侧重员工的一个上网行为管理。
3.内网安全过滤,这个很的很重要,目前国内都是专业技术运维才能给你做上,而且都是给国企,央企这样的单位。很多病毒,都是来自网页,网址库过滤是内网安全的中流砥柱啊,千万级的网址库支持也彰显系统的专业性。这样的网址库成长,每天都需要专业人员研究,分类,所以很多网关每年收取一定的服务器不是没有道理的。(我们不收,我们全免,专业研发机构,产品卖不卖都要研究,福利给客户)
4.内网安全不以上基建搭好,那么后期怎么管理,结合各家行政制度需求来了,这样才是安全第一,然后以人为本。
硬件防火墙会影响网速这个是要具体去分析,或许会有一定的影响,但是为了防止自己的电脑被病毒入侵,大家最好还是不要关掉防火墙。大家要养成规范的上网行为,学会去保护自己的网络安全。
网络安全要升级?深入了解硬件防火墙的性能和保护机制!
随着网络威胁不断进化,升级网络安全至关重要。深入研究硬件防火墙的性能和保护机制,全方位的了解硬件防火墙,提升网络安全水平。硬件防火墙的卓越表现硬件防火墙在性能方面的表现是网络安全的重要指标。本节将深入分析硬件防火墙的高性能特点,解释如何在高负载下保持卓越的防护能力。硬件防火墙的多层安全策略硬件防火墙采用多层保护机制,以抵御各类网络威胁。通过详细剖析其防护机制,读者将了解到硬件防火墙是如何保障网络不受恶意攻击侵害的。为何硬件防火墙更胜一筹?与软件防火墙相比,硬件防火墙在性能和安全性方面有何优势?本节将深入比较两者,为读者解答在网络安全升级中为何应选择硬件防火墙的疑问。确保硬件防火墙发挥最大效能正确的部署是硬件防火墙发挥最大效能的关键。文章将提供最佳实践和建议,帮助读者在实际应用中充分利用硬件防火墙的优越性能。硬件防火墙,网络安全的不二之选通过对硬件防火墙性能和保护机制的深入探讨,本文呼吁网络安全的升级需求。硬件防火墙以其卓越的性能和多层安全策略成为网络安全的中流砥柱,是保护业务稳定的重要组成部分。让我们携手共建更加安全可靠的网络环境。
什么牌子的防火墙好?企业级防火墙品牌推荐
选择一款合适的防火墙对企业网络安全至关重要。市场上防火墙品牌众多,功能各异,如何挑选适合自己需求的防火墙成为关键。不同规模的企业、不同行业对防火墙的性能要求差异很大,从基础防护到高级威胁防御,各品牌都有其独特优势。 企业如何选择适合的防火墙品牌? 防火墙品牌选择需要考虑多方面因素,包括企业规模、业务类型、预算以及安全需求等。思科作为网络设备领域的领导者,其防火墙产品以稳定性和高性能著称,特别适合大型企业。Fortinet则以其高效的威胁防护和性价比优势受到中小企业青睐。Palo Alto Networks专注于下一代防火墙技术,在高级威胁防御方面表现突出。 Check Point作为网络安全领域的先驱,其防火墙解决方案在复杂网络环境中表现出色。对于预算有限的中小企业,Sophos和WatchGuard提供了功能全面且价格合理的选项。国内品牌如华为、深信服也在近年来快速发展,产品性能不断提升,更适合有本地化服务需求的企业。 防火墙选购需要注意哪些关键指标? 吞吐量、并发连接数、VPN性能等硬件指标直接影响防火墙的实际表现。同时,入侵防御、病毒防护、应用控制等安全功能也需重点考察。部署方式同样重要,硬件防火墙适合对性能要求高的场景,而虚拟防火墙则更灵活,适合云环境。管理界面是否友好、日志分析功能是否完善也会影响日常运维效率。 企业应根据自身网络流量特点选择适当规格的防火墙,避免性能不足或资源浪费。安全功能方面,现代防火墙已从简单的包过滤发展为集成了多种安全技术的综合防护平台。定期更新和维护同样不可忽视,这关系到防火墙能否应对最新威胁。 网络安全建设是一个持续过程,选择防火墙品牌只是第一步。合理的网络架构设计、完善的安全策略配置以及定期的安全评估同样重要。快快网络提供全面的网络安全解决方案,从防火墙部署到持续运维,为企业构建全方位的安全防护体系。
硬件防火墙的作用油哪些?防火墙分为哪三类
说起防火墙大家应该不会感到陌生。硬件防火墙的作用油哪些?防火墙可以根据不同的分类标准分为多种类型。今天就跟着快快网络小编一起了解下硬件防火墙。 硬件防火墙的作用油哪些? 限制未授权用户进入内部网络 硬件防火墙能够阻止未授权的流量,同时允许合法的流量通过,从而保护网络不受非法访问者的侵害。 过滤掉不安全的服务和非法用户 它能够过滤掉不安全的服务和非法用户,只允许授权的通信和服务通过。 记录通过防火墙的信息内容和活动 这有助于审计和监控网络使用情况。 阻止恶意软件和病毒 硬件防火墙可以防止恶意的软件和病毒进入网络,保护计算机系统不被破坏。 网络分区的划分 通过划分不同的安全区域,隔离网络流量,防止威胁从一个区域扩散到另一个区域。 状态监测和响应 硬件防火墙通常需要中心系统配置策略,以便有效地监测和分析与服务器相关的流量和硬件指标状态,并在检测到异常活动时及时响应。 增强保密性 通过控制不安全的服务和集中安全保护,提高整体主机的安全性。 集中安全性管理 所有或大部分需要改动的程序以及附加的安全程序都集中在防火墙系统中,而不是分散到每个主机中,这样便于管理和维护。 针对SSL流量的监测 提供更针对性的流量分析能力,保护敏感信息不被泄露或截获。 网络的可见性和控制 帮助用户更好地了解和管理网络流量,包括数据的上载和下载速度,以及启动和关闭程序的能力。 防火墙分为哪三类? 1、包过滤防火墙 包过滤防火墙的工作原理:采用这种技术的防火墙产品,通过在网络中的适当位置对数据包进行过滤,根据检查数据流中每个数据包的源地址、目的地址、所有的TCP端口号和TCP链路状态等要素,然后依据一组预定义的规则,以允许合乎逻辑的数据包通过防火墙进入到内部网络,而将不合乎逻辑的数据包加以删除。 包过滤防火墙最大的优点是:价格比较低、对用户透明、对网络性能的影响很小、速度快、易于维护。 但它也有一些缺点:包过滤配置起来比较复杂、它对IP 欺骗式攻击比较敏感、它没有用户的使用记录,这样就不能从访问记录中发现黑客的攻击记录。而攻击一个单纯的包过滤式的防火墙对黑客来说是比较容易的。 2、代理服务器防火墙 代理服务器防火墙的工作原理:代理服务器运行在两个网络之间,它对于客户来说像是一台真的服务器一样,而对于外界的服务器来说,它又是一台客户机。当代理服务器接收到用户的请求后,会检查用户请求道站点是否符合公司的要求,如果公司允许用户访问该站点的话,代理服务器会像一个客户一样,去那个站点取回所需信息再转发给客户。 代理服务器防火墙优点:可以将被保护的网络内部结构屏蔽起来,增强网络的安全性;可用于实施较强的数据流监控、过滤、记录和报告等。 它的缺点:使访问速度变慢,因为它不允许用户直接访问网络;应用级网关需要针对每一个特定的Internet服务安装相应的代理服务器软件,这会带来兼容性问题。 3、状态监视器防火墙 状态监视器防火墙的工作原理:这种防火墙安全特性较好,它采用了一个在网关上执行网络安全策略的软件引擎,称之为检测模块。检测模块在不影响网络正常工作的前提下,采用抽取相关数据的方法对网络通信的隔层实施检测,抽取部分数据,即状态信息,并动态地保存起来作为以后指定安全决策的参考。 硬件防火墙的作用油哪些?看完文章就能清楚知道了,硬件防火墙能够检测和阻止网络攻击、病毒、恶意软件和垃圾邮件等网络安全威胁。
2023-05-22 11:12:00
2023-10-18 11:21:00
2023-04-24 11:27:00
2023-08-13 11:03:00
2023-05-26 11:25:00
2023-03-06 11:13:03
2023-08-14 11:27:00
2023-06-12 11:04:00
2023-05-22 11:12:00
2023-10-18 11:21:00
2023-04-24 11:27:00
2023-08-13 11:03:00
2023-05-26 11:25:00
2023-03-06 11:13:03
2023-08-14 11:27:00
2023-06-12 11:04:00
发布者:大客户经理 | 本文章发表于:2023-05-17
硬件防火墙会影响网速吗?不少人会有这样的疑问,有人甚至想要关掉防火墙,怀疑硬件防火墙有必要上吗?其实,电脑的防火墙有必要开启,电脑的防火墙可以有效的防止网页中的一些病毒文件进入电脑,同时它也会阻止用户访问一些不健康的网页防止其它用户入侵自己的电脑。
硬件防火墙会影响网速吗?
不能简单的说有影响或没影响,应该辩证的来回答这个问题:防火墙有影响网速的一方面,也有有利于疏通障碍流量的一方面!
启动防火墙会要设置许多影响网速的参数而占用一定的系统资源,但至于网络速度设置不好是有一定影响,但设置好了反而可以加宽流量。电信拔号用户记得打开53断口,这是DNS断口用于域名解析,禁止回显关闭不必要的断口等。每天全球至少百几万的新老黑客都有可能扫到你所在的IP段,刚好你倒霉被扫中了,虽然没什么价值的资料,但如果他一但扫到你的断口漏洞就会不断的发数据包来试探攻击,说不上一定能把你黑了,至少也能把你的流量塞了。所以防火墙一定要开,对防火墙会影响网速一说有所误解。
目前国内防火墙高端的处理能力差不多在40、50G(用这种墙的单位很少的),如果DDOS攻击流量过大的话,防火墙也有可能撑不住的,也可能会死机。预防方法最有效的是在出口位置部署专业的防攻击设备。
硬件防火墙有必要上吗?
这样说的硬件防火墙,就是专业防火墙,入侵检测,主动防御,病毒防护,这些基本的以外,还有杀毒库,针对病毒查杀。这样的硬件防火墙一般过万,甚至过大几万。什么样的局域网环境才需要呢。毋庸置疑,经济上得是一个宽裕的局域网。技术上以及必要性上呢。
其实就一个必要性,局域网里面有对外网发布的WEB服务,比如WEB服务器,邮件服务器等。这样可以从互联互直接访问,容易遭遇黑客,攻击,这样的环境,不管大小,千万别吝啬,买一台硬防,有力又有利。
但是如果只是普通局域网,没有需要外部访问的服务器 ,有的路由上甚至连做端口映射 外部也就访问不到内部的服务器了
那么就没有必要安装硬件防火墙了。哪怕有ERP,有组网VPN,用不用专业硬件防火墙,技术上真的不重要,国内现在运营商已经把常见的80端口都禁止掉了,直接通过80端口连不了。而普通局域网要注重的则是内网安全,内网安全防护好了,外网自然也不会有任何问题。所谓安全,所谓防护,所谓上网行为管理,并不是局域网出了问题了,才来解决,而是平时上网建立良好的上网秩序,规范上网行为和内容,养成良好的上网行为习惯,网络自然健康通畅。
内网安全的注重也衍生了一个新的标题,就是下一代防火墙。首先,一定是一个防火墙网关(X86架构),不是路由,在高端的路由也不是网关。
1.上网内容据实记录,有据可查。
2.各种网络软件,游戏,视频,移动APP,尽在把握,灵活允许其运行或者不运行,这个更加侧重员工的一个上网行为管理。
3.内网安全过滤,这个很的很重要,目前国内都是专业技术运维才能给你做上,而且都是给国企,央企这样的单位。很多病毒,都是来自网页,网址库过滤是内网安全的中流砥柱啊,千万级的网址库支持也彰显系统的专业性。这样的网址库成长,每天都需要专业人员研究,分类,所以很多网关每年收取一定的服务器不是没有道理的。(我们不收,我们全免,专业研发机构,产品卖不卖都要研究,福利给客户)
4.内网安全不以上基建搭好,那么后期怎么管理,结合各家行政制度需求来了,这样才是安全第一,然后以人为本。
硬件防火墙会影响网速这个是要具体去分析,或许会有一定的影响,但是为了防止自己的电脑被病毒入侵,大家最好还是不要关掉防火墙。大家要养成规范的上网行为,学会去保护自己的网络安全。
网络安全要升级?深入了解硬件防火墙的性能和保护机制!
随着网络威胁不断进化,升级网络安全至关重要。深入研究硬件防火墙的性能和保护机制,全方位的了解硬件防火墙,提升网络安全水平。硬件防火墙的卓越表现硬件防火墙在性能方面的表现是网络安全的重要指标。本节将深入分析硬件防火墙的高性能特点,解释如何在高负载下保持卓越的防护能力。硬件防火墙的多层安全策略硬件防火墙采用多层保护机制,以抵御各类网络威胁。通过详细剖析其防护机制,读者将了解到硬件防火墙是如何保障网络不受恶意攻击侵害的。为何硬件防火墙更胜一筹?与软件防火墙相比,硬件防火墙在性能和安全性方面有何优势?本节将深入比较两者,为读者解答在网络安全升级中为何应选择硬件防火墙的疑问。确保硬件防火墙发挥最大效能正确的部署是硬件防火墙发挥最大效能的关键。文章将提供最佳实践和建议,帮助读者在实际应用中充分利用硬件防火墙的优越性能。硬件防火墙,网络安全的不二之选通过对硬件防火墙性能和保护机制的深入探讨,本文呼吁网络安全的升级需求。硬件防火墙以其卓越的性能和多层安全策略成为网络安全的中流砥柱,是保护业务稳定的重要组成部分。让我们携手共建更加安全可靠的网络环境。
什么牌子的防火墙好?企业级防火墙品牌推荐
选择一款合适的防火墙对企业网络安全至关重要。市场上防火墙品牌众多,功能各异,如何挑选适合自己需求的防火墙成为关键。不同规模的企业、不同行业对防火墙的性能要求差异很大,从基础防护到高级威胁防御,各品牌都有其独特优势。 企业如何选择适合的防火墙品牌? 防火墙品牌选择需要考虑多方面因素,包括企业规模、业务类型、预算以及安全需求等。思科作为网络设备领域的领导者,其防火墙产品以稳定性和高性能著称,特别适合大型企业。Fortinet则以其高效的威胁防护和性价比优势受到中小企业青睐。Palo Alto Networks专注于下一代防火墙技术,在高级威胁防御方面表现突出。 Check Point作为网络安全领域的先驱,其防火墙解决方案在复杂网络环境中表现出色。对于预算有限的中小企业,Sophos和WatchGuard提供了功能全面且价格合理的选项。国内品牌如华为、深信服也在近年来快速发展,产品性能不断提升,更适合有本地化服务需求的企业。 防火墙选购需要注意哪些关键指标? 吞吐量、并发连接数、VPN性能等硬件指标直接影响防火墙的实际表现。同时,入侵防御、病毒防护、应用控制等安全功能也需重点考察。部署方式同样重要,硬件防火墙适合对性能要求高的场景,而虚拟防火墙则更灵活,适合云环境。管理界面是否友好、日志分析功能是否完善也会影响日常运维效率。 企业应根据自身网络流量特点选择适当规格的防火墙,避免性能不足或资源浪费。安全功能方面,现代防火墙已从简单的包过滤发展为集成了多种安全技术的综合防护平台。定期更新和维护同样不可忽视,这关系到防火墙能否应对最新威胁。 网络安全建设是一个持续过程,选择防火墙品牌只是第一步。合理的网络架构设计、完善的安全策略配置以及定期的安全评估同样重要。快快网络提供全面的网络安全解决方案,从防火墙部署到持续运维,为企业构建全方位的安全防护体系。
硬件防火墙的作用油哪些?防火墙分为哪三类
说起防火墙大家应该不会感到陌生。硬件防火墙的作用油哪些?防火墙可以根据不同的分类标准分为多种类型。今天就跟着快快网络小编一起了解下硬件防火墙。 硬件防火墙的作用油哪些? 限制未授权用户进入内部网络 硬件防火墙能够阻止未授权的流量,同时允许合法的流量通过,从而保护网络不受非法访问者的侵害。 过滤掉不安全的服务和非法用户 它能够过滤掉不安全的服务和非法用户,只允许授权的通信和服务通过。 记录通过防火墙的信息内容和活动 这有助于审计和监控网络使用情况。 阻止恶意软件和病毒 硬件防火墙可以防止恶意的软件和病毒进入网络,保护计算机系统不被破坏。 网络分区的划分 通过划分不同的安全区域,隔离网络流量,防止威胁从一个区域扩散到另一个区域。 状态监测和响应 硬件防火墙通常需要中心系统配置策略,以便有效地监测和分析与服务器相关的流量和硬件指标状态,并在检测到异常活动时及时响应。 增强保密性 通过控制不安全的服务和集中安全保护,提高整体主机的安全性。 集中安全性管理 所有或大部分需要改动的程序以及附加的安全程序都集中在防火墙系统中,而不是分散到每个主机中,这样便于管理和维护。 针对SSL流量的监测 提供更针对性的流量分析能力,保护敏感信息不被泄露或截获。 网络的可见性和控制 帮助用户更好地了解和管理网络流量,包括数据的上载和下载速度,以及启动和关闭程序的能力。 防火墙分为哪三类? 1、包过滤防火墙 包过滤防火墙的工作原理:采用这种技术的防火墙产品,通过在网络中的适当位置对数据包进行过滤,根据检查数据流中每个数据包的源地址、目的地址、所有的TCP端口号和TCP链路状态等要素,然后依据一组预定义的规则,以允许合乎逻辑的数据包通过防火墙进入到内部网络,而将不合乎逻辑的数据包加以删除。 包过滤防火墙最大的优点是:价格比较低、对用户透明、对网络性能的影响很小、速度快、易于维护。 但它也有一些缺点:包过滤配置起来比较复杂、它对IP 欺骗式攻击比较敏感、它没有用户的使用记录,这样就不能从访问记录中发现黑客的攻击记录。而攻击一个单纯的包过滤式的防火墙对黑客来说是比较容易的。 2、代理服务器防火墙 代理服务器防火墙的工作原理:代理服务器运行在两个网络之间,它对于客户来说像是一台真的服务器一样,而对于外界的服务器来说,它又是一台客户机。当代理服务器接收到用户的请求后,会检查用户请求道站点是否符合公司的要求,如果公司允许用户访问该站点的话,代理服务器会像一个客户一样,去那个站点取回所需信息再转发给客户。 代理服务器防火墙优点:可以将被保护的网络内部结构屏蔽起来,增强网络的安全性;可用于实施较强的数据流监控、过滤、记录和报告等。 它的缺点:使访问速度变慢,因为它不允许用户直接访问网络;应用级网关需要针对每一个特定的Internet服务安装相应的代理服务器软件,这会带来兼容性问题。 3、状态监视器防火墙 状态监视器防火墙的工作原理:这种防火墙安全特性较好,它采用了一个在网关上执行网络安全策略的软件引擎,称之为检测模块。检测模块在不影响网络正常工作的前提下,采用抽取相关数据的方法对网络通信的隔层实施检测,抽取部分数据,即状态信息,并动态地保存起来作为以后指定安全决策的参考。 硬件防火墙的作用油哪些?看完文章就能清楚知道了,硬件防火墙能够检测和阻止网络攻击、病毒、恶意软件和垃圾邮件等网络安全威胁。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




