发布者:大客户经理 | 本文章发表于:2023-06-09
目前很多人都在使用公有云,很多人想知道公有云是什么意思,公有云安全性高吗?公有云是现在部署云计算最常见的方式,对于保障用户的安全有积极的作用。公有云主要就是指第三方提供商为用户提供的能够使用的云,公有云的优势现在也逐渐显露出来。
公有云安全性高吗?
公有云资源(如服务器和存储空间)由第三方云服务提供商拥有和运营,这些资源通过 Internet 提供共享相同的硬件、存储和网络设备。 你可以使用 Web 浏览器访问服务和管理帐户。
1、为数据安全保驾护航
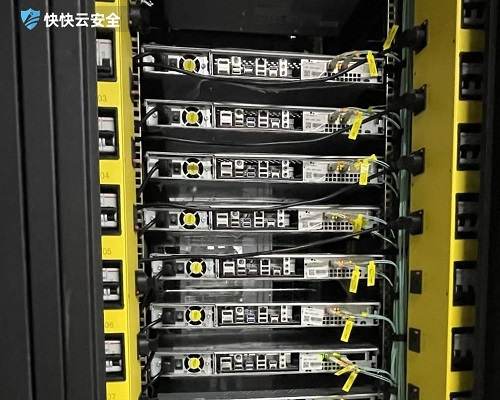
MyApps平台采用私有化部署模式直接把系统部署在用户本地服务器上,确保数据安全可靠消除用户关于数据外泄的顾虑。
2、给足个性化定制空间
MyApps平台在把系统部署在用户本地服务器之时,还配置有大量的功能模板,让用户有更大的空间自由发挥,自由配置所需的系统功能,系统的拓展性灵活度极强。
3、多种形式灵活部署
MyApps平台支持多种不同的部署方案可以根据不同的用户在线数量及并发数量选择具体的部署方式通常系统各操作响应时间在0.5-3S以内。
4、大大提升内部响应速度
系统直接布置在本地服务器上可以最大程度的加快系统内部的访问速度。
公有云的优势
1、安全:云计算提供了最可靠、最安全的数据存储中心。据新网了解或者被病毒攻击,导致硬盘上的数据无法恢复,而有机会接触你的电脑的不法之徒则可能利用各种机会窃取你的数据。
2、方便:云计算对用户端的设备要求最低,使用起来也最方便。为了使用某个最新的操作系统,或使用某个软件的最新版本。为了打开朋友发来的某种格式的文档,我们不得不疯狂寻找并下载某个应用软件。为了防止在下载时引入病毒,我们不得不反复安装杀毒和防火墙软件。
公有云安全性是比较高的,公有云的主要特点就是共享资源服务。公有云平台是负责组织协调计算资源,并根据用户的需求来提供各种计算服务。在企业的业务员开展中有很好的辅助作用,不少企业也逐渐对公有云产生了熟悉。
公有云是什么?公有云安全性高吗?
公有云是什么?通俗来说就是指第三方提供商通过公共Internet为用户提供的云服务,公有云的核心属性是共享资源服务。公有云提供面向用户侧和面向平台侧的运维能力。在互联网的发展公有云也在不断进行技术革新,公有云安全性也是越来越高。 公有云是什么? 公有云的核心属性是共享资源服务。第三方提供商将共享的计算、存储、网络等资源按需提供给用户。对于用户来说,由于不需要进行初始IT基础设施投资就可以通过按需付费的方式享受IT服务,数字化门槛和IT成本都大幅降低。 对于多数中小型企业或初创型企业而言,上公有云是最佳选择: 从运营的角度来看, 公有云能够按需提供用户所需资源,计量收费,降低TCO,达到节省成本的目的。尤其对于中小型企业来说,没有充足的预算购买设备、短时间使用并释放(测试、验证等)、需要超大规模计算能力等都可以通过公有云满足。 从运维的角度来看, 传统的企业通过自建数据中心来支撑自身业务,而自建带来的工作量就要包括基础设施(包括风火水电、服务器、存储、交换机、防火墙等等)、系统、中间件服务等等。维护复杂且支出庞大。而通过使用公有云,用户将不需要关注上述问题,只需要关注自身业务即可,大大减轻了维护的复杂度及维护开支,转而聚焦业务持续创新。 从服务的角度来看, 公有云提供种类繁多的服务,使用户可以尽情享用云带来的便利。 从安全的角度来看, 当前主流的公有云服务提供商的安全等级往往是大部分企业无法达到的。主流的公有云提供商提供服务通过了大部分安全及隐私等级认证,能够高效保障用户的数据及隐私安全。 公有云安全性高吗? 公有云是部署云计算最常见的方式。公有云资源(如服务器和存储空间)由第三方云服务提供商拥有和运营,这些资源通过 Internet 提供。在公有云中,所有硬件、软件和其他支持性基础结构均为云提供商所拥有和管理。在公有云中,你与其他组织或云“租户”共享相同的硬件、存储和网络设备。 你可以使用 Web 浏览器访问服务和管理帐户。公有云部署通常用于提供基于 Web 的电子邮件、网上办公应用、存储以及测试和开发环境。 从商业模式来看,云计算本身是一个快速迭代、快速交付的商业模式,其自身的创新和迭代能力要比普通的技术黑客强很多。公有云天生就是要在多租户的环境中保证其安全,迭代速度比传统厂商要快很多,逻辑上让黑客很难赶上这样的迭代节奏,因为公有云服务商有太多的数据和监控可以观察,进而可以预防潜在问题的发生与蔓延。 如果公有云的管理到位应用要比部署到传统数据中心更安全,公有云上线到现在已经十数年了,目前没有看到因为公有云自身的安全问题导致的用户数据泄漏。所以如果你要问公有云安全性高吗?答案是肯定的。
包过滤防火墙是什么意思?包过滤防火墙优点是什么
包过滤防火墙是什么意思?包过滤防火墙是用一个软件查看所流经的数据包的包头,由此决定整个包的命运。包过滤防火墙是最简单的一种防火墙,它在网络层截获网络数据包,根据防火墙的规则表,来检测攻击行为。 包过滤防火墙是什么意思? 包过滤防火墙又称作网络级防火墙,工作于OSI(Open System Interconnect,开放式系统互连)模型的网络层(即第4层),通过检查每个数据包的IP地址,采用通信协议和端口号等来判断是否允许放行。 防火墙将提取的内部状态信息与其连接状态表进行比较,如果符合其中的某一条规则,就允许数据通过;如果没有符合任何规则,就会使用默认规则进行处理(一般情况下,默认规则就是丢弃该包)。因此,只要定义欲禁止的应用程序所使用的TCP(Transmission Control Protocol,传输控制协议)或UDP(UserDatagram Protocol,用户数据报协议)端口号,就能阻挡该应用程序或网络服务,不允许其建立特定的连接。 不过,对于那些使用动态端口的应用程序或网络服务而言,这种过滤方式就会发生一些问题。由于防火墙不知道哪些端口需要打开,而用户又必须使用该服务,这就不得不将所有可能用到的端口都打开,而这个范围可能会较大或非常大,从而给黑客以可乘之机。由此,某些防火墙采用动态包过滤技术,通过检查应用程序信息,判断哪些端口需要临时打开。当传输结束以后,这些端口又马上恢复为关闭状态。 网络级防火墙的优点是速度快、费用低、对用户透明。但是其缺点也很突出,即对网络的保护很有限,因为它只检查地址和端口。 包过滤防火墙优点 网络上的数据都是以包为单位进行传输的,每一个数据包中都会包含一些特定的信息,如数据的源地址、目标地址、源端口号和目标端口号等。防火墙通过读取数据包中的地址信息来判断这些包是否来自可信任的网络,并与预先设定的访问控制规则进行比较,进而确定是否需对数据包进行处理和操作。数据包过滤可以防止外部不合法用户对内部网络的访问,但由于不能检测数据包的具体内容,所以不能识别具有非法内容的数据包,无法实施对应用层协议的安全处理。 (1)一个过滤路由器能协助保护整个网络。绝大多数Internet防火墙系统只用一个包过滤路由器; (2)过滤路由器速度快、效率高。执行包过滤所用的时间很少或几乎不需要什么时间,由于过滤路由器只检查报头相应的字段,一般不查看数据报的内容,而且某些核心部分是由专用硬件实现的,如果通信负载适中且定义的过滤很少的话,则对路由器性能没有多大影响; (3)包过滤路由器对终端用户和应用程序是透明的。当数据包过滤路由器决定让数据包通过时,它与普通路由器没什么区别,甚至用户没有认识到它的存在,因此不需要专门的用户培训或在每主机上设置特别的软件。 以上就是快快网络小编帮大家整理的关于包过滤防火墙是什么意思的相关解答,防火墙是指设置在不同网络,任何信任的企业内部网络和不信任的公网或网络安全域之间的一系列的部件组合,在保障用户的网络安全上有重要作用。
游戏盾sdk如何预防攻击
游戏盾SDK是一种专为游戏应用设计的安全解决方案,主要用于防止各种网络攻击,包括DDoS攻击、恶意数据篡改、协议层攻击等。它通过集成在游戏客户端和服务器中的安全机制来保护游戏的稳定运行。下面将详细介绍游戏盾SDK如何预防攻击。1. 防御DDoS攻击问题:DDoS(分布式拒绝服务)攻击通过大量请求淹没服务器,导致游戏无法正常访问。对于网络游戏来说,持续的DDoS攻击会导致玩家断线、延迟增加、甚至服务器崩溃。解决方案:游戏盾SDK集成了DDoS防护模块,能够在攻击初期识别并分流恶意流量。具体措施包括:流量清洗:通过高防服务器对大流量攻击进行过滤,剔除异常或恶意流量,保证正常的玩家请求能够顺利处理。智能调度:当特定服务器面临攻击时,游戏盾能够智能调度,将用户流量引导到其他节点,避免单一服务器过载。带宽限制:针对攻击流量异常高的情况,动态调整带宽限制,确保在攻击期间游戏服务器的核心服务能够继续运行。2. 防御CC攻击问题:CC攻击通过模拟大量真实玩家请求,反复对服务器发送复杂的请求,导致服务器资源耗尽。通常这种攻击不会造成流量峰值,但会让服务器响应时间变长甚至瘫痪。解决方案:游戏盾SDK能够智能识别并拦截恶意的CC攻击:行为分析:通过分析玩家的访问行为和请求频率,识别出恶意的重复请求,并自动阻止这些恶意连接。验证码机制:对于可疑的请求,游戏盾SDK会启动验证码验证机制,确保发起请求的是合法用户,而不是攻击者。限速机制:对于单一IP或账号在短时间内频繁发出请求的情况,游戏盾可以通过限速或IP封禁的方式来防止过多请求淹没服务器。3. 数据加密与防篡改问题:游戏中的数据传输涉及敏感信息,如玩家账号、虚拟财产等。如果传输过程中数据被篡改或截取,可能导致玩家财产损失,甚至影响游戏公平性。解决方案:游戏盾SDK通过多种安全加密技术,确保数据在传输过程中的安全性:数据加密:使用SSL/TLS协议对数据传输进行加密,防止攻击者截获并篡改通信内容。签名校验:对客户端和服务器之间的通信内容进行数字签名,确保传输的数据未被篡改。任何篡改的数据包都将被自动拦截。密钥管理:游戏盾SDK还提供动态密钥更新机制,定期更换加密密钥,进一步提高数据传输的安全性。4. 防御外挂与作弊问题:外挂和作弊程序通过篡改游戏客户端或劫持游戏通信数据,来改变游戏规则,影响游戏的公平性和玩家体验。解决方案:游戏盾SDK内置了防外挂模块,通过以下方式有效阻止外挂和作弊行为:客户端完整性校验:对游戏客户端文件进行定期校验,检测是否被修改或注入了恶意代码。内存保护:保护游戏进程的内存空间,防止恶意程序读取或篡改游戏数据。反调试技术:防止攻击者使用调试工具对游戏进程进行逆向分析,保护游戏的逻辑不被破解。5. IP黑名单与白名单问题:某些攻击可能源于特定的IP地址或地区的恶意用户,通过反复攻击游戏服务器,影响正常玩家的游戏体验。解决方案:游戏盾SDK支持IP黑名单和白名单机制:IP黑名单:可以将恶意的IP地址列入黑名单,阻止其访问游戏服务器。黑名单还支持自动更新功能,当检测到新的恶意IP时,会自动将其加入黑名单。IP白名单:对于需要特殊访问权限的IP(如管理后台或监控系统),可以加入白名单,确保即使在防护模式下也能够顺利访问。6. 实时监控与报警问题:游戏服务器可能随时面临攻击,因此实时监控和预警非常重要。解决方案:游戏盾SDK提供了全面的监控和报警系统:实时流量监控:监控每一时刻的流量情况,当流量异常增大或恶意流量激增时,立即发出报警。攻击日志分析:详细记录攻击的来源、类型和时间,便于事后分析和制定更加精细的防护策略。自动响应机制:当检测到攻击时,游戏盾SDK可以自动启动预设的防御措施,无需人工干预。游戏盾SDK通过多层次的安全机制,能够有效防御各种攻击,包括DDoS、CC攻击、数据篡改、外挂和作弊行为。通过智能流量调度、数据加密、行为分析和IP管理等功能,游戏盾SDK为游戏提供了全方位的防护,保障游戏的稳定运行和玩家的公平体验。这种综合的安全防护体系使得游戏能够在复杂的网络环境中更加稳定、安全地运行。
2023-05-22 11:12:00
2023-10-18 11:21:00
2023-04-24 11:27:00
2023-08-13 11:03:00
2023-05-26 11:25:00
2023-03-06 11:13:03
2023-08-14 11:27:00
2023-06-12 11:04:00
2023-05-22 11:12:00
2023-10-18 11:21:00
2023-04-24 11:27:00
2023-08-13 11:03:00
2023-05-26 11:25:00
2023-03-06 11:13:03
2023-08-14 11:27:00
2023-06-12 11:04:00
发布者:大客户经理 | 本文章发表于:2023-06-09
目前很多人都在使用公有云,很多人想知道公有云是什么意思,公有云安全性高吗?公有云是现在部署云计算最常见的方式,对于保障用户的安全有积极的作用。公有云主要就是指第三方提供商为用户提供的能够使用的云,公有云的优势现在也逐渐显露出来。
公有云安全性高吗?
公有云资源(如服务器和存储空间)由第三方云服务提供商拥有和运营,这些资源通过 Internet 提供共享相同的硬件、存储和网络设备。 你可以使用 Web 浏览器访问服务和管理帐户。
1、为数据安全保驾护航
MyApps平台采用私有化部署模式直接把系统部署在用户本地服务器上,确保数据安全可靠消除用户关于数据外泄的顾虑。
2、给足个性化定制空间
MyApps平台在把系统部署在用户本地服务器之时,还配置有大量的功能模板,让用户有更大的空间自由发挥,自由配置所需的系统功能,系统的拓展性灵活度极强。
3、多种形式灵活部署
MyApps平台支持多种不同的部署方案可以根据不同的用户在线数量及并发数量选择具体的部署方式通常系统各操作响应时间在0.5-3S以内。
4、大大提升内部响应速度
系统直接布置在本地服务器上可以最大程度的加快系统内部的访问速度。
公有云的优势
1、安全:云计算提供了最可靠、最安全的数据存储中心。据新网了解或者被病毒攻击,导致硬盘上的数据无法恢复,而有机会接触你的电脑的不法之徒则可能利用各种机会窃取你的数据。
2、方便:云计算对用户端的设备要求最低,使用起来也最方便。为了使用某个最新的操作系统,或使用某个软件的最新版本。为了打开朋友发来的某种格式的文档,我们不得不疯狂寻找并下载某个应用软件。为了防止在下载时引入病毒,我们不得不反复安装杀毒和防火墙软件。
公有云安全性是比较高的,公有云的主要特点就是共享资源服务。公有云平台是负责组织协调计算资源,并根据用户的需求来提供各种计算服务。在企业的业务员开展中有很好的辅助作用,不少企业也逐渐对公有云产生了熟悉。
公有云是什么?公有云安全性高吗?
公有云是什么?通俗来说就是指第三方提供商通过公共Internet为用户提供的云服务,公有云的核心属性是共享资源服务。公有云提供面向用户侧和面向平台侧的运维能力。在互联网的发展公有云也在不断进行技术革新,公有云安全性也是越来越高。 公有云是什么? 公有云的核心属性是共享资源服务。第三方提供商将共享的计算、存储、网络等资源按需提供给用户。对于用户来说,由于不需要进行初始IT基础设施投资就可以通过按需付费的方式享受IT服务,数字化门槛和IT成本都大幅降低。 对于多数中小型企业或初创型企业而言,上公有云是最佳选择: 从运营的角度来看, 公有云能够按需提供用户所需资源,计量收费,降低TCO,达到节省成本的目的。尤其对于中小型企业来说,没有充足的预算购买设备、短时间使用并释放(测试、验证等)、需要超大规模计算能力等都可以通过公有云满足。 从运维的角度来看, 传统的企业通过自建数据中心来支撑自身业务,而自建带来的工作量就要包括基础设施(包括风火水电、服务器、存储、交换机、防火墙等等)、系统、中间件服务等等。维护复杂且支出庞大。而通过使用公有云,用户将不需要关注上述问题,只需要关注自身业务即可,大大减轻了维护的复杂度及维护开支,转而聚焦业务持续创新。 从服务的角度来看, 公有云提供种类繁多的服务,使用户可以尽情享用云带来的便利。 从安全的角度来看, 当前主流的公有云服务提供商的安全等级往往是大部分企业无法达到的。主流的公有云提供商提供服务通过了大部分安全及隐私等级认证,能够高效保障用户的数据及隐私安全。 公有云安全性高吗? 公有云是部署云计算最常见的方式。公有云资源(如服务器和存储空间)由第三方云服务提供商拥有和运营,这些资源通过 Internet 提供。在公有云中,所有硬件、软件和其他支持性基础结构均为云提供商所拥有和管理。在公有云中,你与其他组织或云“租户”共享相同的硬件、存储和网络设备。 你可以使用 Web 浏览器访问服务和管理帐户。公有云部署通常用于提供基于 Web 的电子邮件、网上办公应用、存储以及测试和开发环境。 从商业模式来看,云计算本身是一个快速迭代、快速交付的商业模式,其自身的创新和迭代能力要比普通的技术黑客强很多。公有云天生就是要在多租户的环境中保证其安全,迭代速度比传统厂商要快很多,逻辑上让黑客很难赶上这样的迭代节奏,因为公有云服务商有太多的数据和监控可以观察,进而可以预防潜在问题的发生与蔓延。 如果公有云的管理到位应用要比部署到传统数据中心更安全,公有云上线到现在已经十数年了,目前没有看到因为公有云自身的安全问题导致的用户数据泄漏。所以如果你要问公有云安全性高吗?答案是肯定的。
包过滤防火墙是什么意思?包过滤防火墙优点是什么
包过滤防火墙是什么意思?包过滤防火墙是用一个软件查看所流经的数据包的包头,由此决定整个包的命运。包过滤防火墙是最简单的一种防火墙,它在网络层截获网络数据包,根据防火墙的规则表,来检测攻击行为。 包过滤防火墙是什么意思? 包过滤防火墙又称作网络级防火墙,工作于OSI(Open System Interconnect,开放式系统互连)模型的网络层(即第4层),通过检查每个数据包的IP地址,采用通信协议和端口号等来判断是否允许放行。 防火墙将提取的内部状态信息与其连接状态表进行比较,如果符合其中的某一条规则,就允许数据通过;如果没有符合任何规则,就会使用默认规则进行处理(一般情况下,默认规则就是丢弃该包)。因此,只要定义欲禁止的应用程序所使用的TCP(Transmission Control Protocol,传输控制协议)或UDP(UserDatagram Protocol,用户数据报协议)端口号,就能阻挡该应用程序或网络服务,不允许其建立特定的连接。 不过,对于那些使用动态端口的应用程序或网络服务而言,这种过滤方式就会发生一些问题。由于防火墙不知道哪些端口需要打开,而用户又必须使用该服务,这就不得不将所有可能用到的端口都打开,而这个范围可能会较大或非常大,从而给黑客以可乘之机。由此,某些防火墙采用动态包过滤技术,通过检查应用程序信息,判断哪些端口需要临时打开。当传输结束以后,这些端口又马上恢复为关闭状态。 网络级防火墙的优点是速度快、费用低、对用户透明。但是其缺点也很突出,即对网络的保护很有限,因为它只检查地址和端口。 包过滤防火墙优点 网络上的数据都是以包为单位进行传输的,每一个数据包中都会包含一些特定的信息,如数据的源地址、目标地址、源端口号和目标端口号等。防火墙通过读取数据包中的地址信息来判断这些包是否来自可信任的网络,并与预先设定的访问控制规则进行比较,进而确定是否需对数据包进行处理和操作。数据包过滤可以防止外部不合法用户对内部网络的访问,但由于不能检测数据包的具体内容,所以不能识别具有非法内容的数据包,无法实施对应用层协议的安全处理。 (1)一个过滤路由器能协助保护整个网络。绝大多数Internet防火墙系统只用一个包过滤路由器; (2)过滤路由器速度快、效率高。执行包过滤所用的时间很少或几乎不需要什么时间,由于过滤路由器只检查报头相应的字段,一般不查看数据报的内容,而且某些核心部分是由专用硬件实现的,如果通信负载适中且定义的过滤很少的话,则对路由器性能没有多大影响; (3)包过滤路由器对终端用户和应用程序是透明的。当数据包过滤路由器决定让数据包通过时,它与普通路由器没什么区别,甚至用户没有认识到它的存在,因此不需要专门的用户培训或在每主机上设置特别的软件。 以上就是快快网络小编帮大家整理的关于包过滤防火墙是什么意思的相关解答,防火墙是指设置在不同网络,任何信任的企业内部网络和不信任的公网或网络安全域之间的一系列的部件组合,在保障用户的网络安全上有重要作用。
游戏盾sdk如何预防攻击
游戏盾SDK是一种专为游戏应用设计的安全解决方案,主要用于防止各种网络攻击,包括DDoS攻击、恶意数据篡改、协议层攻击等。它通过集成在游戏客户端和服务器中的安全机制来保护游戏的稳定运行。下面将详细介绍游戏盾SDK如何预防攻击。1. 防御DDoS攻击问题:DDoS(分布式拒绝服务)攻击通过大量请求淹没服务器,导致游戏无法正常访问。对于网络游戏来说,持续的DDoS攻击会导致玩家断线、延迟增加、甚至服务器崩溃。解决方案:游戏盾SDK集成了DDoS防护模块,能够在攻击初期识别并分流恶意流量。具体措施包括:流量清洗:通过高防服务器对大流量攻击进行过滤,剔除异常或恶意流量,保证正常的玩家请求能够顺利处理。智能调度:当特定服务器面临攻击时,游戏盾能够智能调度,将用户流量引导到其他节点,避免单一服务器过载。带宽限制:针对攻击流量异常高的情况,动态调整带宽限制,确保在攻击期间游戏服务器的核心服务能够继续运行。2. 防御CC攻击问题:CC攻击通过模拟大量真实玩家请求,反复对服务器发送复杂的请求,导致服务器资源耗尽。通常这种攻击不会造成流量峰值,但会让服务器响应时间变长甚至瘫痪。解决方案:游戏盾SDK能够智能识别并拦截恶意的CC攻击:行为分析:通过分析玩家的访问行为和请求频率,识别出恶意的重复请求,并自动阻止这些恶意连接。验证码机制:对于可疑的请求,游戏盾SDK会启动验证码验证机制,确保发起请求的是合法用户,而不是攻击者。限速机制:对于单一IP或账号在短时间内频繁发出请求的情况,游戏盾可以通过限速或IP封禁的方式来防止过多请求淹没服务器。3. 数据加密与防篡改问题:游戏中的数据传输涉及敏感信息,如玩家账号、虚拟财产等。如果传输过程中数据被篡改或截取,可能导致玩家财产损失,甚至影响游戏公平性。解决方案:游戏盾SDK通过多种安全加密技术,确保数据在传输过程中的安全性:数据加密:使用SSL/TLS协议对数据传输进行加密,防止攻击者截获并篡改通信内容。签名校验:对客户端和服务器之间的通信内容进行数字签名,确保传输的数据未被篡改。任何篡改的数据包都将被自动拦截。密钥管理:游戏盾SDK还提供动态密钥更新机制,定期更换加密密钥,进一步提高数据传输的安全性。4. 防御外挂与作弊问题:外挂和作弊程序通过篡改游戏客户端或劫持游戏通信数据,来改变游戏规则,影响游戏的公平性和玩家体验。解决方案:游戏盾SDK内置了防外挂模块,通过以下方式有效阻止外挂和作弊行为:客户端完整性校验:对游戏客户端文件进行定期校验,检测是否被修改或注入了恶意代码。内存保护:保护游戏进程的内存空间,防止恶意程序读取或篡改游戏数据。反调试技术:防止攻击者使用调试工具对游戏进程进行逆向分析,保护游戏的逻辑不被破解。5. IP黑名单与白名单问题:某些攻击可能源于特定的IP地址或地区的恶意用户,通过反复攻击游戏服务器,影响正常玩家的游戏体验。解决方案:游戏盾SDK支持IP黑名单和白名单机制:IP黑名单:可以将恶意的IP地址列入黑名单,阻止其访问游戏服务器。黑名单还支持自动更新功能,当检测到新的恶意IP时,会自动将其加入黑名单。IP白名单:对于需要特殊访问权限的IP(如管理后台或监控系统),可以加入白名单,确保即使在防护模式下也能够顺利访问。6. 实时监控与报警问题:游戏服务器可能随时面临攻击,因此实时监控和预警非常重要。解决方案:游戏盾SDK提供了全面的监控和报警系统:实时流量监控:监控每一时刻的流量情况,当流量异常增大或恶意流量激增时,立即发出报警。攻击日志分析:详细记录攻击的来源、类型和时间,便于事后分析和制定更加精细的防护策略。自动响应机制:当检测到攻击时,游戏盾SDK可以自动启动预设的防御措施,无需人工干预。游戏盾SDK通过多层次的安全机制,能够有效防御各种攻击,包括DDoS、CC攻击、数据篡改、外挂和作弊行为。通过智能流量调度、数据加密、行为分析和IP管理等功能,游戏盾SDK为游戏提供了全方位的防护,保障游戏的稳定运行和玩家的公平体验。这种综合的安全防护体系使得游戏能够在复杂的网络环境中更加稳定、安全地运行。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




