发布者:售前苒苒 | 本文章发表于:2024-02-12
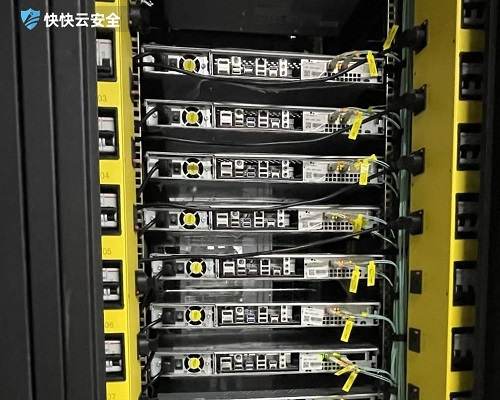
今天,我们主要来讲解一下我们的服务器托管或者服务器租用使用过程中较为常见的服务器疑似被入侵或者中毒的现象。那么我们要怎么做才能减少我们的服务器被入侵或者中毒的情况发生呢?请看下面的文章。
一、容易被入侵的几种行为
1、上网行为安全
有些网站自带的一些木马病毒,当你直接不慎进入此类网站的时候,也有可能让服务器中毒。用户首先要明白的是自己租用服务器是做什么的。服务器与电脑的价值并不相同,用户需要让服务器中的数据能在24小时状态下让合格的访问者随时读取。因而用户应该保持服务器的24小時的稳定运行,所以稳定是服务器的第一要务。如果用户认为服务器用来下载娱乐视频或者打游戏更方便,那么用户还是买一台高配置的电脑更实惠,所以用户在使用服务器的时候要清楚自己该做什么以及不该做什么。
2、后台口令安全
服务器托管后台密码账号建议重新设置,千万不能是初始密码,而且尽量定期更改密码,密码用较为复杂的密码,一般都是数字+英文大小写+符号较为稳妥,不要用111222333,A111222333这种容易被破解的密码。提醒服务器托管用户养成日常良好的维护习惯将有助于与服务器的稳定运行。
3、源程序漏洞
源程序漏洞的严重性;目前互联网中的网站程序都大多来自网络下载;这样建站会省去很多的时间,也很方便;公开的源代码存在一定的安全隐患;做网站的设计师不可能把所有的文件打开查看源代码是什么意思,所以就会有不少非法份子研究各个源码的漏洞,破解各个网站,然后通过这些网站来达到盈利的目的;所以就会有很多网站被置入黑链、弹出一些其它的信息或直接打不开。
4、FTP漏洞
FTP漏洞是利用FTP入侵空间,得到服务器源码,从而入侵网站的一个方式,从而控制网站,利用网站从事盈利行为的方式,在空间安全中,WEB服务器安全也是存在漏洞的,不法分子会利用服务器这些安全漏洞,达到入侵服务器的目的,然后控制整个网站,获取利益。
以上是常见服务器容易被入侵的情况,我们能够从以上行为中,对我们的服务器使用情况更加仔细,从而减少我们服务器被入侵的行为,预防服务器被入侵导致的损失,保证我们的业务安全稳定。今天的介绍就到此结束,大家快学习起来吧。
上一篇
下一篇
漏洞攻击是什么 常见类型及有效防护方案详解
互联网使用场景越来越多,各类网络安全风险也随之增多,其中漏洞攻击是很常见的攻击手段之一,很多企业网站、个人设备都曾遭遇过这类攻击,轻则出现数据泄露、设备卡顿,重则会导致核心业务中断、敏感信息被盗,造成不可挽回的经济损失和声誉影响。不少用户对这类攻击的了解不多,遇到的时候不知道怎么应对,甚至不少时候已经被攻击还没察觉到异常。 漏洞攻击是什么? 漏洞攻击是黑客利用系统、软件、硬件或者网络协议里存在的安全缺陷,发起的恶意攻击行为。这些漏洞大多是开发阶段没考虑到安全问题留下的,也有部分是后期使用过程中配置不当产生的。黑客找到这些漏洞之后,就能绕过权限验证,直接入侵目标系统,执行植入病毒、盗取数据、篡改内容等操作。常见的SQL注入、XSS跨站脚本攻击,都属于典型的利用web应用漏洞发起的攻击。 漏洞攻击有啥危害? 对于普通个人用户来说,漏洞攻击可能会导致个人身份信息、支付密码泄露,出现账号被盗、财产损失的情况。要是企业的业务系统遭遇漏洞攻击,可能会导致核心业务数据被窃取、客户信息泄露,不仅要赔付用户损失,还会损害自身品牌口碑,甚至会面临监管部门的处罚。之前不少电商平台就是因为系统存在漏洞被攻击,导致大量用户收货地址、手机号泄露,后续处理耗费了大量人力物力。部分黑客攻击之后还会加密企业数据索要赎金,给企业带来的损失往往难以估量。 漏洞攻击咋防护? 日常要及时给系统、软件打补丁,修复已知的安全漏洞,不要随意点击陌生链接、下载未知来源的文件,设置复杂度较高的账号密码也能降低被攻击的概率。企业用户可以部署专业的WAF应用防护墙,精准识别并拦截各类针对web应用的漏洞攻击,还能搭配终端安全工具覆盖全场景的安全防护需求。有相关需求的话可以去了解专业的安全防护服务,找到适配自身场景的解决方案,提前筑牢安全防线。 网络安全无小事,不管是个人还是企业,都要提高对漏洞攻击的重视,提前做好防护措施,才能最大程度降低遭遇攻击的概率,避免不必要的损失。要是已经遭遇攻击也要第一时间暂停相关业务,排查漏洞做好修复,必要时找专业的安全团队协助处理,避免损失进一步扩大。
漏洞修复有什么用 企业网络安全核心价值详解
不少企业做日常运维时,总觉得没被攻击就不需要处理系统里提示的漏洞,甚至把漏洞修复当成浪费人力的冗余工作。等到真的被黑客利用漏洞入侵,出现数据泄露、业务停服的问题,才反应过来当初忽略的小漏洞会带来这么大的损失。清楚漏洞修复的实际作用,能帮各类规模的企业提前规避大量安全风险,把安全管理的主动权握在自己手里。 漏洞修复能防攻击吗 漏洞是黑客入侵最常用的切入点,不管是常见的SQL注入漏洞、权限绕过漏洞,还是系统、软件的官方未公开漏洞,只要存在就有被利用的可能。及时完成漏洞修复,相当于直接堵死了绝大多数常规攻击的入口,能把外部攻击的成功概率降到极低的水平。 如果不知道怎么高效排查全终端的隐藏漏洞,可以试试专门的终端安全防护工具,能自动扫描各类设备的漏洞并给出一键修复方案,还有专业的WAF应用防护墙可以在漏洞修复的空档期,拦截针对未修复漏洞的攻击请求,给业务运行加双重保障。 漏洞修复能降损失吗 漏洞被利用后带来的损失远不止修复问题的成本,用户数据泄露后的赔偿费用、业务停服带来的营收损失、品牌口碑下滑带来的用户流失,加起来可能是漏洞修复成本的几十上百倍。 很多中小团队就是因为舍不得花几千块做定期漏洞修复,最后出问题要赔几十万甚至直接关停业务,反而得不偿失。提前做好漏洞修复,相当于用极低的成本给业务买了份安全保障,能帮企业省掉大量不必要的额外支出。 漏洞修复能过合规吗 现在国内的等保2.0、数据安全法、个人信息保护法等法规,都对企业的系统安全有明确要求,高危漏洞的修复情况是合规检查的核心必查项。 按时完成所有高危、中危漏洞的修复,不仅能避免合规检查不通过带来的罚款、业务停整处罚,还能给合作伙伴、用户传递更安全可靠的品牌印象,不管是拿资质还是谈合作都能更有优势。 日常运维别把漏洞提示当成无关紧要的弹窗,小漏洞放着不管迟早会酿成大问题。根据自身业务情况制定定期的漏洞扫描修复计划,搭配专业的安全防护工具,就能轻松把安全风险控制在可控范围内,给业务长期稳定运行保驾护航。
服务器漏洞定义常见类型及防护方法详解
很多企业运维人员日常运维时经常会碰到服务器漏洞相关的问题,稍有疏忽就可能导致数据泄露、服务中断、用户信息被盗等严重后果,给业务运营带来不可估量的损失。不少人对服务器漏洞的认知还停留在表面,不清楚不同类型的漏洞会带来哪些具体风险,也不知道该用什么方式做好针对性防护,降低安全事件发生的概率,甚至不少中小团队没有专门的安全运维岗位,等到漏洞被攻击了才想着补救,往往已经造成了无法挽回的影响。 服务器漏洞有哪些? 常见的有系统层面的漏洞,比如Windows、Linux等操作系统没有及时更新补丁留下的安全缺口,这类漏洞大多已经被黑客公开了利用方式,只要扫到存在漏洞的服务器就能快速发起攻击,甚至直接获取最高管理权限。 还有应用层面的漏洞,比如网站后台、数据库的配置错误,或者使用的开源框架、第三方组件存在未修复的已知漏洞,很容易被攻击者利用发起SQL注入、网页挂马、数据拖库等攻击,直接影响正常业务的运行。 还有配置类的漏洞,比如弱口令、不必要的端口随意开放、文件权限设置过高,这类漏洞大多是运维人员操作不规范导致的,看似不起眼,却是很多黑产攻击的首选切入点,每年因为弱口令导致的服务器被入侵事件占比超过三成。 服务器漏洞怎么防? 日常要养成定期做漏洞扫描的习惯,每周至少做一次全量的漏洞检测,及时发现系统、应用层面的潜在风险,第一时间安装官方推送的安全补丁,不要因为怕影响业务运行就迟迟不更新补丁,反而给黑客留下可乘之机。 日常运维要做好权限管控,所有登录账号都要设置复杂度高的登录密码,定期更换密码,关闭不必要的端口和服务,严格控制不同账号的操作权限,避免因为配置失误留下安全隐患,有条件的团队还可以设置登录二次验证,进一步提升账号安全性。 如果业务对安全性要求高,或者没有专门的安全运维人员,也可以搭配专业的安全防护产品,WAF应用防护墙可以主动拦截针对应用层漏洞的攻击请求,快卫士终端安全工具能实时监测服务器内部的异常操作,有攻击尝试的时候第一时间发出告警,全方位降低漏洞带来的安全风险。 服务器安全是业务稳定运行的核心基础,重视漏洞防护才能避免不必要的损失,不要等到被攻击了才想着补漏洞,提前做好防控才能省下更多的时间和成本。不同规模的业务可以根据自身的需求选择合适的防护方案,不需要盲目追求最高配置,适配自身业务场景的防护才是性价比最高的选择,也能最大程度保障业务的平稳运行。
2022-06-10 14:15:49
2024-04-25 05:12:03
2023-06-15 14:01:01
2023-10-03 00:05:05
2022-02-17 16:47:01
2023-05-10 10:11:13
2023-04-16 11:14:11
2021-11-12 10:39:02
2022-06-10 14:15:49
2024-04-25 05:12:03
2023-06-15 14:01:01
2023-10-03 00:05:05
2022-02-17 16:47:01
2023-05-10 10:11:13
2023-04-16 11:14:11
2021-11-12 10:39:02
发布者:售前苒苒 | 本文章发表于:2024-02-12
今天,我们主要来讲解一下我们的服务器托管或者服务器租用使用过程中较为常见的服务器疑似被入侵或者中毒的现象。那么我们要怎么做才能减少我们的服务器被入侵或者中毒的情况发生呢?请看下面的文章。
一、容易被入侵的几种行为
1、上网行为安全
有些网站自带的一些木马病毒,当你直接不慎进入此类网站的时候,也有可能让服务器中毒。用户首先要明白的是自己租用服务器是做什么的。服务器与电脑的价值并不相同,用户需要让服务器中的数据能在24小时状态下让合格的访问者随时读取。因而用户应该保持服务器的24小時的稳定运行,所以稳定是服务器的第一要务。如果用户认为服务器用来下载娱乐视频或者打游戏更方便,那么用户还是买一台高配置的电脑更实惠,所以用户在使用服务器的时候要清楚自己该做什么以及不该做什么。
2、后台口令安全
服务器托管后台密码账号建议重新设置,千万不能是初始密码,而且尽量定期更改密码,密码用较为复杂的密码,一般都是数字+英文大小写+符号较为稳妥,不要用111222333,A111222333这种容易被破解的密码。提醒服务器托管用户养成日常良好的维护习惯将有助于与服务器的稳定运行。
3、源程序漏洞
源程序漏洞的严重性;目前互联网中的网站程序都大多来自网络下载;这样建站会省去很多的时间,也很方便;公开的源代码存在一定的安全隐患;做网站的设计师不可能把所有的文件打开查看源代码是什么意思,所以就会有不少非法份子研究各个源码的漏洞,破解各个网站,然后通过这些网站来达到盈利的目的;所以就会有很多网站被置入黑链、弹出一些其它的信息或直接打不开。
4、FTP漏洞
FTP漏洞是利用FTP入侵空间,得到服务器源码,从而入侵网站的一个方式,从而控制网站,利用网站从事盈利行为的方式,在空间安全中,WEB服务器安全也是存在漏洞的,不法分子会利用服务器这些安全漏洞,达到入侵服务器的目的,然后控制整个网站,获取利益。
以上是常见服务器容易被入侵的情况,我们能够从以上行为中,对我们的服务器使用情况更加仔细,从而减少我们服务器被入侵的行为,预防服务器被入侵导致的损失,保证我们的业务安全稳定。今天的介绍就到此结束,大家快学习起来吧。
上一篇
下一篇
漏洞攻击是什么 常见类型及有效防护方案详解
互联网使用场景越来越多,各类网络安全风险也随之增多,其中漏洞攻击是很常见的攻击手段之一,很多企业网站、个人设备都曾遭遇过这类攻击,轻则出现数据泄露、设备卡顿,重则会导致核心业务中断、敏感信息被盗,造成不可挽回的经济损失和声誉影响。不少用户对这类攻击的了解不多,遇到的时候不知道怎么应对,甚至不少时候已经被攻击还没察觉到异常。 漏洞攻击是什么? 漏洞攻击是黑客利用系统、软件、硬件或者网络协议里存在的安全缺陷,发起的恶意攻击行为。这些漏洞大多是开发阶段没考虑到安全问题留下的,也有部分是后期使用过程中配置不当产生的。黑客找到这些漏洞之后,就能绕过权限验证,直接入侵目标系统,执行植入病毒、盗取数据、篡改内容等操作。常见的SQL注入、XSS跨站脚本攻击,都属于典型的利用web应用漏洞发起的攻击。 漏洞攻击有啥危害? 对于普通个人用户来说,漏洞攻击可能会导致个人身份信息、支付密码泄露,出现账号被盗、财产损失的情况。要是企业的业务系统遭遇漏洞攻击,可能会导致核心业务数据被窃取、客户信息泄露,不仅要赔付用户损失,还会损害自身品牌口碑,甚至会面临监管部门的处罚。之前不少电商平台就是因为系统存在漏洞被攻击,导致大量用户收货地址、手机号泄露,后续处理耗费了大量人力物力。部分黑客攻击之后还会加密企业数据索要赎金,给企业带来的损失往往难以估量。 漏洞攻击咋防护? 日常要及时给系统、软件打补丁,修复已知的安全漏洞,不要随意点击陌生链接、下载未知来源的文件,设置复杂度较高的账号密码也能降低被攻击的概率。企业用户可以部署专业的WAF应用防护墙,精准识别并拦截各类针对web应用的漏洞攻击,还能搭配终端安全工具覆盖全场景的安全防护需求。有相关需求的话可以去了解专业的安全防护服务,找到适配自身场景的解决方案,提前筑牢安全防线。 网络安全无小事,不管是个人还是企业,都要提高对漏洞攻击的重视,提前做好防护措施,才能最大程度降低遭遇攻击的概率,避免不必要的损失。要是已经遭遇攻击也要第一时间暂停相关业务,排查漏洞做好修复,必要时找专业的安全团队协助处理,避免损失进一步扩大。
漏洞修复有什么用 企业网络安全核心价值详解
不少企业做日常运维时,总觉得没被攻击就不需要处理系统里提示的漏洞,甚至把漏洞修复当成浪费人力的冗余工作。等到真的被黑客利用漏洞入侵,出现数据泄露、业务停服的问题,才反应过来当初忽略的小漏洞会带来这么大的损失。清楚漏洞修复的实际作用,能帮各类规模的企业提前规避大量安全风险,把安全管理的主动权握在自己手里。 漏洞修复能防攻击吗 漏洞是黑客入侵最常用的切入点,不管是常见的SQL注入漏洞、权限绕过漏洞,还是系统、软件的官方未公开漏洞,只要存在就有被利用的可能。及时完成漏洞修复,相当于直接堵死了绝大多数常规攻击的入口,能把外部攻击的成功概率降到极低的水平。 如果不知道怎么高效排查全终端的隐藏漏洞,可以试试专门的终端安全防护工具,能自动扫描各类设备的漏洞并给出一键修复方案,还有专业的WAF应用防护墙可以在漏洞修复的空档期,拦截针对未修复漏洞的攻击请求,给业务运行加双重保障。 漏洞修复能降损失吗 漏洞被利用后带来的损失远不止修复问题的成本,用户数据泄露后的赔偿费用、业务停服带来的营收损失、品牌口碑下滑带来的用户流失,加起来可能是漏洞修复成本的几十上百倍。 很多中小团队就是因为舍不得花几千块做定期漏洞修复,最后出问题要赔几十万甚至直接关停业务,反而得不偿失。提前做好漏洞修复,相当于用极低的成本给业务买了份安全保障,能帮企业省掉大量不必要的额外支出。 漏洞修复能过合规吗 现在国内的等保2.0、数据安全法、个人信息保护法等法规,都对企业的系统安全有明确要求,高危漏洞的修复情况是合规检查的核心必查项。 按时完成所有高危、中危漏洞的修复,不仅能避免合规检查不通过带来的罚款、业务停整处罚,还能给合作伙伴、用户传递更安全可靠的品牌印象,不管是拿资质还是谈合作都能更有优势。 日常运维别把漏洞提示当成无关紧要的弹窗,小漏洞放着不管迟早会酿成大问题。根据自身业务情况制定定期的漏洞扫描修复计划,搭配专业的安全防护工具,就能轻松把安全风险控制在可控范围内,给业务长期稳定运行保驾护航。
服务器漏洞定义常见类型及防护方法详解
很多企业运维人员日常运维时经常会碰到服务器漏洞相关的问题,稍有疏忽就可能导致数据泄露、服务中断、用户信息被盗等严重后果,给业务运营带来不可估量的损失。不少人对服务器漏洞的认知还停留在表面,不清楚不同类型的漏洞会带来哪些具体风险,也不知道该用什么方式做好针对性防护,降低安全事件发生的概率,甚至不少中小团队没有专门的安全运维岗位,等到漏洞被攻击了才想着补救,往往已经造成了无法挽回的影响。 服务器漏洞有哪些? 常见的有系统层面的漏洞,比如Windows、Linux等操作系统没有及时更新补丁留下的安全缺口,这类漏洞大多已经被黑客公开了利用方式,只要扫到存在漏洞的服务器就能快速发起攻击,甚至直接获取最高管理权限。 还有应用层面的漏洞,比如网站后台、数据库的配置错误,或者使用的开源框架、第三方组件存在未修复的已知漏洞,很容易被攻击者利用发起SQL注入、网页挂马、数据拖库等攻击,直接影响正常业务的运行。 还有配置类的漏洞,比如弱口令、不必要的端口随意开放、文件权限设置过高,这类漏洞大多是运维人员操作不规范导致的,看似不起眼,却是很多黑产攻击的首选切入点,每年因为弱口令导致的服务器被入侵事件占比超过三成。 服务器漏洞怎么防? 日常要养成定期做漏洞扫描的习惯,每周至少做一次全量的漏洞检测,及时发现系统、应用层面的潜在风险,第一时间安装官方推送的安全补丁,不要因为怕影响业务运行就迟迟不更新补丁,反而给黑客留下可乘之机。 日常运维要做好权限管控,所有登录账号都要设置复杂度高的登录密码,定期更换密码,关闭不必要的端口和服务,严格控制不同账号的操作权限,避免因为配置失误留下安全隐患,有条件的团队还可以设置登录二次验证,进一步提升账号安全性。 如果业务对安全性要求高,或者没有专门的安全运维人员,也可以搭配专业的安全防护产品,WAF应用防护墙可以主动拦截针对应用层漏洞的攻击请求,快卫士终端安全工具能实时监测服务器内部的异常操作,有攻击尝试的时候第一时间发出告警,全方位降低漏洞带来的安全风险。 服务器安全是业务稳定运行的核心基础,重视漏洞防护才能避免不必要的损失,不要等到被攻击了才想着补漏洞,提前做好防控才能省下更多的时间和成本。不同规模的业务可以根据自身的需求选择合适的防护方案,不需要盲目追求最高配置,适配自身业务场景的防护才是性价比最高的选择,也能最大程度保障业务的平稳运行。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




