发布者:售前小美 | 本文章发表于:2023-05-17
服务器的内存大小对机器有什么影响?服务器的内存是指服务器主板上的内存条,用于存储计算机运行时的数据和程序,是服务器性能的关键之一。服务器需要有足够的内存才能保证其稳定、高效的运行。根据服务器实际需求和性能要求的不同,服务器内存采用不同标准和规格,如下所示:有客户在选择内存的时候纠结大小,那么我们可以来看下内存对服务器的影响。
1. 性能:服务器内存越大,系统运行效率越高。这是因为内存是服务器中保存数据和程序的地方,越多的内存意味着更快的数据读取和更快的应用程序运行。
2. 并发性:服务器内存越大,系统在支持并发用户数量方面的能力就越大。这是因为每个用户都需要一定的内存来访问服务器,大量的内存可以支持更多的用户同时访问。
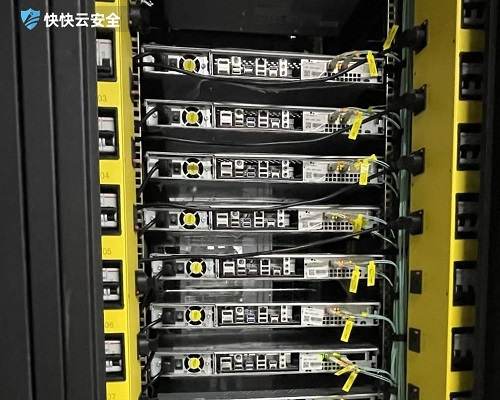
3. 可靠性:服务器内存越大,故障率越低。当服务器内存不足时,会导致系统崩溃或者出现错误。而足够的内存可以减少这种情况的发生。
4. 成本:服务器内存越大,成本越高。因此,必须权衡服务器的性能需求和预算,以确定适合服务器的内存大小。 总之,服务器内存大小对服务器性能和可靠性有着非常重要的影响,需要仔细考虑和规划。
总之,内存对服务器的影响比较多方面,有条件的话尽量选择更大内存的服务器。
为什么选择服务器租用?
在当今数字化时代,服务器对于企业和个人来说至关重要。然而,面临购买服务器的高昂成本和技术维护的挑战,许多人开始寻找更灵活、经济实惠的解决方案。服务器租用应运而生,为用户提供了许多优势和便利。那么,为什么选择服务器租用呢?让我们探讨其中的原因。成本效益:服务器购买需要支付高额的资本支出,而服务器租用以相对较低的费用提供相同或更高的性能。通过租用服务器,您可以节省大量的资金,将其用于业务发展或其他关键领域。灵活性和扩展性:租用服务器可以根据您的需求进行灵活的扩展和升级。如果您的业务需要增加服务器容量或提高性能,租用服务器可以轻松满足这些需求,而无需为新的硬件投资。技术支持:服务器租用提供了专业的技术支持团队,他们随时准备帮助您解决任何服务器相关的问题。无需自己解决技术难题,您可以专注于核心业务,将服务器的维护和管理交给专业团队。网络连接稳定性:服务器租用通常提供高速、稳定的网络连接,确保您的网站和应用程序能够始终保持在线状态,并提供良好的用户体验。您可以避免网络故障和不稳定性对业务造成的影响。数据安全和备份:服务器租用通常提供数据备份和灾备解决方案,保障您的数据安全。数据备份的自动化和定期的灾备测试可以为您提供额外的保障,防止数据丢失和业务中断。省时省力:服务器租用意味着您无需关心服务器的购买、设置和维护。服务器供应商将负责硬件的管理、更新和监控,您可以将更多的时间和精力投入到核心业务中。及时升级:服务器技术在不断发展,新的硬件和软件版本不断推出。通过租用服务器,您可以获得及时的硬件升级和软件更新,确保您的业务始终在先进的技术环境中运行。综上所述,选择服务器租用是一个明智的决策。它提供了成本效益、灵活性、技术支持、数据安全和备份等多重优势,使您能够专注于业务发展,而无需担心服务器相关的复杂问题。选择服务器租用,让专业团队为您提供强大的服务器基础设施,助力您实现业务目标。
服务器被恶意刷带宽要怎么处理?
服务器带宽被恶意刷取,本质是攻击者通过海量虚假请求或异常流量占用网络资源,导致正常业务带宽被耗尽——网页加载超时、API接口无响应、视频直播中断等问题随之而来,更可能因超额带宽产生数倍于正常费用的资费损耗。某电商平台曾因促销期间遭刷带宽攻击,1小时内产生23万元额外带宽费用,同时损失超5000笔订单。面对这类攻击,需建立“快速止血、精准溯源、体系防御”的三层处理机制,才能最大限度降低损失并杜绝复发。一、恶意刷带宽的3类核心攻击模式在采取应对措施前,需先明确攻击类型——不同模式的技术原理不同,处理策略也存在差异。目前主流的恶意刷带宽攻击主要分为三类:流量型攻击(带宽耗尽核心):通过UDP Flood、SYN Flood等方式发送海量无意义数据包,直接占满服务器出口带宽。这类攻击流量特征明显,通常以固定端口、高频次请求为标志,攻击峰值可瞬间突破百Gbps,是中小企业服务器最常遭遇的类型。应用层刷取(伪装性强):攻击者利用脚本或肉鸡集群模拟正常用户行为,反复请求大体积静态资源(如高清图片、视频片段)或调用数据接口。例如频繁刷新含大附件的页面、批量调用返回大量数据的API,这类攻击流量与正常业务高度混淆,易被忽视。资源滥用型(隐性损耗):通过注册机批量创建账号、利用漏洞上传下载大文件,或盗用服务器带宽作为代理节点,这类攻击虽单IP流量不大,但多节点并发会持续消耗带宽,且可能伴随数据泄露风险。二、4步快速恢复业务可用性当监控发现带宽占用突增(如5分钟内从10Mbps飙升至100Mbps),需在30分钟内完成应急操作,优先保障核心业务正常运行:1. 切断攻击源头通过服务器管理面板或云厂商控制台,快速执行流量隔离操作:临时封禁高危IP:导出带宽占用TOP10的IP列表,通过防火墙(如Linux iptables、Windows高级安全防火墙)或云安全中心封禁,命令示例:iptables -A INPUT -s 192.168.1.100 -j DROP。若发现IP段攻击,可封禁整个C段(如192.168.1.0/24)。端口限流与关闭:关闭非必要开放端口(如FTP 21端口、Telnet 23端口),对核心业务端口(如80、443)设置单IP每秒请求上限,Nginx配置示例:limit_req_zone $binary_remote_addr zone=one:10m rate=10r/s;,限制单IP每秒10次请求。静态资源临时迁移:将网站图片、视频等大体积静态资源紧急迁移至CDN,通过CDN节点分流,避免源站带宽持续被占用。2. 保障核心业务若攻击流量过大,临时封禁无法完全解决问题,需紧急提升带宽:云服务器弹性扩容:登录云厂商控制台(如AWS、华为云),将带宽从“按固定带宽”切换为“按使用流量”或临时升级带宽规格,避免因带宽耗尽触发服务商的“断网保护”。专线临时加购:若使用物理服务器,联系IDC服务商临时开通应急带宽,同时启用备用线路(如主线路为电信,切换至联通备用线路),保障核心业务访问。3. 优先保障核心功能在带宽紧张时,通过业务降级减少资源消耗:关闭非核心功能:暂停网站广告加载、视频自动播放、实时数据统计等非必要功能,简化页面结构,降低单页面带宽消耗。核心业务隔离部署:将订单系统、支付接口等核心业务迁移至独立服务器或临时云主机,配置独立带宽,避免被攻击流量波及。4. 为溯源做准备在应急处理的同时,留存攻击日志,为后续溯源和追责提供依据:导出访问日志:收集Web服务器日志(如Nginx的access.log、Apache的access_log)、防火墙日志、带宽监控数据,按时间戳整理,重点标记异常请求的IP、请求路径、数据包大小。云日志备份:若使用云服务,开启日志服务(如阿里云SLS、腾讯云CLS)自动备份功能,避免日志被攻击者删除或覆盖。三、精准定位攻击源头与漏洞应急止损后,需通过技术手段定位攻击根源,避免攻击反复发生。核心排查方向包括攻击源追溯、业务漏洞扫描、配置风险检查三部分:1. 从IP到攻击者画像IP归属地与类型分析:通过IP查询工具(如IP2Location、天眼查IP)判断攻击IP的归属地、运营商及类型(数据中心IP/家庭宽带IP)。若大量IP来自同一地区或数据中心,大概率是肉鸡集群攻击。请求特征关联:分析异常请求的User-Agent、Referer字段,若发现大量请求使用相同的非标准User-Agent(如“Mozilla/5.0 (compatible; EvilBot/1.0)”)或空Referer,可确认是恶意爬虫或攻击脚本。流量行为画像:通过流量分析工具(如Wireshark、tcpdump)抓取数据包,若发现请求频率固定、请求内容重复(如反复请求同一图片),可判断为自动化攻击;若请求时间集中在深夜或业务低峰期,可能是针对性攻击。2. 封堵攻击入口多数刷带宽攻击利用了业务或系统漏洞,需全面扫描以下风险点:接口未授权访问:检查API接口是否存在未验证Token、无请求频率限制的问题,例如用户注册接口未限制单IP注册次数,导致攻击者批量注册刷取带宽。资源访问无鉴权:确认图片、视频等静态资源是否可直接通过URL访问,未设置防盗链(Referer验证)或时间戳签名,导致攻击者盗用资源URL进行刷取。系统漏洞利用:使用漏洞扫描工具(如Nessus、OpenVAS)扫描服务器,重点排查是否存在DDoS漏洞、缓冲区溢出漏洞,以及操作系统、Web服务器的未修复高危漏洞(如Log4j2漏洞、Heartbleed漏洞)。恶意刷带宽攻击的防御,从来不是“一劳永逸”的工作,而是“技术防护+日常运营”的持续迭代。对中小企业而言,优先通过CDN+WAF+云高防构建基础防护体系,控制成本的同时保障核心业务;对大型企业,需结合流量分析、AI防御、应急演练打造立体化防护,实现“攻击早发现、损失最小化”。唯有将防护意识融入日常运维,才能真正抵御各类带宽攻击威胁,保障服务器稳定运行。
45.251.8.64快快网络继I9之后的全新高性能产品
快快全新的厦门BGP高性能多核心E5-2690v2,20核心,主频3GHz,最高可达3.6GHz,是目前CPU性能最高的至强E5系列CPU。 快快厦门全新产品E5-2690v2*2,采用40核心的多核心CPU,内存高达64G,硬盘采用全新的三星500G高效固态硬盘,目前仅在厦门BGP机房,线路稳定,高品质网络环境和充足的带宽资源,极适合手游APP,企业数据应用 ,网站,H5,游戏或者布点等应用。 快快厦门BGP机房就是服务器租用商通过技术的手段,实际不同运营商能共同访问一个IP,并且不同运营商之间都能达到最快的接入速度的相关网络技术。BGP机房在一定程度上解决了各用户南北互通的问题,提高了用户的访问速度,用BGP协议实现的单IP双线路的效果。该方案就是通过BGP协议,直接将其中一条线路的IP映射另外一条线路IP上,当访客浏览你的网站时,会自动根据实际情况选择访问速度最快的线路,这样各个运营商的用户都能达到最佳的访问速度。 E5-2690v2X2 40核64G500G SSD1个30G防御30M独享厦门BGP849元/月详情咨询24小时专属售前小志QQ537013909!!!
2021-12-10 11:02:07
2023-05-17 15:21:32
2022-01-14 13:51:56
2021-11-04 17:41:20
2024-10-27 15:03:05
2021-11-04 17:40:51
2022-05-11 11:18:19
2023-08-12 09:03:03
2021-12-10 11:02:07
2023-05-17 15:21:32
2022-01-14 13:51:56
2021-11-04 17:41:20
2024-10-27 15:03:05
2021-11-04 17:40:51
2022-05-11 11:18:19
2023-08-12 09:03:03
发布者:售前小美 | 本文章发表于:2023-05-17
服务器的内存大小对机器有什么影响?服务器的内存是指服务器主板上的内存条,用于存储计算机运行时的数据和程序,是服务器性能的关键之一。服务器需要有足够的内存才能保证其稳定、高效的运行。根据服务器实际需求和性能要求的不同,服务器内存采用不同标准和规格,如下所示:有客户在选择内存的时候纠结大小,那么我们可以来看下内存对服务器的影响。
1. 性能:服务器内存越大,系统运行效率越高。这是因为内存是服务器中保存数据和程序的地方,越多的内存意味着更快的数据读取和更快的应用程序运行。
2. 并发性:服务器内存越大,系统在支持并发用户数量方面的能力就越大。这是因为每个用户都需要一定的内存来访问服务器,大量的内存可以支持更多的用户同时访问。
3. 可靠性:服务器内存越大,故障率越低。当服务器内存不足时,会导致系统崩溃或者出现错误。而足够的内存可以减少这种情况的发生。
4. 成本:服务器内存越大,成本越高。因此,必须权衡服务器的性能需求和预算,以确定适合服务器的内存大小。 总之,服务器内存大小对服务器性能和可靠性有着非常重要的影响,需要仔细考虑和规划。
总之,内存对服务器的影响比较多方面,有条件的话尽量选择更大内存的服务器。
为什么选择服务器租用?
在当今数字化时代,服务器对于企业和个人来说至关重要。然而,面临购买服务器的高昂成本和技术维护的挑战,许多人开始寻找更灵活、经济实惠的解决方案。服务器租用应运而生,为用户提供了许多优势和便利。那么,为什么选择服务器租用呢?让我们探讨其中的原因。成本效益:服务器购买需要支付高额的资本支出,而服务器租用以相对较低的费用提供相同或更高的性能。通过租用服务器,您可以节省大量的资金,将其用于业务发展或其他关键领域。灵活性和扩展性:租用服务器可以根据您的需求进行灵活的扩展和升级。如果您的业务需要增加服务器容量或提高性能,租用服务器可以轻松满足这些需求,而无需为新的硬件投资。技术支持:服务器租用提供了专业的技术支持团队,他们随时准备帮助您解决任何服务器相关的问题。无需自己解决技术难题,您可以专注于核心业务,将服务器的维护和管理交给专业团队。网络连接稳定性:服务器租用通常提供高速、稳定的网络连接,确保您的网站和应用程序能够始终保持在线状态,并提供良好的用户体验。您可以避免网络故障和不稳定性对业务造成的影响。数据安全和备份:服务器租用通常提供数据备份和灾备解决方案,保障您的数据安全。数据备份的自动化和定期的灾备测试可以为您提供额外的保障,防止数据丢失和业务中断。省时省力:服务器租用意味着您无需关心服务器的购买、设置和维护。服务器供应商将负责硬件的管理、更新和监控,您可以将更多的时间和精力投入到核心业务中。及时升级:服务器技术在不断发展,新的硬件和软件版本不断推出。通过租用服务器,您可以获得及时的硬件升级和软件更新,确保您的业务始终在先进的技术环境中运行。综上所述,选择服务器租用是一个明智的决策。它提供了成本效益、灵活性、技术支持、数据安全和备份等多重优势,使您能够专注于业务发展,而无需担心服务器相关的复杂问题。选择服务器租用,让专业团队为您提供强大的服务器基础设施,助力您实现业务目标。
服务器被恶意刷带宽要怎么处理?
服务器带宽被恶意刷取,本质是攻击者通过海量虚假请求或异常流量占用网络资源,导致正常业务带宽被耗尽——网页加载超时、API接口无响应、视频直播中断等问题随之而来,更可能因超额带宽产生数倍于正常费用的资费损耗。某电商平台曾因促销期间遭刷带宽攻击,1小时内产生23万元额外带宽费用,同时损失超5000笔订单。面对这类攻击,需建立“快速止血、精准溯源、体系防御”的三层处理机制,才能最大限度降低损失并杜绝复发。一、恶意刷带宽的3类核心攻击模式在采取应对措施前,需先明确攻击类型——不同模式的技术原理不同,处理策略也存在差异。目前主流的恶意刷带宽攻击主要分为三类:流量型攻击(带宽耗尽核心):通过UDP Flood、SYN Flood等方式发送海量无意义数据包,直接占满服务器出口带宽。这类攻击流量特征明显,通常以固定端口、高频次请求为标志,攻击峰值可瞬间突破百Gbps,是中小企业服务器最常遭遇的类型。应用层刷取(伪装性强):攻击者利用脚本或肉鸡集群模拟正常用户行为,反复请求大体积静态资源(如高清图片、视频片段)或调用数据接口。例如频繁刷新含大附件的页面、批量调用返回大量数据的API,这类攻击流量与正常业务高度混淆,易被忽视。资源滥用型(隐性损耗):通过注册机批量创建账号、利用漏洞上传下载大文件,或盗用服务器带宽作为代理节点,这类攻击虽单IP流量不大,但多节点并发会持续消耗带宽,且可能伴随数据泄露风险。二、4步快速恢复业务可用性当监控发现带宽占用突增(如5分钟内从10Mbps飙升至100Mbps),需在30分钟内完成应急操作,优先保障核心业务正常运行:1. 切断攻击源头通过服务器管理面板或云厂商控制台,快速执行流量隔离操作:临时封禁高危IP:导出带宽占用TOP10的IP列表,通过防火墙(如Linux iptables、Windows高级安全防火墙)或云安全中心封禁,命令示例:iptables -A INPUT -s 192.168.1.100 -j DROP。若发现IP段攻击,可封禁整个C段(如192.168.1.0/24)。端口限流与关闭:关闭非必要开放端口(如FTP 21端口、Telnet 23端口),对核心业务端口(如80、443)设置单IP每秒请求上限,Nginx配置示例:limit_req_zone $binary_remote_addr zone=one:10m rate=10r/s;,限制单IP每秒10次请求。静态资源临时迁移:将网站图片、视频等大体积静态资源紧急迁移至CDN,通过CDN节点分流,避免源站带宽持续被占用。2. 保障核心业务若攻击流量过大,临时封禁无法完全解决问题,需紧急提升带宽:云服务器弹性扩容:登录云厂商控制台(如AWS、华为云),将带宽从“按固定带宽”切换为“按使用流量”或临时升级带宽规格,避免因带宽耗尽触发服务商的“断网保护”。专线临时加购:若使用物理服务器,联系IDC服务商临时开通应急带宽,同时启用备用线路(如主线路为电信,切换至联通备用线路),保障核心业务访问。3. 优先保障核心功能在带宽紧张时,通过业务降级减少资源消耗:关闭非核心功能:暂停网站广告加载、视频自动播放、实时数据统计等非必要功能,简化页面结构,降低单页面带宽消耗。核心业务隔离部署:将订单系统、支付接口等核心业务迁移至独立服务器或临时云主机,配置独立带宽,避免被攻击流量波及。4. 为溯源做准备在应急处理的同时,留存攻击日志,为后续溯源和追责提供依据:导出访问日志:收集Web服务器日志(如Nginx的access.log、Apache的access_log)、防火墙日志、带宽监控数据,按时间戳整理,重点标记异常请求的IP、请求路径、数据包大小。云日志备份:若使用云服务,开启日志服务(如阿里云SLS、腾讯云CLS)自动备份功能,避免日志被攻击者删除或覆盖。三、精准定位攻击源头与漏洞应急止损后,需通过技术手段定位攻击根源,避免攻击反复发生。核心排查方向包括攻击源追溯、业务漏洞扫描、配置风险检查三部分:1. 从IP到攻击者画像IP归属地与类型分析:通过IP查询工具(如IP2Location、天眼查IP)判断攻击IP的归属地、运营商及类型(数据中心IP/家庭宽带IP)。若大量IP来自同一地区或数据中心,大概率是肉鸡集群攻击。请求特征关联:分析异常请求的User-Agent、Referer字段,若发现大量请求使用相同的非标准User-Agent(如“Mozilla/5.0 (compatible; EvilBot/1.0)”)或空Referer,可确认是恶意爬虫或攻击脚本。流量行为画像:通过流量分析工具(如Wireshark、tcpdump)抓取数据包,若发现请求频率固定、请求内容重复(如反复请求同一图片),可判断为自动化攻击;若请求时间集中在深夜或业务低峰期,可能是针对性攻击。2. 封堵攻击入口多数刷带宽攻击利用了业务或系统漏洞,需全面扫描以下风险点:接口未授权访问:检查API接口是否存在未验证Token、无请求频率限制的问题,例如用户注册接口未限制单IP注册次数,导致攻击者批量注册刷取带宽。资源访问无鉴权:确认图片、视频等静态资源是否可直接通过URL访问,未设置防盗链(Referer验证)或时间戳签名,导致攻击者盗用资源URL进行刷取。系统漏洞利用:使用漏洞扫描工具(如Nessus、OpenVAS)扫描服务器,重点排查是否存在DDoS漏洞、缓冲区溢出漏洞,以及操作系统、Web服务器的未修复高危漏洞(如Log4j2漏洞、Heartbleed漏洞)。恶意刷带宽攻击的防御,从来不是“一劳永逸”的工作,而是“技术防护+日常运营”的持续迭代。对中小企业而言,优先通过CDN+WAF+云高防构建基础防护体系,控制成本的同时保障核心业务;对大型企业,需结合流量分析、AI防御、应急演练打造立体化防护,实现“攻击早发现、损失最小化”。唯有将防护意识融入日常运维,才能真正抵御各类带宽攻击威胁,保障服务器稳定运行。
45.251.8.64快快网络继I9之后的全新高性能产品
快快全新的厦门BGP高性能多核心E5-2690v2,20核心,主频3GHz,最高可达3.6GHz,是目前CPU性能最高的至强E5系列CPU。 快快厦门全新产品E5-2690v2*2,采用40核心的多核心CPU,内存高达64G,硬盘采用全新的三星500G高效固态硬盘,目前仅在厦门BGP机房,线路稳定,高品质网络环境和充足的带宽资源,极适合手游APP,企业数据应用 ,网站,H5,游戏或者布点等应用。 快快厦门BGP机房就是服务器租用商通过技术的手段,实际不同运营商能共同访问一个IP,并且不同运营商之间都能达到最快的接入速度的相关网络技术。BGP机房在一定程度上解决了各用户南北互通的问题,提高了用户的访问速度,用BGP协议实现的单IP双线路的效果。该方案就是通过BGP协议,直接将其中一条线路的IP映射另外一条线路IP上,当访客浏览你的网站时,会自动根据实际情况选择访问速度最快的线路,这样各个运营商的用户都能达到最佳的访问速度。 E5-2690v2X2 40核64G500G SSD1个30G防御30M独享厦门BGP849元/月详情咨询24小时专属售前小志QQ537013909!!!
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




