发布者:售前霍霍 | 本文章发表于:2024-04-22
共享虚拟主机是指把一台运行在互联网上的物理服务器划分成多个“虚拟”服务器,每个虚拟服务器共享物理服务器的CPU、内存、IP、带宽等资源。它是通过使用特殊的软硬件技术,将一台真实的物理服务器主机分割成多个逻辑存储单元来实现的。这种技术使得即使在同一台硬件、同一个操作系统上,运行着为多个用户打开的不同的服务器程式,也互不干扰。
每个用户都拥有自己的一部分系统资源,如IP地址、文档存储空间、内存、CPU等,而各个虚拟主机之间完全独立,从外界看来,每一台虚拟主机和一台单独的主机的表现完全相同。因此,这种被虚拟化的逻辑主机被形象地称为“虚拟主机”。
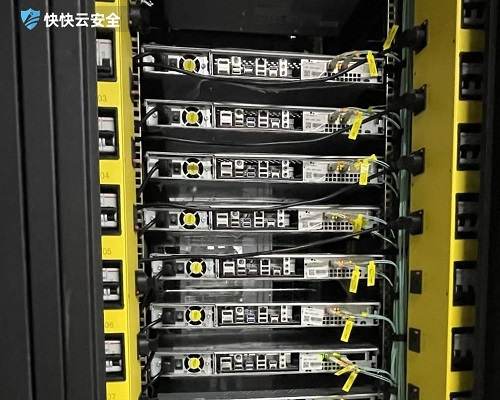
共享虚拟主机在市场上占据了很大的份额,其优势在于价格更低、带宽高、更实惠。然而,由于资源是平均使用的,当同服务器下的其他用户占用更多资源时,自己的主机资源可能会减少。
此外,使用共享虚拟主机,用户还可以得到主机租用商提供的服务器、硬件和其他必要组件的运行维护,快速的技术支持可以降低网站停机时间。而且,由于多个用户共同使用资源,因此维护成本相对较低,这使得企业能够在有限的预算下创建一个高质量的网站。
上一篇
下一篇
防火墙的基本配置方法和技术有哪些?
防火墙技术是帮助计算机网络,在其内、外网之间构建一道相对隔绝的保护屏障的技术。在保障网络安全上有重要作用。 防火墙的基本配置方法 1.配置FW各业务接口的IP地址。IP地址需要在配置前进行统一规划。 2.将各个业务接口加入安全区域。一般情况下,连接外网的接口加入安全级别低的安全区域(例如untrust区域,这里一般指的是我们配置外网IP的那个端口),连接内网的接口加入安全级别高的安全区域(例如trust区域),服务器可以加入DMZ区域。 3.策略any,华为防火墙内部有一条默认拒绝的安全策略,表示区域之间的互访被静止,防火墙上线以后,代表已经接入现有网络,所以需要调整下策略,改为permit,允许所有。(这时候不用考虑太多,初始这样配置必然没有问题,后期再进行优化)防火墙的主要技术有哪些? 1.灵活的代理系统 代理系统是运用网络地址转换或者加密代理将信息从防火墙的一侧传输到另一侧。灵活的代理系统实现防火墙内外两侧信息的互传,形成保护屏障,使得信息传输更为灵活可靠,保证信息传输过程的安全。 2. 多级的过滤技术 多级过滤主要是基于状态监测技术,在分组时过滤假的网络地址、在应用级网关提供通用服务、在电路网关保持主机内外部透明连接,并辅以鉴别手段,有效的清除存在为网络威胁和攻击。 3.网络地址转换技术 防火墙利用网络地址转换技术重写通过网络的数据包IP地址,与外部网络的信息传输只能由内部网络主导,同时防火墙详细记录了每一个主机的通信地址,确保信息传输路径无误,控制网络流量的流向。
DNS服务器是什么
DNS服务器是指域名服务器。DNS是进行域名和与之相对应的IP地址转换的服务器,它是一种管理名字的方法。这种方法是:分不同的组来负责各子系统的名字。系统中的每一层叫做一个域,每个域用一个点分开。DNS实际上就是装有域名系统的主机。它是一种能够实现名字解析的分层结构数据库。 DNS服务器的主要功能是将人类可识别的域名转换为计算机可识别的IP地址。当用户在浏览器中输入一个域名时,浏览器首先会向本地DNS服务器发送请求。本地DNS服务器负责缓存已解析的域名和IP地址对应关系,以提高查询速度。 如果本地DNS服务器没有缓存所请求的域名和IP地址对应关系,它会向其他DNS服务器发送请求,以获取所需的信息。这些DNS服务器之间会相互协作,不断转发查询请求,最终找到相应的IP地址。一旦本地DNS服务器获得了目标域名对应的IP地址,它会将结果返回给用户的浏览器,使其能够建立与该设备或服务的连接。 除了域名解析外,DNS服务器还负责许多其他任务。例如,它可以支持负载均衡,将流量分配到不同的服务器上,以提高性能和可靠性。它还可以实现反向解析,即根据已知的IP地址查找对应的域名。
为什么需要漏洞扫描?
漏洞扫描技术是一类重要的网络安全技术,那么漏洞扫描系统作用有哪些?接下来跟着小编一起来学习一下漏洞扫描的目的是什么。不少企业在受到漏洞威胁的时候会危及到用户的财产安全啊,这时候就要采取相应的措施弥补,今天就详细给大家介绍下关于漏洞扫描吧。 漏洞扫描的目的是什么? 1.获取某范围内的端口某未知属性的状态:这种情况下,一般是不知道对方情况,只是想通过扫描进行查找。例如,通过扫描检测某个网段内都有哪些主机是开着的。 2.获取某已知用户的特定属性的状态:这种情况下,一般是有明确的目标,有明确要做的事,下面只是查找一下某些属性。例如,通过扫描检测指定的主机中哪些端口是开的。 3.采集数据:在明确扫描目的后,主动地采集对方主机的信息,以便进行下一步的操作。例如,没有预定目的地扫描指定的主机,判断该主机都有哪些可采集的数据。 4.验证属性:在明确扫描目标,并且知道对方具有某个属性的情况下,只是通过扫描验证一下自己的想象,然后判断下一步的操作。例如通过扫描指定的服务,验证对方是否是 Windows 类操作系统。 5.发现漏洞:通过漏洞扫描,主动发现对方系统中存在的漏洞。如扫描对方是否具有弱密码。 以上就是关于漏洞扫描系统作用有哪些的相关解答,漏洞扫描的目的是什么?及时修复高危漏洞,能够有效降低资产的风险。风险并非看不见摸不着的,如果不及时处理的话就会造成财产损失。
2023-07-28 16:38:52
2023-07-24 00:00:00
2022-12-09 10:20:54
2024-06-01 00:00:00
2023-08-07 00:00:00
2023-02-24 16:17:19
2022-06-10 09:57:57
2022-12-23 16:40:49
2023-07-28 16:38:52
2023-07-24 00:00:00
2022-12-09 10:20:54
2024-06-01 00:00:00
2023-08-07 00:00:00
2023-02-24 16:17:19
2022-06-10 09:57:57
2022-12-23 16:40:49
发布者:售前霍霍 | 本文章发表于:2024-04-22
共享虚拟主机是指把一台运行在互联网上的物理服务器划分成多个“虚拟”服务器,每个虚拟服务器共享物理服务器的CPU、内存、IP、带宽等资源。它是通过使用特殊的软硬件技术,将一台真实的物理服务器主机分割成多个逻辑存储单元来实现的。这种技术使得即使在同一台硬件、同一个操作系统上,运行着为多个用户打开的不同的服务器程式,也互不干扰。
每个用户都拥有自己的一部分系统资源,如IP地址、文档存储空间、内存、CPU等,而各个虚拟主机之间完全独立,从外界看来,每一台虚拟主机和一台单独的主机的表现完全相同。因此,这种被虚拟化的逻辑主机被形象地称为“虚拟主机”。
共享虚拟主机在市场上占据了很大的份额,其优势在于价格更低、带宽高、更实惠。然而,由于资源是平均使用的,当同服务器下的其他用户占用更多资源时,自己的主机资源可能会减少。
此外,使用共享虚拟主机,用户还可以得到主机租用商提供的服务器、硬件和其他必要组件的运行维护,快速的技术支持可以降低网站停机时间。而且,由于多个用户共同使用资源,因此维护成本相对较低,这使得企业能够在有限的预算下创建一个高质量的网站。
上一篇
下一篇
防火墙的基本配置方法和技术有哪些?
防火墙技术是帮助计算机网络,在其内、外网之间构建一道相对隔绝的保护屏障的技术。在保障网络安全上有重要作用。 防火墙的基本配置方法 1.配置FW各业务接口的IP地址。IP地址需要在配置前进行统一规划。 2.将各个业务接口加入安全区域。一般情况下,连接外网的接口加入安全级别低的安全区域(例如untrust区域,这里一般指的是我们配置外网IP的那个端口),连接内网的接口加入安全级别高的安全区域(例如trust区域),服务器可以加入DMZ区域。 3.策略any,华为防火墙内部有一条默认拒绝的安全策略,表示区域之间的互访被静止,防火墙上线以后,代表已经接入现有网络,所以需要调整下策略,改为permit,允许所有。(这时候不用考虑太多,初始这样配置必然没有问题,后期再进行优化)防火墙的主要技术有哪些? 1.灵活的代理系统 代理系统是运用网络地址转换或者加密代理将信息从防火墙的一侧传输到另一侧。灵活的代理系统实现防火墙内外两侧信息的互传,形成保护屏障,使得信息传输更为灵活可靠,保证信息传输过程的安全。 2. 多级的过滤技术 多级过滤主要是基于状态监测技术,在分组时过滤假的网络地址、在应用级网关提供通用服务、在电路网关保持主机内外部透明连接,并辅以鉴别手段,有效的清除存在为网络威胁和攻击。 3.网络地址转换技术 防火墙利用网络地址转换技术重写通过网络的数据包IP地址,与外部网络的信息传输只能由内部网络主导,同时防火墙详细记录了每一个主机的通信地址,确保信息传输路径无误,控制网络流量的流向。
DNS服务器是什么
DNS服务器是指域名服务器。DNS是进行域名和与之相对应的IP地址转换的服务器,它是一种管理名字的方法。这种方法是:分不同的组来负责各子系统的名字。系统中的每一层叫做一个域,每个域用一个点分开。DNS实际上就是装有域名系统的主机。它是一种能够实现名字解析的分层结构数据库。 DNS服务器的主要功能是将人类可识别的域名转换为计算机可识别的IP地址。当用户在浏览器中输入一个域名时,浏览器首先会向本地DNS服务器发送请求。本地DNS服务器负责缓存已解析的域名和IP地址对应关系,以提高查询速度。 如果本地DNS服务器没有缓存所请求的域名和IP地址对应关系,它会向其他DNS服务器发送请求,以获取所需的信息。这些DNS服务器之间会相互协作,不断转发查询请求,最终找到相应的IP地址。一旦本地DNS服务器获得了目标域名对应的IP地址,它会将结果返回给用户的浏览器,使其能够建立与该设备或服务的连接。 除了域名解析外,DNS服务器还负责许多其他任务。例如,它可以支持负载均衡,将流量分配到不同的服务器上,以提高性能和可靠性。它还可以实现反向解析,即根据已知的IP地址查找对应的域名。
为什么需要漏洞扫描?
漏洞扫描技术是一类重要的网络安全技术,那么漏洞扫描系统作用有哪些?接下来跟着小编一起来学习一下漏洞扫描的目的是什么。不少企业在受到漏洞威胁的时候会危及到用户的财产安全啊,这时候就要采取相应的措施弥补,今天就详细给大家介绍下关于漏洞扫描吧。 漏洞扫描的目的是什么? 1.获取某范围内的端口某未知属性的状态:这种情况下,一般是不知道对方情况,只是想通过扫描进行查找。例如,通过扫描检测某个网段内都有哪些主机是开着的。 2.获取某已知用户的特定属性的状态:这种情况下,一般是有明确的目标,有明确要做的事,下面只是查找一下某些属性。例如,通过扫描检测指定的主机中哪些端口是开的。 3.采集数据:在明确扫描目的后,主动地采集对方主机的信息,以便进行下一步的操作。例如,没有预定目的地扫描指定的主机,判断该主机都有哪些可采集的数据。 4.验证属性:在明确扫描目标,并且知道对方具有某个属性的情况下,只是通过扫描验证一下自己的想象,然后判断下一步的操作。例如通过扫描指定的服务,验证对方是否是 Windows 类操作系统。 5.发现漏洞:通过漏洞扫描,主动发现对方系统中存在的漏洞。如扫描对方是否具有弱密码。 以上就是关于漏洞扫描系统作用有哪些的相关解答,漏洞扫描的目的是什么?及时修复高危漏洞,能够有效降低资产的风险。风险并非看不见摸不着的,如果不及时处理的话就会造成财产损失。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




