发布者:售前小溪 | 本文章发表于:2024-07-09
在数字世界的浩瀚海洋中,每一个网站都是一艘承载着信息与服务的巨轮,而在这无尽的航程中,安全无疑是每一位船长最为关心的议题。WAF——就是这么一款网站安全防护产品,正默默地为你的数字世界筑起一道坚不可摧的防线。
初识WAF:安全领域的隐形英雄
想象一下,你的网站正遭受着来自四面八方的恶意攻击,黑客们试图通过漏洞入侵、SQL注入、跨站脚本等手段窃取数据、破坏服务。而在这危机四伏的时刻,WAF如同一位冷静的守护者,悄无声息地站在了最前线。它不仅仅是一个防火墙那么简单,更是一个专为Web应用量身定制的安全解决方案,能够深度理解并过滤进出网站的每一份数据,将威胁拒之门外。
WAF的神奇之处
WAF究竟是如何做到这一切的呢?它的魔力源自于几个核心特性:
智能识别与过滤:WAF能够智能分析网络流量,识别并过滤掉恶意请求。无论是自动化的扫描工具,还是精心设计的攻击脚本,都逃不过它的火眼金睛。
实时防护与响应:面对瞬息万变的网络威胁,WAF提供了实时的防护能力。一旦发现异常流量或攻击行为,它会立即采取措施进行阻断,并将威胁信息反馈给管理员,以便及时应对。
定制化策略:每个网站都有其独特的安全需求和风险点。WAF允许管理员根据网站的实际情况,定制专属的安全防护策略,实现精准防护。
日志审计与报告:WAF还会记录所有经过它的网络流量,生成详细的日志和报告。这些宝贵的数据不仅可以帮助管理员了解网站的安全状况,还能为后续的安全分析和优化提供有力支持。
为何选择WAF作为你的安全伙伴
在众多的安全防护手段中,WAF之所以脱颖而出,成为众多企业和组织的首选,是因为它具备以下几个无法忽视的优势:
高效性:WAF能够实时地对进出网站的数据进行过滤和处理,有效降低攻击成功的几率。
易用性:即便是非专业的安全人员,也能通过简单的配置和管理界面,轻松上手WAF的使用。
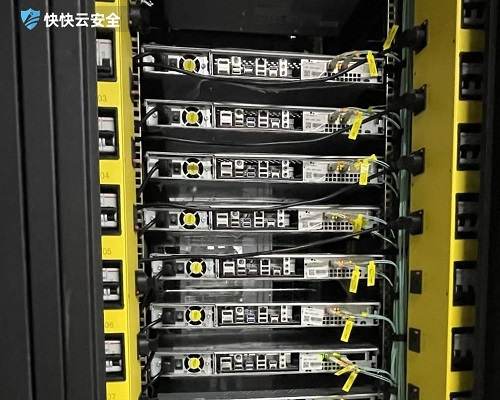
灵活性:WAF支持多种部署方式(如云部署、硬件部署等),能够满足不同场景下的安全需求。
可扩展性:随着网络威胁的不断演变和升级,WAF也能够通过更新和升级来保持其防护能力的先进性。
在这个充满未知的网络世界中,安全永远是我们不可忽视的底线。而WAF作为守护网站安全的神秘者,正以其独特的魅力和强大的实力,赢得了越来越多用户的信赖和认可。
上一篇
WAF是如何保护网站的?
网络攻击频发的当下,SQL 注入、XSS 跨站脚本等威胁持续危及网站安全,可能引发数据泄露、服务瘫痪。Web 应用防火墙(WAF)作为网站安全核心防线,通过专业检测与拦截机制守护 Web 应用。本文将拆解其工作逻辑,详解 WAF 保护网站的关键路径。一、WAF如何筛选危险请求与合法访问?1. 规则匹配拦截恶意请求WAF 内置海量安全规则库,涵盖已知攻击特征、恶意 IP、危险请求参数等信息。用户请求抵达网站前,WAF 会全面扫描请求头、请求体、URL 等内容,检测到匹配恶意特征的请求将立即阻断,避免攻击指令侵入服务器。2. 异常检测识别隐藏威胁针对未知或变异攻击,WAF 通过机器学习算法建立正常访问行为基线。当发现请求频率、访问来源、数据传输格式等偏离基线的异常时,会触发预警并采取验证或临时拦截措施,防范零日攻击等新型威胁。二、如何抵御常见 Web 安全威胁?1. 针对性拦截典型攻击面对 SQL 注入、XSS 跨站脚本、CSRF 跨站请求伪造等高频攻击,WAF 具备专项防御能力。通过过滤含 SQL 语句的请求参数、转义特殊字符等方式,从攻击原理层面切断入侵路径,保障网站核心安全。2. 防护敏感数据泄露WAF 可精准识别身份证号、银行卡信息、密码等敏感数据,通过加密传输、数据脱敏等方式保护数据安全。同时拦截未授权的数据下载请求,防范黑客窃取数据库信息与用户隐私。三、如何规范访问行为与减轻服务器压力?1. 访问权限与频率管控WAF 支持设置访问权限策略,限制特定 IP、地区或设备的访问,防范恶意爬虫、暴力破解等行为。通过设定请求频率阈值,拦截短时间内大量重复请求,避免服务器因流量过载宕机。2. 缓存加速与负载均衡辅助部分 WAF 具备静态资源缓存功能,可直接向用户返回缓存的图片、脚本等内容,减少源服务器请求压力。通过智能分发访问请求实现负载均衡,既提升访问速度,也降低单一服务器遭受集中攻击的风险。WAF 凭借流量过滤、攻击防御、行为管控三大核心能力,构建多层次网站安全防护体系。从拦截恶意请求到防护敏感数据,从抵御典型攻击到优化访问行为,WAF 适配不同规模网站需求,应对各类网络攻击,成为网站安全不可或缺的核心工具。
什么是WAF
WAF(Web Application Firewall)即Web应用防火墙,是一种专为Web应用程序设计的安全防护工具,通过监控、过滤和分析HTTP/HTTPS流量,识别并拦截恶意请求,保护Web应用免受SQL注入、跨站脚本(XSS)、跨站请求伪造(CSRF)等常见网络攻击。一.WAF有哪些核心功能流量监控与分析:WAF工作在OSI模型的应用层(第七层),能够深度解析HTTP/HTTPS请求和响应,理解Web应用的具体行为。恶意请求拦截:基于预定义的规则集或机器学习算法,WAF可以识别并拦截SQL注入、XSS攻击、CSRF攻击、文件包含、命令注入等恶意请求。漏洞防护:针对第三方框架或插件的0day漏洞,WAF可以通过下发虚拟补丁,第一时间提供防护,避免攻击者利用漏洞进行攻击。数据泄露防护:WAF可以检测并阻止恶意访问者通过SQL注入、网页木马等手段入侵网站数据库,窃取业务数据或其他敏感信息。CC攻击防护:WAF能够识别并过滤掉大量的恶意CC请求,防止网站因资源被长时间占用而响应缓慢或无法正常提供服务。二.防火墙有哪些技术特点深度检测:WAF对HTTP请求进行深度检查,包括URL、参数、表单数据等,以便检测和阻止常见的Web应用程序漏洞攻击。灵活配置:WAF可以根据实际需求配置规则集,以适应不同的应用程序和安全需求。自动学习:一些先进的WAF可以使用机器学习和行为分析等技术,实时学习和适应新型攻击,提高防护的准确性和效率。日志和报告:WAF可以生成详细的日志和报告,帮助管理员了解攻击情况、分析攻击趋势,并采取相应的安全措施。三.接入WAF的部署方式有几种硬件WAF:以物理设备的形式部署在网络中,对流量进行实时检查和过滤。硬件WAF通常具有高性能和稳定性,适用于大型企业或数据中心。软件WAF:以软件应用的形式安装在服务器上,对HTTP请求进行检查和拦截。软件WAF通常具有灵活性和可定制性,适用于中小型企业或个人开发者。云WAF:作为云服务提供商的一部分,通过云服务平台提供WAF功能。云WAF无需用户在自己的网络中安装软件程序或部署硬件设备,即可对网站实施安全防护。它利用DNS技术,通过移交域名解析权来实现安全防护,具有部署简单、维护方便等优点。WAF作为Web应用的“安全卫士”,凭借深度检测、灵活防御及多样部署方式,有效抵御各类网络攻击,保障业务稳定运行。无论是企业官网还是在线平台,选用合适的WAF方案,都是筑牢网络安全防线的关键之举。
等保2.0和1.0有什么区别
等保2.0发布后,许多用户仍然保持着1.0的刻板印象。2.0对1.0仍有很大变化。标准内容、标准结果和评估变化都有相应的变化。接下来,让我们来看看等待保险评估2.0与1.0的区别。1、增加了标准内容标准内容的最大变化是将安全要求分为安全通用要求和扩展要求。首先,安全通用要求部分优化了1.0标准的内容,删除或修改了过时的要求,并增加了新的网络攻击行为保护和个人信息保护要求。其次,对云计算、移动互联网、物联网和工业控制系统提出了新的安全扩展要求。评估要求体现在具体工作中,即“评估难度增加,评估工作量增加,评估标准更高”。在未来,系统评估将从过去的安全要求转变为一般要求2、以基本要求为首的2.0标准对标准结构进行了重大调整以一般安全要求为例,技术要求调整为五个层次:安全物理环境、安全通信网络、安全区域边界、安全计算环境和安全管理中心。管理要求的五个层次也进行了重新调整。从评估项目数量来看,二级和三级安全通用要求的评估项目数量低于1.0标准,但事实上,2.0标准的覆盖范围比1.0标准更广,要求也更高。主要体现在:一方面,新标准合并了主机、数据库、网络设备、安全设备、应用系统、数据等原始1.0标准不同层次的相同要求,因此该层次的一个要求涵盖了原始标准的多个层次的内容;第二,对某些要求的要求更高,覆盖范围更大。例如,在网络入侵预防内容中,明确要求关键节点从内到外具有攻击检测能力(1.0仅要求网络边界处的检测能力);若保护系统采用了新技术,则需要考虑扩展所需的内容。一般来说,2.0标准的覆盖范围更大,要求更高。在系统建设和整改过程中,系统运行单位必须进一步提高安全防护能力。评估机构的评估难度也增加了,同一系统的评估投入也必然增加。3、评估报告的变化评估联盟根据2.0标准发布了2019年版的评估报告模板。在2015年版的基础上,该模板加强了对分析、研究和判断的要求,以及对工具测试/渗透测试的要求。在2019年版发布的同时,还发布了配套文件《等级保护和评估高风险判断指南》,明确定义了各种问题场景的分析、判断要求和规范。因此,编制了报告
2023-05-15 11:05:09
2024-06-21 19:01:05
2022-02-08 11:05:31
2023-04-21 08:04:06
2022-06-29 16:49:44
2024-07-27 15:04:05
2022-02-08 11:05:52
2023-03-24 00:00:00
2023-05-15 11:05:09
2024-06-21 19:01:05
2022-02-08 11:05:31
2023-04-21 08:04:06
2022-06-29 16:49:44
2024-07-27 15:04:05
2022-02-08 11:05:52
2023-03-24 00:00:00
发布者:售前小溪 | 本文章发表于:2024-07-09
在数字世界的浩瀚海洋中,每一个网站都是一艘承载着信息与服务的巨轮,而在这无尽的航程中,安全无疑是每一位船长最为关心的议题。WAF——就是这么一款网站安全防护产品,正默默地为你的数字世界筑起一道坚不可摧的防线。
初识WAF:安全领域的隐形英雄
想象一下,你的网站正遭受着来自四面八方的恶意攻击,黑客们试图通过漏洞入侵、SQL注入、跨站脚本等手段窃取数据、破坏服务。而在这危机四伏的时刻,WAF如同一位冷静的守护者,悄无声息地站在了最前线。它不仅仅是一个防火墙那么简单,更是一个专为Web应用量身定制的安全解决方案,能够深度理解并过滤进出网站的每一份数据,将威胁拒之门外。
WAF的神奇之处
WAF究竟是如何做到这一切的呢?它的魔力源自于几个核心特性:
智能识别与过滤:WAF能够智能分析网络流量,识别并过滤掉恶意请求。无论是自动化的扫描工具,还是精心设计的攻击脚本,都逃不过它的火眼金睛。
实时防护与响应:面对瞬息万变的网络威胁,WAF提供了实时的防护能力。一旦发现异常流量或攻击行为,它会立即采取措施进行阻断,并将威胁信息反馈给管理员,以便及时应对。
定制化策略:每个网站都有其独特的安全需求和风险点。WAF允许管理员根据网站的实际情况,定制专属的安全防护策略,实现精准防护。
日志审计与报告:WAF还会记录所有经过它的网络流量,生成详细的日志和报告。这些宝贵的数据不仅可以帮助管理员了解网站的安全状况,还能为后续的安全分析和优化提供有力支持。
为何选择WAF作为你的安全伙伴
在众多的安全防护手段中,WAF之所以脱颖而出,成为众多企业和组织的首选,是因为它具备以下几个无法忽视的优势:
高效性:WAF能够实时地对进出网站的数据进行过滤和处理,有效降低攻击成功的几率。
易用性:即便是非专业的安全人员,也能通过简单的配置和管理界面,轻松上手WAF的使用。
灵活性:WAF支持多种部署方式(如云部署、硬件部署等),能够满足不同场景下的安全需求。
可扩展性:随着网络威胁的不断演变和升级,WAF也能够通过更新和升级来保持其防护能力的先进性。
在这个充满未知的网络世界中,安全永远是我们不可忽视的底线。而WAF作为守护网站安全的神秘者,正以其独特的魅力和强大的实力,赢得了越来越多用户的信赖和认可。
上一篇
WAF是如何保护网站的?
网络攻击频发的当下,SQL 注入、XSS 跨站脚本等威胁持续危及网站安全,可能引发数据泄露、服务瘫痪。Web 应用防火墙(WAF)作为网站安全核心防线,通过专业检测与拦截机制守护 Web 应用。本文将拆解其工作逻辑,详解 WAF 保护网站的关键路径。一、WAF如何筛选危险请求与合法访问?1. 规则匹配拦截恶意请求WAF 内置海量安全规则库,涵盖已知攻击特征、恶意 IP、危险请求参数等信息。用户请求抵达网站前,WAF 会全面扫描请求头、请求体、URL 等内容,检测到匹配恶意特征的请求将立即阻断,避免攻击指令侵入服务器。2. 异常检测识别隐藏威胁针对未知或变异攻击,WAF 通过机器学习算法建立正常访问行为基线。当发现请求频率、访问来源、数据传输格式等偏离基线的异常时,会触发预警并采取验证或临时拦截措施,防范零日攻击等新型威胁。二、如何抵御常见 Web 安全威胁?1. 针对性拦截典型攻击面对 SQL 注入、XSS 跨站脚本、CSRF 跨站请求伪造等高频攻击,WAF 具备专项防御能力。通过过滤含 SQL 语句的请求参数、转义特殊字符等方式,从攻击原理层面切断入侵路径,保障网站核心安全。2. 防护敏感数据泄露WAF 可精准识别身份证号、银行卡信息、密码等敏感数据,通过加密传输、数据脱敏等方式保护数据安全。同时拦截未授权的数据下载请求,防范黑客窃取数据库信息与用户隐私。三、如何规范访问行为与减轻服务器压力?1. 访问权限与频率管控WAF 支持设置访问权限策略,限制特定 IP、地区或设备的访问,防范恶意爬虫、暴力破解等行为。通过设定请求频率阈值,拦截短时间内大量重复请求,避免服务器因流量过载宕机。2. 缓存加速与负载均衡辅助部分 WAF 具备静态资源缓存功能,可直接向用户返回缓存的图片、脚本等内容,减少源服务器请求压力。通过智能分发访问请求实现负载均衡,既提升访问速度,也降低单一服务器遭受集中攻击的风险。WAF 凭借流量过滤、攻击防御、行为管控三大核心能力,构建多层次网站安全防护体系。从拦截恶意请求到防护敏感数据,从抵御典型攻击到优化访问行为,WAF 适配不同规模网站需求,应对各类网络攻击,成为网站安全不可或缺的核心工具。
什么是WAF
WAF(Web Application Firewall)即Web应用防火墙,是一种专为Web应用程序设计的安全防护工具,通过监控、过滤和分析HTTP/HTTPS流量,识别并拦截恶意请求,保护Web应用免受SQL注入、跨站脚本(XSS)、跨站请求伪造(CSRF)等常见网络攻击。一.WAF有哪些核心功能流量监控与分析:WAF工作在OSI模型的应用层(第七层),能够深度解析HTTP/HTTPS请求和响应,理解Web应用的具体行为。恶意请求拦截:基于预定义的规则集或机器学习算法,WAF可以识别并拦截SQL注入、XSS攻击、CSRF攻击、文件包含、命令注入等恶意请求。漏洞防护:针对第三方框架或插件的0day漏洞,WAF可以通过下发虚拟补丁,第一时间提供防护,避免攻击者利用漏洞进行攻击。数据泄露防护:WAF可以检测并阻止恶意访问者通过SQL注入、网页木马等手段入侵网站数据库,窃取业务数据或其他敏感信息。CC攻击防护:WAF能够识别并过滤掉大量的恶意CC请求,防止网站因资源被长时间占用而响应缓慢或无法正常提供服务。二.防火墙有哪些技术特点深度检测:WAF对HTTP请求进行深度检查,包括URL、参数、表单数据等,以便检测和阻止常见的Web应用程序漏洞攻击。灵活配置:WAF可以根据实际需求配置规则集,以适应不同的应用程序和安全需求。自动学习:一些先进的WAF可以使用机器学习和行为分析等技术,实时学习和适应新型攻击,提高防护的准确性和效率。日志和报告:WAF可以生成详细的日志和报告,帮助管理员了解攻击情况、分析攻击趋势,并采取相应的安全措施。三.接入WAF的部署方式有几种硬件WAF:以物理设备的形式部署在网络中,对流量进行实时检查和过滤。硬件WAF通常具有高性能和稳定性,适用于大型企业或数据中心。软件WAF:以软件应用的形式安装在服务器上,对HTTP请求进行检查和拦截。软件WAF通常具有灵活性和可定制性,适用于中小型企业或个人开发者。云WAF:作为云服务提供商的一部分,通过云服务平台提供WAF功能。云WAF无需用户在自己的网络中安装软件程序或部署硬件设备,即可对网站实施安全防护。它利用DNS技术,通过移交域名解析权来实现安全防护,具有部署简单、维护方便等优点。WAF作为Web应用的“安全卫士”,凭借深度检测、灵活防御及多样部署方式,有效抵御各类网络攻击,保障业务稳定运行。无论是企业官网还是在线平台,选用合适的WAF方案,都是筑牢网络安全防线的关键之举。
等保2.0和1.0有什么区别
等保2.0发布后,许多用户仍然保持着1.0的刻板印象。2.0对1.0仍有很大变化。标准内容、标准结果和评估变化都有相应的变化。接下来,让我们来看看等待保险评估2.0与1.0的区别。1、增加了标准内容标准内容的最大变化是将安全要求分为安全通用要求和扩展要求。首先,安全通用要求部分优化了1.0标准的内容,删除或修改了过时的要求,并增加了新的网络攻击行为保护和个人信息保护要求。其次,对云计算、移动互联网、物联网和工业控制系统提出了新的安全扩展要求。评估要求体现在具体工作中,即“评估难度增加,评估工作量增加,评估标准更高”。在未来,系统评估将从过去的安全要求转变为一般要求2、以基本要求为首的2.0标准对标准结构进行了重大调整以一般安全要求为例,技术要求调整为五个层次:安全物理环境、安全通信网络、安全区域边界、安全计算环境和安全管理中心。管理要求的五个层次也进行了重新调整。从评估项目数量来看,二级和三级安全通用要求的评估项目数量低于1.0标准,但事实上,2.0标准的覆盖范围比1.0标准更广,要求也更高。主要体现在:一方面,新标准合并了主机、数据库、网络设备、安全设备、应用系统、数据等原始1.0标准不同层次的相同要求,因此该层次的一个要求涵盖了原始标准的多个层次的内容;第二,对某些要求的要求更高,覆盖范围更大。例如,在网络入侵预防内容中,明确要求关键节点从内到外具有攻击检测能力(1.0仅要求网络边界处的检测能力);若保护系统采用了新技术,则需要考虑扩展所需的内容。一般来说,2.0标准的覆盖范围更大,要求更高。在系统建设和整改过程中,系统运行单位必须进一步提高安全防护能力。评估机构的评估难度也增加了,同一系统的评估投入也必然增加。3、评估报告的变化评估联盟根据2.0标准发布了2019年版的评估报告模板。在2015年版的基础上,该模板加强了对分析、研究和判断的要求,以及对工具测试/渗透测试的要求。在2019年版发布的同时,还发布了配套文件《等级保护和评估高风险判断指南》,明确定义了各种问题场景的分析、判断要求和规范。因此,编制了报告
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




