发布者:售前小美 | 本文章发表于:2025-03-06
当我们谈论“BGP服务器”时,实际上是指那些配置了边界网关协议(Border Gateway Protocol, BGP)的路由器或网络设备,而非传统意义上的服务器。BGP是一种用于互联网自治系统(Autonomous System, AS)之间通信的重要路由协议。它通过管理路由信息的传播和选择最佳路径来确保互联网的连通性和稳定性。
在互联网的基础架构中,不同的组织、企业乃至国家都可能拥有自己的自治系统,每个AS通常由一个独立的管理实体负责维护,并且有自己的路由策略。BGP的作用就是在这些AS之间交换路由信息,使得数据包能够在复杂的网络环境中找到从源头到目的地的最佳路径。这种能力对于维持互联网的整体运作至关重要,因为没有有效的路由机制,信息将无法在全球范围内传输。
BGP协议的一个关键特性是它的灵活性和可扩展性。它允许网络管理员应用各种策略来控制流量如何进出他们的网络。一个ISP可以通过设置特定的BGP规则优先选择某些路径来提高服务质量和可靠性,或者根据成本效益考虑选择最经济的路径。BGP还支持负载均衡,可以在多个路径之间分配流量,从而优化资源利用并提升网络性能。
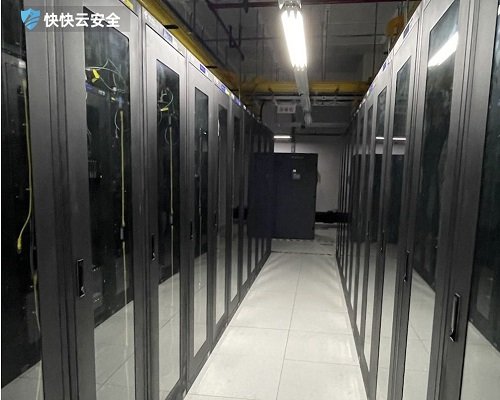
尽管BGP为互联网带来了巨大的便利,但它也面临着一些挑战和风险。其中一个主要问题就是路由泄露和劫持事件的发生。由于BGP的设计理念建立在互相信任的基础上,恶意攻击者或配置错误可能会导致错误的路由信息发布,进而引发严重的安全威胁,如流量被重定向至不正确的地点,这不仅可能导致数据泄露,甚至可以造成大规模的服务中断。近年来业界一直在探索加强BGP安全性的方法,比如RPKI(资源公钥基础设施)技术的应用,旨在验证路由信息的真实性,减少此类事件发生的可能性。
主要功能是交换网络可达性信息,这包含了IP前缀(网络地址)及其属性(如路径长度、下一跳路由器等)。基于这些信息,BGP能够决定数据从源位置到目的地的最佳路径。这里所谓的“最佳路径”,可能根据不同的策略来定义,例如最小化跳数、优先使用某些ISP提供的线路以降低费用或提高可靠性、避免特定地理位置或国家等。
“BGP服务器”这一说法更多地指向运行BGP协议的网络设备,它们在维持互联网正常运作方面扮演着不可或缺的角色。随着互联网规模的不断扩大和技术的发展,BGP也在不断进化,以应对日益增长的安全需求和复杂性挑战。了解BGP的工作原理及其重要性,有助于我们更好地认识互联网背后的复杂体系结构,以及保障网络安全稳定运行所需的努力。
上一篇
下一篇
怎么缩短服务器被黑洞的时间?
“服务器突然断连,后台提示进入黑洞,要等 2 小时才能解封”—— 这是不少企业运维人员遭遇 DDoS 攻击时的无奈场景。黑洞作为运营商保护网络基础设施的最后防线,当攻击流量突破阈值,会强制屏蔽受攻击 IP 的所有网络访问,时长通常在 30 分钟到 24 小时之间波动。对电商、金融等依赖实时服务的企业而言,每一分钟的黑洞封禁都意味着订单流失与用户信任崩塌。缩短黑洞时间的关键,在于跳出 “被动等待解封” 的困局,通过技术防护体系将攻击流量控制在阈值之内,而这正是专业高防服务的核心价值所在。一、黑洞时长的核心影响因素服务器黑洞并非 “一刀切” 的封禁机制,其时长由多重因素共同决定,精准应对需先明晰底层逻辑:攻击强度与持续性:这是最核心的变量。当攻击流量远超机房承载能力(如 10G 攻击冲击 5G 防护阈值),或攻击持续数小时未中断,黑洞时长会从基础的 30 分钟自动延长至 2-24 小时,且每一次攻击升级都会重置封禁计时。攻击频率与账号信誉:云服务商与运营商会对服务器历史攻击记录打分,频繁遭攻击的设备会被标记为 “高风险”,黑洞阈值降低的同时,封禁时长也会显著增加 —— 初次攻击可能 30 分钟解封,多次攻击后则可能锁定 24 小时。防护体系的有效性:若服务器未部署专业防护,攻击流量直达源站触发机房级黑洞;而配备高防服务的设备,可在攻击流量抵达源站前完成过滤,从根源上减少黑洞触发概率。某游戏厂商曾因未部署防护,遭遇 15G UDP Flood 攻击后触发黑洞,封禁时长长达 8 小时,直接导致晚间黄金时段服务器离线,损失玩家超 3000 人。而在接入高防服务后,后续同等规模攻击仅触发 10 分钟的流量清洗,未进入黑洞状态。这印证了:黑洞时长的优化,本质是防护能力与攻击强度的博弈。二、主动防护缩短黑洞时间的关键在于 “防患于未然”—— 通过构建多层次防护体系,将攻击流量拦截在黑洞触发阈值之下。快快网络等专业安全厂商的高防产品,正是通过技术创新实现这一目标,其核心逻辑可拆解为三个维度:(一)流量牵引与清洗黑洞的触发源于攻击流量突破阈值,而高防服务的首要作用是将流量 “引流 - 过滤 - 回源” 的闭环落地。快快网络的高防 IP 服务通过 CNAME 解析将业务流量牵引至分布式清洗中心,这些中心配备数十 G 至数百 G 的防护带宽储备,可直接抵御 SYN Flood、UDP Flood 等常见 DDoS 攻击。在清洗环节,基于机器学习的攻击特征库能实时识别恶意流量,准确率可达 99.9% 以上,仅将纯净的正常流量回源至服务器。这种 “前置过滤” 模式从根本上改变了攻防态势:原本 10G 的攻击流量经过清洗后,仅有数百 M 的正常流量抵达源站,远低于机房 1G 的黑洞阈值,自然不会触发封禁。某电商平台在大促期间接入该服务后,成功抵御 3 次 10G 级攻击,均未进入黑洞状态,服务可用性保持 100%。(二)弹性防护与阈值适配攻击流量的突发性往往让固定防护带宽难以应对 —— 日常 5G 的防护配置,可能在某一瞬间遭遇 20G 的攻击峰值。此时弹性防护能力成为关键,快快网络的高防服务支持保底带宽与弹性带宽结合的模式,当攻击超过保底阈值(如 10G),弹性带宽自动启动承接多余流量,避免触发黑洞。这种 “弹性伸缩” 的优势在实战中尤为明显:某金融平台配置 10G 保底 + 20G 弹性防护,遭遇 18G 攻击时,弹性带宽即时生效,攻击流量未突破 20G 的弹性阈值,既未触发黑洞,也避免了额外成本浪费。相比之下,未配置弹性防护的服务器,在攻击超过保底阈值后会直接进入黑洞。(三)7×24 小时监控与应急响应攻击持续性是延长黑洞时长的重要因素,若能在攻击初期快速介入,可显著缩短封禁时间。快快网络组建了由资深安全工程师组成的运维团队,通过实时监控系统追踪流量异常,攻击发生时 1-3 分钟内即可启动应急响应。在一次针对企业官网的 CC 攻击中,监控系统发现 QPS 从正常的 500 飙升至 3 万,工程师立即调整防护策略:通过验证码拦截恶意请求、限制单 IP 访问频率,15 分钟内即将攻击流量压制到正常水平。由于攻击持续时间短,服务器未触发黑洞,仅经历 2 分钟的轻微延迟便恢复正常。这种 “监控 - 响应 - 处置” 的闭环,大幅降低了攻击升级导致黑洞延长的风险。三、体系化优化除了核心的流量防护,结合服务器配置与架构优化,可进一步压缩黑洞触发概率与封禁时长,形成 “防护 + 优化” 的双重保障:(一)源站隐藏与架构加固直接暴露源站 IP 是遭受攻击的重要诱因,攻击者可通过端口扫描定位真实 IP,绕过高防直接攻击源站。快快网络的高防 IP 服务通过代理转发隐藏源站 IP,同时支持与高防服务器联动部署 —— 将服务器部署在具备 BGP 多线带宽的数据中心,配合安全组规则仅开放必要端口,从架构上减少攻击面。某政务平台通过该方案优化后,源站 IP 未再暴露,攻击流量全部指向高防节点,近一年未触发任何黑洞封禁,服务可用性提升至 99.99%。(二)配置优化与状态监控服务器自身配置缺陷可能放大攻击影响,间接导致黑洞触发。建议结合基础网络检查工具做好两项工作:连接数优化:通过netstat -an | grep TIME_WAIT | wc -l监控连接状态,若 TIME_WAIT 连接数超 1 万,调整net.ipv4.tcp_tw_reuse = 1释放资源,避免因连接耗尽放大攻击影响;实时流量监控:用iftop -i 网卡名跟踪带宽占用,配合高防服务的告警功能,当流量接近阈值时提前扩容弹性带宽,避免触发黑洞。(三)攻击复盘与策略迭代每一次攻击都是优化防护的契机。快快网络在攻击结束后会提供详细的日志分析报告,包括攻击类型、峰值流量、拦截效果等数据,帮助企业定位防护薄弱点。某电商平台根据报告发现,凌晨 2-4 点是攻击高发期,随即调整弹性防护的时段性配置,在该时段临时提升防护带宽,后续成功避免了多次凌晨攻击导致的黑洞风险。缩短服务器黑洞时间,本质是一场 “主动防御优于被动等待” 的攻防理念升级。当企业还在为 2 小时的封禁时长焦虑时,那些接入专业高防服务的用户已通过 “流量清洗 - 弹性防护 - 应急响应” 的体系,将黑洞风险降至最低。快快网络等安全厂商的实践证明,专业高防服务绝非简单的 “带宽叠加”,而是通过分布式架构、智能算法与运维服务的结合,构建起抵御攻击的 “第一道防线”。对企业而言,选择合适的高防方案,不仅是缩短黑洞时间的技术手段,更是保障业务连续性、维护用户信任的战略投资 —— 毕竟在数字时代,服务的 “零中断” 才是最核心的竞争力。
什么是快卫士安全主机,快卫士安全主机又有哪些优势?
在当今数字化时代,服务器作为数据存储、处理与传输的核心枢纽,其安全性直接关系到企业的业务连续性、客户隐私保护及品牌形象。随着网络攻击手段的不断演进,如何有效防范服务器被非法入侵,成为了每一家企业必须面对的重要课题。在此背景下,"快卫士"主机安全软件应运而生,以其卓越的性能和全面的防护能力,为企业服务器筑起了一道坚不可摧的安全防线。快卫士:守护服务器安全的智勇卫士快卫士主机安全软件,是一款集实时监控、入侵检测、漏洞扫描、恶意软件防御及应急响应于一体的综合性安全解决方案。它采用先进的威胁情报技术和智能分析算法,能够精准识别并阻断各类已知与未知的网络攻击,确保服务器免受病毒、木马、勒索软件等恶意程序的侵扰。实时监控,预警先行快卫士的核心优势之一在于其强大的实时监控能力。通过对服务器流量、系统日志、进程活动等多维度数据的持续监测,快卫士能够及时发现异常行为,并在第一时间发出预警,为管理员提供宝贵的响应时间窗口,有效遏制潜在的安全威胁。入侵检测,精准拦截结合深度包检测(DPI)和行为分析技术,快卫士能够深入解析网络数据包,识别并拦截基于网络层和应用层的各种入侵尝试。无论是SQL注入、跨站脚本(XSS)还是其他高级持续性威胁(APT),都难逃其法眼,确保服务器免受非法入侵的侵害。漏洞扫描,防患于未然定期的系统漏洞扫描是保障服务器安全的重要环节。快卫士内置了丰富的漏洞库,能够自动对服务器进行全面扫描,及时发现并报告潜在的安全漏洞,帮助管理员及时打补丁、修复漏洞,从源头上降低被攻击的风险。恶意软件防御,守护纯净环境面对日益复杂的恶意软件威胁,快卫士凭借其强大的恶意软件防御机制,能够有效识别和清除各种已知与未知的恶意程序,确保服务器运行环境的安全与纯净。同时,它还支持云端更新病毒库,确保防护能力始终与最新威胁保持同步。应急响应,快速恢复即便在不幸遭遇攻击的情况下,快卫士也能迅速启动应急响应机制,提供详尽的攻击分析报告和恢复指南,帮助管理员快速定位问题、恢复系统正常运行,最大限度减少损失。快卫士主机安全软件以其全面的防护体系、精准的检测能力、高效的应急响应机制,成为了企业服务器安全不可或缺的守护者。在这个充满挑战的数字时代,选择快卫士,就是选择了一份安心与保障。
使用了服务器这么久但是数据中心长啥样呢?
在云产品时代开启以来服务器的需求还是源源不断增加未有减少的趋势,客户也对数据中心不是很了解。充满了很深的好奇到底是长什么样?数据中心的一个基本架构是什么样的? 一、数据中心的一个基本架构最上层是Internet Edge,也叫Edge Router,也叫Border Router,它提供数据中心与Internet的连接。连接多个网络供应商来提供冗余可靠的连接,对外通过BGP提供路由服务,使得外部可以访问内部的IP,对内通过iBGP提供路由服务,使得内部可以访问外部IP,提供边界安全控制,使得外部不能随意访问内部,控制内部对外部的访问第二层core network,包含很多的core switchesAvailable Zone同Edge router之间通信,Available Zone之间的通信提供,提供高可用性连接HA,提供Intrusion Prevention Services,提供Distributed Denial of Service Attack Analysis and Mitigation,提供Tier 1 Load Balancer第三层也即每个AZ的最上层,我们称为Aggregation layer.第四层是access layer就是一个个机架的服务器,用TOR连接在一起第五层称为storage layer很多数据中心会为存储系统部署单独的网络通过iSCSI或者Fibre Channel连接SAN,将block storage attached到机器上。快快网络是数据中心主要分布在:泉州安溪、厦门、扬州、宁波、东莞、杭州、济南;可给客户提供对地区的需求;了解更多机房产品可联系快快网络-糖糖QQ177803620;快快网络为您安全保驾护航
2021-12-10 11:02:07
2023-05-17 15:21:32
2022-01-14 13:51:56
2021-11-04 17:41:20
2024-10-27 15:03:05
2021-11-04 17:40:51
2022-05-11 11:18:19
2023-08-12 09:03:03
2021-12-10 11:02:07
2023-05-17 15:21:32
2022-01-14 13:51:56
2021-11-04 17:41:20
2024-10-27 15:03:05
2021-11-04 17:40:51
2022-05-11 11:18:19
2023-08-12 09:03:03
发布者:售前小美 | 本文章发表于:2025-03-06
当我们谈论“BGP服务器”时,实际上是指那些配置了边界网关协议(Border Gateway Protocol, BGP)的路由器或网络设备,而非传统意义上的服务器。BGP是一种用于互联网自治系统(Autonomous System, AS)之间通信的重要路由协议。它通过管理路由信息的传播和选择最佳路径来确保互联网的连通性和稳定性。
在互联网的基础架构中,不同的组织、企业乃至国家都可能拥有自己的自治系统,每个AS通常由一个独立的管理实体负责维护,并且有自己的路由策略。BGP的作用就是在这些AS之间交换路由信息,使得数据包能够在复杂的网络环境中找到从源头到目的地的最佳路径。这种能力对于维持互联网的整体运作至关重要,因为没有有效的路由机制,信息将无法在全球范围内传输。
BGP协议的一个关键特性是它的灵活性和可扩展性。它允许网络管理员应用各种策略来控制流量如何进出他们的网络。一个ISP可以通过设置特定的BGP规则优先选择某些路径来提高服务质量和可靠性,或者根据成本效益考虑选择最经济的路径。BGP还支持负载均衡,可以在多个路径之间分配流量,从而优化资源利用并提升网络性能。
尽管BGP为互联网带来了巨大的便利,但它也面临着一些挑战和风险。其中一个主要问题就是路由泄露和劫持事件的发生。由于BGP的设计理念建立在互相信任的基础上,恶意攻击者或配置错误可能会导致错误的路由信息发布,进而引发严重的安全威胁,如流量被重定向至不正确的地点,这不仅可能导致数据泄露,甚至可以造成大规模的服务中断。近年来业界一直在探索加强BGP安全性的方法,比如RPKI(资源公钥基础设施)技术的应用,旨在验证路由信息的真实性,减少此类事件发生的可能性。
主要功能是交换网络可达性信息,这包含了IP前缀(网络地址)及其属性(如路径长度、下一跳路由器等)。基于这些信息,BGP能够决定数据从源位置到目的地的最佳路径。这里所谓的“最佳路径”,可能根据不同的策略来定义,例如最小化跳数、优先使用某些ISP提供的线路以降低费用或提高可靠性、避免特定地理位置或国家等。
“BGP服务器”这一说法更多地指向运行BGP协议的网络设备,它们在维持互联网正常运作方面扮演着不可或缺的角色。随着互联网规模的不断扩大和技术的发展,BGP也在不断进化,以应对日益增长的安全需求和复杂性挑战。了解BGP的工作原理及其重要性,有助于我们更好地认识互联网背后的复杂体系结构,以及保障网络安全稳定运行所需的努力。
上一篇
下一篇
怎么缩短服务器被黑洞的时间?
“服务器突然断连,后台提示进入黑洞,要等 2 小时才能解封”—— 这是不少企业运维人员遭遇 DDoS 攻击时的无奈场景。黑洞作为运营商保护网络基础设施的最后防线,当攻击流量突破阈值,会强制屏蔽受攻击 IP 的所有网络访问,时长通常在 30 分钟到 24 小时之间波动。对电商、金融等依赖实时服务的企业而言,每一分钟的黑洞封禁都意味着订单流失与用户信任崩塌。缩短黑洞时间的关键,在于跳出 “被动等待解封” 的困局,通过技术防护体系将攻击流量控制在阈值之内,而这正是专业高防服务的核心价值所在。一、黑洞时长的核心影响因素服务器黑洞并非 “一刀切” 的封禁机制,其时长由多重因素共同决定,精准应对需先明晰底层逻辑:攻击强度与持续性:这是最核心的变量。当攻击流量远超机房承载能力(如 10G 攻击冲击 5G 防护阈值),或攻击持续数小时未中断,黑洞时长会从基础的 30 分钟自动延长至 2-24 小时,且每一次攻击升级都会重置封禁计时。攻击频率与账号信誉:云服务商与运营商会对服务器历史攻击记录打分,频繁遭攻击的设备会被标记为 “高风险”,黑洞阈值降低的同时,封禁时长也会显著增加 —— 初次攻击可能 30 分钟解封,多次攻击后则可能锁定 24 小时。防护体系的有效性:若服务器未部署专业防护,攻击流量直达源站触发机房级黑洞;而配备高防服务的设备,可在攻击流量抵达源站前完成过滤,从根源上减少黑洞触发概率。某游戏厂商曾因未部署防护,遭遇 15G UDP Flood 攻击后触发黑洞,封禁时长长达 8 小时,直接导致晚间黄金时段服务器离线,损失玩家超 3000 人。而在接入高防服务后,后续同等规模攻击仅触发 10 分钟的流量清洗,未进入黑洞状态。这印证了:黑洞时长的优化,本质是防护能力与攻击强度的博弈。二、主动防护缩短黑洞时间的关键在于 “防患于未然”—— 通过构建多层次防护体系,将攻击流量拦截在黑洞触发阈值之下。快快网络等专业安全厂商的高防产品,正是通过技术创新实现这一目标,其核心逻辑可拆解为三个维度:(一)流量牵引与清洗黑洞的触发源于攻击流量突破阈值,而高防服务的首要作用是将流量 “引流 - 过滤 - 回源” 的闭环落地。快快网络的高防 IP 服务通过 CNAME 解析将业务流量牵引至分布式清洗中心,这些中心配备数十 G 至数百 G 的防护带宽储备,可直接抵御 SYN Flood、UDP Flood 等常见 DDoS 攻击。在清洗环节,基于机器学习的攻击特征库能实时识别恶意流量,准确率可达 99.9% 以上,仅将纯净的正常流量回源至服务器。这种 “前置过滤” 模式从根本上改变了攻防态势:原本 10G 的攻击流量经过清洗后,仅有数百 M 的正常流量抵达源站,远低于机房 1G 的黑洞阈值,自然不会触发封禁。某电商平台在大促期间接入该服务后,成功抵御 3 次 10G 级攻击,均未进入黑洞状态,服务可用性保持 100%。(二)弹性防护与阈值适配攻击流量的突发性往往让固定防护带宽难以应对 —— 日常 5G 的防护配置,可能在某一瞬间遭遇 20G 的攻击峰值。此时弹性防护能力成为关键,快快网络的高防服务支持保底带宽与弹性带宽结合的模式,当攻击超过保底阈值(如 10G),弹性带宽自动启动承接多余流量,避免触发黑洞。这种 “弹性伸缩” 的优势在实战中尤为明显:某金融平台配置 10G 保底 + 20G 弹性防护,遭遇 18G 攻击时,弹性带宽即时生效,攻击流量未突破 20G 的弹性阈值,既未触发黑洞,也避免了额外成本浪费。相比之下,未配置弹性防护的服务器,在攻击超过保底阈值后会直接进入黑洞。(三)7×24 小时监控与应急响应攻击持续性是延长黑洞时长的重要因素,若能在攻击初期快速介入,可显著缩短封禁时间。快快网络组建了由资深安全工程师组成的运维团队,通过实时监控系统追踪流量异常,攻击发生时 1-3 分钟内即可启动应急响应。在一次针对企业官网的 CC 攻击中,监控系统发现 QPS 从正常的 500 飙升至 3 万,工程师立即调整防护策略:通过验证码拦截恶意请求、限制单 IP 访问频率,15 分钟内即将攻击流量压制到正常水平。由于攻击持续时间短,服务器未触发黑洞,仅经历 2 分钟的轻微延迟便恢复正常。这种 “监控 - 响应 - 处置” 的闭环,大幅降低了攻击升级导致黑洞延长的风险。三、体系化优化除了核心的流量防护,结合服务器配置与架构优化,可进一步压缩黑洞触发概率与封禁时长,形成 “防护 + 优化” 的双重保障:(一)源站隐藏与架构加固直接暴露源站 IP 是遭受攻击的重要诱因,攻击者可通过端口扫描定位真实 IP,绕过高防直接攻击源站。快快网络的高防 IP 服务通过代理转发隐藏源站 IP,同时支持与高防服务器联动部署 —— 将服务器部署在具备 BGP 多线带宽的数据中心,配合安全组规则仅开放必要端口,从架构上减少攻击面。某政务平台通过该方案优化后,源站 IP 未再暴露,攻击流量全部指向高防节点,近一年未触发任何黑洞封禁,服务可用性提升至 99.99%。(二)配置优化与状态监控服务器自身配置缺陷可能放大攻击影响,间接导致黑洞触发。建议结合基础网络检查工具做好两项工作:连接数优化:通过netstat -an | grep TIME_WAIT | wc -l监控连接状态,若 TIME_WAIT 连接数超 1 万,调整net.ipv4.tcp_tw_reuse = 1释放资源,避免因连接耗尽放大攻击影响;实时流量监控:用iftop -i 网卡名跟踪带宽占用,配合高防服务的告警功能,当流量接近阈值时提前扩容弹性带宽,避免触发黑洞。(三)攻击复盘与策略迭代每一次攻击都是优化防护的契机。快快网络在攻击结束后会提供详细的日志分析报告,包括攻击类型、峰值流量、拦截效果等数据,帮助企业定位防护薄弱点。某电商平台根据报告发现,凌晨 2-4 点是攻击高发期,随即调整弹性防护的时段性配置,在该时段临时提升防护带宽,后续成功避免了多次凌晨攻击导致的黑洞风险。缩短服务器黑洞时间,本质是一场 “主动防御优于被动等待” 的攻防理念升级。当企业还在为 2 小时的封禁时长焦虑时,那些接入专业高防服务的用户已通过 “流量清洗 - 弹性防护 - 应急响应” 的体系,将黑洞风险降至最低。快快网络等安全厂商的实践证明,专业高防服务绝非简单的 “带宽叠加”,而是通过分布式架构、智能算法与运维服务的结合,构建起抵御攻击的 “第一道防线”。对企业而言,选择合适的高防方案,不仅是缩短黑洞时间的技术手段,更是保障业务连续性、维护用户信任的战略投资 —— 毕竟在数字时代,服务的 “零中断” 才是最核心的竞争力。
什么是快卫士安全主机,快卫士安全主机又有哪些优势?
在当今数字化时代,服务器作为数据存储、处理与传输的核心枢纽,其安全性直接关系到企业的业务连续性、客户隐私保护及品牌形象。随着网络攻击手段的不断演进,如何有效防范服务器被非法入侵,成为了每一家企业必须面对的重要课题。在此背景下,"快卫士"主机安全软件应运而生,以其卓越的性能和全面的防护能力,为企业服务器筑起了一道坚不可摧的安全防线。快卫士:守护服务器安全的智勇卫士快卫士主机安全软件,是一款集实时监控、入侵检测、漏洞扫描、恶意软件防御及应急响应于一体的综合性安全解决方案。它采用先进的威胁情报技术和智能分析算法,能够精准识别并阻断各类已知与未知的网络攻击,确保服务器免受病毒、木马、勒索软件等恶意程序的侵扰。实时监控,预警先行快卫士的核心优势之一在于其强大的实时监控能力。通过对服务器流量、系统日志、进程活动等多维度数据的持续监测,快卫士能够及时发现异常行为,并在第一时间发出预警,为管理员提供宝贵的响应时间窗口,有效遏制潜在的安全威胁。入侵检测,精准拦截结合深度包检测(DPI)和行为分析技术,快卫士能够深入解析网络数据包,识别并拦截基于网络层和应用层的各种入侵尝试。无论是SQL注入、跨站脚本(XSS)还是其他高级持续性威胁(APT),都难逃其法眼,确保服务器免受非法入侵的侵害。漏洞扫描,防患于未然定期的系统漏洞扫描是保障服务器安全的重要环节。快卫士内置了丰富的漏洞库,能够自动对服务器进行全面扫描,及时发现并报告潜在的安全漏洞,帮助管理员及时打补丁、修复漏洞,从源头上降低被攻击的风险。恶意软件防御,守护纯净环境面对日益复杂的恶意软件威胁,快卫士凭借其强大的恶意软件防御机制,能够有效识别和清除各种已知与未知的恶意程序,确保服务器运行环境的安全与纯净。同时,它还支持云端更新病毒库,确保防护能力始终与最新威胁保持同步。应急响应,快速恢复即便在不幸遭遇攻击的情况下,快卫士也能迅速启动应急响应机制,提供详尽的攻击分析报告和恢复指南,帮助管理员快速定位问题、恢复系统正常运行,最大限度减少损失。快卫士主机安全软件以其全面的防护体系、精准的检测能力、高效的应急响应机制,成为了企业服务器安全不可或缺的守护者。在这个充满挑战的数字时代,选择快卫士,就是选择了一份安心与保障。
使用了服务器这么久但是数据中心长啥样呢?
在云产品时代开启以来服务器的需求还是源源不断增加未有减少的趋势,客户也对数据中心不是很了解。充满了很深的好奇到底是长什么样?数据中心的一个基本架构是什么样的? 一、数据中心的一个基本架构最上层是Internet Edge,也叫Edge Router,也叫Border Router,它提供数据中心与Internet的连接。连接多个网络供应商来提供冗余可靠的连接,对外通过BGP提供路由服务,使得外部可以访问内部的IP,对内通过iBGP提供路由服务,使得内部可以访问外部IP,提供边界安全控制,使得外部不能随意访问内部,控制内部对外部的访问第二层core network,包含很多的core switchesAvailable Zone同Edge router之间通信,Available Zone之间的通信提供,提供高可用性连接HA,提供Intrusion Prevention Services,提供Distributed Denial of Service Attack Analysis and Mitigation,提供Tier 1 Load Balancer第三层也即每个AZ的最上层,我们称为Aggregation layer.第四层是access layer就是一个个机架的服务器,用TOR连接在一起第五层称为storage layer很多数据中心会为存储系统部署单独的网络通过iSCSI或者Fibre Channel连接SAN,将block storage attached到机器上。快快网络是数据中心主要分布在:泉州安溪、厦门、扬州、宁波、东莞、杭州、济南;可给客户提供对地区的需求;了解更多机房产品可联系快快网络-糖糖QQ177803620;快快网络为您安全保驾护航
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




