发布者:售前豆豆 | 本文章发表于:2022-04-28
随着互联网时代发展,系统配置的更新迭代,人们对服务器的配置线路要求越来越严格,所以为了满足广大客户的需求,快快网络已在本月强势上线了宁波BGPE5-2697V2*2高配48H服务器。下面为大家详细介绍下这款产品。
宁波机房位于宁波镇海区,是目前浙江省屈指可数的顶级BGP资源之一。为什么选BGP线路呢?BGP线路是电信、联通、联通等线路都接入到机房中,然后在通过BGP互联技术将不同的线路进行融合。假设用户通过电信线路访问你的服务器,机房能够自动识别用户的电信线路,然后通过电信线路将信息返回给用户。这样就避免了单线机房不同线路将访问信息发送给运营商进行识别而带来的延时,保证了不同线路用户的高速访问。
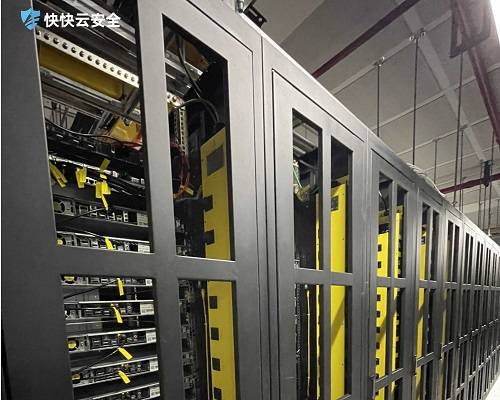
以上是宁波BGPE5-2697V2*2高配48H服务器配置参数,配置价格如下
E5-2697v2X2 48核64G1T SSD120G防御G口50M独享1099元/月
E5-2697v2X2 48核64G1T SSD120G防御G口100M独享1199 元/月
E5-2697v2X2 48核64G1T SSD180G防御G口150M独享1499 元/月
宁波BGPE5-2697V2*2高配48H服务器已强势上线,有需要的小伙伴欢迎联系豆豆Q177803623咨询。
宁波BGP服务器的安全性保障措施:如何防范网络攻击和数据泄露?
市面上,宁波BGP服务器机房一直是一个备受关注的机房。宁波BGP机房,位于宁波镇海区,是目前浙江省屈指可数的顶级BGP资源之一。宁波高防BGP机房,采用BGP技术实现多线单IP,可防护DDOS、CC、TCP等网络攻击,高品质网络环境和充足的带宽资源,极适合手游APP,企业数据应用 ,网站,H5,游戏或者布点等应用。宁波BGP服务器的安全性保障措施包括以下几个方面来防范网络攻击和数据泄露:1、防火墙:配置强大的防火墙来监控和过滤进出服务器的流量,阻止未经授权的访问和恶意攻击。2、加密通信:使用安全的通信协议(如SSL/TLS)来加密服务器和客户端之间的数据传输,防止数据在传输过程中被窃取或篡改。3、访问控制:限制服务器的访问权限,只允许授权用户或IP地址进行访问,防止未经授权的人员访问服务器。4、安全认证:采用强密码策略,要求用户使用复杂的密码,并定期更换密码。此外,可以使用多因素身份验证来提高安全性。5、安全更新:定期更新服务器的操作系统和应用程序,及时安装安全补丁和更新,以修复已知的漏洞和弱点。6、日志监控:实时监控服务器的日志,及时发现异常行为和攻击迹象,以便及时采取措施应对。7、数据备份和恢复:定期备份服务器的数据,并将其存储在安全的地方。在发生数据泄露或攻击事件时,可以快速恢复数据。8、定期安全审计:定期进行安全审计,评估服务器的安全性,并发现潜在的安全风险和漏洞,及时进行修复和改进。宁波BGP服务器的安全性保障措施需要综合考虑网络安全的各个方面,从物理安全、网络安全、访问控制、数据保护等多个层面来保护服务器的安全。快快网络独立运营的宁波BGP服务器机房,拥有多种多样的服务器配置,带宽资源机器丰富,并且有很好的DDoS防护机制。同时,服务器内都有配备了快卫士软件,可以很好地保护主机安全,防入侵、防暴力破解等。
TCP攻击是什么?有什么防护方式?
随着网络的高速发展,越来越多的企业都将业务部署在线下机房或者云上。随之而来的就是各种各样的网络攻击,如DDoS攻击、CC攻击、TCP攻击等,这些攻击对业务的影响也是很大。市面上有很多安全厂商都有研发出DDoS高防产品、CC防御产品,但是对于TCP攻击的防护不是特别的理想。那么,TCP攻击是什么?有什么防护方式?TCP攻击是什么?TCP攻击是指利用TCP协议中的漏洞或者缺陷对网络进行攻击的行为。这种攻击方式可以导致网络中的设备不可用,从而影响正常的网络通信。TCP攻击包括SYN Flood攻击、TCP Reset攻击、TCP Session Hijacking攻击等等。这些攻击方式常常被黑客用来发起分布式拒绝服务(DDoS)攻击。SYN Flood攻击是TCP攻击的一种形式,它利用TCP协议中三次握手的过程,向目标服务器发送大量的TCP连接请求。由于这些请求都是虚假的,服务器在回应这些请求时,需要耗费大量的CPU和内存资源,从而导致服务器无法响应正常的网络请求。 TCP Reset攻击则是利用TCP协议中的RST(reset)标志位,向服务器发送虚假的TCP连接请求。当服务器收到这些虚假的请求时,会断开与客户端的连接。这种攻击方式可以导致服务器中断正常的网络通信。 TCP Session Hijacking攻击则是利用TCP协议中的漏洞,获取正在通信的两个主机之间的会话ID,然后通过伪造的TCP数据包向服务器发送虚假的请求。当服务器收到这些虚假的请求时,会认为它们来自于已经认证的主机,从而给予响应。这种攻击方式可以让攻击者获取敏感信息,例如登录凭证等等。为了防止TCP攻击,网络管理员可以采取以下措施:1、加强网络安全措施:例如在网络边界处安装防火墙,限制网络流量,限制访问等等,以保护网络的安全;2、安装防御系统:例如入侵检测系统(IDS)和入侵防御系统(IPS),可以对网络流量进行实时监测,并对异常流量进行拦截和处理;3、更新网络设备:网络管理员应该定期更新网络设备上的操作系统和应用程序,以确保它们能够及时地修复已知的漏洞和缺陷;4、应用过滤规则:可以通过过滤规则,限制来自特定IP地址和端口的TCP连接请求,从而减少网络中的异常流量。TCP攻击是什么?有什么防护方式?总之,TCP攻击是一种危害性较大的网络攻击方式,可以导致网络设备不可用,影响正常的网络通信。网络管理员应该加强对网络的安全管理,采取必要的防御措施,以保护网络的安全。快快网络的高防服务器如扬州BGP、厦门BGP、宁波BGP、台州BGP等机房服务器,针对TCP攻击都自带有防护体系,可以更好地防护TCP攻击、DDoS攻击等,详询快快网络舟舟(QQ:177803618),快快网络--新一代云安全引领者!
宁波BGP弹性云服务器线路怎么样?
弹性云服务器凭借国家级网络枢纽的硬件支撑、BGP多线互联的技术优势,以及弹性伸缩的灵活特性,已成为长三角地区企业数字化转型的优选网络解决方案。其线路质量不仅体现在低延迟、高稳定的基础性能上,更通过地域网络优势与技术创新的深度融合,适配从中小微企业到大型集团的多元化业务需求。本文将从技术架构、核心优势、适用场景三个维度,系统拆解宁波BGP弹性云服务器的线路价值。一、线路核心优势宁波BGP的线路竞争力,源于地域网络基础设施的先天优势与BGP技术的后天赋能,形成了不可复制的核心价值。1. 时延与带宽双突破宁波作为全国少数拥有国家级互联网骨干直联点的城市,已成为长三角重要的网络枢纽。直联点开通后,浙江互联带宽从 2.9T 跃升至 6.8T,位居全国第一,宁波本地网间时延从 16.72ms 大幅优化至 5ms 以内,部分场景甚至低至 3ms 以下,丢包率趋于零。依托这一核心设施,宁波BGP线路实现了三大运营商骨干网的本地直接互联,无需经杭州等节点中转,跨网数据传输效率提升 70% 以上。同时,宁波面向全国的省际直达链路已达 30 余个,有效缩短了物理传输距离,长三角地区用户访问首包时延优化 29%,热门文件下载速率提升 5%。2. BGP多线跨网体验无死角均采用多线单 IP 架构,同时接入电信、联通、移动三大运营商骨干网,通过BGP协议实现路由智能优化。用户无需额外配置多 IP 或域名解析,服务器可自动根据访问者运营商类型,选择最优传输路径,全国范围内平均访问时延稳定在 30ms 左右。这种架构彻底解决了传统单线服务器的跨网瓶颈,尤其避免了南方地区常见的运营商互通卡顿问题,确保不同网络环境下的用户都能获得一致的高速访问体验。3. 弹性扩展适配业务动态增长宁波BGP线路通过多运营商带宽资源聚合,具备极强的弹性扩容能力。企业可根据业务需求,从 100Mbps 基础带宽轻松扩展至数百 Mbps 甚至更高,无需单独升级单一运营商线路。结合弹性云服务器的特性,可实现分钟级资源调度 —— 业务高峰时自动扩容 CPU、内存及带宽资源,低谷时按需缩容,既保障电商大促、直播带货等场景的流量承载,又避免资源闲置浪费。这种 “按需付费 + 弹性伸缩” 的模式,大幅降低了企业的初期投入和运营成本。4. 高防防护抵御恶意攻击风险宁波BGP弹性云服务器普遍集成了多层次安全防护能力,线路防护带宽从 120G 覆盖至 800G,可有效抵御 DDoS、CC 等常见网络攻击。核心机房采用 “七层过滤 + 云堤清洗 + 全网压制” 的三重防护架构,配备万兆 DDOS 防火墙和专业白帽安全团队,实现攻击流量的实时识别与清洗。部分服务商还提供防火墙、IDS/IPS 等增值防护,确保业务在高并发与攻击威胁下的持续稳定运行,尤其适配游戏、电商、金融等对安全性要求极高的场景。二、线路技术特点宁波BGP线路优势,离不开底层技术架构与硬件设施的协同优化,形成了 “高速、稳定、可靠” 的技术特性。1. 骨干网直连减少传输损耗均直接接入运营商骨干网络,避免了中间网络节点的转发损耗。其中,电信宁波节点已升级为全国电信骨干节点,移动、联通也通过直联点疏导全省网间流量,确保线路传输的高效性与稳定性。机房出口带宽普遍达到 2T 级别,单节点带宽输出能力强劲,可支撑高清视频流、大数据传输等大流量业务的稳定运行。2. 硬件设施保障持续运行宁波BGP机房多为五星级标准,配备双路供电、精密空调及环境监控系统,确保服务器 99.9% 以上的可用性。硬件配置上采用 Intel Xeon Gold、E5 系列等高性能 CPU,搭配 32G 及以上 DDR4 内存和 SSD 存储,部分高防机型还搭载 I9-9900K 处理器,为线路性能提供坚实的硬件支撑。同时,机房提供 7×24 小时驻场工程师服务,可快速响应线路故障与配置调整需求。3. 协议与路由优化提升访问效率BGP线路普遍支持BGP4 + 协议,路由收敛速度快,当某条运营商线路出现故障时,可自动切换至其他正常线路,实现业务无感知切换。针对跨区域访问,通过 Anycast 技术实现用户就近接入,结合 CDN 动态加速功能,进一步优化网页加载、视频播放等场景的响应速度。此外,线路还支持 TCP 连接复用、网络队列调度等优化技术,降低高并发场景下的网络延迟。三、选型建议企业在选择宁波BGP弹性云服务器时,需结合业务特性与线路优势,重点关注以下三点:匹配带宽与防护需求:高并发场景建议选择 100M 以上独享带宽,并搭配 200G 以上高防防护;普通办公场景可选择 50M 基础带宽 + 120G 防护的入门配置。优选骨干直联机房:选择接入宁波国家级骨干直联点的机房,优先考虑电信、移动、联通三线均衡的BGP方案,避免单一运营商线路占比过高导致的体验不均。结合架构优化效果:搭配 CDN 实现静态资源加速,通过负载均衡分散流量压力,核心业务可采用多可用区部署,进一步提升线路与服务的可用性。BGP弹性云服务器线路凭借国家级骨干直联点的基础设施优势BGP多线互联的技术特性、弹性扩展与高防防护的实用价值,构建了 “高速、稳定、灵活、安全” 的网络能力。其不仅适配本地企业的数字化需求,更能支撑长三角区域协同发展中的跨地域业务部署,是兼顾性能、成本与安全性的优质选择。
2021-11-04 17:40:34
2022-06-10 11:06:12
2022-02-17 16:46:45
2023-04-15 11:07:12
2021-06-10 09:52:32
2021-05-28 17:17:10
2021-05-20 17:23:45
2021-06-09 17:12:45
2021-11-04 17:40:34
2022-06-10 11:06:12
2022-02-17 16:46:45
2023-04-15 11:07:12
2021-06-10 09:52:32
2021-05-28 17:17:10
2021-05-20 17:23:45
2021-06-09 17:12:45
发布者:售前豆豆 | 本文章发表于:2022-04-28
随着互联网时代发展,系统配置的更新迭代,人们对服务器的配置线路要求越来越严格,所以为了满足广大客户的需求,快快网络已在本月强势上线了宁波BGPE5-2697V2*2高配48H服务器。下面为大家详细介绍下这款产品。
宁波机房位于宁波镇海区,是目前浙江省屈指可数的顶级BGP资源之一。为什么选BGP线路呢?BGP线路是电信、联通、联通等线路都接入到机房中,然后在通过BGP互联技术将不同的线路进行融合。假设用户通过电信线路访问你的服务器,机房能够自动识别用户的电信线路,然后通过电信线路将信息返回给用户。这样就避免了单线机房不同线路将访问信息发送给运营商进行识别而带来的延时,保证了不同线路用户的高速访问。
以上是宁波BGPE5-2697V2*2高配48H服务器配置参数,配置价格如下
E5-2697v2X2 48核64G1T SSD120G防御G口50M独享1099元/月
E5-2697v2X2 48核64G1T SSD120G防御G口100M独享1199 元/月
E5-2697v2X2 48核64G1T SSD180G防御G口150M独享1499 元/月
宁波BGPE5-2697V2*2高配48H服务器已强势上线,有需要的小伙伴欢迎联系豆豆Q177803623咨询。
宁波BGP服务器的安全性保障措施:如何防范网络攻击和数据泄露?
市面上,宁波BGP服务器机房一直是一个备受关注的机房。宁波BGP机房,位于宁波镇海区,是目前浙江省屈指可数的顶级BGP资源之一。宁波高防BGP机房,采用BGP技术实现多线单IP,可防护DDOS、CC、TCP等网络攻击,高品质网络环境和充足的带宽资源,极适合手游APP,企业数据应用 ,网站,H5,游戏或者布点等应用。宁波BGP服务器的安全性保障措施包括以下几个方面来防范网络攻击和数据泄露:1、防火墙:配置强大的防火墙来监控和过滤进出服务器的流量,阻止未经授权的访问和恶意攻击。2、加密通信:使用安全的通信协议(如SSL/TLS)来加密服务器和客户端之间的数据传输,防止数据在传输过程中被窃取或篡改。3、访问控制:限制服务器的访问权限,只允许授权用户或IP地址进行访问,防止未经授权的人员访问服务器。4、安全认证:采用强密码策略,要求用户使用复杂的密码,并定期更换密码。此外,可以使用多因素身份验证来提高安全性。5、安全更新:定期更新服务器的操作系统和应用程序,及时安装安全补丁和更新,以修复已知的漏洞和弱点。6、日志监控:实时监控服务器的日志,及时发现异常行为和攻击迹象,以便及时采取措施应对。7、数据备份和恢复:定期备份服务器的数据,并将其存储在安全的地方。在发生数据泄露或攻击事件时,可以快速恢复数据。8、定期安全审计:定期进行安全审计,评估服务器的安全性,并发现潜在的安全风险和漏洞,及时进行修复和改进。宁波BGP服务器的安全性保障措施需要综合考虑网络安全的各个方面,从物理安全、网络安全、访问控制、数据保护等多个层面来保护服务器的安全。快快网络独立运营的宁波BGP服务器机房,拥有多种多样的服务器配置,带宽资源机器丰富,并且有很好的DDoS防护机制。同时,服务器内都有配备了快卫士软件,可以很好地保护主机安全,防入侵、防暴力破解等。
TCP攻击是什么?有什么防护方式?
随着网络的高速发展,越来越多的企业都将业务部署在线下机房或者云上。随之而来的就是各种各样的网络攻击,如DDoS攻击、CC攻击、TCP攻击等,这些攻击对业务的影响也是很大。市面上有很多安全厂商都有研发出DDoS高防产品、CC防御产品,但是对于TCP攻击的防护不是特别的理想。那么,TCP攻击是什么?有什么防护方式?TCP攻击是什么?TCP攻击是指利用TCP协议中的漏洞或者缺陷对网络进行攻击的行为。这种攻击方式可以导致网络中的设备不可用,从而影响正常的网络通信。TCP攻击包括SYN Flood攻击、TCP Reset攻击、TCP Session Hijacking攻击等等。这些攻击方式常常被黑客用来发起分布式拒绝服务(DDoS)攻击。SYN Flood攻击是TCP攻击的一种形式,它利用TCP协议中三次握手的过程,向目标服务器发送大量的TCP连接请求。由于这些请求都是虚假的,服务器在回应这些请求时,需要耗费大量的CPU和内存资源,从而导致服务器无法响应正常的网络请求。 TCP Reset攻击则是利用TCP协议中的RST(reset)标志位,向服务器发送虚假的TCP连接请求。当服务器收到这些虚假的请求时,会断开与客户端的连接。这种攻击方式可以导致服务器中断正常的网络通信。 TCP Session Hijacking攻击则是利用TCP协议中的漏洞,获取正在通信的两个主机之间的会话ID,然后通过伪造的TCP数据包向服务器发送虚假的请求。当服务器收到这些虚假的请求时,会认为它们来自于已经认证的主机,从而给予响应。这种攻击方式可以让攻击者获取敏感信息,例如登录凭证等等。为了防止TCP攻击,网络管理员可以采取以下措施:1、加强网络安全措施:例如在网络边界处安装防火墙,限制网络流量,限制访问等等,以保护网络的安全;2、安装防御系统:例如入侵检测系统(IDS)和入侵防御系统(IPS),可以对网络流量进行实时监测,并对异常流量进行拦截和处理;3、更新网络设备:网络管理员应该定期更新网络设备上的操作系统和应用程序,以确保它们能够及时地修复已知的漏洞和缺陷;4、应用过滤规则:可以通过过滤规则,限制来自特定IP地址和端口的TCP连接请求,从而减少网络中的异常流量。TCP攻击是什么?有什么防护方式?总之,TCP攻击是一种危害性较大的网络攻击方式,可以导致网络设备不可用,影响正常的网络通信。网络管理员应该加强对网络的安全管理,采取必要的防御措施,以保护网络的安全。快快网络的高防服务器如扬州BGP、厦门BGP、宁波BGP、台州BGP等机房服务器,针对TCP攻击都自带有防护体系,可以更好地防护TCP攻击、DDoS攻击等,详询快快网络舟舟(QQ:177803618),快快网络--新一代云安全引领者!
宁波BGP弹性云服务器线路怎么样?
弹性云服务器凭借国家级网络枢纽的硬件支撑、BGP多线互联的技术优势,以及弹性伸缩的灵活特性,已成为长三角地区企业数字化转型的优选网络解决方案。其线路质量不仅体现在低延迟、高稳定的基础性能上,更通过地域网络优势与技术创新的深度融合,适配从中小微企业到大型集团的多元化业务需求。本文将从技术架构、核心优势、适用场景三个维度,系统拆解宁波BGP弹性云服务器的线路价值。一、线路核心优势宁波BGP的线路竞争力,源于地域网络基础设施的先天优势与BGP技术的后天赋能,形成了不可复制的核心价值。1. 时延与带宽双突破宁波作为全国少数拥有国家级互联网骨干直联点的城市,已成为长三角重要的网络枢纽。直联点开通后,浙江互联带宽从 2.9T 跃升至 6.8T,位居全国第一,宁波本地网间时延从 16.72ms 大幅优化至 5ms 以内,部分场景甚至低至 3ms 以下,丢包率趋于零。依托这一核心设施,宁波BGP线路实现了三大运营商骨干网的本地直接互联,无需经杭州等节点中转,跨网数据传输效率提升 70% 以上。同时,宁波面向全国的省际直达链路已达 30 余个,有效缩短了物理传输距离,长三角地区用户访问首包时延优化 29%,热门文件下载速率提升 5%。2. BGP多线跨网体验无死角均采用多线单 IP 架构,同时接入电信、联通、移动三大运营商骨干网,通过BGP协议实现路由智能优化。用户无需额外配置多 IP 或域名解析,服务器可自动根据访问者运营商类型,选择最优传输路径,全国范围内平均访问时延稳定在 30ms 左右。这种架构彻底解决了传统单线服务器的跨网瓶颈,尤其避免了南方地区常见的运营商互通卡顿问题,确保不同网络环境下的用户都能获得一致的高速访问体验。3. 弹性扩展适配业务动态增长宁波BGP线路通过多运营商带宽资源聚合,具备极强的弹性扩容能力。企业可根据业务需求,从 100Mbps 基础带宽轻松扩展至数百 Mbps 甚至更高,无需单独升级单一运营商线路。结合弹性云服务器的特性,可实现分钟级资源调度 —— 业务高峰时自动扩容 CPU、内存及带宽资源,低谷时按需缩容,既保障电商大促、直播带货等场景的流量承载,又避免资源闲置浪费。这种 “按需付费 + 弹性伸缩” 的模式,大幅降低了企业的初期投入和运营成本。4. 高防防护抵御恶意攻击风险宁波BGP弹性云服务器普遍集成了多层次安全防护能力,线路防护带宽从 120G 覆盖至 800G,可有效抵御 DDoS、CC 等常见网络攻击。核心机房采用 “七层过滤 + 云堤清洗 + 全网压制” 的三重防护架构,配备万兆 DDOS 防火墙和专业白帽安全团队,实现攻击流量的实时识别与清洗。部分服务商还提供防火墙、IDS/IPS 等增值防护,确保业务在高并发与攻击威胁下的持续稳定运行,尤其适配游戏、电商、金融等对安全性要求极高的场景。二、线路技术特点宁波BGP线路优势,离不开底层技术架构与硬件设施的协同优化,形成了 “高速、稳定、可靠” 的技术特性。1. 骨干网直连减少传输损耗均直接接入运营商骨干网络,避免了中间网络节点的转发损耗。其中,电信宁波节点已升级为全国电信骨干节点,移动、联通也通过直联点疏导全省网间流量,确保线路传输的高效性与稳定性。机房出口带宽普遍达到 2T 级别,单节点带宽输出能力强劲,可支撑高清视频流、大数据传输等大流量业务的稳定运行。2. 硬件设施保障持续运行宁波BGP机房多为五星级标准,配备双路供电、精密空调及环境监控系统,确保服务器 99.9% 以上的可用性。硬件配置上采用 Intel Xeon Gold、E5 系列等高性能 CPU,搭配 32G 及以上 DDR4 内存和 SSD 存储,部分高防机型还搭载 I9-9900K 处理器,为线路性能提供坚实的硬件支撑。同时,机房提供 7×24 小时驻场工程师服务,可快速响应线路故障与配置调整需求。3. 协议与路由优化提升访问效率BGP线路普遍支持BGP4 + 协议,路由收敛速度快,当某条运营商线路出现故障时,可自动切换至其他正常线路,实现业务无感知切换。针对跨区域访问,通过 Anycast 技术实现用户就近接入,结合 CDN 动态加速功能,进一步优化网页加载、视频播放等场景的响应速度。此外,线路还支持 TCP 连接复用、网络队列调度等优化技术,降低高并发场景下的网络延迟。三、选型建议企业在选择宁波BGP弹性云服务器时,需结合业务特性与线路优势,重点关注以下三点:匹配带宽与防护需求:高并发场景建议选择 100M 以上独享带宽,并搭配 200G 以上高防防护;普通办公场景可选择 50M 基础带宽 + 120G 防护的入门配置。优选骨干直联机房:选择接入宁波国家级骨干直联点的机房,优先考虑电信、移动、联通三线均衡的BGP方案,避免单一运营商线路占比过高导致的体验不均。结合架构优化效果:搭配 CDN 实现静态资源加速,通过负载均衡分散流量压力,核心业务可采用多可用区部署,进一步提升线路与服务的可用性。BGP弹性云服务器线路凭借国家级骨干直联点的基础设施优势BGP多线互联的技术特性、弹性扩展与高防防护的实用价值,构建了 “高速、稳定、灵活、安全” 的网络能力。其不仅适配本地企业的数字化需求,更能支撑长三角区域协同发展中的跨地域业务部署,是兼顾性能、成本与安全性的优质选择。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




