发布者:售前小溪 | 本文章发表于:2023-02-17
随着互联网的高速发展,DDOS攻击量也越来越大,其中海外DDOS占据很大一部分,很多用户租用的服务器说封海外,但却不防海外DDOS攻击。无视海外DDOS攻击的服务器哪里有?快快网络这3款适合你!
想要无视海外DDOS攻击的服务器,需要电信上层封禁海外才有无视海外DDOS攻击的效果。市场上的很多服务器虽然封海外,但是他们只是在自己的防火墙上屏蔽了海外用户访问,却没办法阻止海外流量攻击,让很多不知内情的用户深受其害。
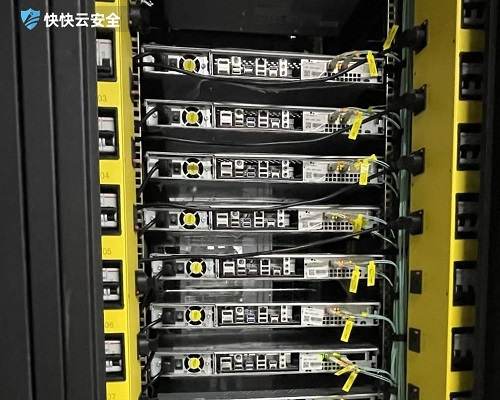
快快网络厦门BGP高防产品、裸金属、台州机房等,不仅上层封海外、无视海外DDOS攻击,还上层封UDP,无视UDP攻击,了解更多联系小溪QQ177803622 或者 点击右上角 立即咨询
上一篇
如何查看服务器日志
在Windows系统服务器上,日志文件是记录系统、应用程序和安全事件的重要工具。通过查看这些日志,管理员可以及时发现并解决潜在的问题,确保服务器的稳定运行。以下是一份详细的教程,教您如何查看Windows系统服务器日志。准备工作①登录服务器:使用具有管理员权限的账户登录到Windows系统服务器。②打开事件查看器:可以通过“开始”菜单搜索“事件查看器”,或者在“控制面板”中找到并打开它。定位日志文件在Windows系统中,日志文件主要通过事件查看器进行管理。事件查看器提供了对系统、应用程序和安全日志的集中访问。①系统日志:记录操作系统组件和驱动程序相关的事件,包括系统启动、停止、错误和警告等。②应用程序日志:记录应用程序和服务(包括Windows服务)生成的事件,如应用程序错误、启动和停止等。③安全日志:记录与安全相关的事件,如用户登录、注销、权限更改、对象访问审核等。查看日志文件①打开事件查看器:在“开始”菜单中搜索“事件查看器”并打开。②浏览日志类别:在事件查看器的左侧面板中,你可以看到不同的日志类别,如“Windows日志”、“应用程序和服务日志”等。③选择并查看日志:点击“Windows日志”下的“系统”、“应用程序”或“安全”日志,右侧面板将显示相应的日志条目。你可以通过滚动条浏览日志条目,或者使用筛选功能来查找特定的日志条目。④查看日志详细信息:双击某个日志条目,将弹出一个新窗口,显示该条目的详细信息,包括事件ID、事件源、描述、时间戳等。使用筛选功能事件查看器提供了强大的筛选功能,帮助你快速找到特定的日志条目。①筛选当前日志:右键点击日志类别(如“系统”日志),选择“筛选当前日志”。②设置筛选条件:在弹出的筛选对话框中,你可以设置筛选条件,如按事件级别(错误、警告、信息等)、事件ID、事件源等进行筛选。③应用筛选:设置好筛选条件后,点击“确定”按钮,事件查看器将只显示符合筛选条件的日志条目。导出和保存日志有时,你可能需要将日志导出为文件,以便进行进一步的分析或备份。①导出日志:在事件查看器中,右键点击要导出的日志类别,选择“导出列表为”。②选择保存位置和格式:在弹出的对话框中,选择保存日志文件的位置和格式(如CSV、TXT等)。③保存文件:点击“保存”按钮,日志文件将被导出到指定的位置。注意事项①权限问题:确保你具有足够的权限来查看和导出日志文件。通常需要具有管理员权限。②日志大小:日志文件可能会占用大量存储空间。定期清理和备份日志文件是保持服务器性能的重要步骤。③日志轮转:Windows系统通常会配置日志轮转策略,将旧的日志文件备份并压缩,生成新的日志文件。确保了解这些策略,以便在需要时能够找到旧的日志文件。④日志分析:对于复杂的日志分析任务,可以使用专门的日志分析工具或脚本来处理和分析日志文件。以上是所有教程,收藏可以方便地查看和分析Windows系统服务器上的日志文件。这些日志文件是了解服务器运行状态、排查问题和保障系统安全的重要资源。
服务器遭到网络攻击应该如何应对?
当服务器遭到网络攻击时,应该采取一系列清晰、有序的应对措施来最小化损失并恢复服务。以下是笑笑为大家整理的一些应对网络攻击的详细步骤:切断网络连接:立即断开服务器的所有网络连接,这有助于迅速切断攻击源,同时保护服务器所在网络的其他主机免受进一步的攻击。查找攻击源:通过分析系统日志或登录日志文件,查看可疑信息,包括异常登录、未知IP地址的访问等。检查系统开放的端口和运行的进程,分析哪些可能是可疑的程序或活动。分析入侵原因和途径:深入调查攻击的具体原因和途径,可能是系统漏洞、程序漏洞或其他安全配置问题。确定攻击者是如何进入系统的,以及他们可能留下了哪些后门或恶意程序。备份用户数据:在采取进一步行动之前,立即备份服务器上的用户数据。检查备份数据中是否包含攻击源或恶意文件,确保备份的清洁性。重装系统:如果系统已经被严重破坏或存在大量未知的攻击源,考虑重装系统。这是一个彻底清除攻击源的方法,但需要注意在重装之前确保备份了所有重要数据。修复系统和业务中的漏洞:根据分析结果,修复系统或业务中的漏洞,以防止类似攻击再次发生。更新系统补丁、升级安全软件、配置防火墙等,提高系统的整体安全性。导入安全的数据:在系统恢复后,将之前备份的清洁数据重新导入到系统中。确保导入的数据不包含任何攻击源或恶意文件。恢复网络连接:在确认系统已经安全并修复了所有漏洞后,重新将服务器连接到网络上。监控系统的运行情况,确保一切正常并继续提供服务。加强安全防护措施:部署抗DDoS云服务,将攻击流量引入到DDoS云服务池进行清洗,保护网站免受DDoS攻击。部署CDN服务,缓解攻击导致的服务器资源压力。对服务项目进行cookie缓存,减少动态访问带来的攻击风险。拉黑攻击源,如果攻击源网关段较为集中,可以通过服务器软件进行网关拉黑操作。做好备份和恢复计划:定期备份服务器数据,并确保备份数据的完整性和可用性。制定详细的恢复计划,以便在发生攻击或其他故障时能够迅速恢复服务。通过遵循以上步骤,可以更有效地应对服务器遭受的网络攻击,并最大程度地减少损失。同时,也需要持续关注最新的安全威胁和攻击手段,以便及时调整和优化防护措施。
服务器如何访问另外一台主机中的虚拟机?
服务器有很多部分组成,需要看Cpu,内存,硬盘,防御,带宽等,选择一个合适的服务器也会比较艰难,好的服务器很多,主要还是适合自己的最重要,在不浪费资源的情况下最大化的满足对服务器的要求,很多企业都会在服务器里开启虚拟机,那么服务器如何访问另外一台主机中的虚拟机?一、实验需求一台windows系统 A主机,一台windows系统 B主机并且使用VMware软件装有centos7系统的虚拟机。使用windows系统 A主机中的Xshell连接B主机虚拟机中的centos7系统。二、实验步骤1.打开VMware虚拟机,右击centos7虚拟系统—设置—网络适配器—网络连接—桥接模式。2.点击编辑—虚拟网络编辑器—更改设置。3.选择桥接模式—选择主机B的本机网卡—应用—确定。3.1.若不知道网卡名称是什么,请选择主机网卡—属性,就可以看到了。4.在主机B中的虚拟系统centos7中修改IP,需要与主机B本地的网卡IP地址在同一个网段,并且IP前三位、掩码、网关必须相同。5.重启虚拟机中的网卡或者关机重启。可以在主机B中的命令行输入ping X.X.X.X -t 进行长ping测试,若不通需要注意防火墙是否关闭等等情况。6.若通了则可以在主机A中使用Xshell进行远程登录。三、测试成功。高防安全专家快快网络!智能云安全管理服务商-----------------快快i9,就是最好i9!快快i9,才是真正i9联系专属售前:快快网络朵儿,企鹅:537013900,CALL:18050128237
2023-05-15 11:05:09
2024-06-21 19:01:05
2022-02-08 11:05:31
2023-04-21 08:04:06
2022-06-29 16:49:44
2024-07-27 15:04:05
2022-02-08 11:05:52
2023-03-24 00:00:00
2023-05-15 11:05:09
2024-06-21 19:01:05
2022-02-08 11:05:31
2023-04-21 08:04:06
2022-06-29 16:49:44
2024-07-27 15:04:05
2022-02-08 11:05:52
2023-03-24 00:00:00
发布者:售前小溪 | 本文章发表于:2023-02-17
随着互联网的高速发展,DDOS攻击量也越来越大,其中海外DDOS占据很大一部分,很多用户租用的服务器说封海外,但却不防海外DDOS攻击。无视海外DDOS攻击的服务器哪里有?快快网络这3款适合你!
想要无视海外DDOS攻击的服务器,需要电信上层封禁海外才有无视海外DDOS攻击的效果。市场上的很多服务器虽然封海外,但是他们只是在自己的防火墙上屏蔽了海外用户访问,却没办法阻止海外流量攻击,让很多不知内情的用户深受其害。
快快网络厦门BGP高防产品、裸金属、台州机房等,不仅上层封海外、无视海外DDOS攻击,还上层封UDP,无视UDP攻击,了解更多联系小溪QQ177803622 或者 点击右上角 立即咨询
上一篇
如何查看服务器日志
在Windows系统服务器上,日志文件是记录系统、应用程序和安全事件的重要工具。通过查看这些日志,管理员可以及时发现并解决潜在的问题,确保服务器的稳定运行。以下是一份详细的教程,教您如何查看Windows系统服务器日志。准备工作①登录服务器:使用具有管理员权限的账户登录到Windows系统服务器。②打开事件查看器:可以通过“开始”菜单搜索“事件查看器”,或者在“控制面板”中找到并打开它。定位日志文件在Windows系统中,日志文件主要通过事件查看器进行管理。事件查看器提供了对系统、应用程序和安全日志的集中访问。①系统日志:记录操作系统组件和驱动程序相关的事件,包括系统启动、停止、错误和警告等。②应用程序日志:记录应用程序和服务(包括Windows服务)生成的事件,如应用程序错误、启动和停止等。③安全日志:记录与安全相关的事件,如用户登录、注销、权限更改、对象访问审核等。查看日志文件①打开事件查看器:在“开始”菜单中搜索“事件查看器”并打开。②浏览日志类别:在事件查看器的左侧面板中,你可以看到不同的日志类别,如“Windows日志”、“应用程序和服务日志”等。③选择并查看日志:点击“Windows日志”下的“系统”、“应用程序”或“安全”日志,右侧面板将显示相应的日志条目。你可以通过滚动条浏览日志条目,或者使用筛选功能来查找特定的日志条目。④查看日志详细信息:双击某个日志条目,将弹出一个新窗口,显示该条目的详细信息,包括事件ID、事件源、描述、时间戳等。使用筛选功能事件查看器提供了强大的筛选功能,帮助你快速找到特定的日志条目。①筛选当前日志:右键点击日志类别(如“系统”日志),选择“筛选当前日志”。②设置筛选条件:在弹出的筛选对话框中,你可以设置筛选条件,如按事件级别(错误、警告、信息等)、事件ID、事件源等进行筛选。③应用筛选:设置好筛选条件后,点击“确定”按钮,事件查看器将只显示符合筛选条件的日志条目。导出和保存日志有时,你可能需要将日志导出为文件,以便进行进一步的分析或备份。①导出日志:在事件查看器中,右键点击要导出的日志类别,选择“导出列表为”。②选择保存位置和格式:在弹出的对话框中,选择保存日志文件的位置和格式(如CSV、TXT等)。③保存文件:点击“保存”按钮,日志文件将被导出到指定的位置。注意事项①权限问题:确保你具有足够的权限来查看和导出日志文件。通常需要具有管理员权限。②日志大小:日志文件可能会占用大量存储空间。定期清理和备份日志文件是保持服务器性能的重要步骤。③日志轮转:Windows系统通常会配置日志轮转策略,将旧的日志文件备份并压缩,生成新的日志文件。确保了解这些策略,以便在需要时能够找到旧的日志文件。④日志分析:对于复杂的日志分析任务,可以使用专门的日志分析工具或脚本来处理和分析日志文件。以上是所有教程,收藏可以方便地查看和分析Windows系统服务器上的日志文件。这些日志文件是了解服务器运行状态、排查问题和保障系统安全的重要资源。
服务器遭到网络攻击应该如何应对?
当服务器遭到网络攻击时,应该采取一系列清晰、有序的应对措施来最小化损失并恢复服务。以下是笑笑为大家整理的一些应对网络攻击的详细步骤:切断网络连接:立即断开服务器的所有网络连接,这有助于迅速切断攻击源,同时保护服务器所在网络的其他主机免受进一步的攻击。查找攻击源:通过分析系统日志或登录日志文件,查看可疑信息,包括异常登录、未知IP地址的访问等。检查系统开放的端口和运行的进程,分析哪些可能是可疑的程序或活动。分析入侵原因和途径:深入调查攻击的具体原因和途径,可能是系统漏洞、程序漏洞或其他安全配置问题。确定攻击者是如何进入系统的,以及他们可能留下了哪些后门或恶意程序。备份用户数据:在采取进一步行动之前,立即备份服务器上的用户数据。检查备份数据中是否包含攻击源或恶意文件,确保备份的清洁性。重装系统:如果系统已经被严重破坏或存在大量未知的攻击源,考虑重装系统。这是一个彻底清除攻击源的方法,但需要注意在重装之前确保备份了所有重要数据。修复系统和业务中的漏洞:根据分析结果,修复系统或业务中的漏洞,以防止类似攻击再次发生。更新系统补丁、升级安全软件、配置防火墙等,提高系统的整体安全性。导入安全的数据:在系统恢复后,将之前备份的清洁数据重新导入到系统中。确保导入的数据不包含任何攻击源或恶意文件。恢复网络连接:在确认系统已经安全并修复了所有漏洞后,重新将服务器连接到网络上。监控系统的运行情况,确保一切正常并继续提供服务。加强安全防护措施:部署抗DDoS云服务,将攻击流量引入到DDoS云服务池进行清洗,保护网站免受DDoS攻击。部署CDN服务,缓解攻击导致的服务器资源压力。对服务项目进行cookie缓存,减少动态访问带来的攻击风险。拉黑攻击源,如果攻击源网关段较为集中,可以通过服务器软件进行网关拉黑操作。做好备份和恢复计划:定期备份服务器数据,并确保备份数据的完整性和可用性。制定详细的恢复计划,以便在发生攻击或其他故障时能够迅速恢复服务。通过遵循以上步骤,可以更有效地应对服务器遭受的网络攻击,并最大程度地减少损失。同时,也需要持续关注最新的安全威胁和攻击手段,以便及时调整和优化防护措施。
服务器如何访问另外一台主机中的虚拟机?
服务器有很多部分组成,需要看Cpu,内存,硬盘,防御,带宽等,选择一个合适的服务器也会比较艰难,好的服务器很多,主要还是适合自己的最重要,在不浪费资源的情况下最大化的满足对服务器的要求,很多企业都会在服务器里开启虚拟机,那么服务器如何访问另外一台主机中的虚拟机?一、实验需求一台windows系统 A主机,一台windows系统 B主机并且使用VMware软件装有centos7系统的虚拟机。使用windows系统 A主机中的Xshell连接B主机虚拟机中的centos7系统。二、实验步骤1.打开VMware虚拟机,右击centos7虚拟系统—设置—网络适配器—网络连接—桥接模式。2.点击编辑—虚拟网络编辑器—更改设置。3.选择桥接模式—选择主机B的本机网卡—应用—确定。3.1.若不知道网卡名称是什么,请选择主机网卡—属性,就可以看到了。4.在主机B中的虚拟系统centos7中修改IP,需要与主机B本地的网卡IP地址在同一个网段,并且IP前三位、掩码、网关必须相同。5.重启虚拟机中的网卡或者关机重启。可以在主机B中的命令行输入ping X.X.X.X -t 进行长ping测试,若不通需要注意防火墙是否关闭等等情况。6.若通了则可以在主机A中使用Xshell进行远程登录。三、测试成功。高防安全专家快快网络!智能云安全管理服务商-----------------快快i9,就是最好i9!快快i9,才是真正i9联系专属售前:快快网络朵儿,企鹅:537013900,CALL:18050128237
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




