发布者:售前小志 | 本文章发表于:2023-02-17
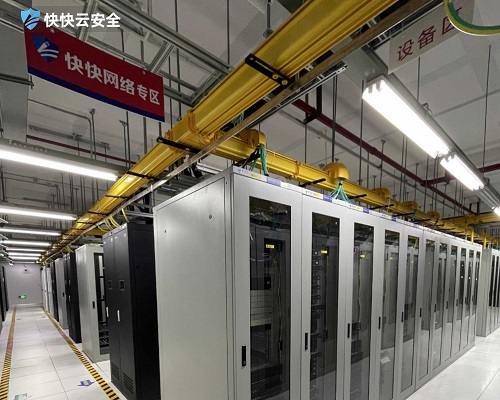
游戏行业的运营成本水涨船高,在其他成本得不到缓解的情况下,如何用一台服务器在保证游戏性能的情况下,又能同时做到抵御DDOS攻击,CC攻击?这时不得不提一下快快网络重金优化的快快网络厦门高防BGP机房。
快快网络厦门BGP除了优质线路以及7X24小时售后服务外,还拥有以下优势:
①防护能力强:快快网络研究过,现在市面上的大部分攻击都是UDP和海外攻击,厦门BGP上层封禁海外和UDP,无视海外和UDP攻击,无形中提高了服务器的DDOS防御能力,降低客户防护成本;
②防御免费升级:厦门BGP每月都有1次免费临时升级防御的机会,防御如果不够用,还可实现无缝自助化升级,避免等待影响业务正常运行,DDOS攻击量大也不怕。
③配置可选多:配置不管多核心L5630X2至E5-2696V4*4还是高主频I9-9900K至I9-12900K都有,而且还有裸金属服务器,硬件故障分钟级恢复使用,还用有快照备份功能。
建议大家还是选择靠谱快快网络科技有限公司的产品,想了解更多关于快快网络详细资讯,联系24小时专属售前小志QQ537013909手机微信19906019202!
上一篇
服务器死机了怎么办
当服务器死机时,这可能是因为硬件故障、软件问题或网络问题导致的。无论是什么原因,以下是一些可以尝试的解决方法:1. 重新启动服务器首先,尝试重新启动服务器。这可以通过物理上断开服务器的电源,并等待几秒钟后再重新连接电源来完成。或者,如果服务器是远程访问的,可以通过远程登录到服务器并执行重启命令来实现。请确保在重启之前保存所有未保存的数据。2. 检查硬件问题如果服务器仍然无法启动,可能是硬件故障导致的。检查服务器的硬件组件,如内存、硬盘驱动器和电源供应等。确保所有组件都正确连接,并且没有出现任何物理损坏。3. 检查日志文件日志文件可以提供有关服务器死机原因的重要信息。尝试访问服务器的日志文件,查找任何异常或错误消息。这些消息可能会指示导致服务器死机的问题所在。4. 更新软件和驱动程序如果服务器的操作系统、应用程序或驱动程序过时,可能会导致稳定性问题。确保服务器上安装的软件和驱动程序都是最新版本。可以通过更新程序或下载适当的更新文件来完成此操作。5. 执行系统诊断一些操作系统提供了自带的系统诊断工具。通过执行系统诊断,可以检查服务器的硬件和软件状态,以确定问题的根本原因。根据诊断结果,可以采取相应的措施解决问题。6. 寻求专业帮助如果以上方法都无法解决服务器死机的问题,或者您不确定如何进行操作,建议寻求专业帮助。联系服务器供应商或技术支持团队,向他们描述问题并寻求他们的建议和支持。无论哪种情况,重要的是要保持冷静,并采取适当的措施来解决服务器死机的问题。及时处理服务器问题可以确保系统的稳定性和可靠性,保护数据和服务的安全。
服务器进黑洞后如何快速恢复业务?
在服务器运维工作中,“进黑洞”是遭遇高强度DDoS攻击、恶意刷带宽攻击后的常见应急处置结果——黑洞(Blackhole)本质是运营商、云厂商或防火墙为保护整个网络链路不被恶意流量瘫痪,采取的“极端限流措施”:将被攻击服务器的IP地址拉入黑名单,阻断该IP的所有出入站流量,相当于让服务器与互联网完全隔离。本文将围绕“服务器进黑洞后快速恢复业务”这一核心,拆解黑洞触发的核心原因、应急恢复的全流程实操步骤(从黑洞解除到业务恢复),同时提供攻击拦截与长效防护策略,助力运维人员在最短时间内恢复业务,避免攻击反复导致再次进黑洞,兼顾专业性与落地性,适配企业运维全场景。一、为什么会触发黑洞服务器进黑洞并非“随机触发”,而是恶意流量达到阈值后,被网络设备或服务商被动触发的防护机制,核心成因围绕“DDoS攻击、恶意刷带宽”两大场景,不同触发主体(云厂商、运营商、防火墙)的阈值与机制略有差异,但核心逻辑一致。1. 核心触发原因高强度DDoS攻击(最主要原因):当服务器遭遇UDP Flood、TCP Flood、SYN Flood等DDoS攻击,恶意流量达到或超过服务商/防火墙的防护阈值(如单IP攻击流量超过100Gbps),为避免攻击扩散至整个网络链路,设备会自动将该服务器IP拉入黑洞,阻断所有流量,相当于“牺牲单个IP,保护整个网络”。这类攻击的核心目的是耗尽服务器带宽与处理资源,迫使服务器瘫痪,也是导致服务器频繁进黑洞的主要诱因。恶意刷带宽攻击(次要原因):攻击者通过多IP、多线程批量请求服务器资源(如大量下载大文件、高频调用无限制接口),恶意耗尽服务器带宽,当带宽占用持续超过上限(如100Mbps带宽被刷至1000Mbps),且无法通过常规限流手段拦截时,会触发黑洞机制,避免带宽资源被持续滥用,同时保护同链路其他服务器。攻击反复触发防护阈值:部分服务器进黑洞后,未彻底拦截攻击源,解除黑洞后短期内再次遭遇同类攻击,且攻击流量快速达到阈值,会被判定为“高风险IP”,触发二次黑洞,甚至被延长黑洞时长(如首次1小时,二次24小时)。2. 不同触发主体的黑洞特点云厂商黑洞:云服务器最常见的黑洞场景,由云厂商的抗DDoS系统自动触发,阈值可根据服务器带宽、防护套餐调整(基础防护阈值较低,如10Gbps以内);黑洞时长通常为1-24小时,攻击未停止时会自动延长;部分云厂商支持手动申请提前解除,但需提供攻击已拦截的证明。运营商黑洞(电信、联通、移动):针对物理服务器或专线服务器,当攻击流量影响到运营商骨干网络时,运营商会主动触发黑洞,阻断该IP的所有链路流量;黑洞时长通常为24-72小时,解除流程相对繁琐,需联系运营商客户经理,确认攻击停止后才能申请解除。防火墙/抗DDoS设备黑洞:企业内网部署的防火墙、抗DDoS设备,当检测到内网服务器遭遇高强度攻击,且攻击流量可能扩散至内网时,会触发本地黑洞,阻断该服务器的内外网连接;黑洞时长可手动设置(如1小时、6小时),可直接通过设备后台手动解除,无需联系第三方。二、常见问题与解决方案在服务器进黑洞、业务恢复的过程中,运维人员常会遇到各种问题,导致业务恢复延误或二次进黑洞,以下是最常见的4个问题及针对性解决方案,覆盖实操全场景。申请黑洞解除被驳回无法快速恢复解决方案:① 核实攻击是否彻底拦截,若仍有异常流量,补充拦截措施(如升级防护套餐、批量封禁攻击IP),重新提交拦截证明;② 联系服务商客服,说明业务紧急性,申请加急审核;③ 若黑洞无法提前解除,立即启动备用服务器,将业务全部迁移至备用节点,先恢复业务,再等待原IP黑洞自动解除。解除黑洞后立即再次遭遇攻击二次进黑洞解决方案:① 立即停止原IP的业务访问,将业务迁移至备用IP/备用服务器,避免业务持续中断;② 升级抗DDoS防护等级(如启用企业级流量清洗、部署游戏盾),全面拦截攻击源,彻底阻断攻击;③ 对原IP进行全面安全扫描,排查是否存在后门、异常进程,清理恶意文件;④ 攻击彻底停止后,再申请解除原IP黑洞,或直接更换新的服务器IP,避免再次被攻击。无备用服务器黑洞期间无法兜底业务解决方案:① 紧急租用临时云服务器,快速部署核心业务(如静态网站、简单API),引导用户通过临时域名访问;② 联系服务商,申请“临时解封窗口期”(如30分钟),利用窗口期备份核心数据、迁移关键业务;③ 后续立即部署备用服务器/备用IP,建立“主备节点”架构,避免下次黑洞期间无兜底方案。恶意刷带宽攻击反复出现带宽被持续耗尽解决方案:① 启用“智能带宽限流”功能,结合访问行为,精准区分正常访问与恶意刷带宽,避免误限流;② 对服务器上的大文件、高频访问接口,添加访问验证(如验证码、密钥),禁止匿名批量访问;③ 联系服务商,开启“带宽异常预警”,当带宽占用突增时,自动触发限流与报警,提前拦截恶意流量;④ 若攻击IP固定,批量封禁攻击IP段,或启用IP黑名单联动,彻底阻断攻击源。服务器进黑洞,本质是网络防护机制的“被动应急”,而非“故障”,其核心目的是保护整个网络链路不被恶意流量瘫痪。对于运维人员而言,服务器进黑洞后,最核心的诉求是“快速恢复业务、避免再次发生”,而实现这一目标的关键,并非“单纯解除黑洞”,而是“拦截攻击-解除黑洞-恢复业务-长效防护”的全流程闭环。
什么是爬虫,为什么爬虫会导致服务器负载跑满?
想象你要收集全城书店的地址和联系方式,最笨的办法是一家一家跑,挨个儿记下来。而聪明的做法是让一群小助手替你跑腿,快速收集信息,网络爬虫就是干这种事的 “数字小助手”。什么是网络爬虫?网络爬虫是一种按照特定规则,自动抓取互联网信息的程序,当你在搜索引擎输入关键词,搜索引擎背后的爬虫就会像勤劳的小蜜蜂,在网页 “花丛” 中穿梭,把包含关键词的页面信息采集回来,整理成你看到的搜索结果。除了搜索引擎,电商平台用爬虫监测竞争对手的价格,新闻网站用爬虫抓取热点资讯,它们能高效完成海量数据的收集工作。网络爬虫有哪些危害?这要从服务器的工作原理说起,服务器就像餐厅的后厨,正常情况下,顾客(用户请求)按顺序下单,后厨(服务器)有条不紊地处理每一个订单,即便忙不过来,也能通过排队系统(缓存和队列)维持秩序。但恶意爬虫就像突然涌入的大量 “假顾客”,它们疯狂下单,反复索要相同或相似的页面,而且还会伪装成不同的 “顾客” 绕过排队规则。一旦爬虫发起大量请求,服务器就要不断响应、处理,消耗大量的计算资源、内存和网络带宽。就好比后厨突然要同时处理上千份订单,厨师们(CPU)不停地炒菜,传菜员(网络带宽)不停地奔跑,食材(内存)也被迅速消耗。当请求数量超过服务器的处理能力上限,服务器就会像过载的发动机一样,运行速度变慢,甚至直接崩溃。一些不良商家利用爬虫恶意抓取竞争对手的商品数据,或者非法采集用户隐私信息,不仅加重服务器负担,还侵犯了他人权益。网站通常会设置访问频率限制、验证码等防护措施,就像餐厅限制每位顾客的点餐数量、要求出示身份证一样,以此来防范恶意爬虫的攻击,保障服务器稳定运行和用户数据安全。
2023-06-01 10:06:12
2021-08-27 14:36:37
2021-06-03 17:31:34
2021-06-03 17:32:19
2021-11-25 16:54:57
2021-06-09 17:02:06
2021-11-04 17:41:44
2021-09-26 11:28:24
2023-06-01 10:06:12
2021-08-27 14:36:37
2021-06-03 17:31:34
2021-06-03 17:32:19
2021-11-25 16:54:57
2021-06-09 17:02:06
2021-11-04 17:41:44
2021-09-26 11:28:24
发布者:售前小志 | 本文章发表于:2023-02-17
游戏行业的运营成本水涨船高,在其他成本得不到缓解的情况下,如何用一台服务器在保证游戏性能的情况下,又能同时做到抵御DDOS攻击,CC攻击?这时不得不提一下快快网络重金优化的快快网络厦门高防BGP机房。
快快网络厦门BGP除了优质线路以及7X24小时售后服务外,还拥有以下优势:
①防护能力强:快快网络研究过,现在市面上的大部分攻击都是UDP和海外攻击,厦门BGP上层封禁海外和UDP,无视海外和UDP攻击,无形中提高了服务器的DDOS防御能力,降低客户防护成本;
②防御免费升级:厦门BGP每月都有1次免费临时升级防御的机会,防御如果不够用,还可实现无缝自助化升级,避免等待影响业务正常运行,DDOS攻击量大也不怕。
③配置可选多:配置不管多核心L5630X2至E5-2696V4*4还是高主频I9-9900K至I9-12900K都有,而且还有裸金属服务器,硬件故障分钟级恢复使用,还用有快照备份功能。
建议大家还是选择靠谱快快网络科技有限公司的产品,想了解更多关于快快网络详细资讯,联系24小时专属售前小志QQ537013909手机微信19906019202!
上一篇
服务器死机了怎么办
当服务器死机时,这可能是因为硬件故障、软件问题或网络问题导致的。无论是什么原因,以下是一些可以尝试的解决方法:1. 重新启动服务器首先,尝试重新启动服务器。这可以通过物理上断开服务器的电源,并等待几秒钟后再重新连接电源来完成。或者,如果服务器是远程访问的,可以通过远程登录到服务器并执行重启命令来实现。请确保在重启之前保存所有未保存的数据。2. 检查硬件问题如果服务器仍然无法启动,可能是硬件故障导致的。检查服务器的硬件组件,如内存、硬盘驱动器和电源供应等。确保所有组件都正确连接,并且没有出现任何物理损坏。3. 检查日志文件日志文件可以提供有关服务器死机原因的重要信息。尝试访问服务器的日志文件,查找任何异常或错误消息。这些消息可能会指示导致服务器死机的问题所在。4. 更新软件和驱动程序如果服务器的操作系统、应用程序或驱动程序过时,可能会导致稳定性问题。确保服务器上安装的软件和驱动程序都是最新版本。可以通过更新程序或下载适当的更新文件来完成此操作。5. 执行系统诊断一些操作系统提供了自带的系统诊断工具。通过执行系统诊断,可以检查服务器的硬件和软件状态,以确定问题的根本原因。根据诊断结果,可以采取相应的措施解决问题。6. 寻求专业帮助如果以上方法都无法解决服务器死机的问题,或者您不确定如何进行操作,建议寻求专业帮助。联系服务器供应商或技术支持团队,向他们描述问题并寻求他们的建议和支持。无论哪种情况,重要的是要保持冷静,并采取适当的措施来解决服务器死机的问题。及时处理服务器问题可以确保系统的稳定性和可靠性,保护数据和服务的安全。
服务器进黑洞后如何快速恢复业务?
在服务器运维工作中,“进黑洞”是遭遇高强度DDoS攻击、恶意刷带宽攻击后的常见应急处置结果——黑洞(Blackhole)本质是运营商、云厂商或防火墙为保护整个网络链路不被恶意流量瘫痪,采取的“极端限流措施”:将被攻击服务器的IP地址拉入黑名单,阻断该IP的所有出入站流量,相当于让服务器与互联网完全隔离。本文将围绕“服务器进黑洞后快速恢复业务”这一核心,拆解黑洞触发的核心原因、应急恢复的全流程实操步骤(从黑洞解除到业务恢复),同时提供攻击拦截与长效防护策略,助力运维人员在最短时间内恢复业务,避免攻击反复导致再次进黑洞,兼顾专业性与落地性,适配企业运维全场景。一、为什么会触发黑洞服务器进黑洞并非“随机触发”,而是恶意流量达到阈值后,被网络设备或服务商被动触发的防护机制,核心成因围绕“DDoS攻击、恶意刷带宽”两大场景,不同触发主体(云厂商、运营商、防火墙)的阈值与机制略有差异,但核心逻辑一致。1. 核心触发原因高强度DDoS攻击(最主要原因):当服务器遭遇UDP Flood、TCP Flood、SYN Flood等DDoS攻击,恶意流量达到或超过服务商/防火墙的防护阈值(如单IP攻击流量超过100Gbps),为避免攻击扩散至整个网络链路,设备会自动将该服务器IP拉入黑洞,阻断所有流量,相当于“牺牲单个IP,保护整个网络”。这类攻击的核心目的是耗尽服务器带宽与处理资源,迫使服务器瘫痪,也是导致服务器频繁进黑洞的主要诱因。恶意刷带宽攻击(次要原因):攻击者通过多IP、多线程批量请求服务器资源(如大量下载大文件、高频调用无限制接口),恶意耗尽服务器带宽,当带宽占用持续超过上限(如100Mbps带宽被刷至1000Mbps),且无法通过常规限流手段拦截时,会触发黑洞机制,避免带宽资源被持续滥用,同时保护同链路其他服务器。攻击反复触发防护阈值:部分服务器进黑洞后,未彻底拦截攻击源,解除黑洞后短期内再次遭遇同类攻击,且攻击流量快速达到阈值,会被判定为“高风险IP”,触发二次黑洞,甚至被延长黑洞时长(如首次1小时,二次24小时)。2. 不同触发主体的黑洞特点云厂商黑洞:云服务器最常见的黑洞场景,由云厂商的抗DDoS系统自动触发,阈值可根据服务器带宽、防护套餐调整(基础防护阈值较低,如10Gbps以内);黑洞时长通常为1-24小时,攻击未停止时会自动延长;部分云厂商支持手动申请提前解除,但需提供攻击已拦截的证明。运营商黑洞(电信、联通、移动):针对物理服务器或专线服务器,当攻击流量影响到运营商骨干网络时,运营商会主动触发黑洞,阻断该IP的所有链路流量;黑洞时长通常为24-72小时,解除流程相对繁琐,需联系运营商客户经理,确认攻击停止后才能申请解除。防火墙/抗DDoS设备黑洞:企业内网部署的防火墙、抗DDoS设备,当检测到内网服务器遭遇高强度攻击,且攻击流量可能扩散至内网时,会触发本地黑洞,阻断该服务器的内外网连接;黑洞时长可手动设置(如1小时、6小时),可直接通过设备后台手动解除,无需联系第三方。二、常见问题与解决方案在服务器进黑洞、业务恢复的过程中,运维人员常会遇到各种问题,导致业务恢复延误或二次进黑洞,以下是最常见的4个问题及针对性解决方案,覆盖实操全场景。申请黑洞解除被驳回无法快速恢复解决方案:① 核实攻击是否彻底拦截,若仍有异常流量,补充拦截措施(如升级防护套餐、批量封禁攻击IP),重新提交拦截证明;② 联系服务商客服,说明业务紧急性,申请加急审核;③ 若黑洞无法提前解除,立即启动备用服务器,将业务全部迁移至备用节点,先恢复业务,再等待原IP黑洞自动解除。解除黑洞后立即再次遭遇攻击二次进黑洞解决方案:① 立即停止原IP的业务访问,将业务迁移至备用IP/备用服务器,避免业务持续中断;② 升级抗DDoS防护等级(如启用企业级流量清洗、部署游戏盾),全面拦截攻击源,彻底阻断攻击;③ 对原IP进行全面安全扫描,排查是否存在后门、异常进程,清理恶意文件;④ 攻击彻底停止后,再申请解除原IP黑洞,或直接更换新的服务器IP,避免再次被攻击。无备用服务器黑洞期间无法兜底业务解决方案:① 紧急租用临时云服务器,快速部署核心业务(如静态网站、简单API),引导用户通过临时域名访问;② 联系服务商,申请“临时解封窗口期”(如30分钟),利用窗口期备份核心数据、迁移关键业务;③ 后续立即部署备用服务器/备用IP,建立“主备节点”架构,避免下次黑洞期间无兜底方案。恶意刷带宽攻击反复出现带宽被持续耗尽解决方案:① 启用“智能带宽限流”功能,结合访问行为,精准区分正常访问与恶意刷带宽,避免误限流;② 对服务器上的大文件、高频访问接口,添加访问验证(如验证码、密钥),禁止匿名批量访问;③ 联系服务商,开启“带宽异常预警”,当带宽占用突增时,自动触发限流与报警,提前拦截恶意流量;④ 若攻击IP固定,批量封禁攻击IP段,或启用IP黑名单联动,彻底阻断攻击源。服务器进黑洞,本质是网络防护机制的“被动应急”,而非“故障”,其核心目的是保护整个网络链路不被恶意流量瘫痪。对于运维人员而言,服务器进黑洞后,最核心的诉求是“快速恢复业务、避免再次发生”,而实现这一目标的关键,并非“单纯解除黑洞”,而是“拦截攻击-解除黑洞-恢复业务-长效防护”的全流程闭环。
什么是爬虫,为什么爬虫会导致服务器负载跑满?
想象你要收集全城书店的地址和联系方式,最笨的办法是一家一家跑,挨个儿记下来。而聪明的做法是让一群小助手替你跑腿,快速收集信息,网络爬虫就是干这种事的 “数字小助手”。什么是网络爬虫?网络爬虫是一种按照特定规则,自动抓取互联网信息的程序,当你在搜索引擎输入关键词,搜索引擎背后的爬虫就会像勤劳的小蜜蜂,在网页 “花丛” 中穿梭,把包含关键词的页面信息采集回来,整理成你看到的搜索结果。除了搜索引擎,电商平台用爬虫监测竞争对手的价格,新闻网站用爬虫抓取热点资讯,它们能高效完成海量数据的收集工作。网络爬虫有哪些危害?这要从服务器的工作原理说起,服务器就像餐厅的后厨,正常情况下,顾客(用户请求)按顺序下单,后厨(服务器)有条不紊地处理每一个订单,即便忙不过来,也能通过排队系统(缓存和队列)维持秩序。但恶意爬虫就像突然涌入的大量 “假顾客”,它们疯狂下单,反复索要相同或相似的页面,而且还会伪装成不同的 “顾客” 绕过排队规则。一旦爬虫发起大量请求,服务器就要不断响应、处理,消耗大量的计算资源、内存和网络带宽。就好比后厨突然要同时处理上千份订单,厨师们(CPU)不停地炒菜,传菜员(网络带宽)不停地奔跑,食材(内存)也被迅速消耗。当请求数量超过服务器的处理能力上限,服务器就会像过载的发动机一样,运行速度变慢,甚至直接崩溃。一些不良商家利用爬虫恶意抓取竞争对手的商品数据,或者非法采集用户隐私信息,不仅加重服务器负担,还侵犯了他人权益。网站通常会设置访问频率限制、验证码等防护措施,就像餐厅限制每位顾客的点餐数量、要求出示身份证一样,以此来防范恶意爬虫的攻击,保障服务器稳定运行和用户数据安全。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




